Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Megjegyzés:
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Ez a cikk az Azure AI-Search service védelmének biztonsági ajánlott eljárásait ismerteti. Ön felel az ügyfél által konfigurálható biztonsági vezérlők implementálásáért. További információk a Microsoft beépített védelmi megoldásairól, például a hálózati architektúráról, a titkosításról és a megfelelőségi tanúsítványokról az Adatok, adatvédelem és beépített védelem az Azure AI Keresés-ben című oldalon találhatók.
Megoldástervezőként három tartományban kell konfigurálnia a biztonsági vezérlőket:
- Network security: A search service bejövő és kimenő forgalmának szabályozása.
- Hitelesítés és engedélyezés: Határozza meg, hogyan, ki és mit férhet hozzá a keresési szolgáltatásához és az adataihoz.
- Adatvédelem: Titkosítás, access vezérlők és monitorozás implementálása.
A cikkben szereplő biztonsági javaslatok Teljes felügyelet alapelveket valósítanak meg: "Explicit módon történő ellenőrzés", "A legkevésbé jogosultsági hozzáférés használata" és a "Jogsértés feltételezése". Az átfogó Teljes felügyelet útmutatásért tekintse meg a Teljes felügyelet útmutatót.
A hálózati forgalmi minták ismertetése
A hálózati biztonság konfigurálása előtt ismerje meg a Azure AI Keresés három hálózati forgalmi mintáját:
Bemenő forgalom: Ügyfelektől érkező kérések a search service, például lekérdezések, indexelés és felügyeleti műveletek. Ezt a forgalmat az ügyfelek konfigurálják.
Kimenő forgalom: A search service kérései külső erőforrásokhoz, például az adatforrásokhoz csatlakozó indexelőkhöz, vektorizálókhoz és egyéni képességekhez. Ezt a forgalmat az ügyfelek konfigurálják.
Belső forgalom: Szolgáltatásközi hívások a Microsoft gerinchálózatán keresztül. Ezt a forgalmat a Microsoft kezeli, és az ügyfelek nem konfigurálják. További információ: Belső forgalomvédelem.
Hálózati biztonság konfigurálása
Az alábbi módszerek egyikével korlátozhatja a bejövő hozzáférést a keresési szolgáltatáshoz. Ezek a módszerek a legkevésbé biztonságostól a legbiztonságosabbig vannak felsorolva:
- IP-tűzfalszabályok létrehozása
- Privát végpont létrehozása
- Csatlakozás hálózati biztonsági szegélyhez
IP-tűzfalszabályok létrehozása
Hozzon létre bejövő tűzfalszabályokat, amelyek csak adott IP-címekről vagy címtartományokból fogadnak be kérelmeket. Minden ügyfélkapcsolatot engedélyezett IP-címmel kell létesíteni. Ellenkező esetben a kapcsolat meg van tagadva.
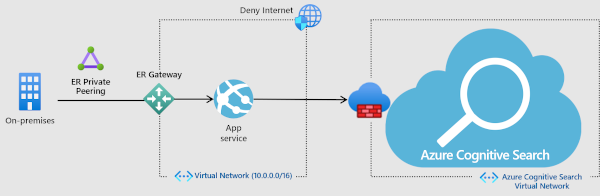
Amikor használni: Alapvető védelmi forgatókönyvek, ahol az elérést ismert IP-címekre kell korlátozni.
Hogyan kezdjük el: Lásd: Az Azure AI Keresés hálózati hozzáférése és tűzfalszabályainak konfigurálása.
Privát végpont létrehozása
Hozzon létre egy privát végpontot az Azure AI Keresés szolgáltatáshoz, amely lehetővé teszi, hogy a virtuális hálózaton lévő ügyfelek biztonságosan hozzáférhessenek az adatokhoz egy keresési indexben a Private Link segítségével. A privát végpont egy IP-címet használ a virtual network címtérből.
Az ügyfél és a keresési szolgáltatás közötti hálózati forgalom áthalad a virtuális hálózaton és a Microsoft gerinchálózatának privát kapcsolati vonalán, így megszűnik a nyilvános internetről való kitettség.
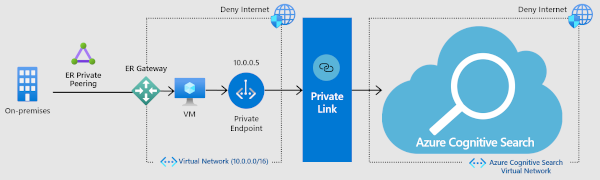
Mikor érdemes használni: Magas biztonsági forgatókönyvek, amelyek teljes hálózati elkülönítést igényelnek a nyilvános internettől.
Hogyan kezdjük el: Lásd: az Azure AI Keresés privát végpont létrehozása.
Csatlakozás hálózati biztonsági szegélyhez
Hozzon létre egy hálózati biztonsági szegélyt a platform mint szolgáltatás (PaaS) erőforrások köré, amelyeket a virtuális hálózaton kívül telepítettek, hogy logikai hálózati határt hozzon létre. Ez létrehoz egy szegélyt, amely kifejezett hozzáférési szabályokkal szabályozza a nyilvános hálózati hozzáférést.
A bejövő ügyfélkapcsolatok és a szolgáltatás-szolgáltatás közötti kapcsolatok a határokon belül történnek, így egyszerűbbé teszik a jogosulatlan access elleni védelmet. A Azure AI Keresés gyakori, hogy a megoldások több Azure erőforrást használnak.
Mikor használandó: Olyan megoldások, amelyek több Azure PaaS-erőforrást használnak, és összehangolt hálózati határvédelmet igényelnek.
Hogyan kezdjük el:
Első lépésként csatlakozzon Azure AI Keresés egy hálózati biztonsági szegélyhez. Lásd: Keresési szolgáltatás hozzáadása hálózati biztonsági peremterülethez.
Adjon hozzá kapcsolódó szolgáltatásokat, például Azure OpenAI, Azure Storage és Azure Monitor egyazon szegélyhez.
Hitelesítés és engedélyezés konfigurálása
Azure AI Keresés két hitelesítési módszert támogat. Használhatja az egyik megközelítést, és letilthatja a másikat, vagy mindkettőt használhatja a megfelelő vezérlőkkel.
(Ajánlott) Szerepköralapú hozzáférés-vezérlés engedélyezése
A Microsoft Entra-hitelesítéssel a hívót a kérés helyett hitelesített identitásként hozhatja létre. Azure szerepkör-hozzárendelések határozzák meg az engedélyezést, központosított identitáskezelést, feltételes access szabályzatokat és átfogó naplózási folyamatokat biztosítanak.
A szerepköralapú access control munkafolyamata a következő:
Szerepköralapú hozzáférés-vezérlés engedélyezése: Konfigurálja a keresési szolgáltatást úgy, hogy az API-kulcsok helyett (vagy amellett) fogadja el a Microsoft Entra ID hitelesítést. Lásd: A szerepkör alapú hozzáférés-vezérlés engedélyezése vagy letiltása az Azure AI Keresés-ben.
A szerepkörök hozzárendelése felhasználókhoz és csoportokhoz: Biztosítson legkisebb jogosultsági szintű hozzáférést a beépített szerepkörök (Keresési Szolgáltatás Közreműködő, Keresési Index Adatszolgáltató és Keresési Index Adatolvasó) használatával annak érdekében, hogy szabályozza, ki kezelheti és kérdezheti le az indexeket. Lásd: Kapcsolódás Azure AI Keresés szerepkörök használatával.
Csatlakoztassa az alkalmazását identitások használatával: Hitelesítsen API-kulcsok nélkül a
DefaultAzureCredentialhasználatával, ami támogatja a kezelt identitásokat, fejlesztői hitelesítő adatokat és más jogkivonatalapú folyamatokat. Lásd: Az alkalmazás csatlakoztatása identitások használatával az Azure AI Kereséshez.
API-kulcs hitelesítésének konfigurálása
Kulcsalapú hitelesítés esetén minden kérésnek tartalmaznia kell egy rendszergazdai vagy lekérdezési API-kulcsot annak igazolásához, hogy megbízható forrásból származik. Ez a megközelítés fejlesztési környezetekhez, a meglévő alkalmazásokkal való visszamenőleges kompatibilitáshoz vagy olyan forgatókönyvekhez használható, amelyekben Microsoft Entra ID nem érhető el.
A kulcsalapú hitelesítés munkafolyamata a következő:
A kérések mindegyikében adjon meg egy API-kulcsot: A rendszergazdai kulcsok minden művelethez teljes access biztosítanak. Lekérdezési kulcsok írásvédett hozzáférést biztosítanak az index dokumentumgyűjteményéhez. Lásd: Kapcsolódás Azure AI Keresés kulcsokkal.
Rendszergazdai kulcsok rendszeres elforgatása: A rendszergazdai kulcsok rendszeres újragenerálásával csökkentheti a kulcsok sérülésének kockázatát. A keresési szolgáltatások két rendszergazdai kulcsot támogatnak az állásidő nélküli rotációhoz. Lásd: Rendszergazdai kulcsok újragenerálása.
Vezérlősík műveleteinek engedélyezése
A vezérlősík-műveletek (szolgáltatások létrehozása, konfigurálása és törlése) Azure Resource Manager szerepköralapú access control keresztül engedélyezettek, ugyanazzal a modellel, amelyet az összes Azure szolgáltatásban használnak. Az API-kulcsok nem vonatkoznak a síkműveletek vezérlésére. Három beépített Azure szerepkör szabályozza a access:
| That is not necessary since there are no changes to apply. | Permissions |
|---|---|
| Tulajdonos | Teljes körű felügyelet, beleértve a hozzáférés kezelését. |
| Közreműködő | Teljes irányítás, kivéve a hozzáférés kezelést. |
| Olvasó | Csak megtekintési hozzáférés. |
A vezérlősík-műveletek engedélyezésének munkafolyamata a következő:
A rendszergazdai szerepkörök hozzárendelése: Beépített Azure szerepkörök (Tulajdonos, Közreműködő és Olvasó) használatával biztosítson minimális jogosultsági access, és szabályozhassa, hogy ki hozhat létre, konfigurálhat vagy törölhet keresési szolgáltatásokat. Lásd: Szerepkörök hozzárendelése szolgáltatásfelügyelethez.
Erőforrás-zárolások alkalmazása: Az éles keresési szolgáltatások véletlen törlésének megakadályozása érdekében alkalmazzon
CanNotDeletevagyReadOnlyzárolásokat. Lásd: A Azure erőforrásainak zárolása az infrastruktúra védelme érdekében.
Adatsík-műveletek engedélyezése
Az adatsík-műveletek egy search service üzemeltetett tartalmat céloznak meg, például indexek létrehozását, dokumentumbetöltést és lekérdezéseket. Engedélyezze ezeket a műveleteket szerepköralapú hozzáférés-vezérléssel, API-kulcsokkal vagy mindkettővel. A konfigurációs lépésekről lásd : (Ajánlott) Szerepköralapú hozzáférés-vezérlés engedélyezése és AZ API-kulcsok hitelesítésének konfigurálása.
Access engedélyezése az egyes indexekhez
Egyéni szerepkör-definíciók létrehozásával korlátozhatja a felhasználói access az egyes indexekre. Ez a megközelítés olyan több-bérlős forgatókönyvekhez elengedhetetlen, ahol az egyes bérlők adatait az index szintjén kell elkülöníteni. Lásd: Hozzáférés megadása egyetlen indexhez.
Az index szintjén biztonsági határokat igénylő megoldásokért lásd a több-bérlős SaaS alkalmazásokhoz és az Azure AI Keresés-hez készült tervezési mintákat.
Megjegyzés:
Az API-kulcsok csak szolgáltatásszintű access biztosítanak. Bárki, aki rendelkezik admin kulccsal bármilyen indexet olvashat, módosíthat vagy törölhet a search service. Az indexszintű elkülönítéshez használjon szerepköralapú access control vagy implementáljon elkülönítést az alkalmazás középső rétegében.
Kimenő kapcsolatok konfigurálása
A kimenő kérések egy keresési szolgáltatásból indulnak ki, és más alkalmazásokhoz irányulnak, amelyeket általában indexelők, egyéni képességek és vektorizálók hajtanak végre. Ezeket a kapcsolatokat úgy konfigurálhatja, hogy biztonságos hitelesítést és hálózati access használjon.
(Ajánlott) Felügyelt identitás használata
Hozzon létre egy felügyelt identitást a search service más Azure erőforrásokon való hitelesítéshez anélkül, hogy hitelesítő adatokat tárol a kódban. A felügyelt identitás megszünteti annak szükségességét, hogy hitelesítő adatokkal rendelkező kapcsolati karakterláncokat tároljunk és kezeljünk.
A felügyelt identitások használatának munkafolyamata a következő:
Konfiguráljon egy felügyelt identitást a search service: Válasszon a rendszer által hozzárendelt vagy felhasználó által hozzárendelt felügyelt identitás közül. Lásd: Egy keresési szolgáltatás konfigurálása felügyelt identitással való csatlakozáshoz.
Csatlakozás külső erőforrásokhoz a felügyelt identitás használatával: A támogatott kapcsolatok közé tartozik a Azure Storage, Azure Cosmos DB, Azure SQL Database, SQL Managed Instance és Azure Functions.
Külső adatokhoz való hozzáférés biztosítása
A külső erőforrások védelme alapján konfigurálja a biztonságos kapcsolatokat:
Tűzfal kivételek létrehozása a keresőszolgáltatás számára: Engedélyezze az indexelők adatforgalmát az adatforrás-tűzfalakon keresztül azáltal, hogy hozzáadja a keresőszolgáltatás kimenő IP-címeit az engedélyezőlistákhoz. Lásd Konfigurálási IP-tűzfalszabályokat az indexelők Azure AI Keresés kapcsolatának engedélyezéséhez.
Megosztott privát hivatkozások létrehozása: Indexelők csatlakoztatása Azure Private Link által védett adatforrásokhoz a nyilvános internet felé irányuló forgalom felfedése nélkül. Lásd: Kimenő kapcsolatok létesítése megosztott privát hivatkozáson keresztül.
Az azonos régiójú tárhely megbízható szolgáltatáskivétele: Engedélyezze az indexelő hozzáférést az Azure Storage fiókokhoz azonos régióban, tűzfalkonfiguráció nélkül. Lásd: Indexelő kapcsolatok létrehozása az Azure Storage-hoz, mint megbízható szolgáltatás.
Erőforráspéldány-szabályok konfigurálása: Bizonyos keresési szolgáltatásoknak hozzáférés biztosítása a hálózati szabályokkal védett Azure Storage fiókokhoz. Lásd: Hozzáférés biztosítása Azure erőforráspéldányokból.
Csatlakozás SQL Managed Instance privát végpontokhoz: Privát végpontokon keresztül érje el az SQL Managed Instance adatbázisokat a hálózati elszigeteltség fenntartása mellett. Lásd a megosztott privát hivatkozás létrehozása az SQL-kiszolgáló példányhoz az Azure AI Keresés segítségével útmutatót.
Jótanács
Ha Azure Storage és Azure AI Keresés ugyanabban a régióban találhatók, a rendszer automatikusan egy privát IP-címen keresztül irányítja át a hálózati forgalmat a Microsoft gerinchálózatán, így nincs szükség tűzfalkonfigurációra. További információ: Same-region Azure Storage és Azure AI Keresés.
Biztonságos kapcsolatok külső AI-feldolgozáshoz
Az AI-bővítésre és vektorizálásra irányuló kimenő kérések különös figyelmet igényelnek:
| Operation | Konfiguráció |
|---|---|
| Adatforrásokhoz csatlakozó indexelők | Biztonságos hozzáférés külső adatokhoz. |
| Külső kód meghívására vonatkozó egyéni készségek | Biztonságos kapcsolatok Azure Functions, webalkalmazások vagy más gazdagépekhez. |
| Vektorizálás indexelés közben | Csatlakozzon Azure OpenAI vagy egyéni beágyazási modellekhez. |
| Azure Key Vault | Csatlakozzon Azure Key Vault customer által felügyelt titkosítási kulcsokhoz. |
Az alapszintű lekéréses-bővített generációs (RAG) minták esetében, ahol az ügyfélalkalmazás csevegési befejezési modellt hív meg, a kapcsolat az ügyfél vagy a felhasználói identitást használja, nem pedig a keresési szolgáltatás identitását. Tudásbázisok használatával történő ügynöki lekérés esetén a kimenő kérést a search service felügyelt identitás hajtja végre.
Dokumentumszintű access control implementálása
A dokumentumszintű hozzáférés-vezérlés, más néven sorszintű biztonság korlátozza, hogy a felhasználó mely dokumentumokat tudja lekérni az identitása alapján. Az engedély metaadatait az indexelés során rögzítik, és lekérdezési időben kényszerítik ki, ami elengedhetetlen az ügynöki AI-rendszerekhez, a RAG-alkalmazásokhoz és a vállalati keresési megoldásokhoz, amelyek a dokumentum szintjén engedélyezési ellenőrzéseket igényelnek. Az összes támogatott megközelítés átfogó áttekintését a Dokumentumszintű hozzáférés-vezérlés című témakörben tekintheti meg.
POSIX-szerű ACL- és RBAC-hatókörök használata (előzetes verzió)
Az Azure Data Lake Storage (ADLS) Gen2-tartalmak esetében konfiguráljon indexelőket vagy tudásbázisokat a POSIX-szerű ACL-engedélyek és RBAC-hatókörök megőrzéséhez a betöltés során. Lekérdezéskor az eredmények a hívó Microsoft Entra-jogkivonata alapján lesznek szűrve. További információ: Index ADLS Gen2 engedély metaadatai.
A SharePoint használata a Microsoft 365 ACL-ben (előzetes verzió)
Konfigurálja a SharePointot a Microsoft 365 indexelőjében, hogy közvetlenül a SharePoint ACL-ekből nyerjen ki dokumentumengedélyeket a betöltés során. Lekérdezéskor az eredmények a hívó Microsoft Entra-jogkivonata alapján lesznek szűrve. Ebben az előzetes verzióban az ACL-ek csak a kezdeti indexelés során lesznek rögzítve, ezért újra kell indexelnie az érintett dokumentumokat, ha a forrásengedélyek módosulnak az elavult hozzáférés elkerülése érdekében. További információ: Index SharePoint-engedély metaadatai.
Bizalmassági címkék használata (előzetes verzió)
Konfiguráljon egy indexelőt, hogy automatikusan észlelje Microsoft Purview bizalmassági címkéket az indexelés során, és címkéken alapuló access vezérlőket alkalmazzon a lekérdezések végrehajtásakor. Ez a képesség összhangban van az Azure AI Keresés engedélyezésével a vállalat Microsoft Information Protection-modelljével. További információ: Index Microsoft Purview bizalmassági címkék.
Biztonsági szűrők használata
Olyan forgatókönyvek esetén, ahol a natív ACL-integráció nem járható út, biztonsági szűrőket kell alkalmazni az eredmények felhasználói vagy csoportidentitások alapján történő vágásához. Az identitásadatokat az index egy sztringmezőjében tárolja, majd lekérdezéskor szűrősztringként adja át a hívó identitását a nem egyező dokumentumok kizárásához. Ez a megközelítés egyéni hozzáférési modellekkel vagy nem Microsoft-alapú biztonsági keretrendszerekkel működik. További információ: Biztonsági szűrők az eredmények vágásához.
Adattitkosítás konfigurálása
Azure AI Keresés az összes adatot automatikusan titkosítja a Microsoft által felügyelt kulcsokkal. A beépített titkosítással kapcsolatos információkért lásd: Adattitkosítás.
A fokozott adatvédelem érdekében a következő titkosítási vezérlőket implementálhatja.
(Nem kötelező) Ügyfél által felügyelt kulcstitkosítás hozzáadása
Adjon hozzá egy további titkosítási réteget az indexekhez és a szinonimák leképezéséhez a saját titkosítási kulcsok Azure Key Vault történő kezelésével. Az ügyfél által felügyelt kulcsok (CMK) olyan szervezetek számára készültek, amelyek megfelelőségi követelményekkel rendelkeznek, amelyek lehetővé teszik az ügyfelek számára a titkosítási kulcsok vagy a kulcsok visszavonási képességeinek ellenőrzését. Lásd: A felhasználó által felügyelt kulcsok konfigurálása az adattitkosításhoz Azure AI Keresés.
A következő beállításokat is konfigurálhatja:
Bérlők közötti CMK konfiguráció: Több-bérlős forgatókönyvek támogatása, amelyekben a kulcsok egy másik Microsoft Entra-bérlőnél vannak tárolva, mint ahol a keresőszolgáltatás található. Lásd: Ügyfél által felügyelt kulcsok konfigurálása különböző bérlőkben.
Titkosított objektumok keresése: Azonosítsa, hogy mely indexek és szinonimák használják a CMK-titkosítást. Lásd: Titkosított objektumok és információk keresése.
Fontos
- A CMK-titkosítás növeli az index méretét, és 30-60%csökkentheti a lekérdezési teljesítményt. Csak azokat az indexeket engedélyezze, amelyek megkövetelik.
- Az ideiglenes lemezeken a CMK 2021. május 13. után létrehozott szolgáltatásokat igényel. A korábbi szolgáltatások csak adatlemezeken támogatják a CMK-t.
Titkosított blobtartalom indexelése
Konfiguráljon egy indexelőt, hogy feldolgozhassa a inaktív állapotban titkosított Azure Blob Storage tartalmát, amely különbözik a keresési index CMK-titkosításától. Lásd: Tutorial: Indexelés és titkosított blobok gazdagítása.
(Nem kötelező) Bizalmas számítástechnika engedélyezése
Bizalmas számítástechnika védi a használatban lévő adatokat a jogosulatlan hozzáféréstől, többek között a Microsoft részéről, hardveres igazoláson és titkosításon keresztül. Ez a számítási típus csak a szolgáltatás létrehozásakor konfigurálható. Lásd: Számítási típus kiválasztása.
Csak olyan szervezeteknek ajánljuk a bizalmas számítástechnikát, amelyek megfelelőségi vagy szabályozási követelményei megkövetelik a használatban lévő adatok védelmét. A napi használathoz elegendő az alapértelmezett számítási típus.
| Számítási típus | Description | Korlátozások | Költség | Availability |
|---|---|---|---|---|
| Alapértelmezett | Standard virtuális gépek beépített titkosítással inaktív és átvitel alatt lévő adatokhoz. Nincs hardveralapú elkülönítés a használatban lévő adatokhoz. | Nincs korlátozás. | Az ingyenes vagy számlázható szintek alapköltsége nem változik. | Minden régióban elérhető. |
| Confidential | Bizalmas virtuális gépek (DCasv5 vagy DCesv5) hardveralapú megbízható végrehajtási környezetben. Elkülöníti a számításokat és a memóriát a gazdagép operációs rendszerétől és más virtuális gépektől. | Letiltja vagy korlátozza az ügynöki lekérést, a szemantikai rangsorolót, a lekérdezés újraírását (előzetes verzió), a képességkészlet-végrehajtást és a több-bérlős környezetben futó indexelőket 1. | 10% pótdíjat ad hozzá a számlázható szintek alapköltségéhez. További információért tekintse meg az árak oldala felületet. | Egyes régiókban elérhető. További információkért tekintse meg a támogatott régiók listáját. |
1 Ha engedélyezi ezt a számítási típust, az indexelők csak a privát végrehajtási környezetben futhatnak, ami azt jelenti, hogy a bizalmas számítástechnika által üzemeltetett keresési fürtökről futnak.
Figyelés és naplózás engedélyezése
A search service naplózásának és figyelésének engedélyezésével nyomon követheti a műveleteket, észlelheti a rendellenességeket, és támogathatja a biztonsági auditokat. Az alapértelmezett Azure AI Keresés naplókkal kapcsolatos információkért lásd: Adatnaplózás.
Engedélyezze a diagnosztikai naplózást: A biztonsági auditok és anomáliadetektálások műveleteinek rögzítése az Azure Monitorba, Event Hubsba vagy Azure Storage-re küldött naplók segítségével. Lásd: Azure AI Keresés diagnosztikai naplózásának konfigurálása.
Lekérdezések monitorozása: A keresési lekérdezések tevékenységének, késésének és szabályozásának nyomon követése a szokatlan minták észleléséhez. Lásd: Az Azure AI Keresés lekérési kérelmek figyelése.
Indexelőműveletek figyelése: Indexelési tevékenység, hibák és adatfrissítési műveletek nyomon követése. Lásd: Indexelő állapotát és eredményét figyelje az Azure AI Keresés-ben.
Riasztások konfigurálása rendellenes tevékenységekre: Riasztási szabályok létrehozása a lekérdezési mennyiségi kiugrásokhoz, sikertelen hitelesítési kísérletekhez és szokatlan hozzáférési mintákhoz. Lásd: Metrikariasztási szabály létrehozása vagy szerkesztése.
Naplók vizualizálása a Power BI segítségével: Irányítópultok létrehozása a keresési szolgáltatás tevékenységének elemzéséhez és a biztonsági trendek azonosításához. Lásd: A Azure AI Keresés naplók és metrikák megtekintése a Power BI használatával.
Megfelelőség fenntartása
Az Azure AI Keresés megfelelőségi tanúsítványokról és a megosztott felelősségi modellről a Megfelelőségi és minősítési című témakörben talál további információt.
Azure Policy használata
Review beépített szabályzatdefiníciók: A Azure Policy használatával naplózhatja és kényszerítheti a biztonsági konfigurációkat, például a diagnosztikai naplózást és a privát végpontok használatát. Lásd az Azure Policy szabályozási megfelelőségi vezérlőit az Azure AI Keresés esetében.
Rendelje hozzá az erőforrás-naplózási szabályzatot: Automatikusan azonosítsa a hiányzó keresési szolgáltatásokat, és szervizelje a konfigurációt. Lásd Azure Policy áttekintését.
Egyéni szabályzatok létrehozása: Szervezetspecifikus biztonsági követelmények definiálása és kikényszerítése az összes keresési szolgáltatásban. Lásd: Tutorial: Egyéni szabályzatdefiníció létrehozása.
Erőforráscímkék alkalmazása
Erőforráscímkék alkalmazása a keresési szolgáltatások környezet, adatérzékenység, költséghely vagy megfelelőségi követelmények szerinti kategorizálásához a továbbfejlesztett szabályozáshoz. Lásd: Címkék használata a Azure erőforrások és felügyeleti hierarchia rendszerezéséhez.
Biztonsági ellenőrzőlista
Ezzel az ellenőrzőlistát használva győződjön meg arról, hogy konfigurálta a megfelelő biztonsági vezérlőket:
Hálózati biztonság:
- [ ] Konfigurált IP-tűzfalszabályok, privát végpont vagy hálózati biztonsági szegély
- [ ] A bejövő hozzáférés korlátozása ismert ügyfelekre vagy hálózatokra
- [ ] Felügyelt identitások használatával konfigurált biztonságos kimenő kapcsolatok
Hitelesítés és engedélyezés:
- [ ] Engedélyezett szerepköralapú hozzáférés-vezérlés
- [ ] Megfelelő szerepkörök hozzárendelése felhasználókhoz és alkalmazásokhoz
- [ ] Implementált rendszergazdai kulcsváltás ütemezése (kulcsok használata esetén)
- [ ] Konfigurált indexszintű engedélyek (ha szükséges)
Adatvédelem:
- [ ] Konfigurált dokumentumszintű hozzáférés-vezérlés (ha szükséges):
- [ ] POSIX-szerű ACL-ek az ADLS Gen2-tartalomhoz
- [ ] SharePoint ACL-ek a Microsoft 365-ben
- [ ] Microsoft Purview bizalmassági címkék
- [ ] Biztonsági szűrők egyéni forgatókönyvekhez
- [ ] Implementált CMK-titkosítás (ha szükséges)
- [ ] Kiértékelt bizalmas számítástechnikai követelmények (ha vannak)
Monitorozás és megfelelőség:
- [ ] Engedélyezett diagnosztikai naplózás
- [ ] Figyelés és riasztások beállítása a rendellenes tevékenységek azonosításához
- [ ] Alkalmazott erőforráscímkék szabályozáshoz
- [ ] Erőforrás-naplózáshoz hozzárendelt Azure Policy
- [ ] A megfelelőségi tanúsítványok áttekintése a követelményeknek megfelelően
Kapcsolódó tartalom
Adat, adatvédelem és beépített védelem a Azure AI Keresés - Azure biztonsági alapismeretek
- Felelősség a felhőben