Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Megjegyzés
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Fontos
Az (előzetes verzióban) megjelölt funkciókra, képességekre vagy tulajdonságokra nem vonatkozik szolgáltatási szintű szerződés, nem ajánlott éles számítási feladatokhoz, és az általános elérhetővé válásuk előtt változhatnak vagy korlátozhatók. Az Azure AI Keresés előzetes verziójú kifejezések az összes előzetes verziós funkcióra vonatkoznak, függetlenül attól, hogy önálló vagy egy általánosan elérhető funkció része.
Az ügyfél által felügyelt kulcsok (CMK) engedélyezése további biztonságot nyújt az alapértelmezett inaktív titkosítás mellett Microsoft felügyelt kulcsok használatakor. A CMK engedélyezésekor szabályozhatja az adatok védelméhez használt titkosítási kulcsokat, beleértve a következőket:
- Kulcsok elforgatása ügyfél által meghatározott ütemezés szerint
- Kulcsok letiltása vagy visszavonása a titkosított tartalomhoz való hozzáférés letiltásához (a gyorsítótárazott kulcsok akár 60 percig is megmaradhatnak)
- Kulcshasználat naplózása Azure Key Vault naplózással
Azure AI Keresés a CMK-t használja kulcstitkosítási kulcsként (KEK) a tartalom védelmét biztosító adattitkosítási kulcsok burkolásához és kicsomagolásához. Nem használja a CMK-t a tartalom közvetlen titkosítására vagy visszafejtésére.
Kulcsokat a következőkkel hozhat létre, tárolhat és kezelhet:
Azure Key Vault
Azure Key Vault felügyelt HSM (hardveres biztonsági modul). A Azure Key Vault felügyelt HSM egy FIPS 140-2 3. szintű ellenőrzött HSM. Az Azure Key Vault-ról HSM-be való migráláshoz forgassa meg a kulcsokat, és válassza a Felügyelt HSM-et a tároláshoz.
Azure Key Vault felügyelt HSM külső kulcskezelés (EKM). A felügyelt HSM-ben tárolt kulcsokkal ellentétben a külső kulcsok Microsoft infrastruktúrán kívül, ügyfél által üzemeltetett HSM-ben maradnak. A felügyelt HSM egy EKM-proxyn keresztül irányítja az adott HSM-hez a kulcsbecsomagolási és kulcskicsomagolási műveleteket.
Ez a cikk azt ismerteti, hogyan konfigurálhatja a CMK-t a titkosított adatok további védelmére Azure AI Keresés.
Fontos
- Az ügyfél által felügyelt kulcs (CMK) hozzáadása a inaktív adatok titkosítására vonatkozik. Ha a használatban lévő adatok védelmére van szüksége, fontolja meg a bizalmas számítástechnika használatát.
Előfeltételek
Azure AI Keresés egy számlázható szinten (alapszintű vagy magasabb, bármely régióban).
Azure Key Vault és egy soft-delete és purge protection engedélyezett kulcstartóval. Vagy Azure Key Vault Managed HSM, beleértve a külső kulcskezelést is. Ez az erőforrás bármely előfizetésben és egy másik bérlőnél is szerepelhet. Ezek az utasítások egyetlen bérlőt feltételeznek. A bérlők közötti konfigurációval kapcsolatban lásd: Ügyfél által felügyelt kulcsok konfigurálása különböző bérlők között.
Külső kulcskezeléshez egy, az előfizetésén engedélyezett EKM-mel rendelkező felügyelt HSM, egy operatív EKM-proxy és egy RSA-kulcs a külső HSM-ben. A beállítási követelményekről lásd: Az első külső kulcs létrehozása az Azure CLI használatával.
Ha szolgáltatásszintű CMK-t szeretne konfigurálni, használja a Search Management REST API 2026-03-01-preview vagy újabb verzióját. Annak ellenőrzéséhez, hogy egy objektum örököl-e szolgáltatási szintű kulcsot, használja az adatsík API 2026-05-01-preview vagy újabb verzióját.
Jogosultságok beállítása kulcshozzáféréshez és szerepkörök hozzárendeléséhez. Kulcsok létrehozásához használja az Azure Key Vaultban a Key Vault Crypto Officer szerepkört, vagy az Azure Key Vault Managed HSM-ben a Managed HSM Crypto User szerepkört.
Azure Key Vault szerepkörök hozzárendeléséhez az előfizetés tulajdonosának, felhasználói hozzáférés-rendszergazdájának, Role-based Access Control Administrator szerepkörrel kell rendelkeznie, vagy hozzá kell rendelni egy olyan egyéni szerepkörhöz, amely Microsoft.Authorization/roleAssignments/write engedéllyel rendelkezik. A felügyelt HSM-kulcshoz való hozzáféréshez külön helyi RBAC-szerepkör-hozzárendelési engedélyek szükségesek.
Azure AI Keresés objektumok esetében a CMK konfigurálása
Az ügyfél által felügyelt kulccsal (CMK) konfigurálható titkosított adatokkal rendelkező objektumok közé tartoznak az indexek, szinonimalisták, indexelők, adatforrások, vektorizálók és képességkészletek. A titkosítás számításilag költséges a visszafejtéshez, így csak a bizalmas tartalmak titkosítva lesznek.
A titkosítást a következő műveletek hajtják végre:
Az indexekben és szinonimák listájában lévő összes tartalom.
Bizalmas tartalom indexelőkben, adatforrásokban, képességkészletekben és vektorizálókban. A bizalmas tartalmak közé tartoznak a kapcsolati sztringek, a leírások, az identitások, a kulcsok és a felhasználói bemenetek. A készségkészletek például tartalmazhatnak kulcsokat a csatlakoztatott szolgáltatásokhoz, és egyes készségek elfogadják a felhasználói bemeneteket, például az egyéni entitásokat. Mindkét esetben a kulcsok és a felhasználói bemenetek titkosítva vannak. A külső erőforrásokra, például Azure adatforrásokra vagy Azure OpenAI-modellekre mutató hivatkozások is titkosítva vannak.
Az ügyfél által felügyelt kulcsnak az objektumhoz való hozzáadása csak akkor történhet meg, ha az objektum újonnan lett létrehozva. Fontos szem előtt tartani:
A CMK-t nem lehet visszamenőlegesen hozzáadni egy meglévő objektumhoz. Ha egy ügyfél által felügyelt kulcsot szeretne hozzáadni egy meglévő objektumhoz, törölnie kell és újra létre kell hoznia az objektumot, ha engedélyezve van a titkosítás.
A CMK konfigurálása után a titkosítás minden alkalommal megtörténik, amikor a szolgáltatás adatokat ír, beleértve mind a inaktív adatokat (hosszú távú tárolás), mind az ideiglenes gyorsítótárazott adatokat (rövid távú tárolás). Az olyan objektumok esetében, mint az adatforrások, az indexelők és a képességkészletek, az objektumdefiníció titkosítva van. Az indexek esetében maguk az indexelt dokumentumok (nem csak az indexséma) titkosítva vannak.
Bár nem adhat hozzá titkosítást egy meglévő objektumhoz, módosíthatja az objektum titkosítási definíciójának minden részét, beleértve a váltást egy másik kulcstartóra vagy HSM-tárolóra, amennyiben az erőforrás ugyanabban a bérlőben található.
A CMK-val való titkosítás visszavonhatatlan. Elforgathatja a kulcsokat, és módosíthatja a CMK-konfigurációt, de az indextitkosítás az index teljes élettartama alatt tart. A CMK titkosítása után az index csak akkor érhető el, ha a keresési szolgáltatás hozzáfér a kulcshoz. Ha visszavonja a kulcshoz való hozzáférést a szerepkör-hozzárendelés törlésével vagy módosításával, az index nem használható, és a szolgáltatás nem skálázható, amíg az indexet nem törli, vagy vissza nem állítja a kulcshoz való hozzáférést. Ha törli vagy elforgatja a kulcsokat, a rendszer legfeljebb 60 percig gyorsítótárazza a legutóbbi kulcsot.
Ha CMK-t igényel a keresési szolgáltatásban, állítson be egy erőltetési szabályzatot.
A CMK érvényesítése az Azure Policy és a szolgáltatásszintű CMK-konfiguráció (amely még előzetes verzióban érhető el) független beállítások. Az igényeitől függően használhatja mindkettőt vagy mindkettőt. A szolgáltatásszintű CMK-konfiguráció alapértelmezett kulcsot alkalmaz az új objektumokra, míg Azure Policy kényszerítés biztosítja, hogy minden objektum megfeleljen a titkosítási követelményeknek. Ha szolgáltatásszintű kulcs nélkül engedélyezi a CMK-kényszerítési szabályzatot, minden CMK-kompatibilis objektumnak meg kell adnia a saját titkosítási kulcsát a létrehozáskor. A CMK-konfigurációt kihagyó objektumlétrehozási kérések sikertelenek.
Szolgáltatásszintű CMK engedélyezése alapértelmezés szerint új objektumokon (előzetes verzió)
A 2026-03-01-preview kiadástól kezdve beállíthat egy ügyfél által kezelt kulcsot szolgáltatásszinten, közvetlenül az Azure AI Keresés szolgáltatáson. Ez a funkció lehetővé teszi, hogy a kulcsot egyszer konfigurálja, és alapértelmezés szerint alkalmazza az összes újonnan létrehozott objektumra. Ez a védelem egy ön által vezérelhető kulccsal védi a keresési szolgáltatás bizalmas adatait anélkül, hogy minden egyes objektum létrehozásakor kulcsinformációkat kellene megadnia. Az adatsík API-verziójában és későbbi verzióiban 2026-05-01-previewencryptionKey a isServiceLevelKey tulajdonság segít meghatározni, hogy egy objektum örökli-e a szolgáltatásszintű kulcsot, vagy explicit objektumszintű kulcsot használ-e.
A CMK szolgáltatásszinten való engedélyezése a következőt jelenti:
A Azure AI Keresés szolgáltatásban létrehozott összes new objektum alapértelmezés szerint automatikusan a szolgáltatásszintű ügyfél által kezelt kulcsot használja, így többé nem kell explicit módon megadnia a titkosítási kulcs részleteit minden egyes objektum létrehozásakor.
Ez a funkció nem kötelező, és továbbra is konfigurálhatja a CMK-t objektumonként. Felülbírálhatja az egyes objektumok szolgáltatásszintű kulcsát is, és egymástól függetlenül elforgathatja a szolgáltatásszintű kulcsot, így szükség szerint különböző kulcsokat használhat a különböző objektumokhoz.
Ezt az alapértelmezett kulcsot felülbírálhatja a létrehozott objektum új kulcsának megadásával. A megadott objektumszintű kulcs felülbírálja az objektum alapértelmezett szolgáltatásszintű kulcsát.
Válasszon a szolgáltatásszint és az objektumszintű CMK között
A szolgáltatásszintű CMK alapértelmezés szerint egyetlen kulcsot alkalmaz az összes objektumra. Egyszer konfigurálja a kulcsot, és az új objektumok automatikusan öröklik ezt a védelmet.
Objektumszintű CMK használata független kulcs életciklust igénylő számítási feladatokhoz. A meglévő objektumszintű CMK-konfigurációk továbbra is módosítások nélkül működnek. A szolgáltatásszintű CMK leegyszerűsíti a kulcskezelést, de nem helyettesíti az objektumszintű CMK-t.
A nagyvállalati minta egy szolgáltatásszintű kulcs konfigurálása a legtöbb objektumhoz (indexek, indexelők, adatforrások, képességkészletek, vektorizálók és szinonimatérképek). A szigorúbb megfelelőségi követelményekkel rendelkező számítási feladatok konfigurálhatnak egy objektumszintű kulcsot a hozzáférés, a rotáció és a visszavonás egymástól függetlenül történő kezeléséhez.
1. lépés: Titkosítási kulcs létrehozása
Hozzon létre egy kulcsot Azure Key Vault vagy Azure Key Vault felügyelt HSM-ben, vagy regisztráljon egy külső kulcshivatkozást a felügyelt HSM-ben. Azure AI Keresés titkosítás támogatja a 2048-es, 3072-es és 4096-os méretű RSA-kulcsokat. Ezek a követelmények külső kulcsokra is vonatkoznak. A támogatott kulcstípusokról további információt a Kulcsok ismertetése című témakörben talál.
Javasoljuk, hogy mielőtt hozzákezd, tekintse át ezeket a tippeket .
A kulcsnak engedélyeznie kell a kulcs becsomagolását és a kulcs kibecsomagolását. Azure AI Keresés nem igényel Encrypt vagy Decrypt műveleteket a CMK-n.
Kulcstartót hozhat létre az Azure portálon, Azure CLI vagy Azure PowerShell.
Lépjen a kulcstárhoz a Azure portálon.
A bal oldalon válassza az Objektumkulcsok> lehetőséget, majd a Létrehozás/Importálás lehetőséget.
A Kulcs létrehozása panel Beállítások listájában válassza a Létrehozás lehetőséget egy új kulcs létrehozásához.
Adja meg a kulcs nevét , és fogadja el az egyéb kulcstulajdonságok alapértelmezett beállításait.
Ha szeretné, állítson be egy kulcsfordítási házirendet az automatikus elforgatás engedélyezéséhez.
Válassza a Létrehozás lehetőséget az üzembe helyezés elindításához.
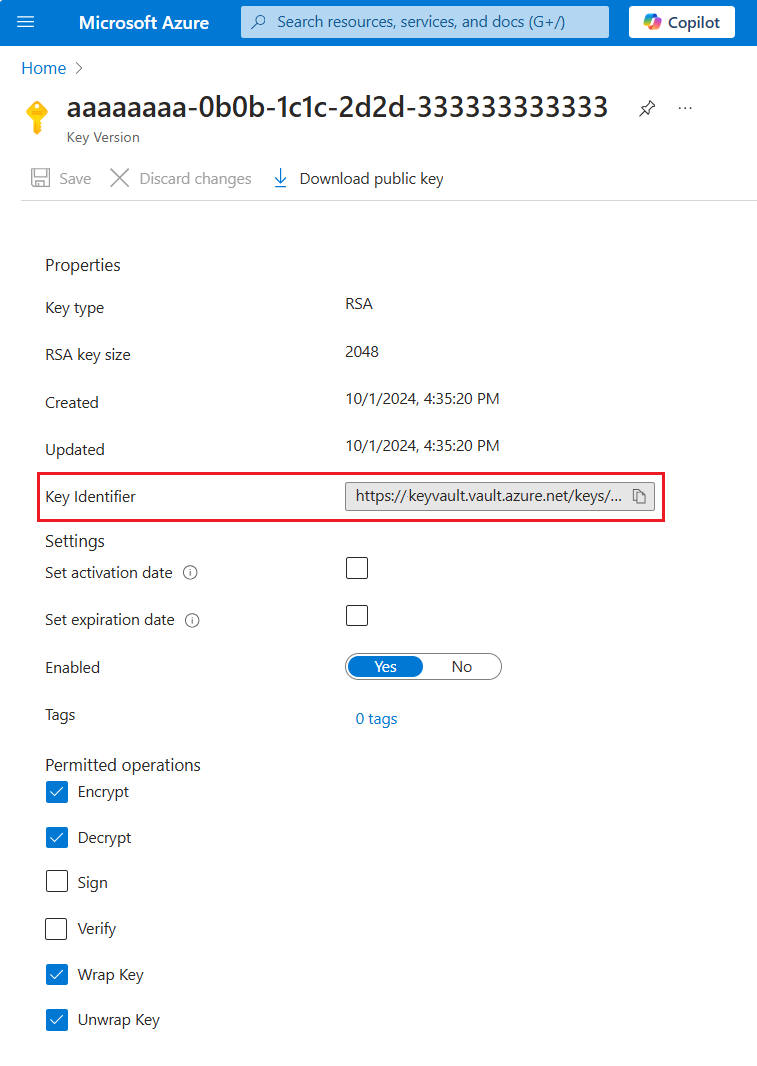
A kulcs létrehozása után kérje le a kulcsazonosítóját. Jelölje ki a kulcsot, válassza ki az aktuális verziót, majd másolja ki a kulcsazonosítót. A kulcstartó URI-jéből, a kulcs nevéből és a kulcsverzióból áll. Az azonosítóra szüksége van egy titkosított index definiálásához Azure AI Keresés.
2. lépés: Biztonsági tag létrehozása
Hozzon létre egy biztonsági tagot, amelyet a keresési szolgáltatás a titkosítási kulcs eléréséhez használ. Használhat felügyelt identitást és szerepkör-hozzárendelést, vagy regisztrálhat egy alkalmazást, és kérheti, hogy a keresési szolgáltatás adja meg az alkalmazás azonosítóját a kérelmekhez.
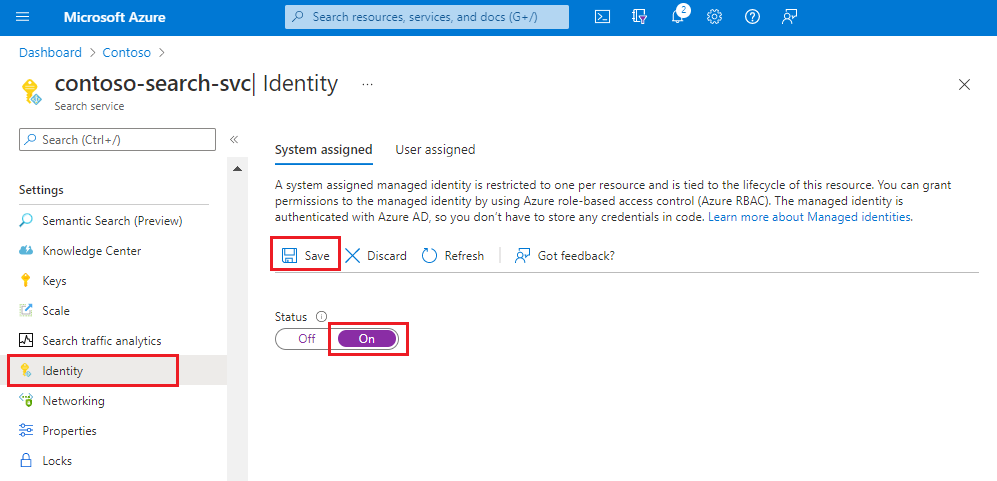
Használjon felügyelt identitást és szerepköröket. Használhat rendszer által felügyelt vagy felhasználó által felügyelt identitást is. A felügyelt identitás lehetővé teszi a keresési szolgáltatás számára, hogy a Microsoft Entra ID által hitelesítse magát, anélkül hogy a hitelesítő adatokat (ApplicationID vagy ApplicationSecret) kódban tárolná. Az ilyen típusú felügyelt identitás életciklusa a keresési szolgáltatás életciklusához van kötve, amely csak egy rendszer által hozzárendelt felügyelt identitással rendelkezhet. A felügyelt identitások működéséről további információt a Az Azure erőforrások felügyelt identitásai című témakörben talál.
Engedélyezze a rendszer által hozzárendelt felügyelt identitást a keresési szolgáltatáshoz. Ez egy kétkattintásos művelet: engedélyezés és mentés.
3. lépés: Engedélyek megadása
Adja meg a keresési szolgáltatás biztonsági tagjának a kulcshozzáférés minimális engedélyeit: Get (kulcs metaadatainak olvasása), Wrap Key és Unwrap Key. Ezek az engedélyek az Azure Key Vaultra, a felügyelt HSM-re és a felügyelt HSM-ben hivatkozott külső kulcsokra vonatkoznak.
A következő szerepkörök Titkosítás, Visszafejtés vagy kulcskezelési engedélyek megadása nélkül biztosítják ezeket a kulcsadat-engedélyeket:
| Kulcstároló | A keresési szolgáltatás biztonsági identitásához tartozó szerepkör | Jogosultsági modell |
|---|---|---|
| Azure Key Vault | Key Vault titkosítási szolgáltatás titkosítási felhasználója | Azure RBAC |
| Felügyelt HSM, beleértve a külső kulcskezelést is | Felügyelt HSM kriptográfiai szolgáltatás felhasználója | Felügyelt HSM helyi szerepköralapú hozzáférés-vezérlés (RBAC) |
A szerepköralapú hozzáférés-vezérlés az Access Policy engedélymodellen keresztül ajánlott. További információkért vagy áttelepítési lépésekért kezdje a Azure szerepköralapú hozzáférés-vezérléssel (Azure RBAC) és a hozzáférési szabályzatokkal (örökölt).
Ha örökölt Key Vault hozzáférési szabályzatot használ, csak a Get, Wrap Key és Unwrap Key értéket adja meg a biztonsági rendszerbiztonsági azonosítónak.
A Azure Key Vault a következő lépésekkel rendelheti hozzá a szerepkört a keresési szolgáltatás felügyelt identitásához:
Lépjen a kulcstárhoz a Azure portálon.
Válassza a Hozzáférés-vezérlés (IAM) lehetőséget, majd a Szerepkör-hozzárendelés hozzáadása lehetőséget.
Válassza a Key Vault titkosítási szolgáltatás titkosítási felhasználója lehetőséget.
Válassza ki a felügyelt identitásokat, válassza ki a tagokat, majd válassza ki a keresési szolgáltatás felügyelt identitását. Ha helyi tesztelést végez, ezt a szerepkört is saját magának rendelje hozzá.
Válassza a Véleményezés + Hozzárendelés lehetőséget.
Várjon néhány percet, amíg a szerepkör-hozzárendelés működőképessé válik.
Felügyelt HSM esetén, beleértve a külső kulcshivatkozásokat, rendelje hozzá a Managed HSM Crypto Service Encryption User szerepkört a felügyelt HSM helyi RBAC használatával. A hozzárendelés hatókörét a(z) /keys/<key-name> erőforrásra állíthatja be, hogy csak a CMK-hoz és annak verzióihoz adjon hozzáférést. A szerepkör-hozzárendelési utasításokért lásd: Felügyelt HSM hozzáférés-szabályozása.
Key Vault tűzfal és virtuális hálózatokhoz való hozzáférés CMK-hoz
Az Azure AI Keresésnek hozzá kell férnie az Azure Key Vaultban található titkosítási kulcshoz.
Ha a kulcstartó tűzfalat vagy virtuális hálózati korlátozásokat használ, konfigurálja az alábbi lehetőségek egyikét:
- Engedélyezze a hozzáférést a keresési szolgáltatást tartalmazó kijelölt hálózatokról.
- Engedélyezze a megbízható Microsoft-szolgáltatások számára, hogy megkerüljék ezt a tűzfalat.
Ha engedélyezve van a megbízható szolgáltatások megkerülése, Azure AI Keresés felügyelt identitás használatával megbízható szolgáltatásként férhet hozzá a kulcshoz, még akkor is, ha a nyilvános hálózati hozzáférés korlátozott.
Ha a tűzfal blokkolja a hozzáférést, és a megbízható szolgáltatások megkerülése nincs engedélyezve, Azure AI Keresés nem tudja lekérni a kulcsot, és a CMK-függő műveletek meghiúsulnak.
4. lépés: Titkosítási kulcs adatainak hozzáadása Azure AI Keresés objektumokhoz
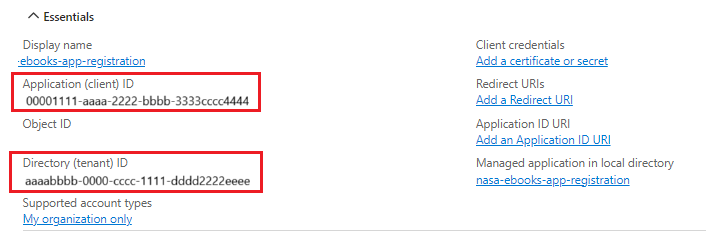
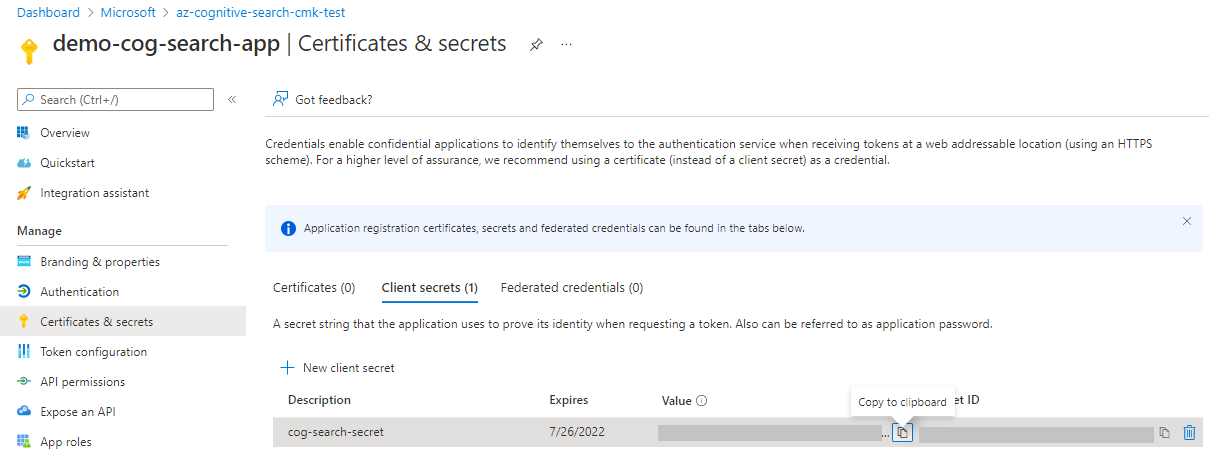
Titkosított objektum létrehozásakor adja meg a kulcstartó URI-ját, a kulcs nevét és a kulcs verzióját. Ha Microsoft Entra ID alkalmazást használ hitelesítéshez, adja meg az alkalmazás azonosítóját és titkos kódját is.
Külső kulcsok esetén állítsa be a meglévő CMK-tulajdonságokat a felügyelt HSM-végpontra (keyVaultUri), a kulcshivatkozás nevére (keyVaultKeyName) és a verzióra (keyVaultKeyVersion). Ne használja az EKM proxy URL-címét vagy külső kulcsazonosítóját. A külső kulcsokat a Azure AI Keresés REST API-kon keresztül konfigurálhatja, nem a portálon.
Ha ügyfél által felügyelt kulcsot szeretne hozzáadni egy keresési objektumhoz, ez lehet indexelő, indexelő, adatforrás, képességkészlet, vektorizáló vagy szinonimatérkép, a kulcsot a szolgáltatás szintjén vagy az objektum szintjén konfigurálhatja.
Szolgáltatásszint: Az ügyfél által felügyelt kulcs szolgáltatásszinten történő beállításával a rendszer alapértelmezés szerint alkalmazza ezt a kulcsot az összes újonnan létrehozott keresési objektumra. Ez nem vonatkozik a már meglévő keresési objektumokra.
Objektumszint: Új keresési objektum létrehozásakor egy új, egyedi kulcsot is definiálhat az objektum szintjén. Ez az objektumszintű kulcsdefiníció felülírja az alapértelmezett szolgáltatásszintű kulcsot.
Caution
Amikor egy ügyfél által felügyelt kulcskonfigurációt frissít egy szolgáltatásszintű vagy objektumszintű kulcsdefiníció között, tartsa rendelkezésre az erőforrásokat az előző konfigurációból, amíg a frissítés nem propagálja az egész szolgáltatást. Az identitások eltávolítása, a kulcstartók törlése vagy a kulcsok túl korai visszavonása megakadályozhatja, hogy egyes szolgáltatásösszetevők visszafejtse azokat az adatokat, amelyek továbbra is az előző konfigurációra támaszkodnak.
A CMK objektumon való konfigurálásához használja a Azure portált, a Search service REST API-kat vagy egy Azure SDK.
Amikor új objektumot hoz létre a Azure portálon, megadhat egy előre definiált, ügyfél által felügyelt kulcsot egy kulcstartóban. A Azure portálon engedélyezheti a titkosítást egy CMK használatával a következőhöz:
- Indexek
- Adatforrások
- Indexelők
A Azure portál használatához a kulcstartónak és a kulcsnak léteznie kell, és végre kell hajtania az előző lépéseket a kulcshoz való engedélyezett hozzáféréshez.
A Azure portálon a képességkészletek JSON-nézetben vannak definiálva. Használja a REST API-példákban látható JSON-t egy ügyfél által felügyelt kulcs megadásához egy készségkészleten.
Nyissa meg a keresőszolgáltatást a Azure portálon.
A Kereséskezelés területen válassza az Indexek, Indexelők vagy Adatforrások lehetőséget.
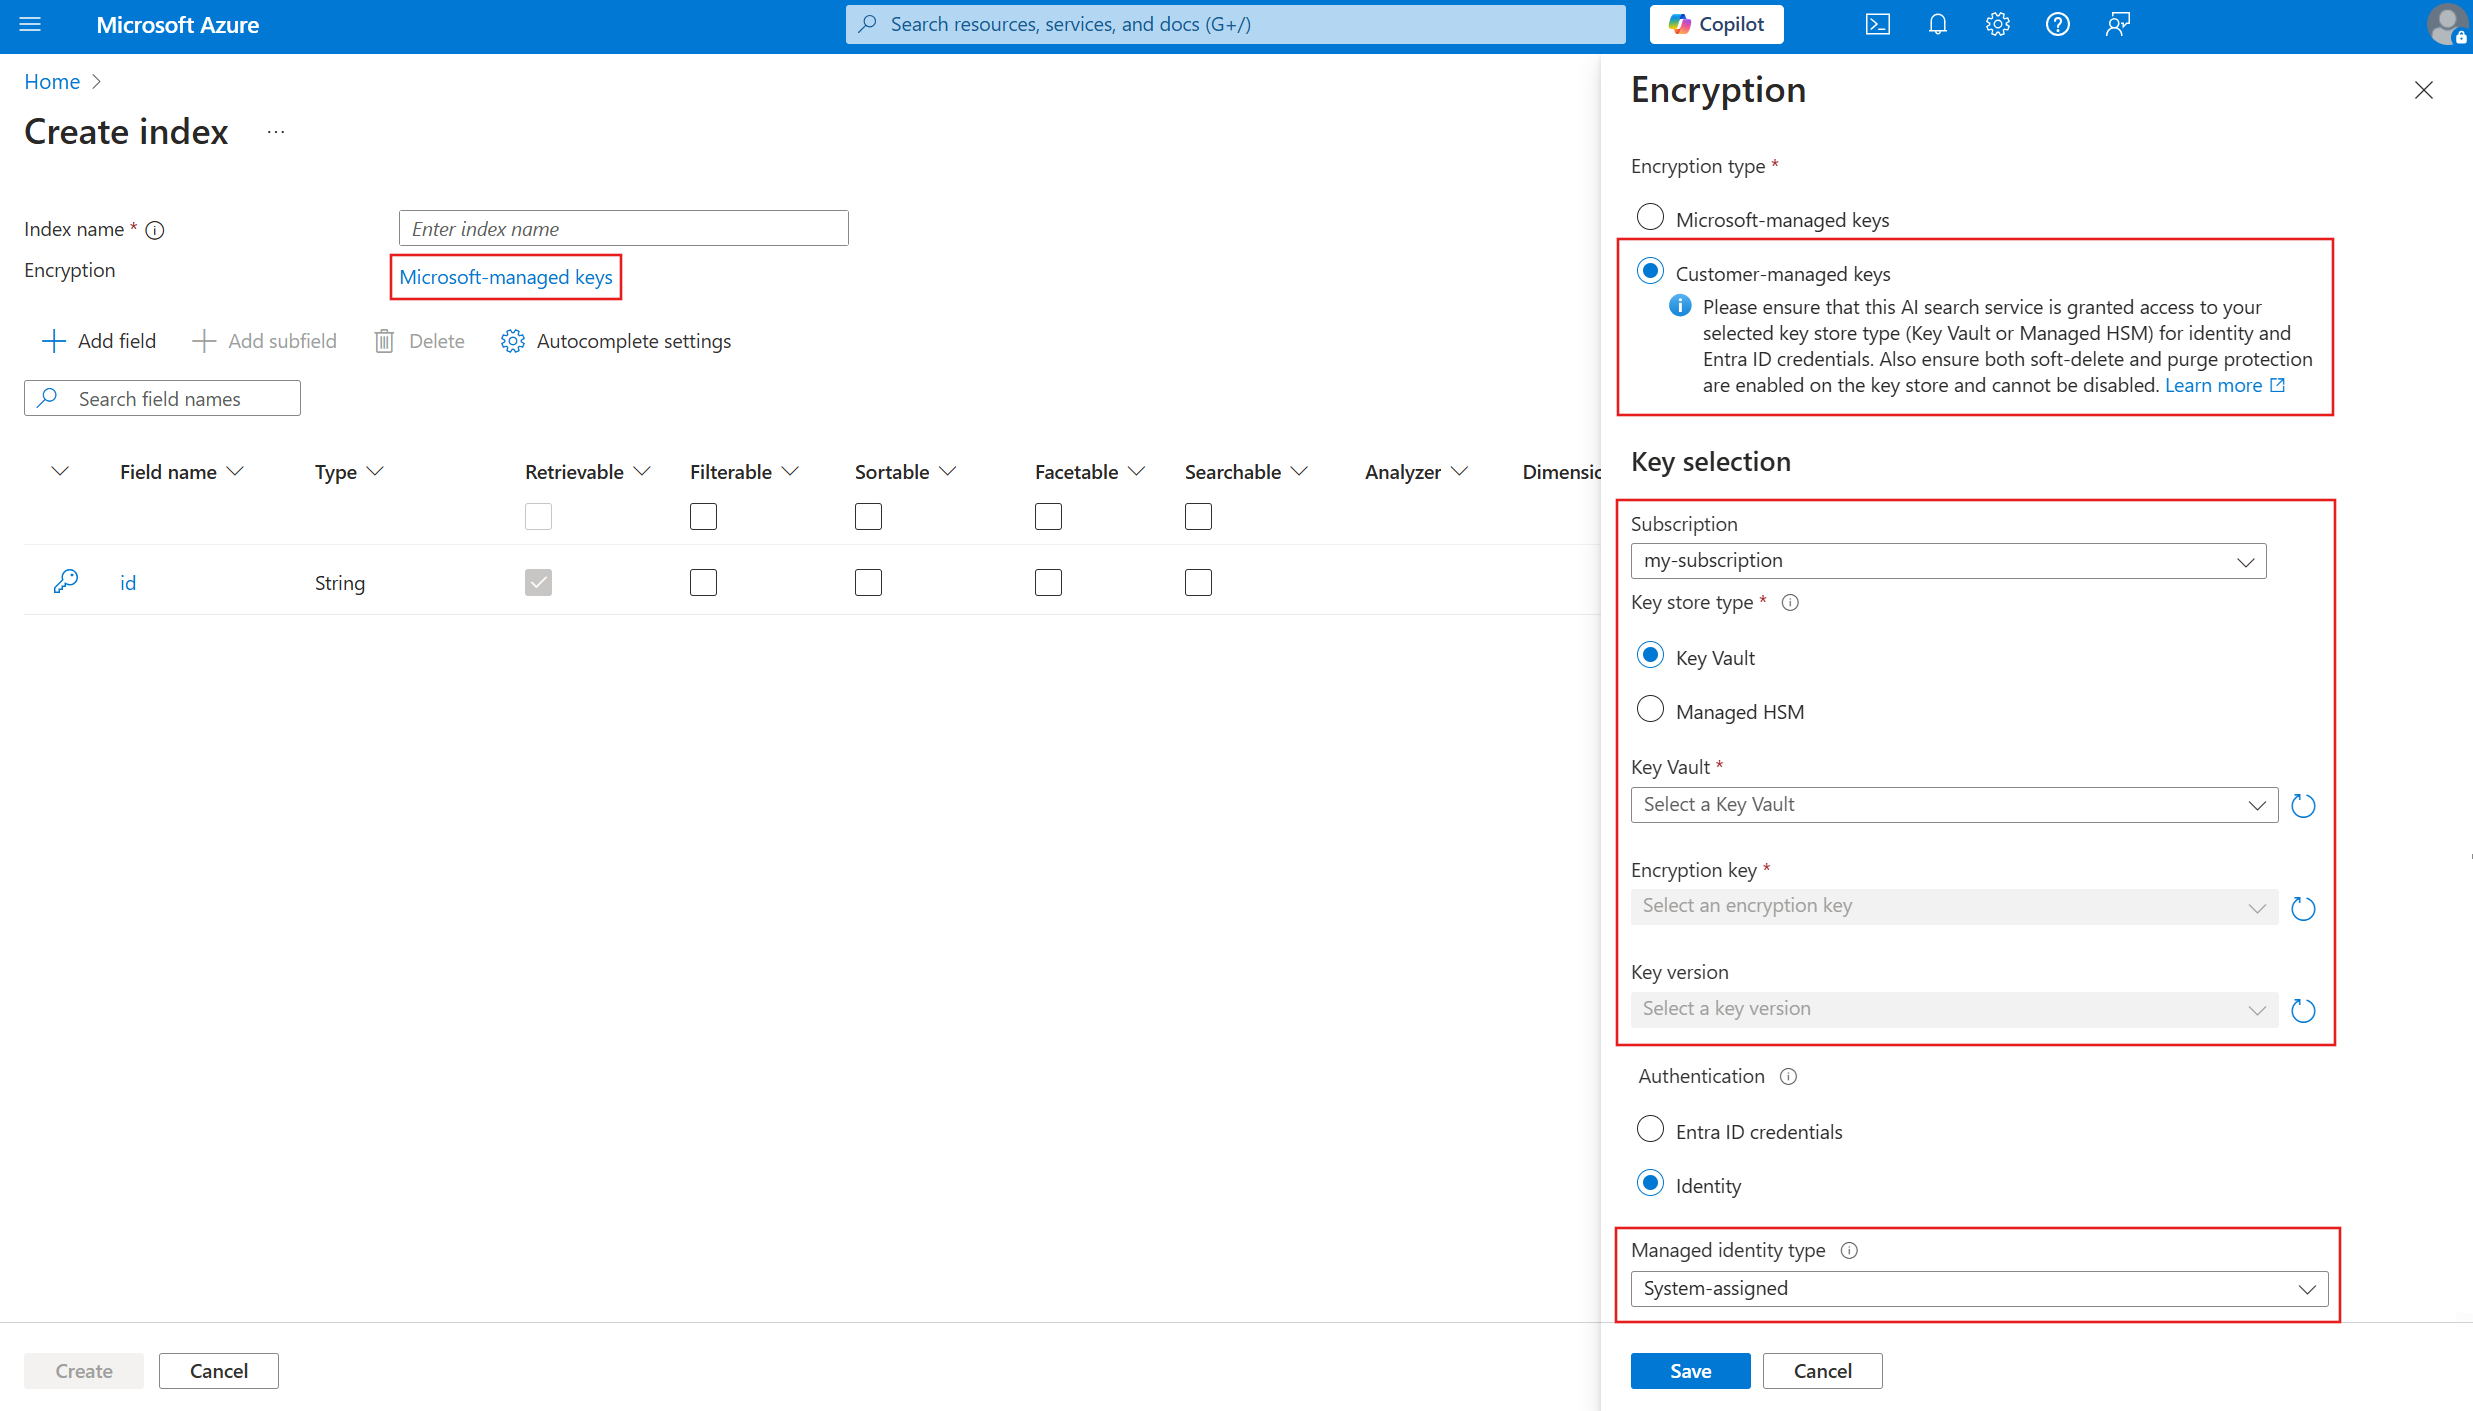
Adjon hozzá egy új objektumot. Az objektumdefinícióban válassza a Microsoft által felügyelt titkosítást.
Válassza ki az ügyfél által kezelt kulcsokat , és válassza ki az előfizetését, a tárolóját, a kulcsát és a verzióját.
Fontos
Az Azure AI Keresés titkosított tartalma úgy van beállítva, hogy egy adott kulcsot használjon egy adott verzióval. Ha módosítja a kulcsot vagy a verziót, az objektumot frissíteni kell a használathoz, mielőtt törli az előzőt. Ennek elmulasztása használhatatlanná teszi az objektumot. A kulcs elvesztése esetén nem tudja visszafejteni a tartalmat.
A CMK konfigurálása szolgáltatásszinten (előzetes verzió)
A szolgáltatásszintű CMK-konfiguráció engedélyezéséhez használja a Search Management REST API-t vagy egy Azure SDK csomagot, amely a Search Management REST API 2026-03-01-preview vagy újabb verziójának támogatásához lett frissítve. A Azure portál még nem támogatja ezt a funkciót. Ha szolgáltatásszinten engedélyezi a CMK-t, nem ad hozzá titkosítást a meglévő objektumokhoz, de alapértelmezés szerint ugyanazt a kulcsot alkalmazza a szolgáltatás összes újonnan létrehozott objektumára, kivéve, ha egy másik objektumszintű kulcsot ad meg a szolgáltatásszint alapértelmezett értékének felülbírálásához.
A Azure portál jelenleg nem támogatja a szolgáltatásszintű titkosítást. Használja közvetlenül a REST API-t.
Annak ellenőrzése, hogy egy keresési objektum örökli-e a szolgáltatásszintű CMK-t
Annak ellenőrzéséhez, hogy egy keresési objektum a szolgáltatás szintjén konfigurált ügyfél által felügyelt kulcsot használ-e alapértelmezettként, vagy az objektum szintjén konfigurált egyedi, ügyfél által felügyelt kulcsot, ellenőrizze az örökölt titkosítási állapotot a isServiceLevelKey tulajdonság használatával.
A Azure portál jelenleg nem támogatja a szolgáltatásszintű titkosítást. Használja közvetlenül a REST API-t.
5. lépés: Titkosítás tesztelése
A titkosítás működésének ellenőrzéséhez vonja vissza a titkosítási kulcsot, kérdezze le az indexet (használhatatlannak kell lennie), majd állítsa vissza a titkosítási kulcsot.
Az Azure Key Vaultban tárolt kulcsok esetében a teszthez használja az Azure Portalt. Győződjön meg arról, hogy rendelkezik olyan szerepkör-hozzárendeléssel, amely olvasási hozzáférést biztosít a kulcshoz.
A Azure Key Vault lapon válassza a Objects>Keys lehetőséget.
Jelölje ki a létrehozott kulcsot, majd válassza a Törlés lehetőséget.
A Azure AI Keresés lapon válassza a Search management>Indexes lehetőséget.
Jelölje ki az indexet, és a Kereséskezelővel futtassa a lekérdezést. Hibaüzenetet kell kapnia.
Térjen vissza a Azure Key Vault Objects>Keys lapra.
Válassza a Törölt kulcsok kezelése lehetőséget.
Válassza ki a kulcsot, majd válassza a Helyreállítás lehetőséget.
Térjen vissza az indexhez Azure AI Keresés, és futtassa újra a lekérdezést. Meg kell jelennie a keresési eredményeknek. Ha nem látja az azonnali eredményeket, várjon egy percet, és próbálkozzon újra.
Szabályzat beállítása a CMK-megfelelőség kikényszerítéséhez
Azure szabályzatok segítenek a szervezeti szabványok betartatásában és a megfelelőség nagy léptékű értékelésében. Azure AI Keresés két választható beépített szabályzattal rendelkezik a CMK-hoz. Ezek a szabályzatok új és meglévő keresési szolgáltatásokra vonatkoznak.
| Hatás | Leírás |
|---|---|
| AuditIfNotExists | Szabályzatmegfelelőség ellenőrzése: az objektumok rendelkeznek-e ügyfél által felügyelt kulccsal, és titkosítva van-e a tartalom. Ez a hatás a tartalommal rendelkező meglévő szolgáltatásokra vonatkozik. A rendszer minden alkalommal kiértékeli, amikor létrehoz vagy frissít egy objektumot, vagy a kiértékelési ütemezés szerint. Tudj meg többet... |
| Megtagadás | Szabályzatkényszerítés ellenőrzése: be van-e állítva a SearchEncryptionWithCmk a keresési szolgáltatásban Enabled. Ez a hatás csak az új szolgáltatásokra vonatkozik, amelyeket engedélyezni kell a titkosítással. A meglévő szolgáltatások továbbra is működőképesek maradnak, de csak akkor frissítheti őket, ha kijavítja a szolgáltatást. A szolgáltatások kiépítéséhez használt eszközök egyike sem teszi elérhetővé ezt a tulajdonságot, ezért vegye figyelembe, hogy a házirend beállítása a programozott beállításra korlátozza. |
Szabályzat hozzárendelése
A Azure portálon lépjen egy beépített szabályzatra, majd válassza a Assign lehetőséget.
Íme egy példa a AuditIfExists szabályzatra a Azure portálon:
A szabályzat hatókörének beállításához válassza ki az előfizetést és az erőforráscsoportot. Zárja ki azokat a keresési szolgáltatásokat, amelyekre a szabályzat nem alkalmazható.
Fogadja el vagy módosítsa az alapértelmezett értékeket. Válassza az Ellenőrzés és létrehozás opciót, majd válassza a Létrehozás.
CMK-szabályzat kényszerítése
Amikor hozzárendel egy szabályzatot egy erőforráscsoporthoz az előfizetésében, az azonnal érvénybe lép. Az ellenőrzési szabályzatok megjelölik a nem megfelelő erőforrásokat, de a megtagadási szabályzatok megakadályozzák a nem megfelelő keresési szolgáltatások létrehozását és frissítését. Ez a szakasz bemutatja, hogyan hozhat létre megfelelő keresési szolgáltatást, vagy frissíthet egy szolgáltatást a megfelelővé tétele érdekében. Az objektumok megfelelővé tételéhez kezdje a cikk első lépésével .
Megfelelő keresési szolgáltatás létrehozása
Új keresési szolgáltatások esetén készítsen újakat SearchEncryptionWithCmk beállítással Enabled.
Sem a Azure portál, sem a parancssori eszközök (a Azure CLI és a Azure PowerShell) nem biztosítják natív módon ezt a tulajdonságot, de a Management REST API használatával kiépíthet egy keresési szolgáltatást CMK-szabályzatdefinícióval.
Ez a példa a A Azure AI Keresés szolgáltatás kezelése REST API-kkal, amely a SearchEncryptionWithCmk tulajdonságot tartalmazza.
### Create a search service (provide an existing resource group)
@resource-group = my-rg
@search-service-name = my-search
PUT https://management.azure.com/subscriptions/{{subscriptionId}}/resourceGroups/{{resource-group}}/providers/Microsoft.Search/searchServices/{{search-service-name}}?api-version=2025-05-01 HTTP/1.1
     Content-type: application/json
     Authorization: Bearer {{token}}

    {
        "location": "North Central US",
        "sku": {
            "name": "basic"
        },
        "properties": {
            "replicaCount": 1,
            "partitionCount": 1,
            "hostingMode": "default",
            "encryptionWithCmk": {
                "enforcement": "Enabled"
        }
      }
    }
Meglévő keresési szolgáltatás frissítése
A már nem megfelelő keresési szolgáltatások esetében az Services – Update API vagy a Azure CLI az erőforrásfrissítés parancs használatával javíthatja őket. A szolgáltatások javítása visszaállítja a keresési szolgáltatás tulajdonságainak frissítésének képességét.
PATCH https://management.azure.com/subscriptions/<your-subscription-Id>/resourceGroups/<your-resource-group-name>/providers/Microsoft.Search/searchServices/<your-search-service-name>?api-version=2025-05-01

{
  "properties": {
      "encryptionWithCmk": {
          "enforcement": "Enabled"
      }
  }
}
Titkosítási kulcsok elforgatása vagy frissítése
Az alábbi utasítások segítségével elforgathatja a kulcsokat, vagy migrálhat Azure Key Vault a hardveres biztonsági modulba (HSM).
Kulcsforgatáshoz használja az Azure Key Vault autorotation képességeit. Ha autorotationt használ, hagyja ki a kulcsverziót az objektumdefiníciókban. A legújabb kulcsot használják, nem pedig egy adott verziót.
Ha módosít egy kulcsot vagy annak verzióját, frissítsen minden olyan objektumot, amely a kulcsot használja az új értékek használatára a régi értékek törlése előtt . Ellenkező esetben az objektum használhatatlanná válik, mert nem fejthető vissza.
Ha a szolgáltatás szintjén konfigurálta a CMK-t, a szolgáltatásszintű kulcs elforgatása az újonnan létrehozott objektumokra is vonatkozik. Az előző szolgáltatási szintű kulcsot már öröklő objektumok automatikusan felveszik az új kulcsot, így nem kell frissíteni őket. Ha azonban rendelkezik olyan objektumokkal, amelyek egy objektumszintű kulccsal lettek konfigurálva, amelyet szintén el szeretne forgatni, akkor frissítenie kell ezeket az objektumokat az új kulcs használatához.
A kulcsokat 60 percig gyorsítótárazzuk. Ne feledje ezt a kulcsok tesztelése és elforgatása során.
Határozza meg az index vagy szinonimatérkép által használt kulcsot.
Hozzon létre egy új kulcsot a Key Vaultban, de hagyja elérhetővé az eredeti kulcsot. Ebben a lépésben válthat a key vaultról a HSM-re.
Frissítse a encryptionKey tulajdonságait egy index- vagy szinonimatérképen az új értékek használatához. Csak az eredetileg ezzel a tulajdonsággal létrehozott objektumok frissíthetők más érték használatára.
Tiltsa le vagy törölje az előző kulcsot a kulcstartóban. A kulcshozzáférés figyelése annak ellenőrzéséhez, hogy az új kulcs használatban van-e.
Teljesítménybeli okokból a keresési szolgáltatás akár több órán keresztül gyorsítótárazza a kulcsot. Ha új kulcs megadása nélkül tiltja le vagy törli a kulcsot, a lekérdezések ideiglenesen működnek, amíg a gyorsítótár le nem jár. Ha azonban a keresési szolgáltatás már nem tudja visszafejteni a tartalmat, a következő üzenet jelenik meg: "Access forbidden. The query key used might have been revoked - please retry."
Key Vault tippek
Ha még csak most ismerkedik az Azure Key Vaulttal, tekintse át ezt a rövid útmutatót az alapvető feladatok megismeréséhez: Beállít és lekér egy titkos kulcsot az Azure Key Vaultből a PowerShell használatával.
Használjon annyi kulcstárat, amennyit csak szeretne. A felügyelt kulcsok különböző kulcstartókban lehetnek. A keresési szolgáltatás több titkosított objektummal is rendelkezhet, amelyek mindegyike egy másik, ügyfél által felügyelt titkosítási kulccsal van titkosítva, különböző kulcstartókban tárolva.
Használja ugyanazt a Azure bérlőt, hogy a felügyelt kulcsot szerepkör-hozzárendeléseken keresztül, valamint egy rendszeren vagy felhasználó által felügyelt identitáson keresztül csatlakozva kérje le. További információ a bérlők létrehozásáról: Új bérlő beállítása.
Ha az Azure Key Vault tűzfallal van védve, ügyeljen arra, hogy engedélyezve legyen a Megbízható Microsoft-szolgáltatások számára a tűzfal megkerülésének engedélyezése beállítás, hogy az Azure AI Keresés hozzáférhessen a kulcshoz.
Engedélyezze a tisztítás elleni védelmet és a visszaállítható törlést egy kulcstáron. Az ügyfél által felügyelt kulcsokkal történő titkosítás természetéből adódóan senki sem tudja lekérni az adatokat, ha a Azure Key Vault kulcsát törölték. A véletlen kulcsérték-tároló törlések által okozott adatvesztés elkerülése érdekében engedélyezni kell a helyreállítható törlést és a törlésvédelmi funkciót. A soft-delete alapértelmezés szerint aktiválva van, így csak akkor tapasztal problémákat, ha szándékosan letiltja. A törlés elleni védelem alapértelmezés szerint nincs engedélyezve, de az Azure AI Keresés, a CMK-val való titkosításhoz szükséges.
Engedélyezze a naplózást a kulcstartón, hogy figyelhesse a kulcshasználatot.
Engedélyezze a kulcsok automatikus forgatását, vagy kövesse szigorú eljárásokat a kulcstartó kulcsainak, valamint az alkalmazás titkos kulcsainak és regisztrációjának rutinforgatása során. A régiek törlése előtt mindig frissítse az összes titkosított tartalmat , hogy új titkos kulcsokat és kulcsokat használjon. Ha kihagyja ezt a lépést, a tartalom nem fejthető vissza.
Titkosított tartalommal végzett munka
A CMK használatával az indexelés és a lekérdezések késését is észlelheti a további titkosítási/visszafejtési munka miatt. Azure AI Keresés nem naplózza a titkosítási tevékenységet, de a kulcshozzáférést a kulcstartó naplózásán keresztül figyelheti.
Javasoljuk, hogy engedélyezze a naplózást a Key Vault konfigurációjának részeként.
Adjon hozzá egy diagnosztikai beállítást a Key Vaultban , amely a munkaterületet adatmegőrzésre használja.
Válassza ki a kategóriához tartozó ellenőrzést vagy összes naplót, adjon nevet a diagnosztikai beállításnak, majd mentse azt.
FAQs
Módosíthatok egy keresési objektumot a szolgáltatásszinten definiált ügyfél által felügyelt kulcs és az objektum szintjén definiált ügyfél által felügyelt kulcs között?
- Yes. A szolgáltatásszintű CMK konfigurálásakor minden új keresési objektum alapértelmezés szerint ezt a kulcsot használja. Ha egy másik kulcsot konfigurál az objektumszintű definíciónál, az objektumszintű kulcs elsőbbséget élvez a szolgáltatásszintű kulccsal szemben. Ha eltávolítja az objektumszintű kulcsdefiníciót, a keresési objektum alapértelmezés szerint visszatér a szolgáltatásszinten definiált ügyfél által kezelt kulcshoz.
Következő lépések
Ha nem ismeri Azure biztonsági architektúráját, tekintse át a Azure Biztonsági dokumentációt, és különösen ezt a cikket: