Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Megjegyzés
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Ez a cikk azt ismerteti, hogyan korlátozhatja a bejövő hálózati hozzáférést a keresési szolgáltatás nyilvános végpontjára. Az IP-tűzfalszabályokat úgy konfigurálhatja, hogy csak meghatározott IP-címekről, címtartományokból vagy alhálózatokból engedélyezze a hozzáférést. A megbízható Azure szolgáltatások kivételei is engedélyezhetők.
A tűzfalszabályok szabályozzák, hogy mely ügyfelek küldhetnek kéréseket (lekérdezéseket, indexelést, felügyeleti műveleteket) a keresési szolgáltatásnak. Ezek nem befolyásolják a keresési szolgáltatásból külső erőforrások felé irányuló kimenő kapcsolatokat. A kimenő biztonságról lásd: Indexer hozzáférése Azure hálózati biztonság által védett tartalmakhoz.
Jótanács
A nyilvános végponthoz való összes adatsík-hozzáférés letiltásához használjon inkább privát végpontot vagy hálózati biztonsági szegélyt .
Előfeltételek
Egy Azure AI Keresés szolgáltatás (alapszintű vagy magasabb). Az ingyenes szinten nem támogatott a tűzfalkonfiguráció.
Tulajdonosi vagy közreműködői engedélyek a keresési szolgáltatásban.
Korlátok és megfontolások
Egyes munkafolyamatok nyilvános végponthoz való hozzáférést igényelnek. A Adatok importálása varázsló a Azure portálon beépített (üzemeltetett) mintaadatokhoz csatlakozik, és modelleket ágyaz be egy nyilvános végpontra. További információ: Biztonságos kapcsolatok az importálási varázslóban.
A hálózati szabályok hatóköre a keresési szolgáltatás nyilvános végpontján végzett adatsík-műveletekre terjed ki, amelyek magukban foglalják az indexek létrehozását, az indexek lekérdezését és a keresési szolgáltatás REST API-jaiban leírt összes többi műveletet.
A szolgáltatásfelügyeletet célzó vezérlősík-műveletekről az Azurer Resource Manager által támogatott hálózatvédelmet tartalmazó dokumentumot tekintse meg.
Ha a mintaadatokkal végzett megvalósíthatósági vizsgálat korai szakaszában van, fontolja meg a hálózati hozzáférés-vezérlés elhalasztását, amíg szükség nem lesz rájuk.
Hálózati hozzáférés konfigurálása
Ez a szakasz bemutatja, hogyan konfigurálhatja a keresési szolgáltatás hálózati hozzáférését a Azure portálon. Másik lehetőségként használhatja a Search Management REST API, Azure PowerShell vagy Azure CLI.
Hálózati hozzáférés konfigurálása:
Nyissa meg a keresőszolgáltatást a Azure portálon.
A bal oldali panelen válassza a Beállítások>hálózatkezelés lehetőséget.
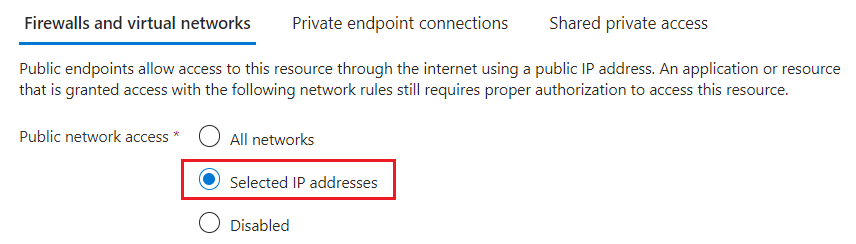
Nyilvános hálózati hozzáféréshez válassza a Kijelölt IP-címek lehetőséget. Csak akkor válassza a Letiltva lehetőséget, ha privát végpontot konfigurál.
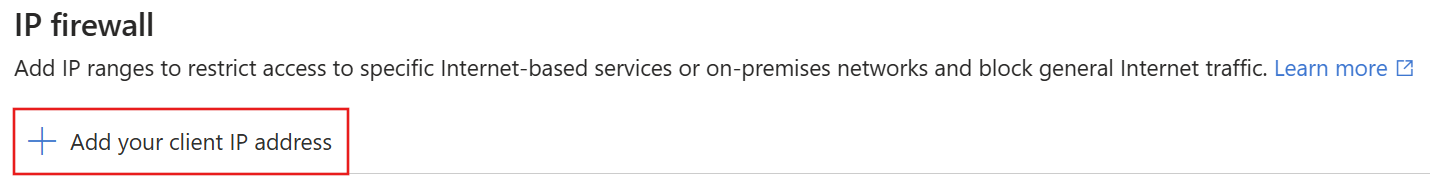
Az IP-tűzfal területen válassza az Ügyfél IP-címének hozzáadása lehetőséget.
Ez a lépés létrehoz egy bejövő szabályt, amely lehetővé teszi, hogy az eszköz nyilvános IP-címe elérje a keresési szolgáltatást.
Jótanács
A portál az ügyfél IP-címét használja közvetlen kapcsolathoz. Ha az ügyfél szerepel az engedélyezett IP-címek listájában, minden portálfunkciót használhat további konfiguráció nélkül.
Adjon hozzá ügyfél IP-címeket más eszközökhöz vagy szolgáltatásokhoz, amelyek kéréseket küldenek a keresési szolgáltatásnak. Használja a CIDR formátumot. A 8.8.8.0/24 például a 8.8.8.0 és a 8.8.8.255 közötti IP-címeket jelöli.
Az Azure szolgáltatások nyilvános IP-címeinek lekéréséhez lásd: Azure IP-tartományok és szolgáltatáscímkék. Ha a keresési kliens egy Azure Functions belül van üzemeltetve, tekintse meg az IP-címeket Azure Functions.
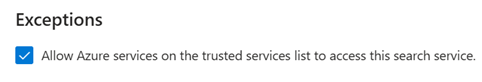
(Nem kötelező) Az Exceptions területen válassza az engedélyezést, hogy az Azure szolgáltatások a megbízható szolgáltatások listáján elérhessék ezt a keresési szolgáltatást.
Ez a kivétel lehetővé teszi az érvényes felügyelt identitással és szerepkör-hozzárendeléssel rendelkező megbízható Azure szolgáltatásokat a tűzfal megkerüléséhez. További információ: A megbízható Azure szolgáltatásokhoz való hozzáférés.
Mentse a módosításokat.
A módosítások érvénybe lépése több percet is igénybe vehet. Várjon legalább 15 percet, mielőtt elhárítja a hálózati konfigurációval kapcsolatos problémákat.
Az IP-hozzáférés-vezérlési szabályzat engedélyezése után a rendszer az engedélyezett listán kívüli IP-címekről érkező kérelmeket 403 Tiltott válaszsal elutasítja.
Hozzáférés biztosítása megbízható Azure szolgáltatásokhoz
Ha engedélyezte a megbízható szolgáltatások kivételét, a keresési szolgáltatás az IP-cím ellenőrzése nélkül fogadja a megbízható Azure erőforrásoktól érkező kéréseket. Minden megbízható erőforrásnak rendelkeznie kell egy felügyelt identitással (rendszer által hozzárendelt vagy felhasználó által hozzárendelt, de általában rendszer által hozzárendelt) és egy szerepkör-hozzárendeléssel a Azure AI Keresés, amely engedélyeket ad az adatokhoz és műveletekhez.
Az Azure AI Keresés megbízható szolgáltatáslistája a következőket tartalmazza:
-
Microsoft.CognitiveServicesaz Azure OpenAI-hoz és a Foundry Eszközökhöz. - Azure Machine Learning
Microsoft.MachineLearningServices.
Ezt a kivételt általában akkor használják, ha a Microsoft Foundry vagy az Azure Machine Learning kéréseket küld az Azure AI Keresés-nek, például ügynökalapú lekérés vagy integrált vektorizálás során.
A megbízható erőforrásoknak felügyelt identitással kell rendelkezniük
Az OpenAI és Azure Machine Learning szolgáltatásokhoz tartozó Azure által felügyelt identitás beállításához tekintse meg az alábbi cikkeket:
- Konfigurálja az Azure OpenAI-t a Microsoft Entra ID hitelesítéssel
- A Azure Machine Learning és más szolgáltatások közötti hitelesítés beállítása
Felügyelt identitás beállítása egy Microsoft Foundry-erőforráshoz:
- Nyissa meg a Microsoft Foundry erőforrást a Azure portálon.
- A bal oldali panelen válassza az Erőforrás-kezelési>identitás lehetőséget.
- A kapcsolóval engedélyezheti a rendszer által hozzárendelt felügyelt identitásokat.
A megbízható erőforrásoknak szerepkör-hozzárendeléssel kell rendelkezniük
Miután az Azure erőforrás rendelkezik felügyelt identitással, szerepköröket rendeljen hozzá az Azure AI Keresés-ben a felügyelt identitás engedélyeinek megadásához. A hozzárendelt szerepkör a számítási feladattól függ:
- Keresési szolgáltatás-közreműködő objektumszintű műveletekhez, például indexek vagy tudásbázisok létrehozásához.
- Indexadat-közreműködő az olvasási és írási tartalom eléréséhez.
- Index Adatolvasó írásvédett tartalom eléréséhez.
A szerepkör hozzárendelésekor válassza a Managed identity tagtípust, és válassza ki a Microsoft Foundry vagy Azure Machine Learning erőforrás rendszer által hozzárendelt identitását.
Megjegyzés
Ez a cikk a keresési szolgáltatásba irányuló bejövő kérések megbízható kivételét ismerteti. Azure AI Keresés más Azure erőforrások megbízható szolgáltatások listájában is szerepel. Használhatja például a megbízható szolgáltatáskivételt indexer kapcsolatokhoz Azure AI Keresés és Azure Storage között.
Következő lépés
Miután a kérést átengedték a tűzfalon, azt hitelesíteni és engedélyezni kell. Két lehetőség áll rendelkezésre:
Kulcsalapú hitelesítés, ahol a kérelemben rendszergazdai vagy lekérdezési API-kulcs található. Ez az alapértelmezett beállítás.
Szerepköralapú hozzáférés-vezérlés, ahol a hívó egy keresési szolgáltatás biztonsági szerepkörének tagja. Ez a beállítás a legbiztonságosabb. Microsoft Entra ID-t használ hitelesítéshez és szerepkörök hozzárendeléséhez az Azure AI Keresés rendszerben, az adatokhoz való hozzáférés és a műveletek végrehajtása érdekében.