Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Megjegyzés
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Azure AI Keresés támogatja az identitásalapú és a kulcsalapú hitelesítést (alapértelmezett) a keresési szolgáltatással való kapcsolatokhoz.
A keresési szolgáltatás végpontjára irányuló kérés akkor fogadható el, ha a kérés és az API-kulcs is érvényes, és ha a keresési szolgáltatás úgy van konfigurálva, hogy engedélyezze az API-kulcsokat egy kérésen.
Fontos
Keresési szolgáltatás létrehozásakor a kulcsalapú hitelesítés az alapértelmezett, de nem ez a legbiztonságosabb lehetőség. Azt javasoljuk, hogy cserélje le szerepköralapú hozzáférésre.
Előfeltételek
A kulcsok megtekintéséhez vagy kezeléséhez tulajdonosnak, közreműködőnek vagy keresési szolgáltatás-közreműködőnek kell lennie.
Alapértelmezés szerint engedélyezve
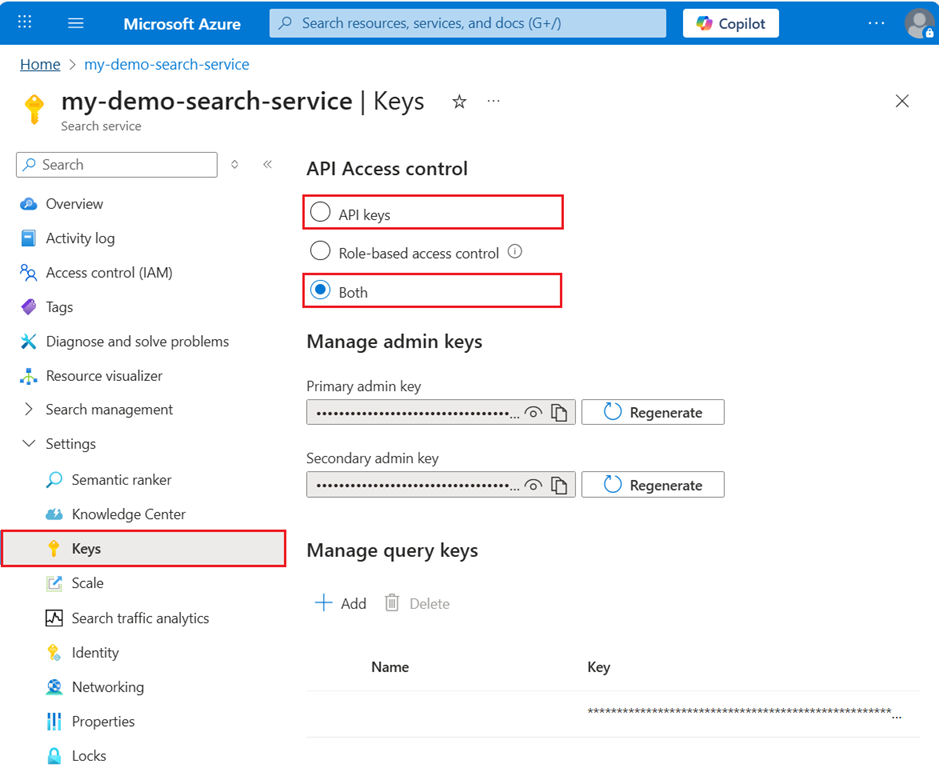
A Azure portálon a hitelesítés a Settings>Keys lapon van megadva. A beállítások api-kulcsokra (alapértelmezett) vagy mindkettőre vannak állítva, amelyek engedélyezik az API-kulcsokat egy kérelemben.
Kulcstípusok
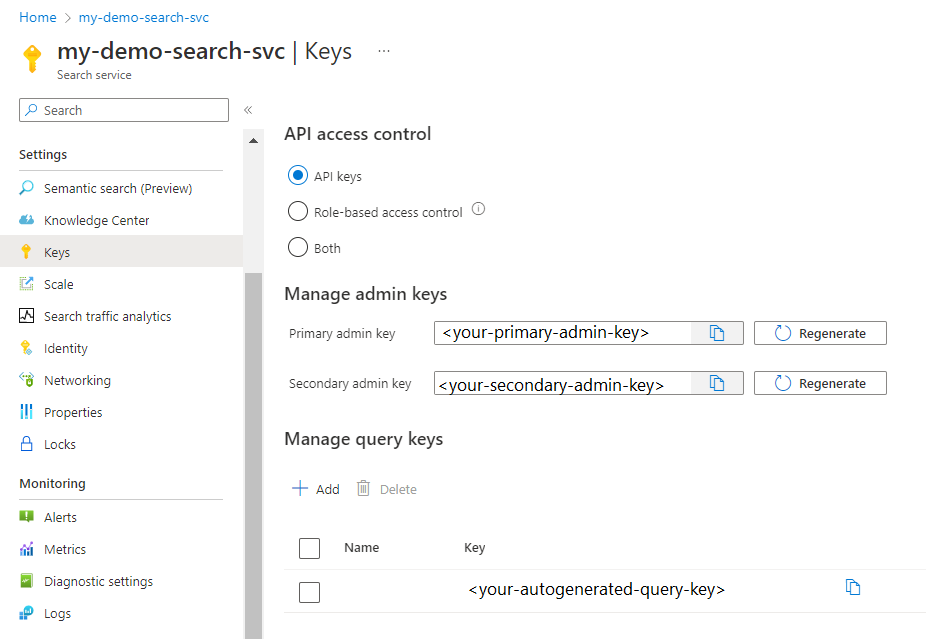
Az API-kulcs egy egyedi sztring, amely 52 véletlenszerűen generált számból és betűből áll. Vizuálisan nincs különbség a rendszergazdai kulcs vagy a lekérdezési kulcs között. Ha nem tudja nyomon követni, hogy milyen típusú kulcs van megadva az alkalmazásban, ellenőrizheti a kulcsértékeket a Azure portálon.
A kérések hitelesítéséhez kétféle kulcs használható:
| Típus | Engedélyszint | Hogyan van létrehozva | Legnagyobb érték |
|---|---|---|---|
| Rendszergazda | Teljes hozzáférés (írás-olvasás) az összes adatsík -(tartalom-) művelethez | A szolgáltatás létrehozásakor két fő ésmásodlagos rendszergazdai kulcs jön létre, amelyek igény szerint egyedileg újragenerálhatók. Két kulcs birtoklása lehetővé teszi, hogy az egyiket váltótársként használva, a másik kulccsal folyamatosan hozzáférjen a szolgáltatáshoz. | 2 |
| Lekérdezés | Írásvédett hozzáférés, amely a keresési index dokumentumgyűjteményére korlátozódik | A szolgáltatás egy lekérdezési kulcsot hoz létre. A keresési szolgáltatás rendszergazdája igény szerint további fájlokat is létrehozhat. | 50 |
Meglévő kulcsok keresése
Az API-kulcsokat a Azure portál, PowerShell, Azure CLI vagy REST API használatával tekintheti meg és kezelheti.
Nyissa meg a keresőszolgáltatást a Azure portálon.
A bal oldali panelen válassza a Beállítások>kulcsok lehetőséget a rendszergazdai és lekérdezési kulcsok megtekintéséhez.
Kulcsok használata kapcsolatokon
A kulcsalapú hitelesítés csak adatsíkra (tartalomra) irányuló kérésekhez használható, például indexek létrehozására vagy lekérdezésére, valamint a Keresési szolgáltatás REST API-val végrehajtott egyéb műveletekre.
A forráskódban közvetlenül megadhatja az API-kulcsot egy kérelemfejlécben. Azt is megteheti, hogy környezeti változóként vagy alkalmazásbeállításként tárolja a projektben, majd hivatkozik a változóra a kérelemben.
- A rendszergazdai kulcsok objektumok létrehozásához, módosításához vagy törléséhez használhatók.
- A rendszergazdai kulcsok a GET objektumdefiníciókhoz és a rendszerinformációkhoz is használhatók, például a LIST Indexekhez vagy a GET szolgáltatásstatisztikákhoz.
- A lekérdezési kulcsok általában a lekérdezéseket kibocsátó ügyfélalkalmazások között vannak elosztva.
Ne feledje, hogy a kulcshitelesítés alapértelmezés szerint engedélyezve van, és támogatja az adatsík-műveleteket, például az indexelést és a lekérdezéseket.
Azonban ha letiltja az API-kulcsokat, és szerepkör-hozzárendeléseket állít be, az Azure portál szerepkör-hozzárendeléseket használ.
Lekérdezési kulcsok létrehozása
A lekérdezési kulcsok az indexen belüli dokumentumok írásvédett elérésére szolgálnak a dokumentumgyűjteményt célzó műveletekhez. A keresési, szűrési és javaslati lekérdezések mind olyan műveletek, amelyek lekérdezési kulcsot vesznek igénybe. Minden csak olvasható művelethez, amely rendszeradatokat vagy objektumdefiníciókat ad vissza, például indexdefiníciót vagy indexelő állapotot, admin kulcsot igényel.
Az ügyfélalkalmazások hozzáférésének és műveleteinek korlátozása elengedhetetlen a szolgáltatás keresési eszközeinek védelméhez. Mindig használjon lekérdezési kulcsot rendszergazdai kulcs helyett az ügyfélalkalmazásból származó lekérdezésekhez.
Nyissa meg a keresőszolgáltatást a Azure portálon.
A bal oldali panelen válassza a Beállítások>kulcsok lehetőséget az API-kulcsok megtekintéséhez.
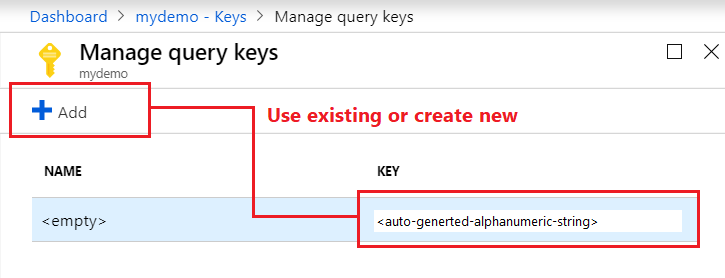
A Lekérdezési kulcsok kezelése területen használja a szolgáltatáshoz már létrehozott lekérdezési kulcsot, vagy hozzon létre új lekérdezési kulcsokat. Az alapértelmezett lekérdezési kulcs nincs elnevezve, de más generált lekérdezési kulcsok is elnevezhetők a kezelhetőség érdekében.
Rendszergazdai kulcsok újragenerálása
Minden szolgáltatáshoz két rendszergazdai kulcs jön létre, hogy az üzletmenet folytonossága érdekében a másodlagos kulcs használatával elforgathassa az elsődleges kulcsot.
Nyissa meg a keresőszolgáltatást a Azure portálon.
A bal oldali panelen válassza a Beállítások>kulcsok lehetőséget.
Másolja ki a másodlagos kulcsot.
Minden alkalmazás esetében frissítse az API-kulcs beállításait a másodlagos kulcs használatára.
Generálja újra az elsődleges kulcsot.
Frissítse az összes alkalmazást az új elsődleges kulcs használatára.
Ha véletlenül újragenerálja a két kulcsot egyszerre, a kulcsokat használó összes ügyfélkérés http 403 Forbidden paranccsal meghiúsul. A tartalom azonban nem törlődik, és nincs véglegesen kizárva.
A szolgáltatást továbbra is elérheti a Azure portálon vagy programozott módon. A menedzsment funkciók nem szolgáltatás API-kulcson, hanem előfizetés-azonosítón keresztül működnek, és ezért elérhetők akkor is, ha az API-kulcsok nem.
Miután új kulcsokat hoz létre a portálon vagy a felügyeleti rétegen keresztül, a rendszer visszaállítja a hozzáférést a tartalomhoz (indexek, indexelők, adatforrások, szinonimák leképezései), miután kérések esetén megadta ezeket a kulcsokat.
Migrálás kulcsokból szerepkörökbe
A kulcsalapú hozzáférés szerepköralapú hozzáférésre való lecseréléséhez használja a következő szerepkör-hozzárendeléseket:
A rendszergazdai kulcs lecseréléséhez rendelje hozzá a Search Service Contributor szerepkört a keresési objektumok kezeléséhez, valamint a Search Index Data Contributor szerepkört a közvetlen adatsík-hozzáféréshez.
Lekérdezési kulcs cseréjéhez rendelje hozzá a keresési index adatolvasót.
Fontos
A Keresési szolgáltatás közreműködője egy vezérlősík-szerepkör, amely lekérheti a rendszergazdai kulcsokat, amelyek teljes olvasási-írási hozzáférést biztosítanak az adatsíkhoz. Csak megbízható felhasználóknak adja meg ezt a szerepkört.
Biztonságos kulcsok
Szerepkör-hozzárendelések használatával korlátozhatja az API-kulcsokhoz való hozzáférést.
Az API-kulcsok titkosításához nem használható ügyfél által felügyelt kulcstitkosítás . Csak a keresési szolgáltatáson belüli bizalmas adatok (például indextartalmak vagy kapcsolati sztring adatforrás-objektumdefiníciók) titkosíthatók CMK-titkosítással.
Nyissa meg a keresőszolgáltatást a Azure portálon.
A bal oldali panelen válassza a Hozzáférés-vezérlés (IAM) lehetőséget, majd a Szerepkör-hozzárendelések lapot.
A Szerepkörszűrőben válassza ki azokat a szerepköröket, amelyek jogosultak a kulcsok megtekintésére vagy kezelésére (Tulajdonos, Közreműködő, Keresési szolgáltatás közreműködője). Az ezekhez a szerepkörökhöz rendelt biztonsági tagok kulcsengedélyekkel rendelkeznek a keresési szolgáltatáshoz.
Elővigyázatosságból ellenőrizze a Klasszikus rendszergazdák lapot is annak megállapításához, hogy a rendszergazdák és a társadminisztrátorok rendelkeznek-e hozzáféréssel.
Ajánlott eljárások
Éles számítási feladatok esetén váltson Microsoft Entra ID és szerepköralapú hozzáférésre. Másik lehetőségként, ha továbbra is API-kulcsokat szeretne használni, ügyeljen arra, hogy mindig figyelje, hogy ki férhet hozzá az API-kulcsokhoz , és rendszeresen újragenerálja az API-kulcsokat .
Csak akkor használjon API-kulcsokat, ha az adatfeltárás nem jelent kockázatot (például mintaadatok használatakor), és ha tűzfal mögött működik. Az API-kulcsok felfedése az adatok és a keresési szolgáltatás jogosulatlan használatának kockázatát is veszélyezteti.
HA API-kulcsot használ, biztonságosan tárolja valahol máshol, például Azure Key Vault. Ne foglalja bele közvetlenül az API-kulcsot a kódba, és soha ne tegye közzé nyilvánosan.
A közzététel előtt mindig ellenőrizze a kódot, a mintákat és a betanítási anyagokat, hogy véletlenül ne tegye elérhetővé az API-kulcsot.
Kapcsolódó tartalom
Adat, adatvédelem és beépített védelem a Azure AI Keresés Azure szerepköralapú hozzáférés-vezérlés a Azure AI Keresés - Kezelés a PowerShell használatával