Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Note
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Ez a cikk bemutatja, hogyan engedélyezheti a szerepköralapú hozzáférés-vezérlést (RBAC) az adatsík-műveletekhez az Azure AI Keresésben. Ha engedélyezve van az RBAC, az API-kulcsok helyett a Microsoft Entra ID-hitelesítést használhatja.
Fontos
Keresési szolgáltatás létrehozásakor a kulcsalapú hitelesítés az alapértelmezett, de nem ez a legbiztonságosabb lehetőség. Javasoljuk, hogy a jelen cikkben ismertetett szerepköralapú hozzáférésre cserélje le.
Csak az adatsík szerepei tilthatók le. A szolgáltatásfelügyeleti szerepkörök (vezérlősík) beépítettek, és nem engedélyezhetők és nem tilthatók le.
Ha egy csak szerepkörrel rendelkező keresési szolgáltatás tevékenységnaplójában a kulcsokkal kapcsolatos tevékenységeket (például a rendszergazdai kulcsok lekérését) észleli, ezek a műveletek a vezérlősíkon indulnak el, és nem befolyásolják a tartalmat vagy a tartalommal kapcsolatos műveleteket.
Előfeltételek
- Keresési szolgáltatás bármely régióban, bármilyen szinten, ingyenesen is.
- Tulajdonos, felhasználói hozzáférés-rendszergazda vagy egyéni szerepkör a Microsoft.Authorization/roleAssignments/write engedélyekkel az RBAC engedélyezéséhez.
- Az RBAC engedélyezése után adatsík-szerepkörökre van szüksége a tartalom eléréséhez: keresési szolgáltatás közreműködője, keresési index adatszolgáltatója és keresési index adatolvasója. Részletekért lásd: Szerepkörök hozzárendelése .
Szerepköralapú hozzáférés engedélyezése adatsík-műveletekhez
Konfigurálja a keresési szolgáltatást, hogy felismerjen egy engedélyezési fejlécet az OAuth2 hozzáférési jogkivonatot biztosító adatkéréseken.
Ha engedélyezi a szerepköröket az adatsíkon, a módosítás azonnal életbe lép, de várjon néhány másodpercet a szerepkörök hozzárendelése előtt.
A jogosulatlan kérések alapértelmezett hibamódja a következő http401WithBearerChallenge: . Másik lehetőségként a hibamódot http403is beállíthatja.
Nyissa meg a keresési szolgáltatást az Azure Portalon.
Válassza a Beállítások lehetőséget , majd a bal oldali panelen válassza a Kulcsok lehetőséget.
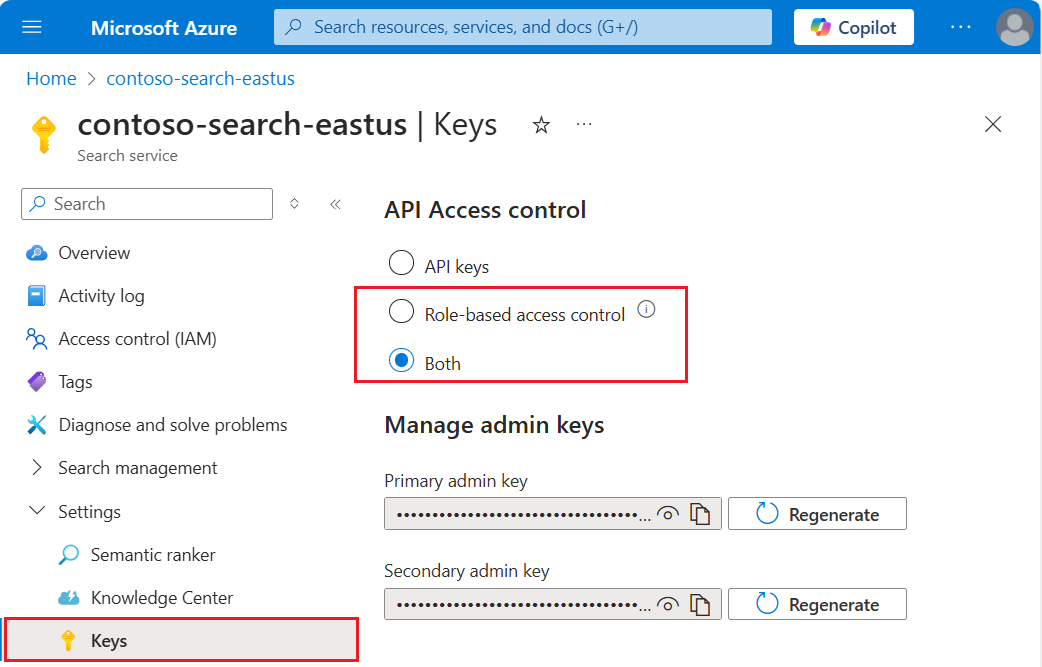
Válassza a szerepköralapú vezérlőt. Csak akkor válassza a Mindkettő lehetőséget, ha jelenleg kulcsokat használ, és időre van szüksége ahhoz, hogy az ügyfeleket szerepköralapú hozzáférés-vezérlésre váltsa.
Lehetőség Leírás API-kulcs (alapértelmezett) Az engedélyezéshez API-kulcsokat igényel a kérelem fejlécén. Szerepköralapú hozzáférés-vezérlés (ajánlott) A feladat elvégzéséhez tagságra van szükség egy szerepkör-hozzárendelésben. A kérelemhez szükség van egy engedélyezési fejlécre is. Mindkettő A kérések API-kulccsal vagy szerepköralapú hozzáférés-vezérléssel érvényesek, de ha mindkettőt ugyanabban a kérésben adja meg, az API-kulcsot használja a rendszer. Rendszergazdaként, ha csak szerepkörökre vonatkozó megközelítést választ, rendeljen adatsík-szerepköröket a felhasználói fiókjához, hogy visszaállítsa a teljes rendszergazdai hozzáférést az Adatsík-műveletekhez az Azure Portalon. A szerepkörök közé tartozik a keresési szolgáltatás közreműködője, a keresési index adatszolgáltatója és a keresési index adatolvasója. Az első két szerepkörre van szüksége, ha egyenértékű hozzáférést szeretne.
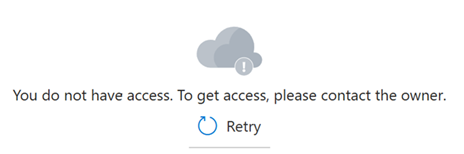
Előfordulhat, hogy a szerepkör-hozzárendelések érvénybe lépése 5-10 percet is igénybe vehet. Amíg ez nem történik meg, az alábbi üzenet megjelenik az adatsík-műveletekhez használt Azure Portal-oldalakon.
Szerepköralapú hozzáférés-vezérlés letiltása
Az adatsík-műveletek szerepköralapú hozzáférés-vezérlését letilthatja, és ehelyett kulcsalapú hitelesítést használhat. Ezt egy tesztfolyamat részeként teheti meg, például kizárhatja az engedélyekkel kapcsolatos problémákat.
Szerepköralapú hozzáférés-vezérlés letiltása az Azure Portalon:
Nyissa meg a keresési szolgáltatást az Azure Portalon.
Válassza a Beállítások lehetőséget , majd a bal oldali panelen válassza a Kulcsok lehetőséget.
Válassza ki az API-kulcsokat.
API-kulcs hitelesítésének letiltása
A kulcshozzáférés vagy a helyi hitelesítés letiltható a szolgáltatásban, ha kizárólag a beépített szerepköröket és a Microsoft Entra-hitelesítést használja. Az API-kulcsok letiltása miatt a keresési szolgáltatás elutasítja az összes olyan adattal kapcsolatos kérést, amely egy API-kulcsot ad át a fejlécben.
A rendszergazdai API-kulcsok letilthatók, de nem törölhetők. A lekérdezési API-kulcsok törölhetők.
A biztonsági funkciók letiltásához tulajdonosi vagy közreműködői engedélyek szükségesek.
Nyissa meg a keresési szolgáltatást az Azure Portalon.
A bal oldali navigációs panelen válassza a Kulcsok lehetőséget.
Válassza a szerepköralapú hozzáférés-vezérlést.
A módosítás azonnal érvényes, de várjon néhány másodpercet a tesztelés előtt. Feltéve, hogy rendelkezik engedéllyel tulajdonosi, szolgáltatásadminisztrátori vagy társminisztrátori szerepkörök hozzárendelésére, a portálfunkciókkal tesztelheti a szerepköralapú hozzáférést.