Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Megjegyzés
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Ez a cikk bemutatja, hogyan konfigurálhat megosztott privát kapcsolatot privát, kimenő kapcsolatokhoz az Azure AI Keresésből egy virtuális hálózaton futó Azure-erőforráshoz. Megosztott privát hivatkozással a keresési szolgáltatás nyilvános végpont helyett egy virtuális hálózati IP-címhez csatlakozik.
A megosztott privát kapcsolat egy használat alapján számlázott prémium szolgáltatás. További részletekért tekintse meg az Azure Private Link díjszabását.
Megjegyzés
Ha privát indexelőkapcsolatot állít be egy felügyelt SQL-példányhoz, olvassa el helyette a megosztott privát hivatkozás létrehozása felügyelt SQL-példányhoz című témakört.
Előfeltételek
Egy támogatott Azure-erőforrás , amely virtuális hálózaton való futtatásra van konfigurálva.
Egy Azure AI Keresés szolgáltatás. A követelmények számítási feladatonként eltérőek:
Munkateher Rétegkövetelmények Régióra vonatkozó követelmények Szolgáltatáslétrehozás követelményei Indexelők készségkészletek nélkül Alapszintű és magasabb szintű Nincs Nincs Képességkészletek beágyazási készségekkel (integrált vektorizálás) Alapszintű és magasabb szintű Nagy kapacitású régiók 2024. április 3. után Egyéb beépített vagy egyéni készségeket használó készségkészletek Standard 1 (S1) és magasabb Nincs 2024. április 3. után Az Azure OpenAI-t hívó tudásbázisok Alapszintű és magasabb szintű Nincs Nincs Közreműködői vagy Tulajdonosi szerepkör az Azure AI Keresés-ben és a cél Azure-erőforrásnál, vagy az alábbi konkrét engedélyekkel:
Erőforrás Engedélyek Azure AI Keresés Microsoft.Search/searchServices/sharedPrivateLinkResources/write
Microsoft.Search/searchServices/sharedPrivateLinkResources/read
Microsoft.Search/searchServices/sharedPrivateLinkResources/operationStatuses/readEgyéb Azure-erőforrás Privát végpontkapcsolatok jóváhagyásának engedélye. Az Azure Storage-ban például szükség van Microsoft.Storage/storageAccounts/privateEndpointConnectionsApproval/actionrá.
Támogatott erőforrástípusok
A következő erőforrásokhoz létrehozhat megosztott privát hivatkozást.
| Erőforrás típusa | Alforrás (vagy csoportazonosító) |
|---|---|
| Microsoft. Storage/StorageAccounts 1 |
blob, table, dfsfile |
| Microsoft. DocumentDB/databaseAccounts 2 | Sql |
| Microsoft. Sql/servers 3 | sqlServer |
| Microsoft.KeyVault/vaults | vault |
| Microsoft.DBforMySQL/servers (előzetes verzió) | mysqlServer |
| Microsoft.Web/webhelyek 4 | sites |
| Microsoft.Sql/managedInstances (előzetes verzió) 5 | managedInstance |
| Microsoft. CognitiveServices/accounts 67 | openai_account |
| Microsoft. CognitiveServices/accounts 8 | cognitiveservices_account |
| Microsoft. CognitiveServices/accounts 9 | foundry_account |
| Microsoft Fabric/privateLinkServicesForFabric 10 | workspace |
| Microsoft. ApiManagement/service 11 | Gateway |
1 Ha az Azure Storage és az Azure AI Keresés ugyanabban a régióban található, a tárolóhoz való kapcsolat a Microsoft gerinchálózatán keresztül jön létre, ami azt jelenti, hogy egy megosztott privát kapcsolat redundáns ehhez a konfigurációhoz. Ha azonban már beállított egy privát végpontot az Azure Storage-hoz, akkor egy megosztott privát kapcsolatot is be kell állítania, vagy a kapcsolat a tárolási oldalon elutasításra kerül. Ha több tárolási formátumot is használ a keresés különböző forgatókönyveihez, mindenképpen hozzon létre külön megosztott privát hivatkozást minden alforráshoz.
2 Az Microsoft.DocumentDB/databaseAccounts erőforrástípust az Indexelők az Azure Cosmos DB for NoSQL-hez való kapcsolataihoz használják. A szolgáltató neve és csoportazonosítója érzékeny a kis- és nagybetűkre.
3 Az Microsoft.Sql/servers erőforrástípus az Azure SQL-adatbázissal való kapcsolatokhoz használatos. Az Azure Synapse SQL-hez való megosztott privát kapcsolat jelenleg nem támogatott.
4 Az Microsoft.Web/sites erőforrástípus az App Service-hez és az Azure-függvényekhez használatos. Az Azure AI Keresés kontextusában egy Azure-függvény a valószínűbb forgatókönyv. Az Azure funkciót gyakran használják egy egyéni képesség logikájának hosztolására. Az Azure Function rendelkezik fogyasztási, prémium és dedikált App Service-üzemeltetési csomagokkal. A App Service Environment (ASE) és Azure Kubernetes Service (AKS) jelenleg nem támogatott. A Azure API Management megosztott privát kapcsolat támogatásához használja a Microsoft.ApiManagement/service erőforrástípust.
5 Útmutatásért lásd: Megosztott privát hivatkozás létrehozása felügyelt SQL-példányhoz .
6 Az Microsoft.CognitiveServices/accounts erőforrástípust az Azure OpenAI-beágyazási modellek vektorizáló és indexelő kapcsolataihoz használják az integrált vektorizáció megvalósításakor. A megosztott privát kapcsolat támogatása támogatja az Azure Vision multimodális beágyazásokat a Microsoft Foundry-erőforrásokon keresztül.
7 Az Azure OpenAI megosztott privát hivatkozása csak a nyilvános felhőben és a Microsoft Azure Governmentben támogatott. Más felhőajánlatok nem támogatják a csoportazonosítóhoz tartozó openai_account megosztott privát hivatkozásokat.
8 A megosztott privát hivatkozások támogatottak az Foundry-erőforrásokhoz való kapcsolatokhoz. Az AI-gazdagításban használt Foundry-erőforrás-készségek esetében az Azure AI Keresés számlázási célból csatlakozik egy Foundry-erőforráshoz. Ezek a kapcsolatok privátak lehetnek egy megosztott privát kapcsolaton keresztül, amely csak felügyelt identitás (kulcs nélküli konfiguráció) konfigurálásakor támogatott a képességkészlet definíciójában.
9 A megosztott privát hivatkozások támogatottak az Foundry-erőforrásokhoz való kapcsolatokhoz. Az Azure által üzemeltetett modellekkel kapcsolatos készségek, például a GenAI parancssori készsége, az Azure OpenAI beágyazási készsége vagy a Tartalomértelmezési képesség esetében az Azure AI Keresés egy Foundry-erőforráshoz csatlakozik az alapul szolgáló feldolgozás végrehajtásához.
10 A oneLake-munkaterülethez való kapcsolatok esetében támogatott a megosztott privát kapcsolat. Egy munkaterületre jellemző erőforrás létrehozásához privateLinkServicesForFabricregisztráljaMicrosoft.Fabric a névteret az előfizetésében, és tekintse meg a 2. lépést a Privát kapcsolat szolgáltatás létrehozása az Azure-ban című témakörben leírtak szerint. Vegye figyelembe, hogy megosztott privát hivatkozás használata esetén a OneLake-adatforrás konfigurációját egy adott kapcsolati sztringgel kell definiálni a OneLake indexelő dokumentációjában leírtak szerint.
11 A Microsoft.ApiManagement/service erőforrástípus privát kapcsolatot biztosít egy Azure API Management átjáróval, amely a modellvégpontok előtt áll.
1 – Megosztott privát hivatkozás létrehozása
Megosztott privát hivatkozás létrehozásához használja az Azure Portalt, a Felügyeleti REST API-t, az Azure CLI-t vagy az Azure PowerShellt.
Íme néhány tipp:
- Adjon értelmes nevet a privát hivatkozásnak. Az Azure PaaS-erőforrásban egy megosztott privát hivatkozás jelenik meg a többi privát végpont mellett. Az olyan nevek, mint a "shared-private-link-for-search" emlékeztethet arra, hogyan használják.
Amikor végrehajtja az ebben a szakaszban ismertetett lépéseket, megkapja a megosztott privát hivatkozást, amely jelenleg függő állapotban van elkészült. A hivatkozás létrehozása több percet vesz igénybe. Miután létrejött, az erőforrás tulajdonosának jóvá kell hagynia a kérést a működés előtt.
Nyissa meg a keresési szolgáltatást az Azure Portalon.
A bal oldali panel Beállítások csoportjában válassza a Hálózatkezelés lehetőséget.
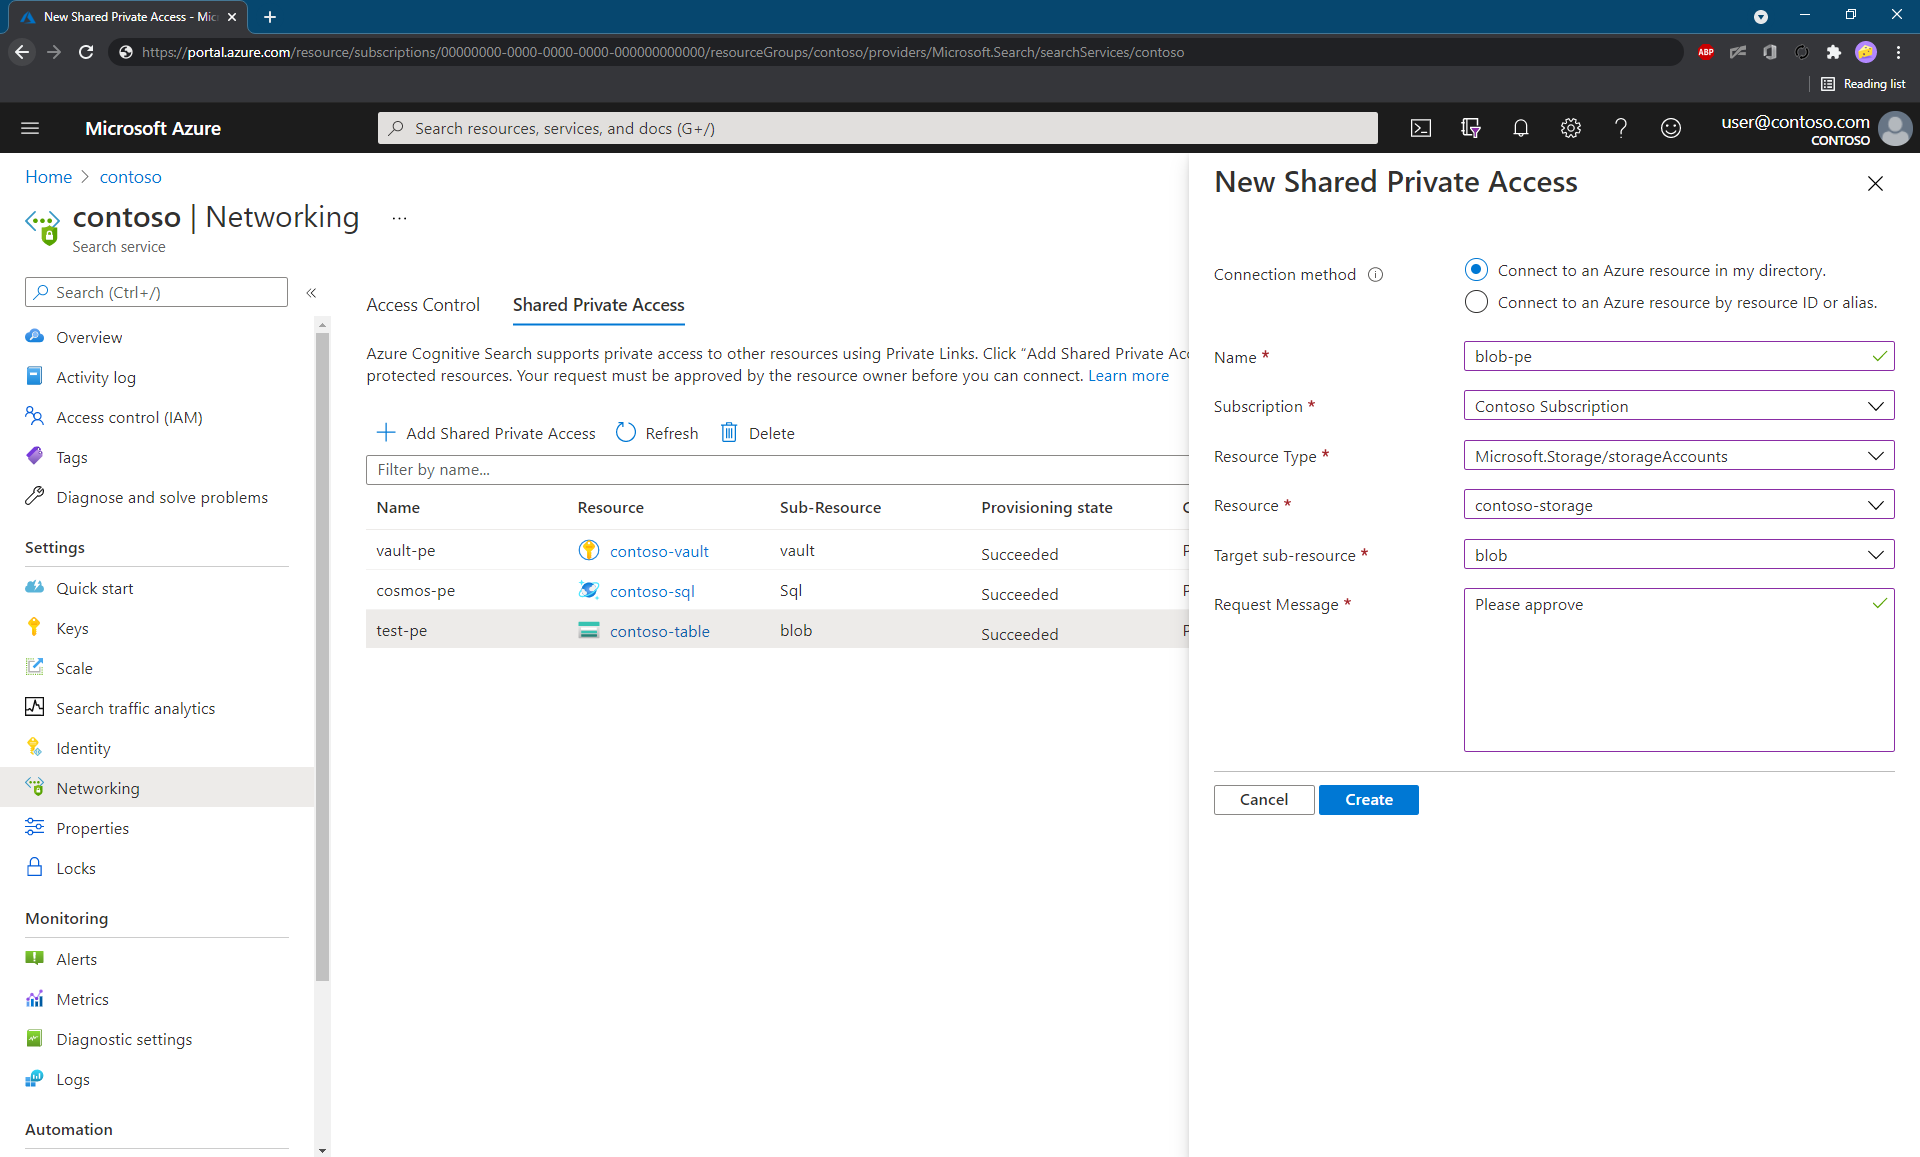
A Megosztott privát hozzáférés lapon válassza a + Megosztott privát hozzáférés hozzáadása lehetőséget.
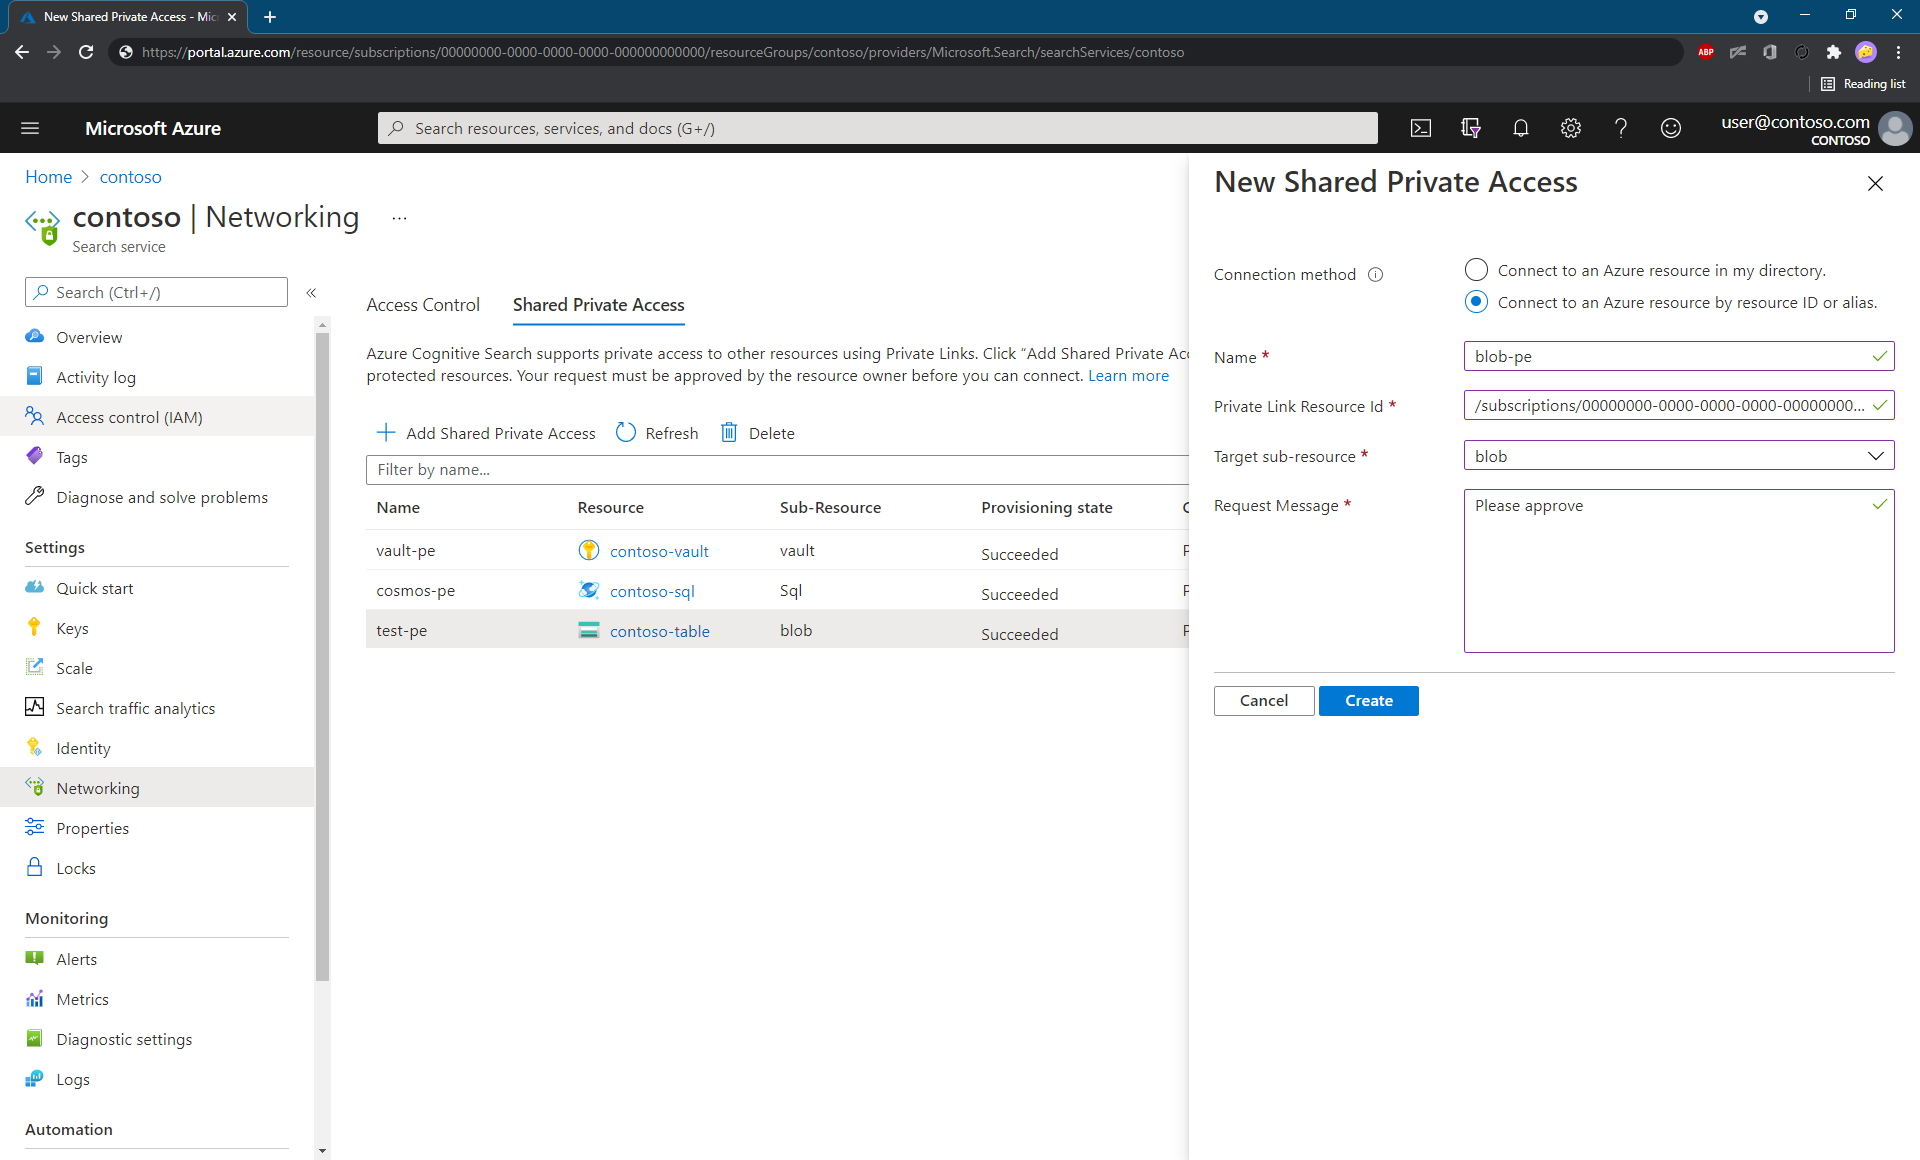
Válassza a Csatlakozás egy Azure-erőforráshoz a címtáramban , vagy Csatlakozás azure-erőforráshoz erőforrás-azonosító alapján.
Ha az első lehetőséget (ajánlott) választja, az Azure Portalon kiválaszthatja a megfelelő Azure-erőforrást, és más tulajdonságokat is kitölthet, például az erőforrás csoportazonosítóját és az erőforrás típusát.
Ha a második lehetőséget választja, adja meg manuálisan az Azure-erőforrás-azonosítót, és válassza ki a megfelelő csoportazonosítót a cikk elején található listából.
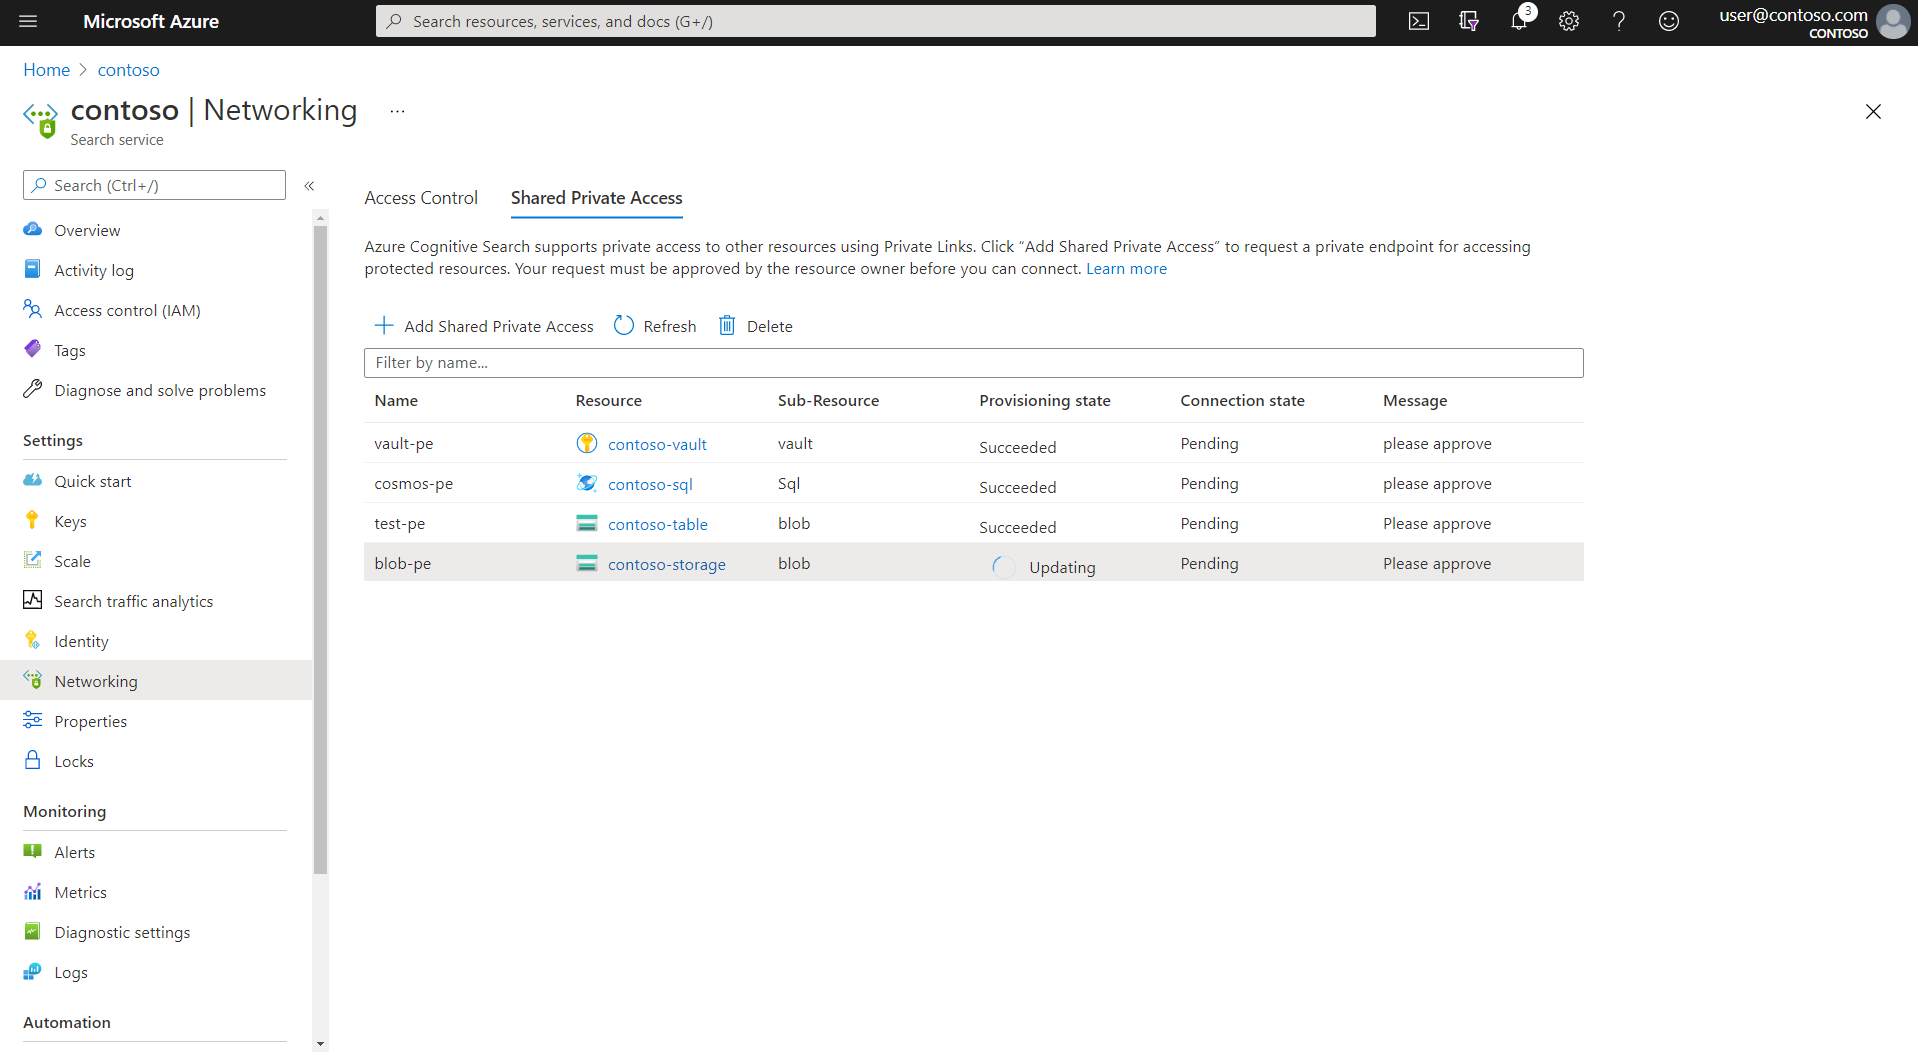
Győződjön meg arról, hogy a kiépítés állapota "Frissítés alatt".
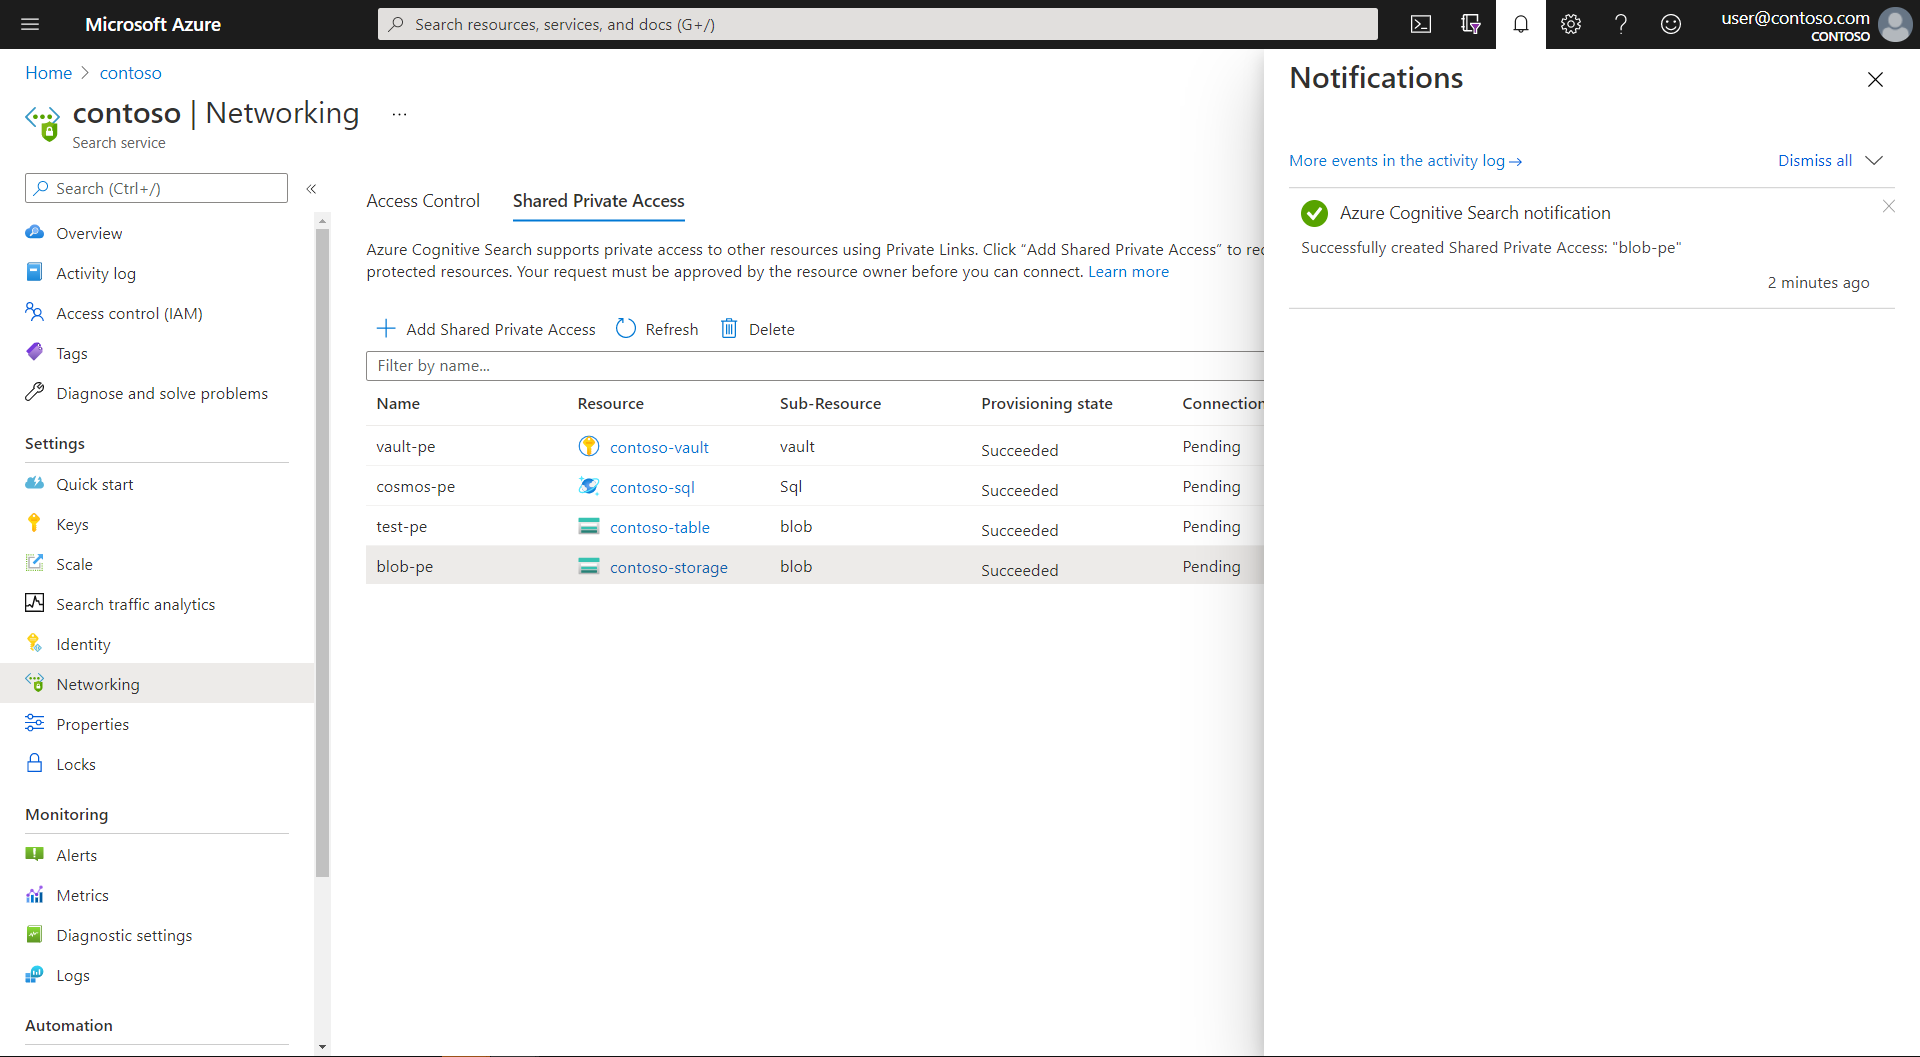
Az erőforrás sikeres létrehozása után az erőforrás kiépítési állapota "Sikeres" értékre változik.
Megosztott privát hivatkozás létrehozási munkafolyamata
A 202 Accepted rendszer sikeres választ ad vissza. A kimenő privát végpont létrehozásának folyamata egy hosszú ideig futó (aszinkron) művelet. A következő erőforrások üzembe helyezését foglalja magában:
Egy privát végpont, amelyhez egy privát IP-cím van hozzá rendelve egy
"Pending"állapotban. A privát IP-cím a keresési szolgáltatásspecifikus privát indexelő végrehajtási környezetének virtuális hálózatához lefoglalt címtérből lesz lekérve. A privát végpont jóváhagyása után az Azure AI Keresés és az Azure-erőforrás közötti kommunikáció a privát IP-címről és egy biztonságos privát kapcsolati csatornáról származik.Egy privát DNS-zóna az erőforrás típusához a csoportazonosító alapján. Az erőforrás üzembe helyezésével győződjön meg arról, hogy a magánerőforrás dns-keresései a privát végponthoz társított IP-címet használják.
2 – A privát végpont kapcsolatának jóváhagyása
A privát végpontkapcsolat jóváhagyása az Azure PaaS oldalán történik. Az erőforrás tulajdonosának kifejezett jóváhagyása szükséges. Az alábbi lépések az Azure Portal használatával történő jóváhagyást ismertetik, de az alábbi hivatkozások segítségével programozott módon jóváhagyhatja a kapcsolatot az Azure PaaS-oldalról:
- Az Azure Storage-ban privát végpontkapcsolatok használata – Put
- Az Azure Cosmos DB-ben privát végpontkapcsolatok használata – Létrehozás vagy frissítés
- Az Azure OpenAI-ban privát végpontkapcsolatok használata – Létrehozás vagy frissítés
- A Microsoft Onelake-en privát végpontok használata – Jóváhagyás parancssori felületen vagy privát végpontokon keresztül – Jóváhagyás portálon keresztül
Az Azure Portal használatával hajtsa végre a következő lépéseket:
Nyissa meg az Azure PaaS-erőforrás hálózatkezelési oldalát. Szöveg
Keresse meg a privát végpontkapcsolatokat listázó szakaszt. Az alábbi példa egy tárfiókra mutat.
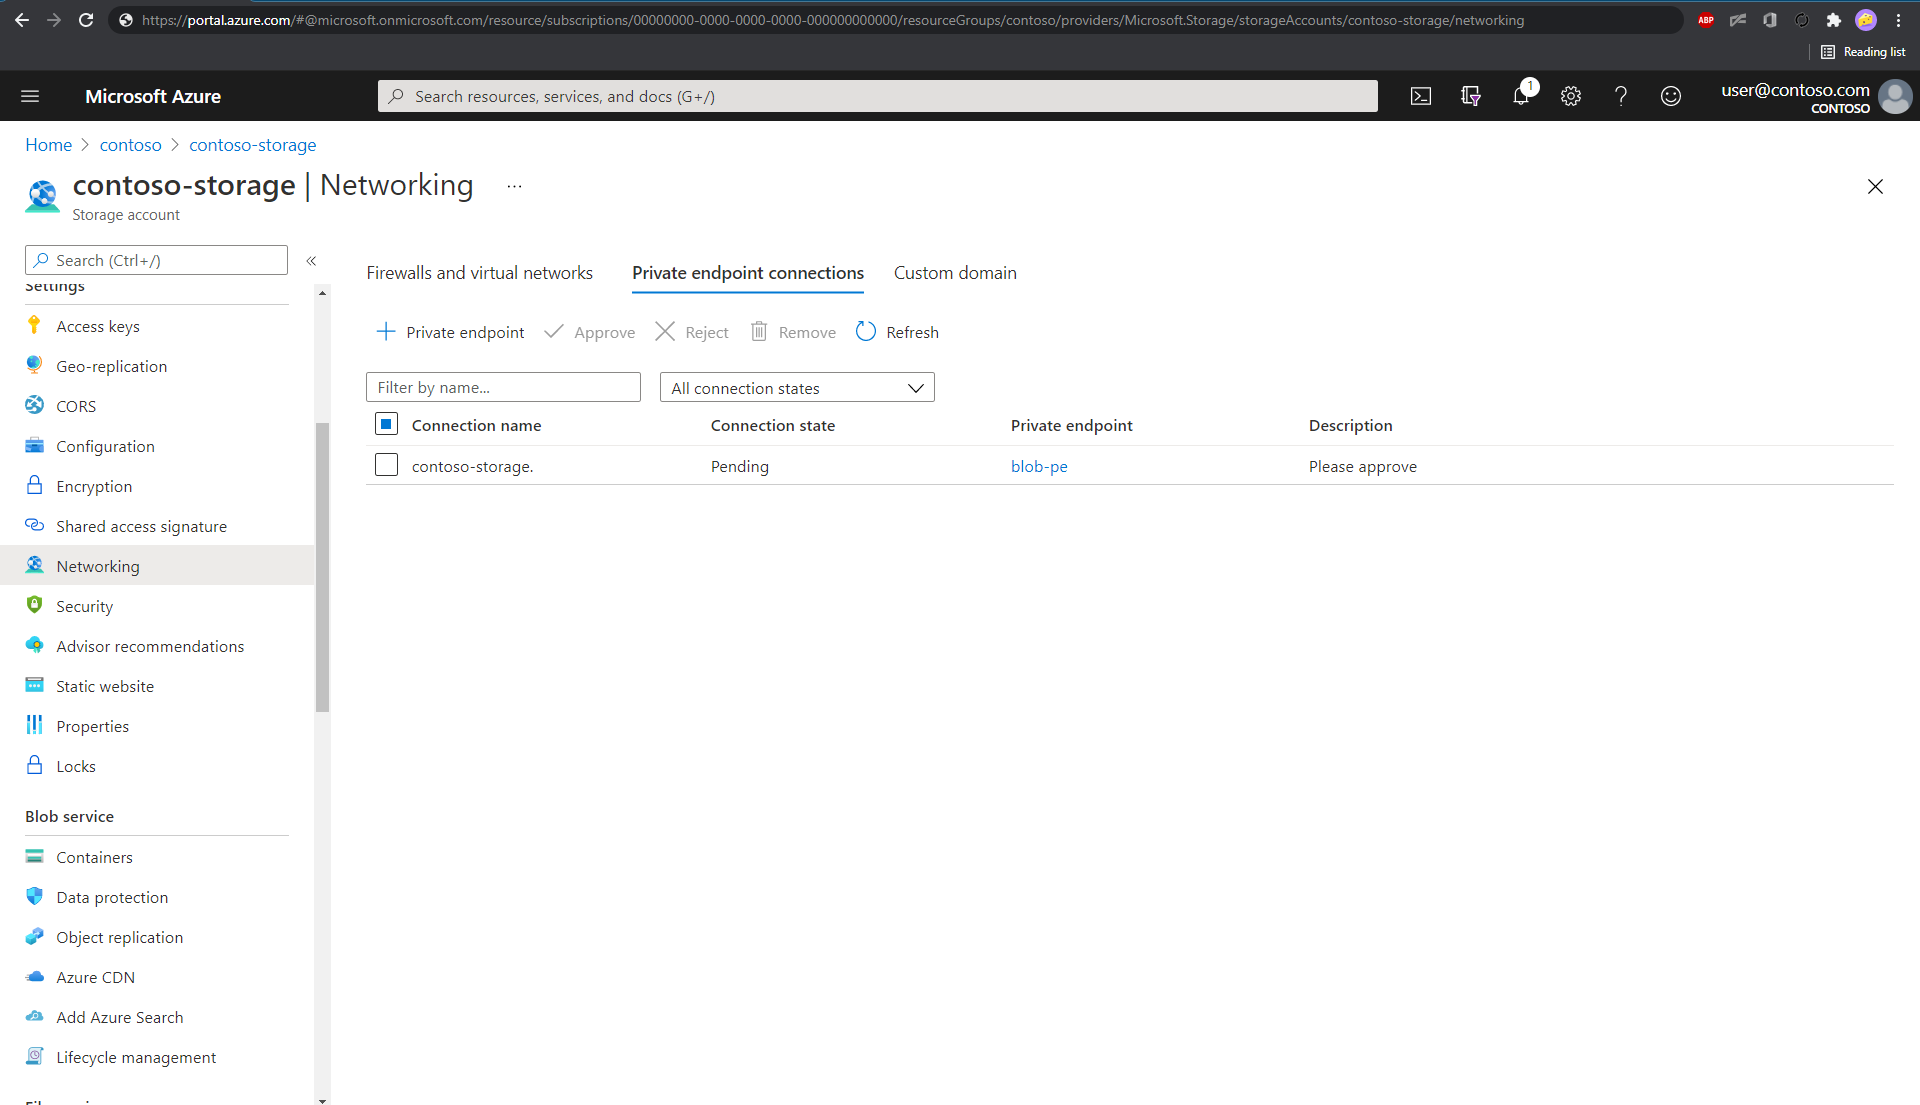
Válassza ki a kapcsolatot, majd válassza a Jóváhagyás lehetőséget. Eltarthat néhány percig, amíg az állapot frissül az Azure Portalon.
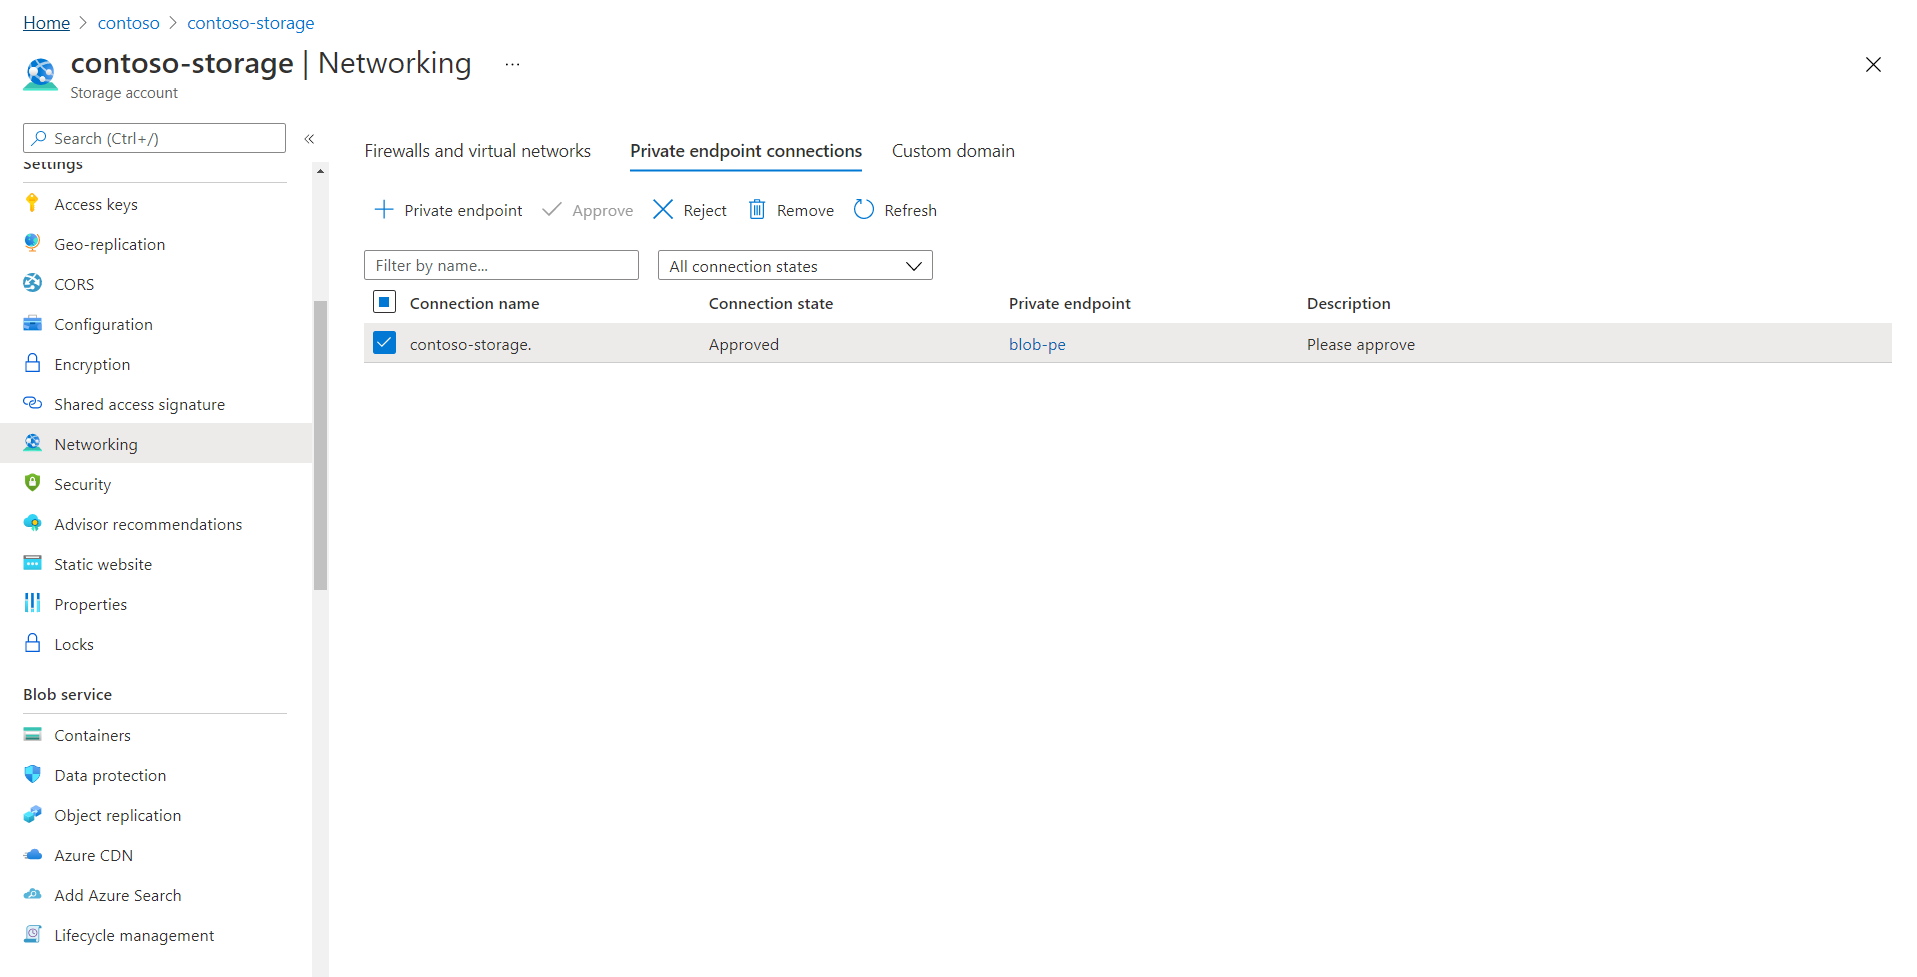
A privát végpont jóváhagyása után az Azure AI Keresés létrehozza a szükséges DNS-zónaleképezéseket a számára létrehozott DNS-zónában.
Bár a hálózatkezelési lapon a privát végpont hivatkozása aktív, az nem oldható fel.
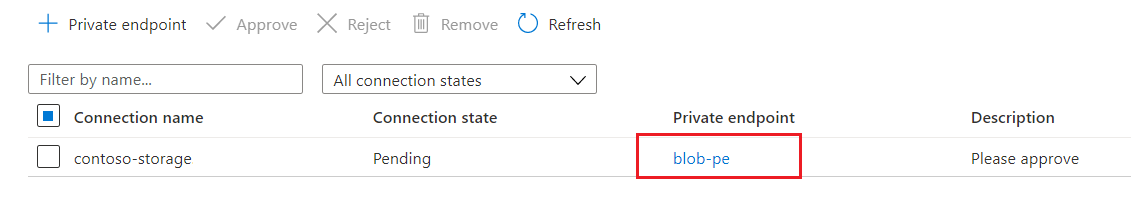
A hivatkozás kiválasztása hibát okoz. Az állapotüzenet "The access token is from the wrong issuer" és must match the tenant associated with this subscription azért jelenik meg, mert a háttérbeli privát végpont erőforrását a Microsoft egy Microsoft által felügyelt bérlőben építi ki, míg a csatolt erőforrás (Azure AI Keresés) az ön bérlőjében van. A magánvégpont-erőforrást a privát végpont kapcsolati hivatkozásának kiválasztásával nem érheti el.
A megosztott privát hivatkozás állapotának ellenőrzéséhez kövesse a következő szakaszban található utasításokat.
3 – Megosztott privát kapcsolat állapotának ellenőrzése
Az Azure AI Keresés oldalán a keresési szolgáltatás hálózatkezelési oldalának Megosztott privát hozzáférés lapjának újbóli megadásával megerősítheti a jóváhagyást. A kapcsolat állapotát jóvá kell hagyni.
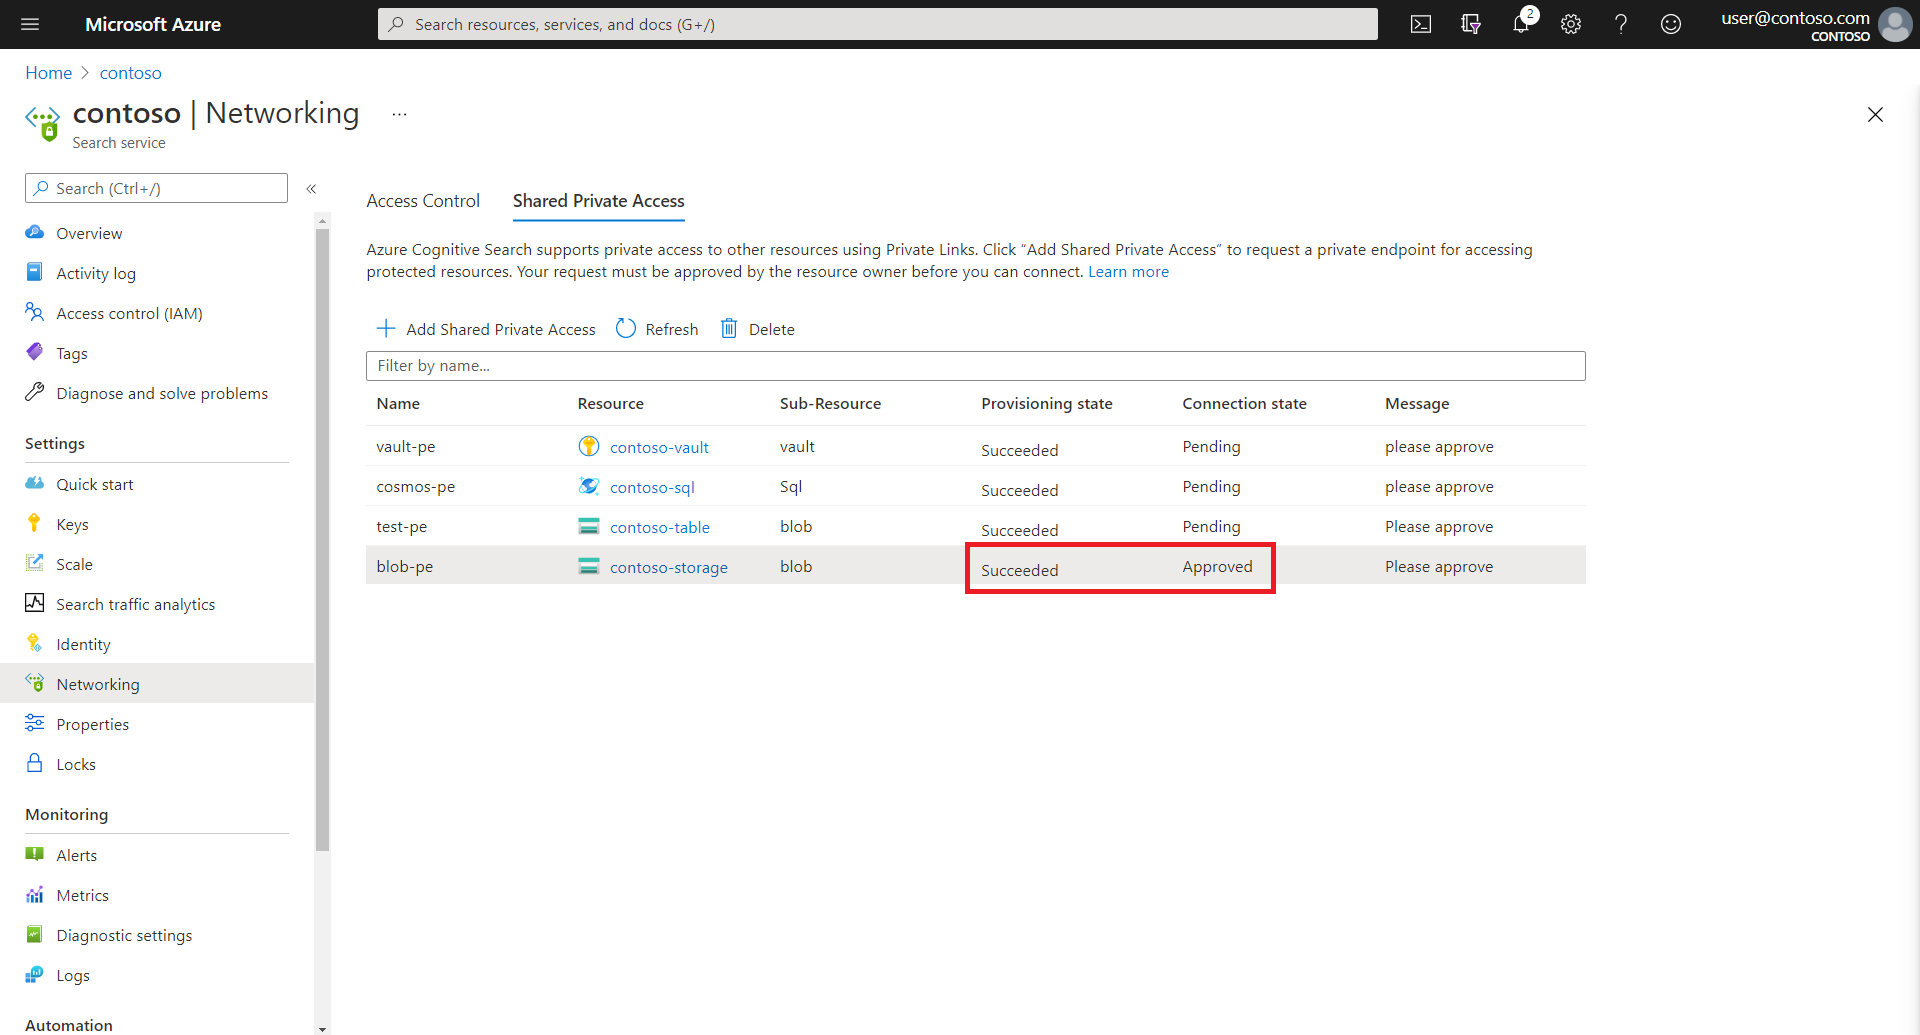
Azt is megteheti, hogy a megosztott privát kapcsolat erőforrásai – Lekérés használatával is lekérheti a kapcsolat állapotát.
az rest --method get --uri https://management.azure.com/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Search/searchServices/contoso-search/sharedPrivateLinkResources/blob-pe?api-version=2025-05-01
Ez egy JSON-t ad vissza, ahol a kapcsolat állapota "állapotként" jelenik meg a "tulajdonságok" szakaszban. Az alábbi példa egy tárfiókra mutat be példát.
{
      "name": "blob-pe",
      "properties": {
        "privateLinkResourceId": "/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Storage/storageAccounts/contoso-storage",
        "groupId": "blob",
        "requestMessage": "please approve",
        "status": "Approved",
        "resourceRegion": null,
        "provisioningState": "Succeeded"
      }
}
Ha az erőforrás kiépítési állapota (properties.provisioningState) "Sikeres" és a kapcsolat állapota (properties.status) "Jóváhagyva", az azt jelenti, hogy a megosztott privát kapcsolati erőforrás működőképes, és az indexelő konfigurálható úgy, hogy a privát végponton keresztül kommunikáljon.
4 – Az indexelő konfigurálása privát környezetben való futtatásra
Az indexelő végrehajtása a keresési szolgáltatásra jellemző privát környezetben vagy egy több-bérlős környezetben történik, amely belsőleg a költséges képességkészlet-feldolgozás kiszervezésére szolgál több ügyfél számára.
A végrehajtási környezet transzparens, de miután elkezd tűzfalszabályokat építeni vagy privát kapcsolatokat létesít, figyelembe kell vennie az indexelő végrehajtását. Privát kapcsolat esetén konfigurálja az indexelő végrehajtását úgy, hogy mindig a privát környezetben fusson.
Ez a lépés bemutatja, hogyan konfigurálhatja az indexelőt a privát környezetben való futtatásra a REST API használatával. A végrehajtási környezetet az Azure Portal JSON-szerkesztőjével is beállíthatja.
Megjegyzés
Ezt a lépést a privát végponti kapcsolat jóváhagyása előtt is végrehajthatja. Mindaddig azonban, amíg a privát végpont kapcsolata jóváhagyásként nem jelenik meg, a biztonságos erőforrással (például a tárfiókkal) kommunikálni próbáló meglévő indexelők átmeneti hibaállapotba kerülnek, és nem jönnek létre új indexelők.
Hozza létre az adatforrásdefiníciót, az indexet és a készségkészletet (ha használ ilyet), ahogyan azt általában tenné. A definíciókban nincsenek olyan tulajdonságok, amelyek a megosztott privát végpontok használatakor eltérőek lehetnek.
Hozzon létre egy indexelőt , amely az előző lépésben létrehozott adatforrásra, indexre és képességkészletre mutat. Emellett kényszerítse az indexelőt a privát végrehajtási környezetben való futtatásra az indexelő
executionEnvironmentkonfigurációs tulajdonságánakprivatebeállításával.{ "name": "indexer", "dataSourceName": "blob-datasource", "targetIndexName": "index", "parameters": { "configuration": { "executionEnvironment": "private" } }, "fieldMappings": [] }
Az indexelő sikeres létrehozása után csatlakoznia kell az Azure-erőforráshoz a privát végponti kapcsolaton keresztül. Az indexelő állapotát az Indexelő állapota API használatával figyelheti.
Megjegyzés
Ha már rendelkezik meglévő indexelőkkel, a PUT API-val frissítheti őket az executionEnvironmentprivate Azure Portal JSON-szerkesztőjének beállításával vagy használatával.
5 – A megosztott privát hivatkozás tesztelése
Ha még nem tette meg, ellenőrizze, hogy az Azure PaaS-erőforrás elutasítja-e a nyilvános internetről érkező kapcsolatokat. Ha a kapcsolatok elfogadottak, tekintse át az Azure PaaS-erőforrás hálózatkezelési oldalán található DNS-beállításokat.
Olyan eszközt válasszon, amely meghívhat kimenő kérési forgatókönyvet, például indexelő kapcsolatot egy privát végponttal. Egyszerű választás az importálási varázsló használata, de a nagyobb pontosság érdekében kipróbálhatja a REST-ügyfelet és a REST API-kat is. Feltételezve, hogy a keresési szolgáltatás nincs privát kapcsolatra konfigurálva, a kereséshez használt REST-ügyfélkapcsolat a nyilvános interneten keresztül is elérhető.
Állítsa be a kapcsolati sztringet a privát Azure PaaS-erőforrásra. A kapcsolati sztring formátuma a megosztott privát kapcsolat esetében nem változik. A keresési szolgáltatás belsőleg meghívja a megosztott privát hivatkozást.
Az indexelő számítási feladatok esetében a kapcsolati sztring az adatforrás definíciójában található. Az adatforrások például így nézhetnek ki:
 {
   "name": "my-blob-ds",
   "type": "azureblob",
   "subtype": null,
   "credentials": {
     "connectionString": "DefaultEndpointsProtocol=https;AccountName=<YOUR-STORAGE-ACCOUNT>;AccountKey=..."
   }
Indexelő számítási feladatok esetén ne felejtse el beállítani a végrehajtási környezetet az indexelő definíciójában. Az indexelő definíciója például így nézhet ki:
"name": "indexer",
"dataSourceName": "my-blob-ds",
"targetIndexName": "my-index",
"parameters": {
   "configuration": {
       "executionEnvironment": "private"
       }
   },
"fieldMappings": []
}
Futtassa az indexelőt. Ha az indexelő végrehajtása sikeres, és a keresési index ki van töltve, a megosztott privát hivatkozás működik.
Mikor érdemes megosztott privát hivatkozást használni?
Az Azure AI Keresés a következő esetekben indít kimenő hívásokat más Azure-erőforrásokhoz:
- Tudásbáziskapcsolatok az Azure OpenAI-hoz ügynöki lekéréses munkafolyamatokhoz
- Indexelő vagy lekérdezési kapcsolatok az Azure OpenAI-hoz vagy az Azure Visionhez a Foundry Toolsban vektorizáláshoz
- Indexelőkapcsolatok támogatott adatforrásokhoz
- Az indexelő (készségkészlet) Azure Storage-hoz kapcsolódó kapcsolatai gazdagítások gyorsítótárazásához vagy tudástárba íráshoz
- Indexelői (készségkészlet) kapcsolatok az Öntödei eszközökhöz számlázási célokra
- Titkosítási kulcskérelmek az Azure Key Vaultba
- Egyéni képességkérések az Azure Functions-hez vagy hasonló erőforráshoz
A megosztott privát linkek csak Azure-hoz-Azure kapcsolatok esetén működnek. Ha OpenAI-hoz vagy más külső modellszolgáltatóhoz csatlakozik, a kapcsolatnak a nyilvános interneten keresztül kell lennie.
A megosztott privát hivatkozások az Azure-beli virtuális hálózaton futó Azure-erőforrások vagy ügyfelek privát végpontja által elért műveletekhez és adatokhoz használhatók.
A megosztott privát hivatkozás a következő:
- Azure AI Keresés-eszközökkel, API-kkal vagy SDK-kkal létrehozva
- Az Azure-erőforrás tulajdonosa jóváhagyta
- Az Azure AI Keresés belsőleg egy adott Azure-erőforráshoz való privát kapcsolaton használja
Csak a keresési szolgáltatás használhatja az általa létrehozott privát hivatkozásokat, és csak egy megosztott privát hivatkozás hozható létre a szolgáltatásban az egyes erőforrások és alforrás-kombinációk esetében.
A privát hivatkozás beállítása után a rendszer automatikusan használja, amikor a keresési szolgáltatás csatlakozik az erőforráshoz. Nem kell módosítania a kapcsolati sztringet, vagy változtatnia a kérések kiállításához használt ügyfélen, bár a kapcsolathoz használt eszköznek egy engedélyezett IP-címmel kell csatlakoznia az Azure-erőforrás tűzfalán keresztül.
Az Azure Private Link és az Azure AI Keresés együttes használatára két forgatókönyv létezik:
Első forgatókönyv: megosztott privát kapcsolat létrehozása, ha az Azure-hoz kimenő (indexelő vagy tudásbázis) kapcsolat privát kapcsolatot igényel. Ez a forgatókönyv ebben a cikkben található.
Második forgatókönyv: konfigurálja a virtuális hálózaton futó ügyfelek privát bejövő kapcsolatának keresését .
Bár mindkét forgatókönyv függ az Azure Private Link-hez, függetlenek. Megosztott privát hivatkozást anélkül hozhat létre, hogy a keresési szolgáltatást privát végpontra konfigurálja.
Korlátozások
A forgatókönyv megosztott privát hivatkozásainak kiértékelésekor jegyezze fel az alábbi korlátozásokat:
A megosztott privát hivatkozásokban használt erőforrástípusok közül több is előzetes verzióban érhető el. Ha előzetes verziójú erőforráshoz (Azure Database for MySQL-hez vagy felügyelt Azure SQL-példányhoz) csatlakozik, használja a Felügyeleti REST API előzetes verzióját a megosztott privát hivatkozás létrehozásához. Javasoljuk, hogy a legújabb előzetes verziójú API-t használja.
Az indexelő végrehajtásának a keresési szolgáltatásra jellemző privát végrehajtási környezetet kell használnia. A privát végpontkapcsolatok nem támogatottak a több-bérlős tartalomfeldolgozó környezetből. A követelmény konfigurációs beállítását ez a cikk ismerteti.
A megosztott privát kapcsolat erőforráskorlátjai tarifacsomagonként eltérőek.
A hibakeresési munkamenetek nem támogatják a megosztott privát hivatkozásokat. Ha a keresési szolgáltatás privát végpontkapcsolatot használ, nem futtathat rajta hibakeresési munkameneteket. Kerülő megoldásért tekintse meg a hibakeresési munkameneteket és a privát kapcsolatokat.
A tarifacsomag módosításakor a megosztott privát kapcsolat erőforrásai a célszint korlátai alapján lesznek kiértékelve. Ha a megosztott privát kapcsolat száma meghaladja a célszint maximális számát, a szint módosítása le lesz tiltva. Ha a szintről szintre váltás sikeres, a létező megosztott privát link erőforrások nem lesznek újra létrehozva, és nem igényelnek újbóli jóváhagyást. A privát indexelő kapcsolata akkor is működik, ha a keresési szolgáltatás visszaáll a "Sikeres" kiépítési állapotra és a "Futtatás" állapotra, feltéve, hogy a megosztott privát kapcsolat kiépítési állapota "Sikeres" marad, és a kapcsolat állapota "Jóváhagyva" marad.
Hibaelhárítás
Ha az indexelő létrehozása "Az adatforrás hitelesítő adatai érvénytelenek" hibával meghiúsul, a kapcsolat hibakeresése előtt ellenőrizze a megosztott privát hivatkozás jóváhagyási állapotát. Ha az állapot az
Approved, ellenőrizze a tulajdonságotproperties.provisioningState. Ha ígyIncompletevan, előfordulhat, hogy probléma merül fel a mögöttes függőségekkel kapcsolatban. Ebben az esetben újra kiadja aPUTmegosztott privát hivatkozás újbóli létrehozására vonatkozó kérést. Előfordulhat, hogy meg kell ismételnie a jóváhagyási lépést is.Ha az indexelők folyamatosan vagy időszakosan sikertelenek, ellenőrizze az
executionEnvironmentindexelő tulajdonságát . Az értéknek a következőre kell állítania:private. Ha nem állította be ezt a tulajdonságot, és az indexelő futtatása a múltban sikeres volt, az azért van, mert a keresési szolgáltatás saját magánkörnyezetet használt. A keresési szolgáltatás áthelyezi a feldolgozást a több-bérlős környezetből, ha a rendszer terhelés alatt áll.Ha hibaüzenetet kap egy megosztott privát hivatkozás létrehozásakor, ellenőrizze a szolgáltatási korlátokat , hogy ellenőrizze, hogy a szint kvótája alatt van-e.
Következő lépések
További információ a privát végpontokról és más biztonságos kapcsolati módszerekről: