Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Note
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
A megosztott privát kapcsolat lehetővé teszi az Azure AI Keresés számára, hogy biztonságos kimenő kapcsolatokat hozzon létre egy privát végponton keresztül, amikor egy virtuális hálózaton keresztül fér hozzá az ügyfélerőforrásokhoz. Ez a cikk segítséget nyújt az esetlegesen előforduló hibák elhárításában.
Megosztott privát hivatkozás létrehozása a keresési szolgáltatás vezérlősík-művelete. Megosztott privát hivatkozást az Azure Portalon vagy a Felügyeleti REST API-val hozhat létre. A kiépítés során a kérés állapota a következő Updating: . Miután a művelet sikeresen befejeződött, az állapot a következő Succeededlesz: . Létrejön egy privát végpont az erőforráshoz, a DNS-zónákkal és a leképezésekkel együtt. Ezt a végpontot kizárólag a keresési szolgáltatáspéldány használja, és az Azure AI Keresésen keresztül felügyeli.
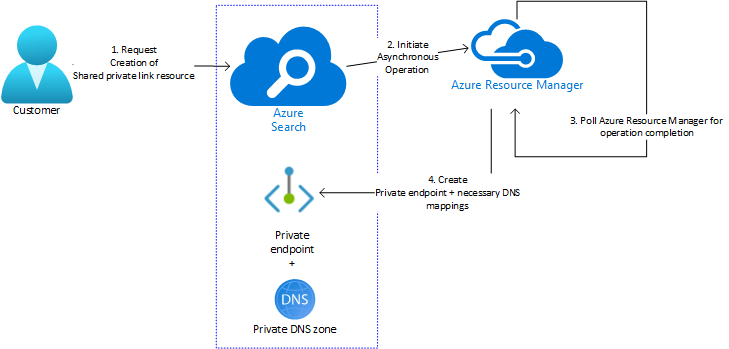
A következő gyakori hibák a létrehozási fázisban fordulnak elő.
Érvényesítési hibák
Nem támogatott termékváltozat: A megosztott privát hivatkozások az alapszintű és a magasabb szinten támogatottak. A készségkészlettel rendelkező indexelők esetében a minimális szint a Standard 1 (S1). További információ: Megosztott privát kapcsolat erőforráskorlátai.
Érvénytelen név: Megosztott privát hivatkozás elnevezési szabályai a következők:
- A hossznak 1 és 60 karakter közöttinek kell lennie
- Alfanumerikus karakterek
- A nevek tartalmazhatnak aláhúzásjelet
_, pontot.és kötőjelet-, ha nem az első karakter a névben
Érvénytelen csoportazonosító: A csoportazonosítók kis- és nagybetűérzékenyek, és az alábbi értékek egyikének kell lenniük.
Azure-erőforrás Csoportazonosító Első elérhető API-verzió Azure Storage – Blob (vagy) ADLS Gen 2 blob2020-08-01Azure Storage – Táblák table2020-08-01Azure Cosmos DB for NoSQL Sql2020-08-01Azure SQL Database sqlServer2020-08-01Azure Database for MySQL (előzetes verzió) mysqlServer2020-08-01-PreviewAzure Key Vault vault2020-08-01Azure Functions (előzetes verzió) sites2020-08-01-PreviewAz "(előzetes verzió)" jelölésű erőforrásokat a Felügyeleti REST API-verziók előzetes verziójával kell létrehozni.
privateLinkResourceIdtípusérvényesítés: Az Azure AI KereséshözgroupIdhasonlóan ellenőrzi, hogy a "helyes" erőforrástípus van-e megadva aprivateLinkResourceId. Az alábbi érvényes erőforrástípusok érvényesek:Azure-erőforrás Erőforrás típusa Első elérhető API-verzió Azure Storage Microsoft.Storage/storageAccounts2020-08-01Azure Cosmos DB Microsoft.DocumentDb/databaseAccounts2020-08-01Azure SQL Database Microsoft.Sql/servers2020-08-01Azure Key Vault Microsoft.KeyVault/vaults2020-08-01Azure Database for MySQL (előzetes verzió) Microsoft.DBforMySQL/servers2020-08-01-PreviewAzure Functions (előzetes verzió) Microsoft.Web/sites2020-08-01-PreviewFelügyelt Azure SQL-példány (előzetes verzió) Microsoft.Sql/managedInstance2020-08-01-PreviewEmellett a megadott
groupIderőforrástípusnak érvényesnek kell lennie. Például agroupId"blob" típusraMicrosoft.Storage/storageAccountsérvényes, más erőforrástípussal nem használható. Egy adott kereséskezelési API-verzió esetében az ügyfelek megtudhatják a támogatott szolgáltatásokat és az erőforrástípusok részleteit agroupIdhasználatával.Kvótakorlátok érvényesítése: A keresési szolgáltatásokra kvóták érvényben vannak a létrehozható megosztott privát kapcsolati erőforrások maximális számára és a különböző célerőforrás típusok használatára vonatkozóan (az
groupIdalapján). További információ: Megosztott privát kapcsolat erőforráskorlátai.
Üzembehelyezési hibák
A keresési szolgáltatás egy megosztott privát hivatkozás létrehozására irányuló kérést kezdeményez, de az Azure Resource Manager elvégzi a tényleges munkát. Az üzembe helyezés állapotát az Azure Portalon vagy lekérdezéssel ellenőrizheti, és elháríthatja az esetleges hibákat.
Az Azure Resource Manager üzembe helyezését meghiúsuló megosztott privát kapcsolatú erőforrások megjelennek a List andGet API-hívásokban, de "Kiépítési állapotuk" van Failed. Az Azure Resource Manager üzembe helyezési hibájának okának megállapítása után törölje az Failed erőforrást, és hozza létre újra a megfelelő megoldás alkalmazása után az alábbi táblázatból.
| Üzembehelyezési hiba oka | Leírás | Resolution (Osztás) |
|---|---|---|
| A kapcsolt engedélyezés sikertelen | A hibaüzenet azt jelzi, hogy az ügyfél rendelkezik engedéllyel a megosztott privát hivatkozás létrehozására a keresési szolgáltatásban, de nincs engedélye a "privateEndpointConnectionApproval/action" művelet végrehajtására a csatolt hatókörön. | Ellenőrizze újra a privát hivatkozás azonosítóját a kérésben, hogy ne legyen-e hiba vagy kihagyás az URI-ban. Ha az Azure AI Keresés és az Azure PaaS-erőforrás különböző előfizetésekben található, és REST-et vagy parancssori felületet használ, győződjön meg arról, hogy az aktív Azure-fiók az Azure PaaS-erőforrás. REST-ügyfelek esetén győződjön meg arról, hogy nem lejárt tulajdonosi jogkivonatot használ, és hogy a jogkivonat érvényes az aktív előfizetésre. |
| A hálózati erőforrás-szolgáltató nincs regisztrálva a célerőforrás előfizetésében | A célerőforráshoz (Storage-fiók, Azure Cosmos DB, Azure SQL) egy privát végpontot (és a hozzá tartozó DNS-leképezéseket) hoz létre az Microsoft.Network erőforrás-szolgáltatón (RP) keresztül. Ha a célerőforrást ("célelőfizetés") üzemeltető előfizetés nincs regisztrálva az RP-ben Microsoft.Network , akkor az Azure Resource Manager üzembe helyezése meghiúsulhat. |
Ezt az RP-t regisztrálnia kell a cél-előfizetésben. Az erőforrás-szolgáltatót az Azure Portalon, a PowerShellben vagy a parancssori felületen regisztrálhatja. |
Érvénytelen groupId a célerőforráshoz |
Az Azure Cosmos DB-fiókok létrehozásakor megadhatja az adatbázisfiók API-típusát. Bár az Azure Cosmos DB számos különböző API-típust kínál, az Azure AI Keresés csak az groupId "Sql"-t támogatja megosztott privát kapcsolati erőforrásokhoz. Ha egy nem Sql-adatbázisfiókra privateLinkResourceId mutató "Sql" típusú megosztott privát kapcsolat jön létre, az Azure Resource Manager üzembe helyezése a groupId nem egyezőség miatt meghiúsul. Az Azure Cosmos DB-fiók Azure-erőforrás-azonosítója nem elegendő a használt API-típus meghatározásához. Az Azure AI Keresés megpróbálja létrehozni a privát végpontot, amelyet az Azure Cosmos DB ezután tagad. |
Győződjön meg arról, hogy a privateLinkResourceId megadott Azure Cosmos DB-erőforrás egy "Sql" API-típusú adatbázisfiókhoz tartozik |
| A célerőforrás nem található | A megadott privateLinkResourceId célerőforrás meglétét csak az Azure Resource Manager üzembe helyezésekor ellenőrzi a rendszer. Ha a célerőforrás már nem érhető el, az üzembe helyezés meghiúsul. |
Győződjön meg arról, hogy a célerőforrás megtalálható a megadott előfizetésben és erőforráscsoportban, és nincs áthelyezve vagy törölve. |
| Átmeneti/egyéb hibák | Az Azure Resource Manager üzembe helyezése meghiúsulhat, ha az infrastruktúra leáll, vagy más váratlan okok miatt. Ennek ritkanak kell lennie, és általában átmeneti állapotot jelez. | Később próbálkozzon újra az erőforrás létrehozásával. Ha a probléma továbbra is fennáll, forduljon az Azure ügyfélszolgálatához. |
A háttérrendszer privát végpontjának jóváhagyásával kapcsolatos problémák
A rendszer létrehoz egy privát végpontot a cél Azure-erőforráshoz a megosztott privát kapcsolat létrehozási kérésében megadottak szerint. Ez az aszinkron Azure Resource Manager üzembe helyezési művelet egyik utolsó lépése, de az Azure AI Keresésnek a hálózati konfiguráció részeként össze kell kapcsolnia a privát végpont privát IP-címét. Miután ez a kapcsolat létrejött, a provisioningState megosztott privát kapcsolat erőforrása végső sikerességi állapotba Succeeded kerül. Az ügyfelek csak akkor hagyhatják jóvá vagy tagadhatják meg (vagy általában módosíthatják a háttérbeli privát végpont konfigurációját), ha az állapot erre vált Succeeded. Ha a privát végpontot bárhogyan módosítja ezt megelőzően, az hiányos üzembe helyezési művelethez vezethet, és a megosztott privát kapcsolati erőforrás állapota (akár azonnal, akár általában néhány órán belül) Failed állapotba kerülhet.
Search szolgáltatás hálózati kapcsolat módosítása "Frissítés" állapotban elakadt
A megosztott privát hivatkozások és privát végpontok akkor használatosak, ha a keresési szolgáltatás nyilvános hálózati hozzáférése le van tiltva. A hálózati kapcsolat módosításának általában a kérés elfogadása után néhány percen belül sikeresnek kell lennie. Bizonyos körülmények között az Azure AI Keresés több órát is igénybe vehet a kapcsolatmódosítási művelet végrehajtásához.
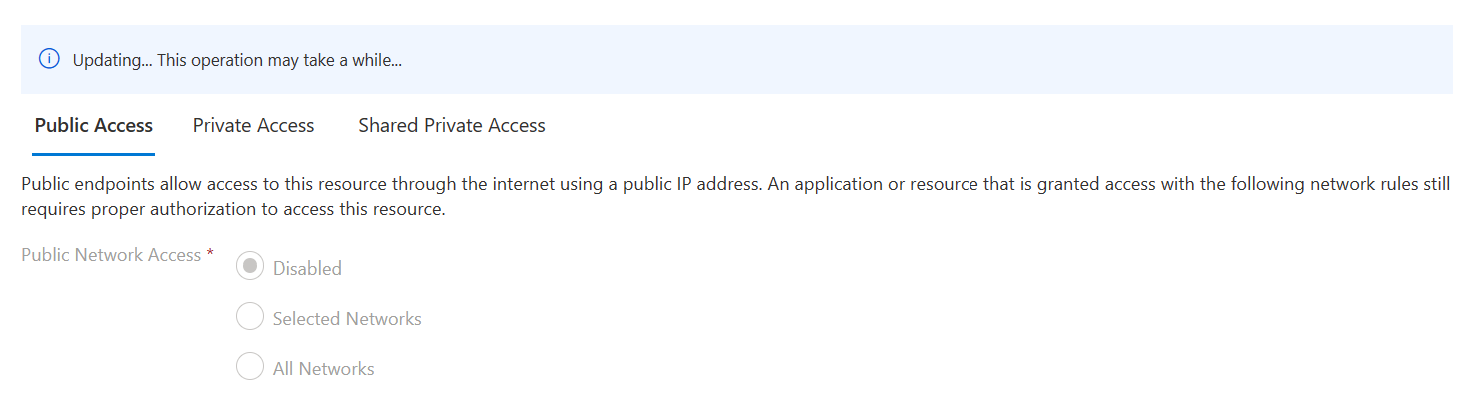
Ha azt tapasztalja, hogy a kapcsolatváltozási művelet jelentős időt vesz igénybe, várjon néhány órát. A kapcsolatmódosítási műveletek olyan műveleteket is magukban foglalnak, mint például a DNS-rekordok frissítése, amelyek a vártnál hosszabb időt is igénybe vehetnek.
Ha a nyilvános hálózati hozzáférés módosul, előfordulhat, hogy a meglévő megosztott privát kapcsolatok és privát végpontok nem működnek megfelelően. Ha a meglévő megosztott privát kapcsolatok és privát végpontok nem működnek a kapcsolatmódosítási művelet során, várjon néhány órát, amíg a művelet befejeződik. Ha még mindig nem működnek, próbálkozzon a törlésével és újrakészítésével.
A megosztott privát kapcsolat erőforrása "Frissítés" vagy "Hiányos" állapotban elakadt
A megosztott privát kapcsolati erőforrásoknak általában a kérés elfogadása után néhány percen belül terminálállapotba (Succeeded vagy Failed) kell lépnie.
Ritkán előfordulhat, hogy az Azure AI Keresés nem tudja megfelelően megjelölni a megosztott privát kapcsolatú erőforrás állapotát egy terminálállapotra (Succeeded vagy Failed). Ez általában váratlan hiba miatt fordul elő. A megosztott privát kapcsolat erőforrásai automatikusan átállnak egy Failed állapotra, ha az több mint néhány órán át "elakadt" nemtermi állapotban.
Ha a megosztott privát kapcsolat erőforrása nem vált terminálállapotra, várjon néhány órát, hogy biztosan az legyen Failed , mielőtt törölheti és újra létrehozhatná. Másik lehetőségként a várakozás helyett megpróbálhat létrehozni egy másik, más néven megosztott privát kapcsolati erőforrást (az összes többi paraméter változatlan marad).
Megosztott privát kapcsolati erőforrás frissítése
Egy meglévő megosztott privát kapcsolati erőforrás frissíthető a Létrehozás vagy frissítés API használatával. A keresés csak a megosztott privát kapcsolat erőforrásának szűk körű frissítését teszi lehetővé – csak a kérelemüzenet módosítható ezen AZ API-val.
Egy meglévő megosztott privát kapcsolatú erőforrás (például
privateLinkResourceIdvagygroupId) egyik "alapvető" tulajdonságát sem lehet frissíteni, és ez mindig nem támogatott. Ha a kérelemüzeneten kívül más tulajdonságot is módosítani kell, javasoljuk, hogy törölje és hozza létre újra a megosztott privát kapcsolati erőforrást.Megosztott privát kapcsolatú erőforrás kérésüzenetének frissítése csak akkor lehetséges, ha eléri a kiépítési állapotot
Succeeded.
Megosztott privát kapcsolati erőforrás törlése
Az ügyfelek törölhetnek egy meglévő megosztott privát kapcsolati erőforrást a Delete API-val. A létrehozási (vagy frissítési) folyamathoz hasonlóan ez is egy aszinkron művelet négy lépéssel:
A megosztott privát kapcsolat erőforrásának törléséhez egy keresési szolgáltatást kell kérnie.
A keresési szolgáltatás ellenőrzi, hogy az erőforrás létezik-e, és törlésre érvényes állapotban van-e. Ha igen, az Azure Resource Manager törlési műveletet kezdeményez az erőforrás eltávolításához.
Az operáció befejezésével kapcsolatos keresési lekérdezések (ami általában néhány percet vesz igénybe). Ezen a ponton a megosztott privát kapcsolati erőforrás kiépítési állapota:
Deleting.A művelet sikeres befejezését követően a rendszer eltávolítja a háttérbeli privát végpontot és a kapcsolódó DNS-leképezéseket. Az erőforrás nem jelenik meg a Lista művelet részeként, és ha megpróbál lekéréses műveletet végrehajtani ezen az erőforráson, az a 404 Nem található.
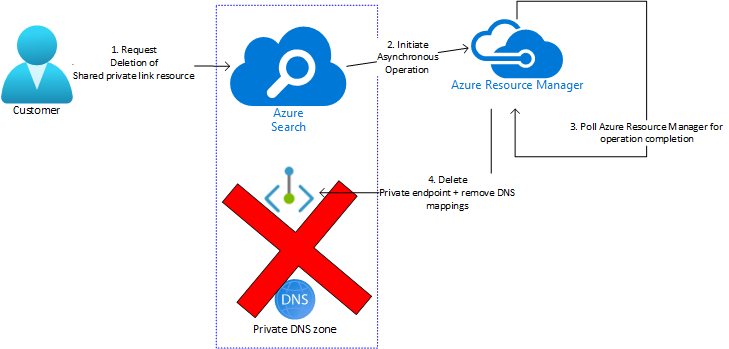
Az alábbi gyakori hibák a törlési fázisban fordulnak elő.
| Hiba típusa | Leírás | Resolution (Osztás) |
|---|---|---|
| Az erőforrás nemtermi állapotban van | A nem terminálállapotban (Succeeded vagy Failed) lévő megosztott privát kapcsolati erőforrások nem törölhetők. Előfordulhat, hogy egy megosztott privát kapcsolati erőforrás akár 8 órán keresztül is nemtermi állapotban marad. |
Várjon, amíg az erőforrás elér egy terminálállapotot, és próbálkozzon újra a törlési kéréssel. |
| A törlési művelet "Ütközés" hibával meghiúsult | Az Azure Resource Manager-művelet, amely a megosztott privát kapcsolat törlésére szolgál, kapcsolatba lép a privateLinkResourceId-ben megadott célerőforrás erőforrás-szolgáltatójával (cél RP), mielőtt eltávolítaná a privát végpontot és a DNS-leképezéseket. Az ügyfelek az Azure-erőforrás-zárolások segítségével megakadályozhatják az erőforrásaik módosítását. Amikor az Azure Resource Manager eléri a cél RP-t, a célerőforrás állapotának módosítására van szükség (a privát végpont részleteinek eltávolítása a metaadatokból). Amikor a célerőforráson (vagy annak erőforráscsoportján/előfizetésén) zárolás van konfigurálva, az Azure Resource Manager művelet "Conflict" (ütközés) hibával, a megfelelő részletekkel, meghiúsul. A megosztott privát kapcsolat erőforrása nem törlődik. |
A törlési művelet újrapróbálkozása előtt az ügyfeleknek el kell távolítaniuk a célerőforrás zárolását. Megjegyzés: Ez a probléma akkor is előfordulhat, ha az ügyfelek olyan keresési szolgáltatást próbálnak törölni, amely megosztott privát kapcsolati erőforrásokkal rendelkezik, amelyek a "zárolt" célerőforrásokra mutatnak |
| A törlési művelet nem sikerült | Az aszinkron Azure Resource Manager törlési művelet ritkán meghiúsulhat. Ha a művelet meghiúsul, az aszinkron művelet állapotának lekérdezése hibaüzenetet és megfelelő részleteket jelenít meg. | Később próbálkozzon újra a művelettel, vagy forduljon az Azure ügyfélszolgálatához, ha a probléma továbbra is fennáll. |
| A(z) erőforrás "Törlés" állapotban ragadt | Ritkán előfordulhat, hogy egy megosztott privát kapcsolati erőforrás akár 8 órán keresztül is "Törlés" állapotban marad, valószínűleg a keresési RP valamilyen katasztrofális hibája miatt. | Várjon 8 órát, amely után az erőforrás állapotba Failed vált, majd újból kiadja a kérést. |
Következő lépések
További információ a megosztott privát kapcsolat erőforrásairól, valamint arról, hogyan használható a védett tartalmakhoz való biztonságos hozzáféréshez.