Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Megjegyzés
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Fontos
Az (előzetes verzióban) megjelölt funkciókra, képességekre vagy tulajdonságokra nem vonatkozik szolgáltatási szintű szerződés, nem ajánlott éles számítási feladatokhoz, és az általános elérhetővé válásuk előtt változhatnak vagy korlátozhatók. Az Azure AI Keresés előzetes verziójú kifejezések az összes előzetes verziós funkcióra vonatkoznak, függetlenül attól, hogy önálló vagy egy általánosan elérhető funkció része.
SharePoint jogosultsági metaadatok betöltése (előzetes verzió) egy Azure AI Keresés indexelővel őrzi meg az engedély metaadatait, például a hozzáférés-vezérlési listákat (ACL-eket) a Microsoft 365 SharePoint egyéb tartalmai mellett. Az indexelő az engedélyeket metaadatként tárolja minden indexelt dokumentumban. Lekérdezéskor a felhasználók csak olyan dokumentumokat kapnak, amelyekhez hozzáféréssel rendelkeznek.
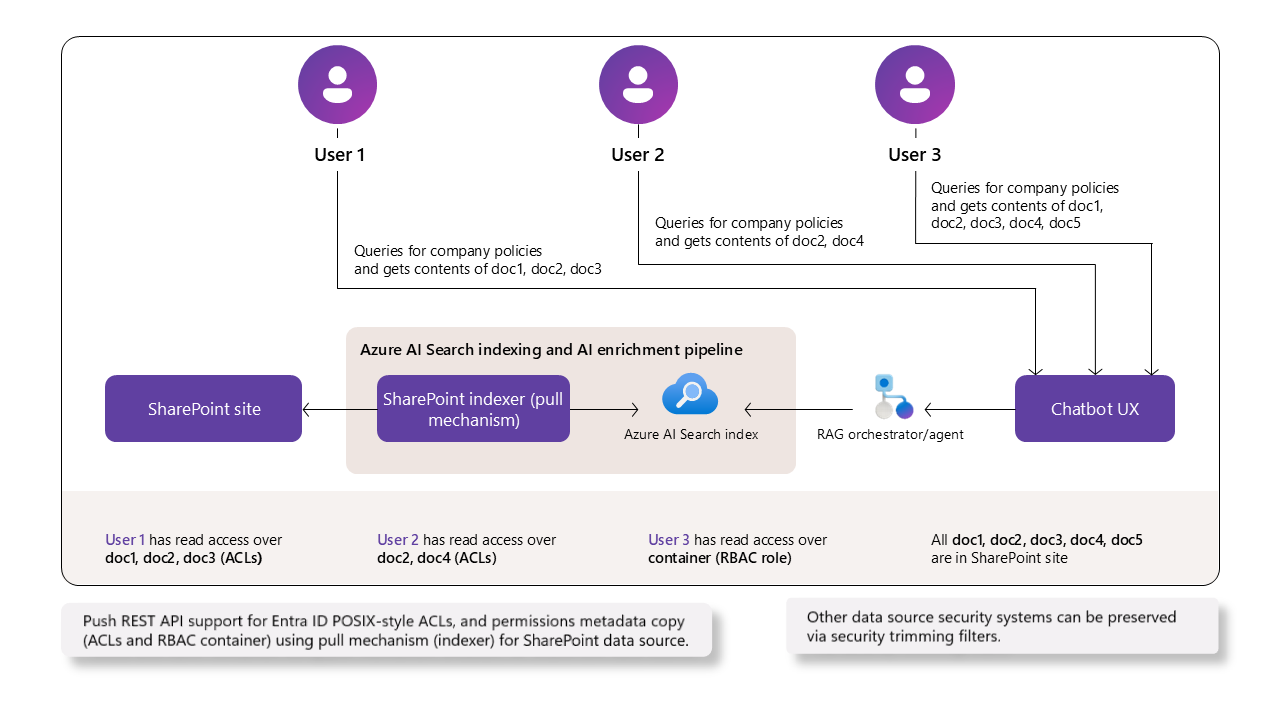
Fontos
A teljes SharePoint engedélymodellt, bizalmassági címkéket és beépített biztonsági vágást igénylő forgatókönyvekhez használjon remote SharePoint tudásbázist. Ez a megközelítés közvetlenül a Copilot lekéréses API-n keresztül hívja meg SharePoint. Az irányítás teljes mértékben SharePoint marad, és a lekérdezési eredmények automatikusan tiszteletben tartják az összes vonatkozó engedélyt és címkét.
Előfeltételek
Azure AI Keresés bármely régióban számlázható szinten (alapszintű vagy magasabb).
SharePoint Microsoft 365 webhelyeken, tárakban, mappákban és fájlokban konfigurált engedélyekkel.
Végezze el a SharePoint indexelő dokumentációjában minden konfigurációs lépést, és alkalmazza a cikkben ismertetett ACL-specifikus követelményeket.
Konfiguráljon Microsoft Entra alkalmazásengedélyeket és a forgatókönyvnek megfelelő hitelesítő adatokat. Lásd : Engedélyek ACL-forgatókönyv szerint. Az ACL-betöltéshez alkalmazásengedélyek szükségesek. A delegált engedélyek nem támogatottak. Az alkalmazás és a delegált döntés esetében lásd : Az engedélyek beállítása.
REST API 2026-08-01-preview vagy ezzel egyenértékű előzetes verziójú SDK-csomag.
Korlátozások
A növekményes ACL-frissítésekhez a 2026-05-01-es verziójú REST API vagy újabb verzió szükséges. A korábbi előzetes verziójú API-verziókban a rendszer csak az egyes elemek első betöltésekor rögzíti az ACL-eket. A későbbi engedélymódosítások explicit újraindexelést igényelnek. A migrálás lépéseit az indexelt és a forrástartalom közötti engedélyek szinkronizálása című témakörben találja.
A szülőhatókör engedélymódosításai nem lesznek automatikusan átvéve az indexelő későbbi futtatásai során. A frissítési beállításokért lásd: Engedélyek szinkronizálása indexelt és forrástartalom között.
A Azure portál nem támogatja ezt a funkciót.
Az alábbi funkciók nem támogatottak ebben az előzetes verzióban:
SharePoint adatkezelési szabályzatok a felhasználói hozzáférésre vonatkoznak. A rendszer lekérdezéskor nem értékeli ki, nem dolgozza fel, és nem veszi figyelembe ezeket a szabályzatokat.
A megosztható hivatkozások "Bárki" vagy "Szervezeten belüli személyek" számára vannak beállítva. Csak az "Adott személyekre" vonatkozó hivatkozások támogatottak.
SharePoint csoportok (például tulajdonosok, tagok és látogatók) támogatottak a 2026-05-01-es verziójú REST API-ban. Lásd: SharePoint-csoportok támogatásának konfigurálása. Az API korábbi előzetes verzióiban csak azok a SharePoint-csoportok támogatottak, amelyek Microsoft Entra-csoportokra képezhetők le.
Az alábbi indexelő funkciók nem támogatják a SharePoint származó indexelt dokumentumok engedélyöröklését. Ha valamelyik funkciót egy képességkészletben vagy indexelőben használja, a dokumentumszintű engedélyek nem szerepelnek az indexelt tartalomban.
Tudástár, beleértve az ágensalapú lekérésben a képkiszolgáláshoz (előzetes verzió) szükséges eszköztárat is. Ezért a képkiszolgálás nem támogatott az olyan tudásforrások esetében, amelyek SharePoint ACL-eket dolgoznak fel.
A SharePoint engedélymodell támogatása
Ez az előzetes verzió a dokumentumok, listaelemek és modern ASPX-webhelylapok alapvető ACL-jeit támogatja.
| SharePoint funkció | Leírás | Támogatott | Megjegyzések |
|---|---|---|---|
| Webhely, dokumentumtár, lista és oldal öröklése | Webhely → tár/lista → mappa → fájl/elem/lap. | ✔️ | Betöltéskor kiértékelve; az érvényes ACL-ek elemenként kiszámítva. |
| Mappa, fájl, listaelem és lap egyedi ACL-ek | Elemszintű hozzáférés. | ✔️ | Az első betöltéskor és az azt követő futtatásokban is szerepel, amelyek észlelik az egyedi engedélyekkel rendelkező elemek ACL-módosításait. |
| SharePoint-listaelemek | Listaelemekre (allSiteLists és allSiteContent tárolókra) vonatkozó engedélyek. |
✔️ | Előzetes verzió, a 2026-05-01-es verziójú REST API-tól kezdve. |
| ASPX-webhelylapok | Engedélyek a modern webhelyoldalakon (allSitePages és allSiteContent tárolókban). |
✔️ | Előzetes verzió, a 2026-05-01-es verziójú REST API-tól kezdve. |
| Microsoft Entra (Microsoft 365 és biztonsági) csoportok | Csoportalapú hozzáférés. | ✔️ | Beleértve azokat a csoportazonosítókat, amelyek Microsoft Entra-azonosítóra (ID) oldhatók fel. |
| SharePoint webhelycsoportok | Tulajdonosok/Tagok/Látogatók és egyéni webhelycsoportok. | ✔️ | Előzetes verzió, a 2026-05-01-es verziójú REST API-tól kezdve. A SharePoint csoportok konfigurálásához szükséges. A csoportazonosítók a spg: előtaggal kerülnek kiadásra. |
| Megosztható "Bárki által megosztható hivatkozások" vagy "Szervezeti személyekkel megosztható hivatkozások" | Szervezeti szintű vagy nyilvános hozzáférés. | ❌ | Előzetes verzióban nem támogatott. |
| Külső/vendégfelhasználók | Hozzáférés a vendégek számára. | ❌ | Nem támogatott. |
| Adatkezelési szabályzatok | Adott engedélykövetelmények meghatározására szolgáló szabályzatok. | ❌ | Előzetes verzióban nem támogatott. |
| Microsoft Purview érzékenységi címkék | Dokumentumszintű biztonság adatvédelemhez, kategorizáláshoz, engedélyekhez és titkosításhoz | ❌ | Egy külön funkcióval támogatott: a bizalmassági címkék megőrzése és tiszteletbentartása. |
Támogatott csoportkapcsolatok
Microsoft Entra csoport tranzitivitása Microsoft Entra belül érvényes. Nem fejti ki a SharePoint-csoportok tagjaként szereplő Microsoft Entra-csoportokat.
| Engedélykapcsolat | Támogatott | Útmutatás |
|---|---|---|
| Közvetlenül a SharePoint elemhez rendelt felhasználó vagy Microsoft Entra csoport | Igen | Az indexelő a felhasználó vagy Microsoft Entra csoport objektumazonosítóját az elem engedély metaadatai között tárolja. |
| A felhasználó tranzitív Microsoft Entra csoportbe ágyazással ér el egy hozzárendelt Microsoft Entra csoportot | Igen | A lekérdezéskori Microsoft Graph-feloldás feloldja a felhasználó transitív Microsoft Entra-csoporttagságait. |
| Az elemhez hozzáféréssel rendelkező SharePoint webhelycsoporthoz közvetlenül hozzárendelt felhasználó | Igen | Konfigurálja SharePoint csoportok támogatását. |
| SharePoint-csoportba beágyazott Microsoft Entra-csoport | No | A SharePoint-csoport feloldása nem bontja ki a beágyazott Microsoft Entra-csoportot. Az ezen a kapcsolaton alapuló eredmények ki lesznek szűrve. Adja hozzá közvetlenül a felhasználókat a SharePoint-csoporthoz, vagy adjon engedélyt egy támogatott Microsoft Entra-csoporthozzárendelésen keresztül. |
| Egyéb vegyes SharePoint és Microsoft Entra beágyazási irányok | Nincs megadva | Ne következtessen a támogatásra a Microsoft Entra tranzitivitása alapján. Ez az előnézeti korlátozás Microsoft Entra SharePoint csoportokba ágyazott csoportokra terjed ki. |
A hierarchikus engedélyek kiértékelése
SharePoint engedélyek öröklik a Webhely → tár → mappa → fájl hierarchiáját, kivéve, ha az öröklés megszakad.
A betöltés során az indexelő minden szinten összegyűjti a felhasználói és csoportazonosítókat (ID), és kiszámítja az egyes fájlok tényleges ACL-ét.
Engedélyek ACL-eset szerint
Az ACL-betöltéshez szükséges Microsoft Entra alkalmazásengedélyek és hitelesítő adatok típusa attól függ, hogy mely elemtípusokat és csoporttípusokat indexeli. Az alkalmazásregisztrációban minden engedély hozzáadódik az API-engedélyekhez>: Engedély hozzáadása, az összevont hitelesítő adatok pedig a Tanúsítványok > titkos>összevont hitelesítő adatok alatt lesznek hozzáadva. Részletes útmutatásért és képernyőképekért lásd: Step 3: Microsoft Entra alkalmazásregisztráció létrehozása és A regisztrált alkalmazás konfigurálása felügyelt identitással.
| Scenario | API-engedélyek hozzáadása | Credential |
|---|---|---|
| Dokumentumtárfájlok ACL-jei, ha a hozzáférés csak Microsoft Entra felhasználókon és standard csoportokon keresztül történik (Microsoft Entra biztonsági csoportok, Microsoft 365 csoportok, levelezési biztonsági csoportok) |
Microsoft Graph: Files.Read.All, Sites.FullControl.All (vagy Sites.Selected hatókörön belüli hozzáférés esetén) |
Titkos ügyfélkód vagy összevont hitelesítő adatok |
| Dokumentumtárfájlok ACL-jeit, ha SharePoint webhelycsoportokat (tulajdonosok, tagok, látogatók vagy egyéni webhelycsoportok) is tiszteletben kell tartani |
Microsoft Graph: Files.Read.All, Sites.FullControl.All (vagy Sites.Selected)SharePoint: Sites.FullControl.All (vagy Sites.Selected) |
Összevont hitelesítő adatok (kötelező) |
| ACL-ek a SharePoint-lista elemein |
Microsoft Graph: Files.Read.All, Sites.FullControl.All (vagy Sites.Selected), User.Read.AllSharePoint: Sites.FullControl.All (vagy Sites.Selected) |
Összevont hitelesítő adatok (kötelező) |
| Tartalom és ACL-ek aspx-webhelylapokon |
Microsoft Graph: Sites.FullControl.All (vagy Sites.Selected), User.Read.All (Files.Read.All maradjon a fenti sorokból, ha dokumentumtárakat vagy listákat is indexel)SharePoint: Sites.FullControl.All (vagy Sites.Selected) |
Összevont hitelesítő adatok (kötelező) |
SharePoint webhelycsoportok lekérdezési időfeloldása sharePointConnectorAppRegistration |
SharePoint hozzáadása: User.Read.All az indexelő által használt alkalmazásregisztrációhoz |
Összevont hitelesítő adatok (kötelező) |
Megjegyzés
Engedély hozzáadásakor két API-felület közül választhat: Microsoft Graph és SharePoint. Mindkettő hasonló nevű engedélyeket tesz elérhetővé. Például
Sites.FullControl.Allmindkettő alatt létezik. Adja hozzá az egyes engedélyeket a táblában megadott API-felület alatt.Összevont hitelesítő adatokat használjon, amikor a forgatókönyv SharePoint API-engedélyeket ad hozzá. Az ügyfél titkos kódjai csak a Microsoft Graph dokumentumtár sorában működnek.
User.Read.Allszükséges a listaelemekhez és az ASPX-webhelylapokhoz, mert az indexelő ezeket az engedélyeket a SharePoint REST API-n keresztül olvassa be, amely csak a felhasználó e-mail-címét adja vissza. Az indexelő ezután meghívja a Microsoft Graphot, hogy az egyes e-mail-címeket feloldja a hozzájuk tartozó Microsoft Entra-objektumazonosítóra, és ehhez a lekérdezéshezUser.Read.Allszükséges.Ha a(z)
Sites.Selectedhasználja, az indexelés előtt adjon az alkalmazásnak kifejezett hozzáférést minden cél SharePoint-helyhez.
Az összevont hitelesítő adatok ügyféltitkosítás helyett megbízható felügyelt identitással hitelesítik az alkalmazást. Ugyanaz a föderált hitelesítő adat vonatkozik a SharePoint-webhelycsoportok betöltésére (indexelő) és lekérdezéskori kiértékelésére is. A beállítási lépésekért lásd : A regisztrált alkalmazás konfigurálása felügyelt identitással.
Az ACL-betöltés engedélyezése előtt
Hajtsa végre az alábbi lépéseket a regisztrált Microsoft Entra alkalmazáson:
- Azonosítsa a forgatókönyvet az előző táblázatban az alapján, hogy mit tervez indexelni (dokumentumtárfájlok, listaelemek, ASPX-webhelylapok), és hogy SharePoint webhelycsoportokat tiszteletben kell-e tartani.
- Nyissa meg az alkalmazásregisztrációt a Microsoft Entra felügyeleti központ, és lépjen a API-engedélyekre> Engedély hozzáadása.
- Adja hozzá a forgatókönyvhöz felsorolt Microsoft Graph engedélyeket. Rendszergazdai hozzájárulás megadása.
- Ha a forgatókönyv SharePoint engedélyeket is igényel, válassza a Engedély hozzáadása lehetőséget, válassza ki ismét a SharePoint API-t, és adja hozzá
Sites.FullControl.All(vagySites.Selected). Rendszergazdai hozzájárulás megadása. - Konfigurálja a hitelesítő adatokat:
- A kizárólag Microsoft Graphot használó forgatókönyvekben ügyfél-titkos kódot (Tanúsítványok és titkos kódok>Ügyfél-titkos kódok) vagy föderált hitelesítő adatot használhat.
- Az SharePoint engedélyeket tartalmazó forgatókönyvekhez adjon hozzá összevont hitelesítő adatokat a A titkos kulcsok>A hitelesítő adatok alatt. Lásd : A regisztrált alkalmazás konfigurálása felügyelt identitással.
- Adjon hozzáférést az alkalmazásnak a cél SharePoint webhelyekhez (különösen akkor fontos, ha
Sites.Selectedhatókörön belüli hozzáférést használ), hogy elolvashassa az indexelni kívánt tartalmat és engedélyeket.
A megfelelő Microsoft Entra azonosítók megkeresése
Minden azonosító az Azure Portal más-más helyén jelenik meg, és egy adott konfigurációs mezőhöz van rendelve. Használja ezt a szakaszt hivatkozásként SharePoint ACL-betöltés összevont hitelesítő adatokkal való konfigurálásakor. Ezekre az azonosítókra a SharePoint csoportok támogatásának konfigurálása és az adatforrás kapcsolati karakterlánc hivatkozik.
| Azonosító | Portál helye | Hol használatos | Megjegyzések |
|---|---|---|---|
| Az adatbetöltési alkalmazás (ügyfél-)azonosítója |
Alkalmazásregisztrációk><your-app>>Áttekintés |
ApplicationId az adatforrás kapcsolati karakterláncában; applicationId a sharePointConnectorAppRegistration elemben |
Ez az azonosító a legtöbb konfigurációs mező esetében helyes. Más néven "ügyfél-azonosító". |
| Alkalmazásobjektum azonosítója |
>
<your-app>
> Alkalmazásregisztrációk Overview (az alkalmazás (ügyfél) azonosítója alatt) |
Nincs használatban Azure AI Keresés konfigurációban | Ne keverje össze ezt az alkalmazás (ügyfél) azonosítójával. Ugyanabban a pengében jelenik meg, közvetlenül a kliensazonosító alatt. |
| Szolgáltatásnévtag objektumazonosítója |
Microsoft Entra ID>Vállalati alkalmazások><your-app>>Kezelés>Tulajdonságok |
Nincs használatban Azure AI Keresés konfigurációban | Ez az alkalmazás szolgáltatásnév-ábrázolása. Ez az alkalmazásregisztrációs objektum azonosítójától eltérő GUID. |
| Felügyelt identitás főazonosítója | a felügyelt identitás erőforrás >Tulajdonságok vagy a keresési szolgáltatás Identitás panelje | Közvetlenül nem használható Azure AI Keresés adatforrás- vagy indexkonfigurációban | Belső használatra szolgál, amikor beállítja a föderáltidentitás-hitelesítő adatot az alkalmazásregisztrációban. A létrehozott hitelesítő adatok ezt az identitást megbízhatónak minősítik. |
| Összevont hitelesítőadat-objektum azonosítója |
Alkalmazásregisztrációk><your-app>>Kezelés>>Federált hitelesítő adatok><credential-name> |
Nincs használatban Azure AI Keresés konfigurációban | Ne használja a(z) federatedCredentialId föderáltidentitás-hitelesítőadat-bejegyzésének GUID azonosítóját. |
| Összevont hitelesítőadat-alkalmazás azonosítója | Rendszer által hozzárendelt: Microsoft Entra ID>Vállalati alkalmazások><search-service>>Tulajdonságok; Felhasználó által hozzárendelt: <managed-identity-resource>>Tulajdonságok |
FederatedCredentialApplicationId az adatforrás kapcsolati karakterláncában; federatedCredentialId a sharePointConnectorAppRegistration elemben |
A felügyelt identitáskereséshez tekintse meg az összevont hitelesítőadat-alkalmazás azonosítóját . |
Összevont hitelesítőadat-alkalmazás azonosítója
A FederatedCredentialApplicationId adatforrás kapcsolati sztringjében és a(z) federatedCredentialId indexdefinícióban a felügyelt identitás saját alkalmazás- (ügyfél-)azonosítóját használja, ne az adatbetöltő alkalmazás azonosítóját.
Rendszer által hozzárendelt felügyelt identitás:
- Nyissa meg a Azure AI Keresés szolgáltatást.
- Válassza a Biztonság + hálózati>identitás lehetőséget.
- A Rendszer által hozzárendelt lapon jegyezze fel az objektum (egyszerű) azonosítóját.
- Lépjen a következő helyre: Microsoft Entra ID>Kezelés>Vállalati alkalmazások.
- Keressen rá a keresési szolgáltatás nevére, vagy illessze be az objektum (egyszerű) azonosítóját a keresőmezőbe.
- Válassza ki az eredményt, és nyissa meg a Tulajdonságok elemet. Másolja ki az itt látható Alkalmazásazonosítót, amely az adatforrásban a
federatedCredentialId, az indexben pedig aFederatedCredentialApplicationIdértéke.
Felhasználó által hozzárendelt felügyelt identitás:
- Nyissa meg a felhasználó által hozzárendelt felügyelt identitás erőforrást.
- Válassza a Beállítások>Tulajdonságok lehetőséget.
- Másolja ki a Client ID azonosítót, amely az adatforrásban a
federatedCredentialId, az indexben pedig aFederatedCredentialApplicationIdértéke.
A keresési szolgáltatás konfigurálása ACL-betöltéshez és lekérdezési idő kikényszerítéséhez
Ezek a lépések konfigurálják a keresési szolgáltatást az ACL-feldolgozásra, és lehetővé teszik az ACL tiszteletben tartását a lekérdezések során.
Válassza ki, hol töltse ki az ACL-mezőket
Az ACL metaadatmezőinek leképezése attól függ, hogy az indexelő forráselemenként egy dokumentumot vagy forráselemenként több adattömbet ír-e.
| Scenario | ACL-mezők kitöltése itt: | Miért |
|---|---|---|
| Nincs készségkészlet, vagy feldarabolás nélküli készségkészlet; forráselemenként egy keresési dokumentum |
Indexelőmező-leképezések csak (metadata_user_ids → UserIds, metadata_group_ids → GroupIds, és a SharePoint-csoportok esetében metadata_spo_site_url → SharePointSiteUrl). |
Az indexelő egyetlen dokumentumot ír a célindexbe, a mezőleképezések pedig átviszik a forrás metaadatait az index mezőibe. |
Készségkészlet adattömbdel (például szövegfelosztási képesség az integrált vektorizáláshoz), egyetlen index az egyes adattömbön ismétlődő szülőmezőkkel (projectionMode: skipIndexingParentDocuments) |
Indexkivetítések a készségkészletben (mappings innen: /document/metadata_user_ids, /document/metadata_group_ids, valamint SharePoint-csoportok esetén: /document/metadata_spo_site_url). |
A szülődokumentum nincs indexelve; csak adattömbök vannak. Az ACL-értékeket minden adattömbre ki kell vetíteni, így a lekérdezési idő szűrői az eredményekben visszaadott adattömbre vonatkoznak. Ebben a módban az indexelő mezőleképezéseket a rendszer megkerüli. |
| Képességkészlet adattömbdel, kétindexes mintával (szülőindex + gyermektömbindex) | Mindkettő: az indexelő mezőleképezések feltöltik az ACL-mezőket a szülőindexen, az index-előrejelzések feltöltik az ACL-mezőket a gyermek adattömb-indexen. | Mindkét index lekérdezhető, és mindegyiknek szüksége van a szűrt metaadatokra. |
Minden darabolt forgatókönyvben minden adattömbnek tartalmaznia kell az ACL-mezőket. Az engedélyszűrők dokumentumonként érvényesek, így az adattömb hiányzó ACL-mezői nem adhatók vissza a megfelelő hívónak.
1. Adatforrás konfigurálása
Ez a szakasz a 4. lépés: Adatforrás létrehozása alapútmutató kiegészítése. A indexerPermissionOptions beállítása a adatforrás-definícióban a userIds és groupIds indexelésének engedélyezéséhez SharePoint dokumentumokból.
{
  "name": "my-sharepoint-acl-datasource",
  "type": "sharepoint",
  "indexerPermissionOptions": ["userIds", "groupIds"],
  "credentials": {
    "connectionString": "<connection-string>;"
  },
  "container": {
    "name": "<library-name>",
    "query": "<optional-folder-path>"
  }
}
2. Engedélymezők hozzáadása az indexdefinícióhoz
Mezők hozzáadása az indexséma definíciójához az ACL-ek tárolásához és a lekérdezési idő szűrésének támogatásához.
{
  "fields": [
    { "name": "UserIds",  "type": "Collection(Edm.String)", "permissionFilter": "userIds",  "filterable": true, "retrievable": false },
    { "name": "GroupIds", "type": "Collection(Edm.String)", "permissionFilter": "groupIds", "filterable": true, "retrievable": false }
  ],
  "permissionFilterOption": "enabled"
}
Állítsa be retrievable az attribútumot csak a true fejlesztés során az értékek ellenőrzéséhez. A beolvasható értéket igazról hamisra módosíthatja index-újraépítési követelmény nélkül.
3. Index-előrejelzések konfigurálása a készségkészletben (ha van)
Ha a darabolás engedélyezve van, a szülő dokumentum nem kerül az indexbe, amikor a projectionMode be van állítva skipIndexingParentDocuments értékre. Vigye át az ACL-metaadatokat minden egyes adattömbre a indexProjections.selectors[].mappings használatával.
Ha az indexelő adattömbökkel rendelkező képességkészletet használ, például a Szövegfelosztási képességet az integrált vektorizálás engedélyezésekor, ügyeljen arra, hogy az ACL-tulajdonságokat minden egyes adattömbhöz index-előrejelzések használatával rendelje hozzá. Az // alábbi példában szereplő sorok szemléltető széljegyzetek, és érvénytelen JSON-nak számítanak. A kérés elküldése előtt távolítsa el őket.
PUT https://{service}.search.windows.net/skillsets/{skillset}?api-version=2026-08-01-preview
{
  "name": "my-skillset",
  "skills": [
    {
      "@odata.type": "#Microsoft.Skills.Text.SplitSkill",
      "name": "#split",
      "context": "/document",
      "inputs": [{ "name": "text", "source": "/document/content" }],
      "outputs": [{ "name": "textItems", "targetName": "chunks" }]
    }
    // ... (other skills such as embeddings, entity recognition, etc.)
  ],
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "chunks-index",
        "parentKeyFieldName": "parentId",          // must exist in target index
        "sourceContext": "/document/chunks/*",     // match your split output path
        "mappings": [
          { "name": "chunkId",           "source": "/document/chunks/*/id" },     // if you create an id per chunk
          { "name": "content",           "source": "/document/chunks/*/text" },   // chunk text
          { "name": "parentId",          "source": "/document/id" },              // parent doc id
          { "name": "UserIds",  "source": "/document/metadata_user_ids" },
          { "name": "GroupIds",  "source": "/document/metadata_group_ids" },
          { "name": "SharePointSiteUrl", "source": "/document/metadata_spo_site_url" } // include when the index has sharePointConnectorAppRegistration (SharePoint groups support)
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
A UserIds, GroupIds és SharePointSiteUrl leképezések a SharePoint indexelő (/document/metadata_*) által kibocsátott forrásszintű metaadatokat olvassák ki, és az értékeket minden darabra ráírják.
4. Az indexelő mezőleképezéseinek konfigurálása ACL-ekhez
Indexelő mezőleképezések használata, ha az indexelő forráselemenként egy dokumentumot ír (nincs adattömb), vagy ha egy különálló szülőindexet tart fenn az adattömbindex mellett. Ha a képességkészlet a dokumentumokat egyetlen célindexbe darabolja a(z) projectionMode: skipIndexingParentDocuments használatával, az itt látható mezőleképezéseket a darabindexhez az előző lépésben megadott indexProjections.mappings váltja fel.
A szükséges indexer-konfiguráción kívül a SharePoint nyers metaadatok ACL-mezőit is leképezze az indexmezőkbe.
{
  "fieldMappings": [
    { "sourceFieldName": "metadata_user_ids",  "targetFieldName": "UserIds" },
    { "sourceFieldName": "metadata_group_ids", "targetFieldName": "GroupIds" }
  ]
}
5. Az indexelő futtatása
Az ACL-metaadatok az indexelő futtatásakor lesznek betöltve. Az indexelő létrehozása vagy frissítése után (lásd : 6. lépés: Indexelő létrehozása) aktiváljon egy futtatást, hogy az indexelő betöltse az ACL-eket a tartalommal együtt.
POST https://[service name].search.windows.net/indexers/[indexer-name]/run?api-version=2026-08-01-preview
api-key: [admin key]
Ha engedélyezte az ACL-betöltést egy olyan meglévő indexelőn, amely már indexelt elemeket, hívja meg a(z) /resync parancsot a(z) options: ["permissions"] paraméterrel az ACL-ek azokhoz az elemekhez való pótlólagos feltöltéséhez, vagy használja a(z) /resetdocs parancsot adott elemek újbóli kinyeréséhez.
6. Az ACL-betöltés ellenőrzése
Az ACL-értékek helyes kitöltésének ellenőrzése:
- Állítsa ideiglenesen a(z)
retrievableértékéttrueértékre a(z)UserIdsésGroupIdsesetében az indexdefinícióban. A módosításhozretrievablenincs szükség index-újraépítésre. - Futtasson egy emelt jogosultságú olvasási lekérdezést, amely kiválasztja a(z)
UserIdsésGroupIdselemeket, és erősítse meg, hogy a gyűjtemények nem üresek. Az adattömbök esetében ellenőrizze, hogy minden adattömb mindkét mezőt hordozza-e. - Az ellenőrzés után juttassa vissza
retrievableelemet ide:false.
SharePoint csoportok támogatásának konfigurálása
A 2026-05-01-es előzetes REST API-tól kezdve a SharePoint indexelő betöltheti SharePoint webhelycsoporttagságokat (tulajdonosok, tagok, látogatók és egyéni webhelycsoportok). Ezeket a csoportokat a lekérdezési időpontban tartja tiszteletben. SharePoint-csoport azonosítók a metadata_group_ids mezőben jelennek meg a spg: előtaggal, hogy megkülönböztessék őket Microsoft Entra csoportobjektum-azonosítóktól.
Ez az útmutató teljes: kövesse a lépéseket sorrendben az index konfigurálásához, az indexelő mezőleképezéseinek beállításához, valamint az index lekérdezéséhez a SharePoint-webhelycsoportok érvényesítésével.
A következő összetevők együttműködve teszik lehetővé SharePoint webhelycsoport felbontását:
| Összetevő | Where | Alkalmazás célja |
|---|---|---|
sharePointConnectorAppRegistration (ezzel: applicationId, tenantId, federatedCredentialId) |
Indexdefiníció | Megadja a keresőszolgáltatás számára szükséges hitelesítési konfigurációt ahhoz, hogy a SharePoint REST API-t a hívó felhasználóként hívja meg, és lekérdezéskor feloldja a webhelycsoport-tagságot. |
SharePointSiteUrl mező (ezzel: sharepointSiteUrl: true) |
Indexséma + indexelő mezőleképezés innen: metadata_spo_site_url |
Azonosítja, hogy melyik SharePoint webhelyhez tartozik egy dokumentum, ezért az SP-csoportfeloldás hatóköre megfelelően van meghatározva. |
spg:-előtagú értékek a következőben: GroupIds |
Dokumentumengedély metaadatai | A SharePoint helycsoport azonosítóinak megkülönböztetése Microsoft Entra csoportobjektum-azonosítóktól. |
1. Előfeltételek
- SharePoint indexelő már konfigurálva van az ACL-betöltéshez. Lásd : Indexelő mezőleképezések konfigurálása ACL-ekhez.
- Microsoft Entra alkalmazásregisztráció összevont identitás hitelesítő adatokkal. Lásd : A regisztrált alkalmazás konfigurálása felügyelt identitással.
- REST API
2026-05-01-previewvagy újabb.
Megjegyzés
FederatedCredentialApplicationId az adatforrás kapcsolati sztringjében és a(z) sharePointConnectorAppRegistration lévő federatedCredentialId a felügyelt identitás alkalmazásazonosítóját használják. A applicationId tulajdonság a sharePointConnectorAppRegistration betöltési alkalmazás ügyfélazonosítóját használja. A megfelelő értékek megkereséséhez tekintse meg a megfelelő Microsoft Entra azonosítókat.
2. Az index konfigurálása
Adja hozzá a sharePointConnectorAppRegistration konfigurációt és a SharePointSiteUrl mezőt a UserIds jogosultságszűrő GroupIds mezők mellett, így a teljes indexalakzat egy helyen található. Tartsa meg permissionFilterOption: "enabled".
PUT https://{service}.search.windows.net/indexes/{index}?api-version=2026-08-01-preview
{
  "name": "my-sharepoint-acl-index",
  "sharePointConnectorAppRegistration": {
      "applicationId": "<ingestion-app-client-id>",
      "federatedCredentialId": "<managed-identity-application-id>",
     "tenantId": "<sharepoint-tenant-id>"
  },
  "fields": [
    { "name": "UserIds",           "type": "Collection(Edm.String)", "permissionFilter": "userIds",  "filterable": true, "retrievable": false },
    { "name": "GroupIds",          "type": "Collection(Edm.String)", "permissionFilter": "groupIds", "filterable": true, "retrievable": false },
    { "name": "SharePointSiteUrl", "type": "Edm.String", "sharepointSiteUrl": true, "filterable": false, "retrievable": false }
  ],
  "permissionFilterOption": "enabled"
}
3. Az indexelő mezőleképezéseinek konfigurálása
Képezze le a SharePoint metaadatmezőit az indexmezőkre egyetlen, kombinált leképezési blokkban. Az első két leképezés megegyezik a standard ACL-betöltéshez használt leképezésekkel; a harmadik leképezés aktiválja SharePoint csoportok felbontását.
{
  "fieldMappings": [
    { "sourceFieldName": "metadata_user_ids",             "targetFieldName": "UserIds" },
    { "sourceFieldName": "metadata_group_ids",            "targetFieldName": "GroupIds" },
    { "sourceFieldName": "metadata_spo_site_url",  "targetFieldName": "SharePointSiteUrl" }
  ]
}
Ha a készségkészlet darabokra bontja a dokumentumokat (például az integrált vektorizáláshoz használt Szövegfelosztás készséggel), akkor ehelyett a SharePointSiteUrl elemetindexProjections.mappings vetítse ki az egyes darabokra. Lásd: Válassza ki, hol töltse ki az ACL-mezőket.
4. Az index lekérdezése
Nincs szükség ügyféloldali módosításra. Ugyanaz a x-ms-query-source-authorization token aktiválja a Microsoft Entra és a SharePoint webhelycsoport kikényszerítését is. A keresőszolgáltatás kiszolgálóoldalon feloldja a SharePoint-csoporttagságokat az indexen a sharePointConnectorAppRegistration használatával.
A kérelem formáját lásd a általános lekérdezési példában és a SharePoint-specifikus példában, amely SharePoint-webhelycsoport kényszerítését tartalmazza.
5. Ellenőrzés
Annak ellenőrzéséhez, hogy SharePoint-csoport azonosítók az indexbe vannak-e állítva, futtasson egy elevated-read lekérdezést, amely kiválasztja GroupIds, és keresse meg a válaszban spg: előtagú értékeket.
Engedélyek szinkronizálása indexelt és forrástartalom között
A 2026-05-01-es előzetes REST API-tól kezdve a rendszer észleli és frissíti az egyedi engedélyekkel rendelkező elemek ACL-módosításait minden sikeres indexelő futtatásakor. Az indexelőprogram SharePoint módosítási jogkivonatokat használ arra, hogy a szerepkör-hozzárendelések hozzáadásait és eltávolításait növekményesen észlelje, ugyanúgy, ahogy a tartalom módosításait is.
Egyes forgatókönyvek még mindig explicit frissítést igényelnek:
| Hatókör módosítása | Automatikusan észlelve | Javasolt művelet |
|---|---|---|
| Egyedi engedélyekkel (fájl, listaelem vagy lap) rendelkező adott elem engedélyei | Igen | Nincs szükség beavatkozásra. A módosítást a rendszer a következő sikeres indexelőfuttatáskor veszi át. |
| Tartalomváltozás egy adott elemen (amely az adott elemre vonatkozó érvényes ACL-eket is újra kiértékeli) | Igen | Nincs szükség beavatkozásra. |
| Azon szülő hatókör (webhely, dokumentumtár, lista vagy mappa) engedélyeinek módosítása, amelyet a gyermekelemek örökölnek | No | Hívja meg a(z) /resync elemet a(z) options: ["permissions"] elemmel az ACL-ek teljes adatforrásban történő frissítéséhez, vagy hívja meg a(z) /resetdocs elemet az érintett dokumentumkulcsokkal a tartalom és az ACL-ek frissítésére is. |
| Az ACL-betöltés engedélyezve van egy meglévő indexelőn | No | Hívja meg a /resync a options: ["permissions"] függvényt a korábban indexelt elemek ACL-jeinek pótlásához. |
Adott dokumentumok alaphelyzetbe állítása
Bizonyos dokumentumokat visszaállíthat, hogy újra beolvassa a tartalmat és az ACL-eket.
POST https://{service}.search.windows.net/indexers/{indexer}/resetdocs?api-version=2026-08-01-preview
{
  "documentKeys": ["doc123", "doc456"]
}
ACL-ek újraszinkronizálása a teljes adatforrásban
A kezdeti betöltés után újraszinkronizálást végezhet a teljes adatkészlet ACL-tartalmán . A teljes sikerhez a művelet befejezését követően egy indexelő futtatására van szükség.
POST https://{service}.search.windows.net/indexers/{indexer}/resync?api-version=2026-08-01-preview
{
  "options": ["permissions"]
}
Fontos
Ha frissítési mechanizmus aktiválása nélkül módosítja SharePoint engedélyeket, az index elavult ACL-adatokat szolgál ki a korábban betöltött fájlokhoz.
Az adatok és az ACL-ek indexelése után lekérdezheti az indexet.
Hibaelhárítás
| Hibajelenség | Ok és megoldás |
|---|---|
UserIds vagy GroupIds üresek az indexelt dokumentumokban |
Ha a készségkészlet a(z) projectionMode: skipIndexingParentDocuments-t használja, az ACL-mezőkhöz tartozó indexelőmező-leképezések ki lesznek kerülve. Ehelyett állítsa be az ACL-mezőket minden darabon a(z) indexProjections.mappings használatával. |
SharePoint helycsoport azonosítói hiányoznak, vagy GroupIds értékek nem rendelkeznek a spg: előtaggal |
Ellenőrizze, hogy az index rendelkezik-e a sharePointConnectorAppRegistration konfigurációval, a SharePointSiteUrl mező létezik-e, sharepointSiteUrl: trueés a metadata_spo_site_url megfeleltetés megtalálható-e az indexelő mezőleképezésekben vagy index-előrejelzésekben. |
SharePointSiteUrl üres vagy null értékű az indexelés után annak ellenére, hogy az ACL-ek egyébként megfelelően vannak feltöltve |
Az indexelő ezeket a metaadatokat a(z) metadata_spo_site_url alatt adja ki, nem a(z) metadata_sharepoint_site_url alatt. Ellenőrizze, hogy az indexelő mező-hozzárendelése a(z) "sourceFieldName": "metadata_spo_site_url" elemet használja. Ha a készségkészlet indexprojekciókat használ feldarabolt dokumentumokhoz, ellenőrizze, hogy a projekció leképezési forrása az /document/metadata_spo_site_url. |
| Az indexelő a 401-et vagy a 403-at adja vissza | Adjon rendszergazdai hozzájárulást Microsoft Graph és SharePoint API-engedélyekhez a forgatókönyvéhez. Ha a forgatókönyv megköveteli, használjon összevont hitelesítő adatot (nem ügyfélkulcsot). Lásd : Engedélyek ACL-forgatókönyv szerint. |
| Az engedélyek elavultak egy webhely, tár, lista vagy mappa ACL módosítása után | Hívja meg /resync a következővel: options: ["permissions"]. A háttérért lásd: Az indexelt és a forrástartalom közötti engedélyek szinkronizálása. |
federatedCredentialId konfigurálásakor a(z) sharePointConnectorAppRegistration elutasításra kerül |
A felügyelt identitás alkalmazásazonosítóját használja, nem az összevont identitás hitelesítő adatainak objektumazonosítóját vagy a felügyelt identitás egyszerű azonosítóját. Lásd: Összevont hitelesítőadat-alkalmazás azonosítója. |
Az indexelő visszaadja 401 Unauthorized és FederatedCredentialApplicationId be van állítva |
Győződjön meg arról, hogy a felügyelt identitás alkalmazásazonosítóját használta (amely a vállalati alkalmazásokban található), nem pedig a betöltési alkalmazás (ügyfél) azonosítóját (ApplicationId) vagy bármilyen objektumazonosítót. Felhasználó által hozzárendelt felügyelt identitás esetén használja a felügyelt identitás erőforrásának Tulajdonságok lapján található ügyfél-azonosítót. Lásd: A megfelelő Microsoft Entra azonosítók keresése. |
Ha az ACL-metaadatok indexelése után hiányoznak, váratlanok vagy sikertelenek a lekérdezési idő eredményei, tekintse meg SharePoint engedélyszűrés hibaelhárítását.