Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Megjegyzés
Azure AI Keresés a Azure portálon, REST API-kon és Azure SDK-k keresztül érhető el. Emellett a Foundry IQ-t is támogatja, amely a vállalati tartalmakat újrafelhasználható, engedélytudatos tudásbázisokká alakítja át az Microsoft Foundry portálon található ügynökök számára.
Fontos
Az (előzetes verzióban) megjelölt funkciókra, képességekre vagy tulajdonságokra nem vonatkozik szolgáltatási szintű szerződés, nem ajánlott éles számítási feladatokhoz, és az általános elérhetővé válásuk előtt változhatnak vagy korlátozhatók. Az Azure AI Keresés előzetes verziójú kifejezések az összes előzetes verziós funkcióra vonatkoznak, függetlenül attól, hogy önálló vagy egy általánosan elérhető funkció része.
Az Azure AI Keresés támogatja a Microsoft Purview bizalmassági címkéinek kinyerését és lekérdezéskori érvényesítését (előzetes verzió). Az indexelés során automatikusan kinyeri és tárolja az egyes dokumentumok bizalmassági címkéinek metaadatait. Lekérdezéskor a címkealapú hozzáférés-vezérlést kényszeríti ki a Microsoft Purview meglévő adatvédelmi szabályzatainak megfelelően, biztosítva, hogy csak a jogosult felhasználók tudják lekérni a címkézett tartalmat a keresési eredményekben.
Ez a funkció a következő adatforrásokhoz érhető el:
- Azure Blob-tároló
- Azure Data Lake Storage Gen2
- SharePoint a Microsoft 365-ben (előzetes verzió)
- Microsoft OneLake
Előfeltételek
Konfigurálja Microsoft Purview bizalmassági címke szabályzatait, és alkalmazza őket a dokumentumokra az indexelés előtt.
Rendelkeznie kell a Globális rendszergazda vagy a Privilegizált szerepkör-rendszergazda szerepkörrel a Microsoft Entra-bérlőjében ahhoz, hogy engedélyezhesse a keresési szolgáltatás Purview API-khoz és bizalmassági címkékhez való hozzáférését.
A Azure AI Keresés szolgáltatásnak és a lekérdezést kibocsátó felhasználónak ugyanabban a Microsoft Entra bérlőben kell lennie.
Olyan forrásdokumentumokat használjon fájltípusokkal, amelyeket a Purview bizalmassági címkéi támogatnak, és amelyeket Azure AI Keresés indexelők támogatnak.
Használja a REST API 2026-08-01 előzetes verzióját vagy egy ezzel egyenértékű előzetes verziójú SDK-csomagot.
Fontos
A keresési szolgáltatásnak a saját rendszer által hozzárendelt felügyelt identitásával kell hitelesítenie magát a Microsoft Purviewval. Ez a funkció nem támogatja a felhasználó által hozzárendelt felügyelt identitásokat.
Korlátozások
A Azure portál nem támogatja ezt a funkciót.
Az automatikus kiegészítés és a Javaslat API-k nem támogatottak a Purview-kompatibilis indexek esetében, mivel még nem tudják kikényszeríteni a címkealapú hozzáférés-vezérlést.
A vendégfiókok és a bérlőközi lekérdezések nem támogatottak.
A felhasználó által hozzárendelt felügyelt identitások nem támogatottak Microsoft Purview szerepkör-hozzárendelésekhez. Csak a szolgáltatás rendszer által hozzárendelt felügyelt identitása rendelkezhet a
Content.SuperUsercímke kinyeréshez szükséges szerepkörökkelUnifiedPolicy.Tenant.Read. Rendelje hozzá ezeket a szerepköröket közvetlenül a szolgáltatás saját identitásához – az indexelő nevében végzi el a kiemeltEXTRACTműveleteket (titkosított tartalmak és biztonsági besorolások olvasása). Lásd a 1. lépést és a 3. lépést.Az alábbi indexelő funkciók nem támogatják a bizalmassági címkékkel rendelkező dokumentumokat. Ha bármelyik funkciót használja egy képességkészletben vagy indexelőben, a bizalmassági címkékkel rendelkező dokumentumok feldolgozása nem történik meg.
Tudástár, beleértve az ágensalapú lekérésben a képkiszolgáláshoz (előzetes verzió) szükséges eszköztárat is. Ezért a képmegjelenítés nem támogatott a bizalmassági címkéket tartalmazó tudásbázisok esetében.
A szabályzatkényszerítés működése
A bizalmassági címkék támogatásának két fázisa van: indexelés és lekérdezési idő kényszerítése.
Indexelés
Ha ütemezés szerint konfigurálja az indexelést, az indexelő lekéri az új dokumentumokat és frissítéseket az adatforrásból. Minden dokumentumhoz a következőt rögzíti:
- Dokumentum tartalma
- A társított bizalmassági címke
- Tartalom vagy címkék módosítása az utolsó indexelő futtatása óta
Megjegyzés
Az index nem tükrözi a forrásdokumentumok címkéinek változásait, amíg a következő sikeres indexelő le nem fut.
Lekérdezési idő kikényszerítése
Lekérdezéskor Azure AI Keresés kiértékeli a bizalmassági címkéket, és kényszeríti a document szintű hozzáférés-vezérlést a felhasználó Microsoft Entra ID jogkivonata és Microsoft Purview címkeszabályzata alapján. Csak azok a felhasználók férhetnek hozzá a keresési eredményekben az READ használati joggal rendelkező tartalmakhoz, akik egy adott címkével megfelelő dokumentumokat lekérni képesek.
A jogosult rendszergazdák emelt szintű olvasási kérelmeket is kezdeményezhetnek, amelyek olyan címkézett dokumentumokat adnak vissza, amelyeket a kérelmet küldő felhasználó egyébként általában nem láthatna, és minden visszaadott dokumentumhoz egy Microsoft Purview auditnapló-bejegyzést hoznak létre. Az emelt szintű olvasáshoz a keresési szolgáltatásban a Search Index Data Contributor szerepkör, valamint a 2026-05-01-preview vagy újabb API-verzió szükséges.
Végponttól végpontig példa
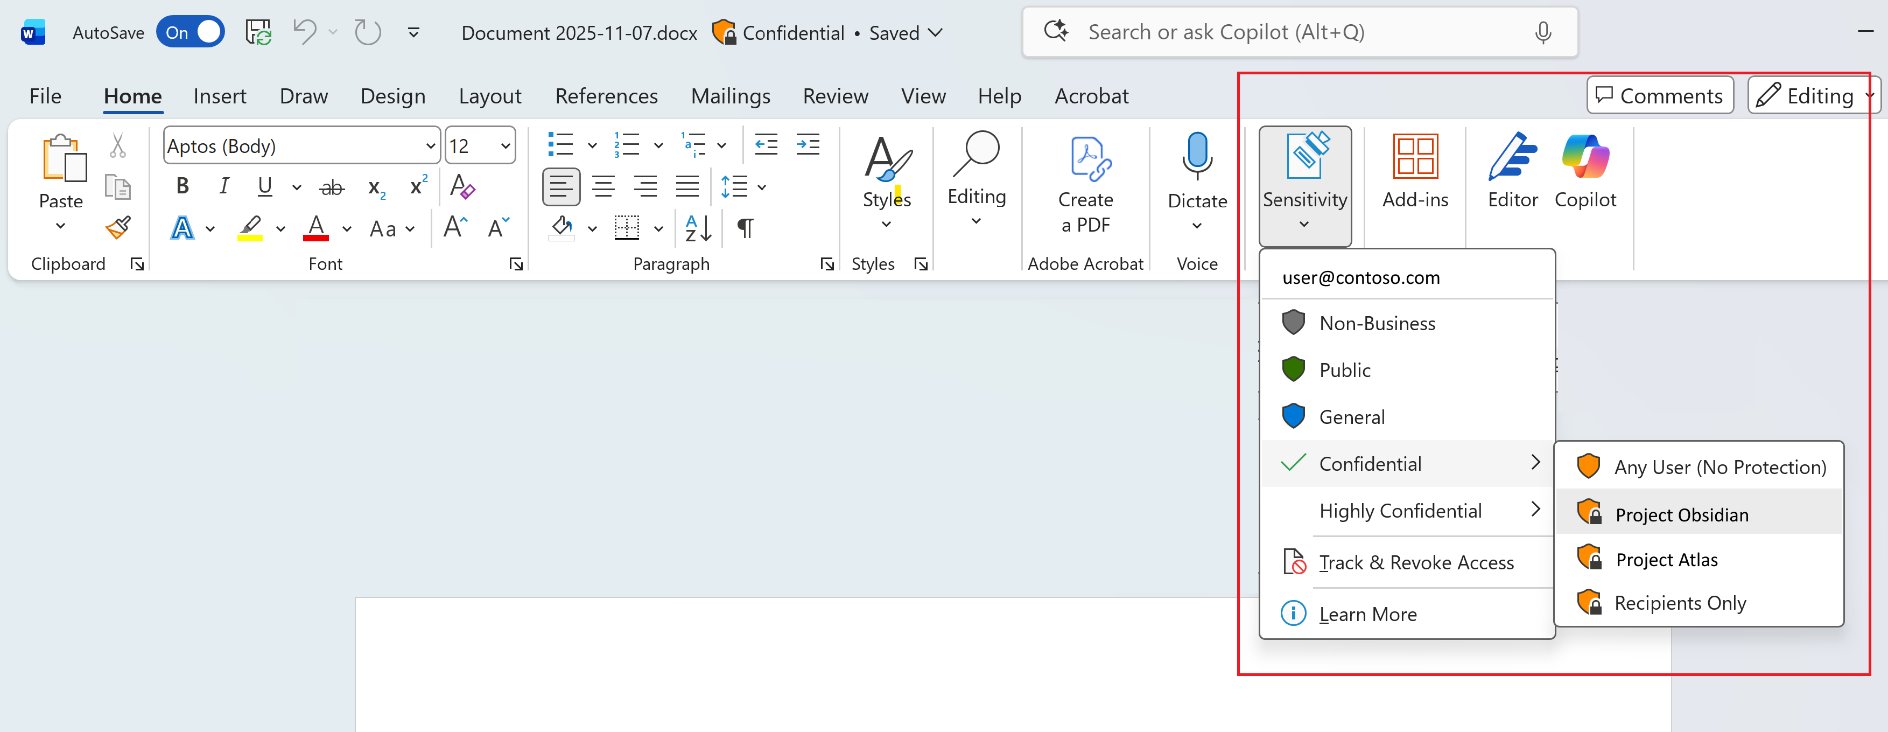
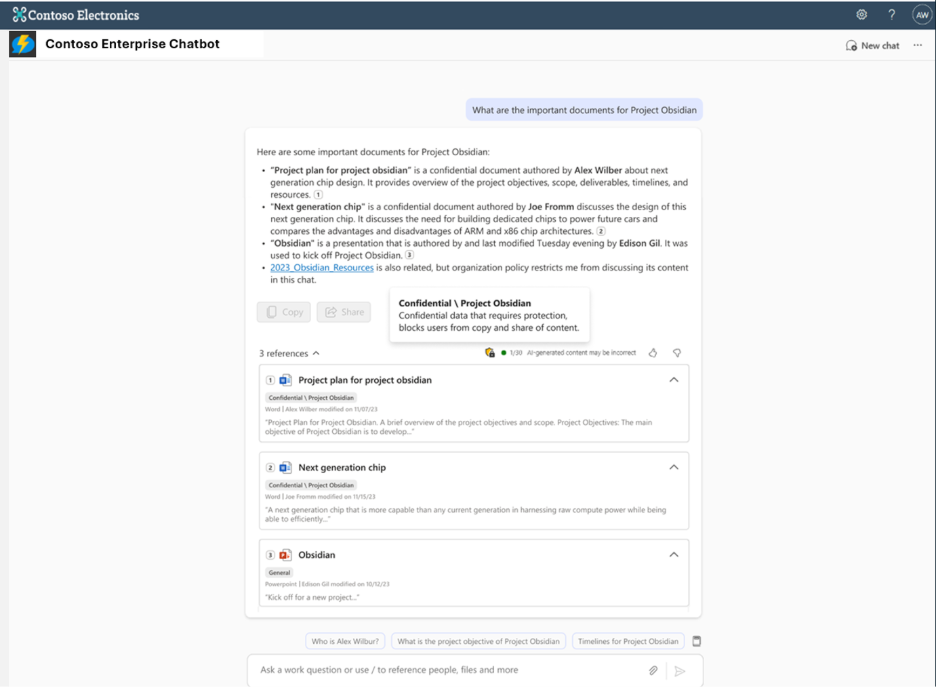
Az alábbi képek bemutatják, hogyan haladnak a bizalmassági címkék a létrehozástól a keresési élményig. Az első képen a felhasználó a Confidential címkét alkalmazza egy Microsoft Word dokumentumra. A második képen egy vállalati csevegőrobot kikényszeríti ezt a címkét lekérdezéskor, letiltva a bizalmas tartalmak másolási és megosztási műveleteit.
1. Az AI Search felügyelt identitásának engedélyezése
Rendszer által hozzárendelt felügyelt identitás engedélyezése a Azure AI Keresés szolgáltatáshoz – a felhasználó által hozzárendelt felügyelt identitások nem támogatottak ehhez a funkcióhoz. Az indexelő ezt az identitást használja a Microsoft Purview hitelesítéséhez és a bizalmassági címkék metaadatainak kinyeréséhez. A szerepkör-hozzárendeléseket a 3. lépésben is meg kell kapnia.
2. RBAC engedélyezése az AI Search szolgáltatásban
Engedélyezze a szerepköralapú hozzáférés-vezérlést (RBAC) a Azure AI Keresés szolgáltatásban. Erre a lépésre azért van szükség, hogy a tartalommal kapcsolatos műveletek, például a tartalom indexelése és az index lekérdezése sikeres legyen. Az RBAC és az API-kulcsok megtartása az API-kulcsokra támaszkodó műveletek megszakításának elkerülése érdekében.
3. Hozzáférés biztosítása bizalmassági címkék kinyeréséhez
A bizalmassági címkék metaadatainak Microsoft Purview elérése magas jogosultsági szintű műveleteket igényel, beleértve a titkosított tartalmak olvasását és a biztonsági besorolásokat. A funkció Azure AI Keresés való engedélyezéséhez adott szerepköröket kell megadnia a szolgáltatás felügyelt identitásának – a szervezet belső szabályozási és jóváhagyási folyamatait követve.
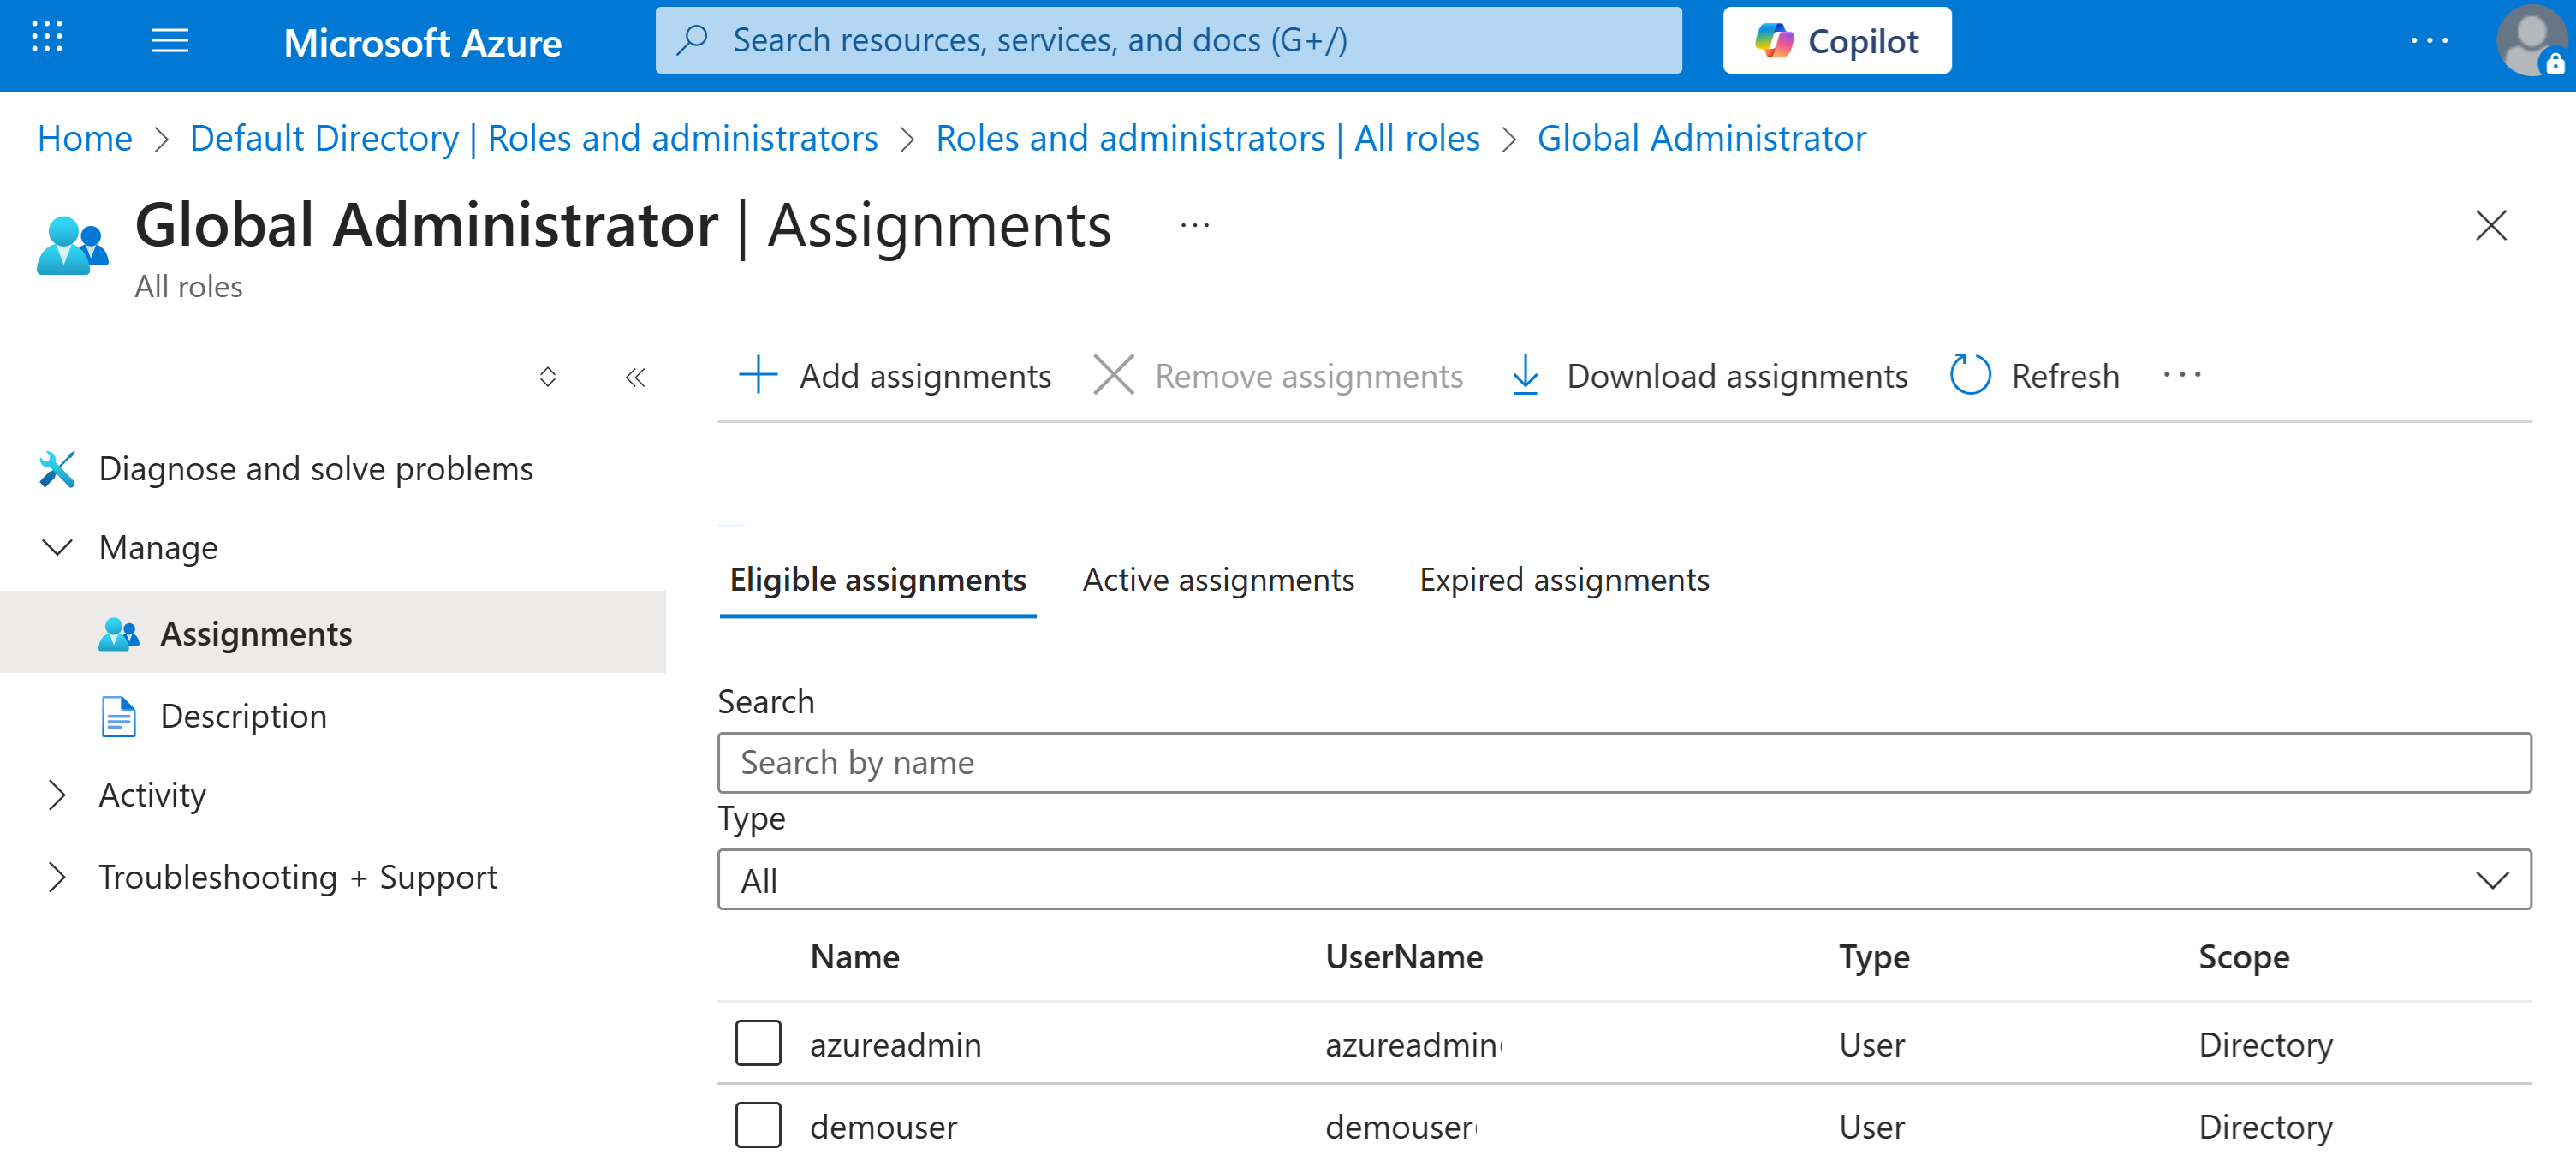
A globális vagy kiemelt szerepkörgazdák azonosítása
Ha meg kell határoznia, hogy ki engedélyezheti a keresési szolgáltatás engedélyeit, az aktív vagy jogosult globális rendszergazdákat megtalálhatja a Microsoft Entra bérlőjében.
A Azure portálon keressen Microsoft Entra ID.
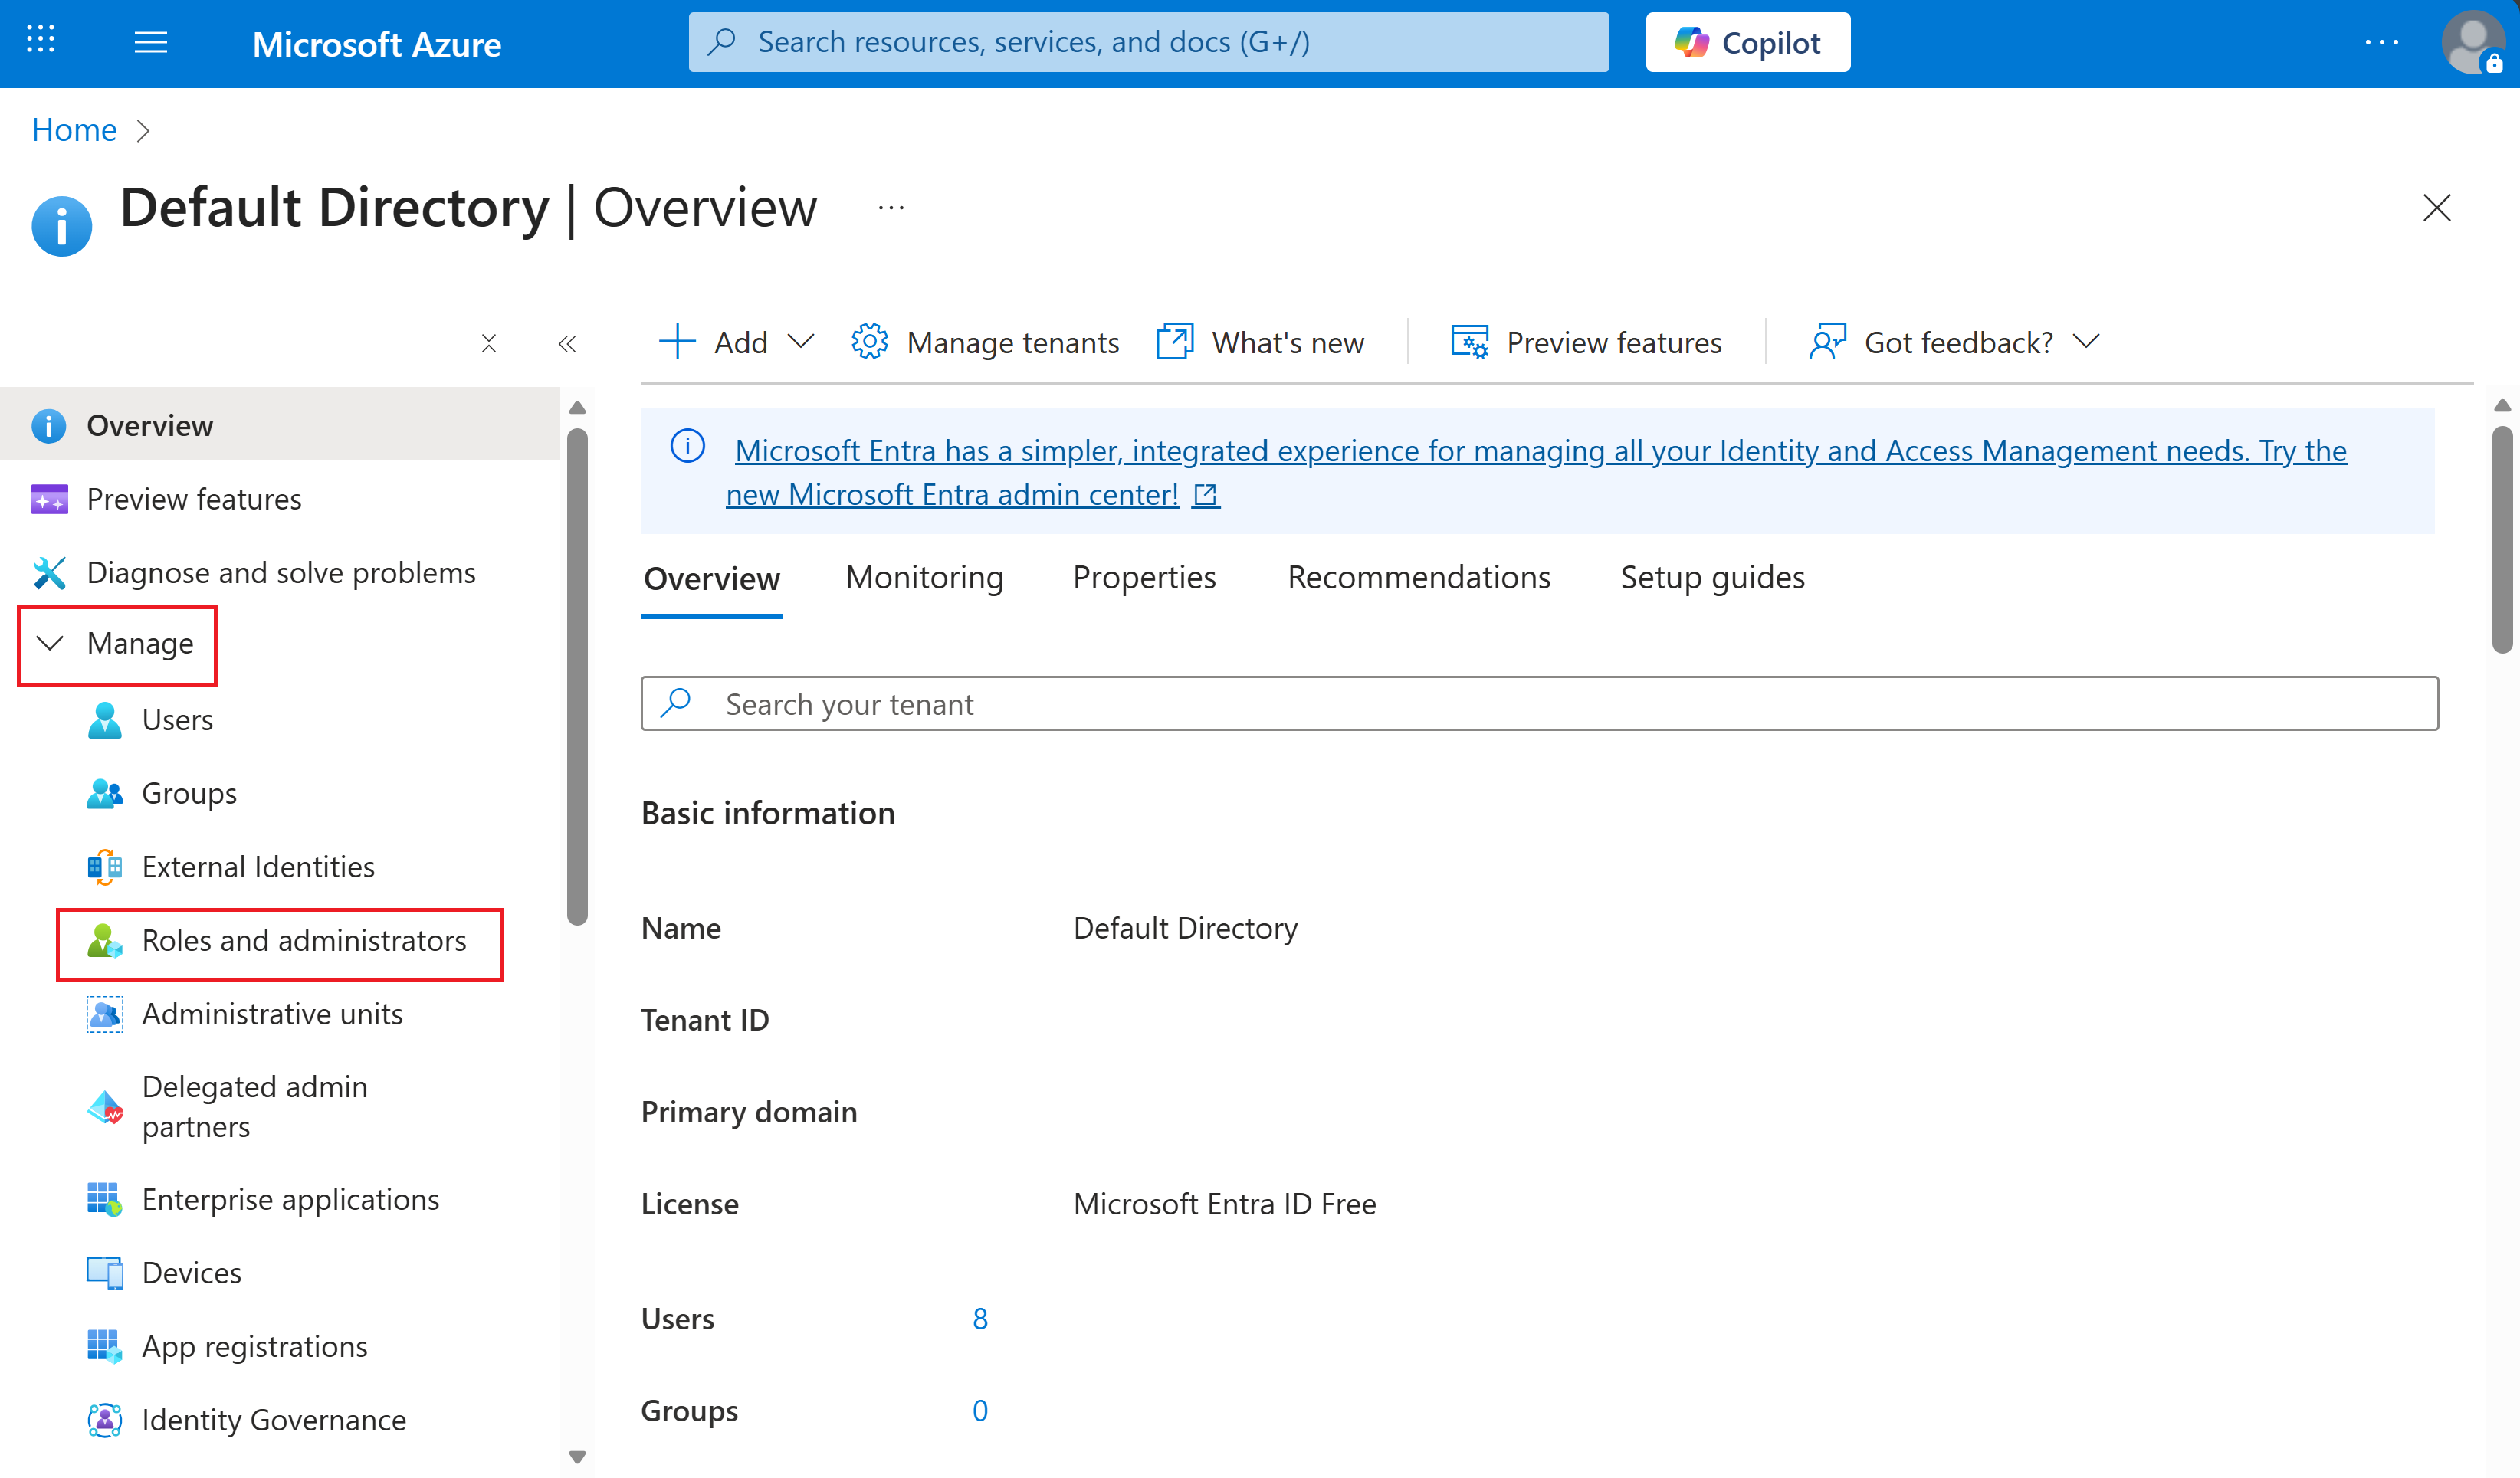
Képernyőkép a Microsoft Entra termék keresési műveletéről. A bal oldali navigációs panelen válassza a Szerepkörök és rendszergazdák kezelése >lehetőséget.
Keresse meg a globális rendszergazdai vagy Kiemelt szerepkör rendszergazda szerepkört, és válassza ki.
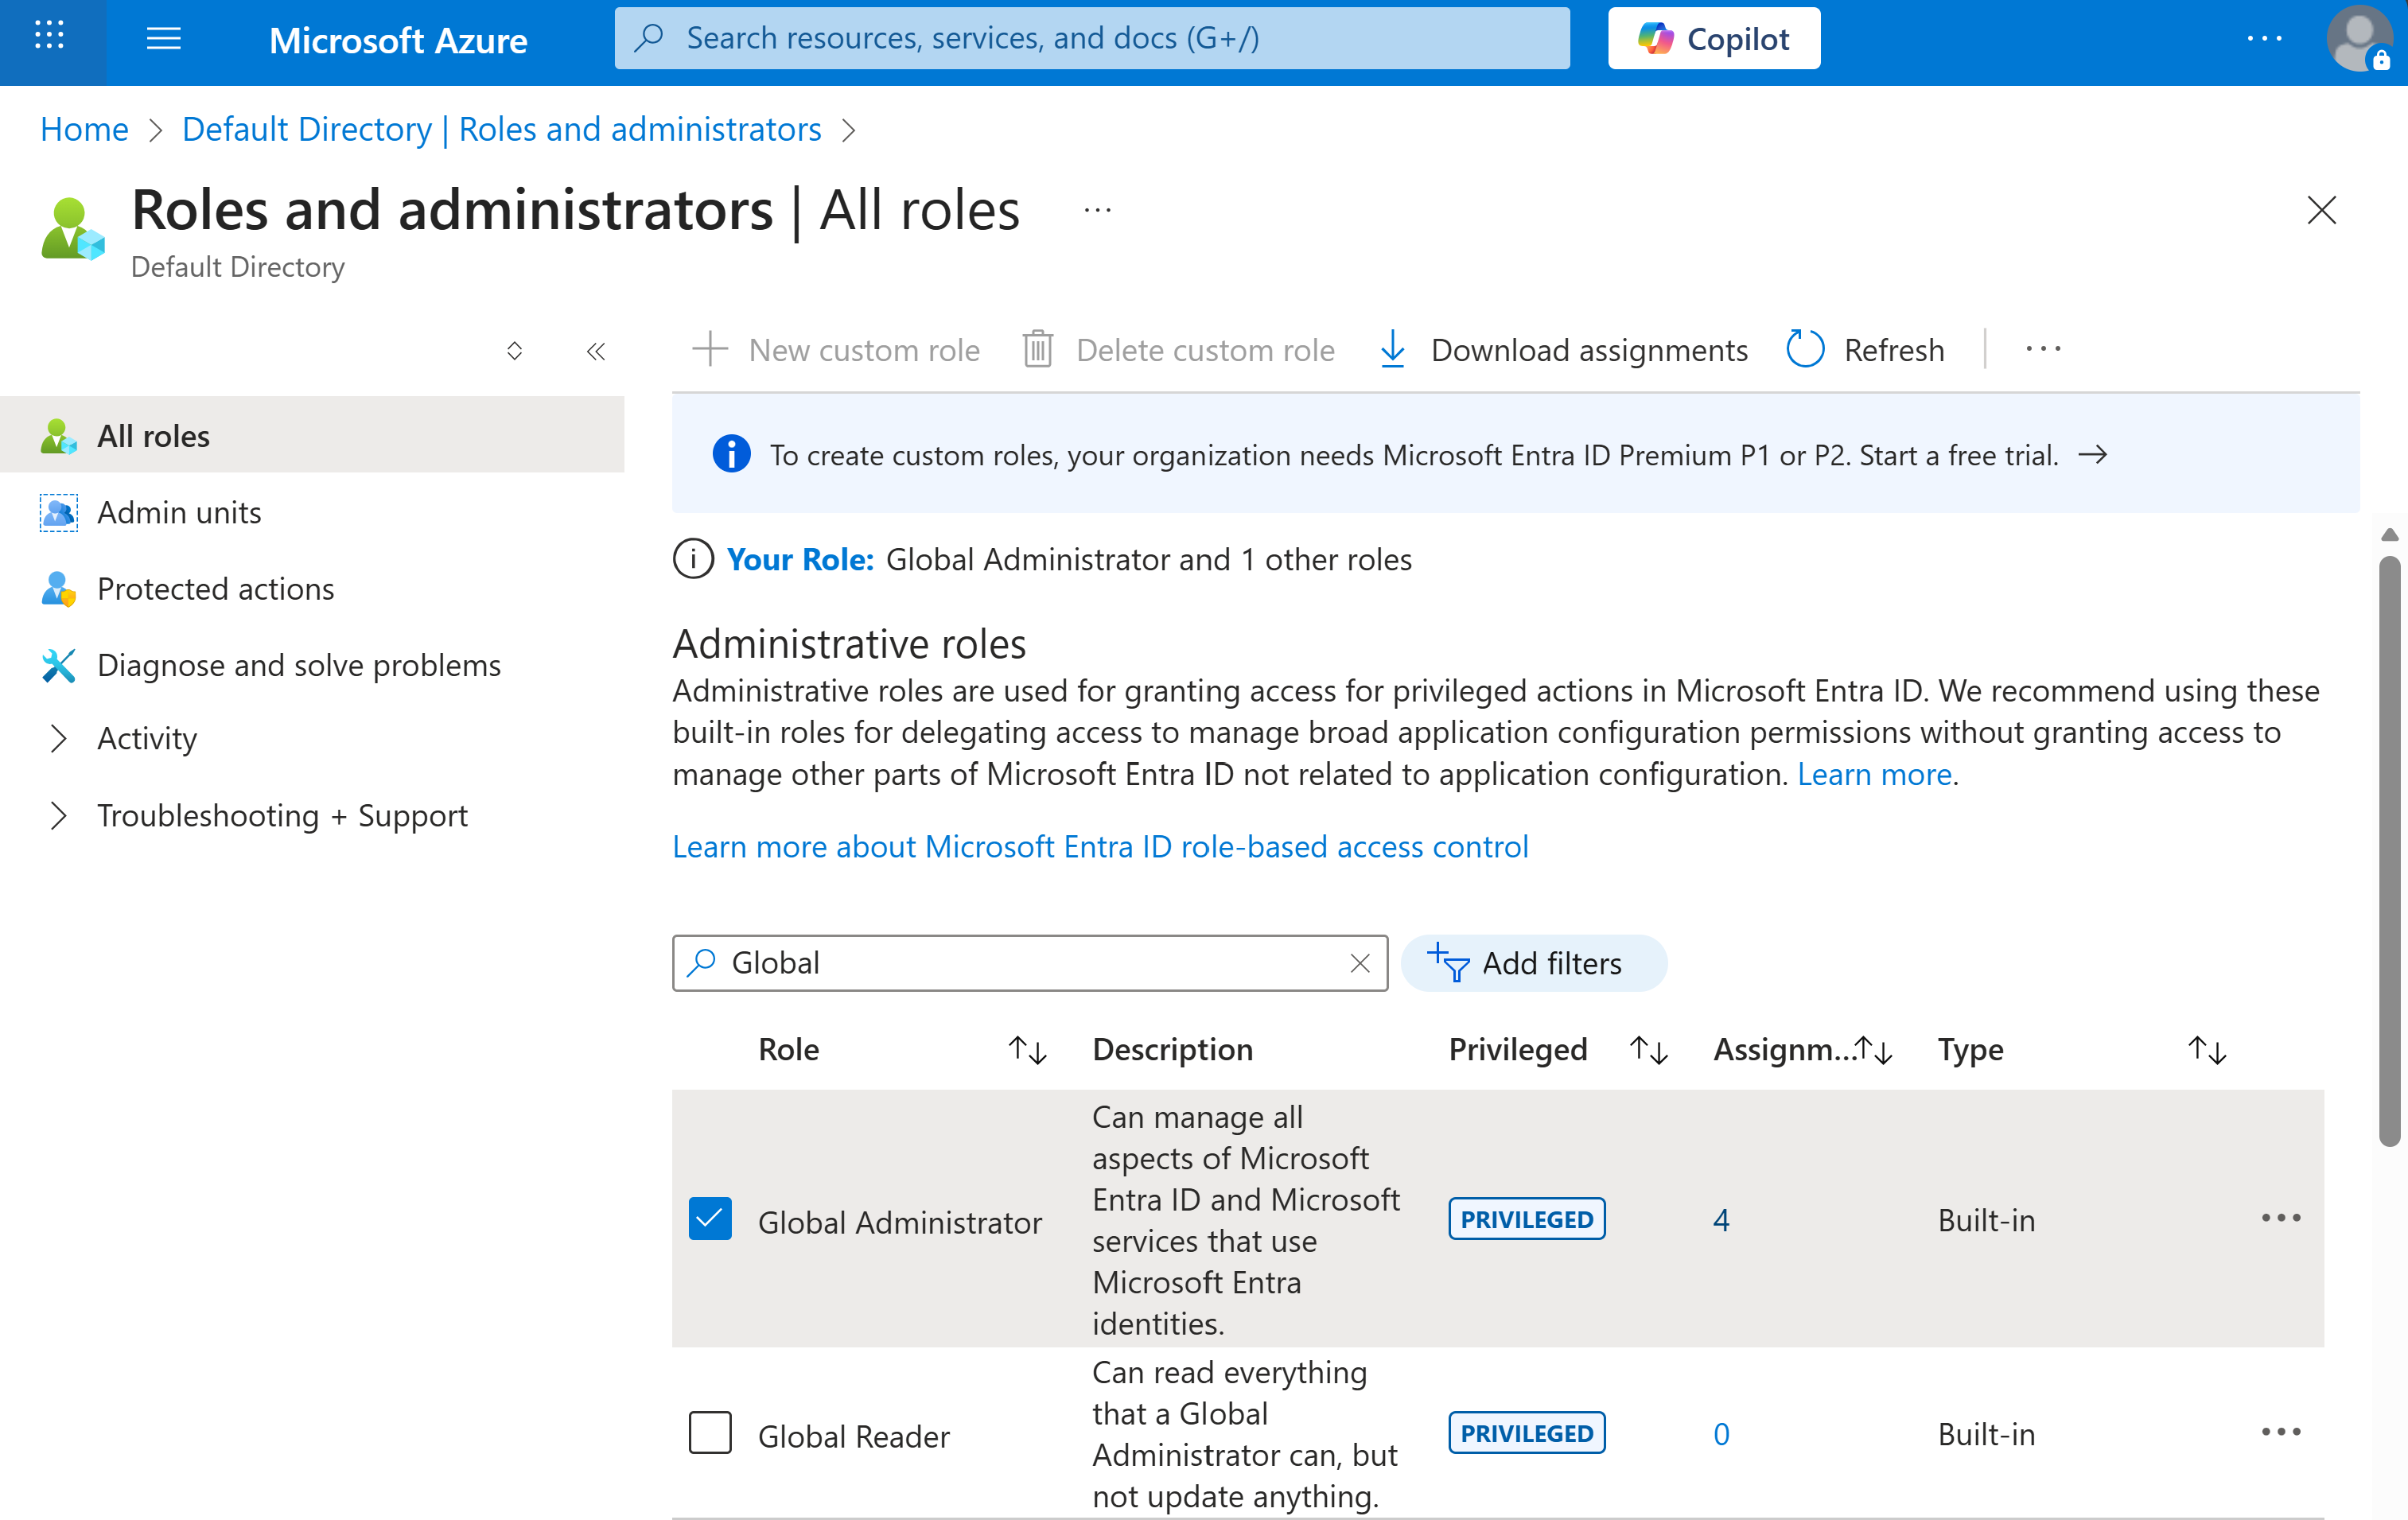
A Jogosult hozzárendelések és aktív hozzárendelések csoportban tekintse át az engedélyek beállítási folyamat futtatására jogosult rendszergazdák listáját.
Biztonságos szabályozási jóváhagyás
Vegye fel a kapcsolatot a belső biztonsági vagy megfelelőségi csapatával a kérés áttekintéséhez. Microsoft azt javasolja, hogy a szerepkör-hozzárendelések végrehajtása előtt kövesse a vállalat szokásos irányítási és biztonsági felülvizsgálati folyamatát.
A jóváhagyást követően a globális rendszergazdának vagy a kiemelt szerepkör-rendszergazdának a következő szerepköröket kell hozzárendelnie a Azure AI Keresés rendszer által hozzárendelt felügyelt identitáshoz:
- Content.SuperUser – címke- és tartalomkinyeréshez
- UnifiedPolicy.Tenant.Read – a Purview-szabályzat és a címke metaadatokhoz való hozzáféréshez
Szerepkörök hozzárendelése a PowerShell-lel
Megjegyzés
Ezeket a szerepköröket csak a Azure AI Keresés szolgáltatás rendszer által hozzárendelt felügyelt identitásához rendelheti hozzá – nem felhasználó által hozzárendelt felügyelt identitáshoz, szolgáltatásnévhez vagy egyéni felhasználói fiókhoz. A PowerShell-szkript automatikusan lekéri a felügyelt identitásobjektum-azonosítót a szolgáltatáserőforrásból.
A szükséges engedélyek megadásához a globális rendszergazdának vagy a kiemelt szerepkör-rendszergazdának a következő PowerShell-szkriptet kell használnia. Cserélje le a helyőrző értékeket a tényleges előfizetésre, erőforráscsoportra és keresési szolgáltatás-nevekre.
Install-Module -Name Az -Scope CurrentUser
Install-Module -Name Microsoft.Entra -AllowClobber
Import-Module Az.Resources
Connect-Entra -Scopes 'Application.ReadWrite.All'

$resourceIdWithManagedIdentity = "subscriptions/<subscriptionId>/resourceGroups/<resourceGroup>/providers/Microsoft.Search/searchServices/<searchServiceName>"
$managedIdentityObjectId = (Get-AzResource -ResourceId $resourceIdWithManagedIdentity).Identity.PrincipalId

# Microsoft Information Protection (MIP)
$MIPResourceSP = Get-EntraServicePrincipal -Filter "appID eq '870c4f2e-85b6-4d43-bdda-6ed9a579b725'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MIPResourceSP.Id -Id "8b2071cd-015a-4025-8052-1c0dba2d3f64"

# Microsoft Rights Management Services (MRMS) - Service Principal for policy read
$MRMSResourceSP = Get-EntraServicePrincipal -Filter "appID eq '00000012-0000-0000-c000-000000000000'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MRMSResourceSP.Id -Id "7347eb49-7a1a-43c5-8eac-a5cd1d1c7cf0"
A megadott PowerShell-szkript appID-szerepkörei a következő Azure szerepkörökhöz vannak társítva:
| AppID | Szolgáltatási főszereplő |
|---|---|
870c4f2e-85b6-4d43-bdda-6ed9a579b725 |
Microsoft Info Protection Szinkronizálási szolgáltatás |
00000012-0000-0000-c000-000000000000 |
Microsoft Rights Management Services |
4. Az index konfigurálása a Purview bizalmassági címke használatának engedélyezéséhez
Ha bizalmassági címkék támogatására van szükség, állítsa a(z) purviewEnabled tulajdonságot true értékre a(z) indexdefiníciójában.
Fontos
A purviewEnabled tulajdonságot true az index létrehozásakor kell beállítani. Ez a beállítás végleges, és később nem módosítható.
Ha purviewEnabled be van állítva true, csak az RBAC-hitelesítés támogatott az összes dokumentumműveleti API-hoz.
Az API-kulcshozzáférés az indexséma lekérésére (listázásra és lekérésre) korlátozódik.
PUT https://{service}.search.windows.net/indexes('{indexName}')?api-version=2026-08-01-preview
{
  "purviewEnabled": true,
  "fields": [
    {
      "name": "sensitivityLabel",
      "type": "Edm.String",
      "filterable": true,
      "sensitivityLabel": true,
      "retrievable": true
    }
  ]
}
5. Az adatforrás konfigurálása
A bizalmassági címkék betöltésének engedélyezéséhez konfigurálja az adatforrást az indexerPermissionOptions tulajdonság "sensitivityLabel" értékére történő beállításával.
{
  "name": "purview-sensitivity-datasource",
  "type": "azureblob", // < adjust type value according to the data source you are enabling this for: sharepoint, onelake, adlsgen2.
  "indexerPermissionOptions": [ "sensitivityLabel" ],
  "credentials": {
    "connectionString": <your-connection-string>;"
  },
  "container": {
    "name": "<container-name>"
  }
}
A indexerPermissionOptions tulajdonság arra utasítja az indexelőt, hogy a betöltés során kinyerje a bizalmassági címke metaadatait, és csatolja az indexelt dokumentumhoz.
6. Index-előrejelzések konfigurálása a készségkészletben (ha van)
Ha az indexelő rendelkezik egy képességkészlettel , és a Szöveg felosztása képességen keresztül valósítja meg az adattömböket, például integrált vektorizálással, a bizalmassági címkét az egyes adattömbökre a képességkészlet index-előrejelzéseivel vetíti ki.
Az indexelő mezőleképezésekben és az index-előrejelzésekben az engedély- és ACL-mezők helyének szélesebb körű szabályát az ACL-mezők kitöltésének helyének kiválasztása című témakörben találhatja meg.
Ez a lépés mind a lekérdezéskori érvényesítéshez, mind ahhoz szükséges, hogy az ágensalapú visszakeresési válaszok minden egyes szegmenshez dokumentumonkénti sensitivityLabelInfo tartalmazzanak. A leképezés nélkül a gyermek adattömbsorok nem lesznek megfelelően szűrve.
PUT https://{service}.search.windows.net/skillsets/{skillset}?api-version=2026-08-01-preview
{
  "name": "my-skillset",
  "skills": [
    {
      "@odata.type": "#Microsoft.Skills.Text.SplitSkill",
      "name": "#split",
      "context": "/document",
      "inputs": [{ "name": "text", "source": "/document/content" }],
      "outputs": [{ "name": "textItems", "targetName": "chunks" }]
    }
    // ... (other skills such as embeddings, entity recognition, etc.)
  ],
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "chunks-index",
        "parentKeyFieldName": "parentId",          // must exist in target index
        "sourceContext": "/document/chunks/*",     // match your split output path
        "mappings": [
          { "name": "chunkId",           "source": "/document/chunks/*/id" },     // if you create an id per chunk
          { "name": "content",           "source": "/document/chunks/*/text" },   // chunk text
          { "name": "parentId",          "source": "/document/id" },              // parent doc id
          { "name": "sensitivityLabel",  "source": "/document/metadata_sensitivity_label" } // <-- parent → child
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
7. Az indexelő konfigurálása
- Mezőleképezések definiálása az indexelő definíciójában , hogy a kinyert címke metaadatait az indexmezőkhöz irányíthassa.
Ha az adatforrás a címke metaadatait egy másik mezőnév alatt bocsátja ki (például
metadata_sensitivity_label), akkor explicit módon képezze le.
{
  "fieldMappings": [
    {
      "sourceFieldName": "metadata_sensitivity_label",
      "targetFieldName": "sensitivityLabel"
    }
  ]
}
- Az indexelő automatikusan indexeli a bizalmassági címkék frissítéseit, amikor egy dokumentum címkéjének, tartalmának vagy metaadatainak változásait észleli egy ütemezett indexelő futtatása során. Konfigurálja az indexelőt ismétlődő ütemezés szerint. A minimális támogatott időköz 5 percenként történik.