Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Hinweis
Foundry IQ (Azure KI-Suche) bietet direkte Indizierungs- und Abfrage-APIs zusammen mit Wissensquellen- und Knowledge Base-APIs auf höherer Ebene für den verwalteten Abruf. Verwenden Sie das Azure Portal, REST-APIs oder Azure SDKs, um diese Funktionen zu konfigurieren, oder verbinden Sie Agents mit Wissensdatenbanken im Microsoft Foundry-Portal.
Dieser Artikel enthält bewährte Methoden zur Sicherheit, um Ihren Foundry IQ (Azure KI-Suche)-Dienst zu schützen. Sie sind für die Implementierung dieser vom Kunden konfigurierbaren Sicherheitskontrollen verantwortlich. Informationen zu den integrierten Schutzmechanismen von Microsoft, z. B. Netzwerkarchitektur, Verschlüsselung und Compliance-Zertifizierungen, finden Sie unter Daten, Datenschutz und integrierte Schutzmechanismen in Foundry IQ.
Als Lösungsarchitekt sollten Sie Sicherheitskontrollen in drei Domänen konfigurieren:
- Netzwerksicherheit: Steuern Sie eingehenden und ausgehenden Datenverkehr zu und von Ihrem Foundry IQ-Dienst.
- Authentifizierung und Autorisierung: Definieren Sie, wie, wer und was auf Ihren Foundry IQ-Dienst und Ihre Daten zugreifen kann.
- Datenschutz: Implementieren Sie Verschlüsselung, Zugriffskontrollen und Überwachung.
Die Sicherheitsempfehlungen in diesem Artikel implementieren Zero Trust-Prinzipien: "Explizit überprüfen", "Minimalen Berechtigungszugriff verwenden" und "Verletzung als gegeben ansehen". Umfassende Anleitungen zu Zero Trust finden Sie im Zero Trust Guidance Center.
Verständnis von Netzwerkverkehrsmustern
Bevor Sie die Netzwerksicherheit konfigurieren, machen Sie sich mit den drei Netzwerkverkehrsmustern in Foundry IQ vertraut:
Eingehender Datenverkehr: Anfragen von Clients an Ihren Foundry IQ-Dienst, z. B. Abfragen, Indizierung und Verwaltungsvorgänge. Dieser Datenverkehr kann von Kunden konfiguriert werden.
Ausgehender Datenverkehr: Anfragen von Ihrem Foundry IQ-Dienst an externe Ressourcen, z. B. Indexer, die eine Verbindung mit Datenquellen herstellen, Vektorisierer und benutzerdefinierte Fähigkeiten. Dieser Datenverkehr kann von Kunden konfiguriert werden.
Interner Datenverkehr: Service-to-Service-Aufrufe über das Microsoft Backbone-Netzwerk. Dieser Datenverkehr wird von Microsoft verwaltet und kann nicht von Kunden konfiguriert werden. Weitere Informationen finden Sie unter "Interner Datenverkehrsschutz".
Sie konfigurieren eingehende und ausgehende Verbindungen unabhängig voneinander. Ein privater Endpunkt für Ihren Foundry IQ-Dienst steuert eingehende Clientanforderungen, nicht ausgehende Verbindungen zu Datenquellen oder KI-Ressourcen. Ihre Anwendung kann eine private Verbindung mit Search herstellen, während Search über seinen öffentlichen Endpunkt eine Verbindung mit einer Datenquelle herstellt. Siehe Konfigurieren ausgehender Verbindungen.
Konfigurieren der Netzwerksicherheit
Verwenden Sie einen der folgenden Ansätze, um den eingehenden Zugriff auf Ihren Foundry IQ-Dienst einzuschränken. Diese Ansätze werden von der geringsten Sicherheit bis zum sichersten aufgelistet:
- Erstellen von IP-Firewallregeln
- Erstellen eines privaten Endpunkts
- Einem Netzwerksicherheitsperimeter beitreten
Erstellen von IP-Firewallregeln
Erstellen Sie eingehende Firewallregeln, um Anforderungen nur von bestimmten IP-Adressen oder Adressbereichen zuzulassen. Alle Clientverbindungen müssen über eine zulässige IP-Adresse hergestellt werden. Andernfalls wird die Verbindung verweigert.
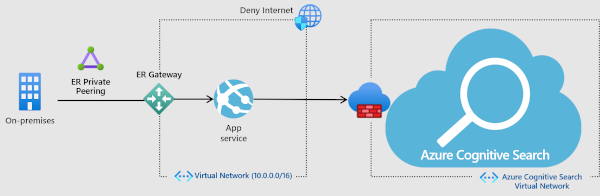
Verwendung: Grundlegende Schutzszenarien, in denen Sie den Zugriff auf bekannte IP-Adressen einschränken müssen.
Erste Schritte: Informationen finden Sie unter Konfigurieren des Netzwerkzugriffs und der Firewallregeln für Foundry IQ.
Erstellen eines privaten Endpunkts
Erstellen Sie einen privaten Endpunkt für Foundry IQ, damit Clients in einem virtuellen Netzwerk sicher auf Daten in einem Suchindex über eine Private Link zugreifen können. Der private Endpunkt verwendet eine IP-Adresse aus Ihrem virtuellen Netzwerkadressbereich.
Der Netzwerkdatenverkehr zwischen dem Client und dem Foundry IQ-Dienst durchläuft das virtuelle Netzwerk und eine private Verbindung im Microsoft Backbone-Netzwerk, wodurch die Gefährdung durch das öffentliche Internet eliminiert wird.
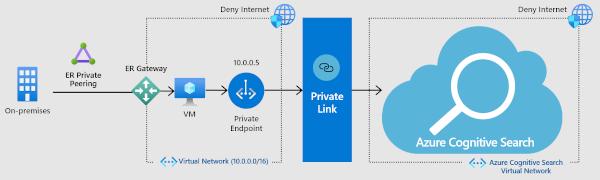
Wann verwenden: Hochsicherheitsszenarien, die eine vollständige Netzwerkisolierung vom öffentlichen Internet erfordern.
Erste Schritte: Siehe Erstellen eines privaten Endpunkts für Foundry IQ.
Beitreten zu einem Netzwerksicherheitsperimeter
Erstellen Sie einen Netzwerksicherheitsperimeter um Ihre PaaS-Ressourcen (Platform-as-a-Service), die außerhalb eines virtual network bereitgestellt werden, um eine logische Netzwerkgrenze einzurichten. Dadurch wird ein Perimeter eingerichtet, der den Zugang zu öffentlichen Netzwerken durch explizite Zugangsregeln steuert.
Eingehende Clientverbindungen und Dienst-zu-Dienst-Verbindungen treten innerhalb des Bereichs auf und vereinfachen die Abwehr vor nicht autorisiertem Zugriff. In Foundry IQ ist es üblich, dass Lösungen mehrere Azure Ressourcen verwenden.
Verwendungsmöglichkeiten: Lösungen mit mehreren Azure PaaS-Ressourcen, die einen koordinierten Netzwerkgrenzenschutz benötigen.
Erste Schritte:
Beginnen Sie, indem Sie Foundry IQ mit einem Netzwerksicherheitsperimeter verbinden. Siehe Hinzufügen eines Foundry IQ-Diensts zu einem Netzwerksicherheitsperimeter.
Fügen Sie verwandte Dienste wie Azure OpenAI, Azure Storage und Azure Monitor zum gleichen Umkreis hinzu.
Konfigurieren der Authentifizierung und Autorisierung
Foundry IQ unterstützt zwei Authentifizierungsansätze. Sie können einen Ansatz verwenden und den anderen deaktivieren oder beides mit entsprechenden Steuerelementen verwenden.
(Empfohlen) Aktivieren der rollenbasierten Zugriffskontrolle
Verwenden Sie die Microsoft Entra-Authentifizierung, um den Aufrufer anstelle der Anforderung als authentifizierte Identität einzurichten. Azure-Rollenzuweisungen bestimmen die Autorisierung und bieten zentrale Identitätsverwaltung, bedingte Zugriffsrichtlinien und umfassende Audit-Protokolle.
Der Workflow für rollenbasierte Zugriffssteuerung lautet:
Aktivieren Sie die rollenbasierte Zugriffssteuerung: Konfigurieren Sie Ihren Foundry IQ-Dienst so, dass die Authentifizierung mit Microsoft Entra ID anstelle von (oder zusätzlich zu) API-Schlüsseln akzeptiert wird. Weitere Informationen finden Sie unter Rollenbasierte Zugriffssteuerung in Foundry IQ aktivieren oder deaktivieren.
Weisen Sie Benutzern und Gruppen Rollen zu: Gewähren Sie Zugriff mit den geringstmöglichen Rechten mithilfe integrierter Rollen (Search Service Contributor, Search Index Data Contributor und Search Index Data Reader), um festzulegen, wer Indizes verwalten und abfragen darf. Informationen finden Sie unter Herstellen einer Verbindung mit Foundry IQ mithilfe von Rollen.
Verbinden Sie Ihre Anwendung mithilfe von Identitäten: Authentifizieren ohne API-Schlüssel mithilfe von
DefaultAzureCredential, das verwaltete Identitäten, Entwickleranmeldeinformationen und andere tokenbasierte Abläufe unterstützt. Siehe Verbinden Sie Ihre App mit Foundry IQ mithilfe von Identitäten.
Konfigurieren der API-Schlüsselauthentifizierung
Bei der schlüsselbasierten Authentifizierung muss jede Anforderung einen Administrator- oder Abfrage-API-Schlüssel enthalten, um zu beweisen, dass sie von einer vertrauenswürdigen Quelle stammt. Dieser Ansatz eignet sich für Entwicklungsumgebungen, Abwärtskompatibilität mit vorhandenen Anwendungen oder Szenarien, in denen Microsoft Entra ID nicht verfügbar sind.
Der Workflow für die schlüsselbasierte Authentifizierung lautet:
Stellen Sie bei jeder Anfrage einen API-Schlüssel bereit: Administratorschlüssel gewähren Vollzugriff auf alle Vorgänge. Abfrage-Schlüssel gewähren schreibgeschützten Zugriff auf die Documents Collection eines Indexes. Siehe Herstellen einer Verbindung mit Foundry IQ mithilfe von Schlüsseln.
Administratorschlüssel planmäßig rotieren: Reduzieren Sie das Risiko einer Kompromittierung von Schlüsseln, indem Sie regelmäßig Administratorschlüssel neu generieren. Foundry IQ-Dienste unterstützen zwei Administratorschlüssel für eine Rotation ohne Ausfallzeiten. Weitere Informationen finden Sie unter "Neu generieren von Administratorschlüsseln".
Autorisieren von Steuerungsebenenvorgängen
Steuerungsebenenvorgänge (Diensterstellung, Konfiguration und Löschung) werden über Azure Resource Manager rollenbasierte access control autorisiert, dasselbe Modell, das für alle Azure Dienste verwendet wird. API-Schlüssel gelten nicht für Operationen der Steuerungsebene. Drei integrierte Azure-Rollen regeln den Zugriff.
| Rolle | Erlaubnisse |
|---|---|
| Besitzer | Vollständige Kontrolle, einschließlich der Zugriffsverwaltung. |
| Beitragender | Volle Kontrolle mit Ausnahme von Zugriffsverwaltung. |
| Leser | Nur-Lesezugriff. |
Der Workflow zum Autorisieren von Steuerungsebenenvorgängen lautet:
Administratorrollen zuweisen: Verwenden Sie integrierte Azure-Rollen (Besitzer, Mitwirkender und Leser), um Zugriff mit den geringstmöglichen Berechtigungen zu gewähren und zu steuern, wer Foundry IQ-Dienste erstellen, konfigurieren oder löschen kann. Siehe Zuweisen von Rollen für die Dienstverwaltung.
Anwenden von Ressourcensperren: Verhindern Sie versehentliches Löschen von Foundry IQ-Diensten in der Produktion durch Anwenden von
CanNotDelete- oderReadOnly-Sperren. Weitere Informationen finden Sie unter Sperren Sie Ihre Azure-Ressourcen, um Ihre Infrastruktur zu schützen.
Autorisieren von Datenebenenvorgängen
Datenebenenvorgänge zielen auf Inhalte ab, die in einem Foundry IQ-Dienst gehostet werden, z. B. Indexerstellung, Dokumentladevorgang und Abfragen. Autorisieren Sie diese Vorgänge über rollenbasierte Zugriffssteuerung, API-Schlüssel oder beides. Konfigurationsschritte finden Sie unter (Empfohlen) Aktivieren der rollenbasierten Zugriffssteuerung und Konfigurieren der API-Schlüsselauthentifizierung.
Zugriff auf einzelne Indizes gewähren
Beschränken Sie den Zugriff spezifischer Benutzer auf einzelne Indizes, indem Sie benutzerdefinierte Rollendefinitionen erstellen. Dieser Ansatz ist für Szenarien mit mehreren Mandanten unerlässlich, in denen die Daten jedes Mandanten auf Indexebene isoliert werden müssen. Siehe Gewähren Sie Zugang zu einem einzelnen Index.
Lösungen, die Sicherheitsgrenzen auf Indexebene erfordern, finden Sie unter Designmuster für mehrinstanzenfähige SaaS-Anwendungen und Foundry IQ.
Hinweis
API-Schlüssel bieten nur Zugriff auf die Dienstebene. Jeder Benutzer mit einem Administratorschlüssel kann jeden Index im Foundry IQ-Dienst lesen, ändern oder löschen. Verwenden Sie für die Isolation auf Indexebene rollenbasierte Zugriffskontrolle oder implementieren Sie die Isolation in der Middle-Tier Ihrer Anwendung.
Konfigurieren ausgehender Verbindungen
Ausgehende Anfragen gehen von einem Foundry IQ-Dienst an andere Anwendungen und werden in der Regel von Indexern, benutzerdefinierten Fähigkeiten und Vektorisierern vorgenommen. Konfigurieren Sie diese Verbindungen, um sichere Authentifizierung und Netzwerkzugriff zu verwenden.
Standardmäßig verwenden ausgehende Verbindungen den öffentlichen Endpunkt des Ziels. Für den privaten ausgehenden Zugriff konfigurieren und genehmigen Sie eine freigegebene private Verbindung. Das Ziel muss private Endpunkte unterstützen und in den unterstützten Ressourcentypen aufgeführt sein. Ein privater Endpunkt für den Foundry IQ-Dienst konfiguriert diese ausgehenden Links nicht.
Einige Datenquellen, z. B. SharePoint Online, unterstützen nur die öffentliche Konnektivität aus der Suche. Sie können weiterhin einen eingehenden privaten Endpunkt für die Suche mit diesen Quellen verwenden. In einigen Fällen bedeutet der Zugriff auf öffentliche Endpunkte nicht unbedingt, dass datenverkehr das Microsoft Netzwerk verlässt. Azure Storage-Verbindungen mit derselben Region weisen ein separates Routingverhalten auf.
(Empfohlen) Verwenden einer verwalteten Identität
Erstellen Sie eine verwaltete Identität für Ihren Foundry IQ-Dienst, um sich bei anderen Azure Ressourcen zu authentifizieren, ohne Anmeldeinformationen in Ihrem Code zu speichern. Eine verwaltete Identität beseitigt die Notwendigkeit, Verbindungszeichenfolgen mit Anmeldeinformationen zu speichern und zu drehen.
Der Workflow für die Verwendung einer verwalteten Identität lautet:
Konfigurieren Sie eine verwaltete Identität für den Foundry IQ-Dienst: Wählen Sie zwischen einer vom System zugewiesenen oder vom Benutzer zugewiesenen verwalteten Identität aus. Siehe Konfigurieren eines Foundry IQ-Diensts für die Verbindung mithilfe einer verwalteten Identität.
Herstellen einer Verbindung mit externen Ressourcen mithilfe der verwalteten Identität: Unterstützte Verbindungen umfassen Azure Storage, Azure Cosmos DB, Azure SQL-Datenbank, SQL Managed Instance und Azure Functions.
Sicherer Zugang zu externen Daten
Konfigurieren Sie sichere Verbindungen basierend darauf, wie externe Ressourcen geschützt werden:
Erstellen Sie Firewallausnahmen für den Foundry IQ-Dienst: Zulassen des Indexerdatenverkehrs über Datenquellenfirewalls, indem Sie die ausgehenden IP-Adressen des Foundry IQ-Diensts zu Zulassungslisten hinzufügen. Siehe Konfigurieren von IP-Firewallregeln, um Indexerverbindungen von Foundry IQ zuzulassen.
Erstellen Sie freigegebene private Links: Verbinden Sie berechtigte Indizierer mit Datenquellen, die durch Azure Private Link geschützt sind, ohne den Datenverkehr für das öffentliche Internet verfügbar zu machen. Siehe Ausgehende Verbindungen über einen freigegebenen privaten Link herstellen. Überprüfen Sie bei generierten Wissensquellindexern die Konfigurations- und Ebenenmatrix.
Verwenden Sie die Ausnahme des vertrauenswürdigen Diensts für den Speicher in derselben Region: Aktivieren Sie den Indexerzugriff auf gesicherte Azure Storage Konten in derselben Region ohne Firewallkonfiguration. Siehe Herstellen von Indexerverbindungen zu Azure Storage als vertrauenswürdiger Dienst.
Konfigurieren von Ressourceninstanzregeln: Gewähren Sie bestimmten Foundry IQ-Diensten Zugriff auf Azure Storage Konten, die durch Netzwerkregeln geschützt sind. Siehe Zugriff von Azure-Ressourcen-Instanzen gewähren.
Stellen Sie eine Verbindung mit den privaten Endpunkten von SQL Managed Instance her: Greifen Sie auf SQL Managed Instance Datenbanken über private Endpunkte zu, während die Netzwerkisolation beibehalten wird. Siehe Erstellen eines freigegebenen privaten Links für eine SQL Managed Instance aus Foundry IQ.
Tipp
Wenn sich Azure Storage und Foundry IQ in derselben Region befinden, wird der Netzwerkdatenverkehr automatisch über eine private IP-Adresse über das Microsoft Backbone-Netzwerk geleitet, sodass die Firewallkonfiguration nicht erforderlich ist. Weitere Informationen finden Sie unter Same-Region Azure Storage and Foundry IQ.
Sichere Verbindungen für die externe KI-Verarbeitung
Ausgehende Anforderungen für KI-Anreicherung und Vektorisierung erfordern besondere Beachtung:
| Vorgang | Konfiguration |
|---|---|
| Indexer, die eine Verbindung mit Datenquellen herstellen | Sicherer Zugriff auf externe Daten. |
| Benutzerdefinierte Fähigkeiten, die von externem Code aufgerufen werden | Sichere Verbindungen mit Azure Functions, web apps oder anderen Hosts. |
| Vektorisierung während der Indizierung | Stellen Sie eine Verbindung mit Azure OpenAI oder benutzerdefinierten Einbettungsmodellen her. |
| Azure Key Vault | Stellen Sie eine Verbindung mit Azure Key Vault für customer-managed encryption keys her. |
Bei grundlegenden RAG-Mustern (Retrieval Augmented Generation), bei denen Ihre Clientanwendung ein Chat-Vervollständigungsmodell aufruft, verwendet die Verbindung die Client- oder Benutzeridentität, nicht die Findry IQ-Dienstidentität. Für den agentischen Abruf mithilfe von Wissensdatenbanken wird die ausgehende Anforderung von der verwalteten Identität des Foundry IQ-Diensts gestellt.
Implementieren von access control auf Dokumentebene
Die Zugriffssteuerung auf Dokumentebene, auch als Sicherheit auf Zeilenebene bezeichnet, schränkt ein, welche Dokumente ein Benutzer basierend auf seiner Identität abrufen kann. Berechtigungsmetadaten werden während der Indizierung erfasst und zur Abfragezeit erzwungen, was für agentische KI-Systeme, RAG-Anwendungen und Unternehmenssuchlösungen, die Autorisierungsprüfungen auf Dokumentebene erfordern, unerlässlich ist. Eine umfassende Übersicht über alle unterstützten Ansätze finden Sie unter Zugriffssteuerung auf Dokumentebene.
Verwenden von POSIX-ähnlichen ACL- und RBAC-Bereichen
Konfigurieren Sie für Inhalte in Azure Data Lake Storage (ADLS) Gen2 Indexer oder Wissensquellen so, dass POSIX-ähnliche ACL-Berechtigungen und RBAC-Umfänge während der Datenaufnahme beibehalten werden. Zur Abfragezeit werden Die Ergebnisse basierend auf dem Microsoft Entra-Token des Aufrufers gefiltert. Weitere Informationen finden Sie unter Index ADLS Gen2-Berechtigungsmetadaten.
ADLS ACL/RBAC und standardmäßige BLOB-Container-RBAC-Erfassung und Abfragefilterung sind in der Regel in DER REST-API 2026-10-01verfügbar. Planung für den Aktualisierungsgrad indizierter ACLs und Caches für Abfrageautorisierung. Überprüfen Sie sowohl zulässige als auch verweigerte Benutzer, einschließlich Blöcken und Identitäten ohne alternative Finanzhilfen; die GA nicht als sofortige Widerrufsgarantie behandeln.
Verwenden Sie SharePoint in Microsoft 365 ACLs
Konfigurieren Sie den SharePoint in Microsoft 365-Indexer, um Dokumentberechtigungen während der Aufnahme direkt aus SharePoint-ACLs zu extrahieren. Zur Abfragezeit filtert das System Ergebnisse basierend auf dem Microsoft Entra-Token des Aufrufers. SharePoint ACL-Aufnahme und -Filterung sind mit der REST-API 2026-10-01 allgemein verfügbar. Unterstützte Berechtigungsänderungen und Aktualisierungsoptionen finden Sie unter "Indizierte SharePoint Berechtigungen synchronisieren".
Verwendung von Vertraulichkeitslabels (Vorschau)
Konfigurieren Sie einen Indexer, um Microsoft Purview-Vertraulichkeits-Label automatisch während der Indizierung zu erkennen und bezeichnungsbasierte Zugriffssteuerungen anzuwenden, wenn Abfragen ausgeführt werden. Diese Funktion richtet die Foundry IQ-Autorisierung an das Microsoft Information Protection Modell Ihres Unternehmens aus. Weitere Informationen finden Sie unter Index Microsoft Purview Vertraulichkeitsbezeichnungen.
Verwenden von Sicherheitsfiltern
Implementieren Sie für Szenarien, in denen die systemeigene ACL-Integration nicht praktikabel ist, Sicherheitsfilter, um Ergebnisse basierend auf Benutzer- oder Gruppenidentitäten zu kürzen. Speichern Sie Identitätsinformationen in einem Zeichenfolgenfeld in Ihrem Index, und übergeben Sie dann die Identität des Aufrufers zur Abfragezeit als Filterzeichenfolge, um Dokumente auszuschließen, die nicht übereinstimmen. Dieser Ansatz funktioniert mit benutzerdefinierten Zugriffsmodellen oder Nicht-Microsoft-Sicherheitsframeworks. Weitere Informationen finden Sie unter Sicherheitsfilter zum Kürzen von Ergebnissen.
Konfigurieren der Datenverschlüsselung
Foundry IQ verschlüsselt alle Daten automatisch mithilfe von Microsoft verwalteten Schlüsseln. Informationen zur integrierten Verschlüsselung finden Sie unter "Datenverschlüsselung".
Für den erweiterten Datenschutz können Sie die folgenden Verschlüsselungssteuerelemente implementieren.
(Optional) Hinzufügen der vom Kunden verwalteten Schlüsselverschlüsselung
Fügen Sie eine zusätzliche Verschlüsselungsebene für Indizes und Synonymzuordnungen hinzu, indem Sie Ihre eigenen Verschlüsselungsschlüssel in Azure Key Vault verwalten. Vom Kunden verwaltete Schlüssel (CMK) gelten für Organisationen mit Complianceanforderungen, die die Kundenkontrolle über Verschlüsselungsschlüssel oder Schlüsselsperrfunktionen anfordern. Siehe Konfigurieren von vom Kunden verwalteten Schlüsseln für die Datenverschlüsselung in Foundry IQ.
Sie können auch die folgenden Optionen konfigurieren:
Konfigurieren Sie mandantenübergreifende CMK: Unterstützt Szenarien mit mehreren Mandanten, in denen Schlüssel in einem anderen Microsoft Entra Mandanten als dem Foundry IQ-Dienst gespeichert werden. Siehe Konfigurieren von kundenseitig verwalteten Schlüsseln in verschiedenen Mandanten.
Verschlüsselte Objekte suchen: Identifizieren Sie, welche Indizes und Synonymzuordnungen CMK-Verschlüsselung verwenden. Siehe "Suchen verschlüsselter Objekte und Informationen".
Von Bedeutung
- DIE CMK-Verschlüsselung erhöht die Indexgröße und kann die Abfrageleistung um 30-60%beeinträchtigen. Aktivieren Sie nur für Indizes, für die sie erforderlich ist.
- CMK auf temporären Datenträgern erfordert Dienste, die nach dem 13. Mai 2021 erstellt wurden. Frühere Dienste unterstützen CMK nur auf Datenträgern.
Indizierung verschlüsselter BLOB-Inhalte
Konfigurieren Sie einen Indexer, um Inhalte von Azure Blob Storage zu verarbeiten, die im Ruhezustand verschlüsselt sind, was von der CMK-Verschlüsselung des Suchindex getrennt ist. Siehe Tutorial: Index und Anreichern verschlüsselter Blobs.
(Optional) Aktivieren von vertraulichen Computern
Confidential Computing schützt Daten, die verwendet werden, vor unbefugtem Zugriff, einschließlich von Microsoft, durch Hardwareattestierung und Verschlüsselung. Dieser Computetyp kann nur während der Diensterstellung konfiguriert werden. Siehe Einen Computetyp auswählen.
Wir empfehlen Confidential Computing nur für Organisationen, deren Compliance- oder gesetzliche Anforderungen den Schutz von Daten in Verwendung erfordern. Für die tägliche Nutzung reicht der Standardberechnungstyp aus.
| Computetyp | Description | Einschränkungen | Kosten | Verfügbarkeit |
|---|---|---|---|---|
| Default | Standard-VMs mit integrierter Verschlüsselung für ruhende und übertragene Daten. Keine hardwarebasierte Isolierung für verwendete Daten. | Keine Einschränkungen. | Keine Änderung der Basiskosten für kostenlose oder abrechnende Ebenen. | In allen Regionen verfügbar. |
| Confidential | Vertrauliche VMs (DCasv5 oder DCesv5) in hardwarebasierter vertrauenswürdiger Ausführungsumgebung. Isoliert Berechnungen und Arbeitsspeicher vom Hostbetriebssystem und anderen VMs. | Deaktiviert oder beschränkt agentische Suche, semantisches Ranking, Abfrageumschreibung (Vorschau), Skillsetausführung und Indexer, die in der Multitenant-Umgebung1 ausgeführt werden. | Fügt dem Basispreis für abrechenbare Stufen einen Aufpreis von 10 % hinzu. Weitere Informationen finden Sie auf der Seite Preisgestaltung. | In einigen Regionen verfügbar. Weitere Informationen finden Sie in der Liste der unterstützten Regionen. |
1 Wenn Sie diesen Computetyp aktivieren, können Indexer nur in der privaten Ausführungsumgebung ausgeführt werden, was bedeutet, dass sie aus den Suchclustern ausgeführt werden, die auf vertraulichen Computern gehostet werden.
Aktivieren der Überwachung und Protokollierung
Verfolgen Sie Vorgänge, erkennen Sie Anomalien und unterstützen Sie Sicherheitsaudits, indem Sie Protokollierung und Überwachung für Ihren Foundry IQ-Dienst ermöglichen. Informationen dazu, welche Foundry IQ-Protokolle standardmäßig protokolliert werden, finden Sie unter "Datenprotokollierung".
Diagnoseprotokollierung aktivieren: Erfassen Sie Vorgänge für Sicherheitsüberprüfungen und zur Anomalieerkennung, indem Sie Protokolle an Azure Monitor, Event Hubs oder Azure Storage senden. Siehe Konfigurieren der Diagnoseprotokollierung für Foundry IQ.
Überwachen von Abfragen: Verfolgen Sie Suchabfrageaktivität, Latenz und Drosselung, um ungewöhnliche Muster zu erkennen. Siehe Überwachen von Abfrageanforderungen in Foundry IQ.
Überwachen von Indexervorgängen: Nachverfolgen von Indizierungsaktivitäten, Fehlern und Datenaktualisierungsvorgängen. Siehe Indexer-Status und -Ergebnisse in Foundry IQ überwachen.
Konfigurieren von Warnungen für anomaliere Aktivitäten: Erstellen Sie Warnungsregeln für Abfragevolumenspitzen, fehlgeschlagene Authentifizierungsversuche und ungewöhnliche Zugriffsmuster. Weitere Informationen finden Sie unter Eine Metrik-Warnregel erstellen oder bearbeiten.
Visualisieren Sie Protokolle mit Power BI: Erstellen Sie Dashboards, um die Aktivitäten des Foundry IQ-Diensts zu analysieren und Sicherheitstrends zu identifizieren. Siehe Foundry IQ-Protokolle und -Metriken mit Power BI visualisieren.
Compliance beibehalten
Informationen zu Compliance-Zertifizierungen von Foundry IQ und zum Modell der gemeinsamen Verantwortung finden Sie unter Compliance und Zertifizierungen.
Verwenden von Azure Policy
Überprüfen Sie integrierte Richtliniendefinitionen: Verwenden Sie Azure Policy, um Sicherheitskonfigurationen wie Diagnoseprotokollierung und private Endpunktnutzung zu überwachen und zu erzwingen. Siehe Azure Policy-Kontrollen zur Einhaltung gesetzlicher Vorschriften für Foundry IQ.
Weisen Sie die Richtlinie für die Ressourcenprotokollierung zu: Identifizieren Sie automatisch Foundry IQ-Dienste ohne Diagnoseprotokollierung und stellen Sie die Konfiguration richtig. Siehe Azure Policy Overview.
Erstellen Sie benutzerdefinierte Richtlinien: Definieren Sie organisationsspezifische Sicherheitsanforderungen, und erzwingen Sie sie in allen Foundry IQ-Diensten. Siehe Tutorial: Erstellen einer benutzerdefinierten Richtliniendefinition.
Anwenden von Ressourcentags
Wenden Sie Ressourcentags auf die Kategorisierung von Foundry IQ-Diensten nach Umgebung, Datenempfindlichkeit, Kostenstelle oder Complianceanforderungen für verbesserte Governance an. Weitere Informationen finden Sie unter Verwenden Sie Tags, um Ihre Azure-Ressourcen und die Verwaltungshierarchie zu organisieren.
Sicherheitsprüfliste
Verwenden Sie diese Checkliste, um sicherzustellen, dass Sie geeignete Sicherheitskontrollen konfiguriert haben:
Netzwerksicherheit:
- [ ] Konfigurierte IP-Firewallregeln, privater Endpunkt oder Netzwerksicherheitsperimeter
- [ ] Eingeschränkter eingehender Zugriff für bekannte Clients oder Netzwerke
- [ ] Konfigurierte sichere ausgehende Verbindungen mit verwalteten Identitäten
Authentifizierung und Autorisierung:
- [ ] Rollenbasierte Zugriffskontrolle aktiviert
- [ ] Zugewiesene geeignete Rollen für Benutzer und Anwendungen
- [ ] Implementierter Rotationsplan für Administratorschlüssel (falls Schlüssel verwendet werden)
- [ ] Konfigurierte Berechtigungen auf Indexebene (falls erforderlich)
Datenschutz:
- [ ] Konfigurierte Zugriffssteuerung auf Dokumentebene (falls erforderlich):
- [ ] POSIX-ähnliche ACLs für ADLS Gen2-Inhalte
- [ ] SharePoint in Microsoft 365 Zugriffskontrolllisten
- [ ] Microsoft Purview vertraulichkeitskennzeichnungen
- [ ] Sicherheitsfilter für benutzerdefinierte Szenarien
- [ ] Implementierte CMK-Verschlüsselung (falls erforderlich)
- [ ] Bewertete Anforderungen an vertrauliche Computer (falls zutreffend)
Überwachung und Compliance:
- [ ] Aktivierte Diagnoseprotokollierung
- [ ] Einrichten von Überwachung und Warnungen zur Identifizierung einer anomalien Aktivität
- [ ] Ressourcentags angewendet zur Governance
- [ ] Zugewiesene Azure Policy für die Ressourcenprotokollierung
- [ ] Überprüfte Compliance-Zertifizierungen im Vergleich zu Anforderungen