Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Hinweis
Foundry IQ (Azure KI-Suche) bietet direkte Indizierungs- und Abfrage-APIs zusammen mit Wissensquellen- und Knowledge Base-APIs auf höherer Ebene für den verwalteten Abruf. Verwenden Sie das Azure Portal, REST-APIs oder Azure SDKs, um diese Funktionen zu konfigurieren, oder verbinden Sie Agents mit Wissensdatenbanken im Microsoft Foundry-Portal.
Ein Netzwerksicherheitsperimeter ist eine logische Netzwerkgrenze um Ihre Plattform als Dienstressourcen (PaaS), die Sie außerhalb eines virtuellen Netzwerks bereitstellen. Es richtet einen Umkreis für die Steuerung des öffentlichen Netzwerkzugriffs auf Ressourcen wie Foundry IQ (Azure KI-Suche), Azure Storage und Azure OpenAI in Microsoft Foundry Models ein.
In diesem Artikel erfahren Sie, wie Sie einen Foundry IQ-Dienst einem Netzwerksicherheitsperimeter beitreten lassen, um den Netzwerkzugriff auf Ihren Foundry IQ-Dienst zu steuern. Die Verbindung mit einem Netzwerksicherheitsperimeter bietet folgende Möglichkeiten:
- Protokollieren Sie den gesamten Zugriff auf Ihren Foundry IQ-Dienst im Kontext mit anderen Azure Ressourcen im selben Umkreis.
- Verhindern Sie jede Datenexfiltration aus einem Foundry IQ-Dienst zu anderen Diensten außerhalb des Perimeters.
- Ermöglichen Sie den Zugriff auf Ihren Foundry IQ-Dienst mithilfe der Eingehenden und ausgehenden Zugriffsfunktionen des Netzwerksicherheitsperimeters.
Sie können einen Foundry IQ-Dienst zu einem Netzwerksicherheitsperimeter im Azure Portal hinzufügen, wie in diesem Artikel beschrieben. Alternativ können Sie die REST-APIs für die Suchverwaltung verwenden, um die Konfigurationseinstellungen anzuzeigen und zu synchronisieren.
Voraussetzungen
Ein vorhandener Netzwerksicherheitsperimeter. Sie können einen erstellen, der Ihrem Foundry IQ-Dienst zugeordnet wird.
Foundry IQ auf einem unterstützten dedizierten Tarif oder dem Serverless-Tarif in jeder Region.
Azure-Rollenzuweisungen: Network Security Perimeter Contributor für den Perimeter (oder dessen Ressourcengruppe oder Abonnement), um den Perimeter, Profile, Zugriffsregeln und Zuordnungen zu erstellen und zu verwalten. Search Service Contributor (oder Contributor) für den Foundry IQ-Dienst, um ihn einem Netzwerksicherheitsperimeter zuzuordnen. Weitere Informationen finden Sie unter Was ist ein Netzwerksicherheitsperimeter?.
Wenn Sie beabsichtigen, Indexer zu verwenden, konfigurieren Sie den Foundry IQ-Dienst mit einer vom System oder einem Benutzer zugewiesenen verwalteten Identität , und weisen Sie der Identität eine entsprechende Rolle auf der Datenebene für jede Datenquelle zu.
Einschränkungen
Der Netzwerksicherheitsperimeter steuert den Zugriff auf öffentliche Endpunkte. Es handelt sich nicht um einen ausgehenden freigegebenen Private Link und aktiviert keine freigegebenen Private Links auf S3 HD oder Serverless. Ein eingehender privater Endpunkt für die Suche ist ein separates Steuerelement. Siehe Netzwerksicherheit für den agentischen Abruf.
Derzeit werden als Datenquellen für Indexer nur Azure Blob Storage, Azure Cosmos DB for NoSQL und Azure SQL-Datenbank unterstützt.
Indexerverbindungen zu Azure PaaS für den Datenabruf sind der primäre Intraperimeter-Anwendungsfall. Konfigurieren Sie für anderen Datenverkehr eingehende und ausgehende Regeln. Informationen zu ausgehenden Aufrufen von Microsoft Foundry-Ressourcen finden Sie unter Outbound-Zugriff auf Microsoft Foundry-Ressourcen. Gemeinsam genutzter Private Link ist eine Alternative für bestimmte Ressourcentypen.
Ausgehender Zugriff auf Microsoft Foundry-Ressourcen
Ein Netzwerksicherheitsperimeter kann unterstützte ausgehende Anrufe zwischen Ihrem Foundry IQ-Dienst und einer Microsoft Foundry-Ressource steuern. Perimeterzugriffsregeln richten nicht selbst eine Private Link Route ein. Überprüfen Sie die Anforderungen für jede Workload, die die Ressource aufruft:
Alle Fähigkeiten, die eine Foundry-Ressource aufrufen, wie z. B. die Azure OpenAI-Einbettungsfähigkeit, GenAI-Eingabeaufforderungsfähigkeit, Content Understanding-Fähigkeit und andere Foundry-Ressourcenfähigkeiten für KI-Anreicherung und Abrechnung.
Der Azure OpenAI-Vektorizer zur Abfragezeit während integrierten Vektorisierung.
Aufrufe zur agentischen Abfrage werden von einem Wissens-Agent an eine Foundry-Modellbereitstellung gesendet.
So konfigurieren Sie den Perimeterzugriff:
Fügen Sie sowohl Ihren Foundry IQ-Dienst als auch die Foundry-Ressource zum gleichen Netzwerksicherheitsperimeter oder zu Umkreisen hinzu, die die Kommunikation zwischen ihnen ermöglichen.
Wenn sich beide Ressourcen im gleichen Sicherheitsperimeter befinden und sich der Foundry IQ-Dienst unter Verwendung einer verwalteten Identität gegenüber der Foundry-Ressource authentifiziert, müssen Sie keine ausgehende Regel hinzufügen. Datenverkehr innerhalb des Perimeters ist implizit erlaubt. Wenn sich die Ressourcen in verschiedenen Umkreisen befinden oder sich der Foundry IQ-Dienst mit API-Schlüsseln authentifiziert, fügen Sie eine ausgehende FQDN-Zugriffsregel für den Umkreis hinzu, der ihrem Foundry IQ-Dienst zugeordnet ist, der auf den Hostnamen der Foundry-Ressource abzielt. Anleitungen zur Konfiguration auf der Foundry-Seite finden Sie unter Microsoft Foundry zu einem Netzwerksicherheitsperimeter hinzufügen.
Überprüfen des Zugriffs in zwei Phasen:
Führen Sie mit dem Perimeter im Lernmodus ein Skillset, eine vektorisierte Abfrage oder einen Agent-Abruf aus, der die Foundry-Ressource aufruft. Überprüfen Sie die Umkreisprotokolle, um den erwarteten Zugriffspfad zu bestätigen.
Wechseln Sie zum erzwungenen Modus, und führen Sie denselben Vorgang erneut aus. Bestätigen Sie den Erfolg im Ausführungsverlauf des Indexers sowie in den Protokollen zu ausgehendem zugelassenem Datenverkehr des Perimeters.
Die Unterstützung des Netzwerksicherheitsperimeters (Network Security Perimeter, NSP) für Microsoft.CognitiveServices-Ressourcen vom Typ AIServices (Microsoft Foundry) ist nun allgemein verfügbar. Die NSP-Unterstützung für Ressourcen der Art OpenAI (Azure OpenAI Service) befindet sich in der öffentlichen Vorschau. Die aktuelle Supportliste finden Sie unter "Onboarded Private Link Resources".
Für berechtigte Suchdiensttarife und Workloads ist Shared Private Link mit der Foundry-Ressource eine separate Option für private Endpunkte. Leiten Sie keine private Route oder eine Fallbackrichtlinie für jeden Modellanbieter aus der Mitgliedschaft im Sicherheitsperimeter ab.
Einen Foundry IQ-Dienst einem Netzwerksicherheitsperimeter zuweisen
Ordnen Sie Ihren Foundry IQ-Dienst einem Umkreis zu, sodass der gesamte Indizierungs- und Abfragedatenverkehr durch Umkreisregeln gesteuert wird.
Tip
Verwenden Sie für die Automatisierung die Rest-APIs für die Suchverwaltung anstelle des Portals. Weitere Informationen finden Sie unter Verwalten Sie Ihren Foundry IQ-Dienst mithilfe von REST-APIs.
Suchen Sie im Azure-Portal den Netzwerksicherheitsperimeterdienst für Ihr Abonnement.
Wählen Sie im linken Bereich Einstellungen>zugeordnete Ressourcen aus.
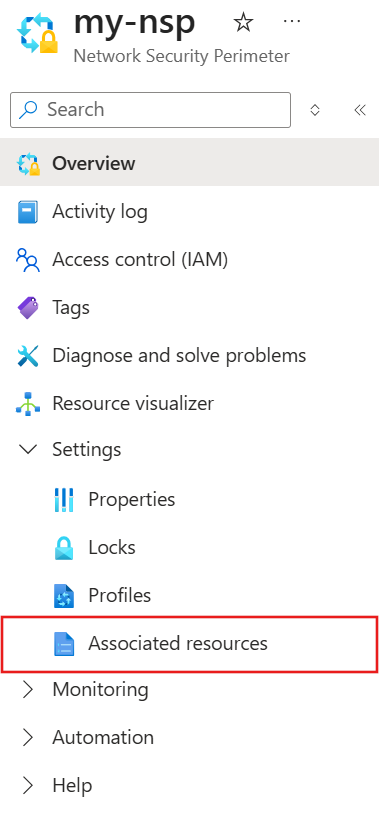
Wählen Sie Hinzufügen>Ressourcen einem vorhandenen Profil zuordnen aus.
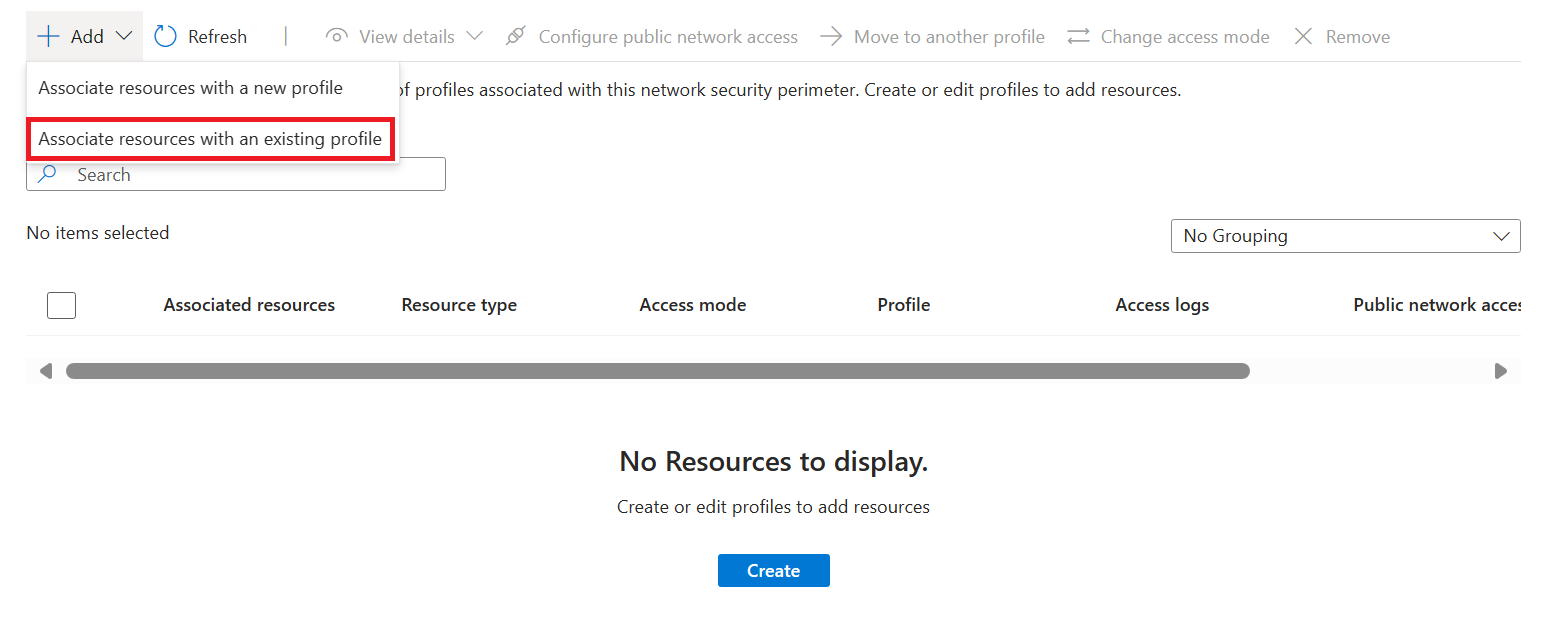
Wählen Sie unter Profil das Profil aus, das Sie beim Erstellen des Netzwerksicherheitsperimeters erstellt haben.
Wählen Sie "Hinzufügen" und dann Ihren Foundry IQ-Dienst aus.
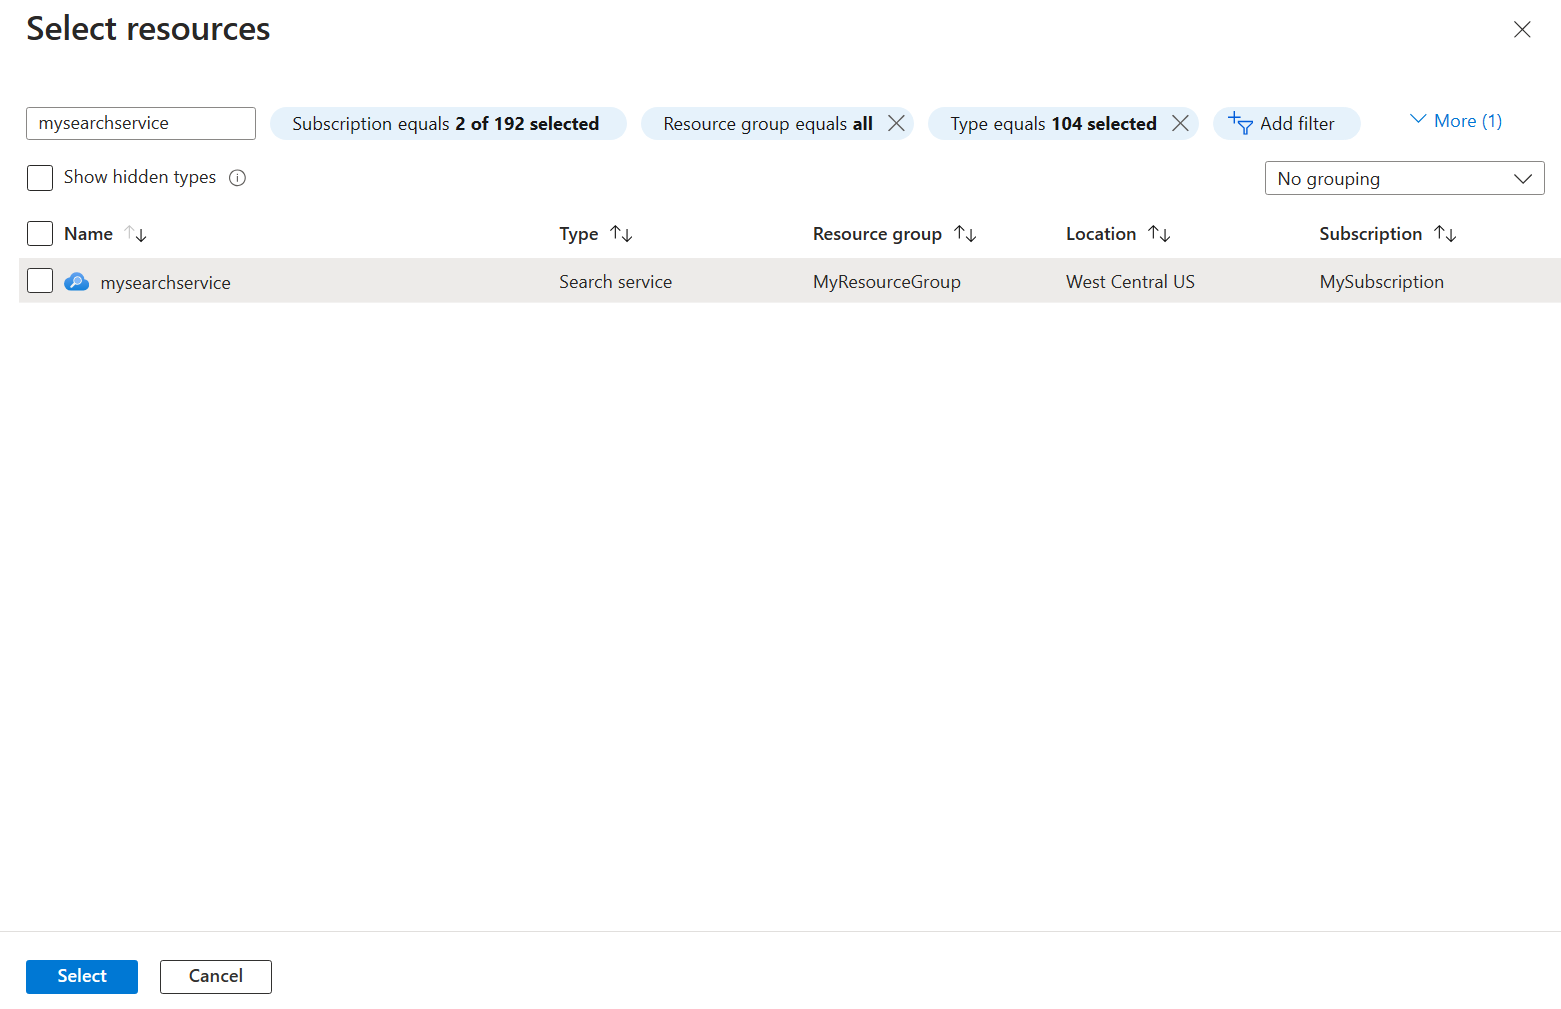
Wählen Sie " Verknüpfen" in der unteren linken Ecke aus, um die Zuordnung zu erstellen.
Entfernen eines Foundry IQ-Diensts aus einem Netzwerksicherheitsperimeter
So trennen Sie einen Foundry IQ-Dienst von einem Netzwerksicherheitsperimeter:
Wechseln Sie im Azure-Portal zu Ihrer Netzwerksicherheitsperimeterressource.
Wählen Sie im linken Bereich Einstellungen>zugeordnete Ressourcen aus.
Suchen Sie Ihren Foundry IQ-Dienst in der Tabelle, wählen Sie die drei Punkte am Ende der Zeile aus, und wählen Sie dann Zuordnung entfernen aus.
Bestätigen Sie das Entfernen. Nachdem die Zuordnung entfernt wurde, gelten Umkreisregeln nicht mehr für den Foundry IQ-Dienst, und die
publicNetworkAccessEinstellung für den Foundry IQ-Dienst steuert erneut eingehenden Datenverkehr.
Zugriffsmodi im Netzwerksicherheitsperimeter
Netzwerksicherheitsperimeter unterstützen zwei verschiedene Zugriffsmodi für zugeordnete Ressourcen:
| Modus | Description |
|---|---|
| Lernmodus | Dies ist der Standardzugriffsmodus. Im Lernmodus protokolliert der Netzwerksicherheitsperimeter den gesamten Datenverkehr an den Foundry IQ-Dienst, der verweigert würde, wenn der Perimeter im Erzwingungsmodus ist. Mit diesem Zugriffsmodus können Netzwerkadministratoren die bestehenden Zugriffsmuster des Foundry IQ-Diensts verstehen, bevor sie Zugriffsregeln implementieren. |
| Erzwingungsmodus | Im erzwungenen Modus protokolliert und verweigert der Netzwerksicherheitsperimeter den gesamten Datenverkehr, der nicht explizit durch Zugriffsregeln erlaubt ist. |
Netzwerksicherheitsperimeter und Gießerei IQ-Dienstnetzwerkeinstellungen
Die publicNetworkAccess Einstellung bestimmt die Zuordnung des Foundry IQ-Diensts zu einem Netzwerksicherheitsperimeter.
Im Lernmodus steuert die
publicNetworkAccessEinstellung den öffentlichen Zugriff auf die Ressource.Im erzwungenen Modus überschreiben die Netzwerksicherheitsperimeterregeln die
publicNetworkAccessEinstellung. Wenn beispielsweise ein Foundry IQ-Dienst mit einer Einstellung vonenabledeinempublicNetworkAccessNetzwerksicherheitsperimeter im erzwungenen Modus zugeordnet ist, wird der Zugriff auf den Foundry IQ-Dienst weiterhin durch Netzwerksicherheitsperimeter-Zugriffsregeln gesteuert.
Ändern des Zugriffsmodus für Netzwerksicherheitsperimeter
Wechseln Sie im Azure-Portal zu Ihrer Netzwerksicherheitsperimeterressource.
Wählen Sie im linken Bereich Einstellungen>zugeordnete Ressourcen aus.
Suchen Sie Ihren Foundry IQ Service in der Tabelle.
Wählen Sie die drei Punkte am Ende der Zeile aus, und wählen Sie dann den Zugriffsmodus ändern aus.
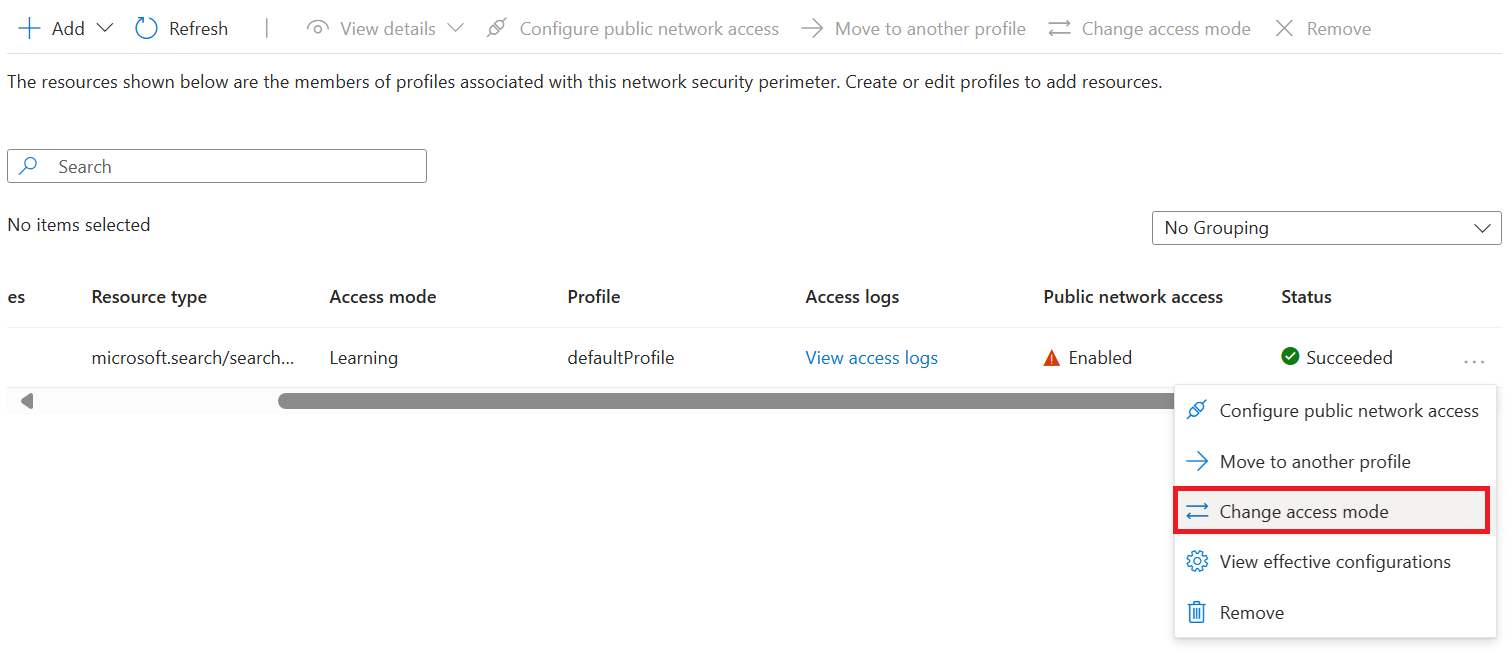
Wählen Sie den gewünschten Zugriffsmodus aus und dann Anwenden aus.
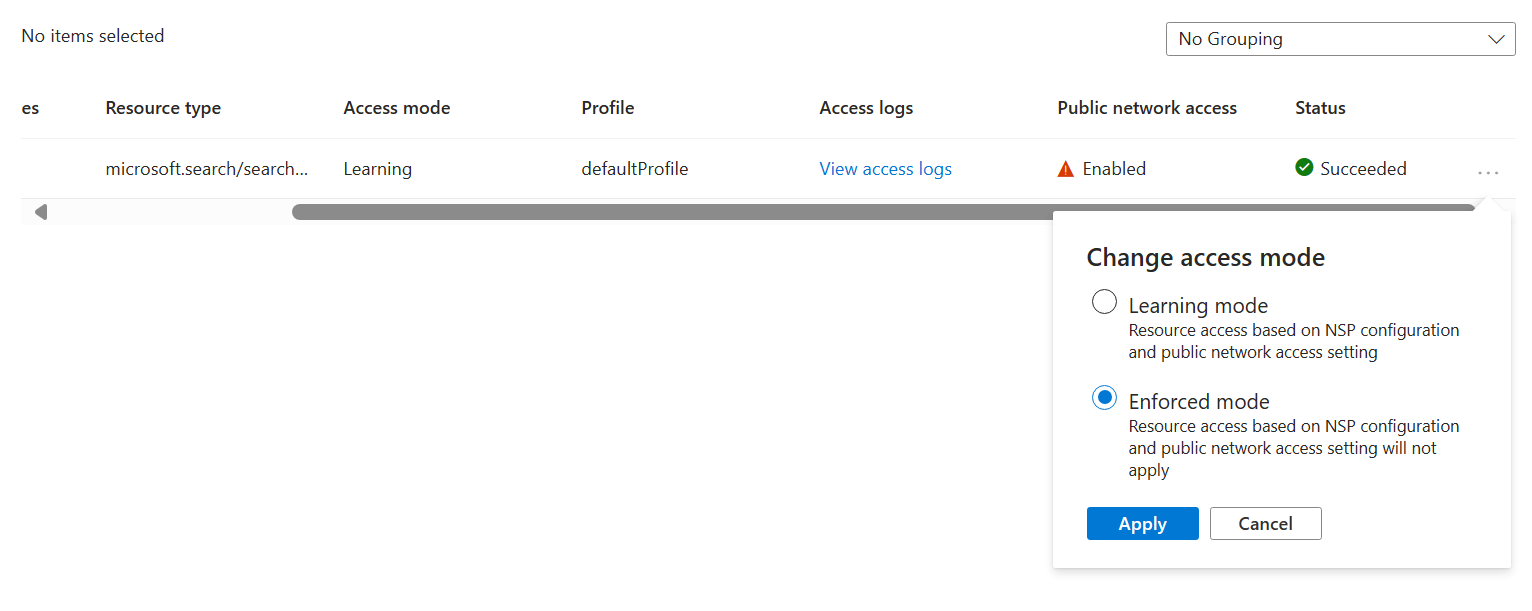
Aktivieren der Protokollierung des Netzwerkzugriffs
Wechseln Sie im Azure-Portal zu Ihrer Netzwerksicherheitsperimeterressource.
Wählen Sie im linken Bereich Überwachung>Diagnoseeinstellungen aus.
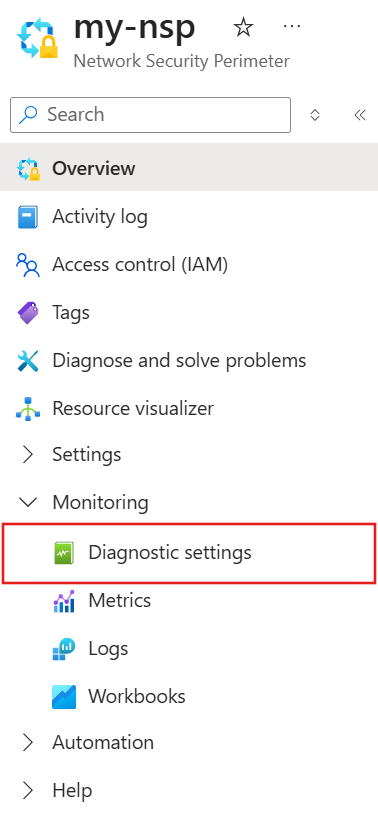
Klicken Sie auf Diagnoseeinstellung hinzufügen.
Geben Sie einen beliebigen Namen ein, z. B.
diagnostic, für Diagnoseeinstellungsname.Wählen Sie unter Protokolle die Option allLogs aus. allLogs stellt sicher, dass alle eingehenden und ausgehenden Netzwerkzugriffe auf Ressourcen in Ihrem Netzwerksicherheitsperimeter protokolliert werden.
Wählen Sie unter Zieldetails die Option In Speicherkonto archivieren oder An Log Analytics-Arbeitsbereich senden aus. Das Speicherkonto muss sich in derselben Region wie der Netzwerksicherheitsperimeter befinden. Sie können ein vorhandenes Speicherkonto auswählen oder ein neues erstellen. Ein Log Analytics-Arbeitsbereich kann sich auch in einer anderen Region als der des Netzwerksicherheitsperimeters befinden. Sie können auch eines der anderen entsprechenden Ziele auswählen.
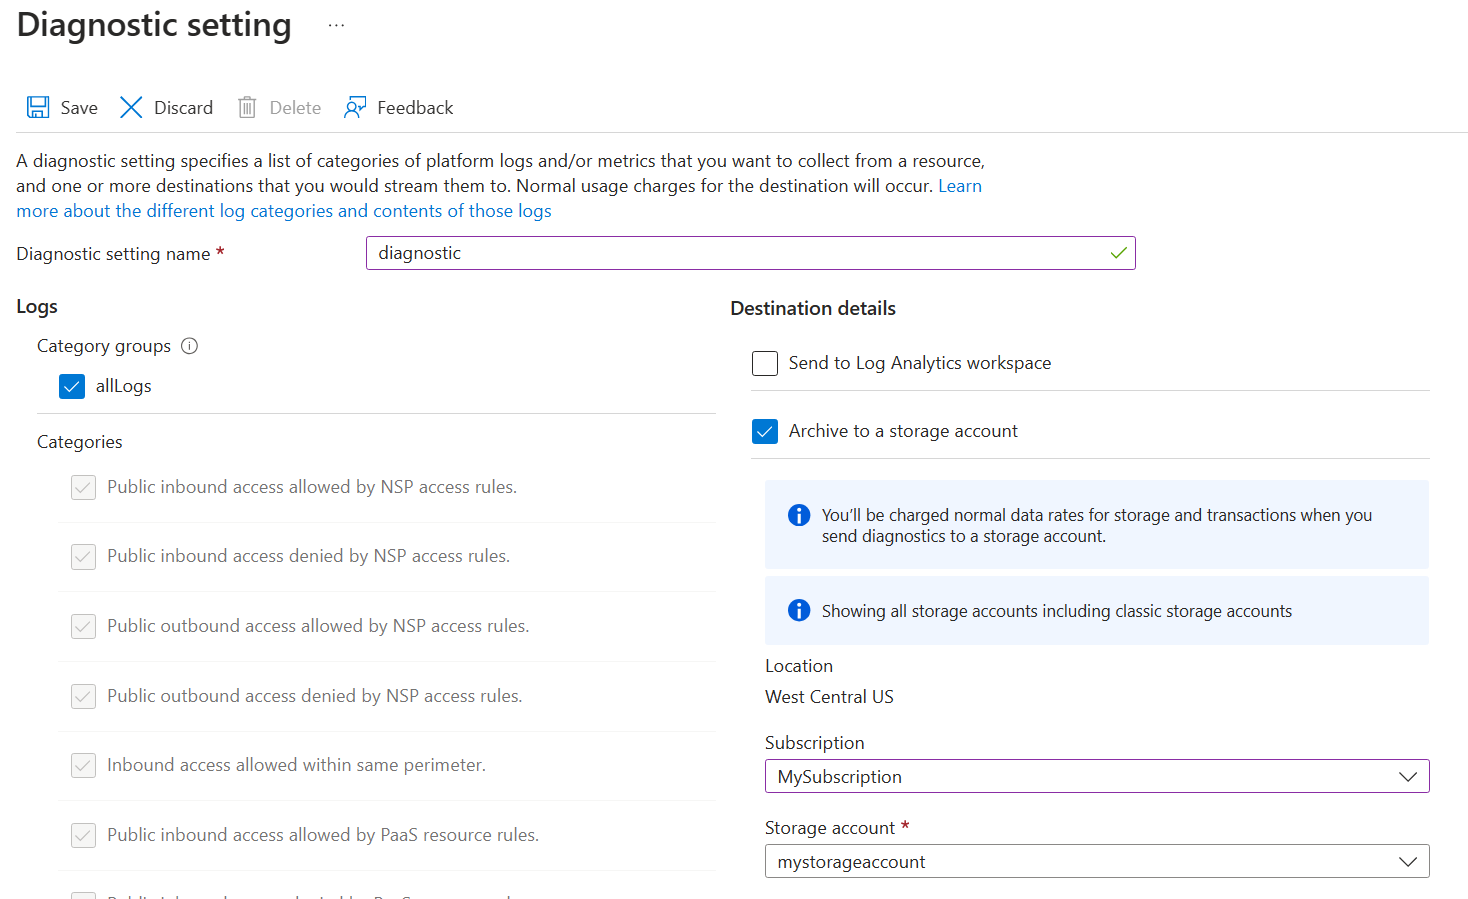
Wählen Sie Speichern aus, um die Diagnoseeinstellung zu erstellen und die Protokollierung des Netzwerkzugriffs zu starten.
Um zu überprüfen, ob die Protokollierung aktiv ist, erzeugen Sie Datenverkehr zum Foundry IQ-Dienst (z. B. indem Sie eine Abfrage ausführen). Fragen Sie innerhalb von ca. 10 Minuten die Tabelle
NSPAccessLogsin Log Analytics ab, oder überprüfen Sie den entsprechendeninsights-logs-*Container im Speicherkonto.
Lesen von Netzwerkzugriffsprotokollen
Netzwerksicherheitsperimeterprotokolle werden an die Ziele übermittelt, die Sie in den Diagnoseeinstellungen ausgewählt haben. Die am häufigsten verwendeten Ziele sind ein Log Analytics Arbeitsbereich und ein Speicherkonto.
Log Analytics-Arbeitsbereich
Die NSPAccessLogs Tabelle enthält alle Protokolle für jede Protokollkategorie, z. B. NspPublicInboundPerimeterRulesAllowed. Jedes Protokoll enthält einen Datensatz des Zugriffs auf den Netzwerksicherheitsperimeter, der der Protokollkategorie entspricht.
Im Folgenden finden Sie ein Beispiel für das Protokollformat von NspPublicInboundPerimeterRulesAllowed:
| Spaltenname | Bedeutung | Beispielwert |
|---|---|---|
| Ergebnisbeschreibung | Name des Netzwerkzugriffsvorgangs. | POST /indexes/my-index/docs/search |
| Profil | Mit welchem Netzwerksicherheitsperimeter der Foundry IQ-Dienst zugeordnet war. | Standardprofil |
| ServiceResourceId | Ressourcen-ID des Foundry IQ-Diensts. | search-service-resource-id |
| Ausgelöste Regel | JSON-Beschreibung der Regel, mit der das Protokoll übereinstimmt. | { "accessRule": "IP firewall" } |
| Quell-IP-Adresse | Quell-IP des eingehenden Netzwerkzugriffs, falls zutreffend. | 192.0.2.1 |
| AccessRuleVersion | Version der Zugriffsregeln des Netzwerksicherheitsperimeters, die zur Durchsetzung der Netzwerkzugriffsregeln verwendet wird. | 0 |
Speicherkonto
Das Speicherkonto verfügt über Container für jede Protokollkategorie, z. B. insights-logs-nsppublicinboundperimeterrulesallowed. Die Ordnerstruktur innerhalb des Containers entspricht der Ressourcen-ID des Netzwerksicherheitsperimeters und der Zeit, zu der die Protokolle erfasst wurden. Jede Zeile in der JSON-Protokolldatei enthält einen Datensatz für Netzwerkzugriff im Netzwerkperimeter aus der jeweiligen Protokollkategorie.
Zum Protokollieren der Kategorie für Eingangsregeln für zulässigen Perimeterzugriff wird z. B. das folgende Format verwendet:
{
    "properties": {
        "ServiceResourceId": "/subscriptions/00000000-0000-0000-0000-000000000000/resourceGroups/network-security-perimeter/providers/Microsoft.Search/searchServices/network-security-perimeter-search",
        "Profile": "defaultProfile",
        "MatchedRule": {
            "AccessRule": "myaccessrule"
        },
        "Source": {
            "IpAddress": "192.0.2.1"
        }
    }
}
Fügen Sie eine Zugriffsregel für Ihren Foundry IQ-Dienst hinzu
Ein Netzwerksicherheitsperimeterprofil gibt Regeln an, die den Zugriff im Perimeter zulassen oder verweigern.
Innerhalb des Perimeters haben alle Ressourcen gegenseitigen Zugriff auf Netzwerkebene. Sie müssen trotzdem eine Authentifizierung und Autorisierung einrichten, aber auf Netzwerkebene werden Verbindungsanforderungen innerhalb des Perimeters akzeptiert.
Für Ressourcen außerhalb des Netzwerksicherheitsperimeters müssen Sie Regeln für ein- und ausgehenden Zugriff angeben. Eingangsregeln geben an, welche eingehenden Verbindungen zulässig sind, und Ausgangsregeln legen fest, welche ausgehenden Anforderungen erlaubt sind.
Ein Foundry IQ-Dienst akzeptiert eingehende Anforderungen von Apps wie dem Microsoft Foundry-Portal und jeder App, die Indizierungs- oder Abfrageanforderungen sendet. Ein Foundry IQ-Dienst sendet ausgehende Anforderungen während der indexerbasierten Indizierung und Skillsetausführung. In diesem Abschnitt wird erläutert, wie Sie eingehende und ausgehende Zugriffsregeln für Foundry IQ-Szenarien einrichten.
Hinweis
Wenn sich der Foundry IQ-Dienst mithilfe einer verwalteten Identität und Microsoft Entra-basierten Rollenzuweisungen authentifiziert, ist der Datenverkehr zwischen Ressourcen im selben Netzwerksicherheitsperimeter auf Netzwerkebene implizit zulässig. Wenn sich der Foundry IQ-Dienst mit API-Schlüsseln authentifiziert, kann der Perimeter den Datenverkehr nicht als Datenverkehr innerhalb des Perimeters identifizieren. Daher müssen Sie explizite Regeln für eingehenden und ausgehenden Zugriff hinzufügen, auch wenn sich beide Ressourcen im selben Perimeter befinden.
Hinzufügen einer Regel für eingehenden Zugriff
Regeln für eingehenden Zugreifen lassen Verbindungen aus dem Internet und von Ressourcen außerhalb des Perimeters mit Ressourcen innerhalb des Perimeters zu.
Der Netzwerksicherheitsperimeter unterstützt zwei Typen von Regeln für eingehenden Zugriff:
IP-Adressbereiche. IP-Adressen oder -bereiche müssen im CIDR-Format (Classless Inter-Domain Routing) angegeben werden. Ein Beispiel für die CIDR-Notation ist „192.0.2.0/24“, womit die IP-Adressen im Bereich zwischen 192.0.2.0 und 192.0.2.255 dargestellt werden. Dieser Regeltyp lässt eingehende Anforderungen von einer beliebigen IP-Adresse innerhalb des Bereichs zu.
Abonnements. Dieser Regeltyp ermöglicht den eingehenden Zugriff, der mithilfe einer beliebigen verwalteten Identität aus dem Abonnement authentifiziert wird. Die Regel steuert nur den Netzwerkpfad; der Aufrufer benötigt weiterhin eine Azure RBAC-Rollenzuweisung für den Foundry IQ-Dienst.
So fügen Sie eine Regel für eingehenden Zugriff über das Azure-Portal hinzu:
Wechseln Sie im Azure-Portal zu Ihrer Netzwerksicherheitsperimeterressource.
Wählen Sie im linken Bereich Einstellungen> und Profile aus.
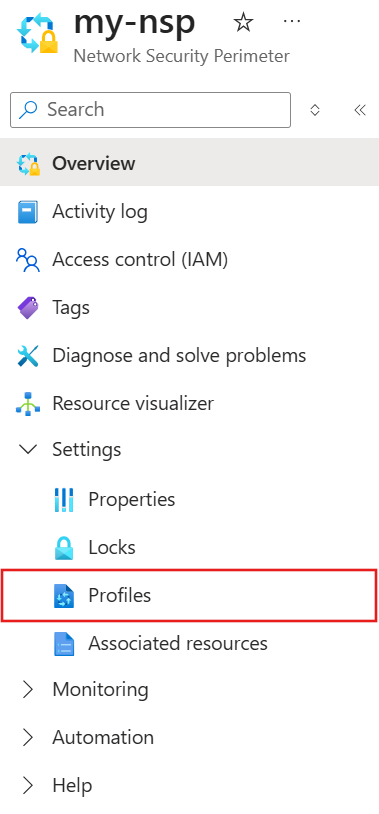
Wählen Sie das Profil aus, das Sie mit Ihrem Netzwerksicherheitsperimeter verwenden.
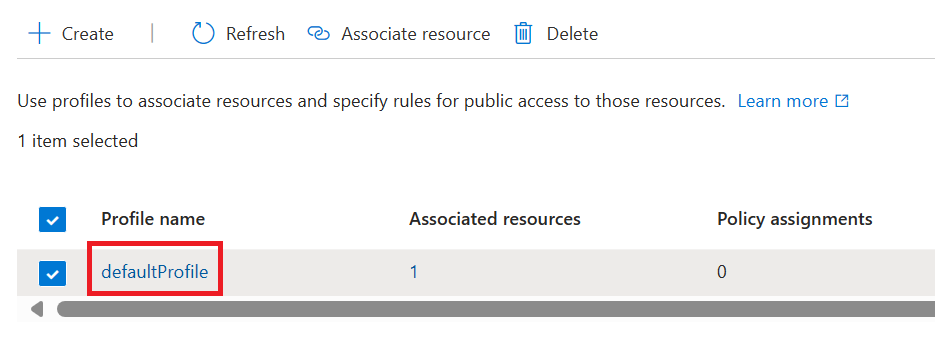
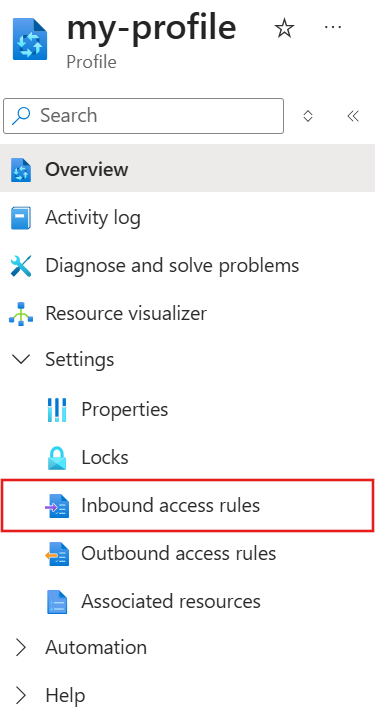
Wählen Sie im linken Bereich "Einstellungen>" aus.
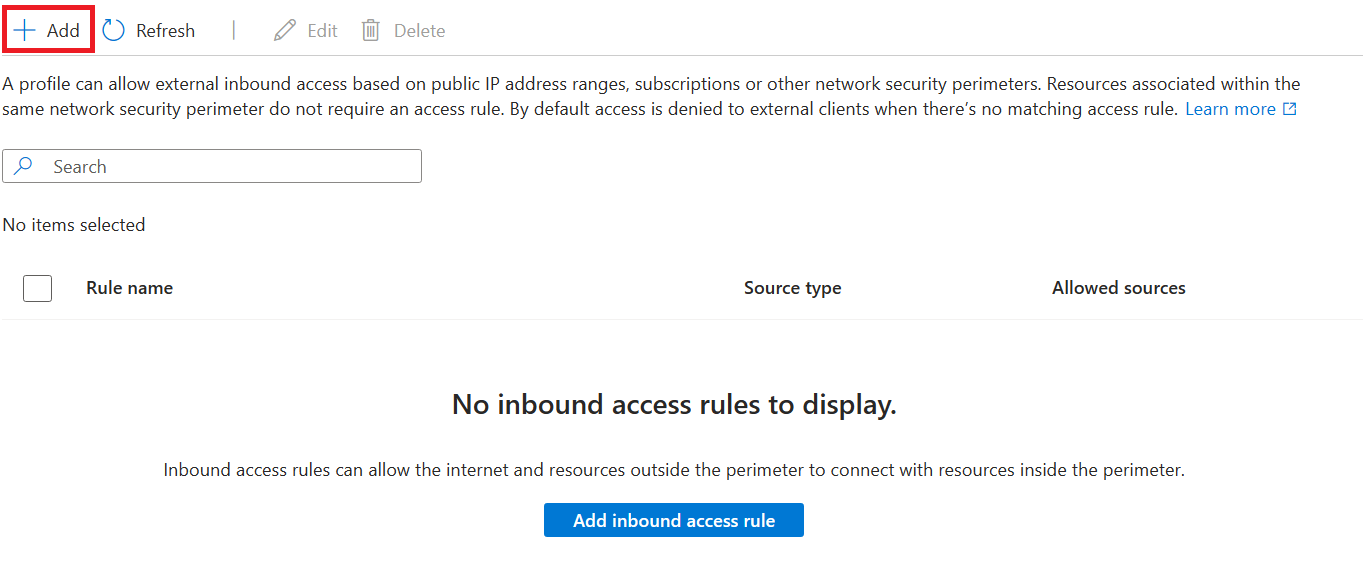
Wählen Sie Hinzufügen.
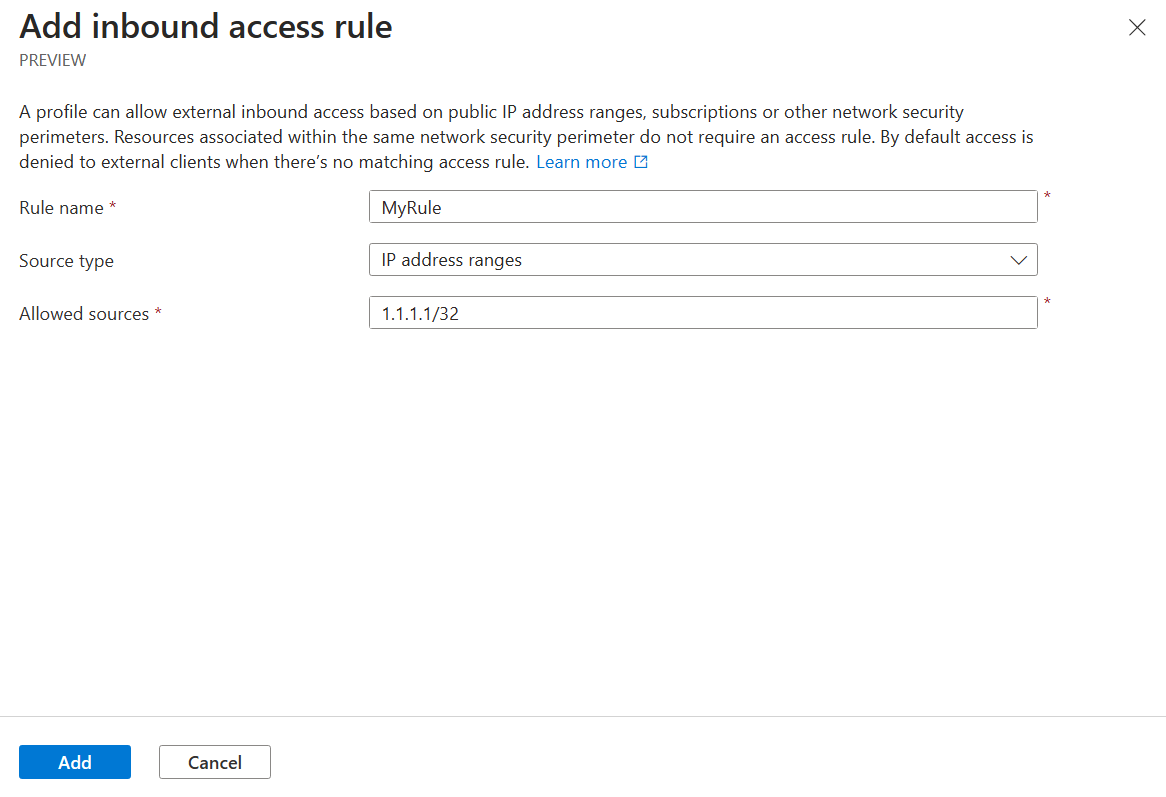
Geben Sie folgende Werte ein bzw. wählen diese aus:
Einstellung Wert Regelname Der Name für die Eingangszugriffsregel, wie MyInboundAccessRule.Quelltyp Gültige Werte sind IP-Adressbereiche oder Abonnements. Zulässige Quellen Wenn Sie IP-Adressbereiche ausgewählt haben, geben Sie den IP-Adressbereich im CIDR-Format ein, aus dem Sie den eingehenden Zugriff zulassen möchten. Laden Sie die Datei Azure IP-Bereiche und Diensttags herunter. Wenn Sie Abonnements ausgewählt haben, verwenden Sie das Abonnement, aus dem Sie den eingehenden Zugriff zulassen möchten. Wählen Sie Hinzufügen aus, um die Regel für eingehenden Zugriff zu erstellen.
Um die Regel zu überprüfen, wechseln Sie in einem Testprofil zur erzwungenen Zuordnung. Bestätigen Sie, dass übereinstimmende Anforderungen in der
NspPublicInboundPerimeterRulesAllowedProtokollkategorie angezeigt werden und nicht übereinstimmende Anforderungen in derNspPublicInboundPerimeterRulesDeniedKategorie angezeigt werden.
Hinzufügen einer Regel für ausgehenden Zugriff
Ein Foundry IQ-Dienst führt während der indexerbasierten Indizierung und der Skillsetausführung ausgehende Aufrufe durch. Wenn Ihre Indizierungsdatenquellen, eine angefügte Microsoft Foundry-Ressource für Foundry Tools billing skills oder benutzerdefinierte Qualifikationslogik außerhalb des Netzwerksicherheitsperimeters liegen, erstellen Sie eine ausgehende Zugriffsregel, mit der Ihr Foundry IQ-Dienst die Verbindung herstellen kann.
Innerhalb des Sicherheitsperimeters können Indexer eine Verbindung mit Azure Blob Storage, Azure Cosmos DB für NoSQL und Azure SQL-Datenbank herstellen. Wenn Ihre Indexer andere Datenquellen verwenden, benötigen Sie eine Regel für ausgehenden Zugriff erstellen, die diese Verbindung unterstützt.
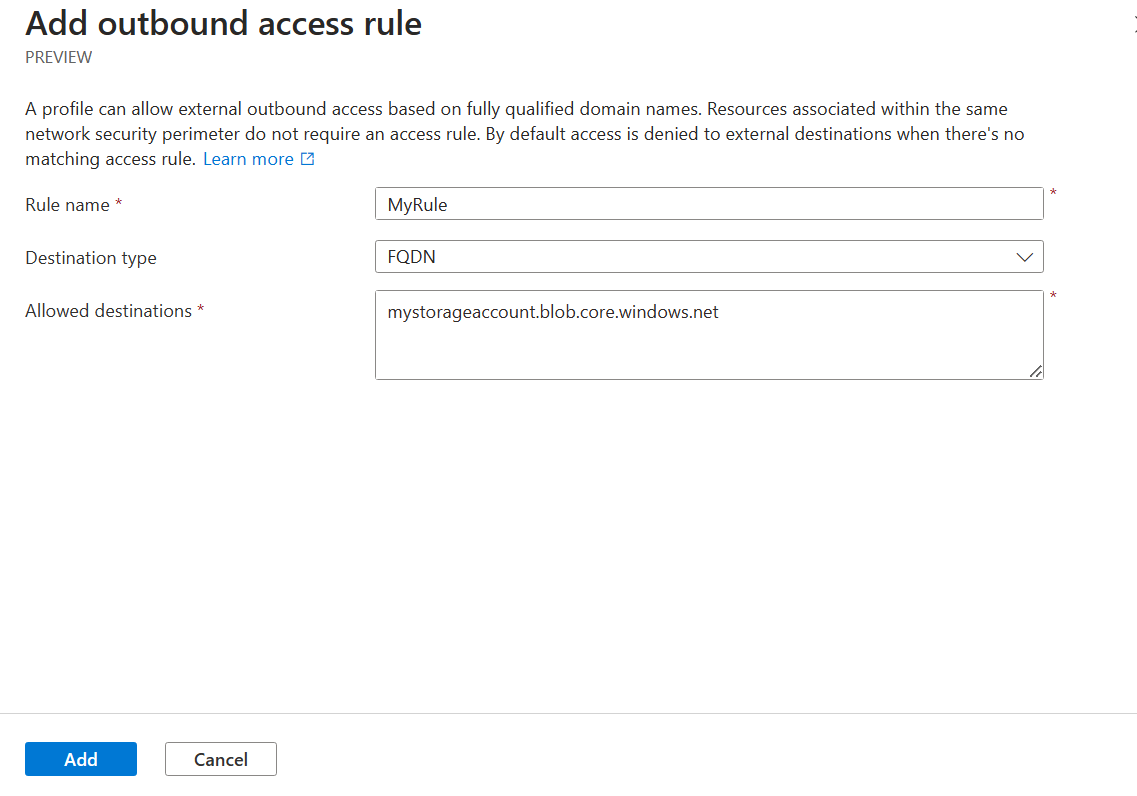
Der Netzwerksicherheitsperimeter unterstützt ausgehende Zugriffsregeln basierend auf dem vollqualifizierten Domänennamen (Fully Qualified Domain Name, FQDN) des Ziels. Sie können z. B. ausgehenden Zugriff von jedem Dienst, der Ihrem Netzwerksicherheitsperimeter zugeordnet ist, an einen FQDN wie mystorageaccount.blob.core.windows.net zulassen.
So fügen Sie eine Regel für ausgehenden Zugriff über das Azure-Portal hinzu:
Wechseln Sie im Azure-Portal zu Ihrer Netzwerksicherheitsperimeterressource.
Wählen Sie im linken Bereich Einstellungen> und Profile aus.
Wählen Sie das Profil aus, das Sie mit Ihrem Netzwerksicherheitsperimeter verwenden.
Wählen Sie im linken Bereich "Einstellungen für ausgehende Zugriffsregeln> aus.
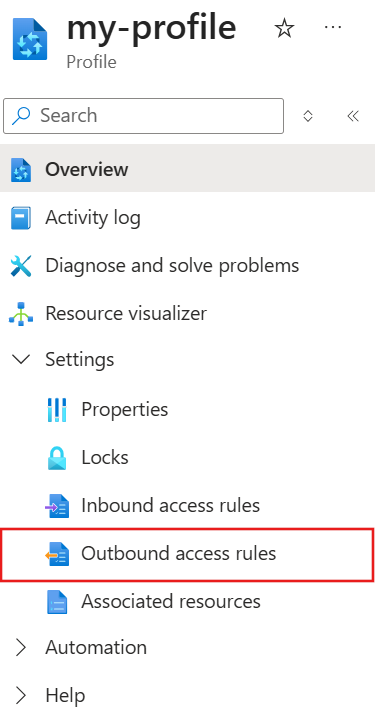
Wählen Sie Hinzufügen.
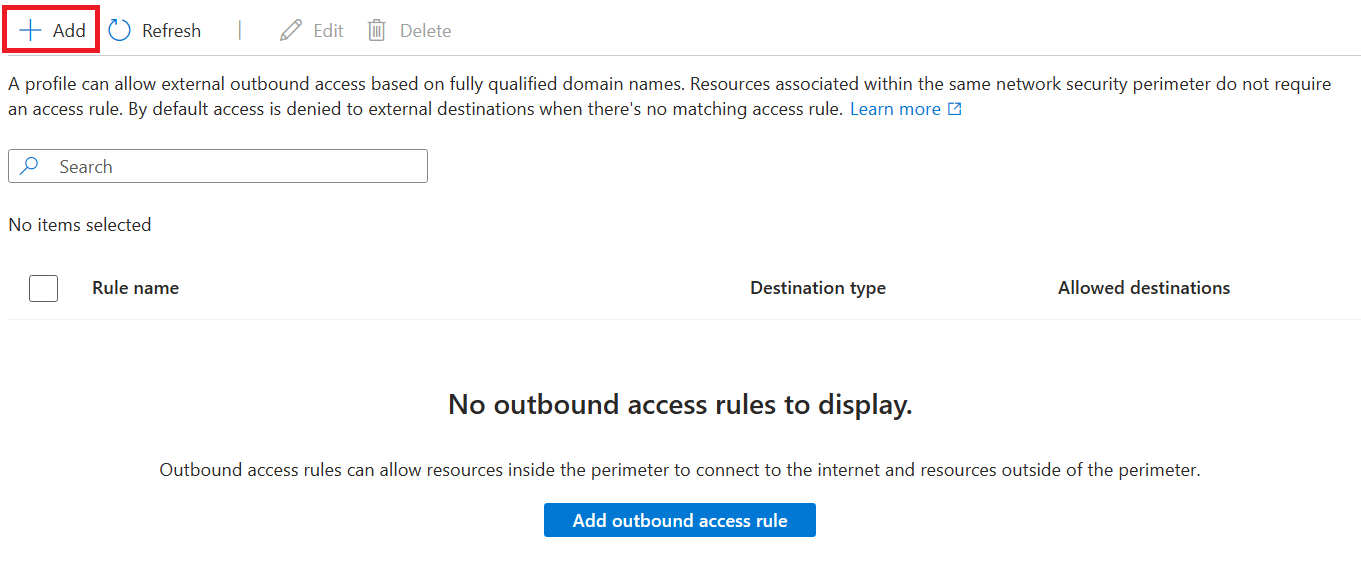
Geben Sie folgende Werte ein bzw. wählen diese aus:
Einstellung Wert Regelname Der Name für die ausgehende Zugriffsregel, z. B. MyOutboundAccessRule.Zieltyp Als FQDN belassen. Zulässige Ziele Geben Sie eine durch Trennzeichen getrennte Liste von FQDNs ein, auf die Sie ausgehenden Zugriff zulassen möchten. Wählen Sie Hinzufügen aus, um die Regel für ausgehenden Zugriff zu erstellen.
Um die Regel zu überprüfen, wechseln Sie in einem Testprofil zur erzwungenen Zuordnung. Bestätigen Sie, dass übereinstimmende ausgehende Anforderungen in der
NspPublicOutboundPerimeterRulesAllowedProtokollkategorie angezeigt werden.
Testen der Verbindung über den Netzwerksicherheitsperimeter
Um Ihre Verbindung über den Netzwerksicherheitsperimeter zu testen, benötigen Sie Zugriff auf einen Webbrowser, entweder auf einem lokalen Computer mit internetverbindung oder auf einer Azure-VM.
Ändern Sie die Netzwerksicherheitsperimeterzuordnung in den erzwungenen Modus , um die Anforderungen an den Netzwerksicherheitsperimeter für den Netzwerkzugriff auf Ihren Foundry IQ-Dienst zu erzwingen.
Wählen Sie einen Client aus:
Rufen Sie für einen lokalen Computer Ihre öffentliche IP-Adresse ab.
Verwenden Sie für einen Azure virtuellen Computer Private-Link oder ermitteln Sie die IP-Adresse im Azure Portal.
Erstellen Sie eine Eingangszugriffsregel für diese IP-Adresse, um den Zugriff zuzulassen.
Öffnen Sie im Azure-Portal Ihren Foundry IQ-Dienst, und zeigen Sie dessen Indizes an.
Erwarteter Erfolg: Die Indexliste wird geladen, und Sie können eine Testabfrage ausführen. Die eingehende IP-Regel funktioniert.
Wenn der Fehler "403" oder "Öffentlicher Netzwerkzugriff ist deaktiviert" angezeigt wird: Ihre Client-IP oder das Azure Portal wird nicht von einer eingehenden Regel abgedeckt. Überprüfen Sie die Regeln für eingehenden Zugriff.
Häufige Probleme beheben
| Symptom | Wahrscheinliche Ursache | Abschwächung |
|---|---|---|
| Der Indexer schlägt nach dem Wechsel zum erzwungenen Modus fehl. | Der Foundry IQ-Dienstidentität fehlt eine Datenebenenrolle für die Datenquelle, oder die Datenquelle wird innerhalb des Perimeters nicht unterstützt. | Bestätigen Sie, dass der Foundry IQ-Dienst eine verwaltete Identität verwendet und die erforderliche Rolle für die Datenquelle zugewiesen hat. Fügen Sie für nicht unterstützte Datenquellen eine Ausgehende Zugriffsregel hinzu. |
| Skill-, Vektorisierungs- oder Agent-Abrufe an eine Foundry-Ressource werden verweigert. | Die Foundry-Ressource befindet sich in einem anderen Umkreis, oder der Foundry IQ-Dienst authentifiziert sich mit API-Schlüsseln, sodass der Kanal nicht implizit ist. | Fügen Sie beide Ressourcen zum gleichen Umkreis hinzu und verwenden Sie verwaltete Identität, oder fügen Sie eine ausgehende FQDN-Regel hinzu, die auf den Hostnamen der Foundry-Ressource abzielt. Weitere Informationen finden Sie unter Outbound-Zugriff auf Microsoft Foundry-Ressourcen. |
| Diagnoseprotokolle werden nicht in Log Analytics oder Speicher angezeigt. | Erfassungslatenz, oder das Speicherkonto befindet sich nicht in derselben Region wie der Sicherheitsperimeter. | Warten Sie bis zu 10 Minuten nach dem Generieren von Datenverkehr, und fragen Sie dann die NSPAccessLogs Tabelle ab, oder überprüfen Sie den entsprechenden insights-logs-* Speichercontainer. Überprüfen Sie die Speicherkontoregion. |
| Der Portalzugriff auf den Foundry IQ-Dienst wird nach der Erzwingung verweigert. | Ihre Client-IP-Adresse fällt unter keine Eingangsregel. | Fügen Sie eine Regel für eingehenden Zugriff für Ihre Client-IP hinzu, oder wechseln Sie zurück in den Lernmodus, während Sie die Konfiguration abschließen. |
Anzeigen und Verwalten der Konfiguration des Netzwerksicherheitsperimeters
Verwenden Sie die REST-APIs für die Netzwerksicherheitsperimeterkonfiguration, um Perimeterkonfigurationen in einem Foundry IQ-Dienst zu überprüfen und abzugleichen.
Listen Sie beispielsweise die aktuellen Perimeterkonfigurationen für einen Foundry IQ-Dienst auf:
az rest --method get \
  --url "https://management.azure.com/subscriptions/<subscription-id>/resourceGroups/<resource-group>/providers/Microsoft.Search/searchServices/<search-service-name>/networkSecurityPerimeterConfigurations?api-version=2026-11-01"
Wenn die Konfiguration nicht mit dem Perimeter synchron ist, lösen Sie einen Abgleich aus:
az rest --method post \
  --url "https://management.azure.com/subscriptions/<subscription-id>/resourceGroups/<resource-group>/providers/Microsoft.Search/searchServices/<search-service-name>/networkSecurityPerimeterConfigurations/<association-name>/reconcile?api-version=2026-11-01"
Verwenden Sie die neueste stabile Version der REST-APIs der Suchverwaltung. Weitere Informationen finden Sie unter Verwalten Sie Ihren Foundry IQ-Dienst mithilfe von REST-APIs.