Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Hinweis
Foundry IQ (Azure KI-Suche) bietet direkte Indizierungs- und Abfrage-APIs zusammen mit Wissensquellen- und Knowledge Base-APIs auf höherer Ebene für den verwalteten Abruf. Verwenden Sie das Azure Portal, REST-APIs oder Azure SDKs, um diese Funktionen zu konfigurieren, oder verbinden Sie Agents mit Wissensdatenbanken im Microsoft Foundry-Portal.
Important
Features oder Funktionen, die in diesem Artikel als "Vorschau" gekennzeichnet sind, befinden sich in der öffentlichen Vorschau und unterliegen den ergänzenden Nutzungsbedingungen für Microsoft Azure Previews.
Vorschaubegriffe speziell für Foundry IQ (Azure KI-Suche) finden Sie unter Vorschaufunktionen.
In diesem Artikel wird erläutert, wie Sie einen freigegebenen privaten Link für private ausgehende Verbindungen von Foundry IQ (Azure KI-Suche) mit einer Azure Ressource konfigurieren, die in einem virtuellen Netzwerk ausgeführt wird. Mit einem freigegebenen privaten Link stellt der Foundry IQ-Dienst anstelle eines öffentlichen Endpunkts eine Verbindung mit einer IP-Adresse eines virtuellen Netzwerks her.
Für einen freigegebenen privaten Link ist ein Ziel erforderlich, das private Endpunkte unterstützt und unter "Unterstützte Ressourcentypen" aufgeführt ist. Quellen wie SharePoint Online sind keine unterstützten Ziele und verwenden weiterhin öffentliche Verbindungen. Dieses Feature unterscheidet sich von einem eingehenden privaten Endpunkt für die Suche, der mit öffentlichen ausgehenden Verbindungen koexistieren kann. Siehe Eingehender und ausgehender Netzwerkdatenverkehr.
Der freigegebene private Link ist ein Premium-Feature, das nach der Verwendung abgerechnet wird. Ausführliche Informationen finden Sie in den Preisen für Azure Private Link.
Hinweis
Wenn Sie eine private Indexer-Verbindung mit einer SQL Managed Instance einrichten, lesen Sie stattdessen Erstellen Sie eine freigegebene private Verbindung für die verwaltete SQL-Instanz.
Voraussetzungen
Eine unterstützte Azure-Ressource , die für die Ausführung in einem virtuellen Netzwerk konfiguriert ist.
Ein Foundry IQ Service. Die Anforderungen variieren je nach Workload. Überprüfen Sie für verwaltete Wissensquellenaufnahme auch unterstützte Suchebenen und -konfigurationen; die allgemeinen Indexeranforderungen stellen keine Berechtigung für Wissensquellen fest.
S3 HD (
standard3mithostingMode: HighDensity) und Serverless unterstützen keine freigegebenen privaten Links für ausgehende suche zu Quellen, Fähigkeiten oder Modellen. "Einfach und höher" und "S1 und höher" in der folgenden Tabelle schließen S3 HD und Serverless aus. Gewöhnliches S3 unterscheidet sich von S3 HD. Diese ausgehende Einschränkung hebt die Unterstützung für einen privaten Endpunkt für eingehende Verbindungen zu Search nicht auf.Arbeitsauslastung Tieranforderungen Regionsanforderungen Anforderungen an die Diensterstellung Indexer ohne Fähigkeiten Einfach und höher Nichts Nichts Skillsets mit Einbettungsfähigkeiten (integrierte Vektorisierung) Einfach und höher Regionen mit hoher Kapazität Nach dem 3. April 2024 Skillsets mit anderen integrierten oder benutzerdefinierten Funktionen Standard 1 (S1) und höher Nichts Nach dem 3. April 2024 Wissensdatenbanken, die Azure OpenAI aufrufen Einfach und höher Nichts Nichts Mitwirkender- oder Besitzer-Rolle sowohl für Foundry IQ als auch für die Azure-Zielressource oder die folgenden spezifischen Berechtigungen:
Ressource Berechtigungen Gießerei IQ Microsoft.Search/searchServices/sharedPrivateLinkResources/write
Microsoft.Search/searchServices/sharedPrivateLinkResources/read
Microsoft.Search/searchServices/sharedPrivateLinkResources/operationStatuses/readAndere Azure-Ressource Berechtigung zum Genehmigen privater Endpunktverbindungen. Beispielsweise benötigen Sie Microsoft.Storage/storageAccounts/privateEndpointConnectionsApproval/actionin Azure Storage.
Unterstützte Suchebenen und -konfigurationen
Freigegebene private Links schützen ausgehende Verbindungen mit unterstützten Azure Ressourcen. Sie ersetzen keine Authentifizierung, Identitätsberechtigungen oder einen privaten Endpunkt für eingehenden Clientzugriff auf Foundry IQ. Überprüfen Sie bei der verwalteten Datenaufnahme die Wissensquellenkonfiguration sowie jede Abhängigkeit.
Die private Datenaufnahme für geeignete, indizierte Azure Blob Storage-, ADLS Gen2-, Azure SQL- und OneLake-Wissensquellen ist in der Regel mit der Search-REST-API 2026-10-01 für dedizierte Dienste verfügbar. Serverless unterstützt keine private Private Links für die private Ausführung oder ausgehende Suche; Verwenden Sie die NSP-Konfiguration für unterstützte Steuerelemente für öffentliche Endpunkte. Dieses Feature ändert den Veröffentlichungsstatus anderer Connectors, Extraktionsfeatures oder freigegebener privater Linkziele nicht.
Unterstützungsmatrix für Shared Private Link
Verwenden Sie diese Matrix mit den unterstützten Ressourcentypen, nicht als Ersatz für deren Ziel- und Gruppen-ID-Anforderungen.
| Wissensquellenkonfiguration | Private Konnektivität und Geltungsbereich |
|---|---|
| Azure Blob Storage | Der generierte Indexer kann die Quelle über einen gemeinsamen privaten Link erreichen. Fügen Sie private Verbindungen für geschützte Extraktions-, Anreicherungs-, Modell- oder Objektspeicherabhängigkeiten nur hinzu, wenn Ihre Konfiguration sie verwendet. Siehe Voraussetzungen für die private Aufnahme von Blobs. |
| ADLS Gen2 | Der generierte Indexer erfordert beide Speicherverbindungen, die im Blob-Leitfaden dokumentiert sind. Berücksichtigen Sie Extraktions-, Anreicherungs-, Modell- und Ressourcenspeicherabhängigkeiten separat. |
| Azure SQL-Datenbank ohne Einbettungen | Schützen Sie die SQL-Quellverbindung. Ohne embeddingColumns erstellt die generierte Pipeline kein Einbettungs-Skillset und erfordert keine Einbettungsmodellverbindung. Siehe Azure SQL Voraussetzungen. |
| Azure SQL-Datenbank mit Einbettungen | Schützen Sie die SQL-Quelle und jeden geschützten Endpunkt des Einbettungsmodells. Die SQL-Ingestion erfordert keine Dokumentextraktion oder Bildverbalisierung. |
| Azure SQL Managed Instance | Folgen Sie dem separaten SQL Managed Instance Shared-Private-Link-Verfahren (Vorschau). Dieses Ziel verbleibt unabhängig von der indizierten SQL-Wissensquelle GA in der Vorschau. Modellabhängigkeiten gelten nur, wenn Einbettungen konfiguriert sind. |
| Indizierter SharePoint | SharePoint Online verwendet öffentliche Endpunkte und ist kein freigegebenes privates Linkziel. Der Override nach der Erstellung in diesem Artikel gilt nicht. |
| Indiziertes OneLake | Private Erfassung ist allgemein für berechtigte dedizierte Dienste verfügbar. Schützen Sie die Fabric-Arbeitsbereichsverbindung und jede geschützte Azure Abhängigkeit separat. OneLake-Berechtigungserhaltung bleibt eine separate Vorschaufunktion. |
| Datei | Verwendet einen direkten Upload, keinen generierten Indexer. Synchrone Dateivorgänge sind in 2026-10-01 verfügbar; für die asynchrone Erfassung ist 2026-11-01-preview erforderlich. Folgen Sie den Voraussetzungen für dateibasierte Wissensquellen für private Foundry-Verbindungen. Wenden Sie die Indexerüberschreibung nicht an, und fügen Sie networkAccessMode nicht zu diesem Pfad hinzu. |
| Vorhandener Suchindex oder Push-Erfassung | Eine Suchindex-Wissensquelle basiert auf einem vorhandenen Index. Sichere Uploads von Clients mit privaten Eingangs-Endpunkten; ein freigegebener privater Link ist nicht der Uploadpfad. Wenn ein separater Indexer den Index füllt, beachten Sie die Anforderungen dieses Indexers. |
| Externe Quellen und Web | Diese rufen Inhalte zur Abfragezeit ab und verwenden keinen generierten Erfassungsindexer. Diese Matrix stellt keine private Konnektivität zu Remoteplattformen oder Bing her. |
Verwenden Sie für verwaltete Wissensquellpfade connectorspezifische Empfehlungen, anstatt die Eignung aus den allgemeinen Indexervoraussetzungen abzuleiten:
| Tarif oder Laufzeit | Verwaltete private Wissensquellenaufnahme |
|---|---|
| S2, S3, L1 und L2 | Dokumentiert für berechtigte Blob-, ADLS Gen2- und SQL-Konfigurationen. Wenden Sie auch die Anforderungen der Workload für die Region, die Erstellung des Diensts, die Identität und die Abhängigkeiten an. |
| Basic und S1 | Die oben aufgeführten allgemeinen Indexervoraussetzungen begründen keine Unterstützung für die Aufnahme verwalteter Wissensquellen, einschließlich SQL ohne Embeddings. Verwenden Sie die in den Connector-Leitfäden dokumentierten Ebenen; leiten Sie Support für niedrigere Ebenen nicht aus dem generierten Skillset ab. |
| Kostenlos | Geteilte private Links werden nicht unterstützt. Für die allgemeinen Indexervoraussetzungen ist "Basic" oder höher erforderlich. |
| S3 HD und Serverless | Eine private Ausführungsumgebung wird nicht unterstützt. Ihr Ausführungsmodell des Indexers bietet keine private Ausführungsumgebung. Netzwerksicherheitsperimetersteuerelemente sind kein Ersatz für die Ausführung über Shared Private Link. |
Konfigurieren Sie für jede anwendbare Abhängigkeit die richtige Ressourcenziel- und Gruppen-ID, behalten Sie die erforderlichen Identitäts- und RBAC-Zuordnungen bei, und erfüllen Sie die Netzwerk- und DNS-Anforderungen. Verwenden Sie ggf. einen vorhandenen genehmigten Link für dieselbe Ziel- und Gruppen-ID. Für unterschiedliche Ziele oder Unterressourcen sind separate Verknüpfungen erforderlich. Überprüfen Sie die Genehmigungs- und Bereitstellungsbereitschaft vor der Ausführung privater Indexer.
Informationen zu einer vorhandenen berechtigten Blob-, ADLS Gen2- oder SQL-Quelle finden Sie unter Ändern des Netzwerks nach der Erstellung der Wissensquelle für die vorläufige Indexerüberschreibung.
Unterstützte Ressourcentypen
Sie können einen freigegebenen privaten Link für die folgenden Ressourcen erstellen.
| Ressourcentyp | Unterressource (oder Gruppen-ID) |
|---|---|
| Microsoft.Storage/Speicherkonten 1 |
blob, table, dfs, file |
| Microsoft.DocumentDB/databaseAccounts 2 | Sql |
| Microsoft. Sql/servers 3 | sqlServer |
| Microsoft.KeyVault/vaults | vault |
| Microsoft.DBforMySQL/servers (Vorschau) | mysqlServer |
| Microsoft.Web/Sites 4 | sites |
| Microsoft.Sql/managedInstances (Vorschau) 5 | managedInstance |
| Microsoft.CognitiveServices/accounts 67 | openai_account |
| Microsoft. CognitiveServices/accounts 8 | cognitiveservices_account |
| Microsoft. CognitiveServices/accounts 9 | foundry_account |
| Microsoft. Fabric/privateLinkServicesForFabric 10 | workspace |
| Microsoft. ApiManagement/service 11 | Gateway |
1 Wenn sich Azure Storage und Foundry IQ in derselben Region befinden, erfolgt die Verbindung mit dem Speicher über das Microsoft Backbone-Netzwerk; das heißt, dass ein gemeinsam genutzter privater Link für diese Konfiguration redundant ist. Wenn Sie jedoch bereits einen privaten Endpunkt für Azure Storage eingerichtet haben, sollten Sie auch einen gemeinsam genutzten privaten Link einrichten, oder die Verbindung wird auf der Speicherdienstseite abgelehnt. Wenn Sie für verschiedene Suchszenarien mehrere Speicherformate verwenden, müssen Sie außerdem für jede Unterressource einen separaten freigegebenen privaten Link erstellen.
2 Der Microsoft.DocumentDB/databaseAccounts Ressourcentyp wird für Indexerverbindungen zu Azure Cosmos DB für NoSQL verwendet. Der Anbietername und die Gruppen-ID sind groß- und kleinschreibungssensitiv.
3 Der Microsoft.Sql/servers Ressourcentyp wird für Verbindungen mit Azure SQL Datenbank verwendet. Derzeit gibt es keine Unterstützung für einen freigegebenen privaten Link zu Azure Synapse SQL.
4 Der Microsoft.Web/sites Ressourcentyp wird für App Service und Azure Functions verwendet. Im Kontext von Foundry IQ ist eine Azure Function das wahrscheinlichere Szenario. Eine Azure Function wird häufig zum Hosten der Logik einer benutzerdefinierten Qualifikation verwendet. Azure Functions verfügt über Nutzungs-, Premium- und dedizierte App Service-Hostingpläne. Die App Service-Umgebung (ASE) und Azure Kubernetes Service (AKS) werden derzeit nicht unterstützt. Verwenden Sie zur Unterstützung gemeinsamer privater Links für Azure API Management den Ressourcentyp Microsoft.ApiManagement/service.
5 Anweisungen finden Sie unter Erstellen eines freigegebenen privaten Links für eine SQL Managed Instance.
6 Der Microsoft.CognitiveServices/accounts Ressourcentyp wird bei der Implementierung integrierter Vektorisierungs- und Indexerverbindungen zu Azure OpenAI-Einbettungsmodellen verwendet. Es gibt Unterstützung für einen gemeinsam genutzten privaten Link, um die multimodalen Einbettungen von Azure Vision über Microsoft Foundry-Ressourcen zu unterstützen.
7 Freigegebener privater Link für Azure OpenAI wird nur in der öffentlichen Cloud und Microsoft Azure Government unterstützt. Andere Cloudangebote bieten keine Unterstützung für geteilte private Links für openai_account Gruppenkennung.
8 Freigegebene private Links werden für Verbindungen mit Foundry-Ressourcen unterstützt. Für Foundry-Ressourcenkompetenzen , die in der KI-Anreicherung verwendet werden, stellt Foundry IQ eine Verbindung mit einer Foundry-Ressource für Abrechnungszwecke her. Diese Verbindungen können über einen freigegebenen privaten Link privat sein, der nur bei der Konfiguration einer verwalteten Identität (schlüssellose Konfiguration) in der Skillsetdefinition unterstützt wird.
9 Freigegebene private Links werden für Verbindungen mit Foundry-Ressourcen unterstützt. Für Azure gehostete Modellfähigkeiten wie GenAI-Eingabeaufforderungsfertigkeit, Azure OpenAI-Einbettungsfertigkeit oder Content Understanding-Fähigkeiten stellt Foundry IQ eine Verbindung mit einer Foundry-Ressource her, um die zugrunde liegende Verarbeitung auszuführen.
10 Freigegebene private Verbindungen werden für Verbindungen mit OneLake-Arbeitsbereichen unterstützt. Um eine privateLinkServicesForFabric für einen Arbeitsbereich spezifische Ressource zu erstellen, registrieren SieMicrosoft.Fabric den Namespace für Ihr Abonnement, und verweisen Sie auf Schritt 2, wie unter Erstellen des privaten Linkdiensts in Azure dokumentiert. Beachten Sie, dass bei Verwendung eines freigegebenen privaten Links die OneLake-Datenquellenkonfiguration mit einer bestimmten Verbindungszeichenfolge definiert werden muss, wie in der OneLake-Indexerdokumentation beschrieben.
11 Der Microsoft.ApiManagement/service Ressourcentyp zielt auf die Unterressource der API Management-Gateway-Laufzeit für berechtigte Indexeranreicherungen ab.
Gateway ist keine Ebene und enthält keine Verwaltungs-, Portal- oder Entwicklerdokumentationsendpunkte. Dieses Ziel bietet keine allgemeine Unterstützung für beliebige Microsoft.Network/privateLinkServices.
API-Verwaltungstopologie und Ausführungsanforderungen
API Management Standard v2 und Premium v2 unterstützen private Endpunkte für eingehenden Datenverkehr. Classic Premium unterstützt sie auch, wenn die Instanz nicht in ein VNet eingebunden ist. Klassische Premium-Instanzen, die in ein internes oder externes virtuelles Netzwerk eingefügt werden, unterstützen keine privaten Endpunkte und werden für diese Topologie mit freigegebenen privaten Links nicht unterstützt. Selbst gehostete Gateways und Arbeitsbereichsgateways werden für diese eingehende Verbindung nicht unterstützt.
Die Plattformfunktionen der API-Verwaltung begründen keine Unterstützung für jede Suchausführungsroute oder jede in Premium v2 eingefügte Topologie. Schließen Sie aus der Registrierung des Gatewayziels nicht auf die Unterstützung privater Routen für den Abruf aus der Wissensdatenbank oder den Abfragevektorisierer. Für diese Clients ist eine Route vom tatsächlichen Ausführungshost erforderlich; Durch akzeptieren einer privaten Zieladresse wird diese Route nicht erstellt.
Führen Sie die Bereitstellungs- und Genehmigungsschritte in den nächsten Abschnitten mithilfe der Suchverwaltungs-API 2025-05-01aus, wie in diesem Handbuch gezeigt. Api-Verwaltungs-API 2024-05-01 oder höher ist von dieser Suchversion und von den Suchdatenebenen- und downstreammodell-APIs der Workload getrennt. Bestätigen Sie sowohl die erfolgreiche Bereitstellung als auch die Genehmigung. Legen Sie für geeignete Indexer wie in "private" beschrieben auf parameters.configuration.executionEnvironment fest. Fügen Sie diese Indexereigenschaft nicht zu KB- oder Abfrageanforderungen hinzu.
Beispielsweise wird eine klassische Premium-Instanz mit interner VNet-Injektion und einem Gateway gemeinsam genutzten privaten Link nicht unterstützt. Die externe VNet-Integration hat dieselbe Einschränkung, auch wenn das Gateway über eine benutzerdefinierte Domäne verfügt.
Überprüfen Sie DNS, TLS und Routing aus der tatsächlichen Ausführungsumgebung. Verwenden Sie den konfigurierten Gatewayhostnamen mit einem übereinstimmenden TLS-Zertifikat anstelle einer privaten IP-Adresse im Modell-URI. Konfigurieren Sie das DNS für die benutzerdefinierte Domäne getrennt von der privatelink.azure-api.net privaten Standard-DNS-Zone. Standard v2 und Premium v2 erfordern, dass der benutzerdefinierte Gatewayname öffentlich aufgelöst werden kann; siehe Dns-Einschränkungen für die benutzerdefinierte Domäne.
Deaktivieren Sie den öffentlichen NETZWERKzugriff der API-Verwaltung nur, nachdem der private Endpunkt konfiguriert wurde und die private Route überprüft wird. Public-Network-Einstellungen für Die Suche, API-Verwaltung und das Back-End sind unabhängig. Wenn die Search-Workload eine Verbindung über ein öffentliches Gateway verwendet, halten Sie diesen öffentlichen Endpunkt gemäß den Netzwerkrichtlinien zugänglich. Sichern Sie die Konnektivität von API Management zum Backend separat.
Informationen zu Workloadmatrix, Ebene, Topologiedetails und beiden Authentifizierungsschritten finden Sie unter Verwenden der API-Verwaltung mit Foundry IQ-Modellaufrufen. Informationen zu Plattformeinschränkungen finden Sie unter EINSCHRÄNKUNGEN für private Endpunkte der API-Verwaltung.
1 – Erstellen eines privaten geteilten Links
Verwenden Sie das Azure-Portal, die Verwaltungs-REST-API, die Azure CLI oder Azure PowerShell, um einen freigegebenen privaten Link zu erstellen.
Hier einige Tipps:
- Geben Sie dem privaten Link einen aussagekräftigen Namen. In der Azure PaaS-Ressource wird neben anderen privaten Endpunkten ein freigegebener privater Link angezeigt. Ein Name wie "shared-private-link-for-search" kann Sie daran erinnern, wofür er verwendet wird.
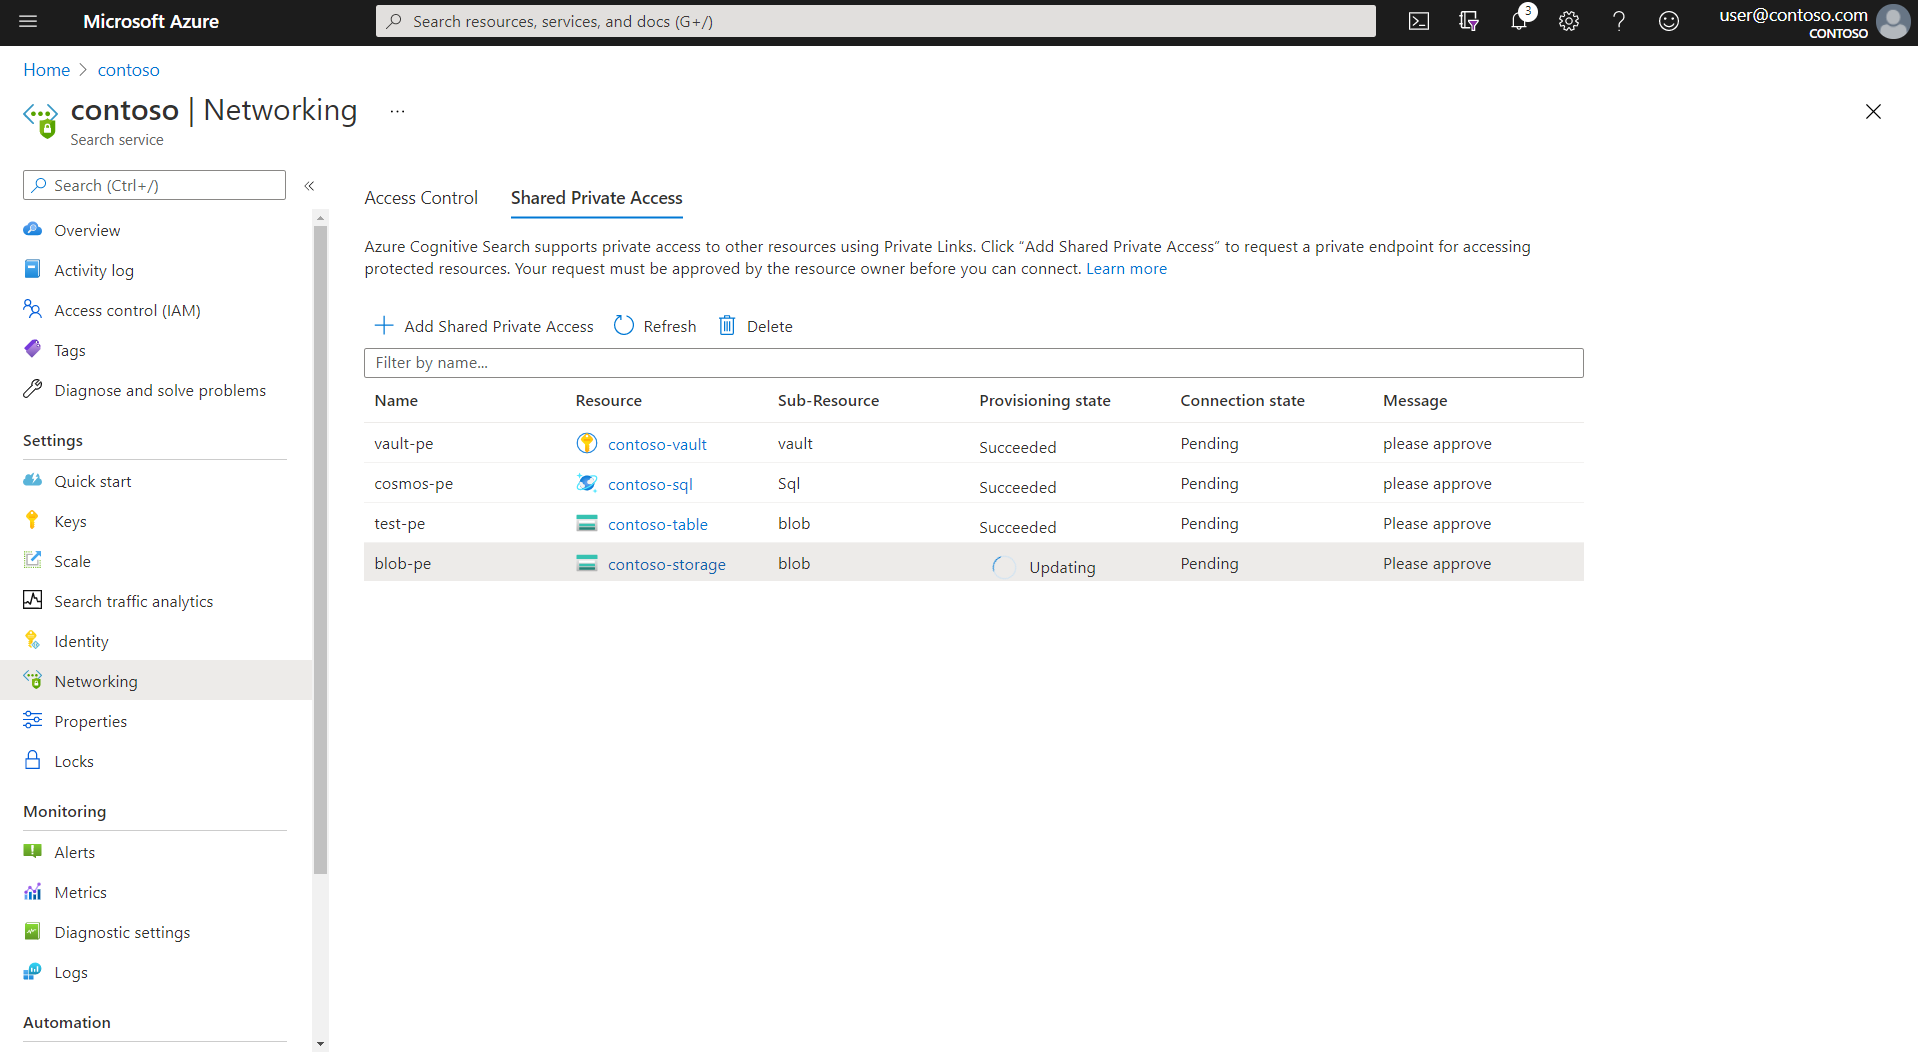
Wenn Sie diese Schritte ausführen, sollten Sie über eine geteilte private Verbindung verfügen, die mit einem Status „Ausstehend“ bereitgestellt wird. Es dauert mehrere Minuten, um den Link zu erstellen. Nachdem sie erstellt wurde, muss der Ressourcenbesitzer die Anforderung genehmigen, bevor sie betriebsbereit ist.
Wechseln Sie im Azure Portal zu Ihrem Foundry IQ Service.
Wählen Sie unter "Einstellungen " im linken Bereich "Netzwerk" aus.
Wählen Sie auf der Seite Shared Private Access+ Shared Private Access hinzufügen aus.
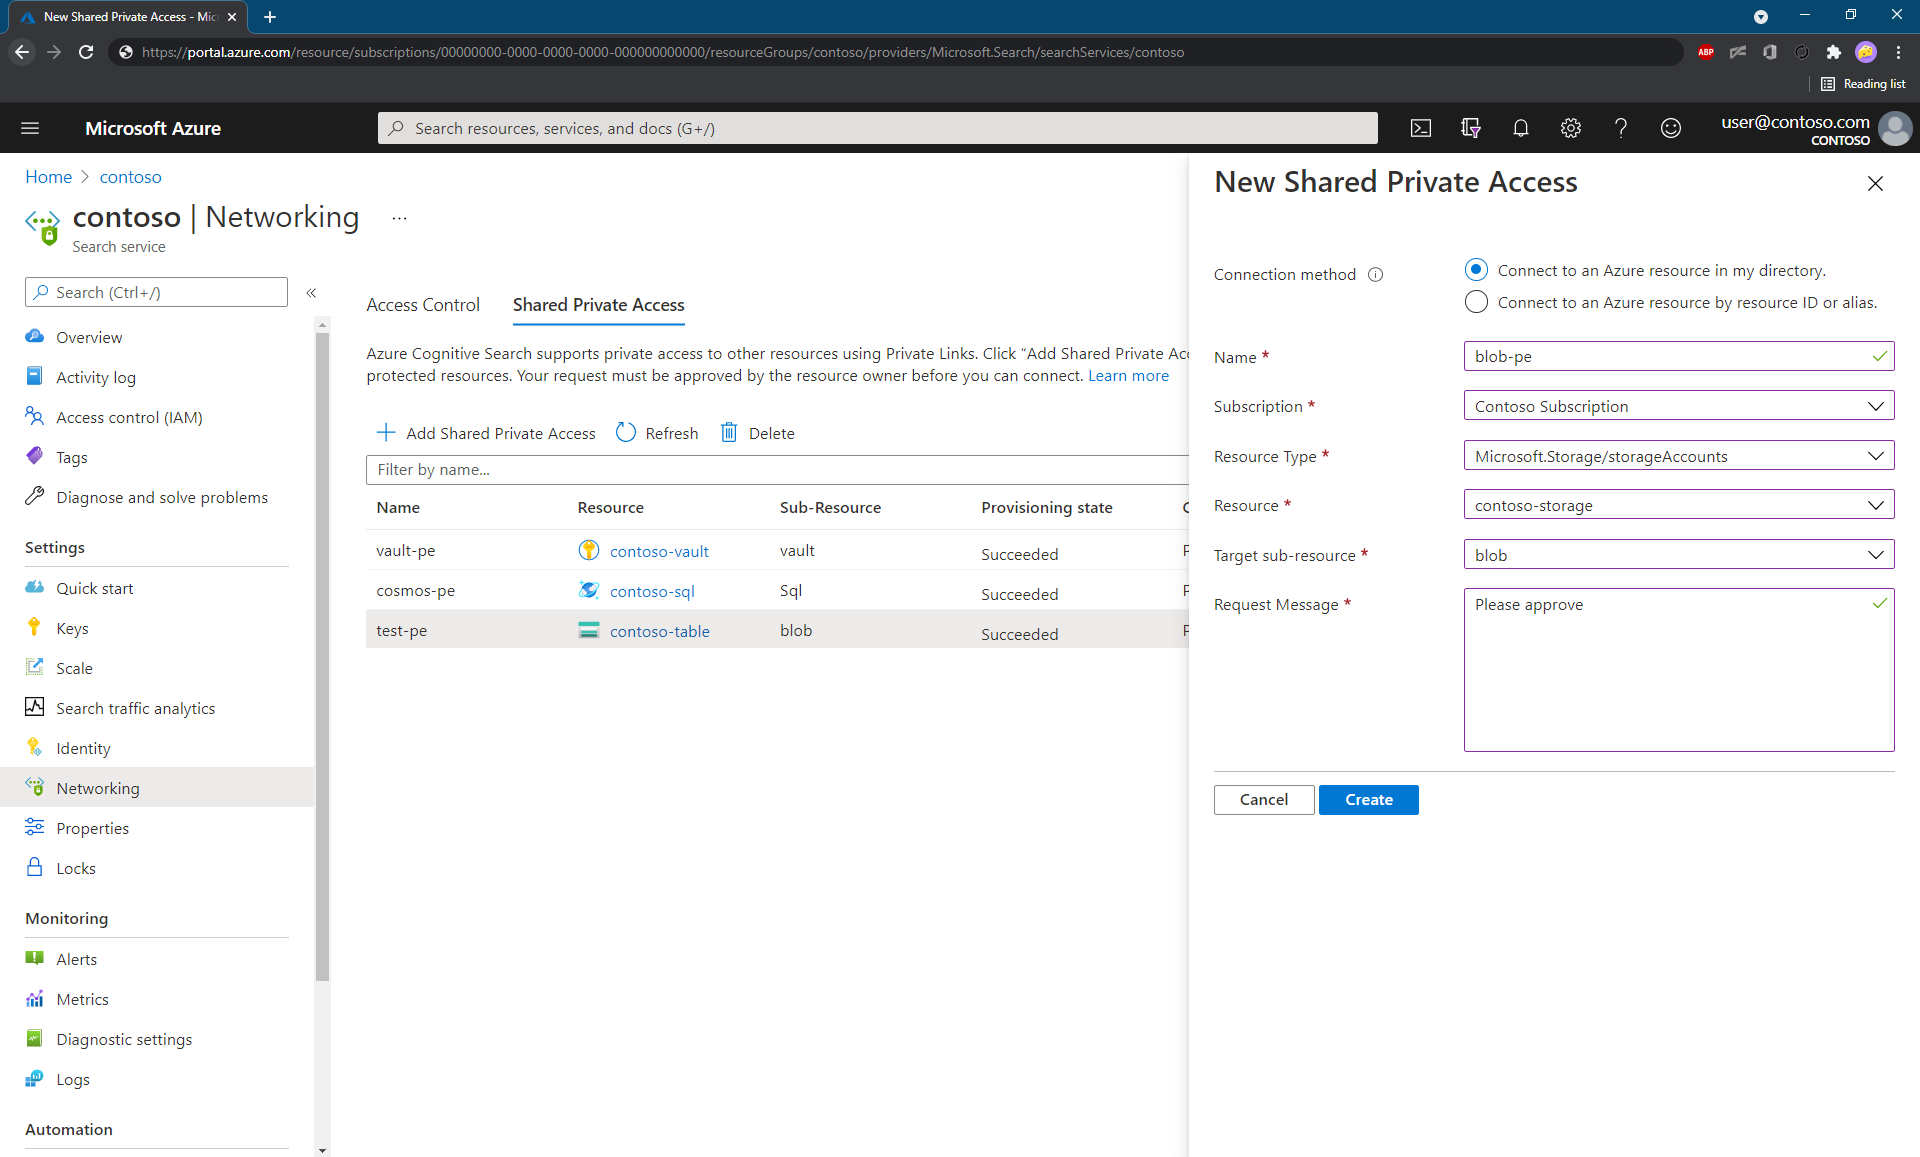
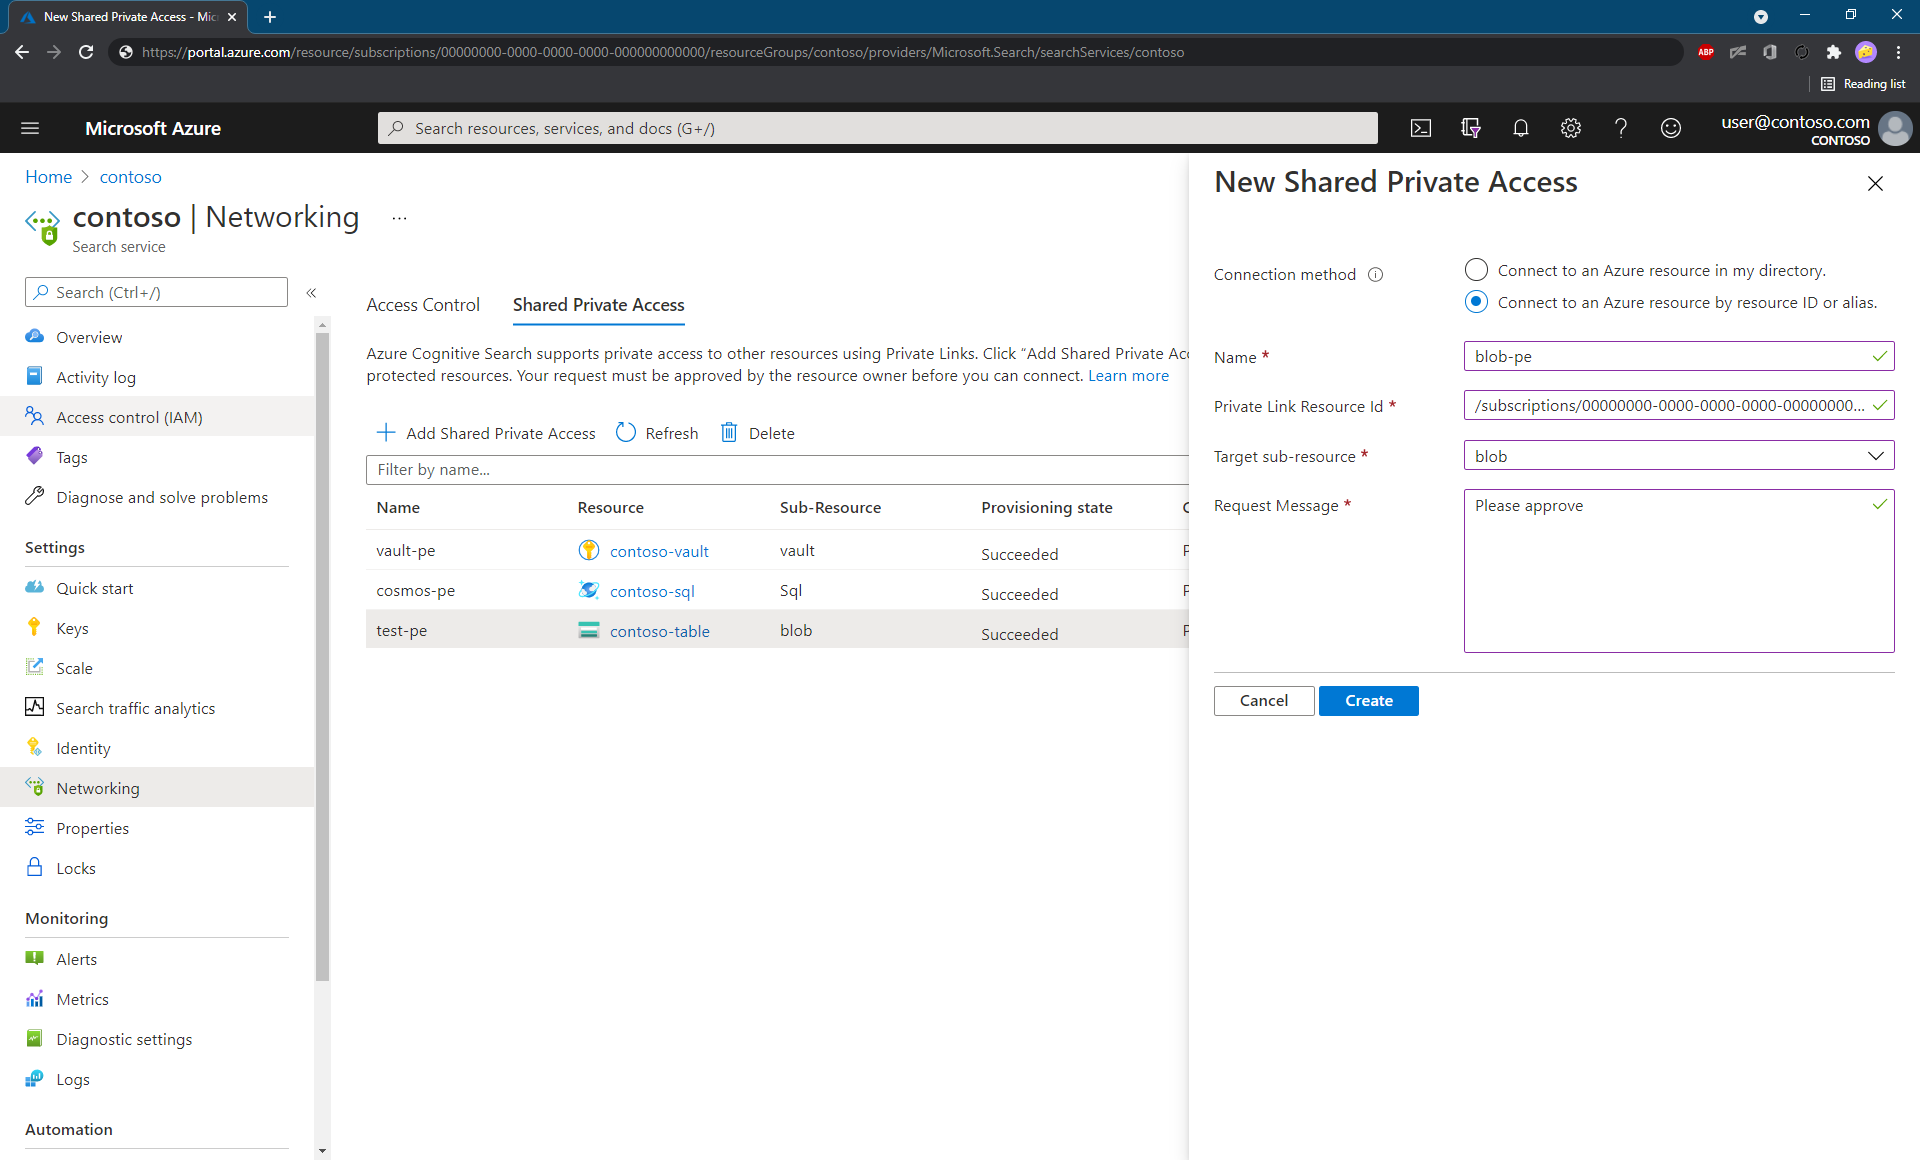
Wählen Sie entweder eine Verbindung mit einer Azure-Ressource in meinem Verzeichnis aus, oder stellen Sie eine Verbindung mit einer Azure-Ressource anhand der Ressourcen-ID her.
Wenn Sie die erste Option (empfohlen) auswählen, hilft Ihnen das Azure-Portal, die entsprechende Azure-Ressource auszuwählen und andere Eigenschaften einzugeben, z. B. die Gruppen-ID der Ressource und den Ressourcentyp.
Wenn Sie die zweite Option auswählen, geben Sie die Azure-Ressourcen-ID manuell ein, und wählen Sie die entsprechende Gruppen-ID aus der Liste am Anfang dieses Artikels aus.
Stellen Sie sicher, dass der Bereitstellungsstatus "Aktualisieren" lautet.
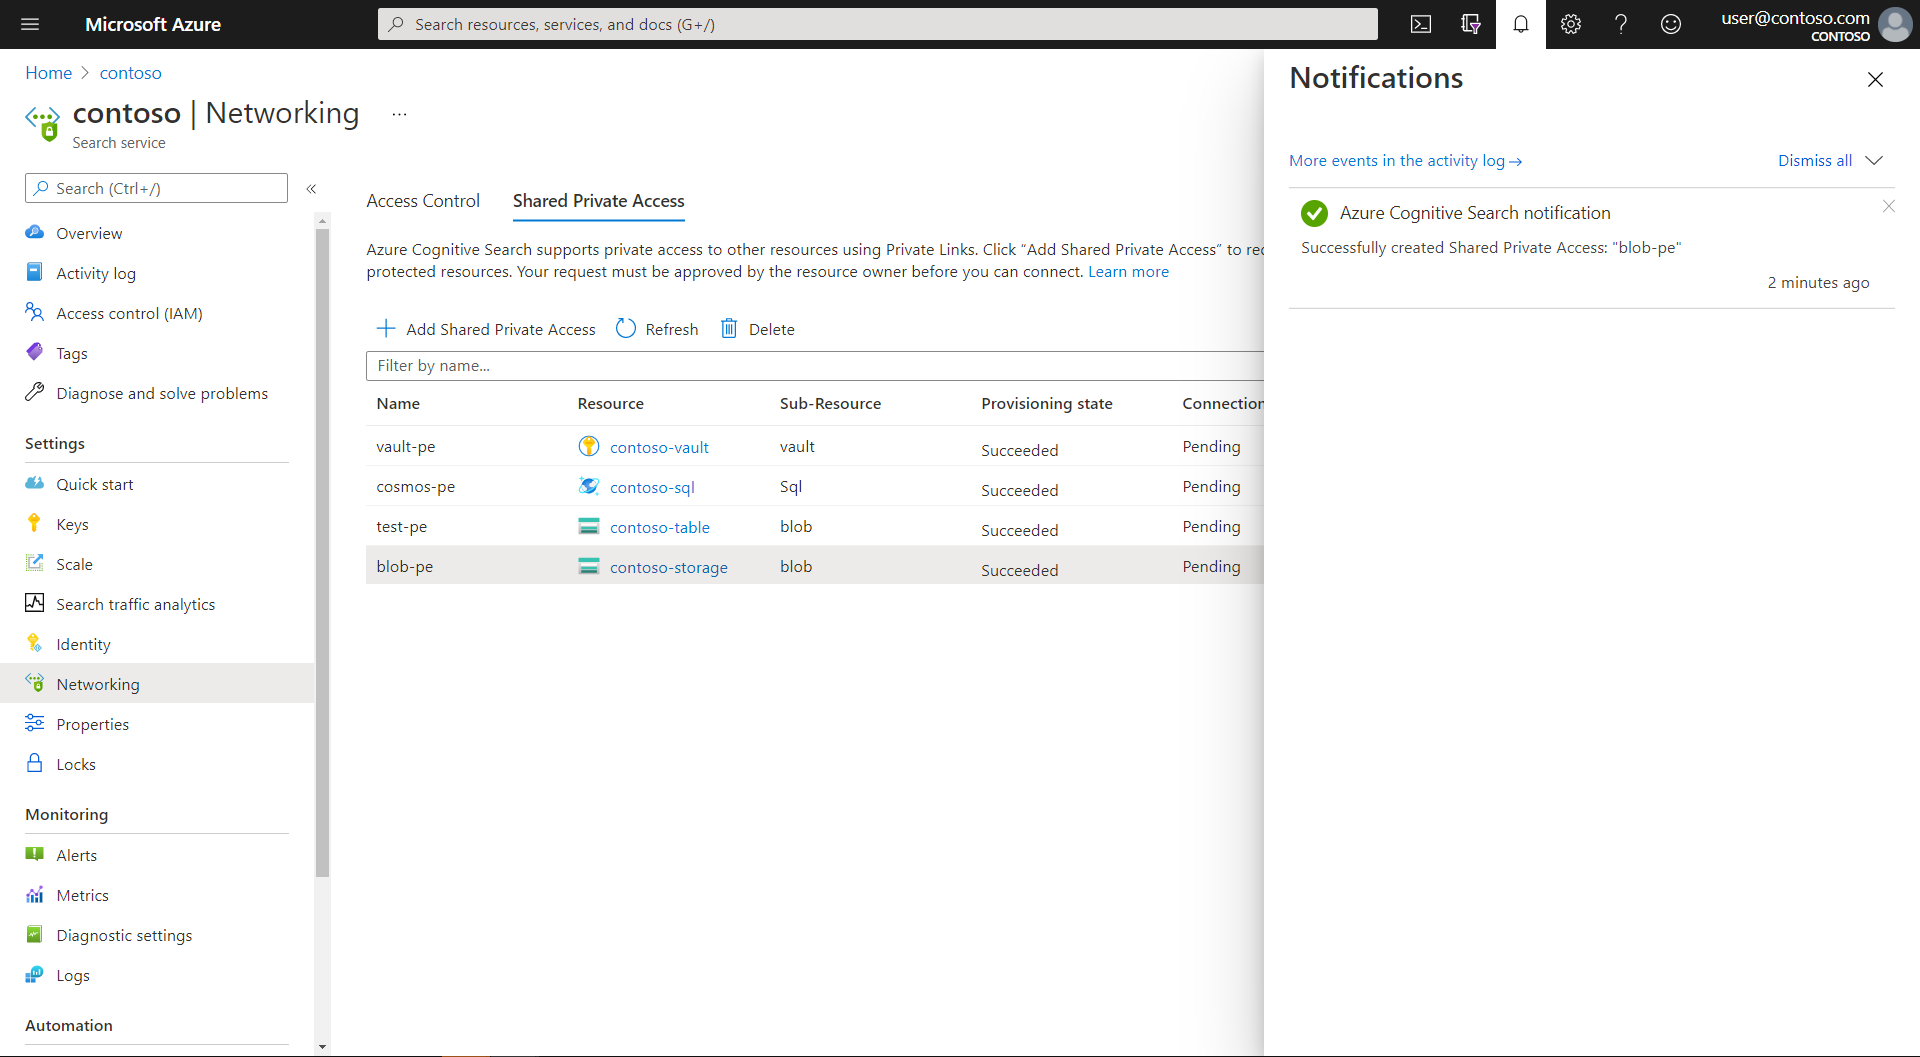
Nachdem die Ressource erfolgreich erstellt wurde, ändert sich der Bereitstellungsstatus der Ressource in "Erfolgreich".
Erstellungsworkflow für geteilte private Verbindungen
Eine 202 Accepted Antwort wird bei Erfolg zurückgegeben. Der Prozess zum Erstellen eines ausgehenden privaten Endpunkts ist ein lang ausgeführter (asynchroner) Vorgang. Es umfasst die Bereitstellung der folgenden Ressourcen:
Ein privater Endpunkt, dem eine private IP-Adresse in einem
"Pending"-Zustand zugeordnet ist. Die private IP-Adresse wird aus dem Adressraum abgerufen, der dem virtuellen Netzwerk der Ausführungsumgebung für den Gießerei IQ-dienstspezifischen privaten Indexer zugeordnet ist. Nach Genehmigung des privaten Endpunkts stammt jede Kommunikation von Foundry IQ an die Azure Ressource von der privaten IP-Adresse und einem sicheren privaten Linkkanal.Eine private DNS-Zone für den Ressourcentyp basierend auf der Gruppen-ID. Durch die Bereitstellung dieser Ressource stellen Sie sicher, dass jede DNS-Suche in der privaten Ressource die IP-Adresse verwendet, die dem privaten Endpunkt zugeordnet ist.
2 – Genehmigen der verbindung mit privaten Endpunkten
Die Genehmigung der privaten Endpunktverbindung wird auf der Azure PaaS-Seite erteilt. Die explizite Genehmigung durch den Ressourcenbesitzer ist erforderlich. Die folgenden Schritte behandeln die Genehmigung über das Azure-Portal. Hier sind jedoch einige Links zum programmgesteuerten Genehmigen der Verbindung auf der Azure PaaS-Seite:
- Verwenden Sie in Azure Storage private Endpunktverbindungen – Put
- Verwenden Sie in Azure Cosmos DB private Endpunktverbindungen – Erstellen oder Aktualisieren
- Verwenden Sie auf Azure OpenAI private Endpunktverbindungen – Erstellen oder Aktualisieren
- Verwenden Sie auf Microsoft Onelake private Endpunkte – Genehmigen über CLI oder private Endpunkte – Genehmigen über das Portal
Führen Sie mithilfe des Azure-Portals die folgenden Schritte aus:
Öffnen Sie die Netzwerkseite der Azure PaaS-Ressource.text
Suchen Sie den Abschnitt, in dem die privaten Endpunktverbindungen aufgelistet sind. Das folgende Beispiel ist für ein Speicherkonto vorgesehen.
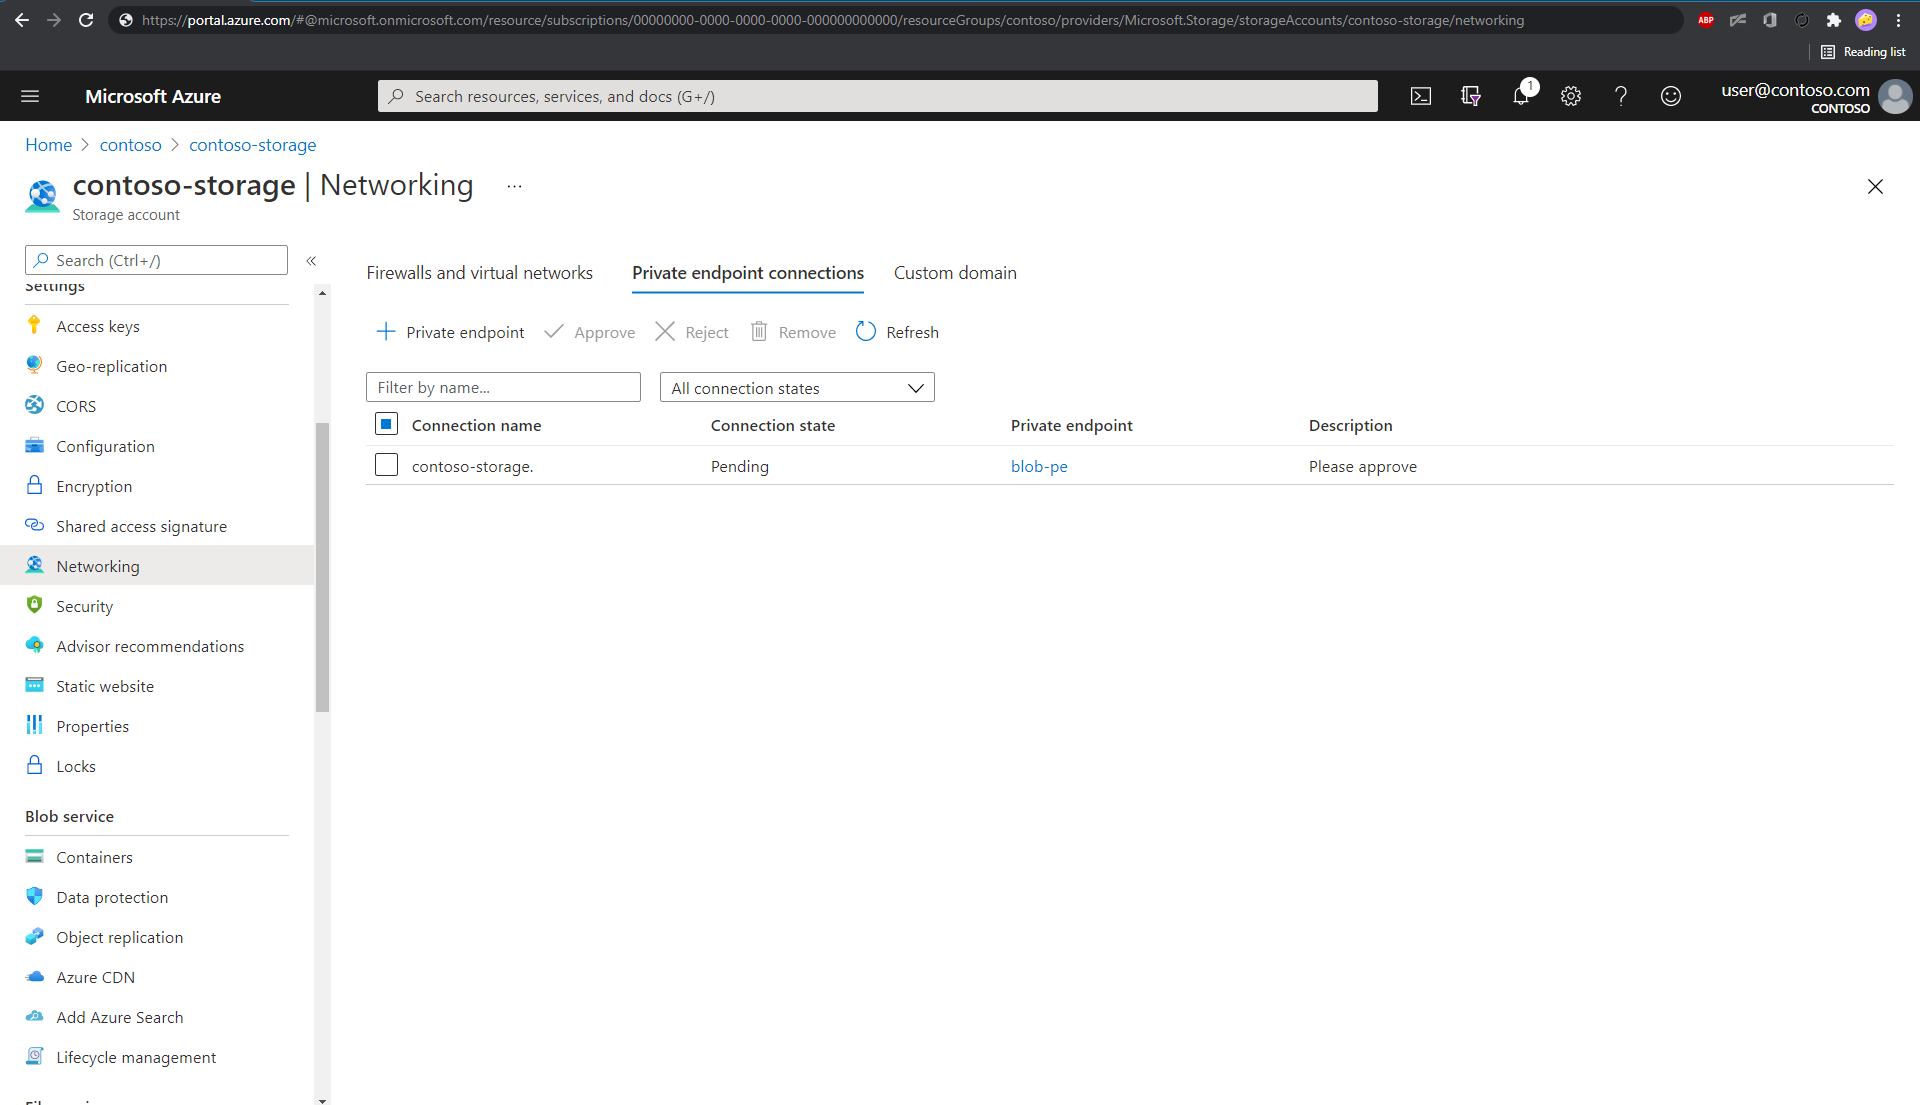
Wählen Sie die Verbindung und dann "Genehmigen" aus. Es kann einige Minuten dauern, bis der Status im Azure-Portal aktualisiert wird.
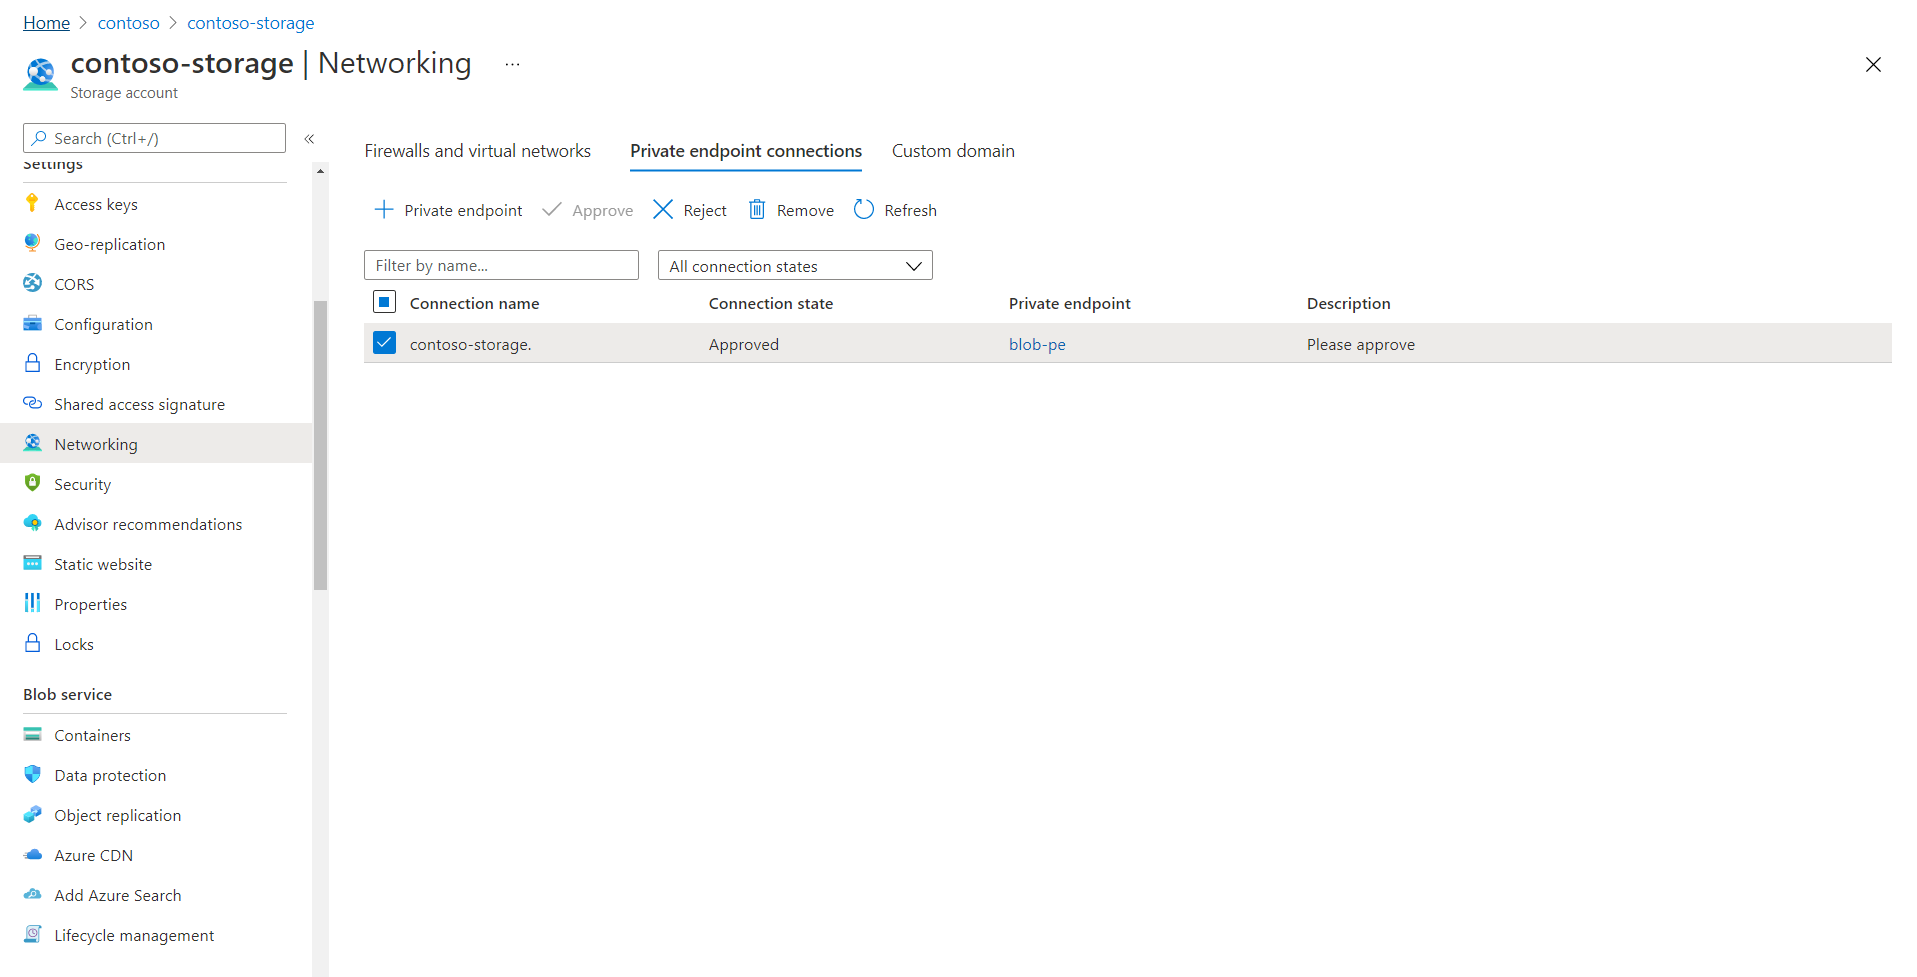
Nachdem der private Endpunkt genehmigt wurde, erstellt Foundry IQ die erforderlichen DNS-Zonenzuordnungen in der DNS-Zone, die dafür erstellt wird.
Obwohl der private Endpunktlink auf der Netzwerkseite aktiv ist, wird er nicht aufgelöst.
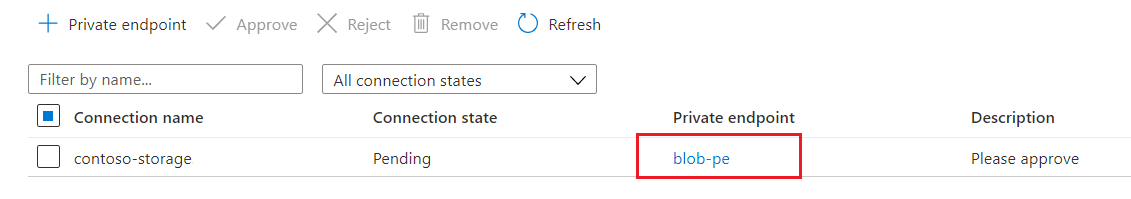
Wenn Sie den Link auswählen, wird ein Fehler erzeugt. Eine Statusmeldung von "The access token is from the wrong issuer" und must match the tenant associated with this subscription wird angezeigt, da die private Back-End-Endpunktressource von Microsoft in einem Microsoft verwalteten Mandanten bereitgestellt wird, während sich die verknüpfte Ressource (Foundry IQ) in Ihrem Mandanten befindet. Es ist beabsichtigt, dass Sie nicht auf die private Endpunktressource zugreifen können, indem Sie den Link für die private Endpunktverbindung auswählen.
Folgen Sie den Anweisungen im nächsten Abschnitt, um den Status Ihres freigegebenen privaten Links zu überprüfen.
3 – Status des freigegebenen privaten Links überprüfen
Auf der Foundry IQ-Seite können Sie überprüfen, ob die Anforderung genehmigt wurde, indem Sie die Seite „Shared Private Access“ der Networking-Seite des Foundry IQ-Diensts erneut aufrufen. Der Verbindungsstatus sollte „Genehmigt“ lauten.
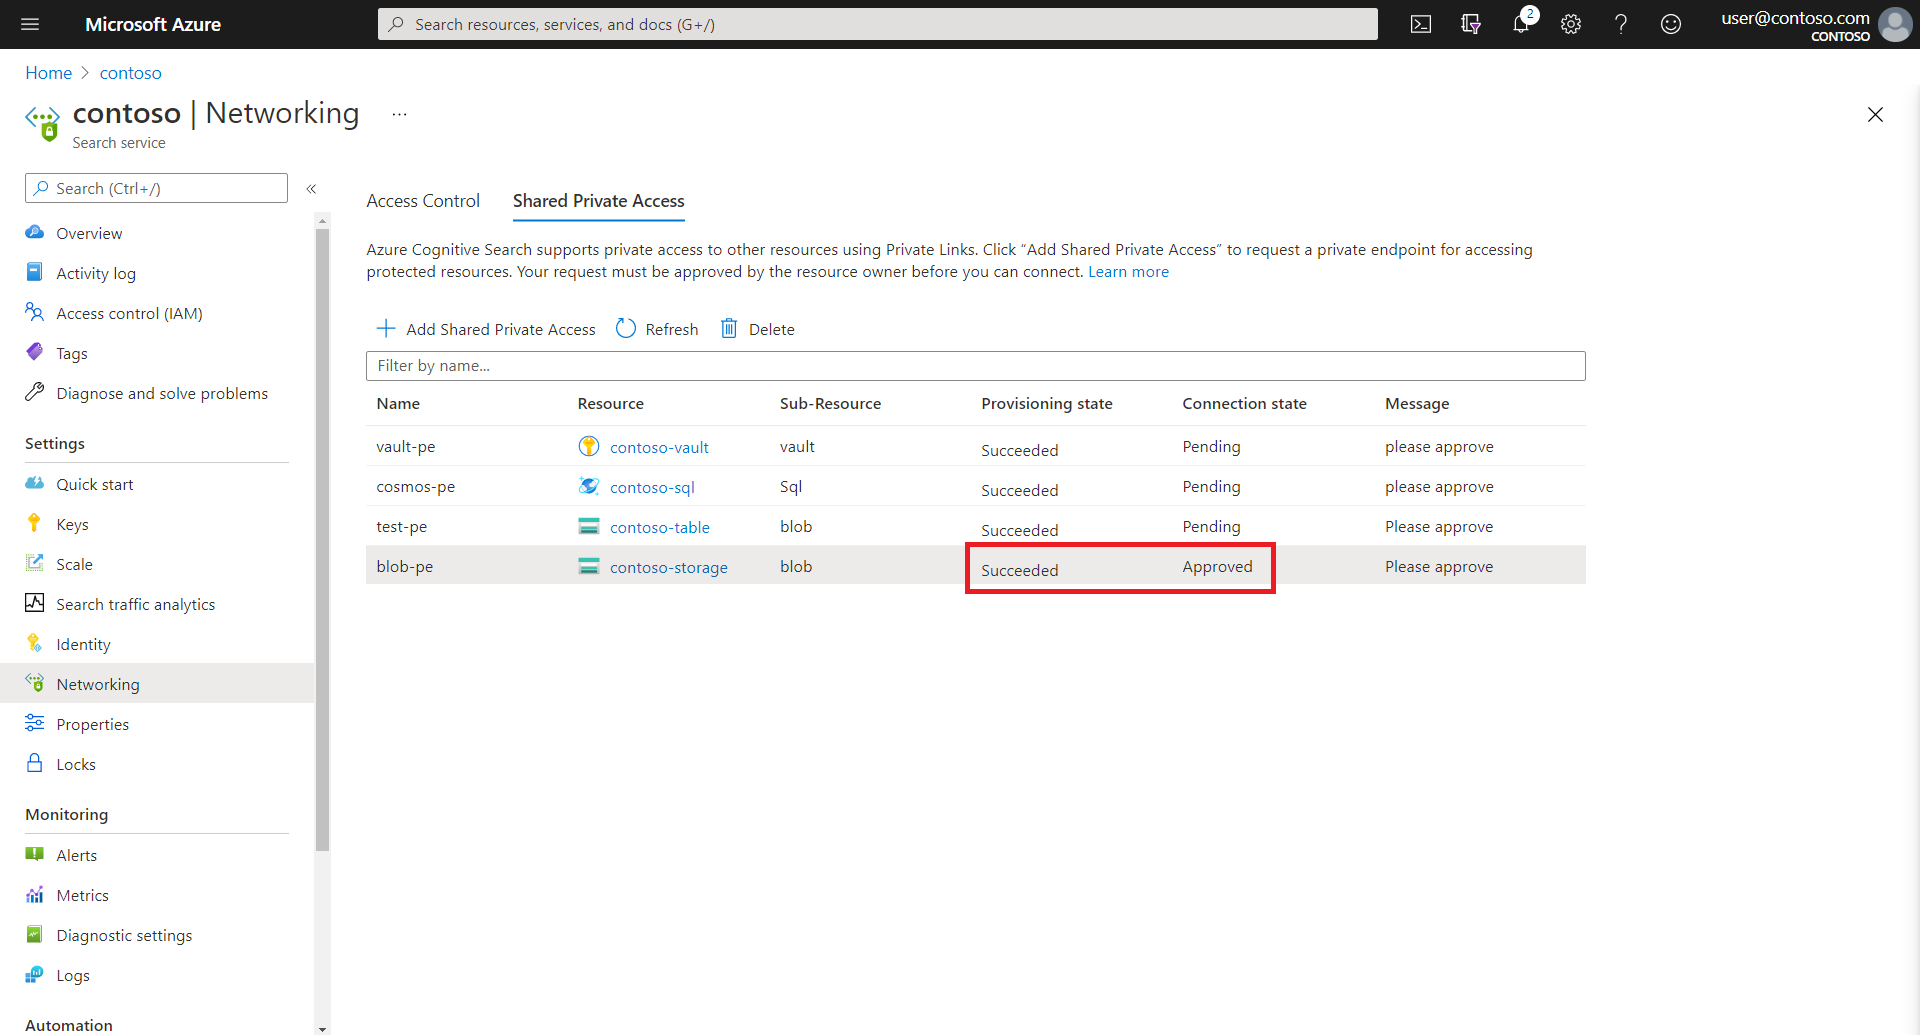
Alternativ können Sie den Verbindungsstatus auch durch Verwendung von Shared Private Link Resources - Get abrufen.
az rest --method get --uri https://management.azure.com/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Search/searchServices/contoso-search/sharedPrivateLinkResources/blob-pe?api-version=2025-05-01
Dadurch würde ein JSON zurückgegeben, in dem der Verbindungsstatus im Abschnitt "Eigenschaften" als "Status" angezeigt wird. Nachfolgend sehen Sie ein Beispiel für ein Speicherkonto.
{
      "name": "blob-pe",
      "properties": {
        "privateLinkResourceId": "/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Storage/storageAccounts/contoso-storage",
        "groupId": "blob",
        "requestMessage": "please approve",
        "status": "Approved",
        "resourceRegion": null,
        "provisioningState": "Succeeded"
      }
}
Wenn der Bereitstellungsstatus (properties.provisioningState) der Ressource "Erfolgreich" ist und der Verbindungsstatus (properties.status) "Genehmigt" ist, bedeutet dies, dass die freigegebene private Linkressource funktionsfähig ist und der Indexer für die Kommunikation über den privaten Endpunkt konfiguriert werden kann.
4 – Konfigurieren des Indizierers für die Ausführung in der privaten Umgebung
Die Indexerausführung erfolgt entweder in einer privaten Umgebung, die speziell für den Foundry IQ-Dienst vorgesehen ist, oder in einer mandantenfähigen Umgebung, die intern verwendet wird, um teure Skillset-Verarbeitung für mehrere Kunden auszulagern.
Die Ausführungsumgebung ist transparent, aber sobald Sie mit dem Erstellen von Firewallregeln oder dem Einrichten privater Verbindungen beginnen, müssen Sie die Indizierungsausführung berücksichtigen. Konfigurieren Sie für eine private Verbindung die Indizierungsausführung so, dass sie immer in der privaten Umgebung ausgeführt wird.
In diesem Schritt wird gezeigt, wie Sie den Indexer für die Ausführung in der privaten Umgebung mithilfe der REST-API konfigurieren. Sie können die Ausführungsumgebung auch mit dem JSON-Editor im Azure-Portal festlegen.
Hinweis
Sie können diesen Schritt ausführen, bevor die private Endpunktverbindung genehmigt wird. Bis die private Endpunktverbindung jedoch als genehmigt angezeigt wird, endet jeder vorhandene Indexer, der versucht, mit einer sicheren Ressource (z. B. dem Speicherkonto) zu kommunizieren, in einem vorübergehenden Fehlerzustand, und neue Indexer werden nicht erstellt.
Erstellen Sie die Datenquellendefinition, den Index und das Skillset (wenn Sie eine verwenden) wie gewohnt. Es gibt keine Eigenschaften in diesen Definitionen, die bei Verwendung eines freigegebenen privaten Endpunkts variieren.
Erstellen Sie einen Indexer, der auf die Datenquelle, den Index und das Skillset verweist, die Sie im vorherigen Schritt erstellt haben. Erzwingen Sie außerdem durch Festlegen der Indexerkonfigurationseigenschaft
executionEnvironmentaufprivate, dass der Indexer in der privaten Ausführungsumgebung ausgeführt wird.{ "name": "indexer", "dataSourceName": "blob-datasource", "targetIndexName": "index", "parameters": { "configuration": { "executionEnvironment": "private" } }, "fieldMappings": [] }
Nachdem der Indexer erfolgreich erstellt wurde, sollte die Verbindung mit der Azure-Ressource über die private Endpunktverbindung hergestellt werden. Sie können den Status des Indexers mithilfe der Indexerstatus-API überwachen.
Hinweis
Wenn Sie bereits über Indexer verfügen, können Sie sie über die PUT-API aktualisieren, indem Sie den executionEnvironmentprivate JSON-Editor im Azure-Portal festlegen oder verwenden.
Netzwerk nach der Erstellung von Wissensquellen ändern
Die Eigenschaft der Wissensquelle ingestionParameters.networkAccessMode kann in der REST API 2026-11-01-preview und 2026-10-01 nur zum Erstellungszeitpunkt festgelegt werden. Das Ändern des effektiven Werts bei einer Aktualisierung der Wissensquelle wird nicht unterstützt. Um den gespeicherten Modus zu ändern, löschen Sie die Wissensquelle, und erstellen Sie sie neu.
Als Zwischenalter können Sie nur die generierten Indexer parameters.configuration.executionEnvironment für berechtigte indizierte Blobs, ADLS Gen2 und Azure SQL Wissensquellen ändern. Diese Änderung ist eine unterstützte Ausnahme von der Empfehlung, generierte Ressourcen nicht zu bearbeiten, nicht die Berechtigung zum Ändern anderer generierter Einstellungen. Sie gilt nicht für indizierte SharePoint, OneLake, Datei, Remotequellen, S3 HD oder Serverless.
Vorbereiten und Aktualisieren des generierten Indexers
Verwenden Sie die REST-API der Search-Datenebene 2026-10-01 für die folgenden Vorgänge. Authentifizieren mit einem Microsoft Entra ID-Token. Weisen Sie den Suchdienstmitwirkenden zu, um den Indexer zu lesen, zu aktualisieren und auszuführen, und führen Sie den Suchindex aus , um den generierten Index zur Überprüfung oder gleichwertigen Berechtigungen abzufragen. Siehe Rollenbasierter Zugriff.
Erstellung und Genehmigung für freigegebene private Links verwenden weiterhin ihre separaten Verwaltungsebenen-APIs und -Versionen, die weiter oben in diesem Artikel beschrieben wurden.
Überprüfen Sie die Konfigurations- und Ebenenmatrix und die Voraussetzungen ihres Connectors. Erstellen oder wiederverwenden Sie jeden erforderlichen Link mithilfe der vorhandenen Erstellungs- und Genehmigungsverfahren. Überprüfen Sie die Zielressource, Ressourcengruppen-ID, Genehmigung und Bereitstellungsbereitschaft für jede Abhängigkeit.
Wenn eine Portalüberprüfung keine abonnementübergreifende Ressource auflösen kann, überprüfen Sie die Genehmigung für die Zielressource und die Bereitschaft für den Foundry IQ-Dienst manuell. Eine nicht verfügbare Überprüfung ist kein Beweis für den Erfolg. Deaktivieren Sie den öffentlichen Zugriff nicht, bevor alle privaten Abhängigkeiten genehmigt und überprüft werden.
Rufen Sie die Wissensquelle ab mit
GET {search-endpoint}/knowledgesources('{knowledge-source-name}')?api-version=2026-10-01. LesenazureBlobParameters.createdResources.indexeroderindexedSqlParameters.createdResources.indexeraus der Antwort. Verwenden Sie den zurückgegebenen Namen; leiten Sie ihn nicht von einer Benennungskonvention ab. Wenn kein Indexer zurückgegeben wird, halten Sie an und überprüfen Sie die Quellenerstellung und die Eignung.Rufen Sie den Indexer mit
GET {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01ab. Behalten Sie die vollständige Definition und das ETag bei, und bewahren Sie eine sichere Kopie zum Rückgängigmachen auf. Koordinieren Sie mit jeder Person, die die Wissensquelle oder den Indexer aktualisiert.Erstellen Sie einen vollständigen Updatekörper aus den beschreibbaren Eigenschaften des aktuellen Indexers. Nur
parameters.configuration.executionEnvironmentinprivateändern. Bewahren Sie alle anderen unterstützten Eigenschaften auf, einschließlich Datenquelle, Zielindex, Skillset, Zeitplan, Zuordnungen, andere Konfigurationseinträge und alle Verschlüsselungseinstellungen. Wennparametersoderconfigurationnicht vorhanden ist, fügen Sie das fehlende Objekt hinzu, ohne vorhandene Einstellungen zu ersetzen.Senden Sie keine partielle Definition, oder senden Sie eine GET-Antwort nicht ungeprüft als PUT-Body zurück. Schließen Sie Metadaten aus, die nur in der Antwort enthalten sind, und verwenden Sie den Indexers - Create or Update contract für beschreibbare Felder. Wenn ein erforderlicher geheimer Schlüssel ausgelassen oder geschwärzt wird, stellen Sie ihn vor der Aktualisierung sicher aus der ursprünglichen Konfiguration wieder her. Geben Sie niemals einen Platzhalter für die Schwärzung ein. Wenn diese API-Version vorhandene Einstellungen nicht darstellen kann, halten Sie an, anstatt sie zu verwerfen.
Aktualisieren Sie den vorhandenen Indexer mit
PUT {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01,Content-Type: application/json, ,Prefer: return=representationundIf-Match: <etag-from-get>. Senden Sie den vollständigen Body aus dem vorherigen Schritt. Bewahren Sie das ETag genau wie zurückgegeben auf. Wenn die Bedingung fehlschlägt, da eine andere Aktualisierung die Ressource geändert hat, rufen Sie die neueste Definition und das ETag ab, überprüfen Sie die Unterschiede, und wenden Sie nur die Netzwerkänderung erneut an. Versuchen Sie es nicht ungeprüft erneut.Rufen Sie den Indexer erneut ab, und bestätigen Sie, dass
parameters.configuration.executionEnvironmentprivateist. Führen Sie den Indexer mitPOST {search-endpoint}/indexers('{indexer-name}')/search.run?api-version=2026-10-01aus und überprüfen Sie dann den Ausführungsstatus. Überprüfen Sie die Abhängigkeitskonnektivität, und überprüfen Sie den erwarteten Quellinhalt im generierten Index.
Eine erfolgreiche Ausführung allein beweist nicht, dass keine öffentliche Route verwendet wurde. Überprüfen Sie die Steuerelemente für private Verbindungen und Zielnetzwerke, wie unter "Testen des freigegebenen privaten Links " beschrieben, bevor Sie sich auf die private Isolation verlassen.
Die Außerkraftsetzung rückgängig machen und beibehalten
Um die Außerkraftsetzung rückgängig zu machen, wiederholen Sie die GET- und bedingte PUT-Prozedur der vollständigen Definition, wobei nur parameters.configuration.executionEnvironment durch standard ersetzt wird. Verwenden Sie public nicht: Das ist ein Wissensquellenmodus, kein Indexerausführungswert.
standard ermöglicht dem Dienst, die Ausführungsumgebung zu wählen; es erzwingt keine öffentliche Route. Vergewissern Sie sich, dass die Quelle und Abhängigkeiten unter der resultierenden Konfiguration erreichbar sind, und führen Sie den Indexer erneut aus und überprüfen Sie ihn.
Die Überschreibung ändert nicht die gespeicherte networkAccessMode der Wissensquelle. Eine Wissensquelle-Antwort oder Portalansicht kann daher einen Modus anzeigen, der die aktuelle Überschreibung des generierten Indexers nicht beschreibt. Überprüfen Sie die Indexerdefinition auf die tatsächliche Ausführungseinstellung.
Spätere Aktualisierungen oder Regenerationen von Wissensquellen können diese Einstellung für den generierten Indexer überschreiben. Überprüfen Sie sie nach diesen Vorgängen erneut, und setzen Sie die Außerkraftsetzung erst nach überprüfung der aktuellen Definition, Berechtigung und Bereitschaft für private Links erneut ein. Verwenden Sie dieses Zwischenverfahren, bis systemeigene Netzwerkupdates für die Wissensquelle nach der Erstellung explizit unterstützt werden; GA allein entfernt die Einschränkung zur Erstellungszeit nicht.
5 – Testen des freigegebenen privaten Links
Wenn Sie dies noch nicht getan haben, stellen Sie sicher, dass Ihre Azure PaaS-Ressource Verbindungen aus dem öffentlichen Internet ablehnt. Wenn Verbindungen akzeptiert werden, überprüfen Sie die DNS-Einstellungen auf der Seite "Netzwerk " Ihrer Azure PaaS-Ressource.
Wählen Sie ein Tool aus, das ein Ausgehendes Anforderungsszenario aufrufen kann, z. B. eine Indizierungsverbindung mit einem privaten Endpunkt. Eine einfache Wahl ist die Verwendung eines Import-Assistenten, Sie können aber auch einen REST-Client und REST-APIs für eine genauere Genauigkeit ausprobieren. Wenn Ihr Foundry IQ-Dienst nicht auch für eine private Verbindung konfiguriert ist, kann die REST-Clientverbindung zur Suche über das öffentliche Internet erfolgen.
Legen Sie die Verbindungszeichenfolge auf die private Azure PaaS-Ressource fest. Das Format der Verbindungszeichenfolge ändert sich nicht für einen freigegebenen privaten Link. Der Foundry IQ-Dienst ruft den freigegebenen Private Link intern auf.
Bei Indexerworkloads befindet sich die Verbindungszeichenfolge in der Datenquellendefinition. Ein Beispiel für eine Datenquelle könnte wie folgt aussehen:
 {
   "name": "my-blob-ds",
   "type": "azureblob",
   "subtype": null,
   "credentials": {
     "connectionString": "DefaultEndpointsProtocol=https;AccountName=<YOUR-STORAGE-ACCOUNT>;AccountKey=..."
   }
Denken Sie bei Indexerworkloads daran, die Ausführungsumgebung in der Indexerdefinition festzulegen. Ein Beispiel für eine Indexerdefinition könnte wie folgt aussehen:
"name": "indexer",
"dataSourceName": "my-blob-ds",
"targetIndexName": "my-index",
"parameters": {
   "configuration": {
       "executionEnvironment": "private"
       }
   },
"fieldMappings": []
}
Führen Sie den Indexer aus. Wenn die Indexerausführung erfolgreich ausgeführt wird und der Suchindex aufgefüllt wird, funktioniert der freigegebene private Link.
Wann ein freigegebener privater Link verwendet werden soll
Foundry IQ führt ausgehende Anrufe an andere Azure Ressourcen in den folgenden Szenarien aus:
- Knowledge Base-Verbindungen mit Azure OpenAI für agentische Abrufworkflows
- Indexer- oder Abfrageverbindungen mit Azure OpenAI oder Azure Vision in Foundry Tools für die Vektorisierung
- Indizierungsverbindungen zu unterstützten Datenquellen
- Indexerverbindungen (Skillset) zu Azure Storage zum Zwischenspeichern von Anreicherungen oder zum Schreiben in einen Wissensspeicher
- Indexerverbindungen (Skillset) zu Foundry Tools für Abrechnungszwecke
- Verschlüsselungsschlüsselanforderungen an Azure Key Vault
- Benutzerdefinierte Qualifikationsanforderungen an Azure Functions oder ähnliche Ressourcen
Freigegebene private Links funktionieren nur für Azure-zu-Azure-Verbindungen. Wenn Sie eine Verbindung mit OpenAI oder einem anderen externen Modellanbieter herstellen, muss die Verbindung über das öffentliche Internet erfolgen.
Freigegebene private Links gelten für Vorgänge und Daten, auf die über einen privaten Endpunkt für Azure-Ressourcen oder -Clients zugegriffen wird, die in einem virtuellen Azure-Netzwerk ausgeführt werden.
Ein freigegebener privater Link ist:
- Erstellt mithilfe von Foundry IQ-Tools, APIs oder SDKs
- Vom Azure-Ressourcenbesitzer genehmigt
- Intern von Foundry IQ für eine private Verbindung zu einer bestimmten Azure Ressource verwendet
Nur Ihr Foundry IQ-Dienst kann die privaten Links verwenden, die es erstellt, und es kann nur ein freigegebener privater Link in Ihrem Dienst für jede Ressourcen- und Unterressourcenkombination erstellt werden.
Sobald Sie den privaten Link eingerichtet haben, wird er automatisch verwendet, wenn der Foundry IQ-Dienst eine Verbindung mit dieser Ressource herstellt. Sie müssen die Verbindungszeichenfolge nicht ändern oder den Client ändern, den Sie zum Ausgeben der Anforderungen verwenden, obwohl das für die Verbindung verwendete Gerät eine Verbindung mit einer autorisierten IP in der Firewall der Azure-Ressource herstellen muss.
Es gibt zwei Szenarien für die gemeinsame Verwendung von Azure Private Link und Foundry IQ:
Szenario 1: Erstellen Sie einen gemeinsam genutzten privaten Link, wenn eine ausgehende Verbindung (Indexer oder Knowledge Base) mit Azure eine private Verbindung erfordert. Dieses Szenario wird in diesem Artikel behandelt.
Szenario 2: Konfigurieren der Suche nach einer privaten eingehenden Verbindung von Clients, die in einem virtuellen Netzwerk ausgeführt werden.
Obwohl beide Szenarien eine Abhängigkeit von Azure Private Link haben, sind sie unabhängig. Sie können einen freigegebenen Private Link erstellen, ohne Ihren Foundry IQ-Dienst für einen privaten Endpunkt zu konfigurieren.
Einschränkungen
Beachten Sie beim Auswerten freigegebener privater Links für Ihr Szenario die folgenden Einschränkungen:
Einige der ressourcentypen, die in einem freigegebenen privaten Link verwendet werden, befinden sich in der Vorschau. Wenn Sie eine Verbindung mit einer Vorschauressource (Azure Database for MySQL oder Azure SQL Managed Instance) herstellen, verwenden Sie eine Vorschauversion der Verwaltungs-REST-API, um den freigegebenen privaten Link zu erstellen. Wir empfehlen die neueste Vorschau-API-Version.
Die Indexerausführung muss die private Ausführungsumgebung verwenden, die für Ihren Foundry IQ-Dienst spezifisch ist. Private Endpunktverbindungen werden von der Umgebung für die Verarbeitung von mehrinstanzenfähigem Inhalt nicht unterstützt. Die Konfigurationseinstellung für diese Anforderung wird in diesem Artikel behandelt.
Die Grenzwerte für freigegebene private Verknüpfungsressourcen variieren je nach Preisniveau.
Debug-Sitzungen unterstützen keine geteilten privaten Links. Wenn Ihr Foundry IQ-Dienst private Endpunktkonnektivität verwendet, können Sie keine Debugsitzungen dafür ausführen. Eine Problemumgehung finden Sie unter Debugsitzungen und privater Konnektivität.
Wenn Sie Ihre Preisebene ändern, werden freigegebene private Linkressourcen auf der Grundlage der Grenzwerte der Zielebene ausgewertet. Wenn die Anzahl der freigegebenen privaten Links das Maximum der Zielstufe überschreitet, wird die Stufenänderung blockiert. Wenn die Stufe erfolgreich geändert wird, werden vorhandene freigegebene private Linkressourcen nicht neu erstellt und erfordern keine erneute Genehmigung. Die Private Indexer-Konnektivität funktioniert weiterhin, nachdem der Foundry IQ-Dienst zum Bereitstellungszustand "Erfolgreich" und zum Status "Wird ausgeführt" zurückkehrt, vorausgesetzt, der Bereitstellungszustand für den freigegebenen Private Link bleibt "Erfolgreich" und der Verbindungsstatus bleibt "Genehmigt".
Beheben von Legacy-freigegebenen privaten S3 HD-Links
Einige S3 HD-Dienste können ältere freigegebene Private Link-Ressourcen aufweisen, obwohl die Konfiguration nicht unterstützt wird. Die historische Akzeptanz der Ressource oder eines erfolgreichen Indexerlaufs weist nicht nach, dass privates Routing unterstützt wird.
Ein Full-Service-Update kann diesen Legacystatus überprüfen und während einer ansonsten nicht verbundenen Änderung fehlschlagen, z. B. Skalierung, Identität, Tags oder ARM- oder Terraform-Update. Vergewissern Sie sich, dass der Fehler nicht unterstützte freigegebene private Links betrifft, bevor Sie dieses Verfahren verwenden:
- Vergewissern Sie sich, dass die Dienst-SKU
standard3ist und ihrhostingModeHighDensityist. Wenden Sie diese Korrektur nicht auf gewöhnliches S3 an, nur weil der SKU-Name ähnlich ist. - Inventarisieren Sie die searchseitigen freigegebenen Private Link-Ressourcen. Erfassen Sie Ziele, Gruppen-IDs, Bereitstellungszustände, Zielgenehmigungszustände und Workloads, die von jeder Verbindung abhängen.
- Identifizieren Sie eine unterstützte Konnektivitätsalternative, und bewerten Sie die Auswirkungen der Arbeitsauslastung, bevor Sie etwas löschen. Planen Sie ein Wartungsfenster, und unterbrechen Sie ggf. betroffene Arbeitslasten. Gehen Sie nicht davon aus, dass ein öffentlicher Endpunkt eine akzeptable Alternative ist.
- Löschen Sie die nicht unterstützten suchseitigen Private Link-Ressourcen über die Verwaltungs-API für freigegebene Private Link-Ressourcen. Durch das Löschen nur der zielseitigen privaten Endpunktverbindung wird der ungültige Zustand auf der Search-Seite nicht entfernt.
- Vergewissern Sie sich, dass das Löschen abgeschlossen ist und die suchseitige Ressourcenliste den beabsichtigten Zustand widerspiegelt. Wiederholen Sie dann das ursprüngliche Dienstupdate.
- Überprüfen Sie jede betroffene Workload über ihren unterstützten Konnektivitätspfad. Der Erfolg der Anfrage allein beweist kein privates Routing.
- Wenn das Löschen fehlschlägt, Ressourcen verwaisen oder Überprüfungsfehler weiterhin bestehen, wenden Sie sich mit bereinigten Ressourcen-IDs, Zeitstempeln sowie Bereitstellungs- und Genehmigungszuständen und dem Abhängigkeitsbestand an Azure-Support.
Löschen Sie keine Links ohne einen Workloadplan, und versuchen Sie nicht, diesen Zustand zu beheben, indem Sie hostingMode vor Ort ändern. Dieses Verfahren betrifft nicht unterstützte freigegebene private Links, nicht alle Dienstaktualisierungsfehler.
Informationen zum Unterschied zwischen eingehenden Endpunkten, ausgehenden Verbindungen, Identität und Regeln für den Perimeterzugriff finden Sie unter Netzwerksicherheit für den agentischen Abruf.
Problembehandlung
Falls bei der Indexererstellung ein Fehler mit dem Hinweis auftritt, dass die Anmeldeinformationen für die Datenquelle ungültig sind, überprüfen Sie vor dem Debuggen der Verbindung zunächst den Genehmigungsstatus der geteilten privaten Verbindung. Wenn der Status lautet
Approved, überprüfen Sie dieproperties.provisioningStateEigenschaft. Wenn esIncompleteist, könnte ein Problem mit den zugrunde liegenden Abhängigkeiten bestehen. In diesem Fall senden Sie diePUTAnfrage erneut, um den freigegebenen privaten Link wiederherzustellen. Möglicherweise müssen Sie auch den Genehmigungsschritt wiederholen.Wenn Indexer konsistent oder zeitweise fehlschlagen, überprüfen Sie die
executionEnvironmentEigenschaft im Indexer. Der Wert sollte aufprivate. Wenn Sie diese Eigenschaft nicht festgelegt haben und der Indexer in der Vergangenheit erfolgreich ausgeführt wurde, liegt es daran, dass der Foundry IQ-Dienst eine private Umgebung eigene Umgebung verwendet hat. Ein Foundry IQ-Dienst verschiebt die Verarbeitung aus der Multimandantenumgebung, wenn das System unter Last ist.Sollte beim Erstellen einer freigegebenen privaten Verbindung eine Fehlermeldung angezeigt werden, vergewissern Sie sich anhand der Dienstgrenzwerte, dass Sie das Kontingent für Ihren Tarif nicht überschritten haben.
Nächste Schritte
Weitere Informationen zu privaten Endpunkten und anderen methoden für sichere Verbindungen: