Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Note
Foundry IQ (Azure KI-Suche) bietet direkte Indizierungs- und Abfrage-APIs zusammen mit Wissensquellen- und Knowledge Base-APIs auf höherer Ebene für den verwalteten Abruf. Verwenden Sie das Azure Portal, REST-APIs oder Azure SDKs, um diese Funktionen zu konfigurieren, oder verbinden Sie Agents mit Wissensdatenbanken im Microsoft Foundry-Portal.
In diesem Artikel wird erläutert, wie Sie die rollenbasierte Zugriffssteuerung (RBAC) für Vorgänge in der Datenebene in Foundry IQ (Azure KI-Suche) aktivieren. Mit aktivierter RBAC können Sie die Microsoft Entra ID-Authentifizierung anstelle von API-Schlüsseln verwenden.
Wichtig
Wenn Sie einen Foundry IQ-Dienst erstellen, ist die schlüsselbasierte Authentifizierung die Standardauthentifizierung, aber es ist nicht die sicherste Option. Es wird empfohlen, sie durch rollenbasierten Zugriff zu ersetzen, wie in diesem Artikel beschrieben.
Nur Datenebenenrollen können deaktiviert werden. Rollen für die Dienstverwaltung (Steuerungsebene) sind integriert und können nicht aktiviert oder deaktiviert werden.
Wenn Sie im Aktivitätsprotokoll eines Foundry IQ-Diensts nur mit Rollen schlüsselbezogene Aktivitäten beobachten, z. B. „Administratorschlüssel abrufen“, werden diese Aktionen auf der Kontrollebene initiiert und wirken sich nicht auf Ihre Inhalte oder inhaltsbezogenen Vorgänge aus.
Voraussetzungen
- Ein Foundry IQ Service in jeder Region, auf jeder Ebene, einschließlich kostenlos.
- Besitzer, Benutzerzugriffsadministrator oder eine benutzerdefinierte Rolle mit Microsoft.Authorization/roleAssignments/write-Berechtigungen zum Aktivieren von RBAC.
- Nach dem Aktivieren von RBAC benötigen Sie Datenebenenrollen für den Zugriff auf Inhalte: Suchdienstmitwirkender, Suchindexdatenmitwirkender und Suchindexdatenleser. Details finden Sie unter " Rollen zuweisen ".
Aktivieren des rollenbasierten Zugriffs für Datenebenenvorgänge
Konfigurieren Sie Ihren Foundry IQ-Dienst so, dass er den Header authorization in Datenanforderungen erkennt, die ein OAuth2-Zugriffstoken enthalten.
Wenn Sie Rollen für die Datenebene aktivieren, ist die Änderung sofort wirksam, aber warten Sie ein paar Sekunden, bevor Sie Rollen zuweisen.
Der Standardfehlermodus für nicht autorisierte Anforderungen ist http401WithBearerChallenge. Alternativ können Sie den Fehlermodus auf http403 festlegen.
Wechseln Sie im Azure Portal zu Ihrem Foundry IQ Service.
Wählen Sie "Einstellungen" und dann " Schlüssel " im linken Bereich aus.
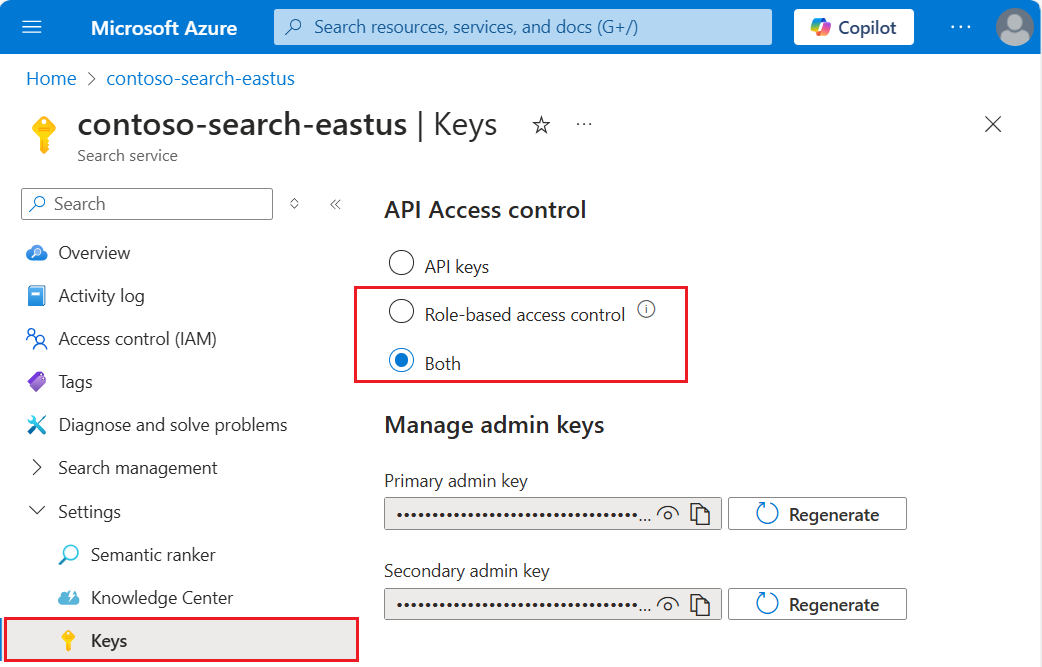
Wählen Sie Rollenbasierte Steuerung aus. Wählen Sie die Option Beides nur dann aus, wenn Sie derzeit Schlüssel verwenden und Zeit benötigen, um Clients auf die rollenbasierte Zugriffssteuerung umzustellen.
Option Beschreibung API-Schlüssel (Standard) Erfordert API-Schlüssel im Anforderungsheader für die Autorisierung Rollenbasierte Zugriffssteuerung (empfohlen) Erfordert die Mitgliedschaft in einer Rollenzuweisung, um die Aufgabe abzuschließen. Außerdem ist ein Autorisierungs-Header erforderlich in der Anforderung. Beides Anforderungen sind entweder mithilfe eines API-Schlüssels oder einer rollenbasierten Zugriffssteuerung gültig, aber wenn Sie beide in derselben Anforderung bereitstellen, wird der API-Schlüssel verwendet. Wenn Sie als Administrator einen Nur-Rollen-Ansatz auswählen, weisen Sie Ihrem Benutzerkonto Datenebenenrollen zu, um den vollständigen Administratorzugriff auf Datenebenenvorgänge im Azure-Portal wiederherzustellen. Rollen umfassen Suchdienstmitwirkender, Suchindexdatenmitwirkender und Suchindexdatenleser. Sie benötigen die ersten beiden Rollen, wenn Sie einen gleichwertigen Zugriff wünschen.
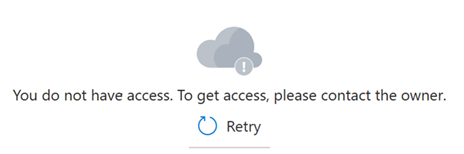
Manchmal kann es fünf bis zehn Minuten dauern, bis Rollenzuweisungen wirksam werden. Bis zu diesem Zeitpunkt wird die folgende Meldung auf den Seiten im Azure-Portal angezeigt, die für Vorgänge auf Datenebene verwendet werden.
Deaktivieren der rollenbasierten Zugriffssteuerung
Es ist möglich, die rollenbasierte Zugriffssteuerung für Vorgänge auf Datenebene zu deaktivieren und stattdessen eine schlüsselbasierte Authentifizierung zu verwenden. Ein möglicher Anwendungsfall hierfür wäre im Rahmen eines Testworkflows, um Berechtigungsprobleme auszuschließen.
So deaktivieren Sie die rollenbasierte Zugriffssteuerung im Azure-Portal
Wechseln Sie im Azure Portal zu Ihrem Foundry IQ Service.
Wählen Sie "Einstellungen" und dann " Schlüssel " im linken Bereich aus.
Wählen Sie API Keys (API-Schlüssel) aus.
Deaktivieren der API-Schlüssel-Authentifizierung
Der Schlüsselzugriff oder die lokale Authentifizierung kann für Ihren Dienst deaktiviert werden, wenn Sie ausschließlich die integrierten Rollen und Microsoft Entra Authentifizierung verwenden. Durch das Deaktivieren von API-Schlüsseln führt dazu, dass der Foundry IQ-Dienst alle datenbezogenen Anforderungen verweigert, die einen API-Schlüssel im Header übergeben.
Administrator-API-Schlüssel können deaktiviert, aber nicht gelöscht werden. Abfrage-API-Schlüssel können gelöscht werden.
Zum Deaktivieren von Sicherheitsfeatures sind die Berechtigungen der Rolle „Besitzer“ oder „Mitwirkender“ erforderlich.
Wechseln Sie im Azure Portal zu Ihrem Foundry IQ Service.
Wählen Sie im linken Navigationsbereich die Option Schlüssel aus.
Wählen Sie Rollenbasierte Zugriffssteuerung aus.
Die Änderung ist sofort wirksam, warten Sie aber einige Sekunden vor dem Testen. Wenn Sie über die Berechtigung zum Zuweisen von Rollen als Mitglied der Rolle „Besitzer“, „Dienstadministrator“ oder „Co-Admin“ verfügen, können Sie Portalfeatures verwenden, um den rollenbasierten Zugriff zu testen.