Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Note
Foundry IQ (Azure KI-Suche) bietet direkte Indizierungs- und Abfrage-APIs zusammen mit Wissensquellen- und Knowledge Base-APIs auf höherer Ebene für den verwalteten Abruf. Verwenden Sie das Azure Portal, REST-APIs oder Azure SDKs, um diese Funktionen zu konfigurieren, oder verbinden Sie Agents mit Wissensdatenbanken im Microsoft Foundry-Portal.
Azure Data Lake Storage (ADLS) Gen2 unterstützt den benutzerbasierten Zugriff auf Verzeichnisse und Dateien über Access-Steuerelementlisten (ACLs) und role-based access control (Azure RBAC). Attributbasierte Zugriffssteuerung (Azure ABAC) wird nicht unterstützt.
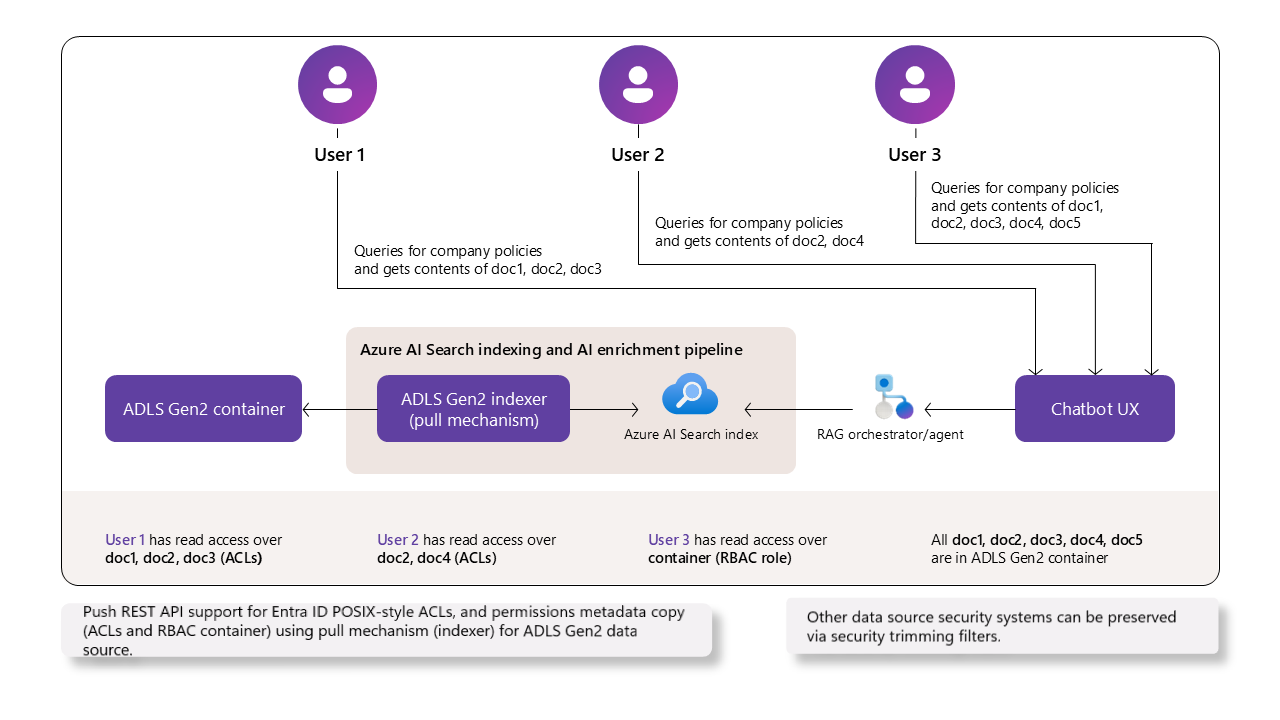
Foundry IQ (Azure KI-Suche) erfasst unterstützte ACL-Einträge und Container-RBAC-Bereiche zusammen mit Dokumentinhalten. Berechtigungsfilter bei der Erfassung und zur Abfragezeit sind in der Regel in der REST-API 2026-10-01 verfügbar. Diese unterstützte Teilmenge bietet nicht die vollständige Parität mit jeder Speicherautorisierungsrichtlinie. Dies ist eine von mehreren Strategien für die Zugriffssteuerung auf Dokumentebene in Foundry IQ.
In diesem Artikel wird erläutert, wie Sie einen ADLS Gen2-Indexer oder eine ADLS Gen2-Blob-Wissensquelle konfigurieren, um Berechtigungsmetadaten automatisch in einen Suchindex abzurufen . Es ergänzt Indexdaten von ADLS Gen2 und Erstellen einer Blob-Wissensquelle für ADLS Gen2 mit Informationen, die speziell für die Berechtigungserfassung gelten. Informationen zum manuellen Pushen von Berechtigungsmetadaten finden Sie unter Indexdokument-ACLs mithilfe der Push-API.
Voraussetzungen
Microsoft Entra ID Authentifizierung und Autorisierung. Dienste und Apps müssen sich im selben Mandanten befinden. Benutzer können in verschiedenen Mandanten sein, solange alle Mandanten Microsoft Entra ID verwenden. Rollenzuweisungen werden für jede authentifizierte Verbindung verwendet.
Foundry IQ auf einer kostenpflichtigen Stufe (Basic oder höher) in jeder Region. Der Foundry IQ-Dienst muss rollenbasierter Zugriff aktiviert sein und eine vom System zugewiesene oder vom Benutzer zugewiesene verwaltete Identität haben.
ADLS Gen2-Blobs in einem hierarchischen Namespace mit Benutzerberechtigungen, die über ACLs oder Rollen gewährt werden.
REST-API Version 2026-10-01 für die allgemein verfügbare Aufnahme von Berechtigungen und Berechtigungsfilter. Überprüfen Sie für die SDK-Unterstützung das Paketänderungsprotokoll für die erforderliche API und die erforderlichen Eigenschaften.
Einschränkungen
Verwenden Sie standardmäßige oder standardmäßige Dokumentanalyse (
parameters.configuration.parsingMode: "default") oder Inhaltsverständnis-basierte Extraktion, sofern unterstützt. Jeder generierte Block muss die erforderlichen Berechtigungsmetadaten und den Quellkontext beibehalten. Der Dienst unterstützt keine speziellen vom Kunden ausgewählten Parsingmodi. Informationen zu ausgeschlossenen Modi und Wissensquelleneinstellungen finden Sie unter Unterstütztes Parsing und Inhaltsextraktion für die Erfassung von Berechtigungen.Dieses Feature wird vom Azure-Portal nicht unterstützt.
ADLS Gen2-Grenzwerte für Rollenzuweisungen und ACL-Einträge gelten.
Die
owning groups,owning usersund (Other)allwerden nicht unterstützt. Verwenden Sie stattdessen unterstütztenamed usersundnamed groupsallowlists, ohne impliziteallowlistsblocklists.Die folgenden Indexerfeatures unterstützen keine Berechtigungsvererbung in indizierten Dokumenten, die von ADLS Gen2 stammen. Wenn Sie eines dieser Features in einem Skillset oder Indexer verwenden, werden Berechtigungen auf Dokumentebene nicht in den indizierten Inhalt einbezogen.
Wissensspeicher, einschließlich des Ressourcenspeichers, der für die Bildbereitstellung (Vorschau) im agentischen Abruf erforderlich ist. Daher wird die Bildbereitstellung für Wissensquellen, die ACLs oder RBAC-Bereiche erfassen, nicht unterstützt.
Nicht unterstützte implizite Berechtigung blocklists
Foundry IQ unterstützt keine impliziten blocklists: Quell-ACL-Konfigurationen, die breit über Other Zugriff gewähren, während benannte Benutzer oder Gruppen ausgeschlossen werden. Sie kann diese Konfigurationen nicht als "jeder außer diesen Identitäten" darstellen.
Die folgende Quell-ACL ist eine nicht unterstützte Konfiguration, keine Setupempfehlung. Sie kombiniert eine Other Leseerteilung mit benannten Benutzer- und Gruppeneinträgen, die keine Berechtigungen besitzen:
user::rw-
user:22222222-2222-2222-2222-222222222222:---
group::r--
group:bbbbbbbb-bbbb-bbbb-bbbb-bbbbbbbbbbbb:---
mask::r--
other::r--
Für diese Konfiguration zeichnet der Indexer den No-Access-Wert none sowohl in metadata_user_ids als auch in metadata_group_ids auf. Kein Benutzer und keine Gruppe erhält Zugriff über die indizierten ACLs. Dies ist keine dokumentweite Ablehnung: Eine unabhängige unterstützte RBAC-Berechtigung kann weiterhin Zugriff gewähren. Es bedeutet nicht, dass der Inhalt der Datei notwendigerweise nicht verarbeitet werden konnte.
So beheben Sie die Quellrichtlinie und aktualisieren die indizierten Berechtigungen:
- Identifizieren Sie die beabsichtigten zulässigen und verweigerten Identitäten, relevante Gruppenmitgliedschaften, Stammverzeichnis-Traversalberechtigungen und unabhängige RBAC-Berechtigungen.
- Ersetzen Sie die nicht unterstützte implizite
blocklistKonfiguration durch unterstützte benannte Benutzer und benannte Gruppenallowlistsfür die Identitäten, die Zugriff haben sollen. Löschen Sie nicht einfach restriktive benannte Einträge, während Sie eine weit gefassteOther-Berechtigung beibehalten, da dies den Quellzugriff erweitern kann. Erweitern Sie die ACL-Maske nicht, oder fügen Sie RBAC-Berechtigungen als Behelfslösung hinzu. - Überprüfen Sie die Quellrichtlinie mit repräsentativen zulässigen und verweigerten Identitäten. Überprüfen Sie vorhandene Dateien und Verzeichnisse separat von Standard-ACLs für neue untergeordnete Elemente. Wenn Sie die Standard-ACL eines übergeordneten Elements ändern, werden vorhandene untergeordnete Elemente nicht aktualisiert.
- Indizierte Berechtigungen synchronisieren. Fordern Sie für den gezielten vollständigen Quellabgleich eine erneute Synchronisierung der Berechtigungen an, während der Indexer im Leerlauf ist, und führen Sie sie aus oder warten Sie auf die planmäßige Ausführung. Überwachen Sie den Abschluss. Alternativ aktualisiert die standardmäßig aktivierte automatische ACL-Aktualisierung ACLs bei geeigneten normalen Ausführungen ungefähr täglich, nicht sofort oder bei jeder geplanten Ausführung.
- Wenn vorhandene Datensätze keine erforderlichen Quellpfade oder Blockzuordnungen besitzen, korrigieren Sie die Pipeline, und verarbeiten Sie diese Datensätze erneut. Ein Resync nur für Berechtigungen repariert keinen fehlenden Quellkontext.
- Überprüfen Sie zulässige und verweigerte Suchergebnisse, einschließlich betroffener Blöcke. Testen Sie einen reinen ACL-Benutzer ohne alternative Berechtigung getrennt von einem unabhängig RBAC-autorisierten Benutzer. Die erfolgreiche Aufnahme oder Aktualisierung allein beweist nicht, dass die korrigierte Richtlinie den beabsichtigten Zugriff behält.
Der Indexer meldet eine Warnung, wenn der Indexer auf nicht unterstützte Ausschlüsse stößt. Überprüfen Sie den Ausführungsverlauf, Warnungen und Fehler; gehen Sie nicht davon aus, dass jede betroffene Datei durch eine separate Warnung identifiziert wird. Zuvor indizierte Berechtigungen können bis zu einem erfolgreichen Update verbleiben, und Teilfehler können unterschiedlich aktuelle Zustände hinterlassen. Nach erfolgreicher Verarbeitung ist kein ACL-abgeleiteter Zugriff für dieses Muster beabsichtigt, sondern kein Hinweis auf einen veralteten Index. Deaktivieren Sie die Erzwingung von Berechtigungen nicht, oder verwenden Sie Lesevorgänge mit erhöhten Rechten als Problemumgehung.
Unterstützung für das Berechtigungsmodell
In diesem Abschnitt werden die Zugriffssteuerungsfunktionen auf Dokumentebene zwischen ADLS Gen2 und Foundry IQ verglichen. Es wird erläutert, welche Azure Data Lake Storage (ADLS) Gen2 Zugriffssteuerungsmechanismen Foundry IQ unterstützt oder abbildet. Dies hilft Ihnen zu verstehen, wie Berechtigungen auf Dokumentebene erzwungen werden.
| Das ADLS Gen2-Feature | Beschreibung | Unterstützt | Notizen |
|---|---|---|---|
| RBAC | Grobgranularer Zugriff auf Containerebene | Ja | Foundry IQ beachtet RBAC für den Zugriff auf alle Dokumente im gesamten Container. |
| ABAC | Attributbasierte Bedingungen über RBAC | Nein | Foundry IQ wertet keine ABAC-Bedingungen für den Zugriff auf Dokumentebene aus. |
| ACL | Feinkörnige Berechtigungen auf Verzeichnis-/Dateiebene (Dokument) | Ja | Foundry IQ verwendet ACLs auf Dokumentebene für Berechtigungsfilter. |
| Sicherheitsgruppen | Gruppenbasierte Berechtigungszuweisungen | Ja | Wird unterstützt, wenn Sicherheitsgruppen innerhalb der ACL auf Dokumentenebene zugeordnet werden. |
Zur Abfragezeit wertet Foundry IQ zuerst RBAC auf Containerebene aus und überprüft dann ACL-Einträge auf Dokumentebene. Der Zugriff wird gewährt, wenn irgendein Mechanismus dies zulässt.
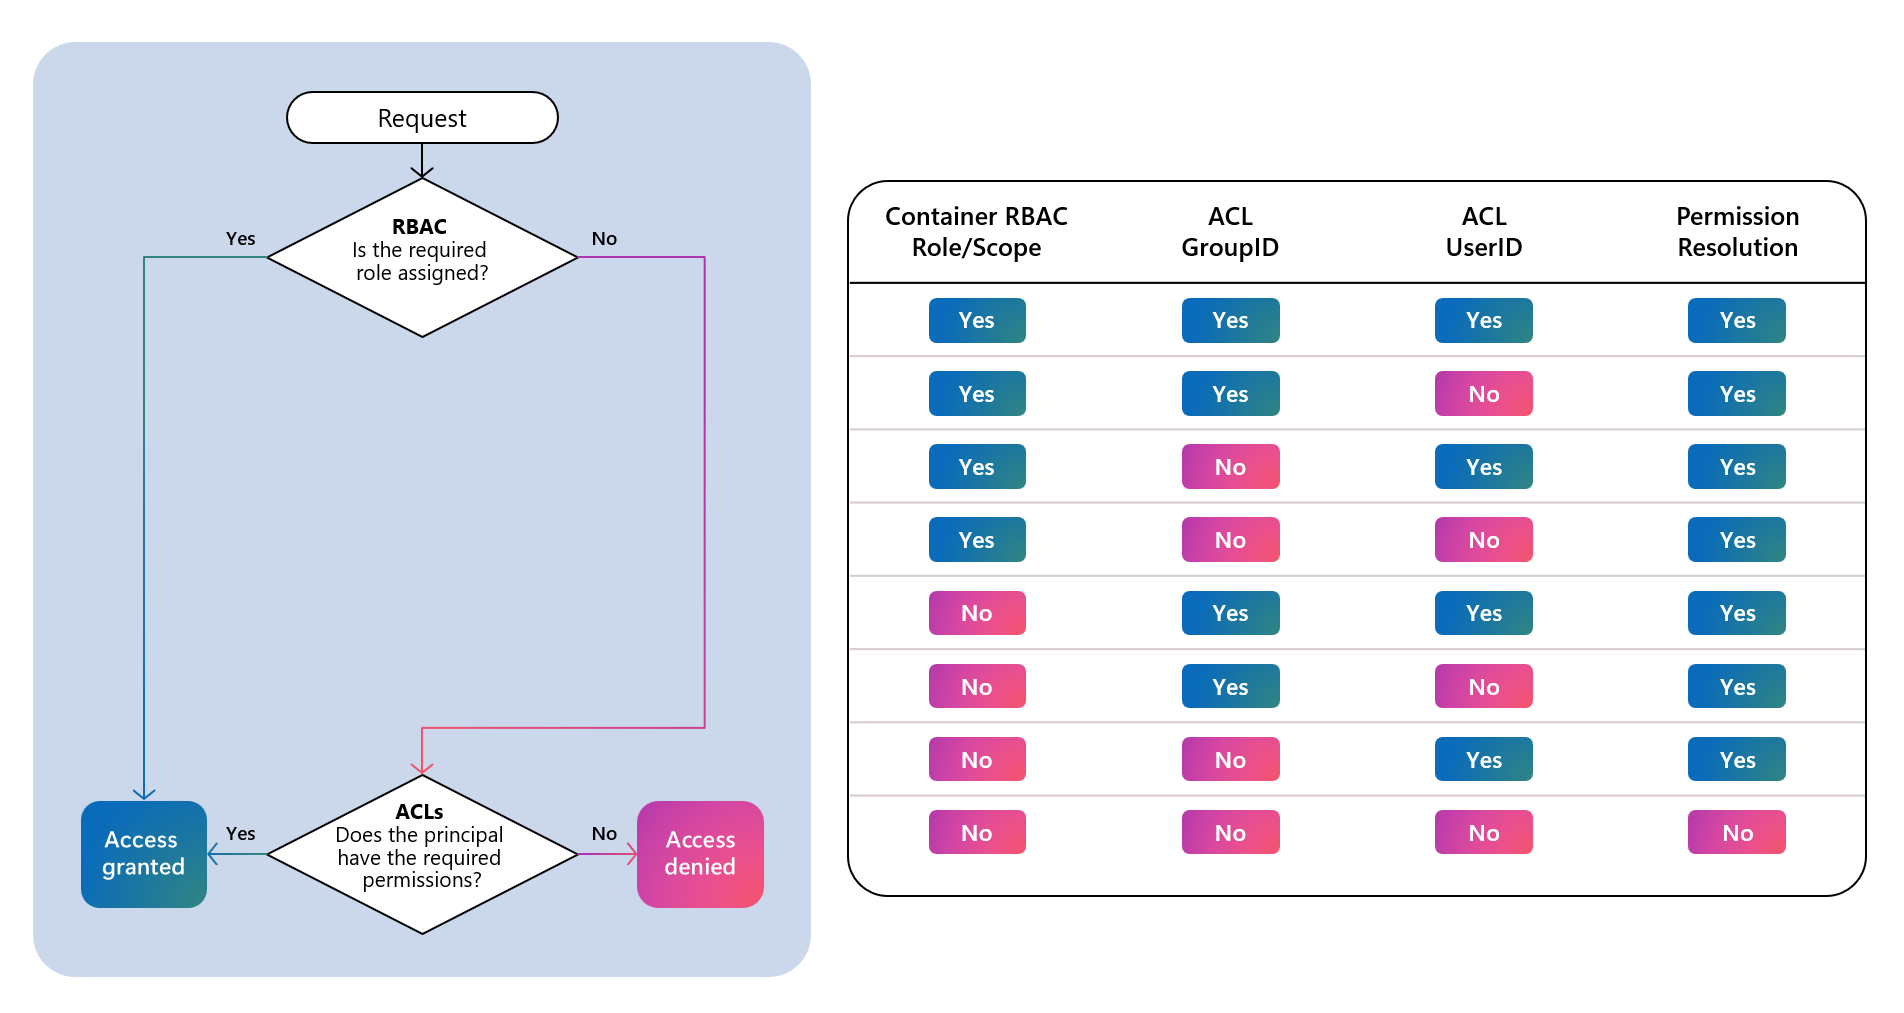
Informationen zu hierarchischen ACL-Berechtigungen
Indexer und Wissensquellen können ACL-Zuordnungen aus dem angegebenen Container und allen Verzeichnissen abrufen, die zu jeder Datei führen, indem sie dem hierarchischen AdLS Gen2-Zugriffsauswertungsfluss folgen. Die endgültigen effektiven Zugriffslisten für jede Datei werden berechnet, und die verschiedenen Zugriffskategorien werden in die entsprechenden Indexfelder indiziert.
Beispiel: In allgemeinen ADLS Gen2-Szenarien im Zusammenhang mit Berechtigungen als Dateipfad /Oregon/Portland/Data.txt.
| Vorgang | / | Oregon/ | Portland/ | Data.txt |
|---|---|---|---|---|
| Datei Data.txt lesen | --X | --X | --X | R-- |
Der Indexer oder die Wissensquelle sammelt ACLs aus jedem Container und Verzeichnis. Anschließend wird der effektive Zugriff auf niedrigeren Ebenen ermittelt und fortgesetzt, bis die Berechtigungen für jede Datei aufgelöst werden.
/ assigned access vs Oregon/ assigned access
  => Oregon/ effective access vs Portland/ assigned access
    => Portland/ effective access vs Data.txt assigned access
      => Data.txt effective access
Konfigurieren von ADLS Gen2
Ein Indexer oder eine Wissensquelle kann ACLs für ein Speicherkonto abrufen, wenn die folgenden Kriterien erfüllt sind. Weitere Informationen zu ACL-Zuordnungen finden Sie unter ADLS Gen2 ACL-Zuordnungen.
Autorisierung
Für die Indizierung muss Ihre Foundry IQ-Dienstidentität über die Berechtigung Storage Blob Data Reader verfügen.
Wenn Sie lokal testen, sollten Sie auch über eine Rollenzuweisung für "Storage Blob Data Reader " verfügen. Weitere Informationen finden Sie unter Connect to Azure Storage using a managed identity.
Stammcontainerberechtigungen
Weisen Sie alle
GroupundUserSätze (Sicherheitsprinzipale) im Stammcontainer/mitReadundExecuteBerechtigungen zu.Stellen Sie sicher, dass sowohl
Readals auchExecuteals "Standardberechtigungen" hinzugefügt werden, damit sie automatisch auf neu erstellte Dateien und Verzeichnisse übertragen werden.
Verteilen von Berechtigungen nach unten in der Dateihierarchie
Obwohl neue Verzeichnisse und Dateien Berechtigungen erben, erben vorhandene Verzeichnisse und Dateien diese Zuordnungen nicht automatisch.
Verwenden Sie das ADLS Gen2-Tool, um Zugriffssteuerlisten (ACLs) rekursiv anzuwenden und die Zuordnungen auf vorhandene Inhalte zu übertragen. Dieses Tool verteilt die ACL-Zuordnungen des Stammcontainers an alle zugrunde liegenden Verzeichnisse und Dateien.
Entfernen von übermäßigen Berechtigungen
Überprüfen Sie nach rekursivem Anwenden von ACLs die Berechtigungen für jedes Verzeichnis und jede Datei.
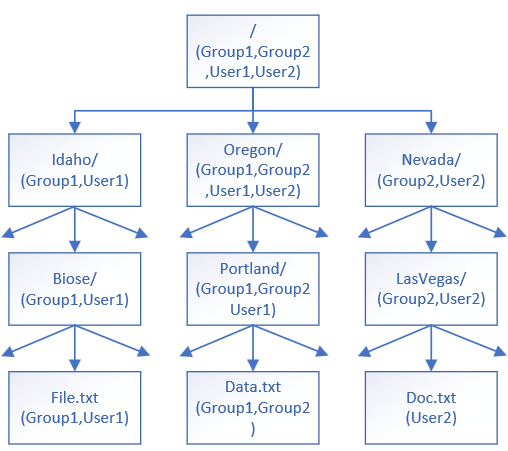
Entfernen Sie alle Group oder User Sätze, die keinen Zugriff auf bestimmte Verzeichnisse oder Dateien haben sollen. Entfernen Sie zum Beispiel User2 aus dem Ordner Portland/ und entfernen Sie zur weiteren Bearbeitung im Ordner IdahoGroup2 und User2 aus dessen Zuordnungen, und so weiter.
Beispielstruktur für ACL-Zuordnungen
Hier ist ein Diagramm der ACL-Zuordnungsstruktur für die fiktive Verzeichnishierarchie in der ADLS Gen2-Dokumentation.
Aktualisieren von ACL-Zuordnungen im Laufe der Zeit
Wenn Sie ACL-Zuweisungen hinzufügen oder ändern, wenden Sie sie auf die beabsichtigten Verzeichnisse und Dateien an. Um indizierte Berechtigungen zu aktualisieren, ohne unveränderte Inhalte neu zu verarbeiten, folgen Sie Berechtigungen zwischen indizierten und Quellinhalten synchronisieren.
Konfigurieren von Foundry IQ
Erinnern Sie sich daran, dass der Foundry IQ-Dienst Folgendes haben muss:
Autorisierung
Für die Indizierung muss der Client, der den API-Aufruf ausgibt, über die Berechtigung Suchdienstmitwirkender zum Erstellen von Objekten, die Berechtigung Indexdatenmitwirkender zum Importieren von Daten und die Berechtigung Suchindexdatenleser zum Abfragen eines Indexes verfügen.
Wenn Sie lokal testen, sollten Sie über die gleichen Rollenzuweisungen verfügen. Weitere Informationen finden Sie unter Herstellen einer Verbindung mit Foundry IQ mithilfe von Rollen.
Konfigurieren einer Wissensquelle
Wenn Sie eine Wissensquelle verwenden, werden Definitionen in der Wissensquelle verwendet, um eine vollständige Indizierungspipeline (Indexer, Datenquelle und Index) zu generieren. ACL-Zuordnungen werden erkannt und automatisch in den generierten Index aufgenommen. Es ist nicht erforderlich, eines der generierten Objekte zu ändern, wenn Sie die Berechtigungsvererbung in Ihrem indizierten Inhalt wünschen.
Wichtige Punkte zu der Konfiguration, die für dieses Szenario geeignet ist:
-
isADLSGen2ist auf „true“ festgelegt, wodurch die Datenquellenanforderung für dieses Szenario erfüllt wird. -
ingestionPermissionOptionsgibt Benutzer- und Gruppen-IDs an.
# Create / Update Azure Blob Knowledge Source
###
PUT {{url}}/knowledgesources/azure-blob-ks?api-version=2026-10-01
api-key: {{key}}
Content-Type: application/json

{
    "name": "azure-blob-ks",
    "kind": "azureBlob",
    "description": "A sample azure blob knowledge source",
    "azureBlobParameters": {
        "connectionString": "{{blob-connection-string}}",
        "containerName": "blobcontainer",
        "folderPath": null,
        "isADLSGen2": true,
        "ingestionParameters": {
            "identity": null,
            "embeddingModel": {
                "kind": "azureOpenAI",
                "azureOpenAIParameters": {
                    "deploymentId": "{{embedding-deployment}}",
                    "modelName": "{{embedding-model}}",
                    "resourceUri": "{{aoai-endpoint}}",
                    "apiKey": "{{aoai-key}}"
                }
            },
            "chatCompletionModel": null,
            "disableImageVerbalization": true,
            "ingestionSchedule": null,
             "ingestionPermissionOptions": [
                "userIds","groupIds"
                           ],
            "contentExtractionMode": "minimal",
            "aiServices": {
                "uri": "{{ai-endpoint}}",
                "apiKey": "{{ai-key}}"
            }
        }
    }
}
###
Indexbasierte Indizierung konfigurieren
Wenn Sie einen Indexer verwenden, konfigurieren Sie ihn, die Datenquelle und den Index zum Abrufen von Berechtigungsmetadaten aus ADLS Gen2-Blobs.
Erstellen der Datenquelle
Dieser Abschnitt ergänzt Indexdaten aus ADLS Gen2 mit Informationen, die speziell für das Erfassen von Berechtigungen zusammen mit Dokumentinhalten in einen Foundry IQ-Index spezifisch sind.
Der Datenquellentyp muss sein
adlsgen2.Die Datenquelle muss
indexerPermissionOptionsmituserIds,groupIdsund/oderrbacScopehaben.Konfigurieren Sie für
rbacScopedie Verbindungszeichenfolge mit dem verwalteten Identitätsformat.Für Verbindungszeichenfolgen mit einer vom Benutzer zugewiesenen verwalteten Identität müssen Sie auch die
identityEigenschaft angeben.
JSON-Beispiel mit vom System verwalteter Identität:
{
    "name" : "my-adlsgen2-acl-datasource",
    "type": "adlsgen2",
    "indexerPermissionOptions": ["userIds", "groupIds", "rbacScope"],
    "credentials": {
    "connectionString": "ResourceId=/subscriptions/<your subscription ID>/resourceGroups/<your resource group name>/providers/Microsoft.Storage/storageAccounts/<your storage account name>/;"
    },
    "container": {
    "name": "<your container name>",
    "query": "<optional-virtual-directory-name>"
    }
}
JSON-Schemabeispiel mit einer vom Benutzer verwalteten Identität im Verbindungszeichenfolge:
{
    "name" : "my-adlsgen2-acl-datasource",
    "type": "adlsgen2",
    "indexerPermissionOptions": ["userIds", "groupIds", "rbacScope"],
    "credentials": {
    "connectionString": "ResourceId=/subscriptions/<your subscription ID>/resourceGroups/<your resource group name>/providers/Microsoft.Storage/storageAccounts/<your storage account name>/;"
    },
    "container": {
    "name": "<your container name>",
    "query": "<optional-virtual-directory-name>"
    },
    "identity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.ManagedIdentity/userAssignedIdentities/{user-assigned-managed-identity-name}"
    }
}
Erstellen von Berechtigungsfeldern im Index
Stellen Sie in Foundry IQ sicher, dass Ihr Index Felddefinitionen für die Berechtigungsmetadaten enthält. Berechtigungsmetadaten können indiziert werden, wenn indexerPermissionOptions in der Datenquellendefinition angegeben ist.
Fügen Sie ein Feld mit dem Typ Edm.String ein, das genau metadata_storage_path heißt. Bewahren Sie den ursprünglichen Quellpfad ohne Zuordnungsfunktion auf. Dieses Feld ist für die Erfassung von Berechtigungen in ADLS Gen2 erforderlich, einschließlich reiner RBAC-Konfigurationen. Ein codierter Dokumentschlüssel, eine Zitat-URL oder eine übergeordnete ID ersetzt ihn nicht.
Empfohlene Schemaattribute für ACL (UserIds, GroupIds) und RBAC-Bereich:
- Benutzerkennung (ID)-Feld mit
userIdsBerechtigungsfilterwert. - Gruppen-ID-Feld mit
groupIdsErlaubnisfilterwert. - RBAC-Bereichsfeld mit
rbacScopepermissionFilter-Wert. - Eigenschaft
permissionFilterOptionzum Aktivieren der Filterung zur Abfragezeit. - Verwenden Sie Zeichenfolgenauflistungen für Benutzer- und Gruppen-IDs und eine skalare Zeichenfolge für den RBAC-Bereich.
- Setzen Sie
filterableauf 'true' für alle Felder.
Beachten Sie, dass retrievable "false" lautet. Sie können die Einstellung während der Entwicklung auf "true" setzen, um zu überprüfen, ob Berechtigungen vorhanden sind. Denken Sie jedoch daran, die Einstellung auf "false" zurückzusetzen, bevor sie in die Produktionsumgebung eingebracht wird.
Die folgende vollständige minimale Indexdefinition enthält den Quellpfad und berechtigungsfelder. Fügen Sie ihre Inhaltsfelder nach Bedarf hinzu.
{
  "name": "my-adlsgen2-acl-index",
  "fields": [
    { "name": "id", "type": "Edm.String", "key": true },
    { "name": "metadata_storage_path", "type": "Edm.String", "searchable": false, "filterable": true, "retrievable": true },
    { "name": "UserIds", "type": "Collection(Edm.String)", "permissionFilter": "userIds", "filterable": true, "retrievable": false },
    { "name": "GroupIds", "type": "Collection(Edm.String)", "permissionFilter": "groupIds", "filterable": true, "retrievable": false },
    { "name": "RbacScope", "type": "Edm.String", "permissionFilter": "rbacScope", "filterable": true, "retrievable": false }
  ],
  "permissionFilterOption": "enabled"
}
Konfigurieren des Indexers
Feldzuweisungen in einem Indexer definieren den Datenpfad zu Feldern in einem Index. Ziel- und Zielfelder, die je nach Name oder Datentyp variieren, erfordern eine explizite Feldzuordnung. Die folgenden Metadatenfelder in ADLS Gen2 benötigen möglicherweise Feldzuordnungen, wenn Sie den Feldnamen variieren:
-
metadata_user_ids (
Collection(Edm.String)) – die ACL-Benutzer-IDs-Liste. -
metadata_group_ids (
Collection(Edm.String)) – die Liste der ACL-Gruppen-IDs. -
metadata_rbac_scope (
Edm.String) – der Container-RBAC-Bereich.
Geben Sie fieldMappings im Indexer an, um die Berechtigungsmetadaten während der Indizierung an Zielfelder weiterzuleiten.
Das folgende Feldzuordnungsfragment gehört auf der obersten Ebene der Indexerdefinition, zusammen mit parameters.
{
  "fieldMappings": [
    { "sourceFieldName": "metadata_storage_path", "targetFieldName": "metadata_storage_path" },
    { "sourceFieldName": "metadata_user_ids", "targetFieldName": "UserIds" },
    { "sourceFieldName": "metadata_group_ids", "targetFieldName": "GroupIds" },
    { "sourceFieldName": "metadata_rbac_scope", "targetFieldName": "RbacScope" }
  ]
}
Berechtigungen für projizierte Chunks beibehalten
Wenn ein Skillset Indexprojektionen verwendet, befüllen Sie den Chunkindex über Projektionszuordnungen, nicht nur über Indexerfeldzuordnungen. Jeder durchsuchbare Abschnitt benötigt seinen Quellpfad und jedes konfigurierte Berechtigungsfeld. Ordnen Sie annotierte Felder direkt von /document/metadata_user_ids, /document/metadata_group_ids und /document/metadata_rbac_scope zu; ersetzen Sie keine von Skills generierten Werte.
Fügen Sie z. B. die folgende Projektionskonfiguration zu einem Skillset hinzu, das bereits /document/pages/* erzeugt. Der Zielindex adls-chunks benötigt:
- Ein
Edm.StringSchlüssel mit demkeywordAnalyzer. - Ein filterbares
parent_idFeld vom TypEdm.String, getrennt vom Schlüssel. - Ein durchsuchbares
chunkFeld vom TypEdm.String. - Die zuvor gezeigten Pfad- und Berechtigungsfelder, wobei
permissionFilterOptionaufenabledgesetzt ist.
{
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "adls-chunks",
        "parentKeyFieldName": "parent_id",
        "sourceContext": "/document/pages/*",
        "mappings": [
          { "name": "chunk", "source": "/document/pages/*" },
          { "name": "metadata_storage_path", "source": "/document/metadata_storage_path" },
          { "name": "UserIds", "source": "/document/metadata_user_ids" },
          { "name": "GroupIds", "source": "/document/metadata_group_ids" },
          { "name": "RbacScope", "source": "/document/metadata_rbac_scope" }
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
Ordnen Sie den generierten Blockschlüssel oder parent_id nicht selbst zu. Halten Sie das übergeordnete Schlüsselfeld filterbar, damit die ausschließliche Berechtigungsverarbeitung vorhandene Blöcke finden kann. Wenn Sie auch übergeordnete Dokumente indizieren, füllen Sie deren Pfad- und Berechtigungsfelder separat auf.
Durch das Hinzufügen von Feldern oder Zuordnungen werden vorhandene Datensätze nicht nachträglich aufgefüllt. Nach der Korrektur des Schemas, der Indexermappings und Projektionen setzen Sie den Indexer zurück, und führen Sie den Indexer aus, um vorhandene Dokumente und Blöcke neu zu befüllen. Dadurch werden Inhalte und Anreicherungen neu verarbeitet; Nur-Berechtigungs-Resync ist kein Ersatz für fehlenden Quellkontext.
Empfehlungen und bewährte Methoden
Planen Sie die ADLS Gen2-Ordnerstruktur sorgfältig, bevor Sie Ordner erstellen.
Organisieren Sie Identitäten nach Möglichkeit in Gruppen, und verwenden Sie Gruppen, anstatt den Zugriff direkt auf einzelne Benutzer zu gewähren. Das fortlaufende Hinzufügen einzelner Benutzer anstatt das Anwenden von Gruppen erhöht die Anzahl der Zugriffssteuerungseinträge, die nachverfolgt und ausgewertet werden müssen. Das Nichtbefolgen dieser bewährten Methode kann dazu führen, dass Sicherheits-Metadaten häufiger aktualisiert werden müssen, wenn sich diese Metadaten ändern, was zu erhöhten Verzögerungen und Ineffizienzen im Aktualisierungsprozess führt.
Berechtigungen zwischen indizierten und Quellinhalten synchronisieren
Der Index speichert effektive Benutzer- und Gruppen-ACLs und Ressourcenbereiche von Containern. Eine Kopie der Storage-Rollenzuweisungen wird nicht gespeichert. Verwenden Sie den Aktualisierungspfad, der den Änderungen entspricht:
| Ändern | Pfad aktualisieren |
|---|---|
| Anfängliche Aufnahme, neue Dateien oder geänderte Inhalte | Die normale Indizierung erfasst Inhalte und unterstützte Berechtigungsmetadaten gemeinsam. |
| Nur ADLS-Datei- oder Verzeichnis-ACLs | Standardmäßig aktivierte refreshAllAcls Aktualisierungen aktualisieren ansonsten unveränderte Dateien bei geeigneten normalen Läufen ungefähr täglich. |
| Vollständige ACL-Abstimmung bei Bedarf | Fordern Sie eine erneute Synchronisierung von Berechtigungen an, führen Sie dann den Indexer aus, oder warten Sie den Zeitplan, und überprüfen Sie den Abschluss. |
| Rollenzuweisungen für Speicher-RBAC | Die Abfragezeitautorisierung wertet den Zugriff des delegierten Benutzers auf gespeicherte Containerbereiche aus. Speicherweitergabe- und Autorisierungscaches gelten; ACL-Neusynchronisierung erzwingt nicht, dass diese Caches aktualisiert werden. |
| Fehlende Felder oder Zuordnungen zu vorhandenen Datensätzen | Korrigieren Sie die Pipeline, und setzen Sie dann vorhandene Datensätze zurück und verarbeiten Sie sie erneut, einschließlich projizierter Blöcke. |
| Verschiebungen, Umbenennungen oder Löschungen | Verwenden Sie connectorspezifische Identitäts- und Löschverfolgung. Die Berechtigungsaktualisierung bereinigt veraltete Schlüssel oder verwaiste Blöcke nicht. |
Automatische ACL-Aktualisierung
refreshAllAcls ist eine Indexereinstellung unter parameters.configuration, die in der REST-API 2026-10-01verfügbar ist. Der Standardwert ist true; lassen Sie den Parameter weg, um den Standardwert zu verwenden. Wenn Sie ihn deaktivieren möchten, setzen Sie parameters.configuration.refreshAllAcls beim Aktualisieren des Indexers auf false.
Die automatische Bereinigung gilt nur für ADLS Gen2-Datenquellen, die Benutzer- oder Gruppen-ACLs aufnehmen. Es handelt sich nicht um ein regelmäßiges RBAC-Aktualisierungssteuerelement für die standardmäßige Blob-Erfassung oder nur RBAC-basierte ADLS-Erfassung. Planen Sie die Ausführung des Indexers, oder führen Sie ihn manuell aus: Die Einstellung startet keine Ausführungen von selbst.
Bei normalen, dafür infrage kommenden Läufen aktualisiert der Indexer ACLs für unveränderte Dateien etwa täglich. Es bereinigt nicht bei jeder geplanten Ausführung, und reset-docs- und resync-Ausführungen sind keine Bereinigungen bei normalen Ausführungen. Diese Häufigkeit ist keine Aktualitäts-SLA und keine Garantie für sofortigen Entzug.
Nur-Berechtigungselemente aktualisieren Berechtigungsfelder, ohne Inhalte zu extrahieren, Fähigkeiten auszuführen oder Einbettungen neu zu generieren. Geänderter Inhalt im gleichen normalen Lauf kann weiterhin Extraktion und Anreicherung durchlaufen. Vorhandene projizierte Blöcke erhalten Berechtigungsupdates über die autoritativen Projektionszuordnungen.
Wenn Sie die automatische Aktualisierung deaktivieren, können Änderungen nur an ACLs veraltet bleiben, bis Sie betroffene Inhalte explizit erneut synchronisieren oder erneut verarbeiten. Folgen Sie für eine vollständige ACL-Abstimmung für die gesamte Quelle, ohne auf den automatischen Durchlauf zu warten, der Anleitung Erneutes Synchronisieren und Ausführen von Indexern. Verwenden Sie Reset-Docs (Vorschau) nur, wenn Sie eine gezielte Inhaltsverarbeitung benötigen.
Synchronisierung überwachen und überprüfen
Verwenden Sie Indexerstatus abrufen, um Ausführungszeiten, Status, Elementanzahl, Warnungen und Fehler zu prüfen. Ein erfolgreicher normaler Inhaltslauf allein beweist nicht, dass eine automatische ACL-Bereinigung aufgetreten ist. Die Anforderungsakzeptanz bedeutet auch nicht, dass eine erneute Synchronisierung abgeschlossen wurde.
Nach Fehlern oder Abbruch können einige Datensätze über neuere Berechtigungen verfügen als andere. Beheben Sie Fehler, wiederholen Sie die unterstützte Aktualisierung, und testen Sie repräsentative Dokumente und Blöcke, bevor Sie den Korpus als abgeglichen betrachten. Zeichnen Sie Anforderungs-IDs und Ausführungszeiten für die Problembehandlung auf; interpretieren Sie keine Elementanzahl als korpusweiten Berechtigungs-Zeitstempel.
Überprüfen Sie sowohl zulässige als auch verweigerte Benutzer nach einer Datei-ACL-Änderung, Gruppenerteilung/Entfernung und einer Änderung der Traversal von übergeordneten Verzeichnissen. Testen Sie bei gemischter ACL/RBAC-Erfassung den ACL-Widerruf mit einem Benutzer, der keine alternative unterstützte RBAC-Berechtigung hat. Eine unabhängige Berechtigung kann den Zugriff weiterhin autorisieren. Testen Sie RBAC-Berechtigungen und Entfernungen separat, unter Berücksichtigung der Weitergabe von Berechtigungen und von Caches. Sehen Sie sich die Überprüfungsschritte des Lernprogramms an.
Nachverfolgung von Löschungen
Um blob-Löschung effektiv zu verwalten, stellen Sie sicher, dass die Löschnachverfolgung aktiviert ist, bevor der Indexer zum ersten Mal ausgeführt wird. Mit diesem Feature kann das System gelöschte Blobs in Ihrer Quelle erkennen und aus dem Index entfernen.