Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Hinweis
Foundry IQ (Azure KI-Suche) bietet direkte Indizierungs- und Abfrage-APIs zusammen mit Wissensquellen- und Knowledge Base-APIs auf höherer Ebene für den verwalteten Abruf. Verwenden Sie das Azure Portal, REST-APIs oder Azure SDKs, um diese Funktionen zu konfigurieren, oder verbinden Sie Agents mit Wissensdatenbanken im Microsoft Foundry-Portal.
In diesem Artikel wird erläutert, wie Sie den eingehenden Netzwerkzugriff auf den öffentlichen Endpunkt eines Foundry IQ-Diensts einschränken. Sie können IP-Firewallregeln konfigurieren, um den Zugriff nur von bestimmten IP-Adressen, Adressbereichen oder Subnetzen zuzulassen. Sie können auch Ausnahmen für vertrauenswürdige Azure Dienste aktivieren.
Firewallregeln steuern, welche Clients Anforderungen (Abfragen, Indizierung, Verwaltungsvorgänge) an Ihren Foundry IQ-Dienst senden können. Sie wirken sich nicht auf ausgehende Verbindungen vom Foundry IQ-Dienst zu externen Ressourcen aus. Informationen zur ausgehenden Sicherheit finden Sie unter Indexer-Zugriff auf Inhalte, die durch Azure Netzwerksicherheit geschützt sind.
Tipp
Um den Zugriff auf alle Datenebenen auf den öffentlichen Endpunkt zu blockieren, verwenden Sie stattdessen einen privaten Endpunkt oder einen Netzwerksicherheitsperimeter .
Voraussetzungen
Ein Foundry IQ Service (Basic Tier oder höher). Die Firewallkonfiguration wird auf der Stufe "Kostenlos" nicht unterstützt.
Besitzer- oder Mitwirkender-Berechtigungen für den Foundry IQ-Dienst.
Einschränkungen und Überlegungen
Einige Workflows erfordern Zugriff auf einen öffentlichen Endpunkt. Konkret stellt der Assistent Daten importieren im Azure-Portal eine Verbindung zu integrierten (gehosteten) Beispieldaten und Einbettungsmodellen über einen öffentlichen Endpunkt her. Weitere Informationen finden Sie unter Sichere Verbindungen im Import-Assistenten.
Netzwerkregeln gelten für Datenebenenvorgänge über den öffentlichen Endpunkt des Foundry IQ-Diensts. Dazu gehören die Erstellung von Indizes, Abfragen für Indizes und alle anderen Aktionen, die in den REST-APIs des Suchdiensts beschrieben sind.
Informationen zu Steuerungsebenenvorgängen, die sich auf die Dienstverwaltung beziehen, finden Sie in den von Azure Resource Manager unterstützten Netzwerkschutzmaßnahmen.
Wenn Sie in frühen Phasen von Proof-of-Concept-Tests mit Beispieldaten arbeiten, sollten Sie die Netzwerkzugriffssteuerung zurückstellen, bis Sie sie benötigen.
Konfigurieren des Netzwerkzugriffs
In diesem Abschnitt wird erläutert, wie Sie den Netzwerkzugriff für Ihren Foundry IQ-Dienst im Azure-Portal konfigurieren. Alternativ können Sie die REST-API Search Management, Azure PowerShell oder Azure CLI verwenden.
So konfigurieren Sie den Netzwerkzugriff:
Wechseln Sie im Azure Portal zu Ihrem Foundry IQ Service.
Wählen Sie im linken Bereich "Netzwerkeinstellungen">aus.
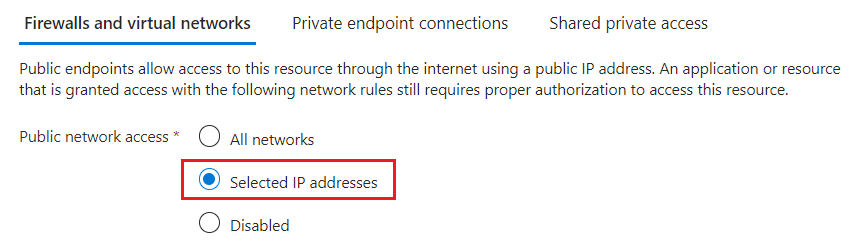
Wählen Sie für den Zugriff auf öffentliche Netzwerkeausgewählte IP-Adressen aus. Wählen Sie "Nur deaktiviert" aus, wenn Sie einen privaten Endpunkt konfigurieren.
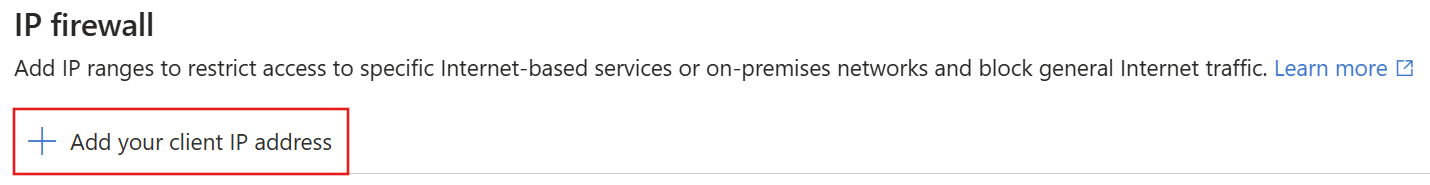
Wählen Sie unter "IP-Firewall" die Option "Client-IP-Adresse hinzufügen" aus.
Dieser Schritt erstellt eine eingehende Regel, mit der die öffentliche IP-Adresse Ihres Geräts den Foundry IQ-Dienst erreichen kann.
Tipp
Das Portal verwendet Ihre Client-IP-Adresse für eine direkte Verbindung. Wenn sich Ihr Client in der Liste der zulässigen IP-Adressen befindet, können Sie alle Portalfunktionen ohne zusätzliche Konfiguration verwenden.
Fügen Sie Client-IP-Adressen für andere Geräte oder Dienste hinzu, die Anforderungen an den Foundry IQ-Dienst senden. Verwenden Sie das CIDR-Format. Beispielsweise stellt 8.8.8.0/24 IP-Adressen zwischen 8.8.8.0 und 8.8.8.255 dar.
Informationen zum Abrufen der öffentlichen IP-Adressen von Azure-Diensten finden Sie unter Azure IP Ranges and Service Tags. Wenn Ihr Suchclient innerhalb einer Azure-Funktion gehostet wird, siehe IP-Adressen in Azure-Funktionen.
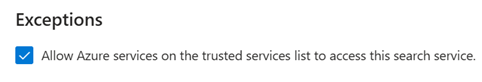
(Optional) Wählen Sie unter Ausnahmen, Erlauben Sie Azure-Diensten auf der Liste der vertrauenswürdigen Dienste, auf diesen Suchdienst zuzugreifen.
Mit dieser Ausnahme können vertrauenswürdige Azure Dienste mit einer gültigen verwalteten Identität und Rollenzuweisung die Firewall umgehen. Weitere Informationen finden Sie unter Grant-Zugriff auf vertrauenswürdige Azure-Dienste.
Speichere deine Änderungen.
Es kann etwas dauern, bis Einstellungen wirksam werden. Warten Sie mindestens 15 Minuten, bevor Sie Probleme im Zusammenhang mit der Netzwerkkonfiguration beheben.
Nachdem Sie die Richtlinie für die IP-Zugriffssteuerung aktiviert haben, werden Anforderungen von IP-Adressen außerhalb der Liste zugelassener Adressen mit einer 403 Verbotenen Antwort abgelehnt.
Gewähren des Zugriffs auf vertrauenswürdige Azure Dienste
Wenn Sie die Ausnahme für vertrauenswürdige Dienste aktiviert haben, akzeptiert Ihr Foundry IQ-Dienst Anforderungen von vertrauenswürdigen Azure Ressourcen, ohne die IP-Adresse zu überprüfen. Jede vertrauenswürdige Ressource muss über eine verwaltete Identität (vom System zugewiesene oder vom Benutzer zugewiesene, aber in der Regel vom System zugewiesene) und eine Rollenzuweisung für Foundry IQ verfügen, die Berechtigungen für Daten und Vorgänge gewährt.
Die Liste der vertrauenswürdigen Dienste für Foundry IQ umfasst:
-
Microsoft.CognitiveServicesfür Azure OpenAI- und Foundry-Tools. -
Microsoft.MachineLearningServicesfür Azure Machine Learning.
Diese Ausnahme wird häufig verwendet, wenn Microsoft Foundry oder Azure Machine Learning Anforderungen an Foundry IQ sendet, z. B. während des agentischen Abrufs oder der integrierten Vektorisierung.
Vertrauenswürdige Ressourcen müssen über eine verwaltete Identität verfügen
Informationen zum Einrichten einer verwalteten Identität für Azure OpenAI und Azure Machine Learning finden Sie in den folgenden Artikeln:
- Konfigurieren Azure OpenAI mit Microsoft Entra ID Authentifizierung
- Einrichten der Authentifizierung zwischen Azure Machine Learning und anderen Diensten
So richten Sie eine verwaltete Identität für eine Microsoft Foundry-Ressource ein:
- Wechseln Sie im Portal Azure zu Ihrer Microsoft Foundry-Ressource.
- Wählen Sie im linken Bereich Ressourcenverwaltung>Identität aus.
- Verwenden Sie den Umschalter, um eine vom System zugewiesene verwaltete Identität zu aktivieren.
Vertrauenswürdige Ressourcen müssen über eine Rollenzuweisung verfügen
Nachdem Ihre Azure Ressource über eine verwaltete Identität verfügt, weisen Sie Rollen in Foundry IQ zu, um der verwalteten Identität Berechtigungen zu erteilen. Die rolle, die Sie zuweisen, hängt von der Arbeitsauslastung ab:
- Search Service Contributor für Vorgänge auf Objektebene, z. B. Erstellen von Indizes oder Wissensdatenbanken.
- Search Index Data Contributor für Lese-/Schreibzugriff auf Inhalte.
- Search Index Data Reader für schreibgeschützten Zugriff auf Inhalte.
Wenn Sie die Rolle zuweisen, wählen Sie Managed Identity als Membertyp aus, und wählen Sie die vom System zugewiesene Identität Ihrer Microsoft Foundry- oder Azure Machine Learning-Ressource aus.
Hinweis
In diesem Artikel wird die vertrauenswürdige Ausnahme für eingehende Anfragen an Ihren Foundry IQ-Dienst behandelt. Foundry IQ befindet sich auch in der Liste der vertrauenswürdigen Dienste anderer Azure Ressourcen. Sie können z. B. die Ausnahme des vertrauenswürdigen Diensts für Indexerverbindungen von Foundry IQ zu Azure Storage verwenden.
Nächster Schritt
Nachdem eine Anforderung über die Firewall zugelassen wurde, muss sie authentifiziert und autorisiert werden. Sie haben zwei Möglichkeiten:
Schlüsselbasierte Authentifizierung, bei der ein Administrator- oder Abfrage-API-Schlüssel auf der Anforderung bereitgestellt wird. Diese Option ist die Standardeinstellung.
Rollenbasierte Zugriffssteuerung, bei der der Anrufer Mitglied einer Sicherheitsrolle in einem Foundry IQ-Dienst ist. Diese Option ist die sicherste. Sie verwendet Microsoft Entra ID für Authentifizierungs- und Rollenzuweisungen in Foundry IQ für Berechtigungen für den Zugriff auf Daten und das Ausführen von Vorgängen.