Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga / Notatka
Foundry IQ (Wyszukiwanie AI platformy Azure) udostępnia bezpośrednie interfejsy API indeksowania i zapytań, a także interfejsy API wyższego poziomu dla źródeł wiedzy i baz wiedzy do zarządzanego pobierania. Użyj portalu Azure, interfejsów API REST lub Azure SDKs, aby skonfigurować te możliwości lub połączyć agentów z bazami wiedzy w portalu Microsoft Foundry.
Ten artykuł zawiera najlepsze praktyki w zakresie zabezpieczeń, które pomagają chronić Twoją usługę Foundry IQ (Wyszukiwanie AI platformy Azure). Odpowiadasz za zaimplementowanie tych konfigurowalnych przez klientów mechanizmów zabezpieczeń. Aby uzyskać informacje o wbudowanych mechanizmach ochrony firmy Microsoft, takich jak architektura sieci, szyfrowanie i certyfikaty zgodności, zobacz artykuł Dane, prywatność i wbudowane mechanizmy ochrony w Foundry IQ.
Jako architekt rozwiązań należy skonfigurować mechanizmy kontroli zabezpieczeń w trzech domenach:
- Zabezpieczenia sieciowe: Kontroluj ruch przychodzący i wychodzący do i z usługi Foundry IQ.
- Uwierzytelnianie i autoryzacja: Zdefiniuj, w jaki sposób, kto i jakie elementy mogą uzyskać dostęp do usługi Foundry IQ i danych.
- Ochrona danych: Wdróż szyfrowanie, kontrolę dostępu i monitorowanie.
Zalecenia dotyczące zabezpieczeń w tym artykule implementują zasady zerowego zaufania: "Sprawdź jawnie", "Użyj dostępu z najmniejszymi uprawnieniami" i "Przyjmij naruszenie". Aby uzyskać kompleksowe wskazówki dotyczące zerowego zaufania, zobacz Centrum wskazówek dotyczących zerowego zaufania.
Omówienie wzorców ruchu sieciowego
Przed skonfigurowaniem zabezpieczeń sieci zapoznaj się z trzema wzorcami ruchu sieciowego w usłudze Foundry IQ:
Ruch przychodzący: żądania od klientów do usługi Foundry IQ, takie jak zapytania, indeksowanie i operacje zarządzania. Klienci mogą konfigurować ten ruch.
Ruch wychodzący: żądania z usługi Foundry IQ do zasobów zewnętrznych, takich jak indeksatory łączące się ze źródłami danych, wektoryzatory i umiejętności niestandardowe. Klienci mogą konfigurować ten ruch.
Ruch wewnętrzny: wywołania typu usługa-usługa za pośrednictwem sieci szkieletowej Microsoft. Ten ruch jest zarządzany przez firmę Microsoft i nie można go konfigurować przez klientów. Aby uzyskać więcej informacji, zobacz Wewnętrzna ochrona ruchu.
Połączenia przychodzące i wychodzące są konfigurowane niezależnie. Prywatny punkt końcowy usługi Foundry IQ kontroluje przychodzące żądania klientów, a nie wychodzące połączenia do źródeł danych ani zasobów SI. Aplikacja może łączyć się prywatnie z usługą Search, gdy usługa Search łączy się ze źródłem danych za pośrednictwem publicznego punktu końcowego. Zobacz Skonfiguruj połączenia wychodzące.
Konfigurowanie zabezpieczeń sieci
Użyj jednej z poniższych metod, aby ograniczyć dostęp przychodzący do usługi Foundry IQ. Te podejścia są wymienione od najmniej bezpiecznego do najbezpieczniejszego:
- Tworzenie reguł zapory adresów IP
- Tworzenie prywatnego punktu końcowego
- Dołącz do perymetru zabezpieczeń sieci
Tworzenie reguł zapory adresów IP
Utwórz reguły zapory przychodzącej, aby zezwalać na żądania tylko z określonych adresów IP lub zakresów adresowych. Wszystkie połączenia klienta muszą być wykonywane za pośrednictwem dozwolonego adresu IP. W przeciwnym razie połączenie zostanie odrzucone.
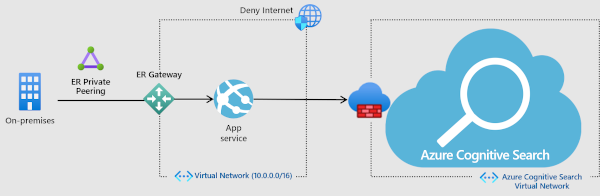
Kiedy należy używać: podstawowe scenariusze ochrony, w których należy ograniczyć dostęp do znanych adresów IP.
Instrukcje rozpoczęcia: zobacz Konfigurowanie reguł dostępu do sieci i zapory dla Foundry IQ.
Tworzenie prywatnego punktu końcowego
Utwórz prywatny punkt końcowy dla protokołu IQ usługi Foundry, aby umożliwić klientom w sieci wirtualnej bezpieczny dostęp do danych w indeksie wyszukiwania za pośrednictwem Private Link. Prywatny punkt końcowy używa adresu IP z przestrzeni adresowej Twojej sieci wirtualnej.
Ruch sieciowy między klientem a usługą Foundry IQ odbywa się przez sieć wirtualną i usługę Private Link w sieci szkieletowej Microsoft, eliminując ekspozycję na publiczny Internet.
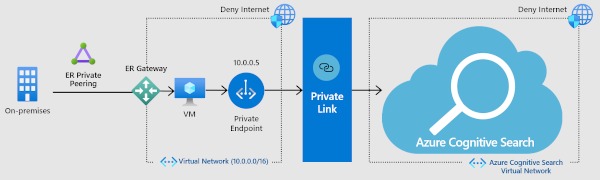
Kiedy należy używać: scenariusze o wysokim poziomie zabezpieczeń wymagające pełnej izolacji sieciowej od publicznego Internetu.
Jak rozpocząć: zobacz Tworzenie prywatnego punktu końcowego dla IQ rozwiązania Foundry.
Dołącz do perymetru bezpieczeństwa sieci
Utwórz obwód zabezpieczeń sieci wokół zasobów typu "platforma jako usługa" (PaaS) wdrożonych poza virtual network w celu ustanowienia granicy sieci logicznej. Spowoduje to utworzenie obwodu, który kontroluje dostęp do sieci publicznej za pomocą jawnych reguł dostępu.
Połączenia przychodzące od klientów i połączenia serwisowe występują w obrębie obszaru, co upraszcza zabezpieczenie przed nieautoryzowanym dostępem. W usłudze Foundry IQ często używa się wielu zasobów Azure.
Kiedy należy używać: Rozwiązania korzystające z wielu zasobów Azure PaaS wymagających skoordynowanej ochrony granic sieci.
Jak rozpocząć:
Zacznij od dołączenia usługi Foundry IQ do granicy zabezpieczeń sieci. Zobacz Dodawanie usługi Foundry IQ do perymetru zabezpieczeń sieci.
Dodaj powiązane usługi, takie jak Azure OpenAI, Azure Storage i Azure Monitor do tego samego obwodu.
Konfigurowanie uwierzytelniania i autoryzacji
Usługa Foundry IQ obsługuje dwa podejścia do uwierzytelniania. Możesz użyć jednego podejścia i wyłączyć drugie lub użyć obu z odpowiednimi kontrolkami.
(Zalecane) Włącz kontrolę dostępu opartą na rolach
Użyj uwierzytelniania Entra firmy Microsoft, aby ustanowić obiekt wywołujący, a nie żądanie jako tożsamość uwierzytelniona. Azure przypisania ról określają autoryzację, zapewniając scentralizowane zarządzanie tożsamością, zasady dostępu warunkowego i kompleksowe dzienniki inspekcji.
Przepływ pracy dla kontroli dostępu opartych na rolach to:
Włącz kontrolę dostępu opartą na rolach: skonfiguruj usługę IQ usługi Foundry tak, aby akceptowała uwierzytelnianie Microsoft Entra ID zamiast (lub oprócz) kluczy interfejsu API. Zobacz Włączanie lub wyłączanie kontroli dostępu opartej na rolach w usłudze Foundry IQ.
Przypisywanie ról do użytkowników i grup: udzielanie dostępu zgodnego z zasadą najmniejszych uprawnień przy użyciu wbudowanych ról (Search Service Contributor, Search Index Data Contributor i Search Index Data Reader) w celu kontrolowania, kto może zarządzać indeksami i wykonywać zapytania względem indeksów. Zobacz Nawiązywanie połączenia z Foundry IQ przy użyciu ról.
Połącz aplikację przy użyciu tożsamości: uwierzytelnianie bez kluczy interfejsu API przy użyciu
DefaultAzureCredential, które obsługuje tożsamości zarządzane, poświadczenia dewelopera i inne przepływy oparte na tokenach. Zobacz Łączenie aplikacji z usługą Foundry IQ przy użyciu tożsamości.
Konfigurowanie uwierzytelniania klucza interfejsu API
W przypadku uwierzytelniania opartego na kluczach każde żądanie musi zawierać klucz administratora lub interfejsu API zapytań, aby udowodnić, że pochodzi z zaufanego źródła. Takie podejście jest odpowiednie dla środowisk deweloperskich, zgodności wstecznej z istniejącymi aplikacjami lub scenariuszy, w których Microsoft Entra ID nie jest dostępny.
Przepływ pracy uwierzytelniania opartego na kluczach to:
Podaj klucz API w każdym żądaniu: klucze administracyjne zapewniają pełny dostęp do wszystkich operacji. Klucze zapytań przyznają dostęp tylko do odczytu do kolekcji dokumentów indeksu. Zobacz Nawiązywanie połączenia z usługą Foundry IQ przy użyciu kluczy.
Rotacja kluczy administracyjnych zgodnie z harmonogramem: Zmniejsz ryzyko kompromitacji klucza przez regularne regenerowanie kluczy administracyjnych. Usługi Foundry IQ obsługują dwa klucze administratora na potrzeby rotacji bez przestojów. Zobacz Ponowne generowanie kluczy administracyjnych.
Autoryzowanie operacji płaszczyzny sterowania
Operacje płaszczyzny sterowania (tworzenie, konfigurowanie i usuwanie usług) są autoryzowane za pośrednictwem Azure Resource Manager access control opartych na rolach, tego samego modelu używanego we wszystkich usługach Azure. Klucze interfejsu API nie mają zastosowania do operacji płaszczyzny sterowania. Trzy wbudowane role Azure zarządzają dostępem.
| Role | Permissions |
|---|---|
| Właściciel | Pełna kontrola, w tym zarządzanie dostępem. |
| Contributor | Pełna kontrola z wyjątkiem zarządzania dostępem. |
| Czytelnik | Dostęp tylko do odczytu. |
Przepływ pracy umożliwiający autoryzowanie operacji płaszczyzny sterowania to:
Przypisywanie ról administracyjnych: użyj wbudowanych ról Azure (Właściciel, Współautor i Czytelnik), aby przyznać dostęp zgodnie z zasadą najmniejszych uprawnień i określić, kto może tworzyć, konfigurować lub usuwać usługi Foundry IQ. Zobacz Przypisywanie ról do administrowania usługą.
Zastosuj blokady zasobów: Zapobiegaj przypadkowemu usunięciu produkcyjnych usług Foundry IQ przez zastosowanie blokad
ReadOnlylubCanNotDelete. Zobacz Zabezpiecz swoje zasoby Azure, aby chronić infrastrukturę.
Autoryzacja operacji płaszczyzny danych
Operacje płaszczyzny danych dotyczą zawartości hostowanej w usłudze Foundry IQ, takiej jak tworzenie indeksu, ładowanie dokumentów i zapytania. Autoryzuj te operacje za pomocą kontroli dostępu opartej na rolach, kluczy interfejsu API lub obu tych operacji. Aby uzyskać instrukcje konfiguracji, zobacz (Zalecane) Włączanie kontroli dostępu opartej na rolach i Konfigurowanie uwierzytelniania klucza interfejsu API.
Przyznaj dostęp do poszczególnych indeksów
Ogranicz access użytkownika do poszczególnych indeksów, tworząc niestandardowe definicje ról. Takie podejście jest niezbędne w przypadku scenariuszy obejmujących wiele dzierżaw, w których dane każdej dzierżawy muszą być odizolowane na poziomie indeksu. Zobacz Udziel dostępu do pojedynczego indeksu.
W przypadku rozwiązań wymagających granic zabezpieczeń na poziomie indeksu zobacz Design patterns for multitenant SaaS applications and Foundry IQ (Wzorce projektowania dla wielodostępnych aplikacji SaaS i Foundry IQ).
Uwaga / Notatka
Klucze interfejsu API zapewniają dostęp tylko na poziomie usługi. Każdy, kto ma klucz administracyjny , może odczytywać, modyfikować lub usuwać dowolny indeks w usłudze IQ usługi Foundry. W przypadku izolacji na poziomie indeksu użyj kontroli dostępu opartej na rolach lub zaimplementuj izolację w aplikacji, w jej warstwie środkowej.
Konfigurowanie połączeń wychodzących
Żądania wychodzące pochodzą z usługi Foundry IQ do innych aplikacji, zazwyczaj wykonywane przez indeksatory, niestandardowe umiejętności i wektoryzatory. Skonfiguruj te połączenia tak, aby używały bezpiecznego uwierzytelniania i dostępu do sieci.
Domyślnie połączenia wychodzące używają publicznego punktu końcowego miejsca docelowego. W przypadku prywatnego dostępu wychodzącego skonfiguruj i zatwierdź współużytkowany link prywatny. Miejsce docelowe musi obsługiwać prywatne punkty końcowe i pojawiać się w obsługiwanych typach zasobów. Prywatny punkt końcowy dla usługi Foundry IQ nie konfiguruje tych łączy wychodzących.
Niektóre źródła danych, takie jak SharePoint Online, obsługują tylko łączność publiczną z usługi Search. Nadal możesz użyć przychodzącego prywatnego punktu końcowego do wyszukiwania z tymi źródłami. W niektórych przypadkach dostęp do publicznego punktu końcowego nie musi oznaczać, że ruch opuszcza sieć Microsoft. Połączenia w tym samym regionie Azure Storage mają oddzielne zachowanie routingu.
(Zalecane) Korzystanie z tożsamości zarządzanej
Utwórz tożsamość zarządzaną dla usługi Foundry IQ w celu uwierzytelniania w innych zasobach Azure bez przechowywania poświadczeń w kodzie. Tożsamość zarządzana eliminuje konieczność przechowywania i rotacji parametrów połączenia przy użyciu poświadczeń.
Przepływ pracy związany z korzystaniem z tożsamości zarządzanej jest następujący:
Skonfiguruj tożsamość zarządzaną dla usługi IQ rozwiązania Foundry: wybierz między tożsamością zarządzaną przypisaną przez system lub przypisaną przez użytkownika. Zobacz Konfigurowanie usługi Foundry IQ w celu łączenia się przy użyciu tożsamości zarządzanej.
Nawiązywanie połączenia z zasobami zewnętrznymi przy użyciu tożsamości zarządzanej: Obsługiwane połączenia obejmują Azure Storage, Azure Cosmos DB, Azure SQL Database, SQL Managed Instance i Azure Functions.
Bezpieczny dostęp do danych zewnętrznych
Skonfiguruj bezpieczne połączenia na podstawie sposobu ochrony zasobów zewnętrznych:
Utwórz wyjątki zapory dla usługi IQ usługi Foundry: zezwalaj na ruch indeksatora przez zapory źródła danych przez dodanie wychodzących adresów IP usługi Foundry IQ do list dozwolonych. Zobacz Konfigurowanie reguł zapory adresów IP, aby zezwolić na połączenia indeksatora z protokołu IQ usługi Foundry.
Tworzenie udostępnionych łączy prywatnych: połącz kwalifikujące się indeksatory ze źródłami danych chronionymi przez Azure Private Link bez ujawniania ruchu do publicznego Internetu. Zobacz Tworzenie połączeń wychodzących za pośrednictwem wspólnego prywatnego łącza. W przypadku generowanych indeksatorów źródła wiedzy sprawdź macierz konfiguracji i warstw.
Użyj wyjątku zaufanej usługi dla magazynu w tym samym regionie: włącz dostęp indeksatora do zabezpieczonych kont Azure Storage w tym samym regionie bez konfiguracji zapory. Zobacz
Make indexer connections to Azure Storage as a trusted service (Połączenia indeksatora Azure Storage jako zaufana usługa.Konfigurowanie reguł wystąpień zasobów: udziel określonym usługom IQ usługi Foundry dostępu do kont Azure Storage chronionych przez reguły sieci. Zobacz, jak udzielić dostępu z wystąpień zasobów Azure.
Nawiązywanie połączenia z prywatnymi punktami końcowymi SQL Managed Instance: uzyskiwanie dostępu do baz danych SQL Managed Instance za pośrednictwem prywatnych punktów końcowych przy zachowaniu izolacji sieci. Zobacz Tworzenie udostępnionego łącza prywatnego dla wystąpienia zarządzanego SQL z usługi Foundry IQ.
Wskazówka
Jeśli Azure Storage i Foundry IQ znajdują się w tym samym regionie, ruch sieciowy jest automatycznie kierowany przez prywatny adres IP w sieci szkieletowej Microsoft, co eliminuje konieczność konfigurowania zapory. Aby uzyskać więcej informacji, zobacz Same-region Azure Storage i Foundry IQ.
Bezpieczne połączenia na potrzeby zewnętrznego przetwarzania sztucznej inteligencji
Żądania wychodzące na potrzeby wzbogacania i wektoryzacji sztucznej inteligencji wymagają specjalnej uwagi:
| Operation | Konfiguracja |
|---|---|
| Indeksatory łączące się ze źródłami danych | Bezpieczny dostęp do danych zewnętrznych. |
| Umiejętności niestandardowe wywołujące kod zewnętrzny | Zabezpieczanie połączeń z Azure Functions, web apps lub innymi hostami. |
| Wektoryzacja podczas indeksowania | Nawiąż połączenie z Azure OpenAI lub niestandardowymi modelami osadzania. |
| Azure Key Vault | Nawiąż połączenie z Azure Key Vault dla kluczy szyfrowania zarządzanych przez klienta. |
W przypadku podstawowych wzorców generowania rozszerzonego pobierania (RAG), w których aplikacja kliencka wywołuje model uzupełniania czatu, połączenie korzysta z tożsamości klienta lub użytkownika, a nie tożsamości usługi IQ rozwiązania Foundry. W przypadku pobierania agentów przy użyciu baz wiedzy żądanie ruchu wychodzącego jest wykonywane przez tożsamość zarządzaną usługi IQ usługi Foundry.
Wdrażanie kontroli dostępu na poziomie dokumentu
Kontrola dostępu na poziomie dokumentu, znana również jako zabezpieczenia poziomu wiersza, ogranicza dostęp użytkownika do dokumentów na podstawie jego tożsamości. Metadane uprawnień są przechwytywane podczas indeksowania i wymuszane w czasie wykonywania zapytań, co jest niezbędne w przypadku agentycznych systemów sztucznej inteligencji, aplikacji RAG i rozwiązań do wyszukiwania w przedsiębiorstwie, które wymagają kontroli autoryzacji na poziomie dokumentu. Aby zapoznać się z kompleksowym omówieniem wszystkich obsługiwanych podejść, zobacz Kontrola dostępu na poziomie dokumentu.
Użyj list ACL podobnych do systemu POSIX i zakresów RBAC
W przypadku zawartości usługi Azure Data Lake Storage (ADLS) Gen2 należy skonfigurować indeksatory lub źródła wiedzy, aby zachować uprawnienia listy ACL w stylu POSIX oraz zakresy kontroli dostępu opartego na rolach (RBAC) podczas ingestii. W czasie wykonywania zapytania wyniki są filtrowane na podstawie tokenu Microsoft Entra osoby wywołującej. Aby uzyskać więcej informacji, zobacz Indeksowanie metadanych uprawnień usługi ADLS Gen2.
Listy ACL/RBAC usług ADLS i standardowe pozyskiwanie kontroli dostępu opartej na rolach kontenerów obiektów blob i filtrowanie zapytań są ogólnie dostępne w interfejsie API 2026-10-01REST. Zaplanuj świeżość indeksowanych list ACL i buforowanie autoryzacji zapytań. Zweryfikuj zarówno dozwolonych, jak i odrzuconych użytkowników, w tym fragmentów i tożsamości bez dodatkowych dotacji; nie traktuj ga jako gwarancji natychmiastowego odwołania.
Użyj list ACL SharePoint w Microsoft 365
Skonfiguruj indeksator SharePoint w Microsoft 365, aby wyodrębniać uprawnienia dokumentów bezpośrednio z list ACL SharePoint podczas wczytywania. W czasie wykonywania zapytania system filtruje wyniki na podstawie tokenu Microsoft Entra obiektu wywołującego. Pozyskiwanie danych ACL i filtrowanie w SharePoint są ogólnie dostępne za pomocą interfejsu API REST 2026-10-01. Aby uzyskać informacje o obsługiwanych zmianach uprawnień i opcjach odświeżania, zobacz Synchronizowanie indeksowanych uprawnień SharePoint.
Używanie etykiet poufności (wersja zapoznawcza)
Skonfiguruj indeksator, aby automatycznie wykrywał etykiety poufności Microsoft Purview podczas indeksowania i stosuj kontrole dostępu opartych na etykietach podczas wykonywania zapytań. Ta funkcja dostosowuje autoryzację Foundry IQ do modelu Microsoft Information Protection obowiązującego w Twoim przedsiębiorstwie. Aby uzyskać więcej informacji, zobacz Indeks etykiet poufności usługi Microsoft Purview.
Korzystanie z filtrów zabezpieczeń
W przypadku scenariuszy, w których natywna integracja ACL nie jest możliwa, zaimplementuj filtry zabezpieczeń w celu ograniczenia wyników na podstawie tożsamości użytkowników lub grup. Przechowuj informacje tożsamościowe w polu ciągu w indeksie, a następnie przekaż tożsamość wywołującego jako ciąg filtrujący w czasie zapytania, aby wykluczyć dokumenty, które nie są zgodne. Takie podejście działa z niestandardowymi modelami dostępu lub strukturami zabezpieczeń firm innych niż Microsoft. Aby uzyskać więcej informacji, zobacz Filtry zabezpieczeń do przycinania wyników.
Konfigurowanie szyfrowania danych
Usługa Foundry IQ szyfruje wszystkie dane automatycznie przy użyciu kluczy zarządzanych przez Microsoft. Aby uzyskać informacje o wbudowanym szyfrowaniu, zobacz Szyfrowanie danych.
W celu zapewnienia rozszerzonej ochrony danych można zaimplementować następujące mechanizmy kontroli szyfrowania.
(Opcjonalnie) Dodawanie szyfrowania kluczy zarządzanych przez klienta
Dodaj dodatkową warstwę szyfrowania dla indeksów i map synonimów, zarządzając własnymi kluczami szyfrowania w Azure Key Vault. Klucze zarządzane przez klienta (CMK) są przeznaczone dla organizacji z wymaganiami dotyczącymi zgodności, które nakazują kontrolę klienta nad kluczami szyfrowania lub możliwościami odwoływania kluczy. Zobacz Konfigurowanie kluczy zarządzanych przez klienta na potrzeby szyfrowania danych w usłudze Foundry IQ.
Można również skonfigurować następujące opcje:
Konfigurowanie wielodostępnego klucza zarządzanego przez klienta: obsługa scenariuszy obejmujących wiele dzierżaw, w których klucze są przechowywane w innej dzierżawie Microsoft Entra niż usługa IQ rozwiązania Foundry. Zobacz Konfigurowanie kluczy zarządzanych przez klienta w różnych dzierżawach.
Znajdowanie zaszyfrowanych obiektów: określ, które indeksy i mapy synonimów używają szyfrowania CMK. Zobacz Znajdowanie zaszyfrowanych obiektów i informacji.
Ważna
- Szyfrowanie CMK zwiększa rozmiar indeksu i może obniżyć wydajność zapytań o 30–60%. Włącz tylko dla indeksów, które tego wymagają.
- CMK na dyskach tymczasowych wymaga usług utworzonych po 13 maja 2021 r. Wcześniejsze usługi obsługują klucz cmK tylko na dyskach danych.
Indeksowanie zaszyfrowanej zawartości bloba
Skonfiguruj indeksator do przetwarzania zawartości z Azure Blob Storage zaszyfrowanych w spoczynku, który jest oddzielony od szyfrowania CMK indeksu wyszukiwania. Zobacz Poradnik: Indeksowanie i wzbogacanie zaszyfrowanych obiektów blob.
(Opcjonalnie) Włączanie poufnego przetwarzania
Poufne przetwarzanie chroni dane używane przed nieautoryzowanym dostępem, w tym przed Microsoft za pośrednictwem zaświadczania sprzętowego i szyfrowania. Ten typ obliczeniowy można konfigurować tylko podczas tworzenia usługi. Zobacz Wybieranie typu obliczeniowego.
Zalecamy tylko poufne przetwarzanie w organizacjach, których wymagania dotyczące zgodności lub przepisów wymagają ochrony danych w użyciu. W przypadku dziennego użycia domyślny typ obliczeniowy jest wystarczający.
| Typ środowiska obliczeniowego | Opis | Ograniczenia | Koszt | Availability |
|---|---|---|---|---|
| Default | Standardowe maszyny wirtualne z wbudowanym szyfrowaniem danych magazynowanych i przesyłanych. Brak izolacji opartej na sprzęcie dla danych używanych. | Brak ograniczeń. | Brak zmian w podstawowym koszcie warstw bezpłatnych lub rozliczanych. | Dostępne we wszystkich regionach. |
| Confidential | Poufne maszyny wirtualne (DCasv5 lub DCesv5) w zaufanym środowisku wykonawczym opartym na sprzęcie. Izoluje obliczenia i pamięć od systemu operacyjnego hosta i innych maszyn wirtualnych. | Wyłącza lub ogranicza wyszukiwanie agentowe, ranger semantyczny, przepisywanie zapytań (wersja zapoznawcza), wykonywanie zestawów umiejętności oraz indeksatory uruchamiane w środowisku wielodzierżawnym1. | Dodaje 10% dopłaty do podstawowego kosztu warstw rozliczanych. Aby uzyskać więcej informacji, zobacz stronę pricing. | Dostępne w niektórych regionach. Aby uzyskać więcej informacji, zobacz listę obsługiwanych regionów. |
1 Po włączeniu tego typu obliczeń indeksatory mogą działać tylko w prywatnym środowisku wykonywania, co oznacza, że są uruchamiane z klastrów wyszukiwania hostowanych w środowisku poufnych obliczeń.
Włączanie monitorowania i rejestrowania
Śledź operacje, wykrywaj anomalie i wspieraj audyty bezpieczeństwa, włączając rejestrowanie i monitorowanie usługi Foundry IQ. Aby uzyskać informacje na temat domyślnych dzienników IQ usługi Foundry, zobacz Rejestrowanie danych.
Włącz rejestrowanie diagnostyczne: operacje przechwytywania inspekcji zabezpieczeń i wykrywania anomalii przez wysyłanie dzienników do Azure Monitor, usługi Event Hubs lub Azure Storage. Zobacz Configure diagnostic logging for Foundry IQ (Konfigurowanie rejestrowania diagnostycznego dla protokołu IQ usługi Foundry).
Monitorowanie zapytań: śledzenie aktywności zapytań wyszukiwania, opóźnień i dławienia w celu wykrywania nietypowych wzorców. Zobacz Monitorowanie żądań zapytań w usłudze Foundry IQ.
Monitorowanie operacji indeksatora: śledzenie aktywności indeksowania, błędów i operacji odświeżania danych. Zobacz Monitor indexer status and results in Foundry IQ.
Konfigurowanie alertów dla nietypowych działań: utwórz reguły alertów dla skoków liczby zapytań, nieudanych prób uwierzytelniania i nietypowych wzorców dostępu. Zobacz Utwórz lub edytuj regułę metryki alertu.
Wizualizowanie dzienników przy użyciu Power BI: tworzenie pulpitów nawigacyjnych w celu analizowania aktywności usługi IQ firmy Foundry i identyfikowania trendów zabezpieczeń. Zobacz Wizualizacja dzienników i metryk usługi Foundry IQ przy użyciu Power BI.
Zachowaj zgodność
Aby uzyskać informacje na temat certyfikatów zgodności Foundry IQ i wspólnego modelu odpowiedzialności, zobacz Zgodność i certyfikaty.
Korzystanie z Azure Policy
Przejrzyj wbudowane definicje zasad: użyj Azure Policy do przeprowadzania inspekcji i wymuszania konfiguracji zabezpieczeń, takich jak rejestrowanie diagnostyczne i użycie prywatnego punktu końcowego. Zobacz Azure Policy mechanizmy kontroli zgodności z przepisami dla Foundry IQ.
Przypisz zasady rejestrowania zasobów: automatycznie zidentyfikuj usługi Foundry IQ bez logowania diagnostycznego i koryguj konfigurację. Zobacz omówienie Azure Policy.
Tworzenie zasad niestandardowych: definiowanie wymagań dotyczących zabezpieczeń specyficznych dla organizacji i wymuszanie ich we wszystkich usługach Foundry IQ. Zobacz Tutorial: Tworzenie niestandardowej definicji zasad.
Stosowanie tagów zasobów
Stosuj tagi zasobów, aby kategoryzować usługi Foundry IQ według środowiska, poufności danych, centrum kosztów lub wymagań dotyczących zgodności, aby usprawnić nadzór. Zobacz Użyj tagów, aby zorganizować zasoby Azure i hierarchię zarządzania.
Lista kontrolna zabezpieczeń
Użyj tej listy kontrolnej, aby upewnić się, że skonfigurowano odpowiednie mechanizmy kontroli zabezpieczeń:
Zabezpieczenia sieci:
- [ ] Skonfigurowane reguły zapory IP, prywatny punkt końcowy lub obwód zabezpieczeń sieci
- [ ] Ograniczony dostęp przychodzący do znanych klientów lub sieci
- [ ] Skonfigurowano bezpieczne połączenia wychodzące przy użyciu tożsamości zarządzanych
Uwierzytelnianie i autoryzacja:
- [ ] Włączona kontrola dostępu oparta na rolach
- [ ] Przypisano odpowiednie role do użytkowników i aplikacji
- [ ] Zaimplementowano harmonogram rotacji kluczy administracyjnych (jeśli używasz kluczy)
- [ ] Skonfigurowane uprawnienia na poziomie indeksu (jeśli jest to wymagane)
Ochrona danych:
- [ ] Skonfigurowano kontrolę dostępu na poziomie dokumentu (jeśli jest to wymagane):
- [ ] Listy ACL podobne do POSIX dla zawartości usługi ADLS Gen2
- [ ] SharePoint w Microsoft 365 ACLs
- [ ] Etykiety poufności Microsoft Purview
- [ ] Filtry zabezpieczeń dla scenariuszy niestandardowych
- [ ] Zaimplementowano szyfrowanie CMK (jeśli jest to wymagane)
- [ ] Ocenione wymagania dotyczące poufnego przetwarzania (jeśli dotyczy)
Monitorowanie i zgodność:
- [ ] Włączone rejestrowanie diagnostyczne
- [ ] Konfigurowanie monitorowania i alertów w celu identyfikowania nietypowych działań
- [ ] Zastosowane tagi zasobów na potrzeby ładu
- [ ] Przypisana polityka Azure do rejestrowania zasobów
- [ ] Przegląd certyfikatów zgodności pod kątem wymagań