Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Note
Foundry IQ (Wyszukiwanie AI platformy Azure) udostępnia bezpośrednie interfejsy API indeksowania i zapytań, a także interfejsy API wyższego poziomu dla źródeł wiedzy i baz wiedzy do zarządzanego pobierania. Użyj portalu Azure, interfejsów API REST lub Azure SDKs, aby skonfigurować te możliwości lub połączyć agentów z bazami wiedzy w portalu Microsoft Foundry.
usługa Azure Data Lake Storage Gen2 obsługuje dostęp poszczególnych użytkowników do katalogów i plików za pośrednictwem list kontroli dostępu (ACL) i kontroli dostępu opartej na rolach (RBAC Azure). Kontrola dostępu oparta na atrybutach (Azure ABAC) nie jest obsługiwana.
Foundry IQ (Wyszukiwanie AI platformy Azure) pozyskuje obsługiwane wpisy list ACL i zakresy RBAC kontenerów wraz z zawartością dokumentu. Filtrowanie uprawnień pozyskiwania i czasu zapytania jest ogólnie dostępne w interfejsie API 2026-10-01REST. Ten obsługiwany podzestaw nie zapewnia pełnej parzystości z każdymi zasadami autoryzacji magazynu. Jest to jedna z kilku strategii kontroli dostępu na poziomie dokumentu w usłudze Foundry IQ.
W tym artykule wyjaśniono, jak skonfigurować indeksator usługi ADLS Gen2 lub źródło wiedzy obiektu blob usługi ADLS Gen2 w celu automatycznego ściągnięcia metadanych uprawnień do indeksu wyszukiwania. Uzupełnia dane indeksu z usługi ADLS Gen2 i Utwórz źródło wiedzy obiektu blob dla usługi ADLS Gen2 z informacjami specyficznymi dla pozyskiwania uprawnień. Aby ręcznie wysyłać metadane uprawnień, zobacz Indeksowanie list ACL dokumentów przy użyciu interfejsu API wysyłania.
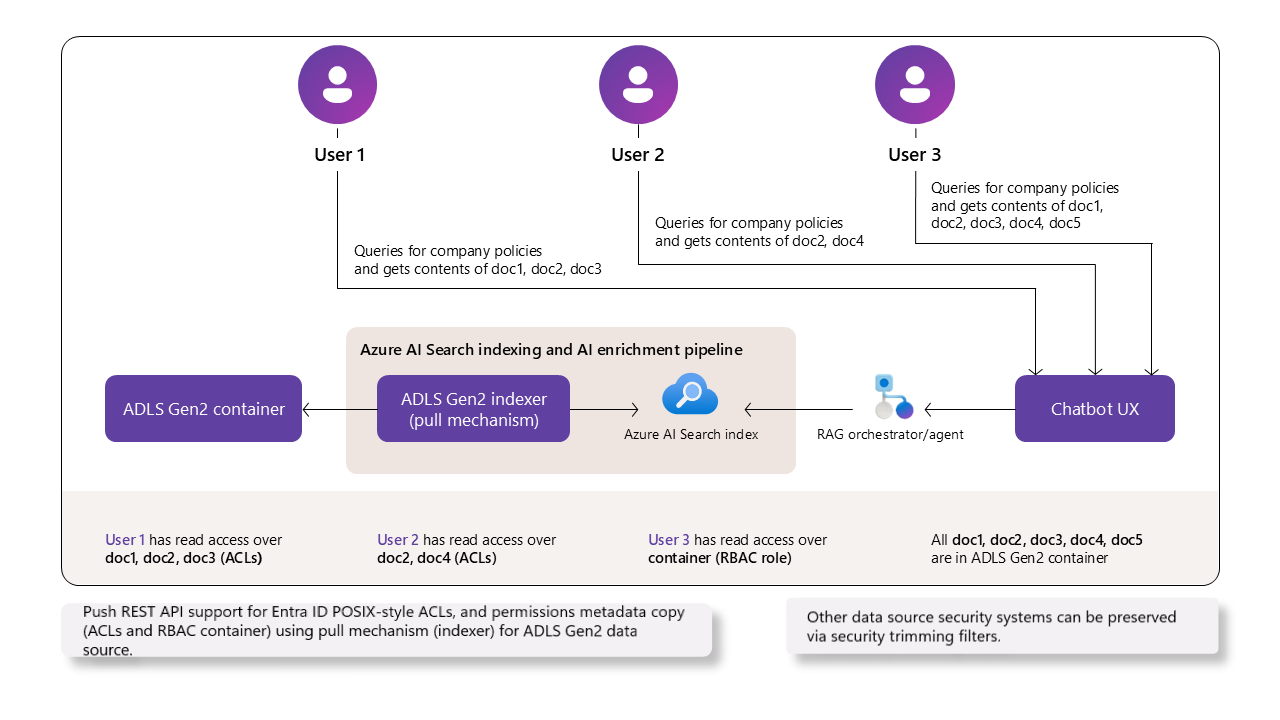
Wymagania wstępne
uwierzytelnianie i autoryzacja w Microsoft Entra ID. Usługi i aplikacje muszą znajdować się w tej samej dzierżawie. Użytkownicy mogą znajdować się w różnych dzierżawach, o ile wszystkie dzierżawy używają Microsoft Entra ID. Przypisania ról są używane dla każdego uwierzytelnionego połączenia.
Foundry IQ w płatnej warstwie (Basic lub wyższa) w dowolnym regionie. Usługa Foundry IQ musi mieć włączony dostęp oparty na rolach oraz tożsamość zarządzaną przypisaną przez system lub przypisaną przez użytkownika.
Obiekty blob usługi ADLS Gen2 w hierarchicznej przestrzeni nazw z uprawnieniami użytkownika przyznanymi za pośrednictwem list ACL lub ról.
Interfejs API REST w wersji 2026-10-01 dla ogólnie dostępnego pozyskiwania uprawnień i filtrów uprawnień. Aby uzyskać informacje o obsłudze zestawu SDK, sprawdź dziennik zmian pakietów dla wymaganego interfejsu API i właściwości.
Ograniczenia
Użyj standardowego lub domyślnego analizowania dokumentów (
parameters.configuration.parsingMode: "default") albo wyodrębniania opartego na usłudze Content Understanding, jeśli jest ono obsługiwane. Każdy wygenerowany fragment musi zachować wymagane metadane uprawnień i kontekst źródłowy. Usługa nie obsługuje specjalnych trybów analizowania wybranych przez klienta. Aby uzyskać informacje o wykluczonych trybach i ustawieniach źródła wiedzy, zobacz Obsługiwane analizowanie i wyodrębnianie zawartości na potrzeby pozyskiwania uprawnień.Portal Azure nie obsługuje tej funkcji.
Mają zastosowanie limity usługi ADLS Gen2 dla przypisań ról i wpisów listy ACL .
owning users, iowning groups(Other) — kategorie tożsamości ACL — nie są obsługiwane. Zamiast tego użyj obsługiwanychnamed usersinamed groupsallowlists, bez niejawnegoblocklists.Następujące funkcje indeksatora nie obsługują dziedziczenia uprawnień w indeksowanych dokumentach pochodzących z usługi ADLS Gen2. Jeśli używasz żadnej z tych funkcji w zestawie umiejętności lub indeksatorze, uprawnienia na poziomie dokumentu nie są uwzględniane w indeksowanej zawartości.
Magazyn wiedzy, w tym magazyn zasobów wymagany do udostępniania obrazów (wersja zapoznawcza) w wyszukiwaniu agentowym. W związku z tym udostępnianie obrazów nie jest obsługiwane w przypadku źródeł wiedzy, które importują mechanizmy ACL lub zakresy RBAC.
Nieobsługiwane niejawne blocklists
Funkcja IQ usługi Foundry nie obsługuje niejawnych blocklists: źródłowych konfiguracji listy ACL, które zapewniają szeroki dostęp za pomocą Other, przy jednoczesnym wykluczeniu nazwanych użytkowników lub grup. Nie może reprezentować tych konfiguracji jako "wszystkich z wyjątkiem tych tożsamości".
Następująca źródłowa lista ACL jest nieobsługiwaną konfiguracją, a nie zaleceniem konfiguracji. Łączy on Other uprawnienie do odczytu z nazwanymi wpisami użytkownika i grupy, które nie mają uprawnień:
user::rw-
user:22222222-2222-2222-2222-222222222222:---
group::r--
group:bbbbbbbb-bbbb-bbbb-bbbb-bbbbbbbbbbbb:---
mask::r--
other::r--
W przypadku tej konfiguracji indeksator rejestruje wartość braku dostępu none zarówno w metadata_user_ids, jak i w metadata_group_ids. Żaden użytkownik ani grupa nie uzyskuje dostępu za pośrednictwem indeksowanych list ACL. Nie jest to odmowa dla całego dokumentu: niezależne obsługiwane udzielanie kontroli dostępu opartej na rolach może nadal autoryzować dostęp. Nie oznacza to, że zawartość pliku musi nie być pozyskiwana.
Aby skorygować zasady źródłowe i zaktualizować uprawnienia indeksowane:
- Zidentyfikuj zamierzone dozwolone i tożsamości z odmową dostępu, odpowiednie członkostwa w grupach, uprawnienia przechodzenia przez katalogi nadrzędne i niezależne granty kontroli dostępu opartej na rolach.
- Zastąp nieobsługiwaną niejawną konstrukcję
blocklistobsługiwanymi nazwanymi użytkownikami i grupamiallowlistsdla tożsamości, które mają mieć dostęp. Nie usuwaj po prostu restrykcyjnych nazwanych wpisów, pozostawiając szerokie uprawnienieOther, ponieważ może to poszerzyć dostęp do źródła. Nie poszerzaj maski listy ACL ani nie dodawaj uprawnień RBAC jako obejścia. - Zweryfikuj politykę źródłową przy użyciu reprezentatywnych tożsamości z dozwolonym i odrzuconym dostępem. Przejrzyj istniejące pliki i katalogi oddzielnie od domyślnych list ACL dla nowych elementów podrzędnych. Zmiana domyślnej listy ACL elementu nadrzędnego nie powoduje zaktualizowania istniejących elementów potomnych.
- Synchronizuj indeksowane uprawnienia. W przypadku celowego uzgadniania pełnego źródła zażądaj ponownej synchronizacji uprawnień, gdy indeksator jest w stanie bezczynności, a następnie uruchom go lub poczekaj na zaplanowane uruchomienie. Monitoruj zakończenie. Alternatywnie domyślnie włączone automatyczne odświeżanie ACL aktualizuje ACL-e podczas kwalifikujących się zwykłych uruchomień mniej więcej raz dziennie, a nie natychmiast ani przy każdym zaplanowanym uruchomieniu.
- Jeśli istniejące rekordy nie mają wymaganych ścieżek źródłowych lub mapowań fragmentów, popraw potok i przeprocesuj te rekordy. Ponowna synchronizacja tylko z uprawnieniami nie naprawia brakującego kontekstu źródłowego.
- Sprawdź dozwolone i niedozwolone wyniki wyszukiwania, w tym fragmenty, których to dotyczy. Przetestuj oddzielnie użytkownika korzystającego wyłącznie z ACL, bez alternatywnego nadania uprawnień, oraz użytkownika niezależnie autoryzowanego za pomocą RBAC. Sam pomyślny import lub odświeżenie nie stanowi dowodu, że naprawiona polityka zachowuje zamierzony dostęp.
Indeksator zgłasza ostrzeżenie, gdy napotka nieobsługiwane wykluczenia. Sprawdź historię wykonania, ostrzeżenia i błędy; nie zakładaj, że oddzielne ostrzeżenie wskazuje każdy plik, którego dotyczy. Wcześniej zindeksowane uprawnienia mogą utrzymywać się do czasu pomyślnej aktualizacji, a częściowe niepowodzenia mogą pozostawić niespójny stan aktualności. Po pomyślnym przetworzeniu brak dostępu wynikającego z list ACL w przypadku tego wzorca jest zamierzonym zachowaniem, a nie oznaką nieaktualnego indeksu. Nie wyłączaj wymuszania uprawnień ani nie używaj odczytów z podwyższonym poziomem uprawnień jako obejścia.
Obsługa modelu uprawnień
Ta sekcja porównuje funkcje kontroli dostępu na poziomie dokumentu między usługami ADLS Gen2 i Foundry IQ. Wyjaśniono w nim, które mechanizmy kontroli dostępu usługi Azure Data Lake Storage (ADLS) Gen2 są obsługiwane lub mapowane przez Foundry IQ. Pomaga to zrozumieć, jak uprawnienia są wymuszane na poziomie dokumentu.
| Funkcja usługi ADLS Gen2 | Opis | Wspierane | Notatki |
|---|---|---|---|
| RBAC | Gruboziarnista kontrola dostępu na poziomie kontenera | Tak | Usługa Foundry IQ honoruje kontrolę dostępu opartą na rolach w celu uzyskania dostępu do wszystkich dokumentów w całym kontenerze. |
| ABAC | Warunki oparte na atrybutach na podstawie kontroli dostępu opartej na rolach | Nie | Usługa Foundry IQ nie ocenia warunków abAC na potrzeby dostępu na poziomie dokumentu. |
| ACL | Szczegółowe uprawnienia na poziomie katalogu/pliku (dokument) | Tak | Usługa Foundry IQ używa list ACL na poziomie dokumentu dla filtrów uprawnień. |
| Grupy zabezpieczeń | Przypisania uprawnień oparte na grupach | Tak | Obsługiwane, jeśli grupy zabezpieczeń są mapowane w ACL na poziomie dokumentu. |
W czasie wykonywania zapytania usługa Foundry IQ najpierw ocenia kontrolę RBAC na poziomie kontenera, a następnie sprawdza wpisy listy ACL na poziomie dokumentu. Dostęp jest udzielany, jeśli zezwala na to jakikolwiek mechanizm.
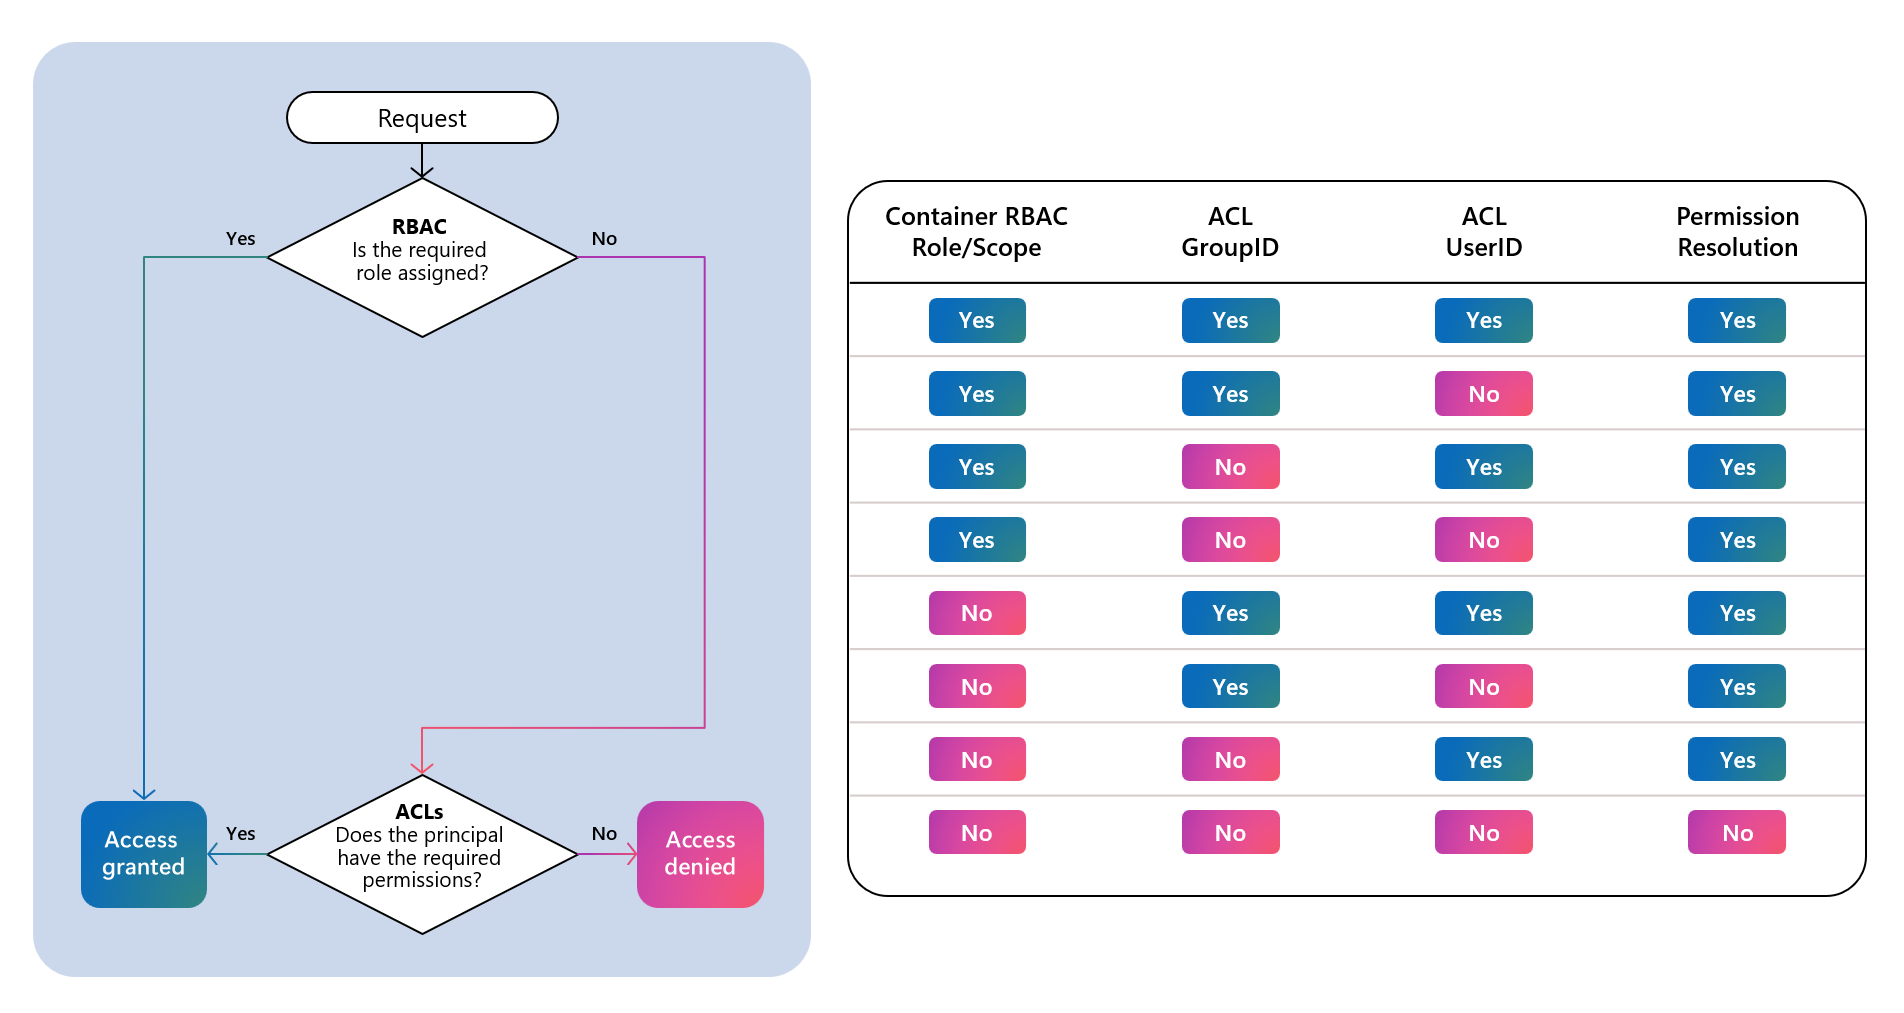
Informacje o hierarchicznych uprawnieniach ACL
Indeksatory i źródła wiedzy mogą pobierać przypisania ACL z określonego kontenera oraz ze wszystkich katalogów prowadzących do każdego pliku, stosując się do hierarchicznego schematu oceny dostępu ADLS Gen2. Ostateczne efektywne listy dostępu dla każdego pliku są obliczane, a różne kategorie dostępu są indeksowane w odpowiednich polach indeksu.
Na przykład w typowych scenariuszach usługi ADLS Gen2 związanych z uprawnieniami, takich jak ścieżka pliku /Oregon/Portland/Data.txt.
| Operacja | / | Oregon/ | Portland/ | Data.txt |
|---|---|---|---|---|
| Odczytaj Data.txt | --X | --X | --X | R-- |
Indeksator lub źródło wiedzy zbiera listy ACL z każdego kontenera i katalogu. Następnie określa efektywny dostęp na niższych poziomach i kontynuuje, dopóki nie określi uprawnień dla każdego pliku.
/ assigned access vs Oregon/ assigned access
  => Oregon/ effective access vs Portland/ assigned access
    => Portland/ effective access vs Data.txt assigned access
      => Data.txt effective access
Konfigurowanie usługi ADLS Gen2
Indeksator lub źródło wiedzy może pobrać listy kontroli dostępu na koncie magazynowym, jeśli zostaną spełnione następujące kryteria. Aby uzyskać więcej informacji na temat przypisań ACL, zobacz ADLS Gen2 ACL przypisań.
Autoryzacja
W przypadku indeksowania tożsamość usługi Foundry IQ musi mieć uprawnienie Storage Blob Data Reader.
Jeśli testujesz lokalnie, musisz również mieć przypisanie roli Czytelnik danych obiektu blob usługi Storage . Aby uzyskać więcej informacji, zobacz Połączenie z Azure Storage przy użyciu tożsamości zarządzanej.
Uprawnienia kontenera głównego
Przypisz wszystkie zestawy
GroupiUser(podmioty zabezpieczeń) na poziomie kontenera głównego/z uprawnieniamiReadiExecute.Upewnij się, że zarówno
Readjak iExecutesą dodawane jako "Uprawnienia domyślne", aby automatycznie propagowały się do nowo utworzonych plików i katalogów.
Propagacja uprawnień w dół hierarchii plików
Mimo że nowe katalogi i pliki dziedziczą uprawnienia, istniejące katalogi i pliki nie dziedziczą automatycznie tych przypisań.
Użyj narzędzia ADLS Gen2, aby rekursywnie stosować listy kontroli dostępu (ACL) do propagacji przypisań w istniejącej zawartości. To narzędzie propaguje przypisania ACL kontenera głównego do wszystkich podkatalogów i plików.
Usuwanie nadmiarowych uprawnień
Po ponownym zastosowaniu list ACL przejrzyj uprawnienia dla każdego katalogu i pliku.
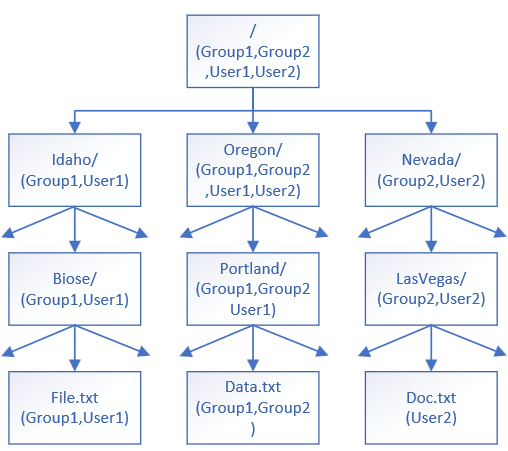
Usuń wszystkie zestawy Group lub User, które nie powinny mieć dostępu do określonych katalogów lub plików. Na przykład usuń User2 z folderu Portland/, a z folderu Idaho usuń Group2 i User2 z przypisań, i tak dalej.
Przykładowa struktura przydziałów ACL
Oto diagram struktury przypisywania ACL dla fikcyjnej hierarchii katalogów w dokumentacji usługi ADLS Gen2.
Aktualizowanie przypisań ACL z upływem czasu
Podczas dodawania lub modyfikowania przypisań listy ACL zastosuj je do właściwych katalogów i plików. Aby zaktualizować indeksowane uprawnienia bez ponownego przetwarzania niezmienionej zawartości, postępuj zgodnie z instrukcjami w sekcji Synchronizowanie uprawnień między indeksowaną i źródłową zawartością.
Skonfiguruj Foundry IQ
Pamiętaj, że usługa Foundry IQ musi mieć:
Autoryzacja
W przypadku indeksowania, klient wystawiający wywołanie interfejsu API musi mieć uprawnienia Współtwórcy usługi wyszukiwania do tworzenia obiektów, Współtwórcy danych indeksu wyszukiwania do importowania danych, oraz Czytelnika danych indeksu wyszukiwania do wykonywania zapytań dotyczących indeksu.
Jeśli testujesz lokalnie, musisz mieć te same przypisania ról. Aby uzyskać więcej informacji, zobacz Nawiązywanie połączenia z Foundry IQ przy użyciu ról.
Konfigurowanie źródła wiedzy
Jeśli używasz źródła wiedzy, definicje w źródle wiedzy są używane do generowania kompletnego procesu indeksacji (indeksator, źródło danych i indeks). Przypisania listy kontroli dostępu (ACL) są wykrywane i automatycznie uwzględniane w wygenerowanym indeksie. Nie ma potrzeby modyfikowania żadnego z wygenerowanych obiektów, jeśli chcesz dziedziczenie uprawnień w indeksowanej zawartości.
Kluczowe kwestie dotyczące konfiguracji, które sprawiają, że działają w tym scenariuszu:
-
isADLSGen2jest ustawione na true, spełniając wymagania dotyczące źródła danych dla tego scenariusza. -
ingestionPermissionOptionsokreśla identyfikatory użytkowników i grup.
# Create / Update Azure Blob Knowledge Source
###
PUT {{url}}/knowledgesources/azure-blob-ks?api-version=2026-10-01
api-key: {{key}}
Content-Type: application/json

{
    "name": "azure-blob-ks",
    "kind": "azureBlob",
    "description": "A sample azure blob knowledge source",
    "azureBlobParameters": {
        "connectionString": "{{blob-connection-string}}",
        "containerName": "blobcontainer",
        "folderPath": null,
        "isADLSGen2": true,
        "ingestionParameters": {
            "identity": null,
            "embeddingModel": {
                "kind": "azureOpenAI",
                "azureOpenAIParameters": {
                    "deploymentId": "{{embedding-deployment}}",
                    "modelName": "{{embedding-model}}",
                    "resourceUri": "{{aoai-endpoint}}",
                    "apiKey": "{{aoai-key}}"
                }
            },
            "chatCompletionModel": null,
            "disableImageVerbalization": true,
            "ingestionSchedule": null,
             "ingestionPermissionOptions": [
                "userIds","groupIds"
                           ],
            "contentExtractionMode": "minimal",
            "aiServices": {
                "uri": "{{ai-endpoint}}",
                "apiKey": "{{ai-key}}"
            }
        }
    }
}
###
Konfigurowanie indeksowania opartego na indeksatorze
Jeśli używasz indeksatora, skonfiguruj go, źródło danych i indeks, aby pobrać metadane uprawnień z blobów danych usługi ADLS Gen2.
Tworzenie źródła danych
Ta sekcja uzupełnia sekcję Indeksowanie danych z usługi ADLS Gen2 o informacje specyficzne dla pozyskiwania informacji o uprawnieniach wraz z treścią dokumentów do indeksu Foundry IQ.
Typ źródła danych musi mieć wartość
adlsgen2.Źródło danych musi zawierać
indexerPermissionOptionszuserIds,groupIdsi/lubrbacScope.W przypadku
rbacScopeskonfiguruj łańcuch połączenia w formacie tożsamości zarządzanej.W przypadku parametrów połączenia, używając tożsamości zarządzanej przypisanej przez użytkownika, należy również określić właściwość
identity.
Przykład JSON z tożsamością zarządzaną przez system:
{
    "name" : "my-adlsgen2-acl-datasource",
    "type": "adlsgen2",
    "indexerPermissionOptions": ["userIds", "groupIds", "rbacScope"],
    "credentials": {
    "connectionString": "ResourceId=/subscriptions/<your subscription ID>/resourceGroups/<your resource group name>/providers/Microsoft.Storage/storageAccounts/<your storage account name>/;"
    },
    "container": {
    "name": "<your container name>",
    "query": "<optional-virtual-directory-name>"
    }
}
Przykład schematu JSON z tożsamością zarządzaną przez użytkownika w parametry połączenia:
{
    "name" : "my-adlsgen2-acl-datasource",
    "type": "adlsgen2",
    "indexerPermissionOptions": ["userIds", "groupIds", "rbacScope"],
    "credentials": {
    "connectionString": "ResourceId=/subscriptions/<your subscription ID>/resourceGroups/<your resource group name>/providers/Microsoft.Storage/storageAccounts/<your storage account name>/;"
    },
    "container": {
    "name": "<your container name>",
    "query": "<optional-virtual-directory-name>"
    },
    "identity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.ManagedIdentity/userAssignedIdentities/{user-assigned-managed-identity-name}"
    }
}
Tworzenie pól uprawnień w indeksie
W Foundry IQ upewnij się, że indeks zawiera definicje pól metadanych uprawnień. Metadane uprawnień można indeksować, gdy indexerPermissionOptions jest określony w definicji źródła danych.
Dołącz pole o nazwie dokładnie metadata_storage_path z typem Edm.String. Zachowaj oryginalną ścieżkę źródłową bez funkcji mapowania. To pole jest wymagane do importowania uprawnień usługi ADLS Gen2, w tym konfiguracji tylko RBAC. Zakodowany klucz dokumentu, adres URL cytatu lub identyfikator nadrzędny nie zastępują tego pola.
Zalecane atrybuty schematu dla ACL (UserIds, GroupIds) i zakresu RBAC:
- pole identyfikator użytkownika (ID) z wartością
userIdspermissionFilter. - Pole Identyfikatory grup z wartością
groupIdspermissionFilter. - Pole zakresu RBAC z wartością
rbacScopepermissionFilter. - Właściwość
permissionFilterOptionumożliwiająca filtrowanie w czasie wykonywania zapytań. - Użyj kolekcji ciągów dla identyfikatorów użytkowników i grup oraz ciągu skalarnego dla zakresu RBAC.
- Ustaw
filterablewartość true we wszystkich polach.
Zwróć uwagę, że retrievable jest to fałsz. Można ustawić wartość true podczas programowania, aby sprawdzić, czy uprawnienia są obecne, ale pamiętaj, aby przed wdrożeniem w środowisku produkcyjnym przywrócić wartość false.
Poniższa kompletna minimalna definicja indeksu zawiera pola ścieżki źródłowej i uprawnień. Dodaj pola zawartości zgodnie z potrzebami.
{
  "name": "my-adlsgen2-acl-index",
  "fields": [
    { "name": "id", "type": "Edm.String", "key": true },
    { "name": "metadata_storage_path", "type": "Edm.String", "searchable": false, "filterable": true, "retrievable": true },
    { "name": "UserIds", "type": "Collection(Edm.String)", "permissionFilter": "userIds", "filterable": true, "retrievable": false },
    { "name": "GroupIds", "type": "Collection(Edm.String)", "permissionFilter": "groupIds", "filterable": true, "retrievable": false },
    { "name": "RbacScope", "type": "Edm.String", "permissionFilter": "rbacScope", "filterable": true, "retrievable": false }
  ],
  "permissionFilterOption": "enabled"
}
Konfigurowanie indeksatora
Mapowania pól w indeksatorze ustawiają ścieżkę danych na pola w indeksie. Pola docelowe i miejsca docelowe, które różnią się w zależności od nazwy lub typu danych, wymagają jawnego mapowania pól. W usłudze ADLS Gen2, następujące pola metadanych mogą wymagać mapowania, jeśli zmienisz nazwę pola.
-
metadata_user_ids (
Collection(Edm.String)) — lista identyfikatorów użytkowników ACL. -
metadata_group_ids (
Collection(Edm.String)) — lista identyfikatorów grup ACL. -
metadata_rbac_scope (
Edm.String) — zakres kontroli RBAC kontenera.
Określ fieldMappings w indeksatorze, aby skierować metadane uprawnień do pól docelowych podczas indeksowania.
Poniższy fragment mapowania pól powinien znajdować się na najwyższym poziomie definicji indeksatora, wraz z elementem parameters.
{
  "fieldMappings": [
    { "sourceFieldName": "metadata_storage_path", "targetFieldName": "metadata_storage_path" },
    { "sourceFieldName": "metadata_user_ids", "targetFieldName": "UserIds" },
    { "sourceFieldName": "metadata_group_ids", "targetFieldName": "GroupIds" },
    { "sourceFieldName": "metadata_rbac_scope", "targetFieldName": "RbacScope" }
  ]
}
Zachowaj uprawnienia w rzutowanych fragmentach
Jeśli zestaw umiejętności używa projekcji indeksu, wypełnij indeks fragmentu za pomocą mapowań projekcji, a nie tylko mapowania pól indeksatora. Każdy fragment z możliwością wyszukiwania wymaga ścieżki źródłowej i wszystkich skonfigurowanych pól uprawnień. Mapuj pola z adnotacjami bezpośrednio z /document/metadata_user_ids, /document/metadata_group_ids i /document/metadata_rbac_scope; nie zastępuj wartości wygenerowanych przez umiejętności.
Na przykład dodaj następującą konfigurację projekcji do zestawu umiejętności, który już generuje /document/pages/*element . Indeks docelowy adls-chunks wymaga:
-
Edm.Stringklucz z analizatoremkeyword. - Pole filtrowalne
parent_idtypuEdm.String, oddzielone od klucza. - Pole typu
Edm.String, które można przeszukiwaćchunk. - Wyświetlone wcześniej pola ścieżki i uprawnień z wartością
permissionFilterOptionustawioną naenabled.
{
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "adls-chunks",
        "parentKeyFieldName": "parent_id",
        "sourceContext": "/document/pages/*",
        "mappings": [
          { "name": "chunk", "source": "/document/pages/*" },
          { "name": "metadata_storage_path", "source": "/document/metadata_storage_path" },
          { "name": "UserIds", "source": "/document/metadata_user_ids" },
          { "name": "GroupIds", "source": "/document/metadata_group_ids" },
          { "name": "RbacScope", "source": "/document/metadata_rbac_scope" }
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
Nie mapuj wygenerowanego klucza fragmentu ani parent_id samodzielnie. Zachowaj możliwość filtrowania pola klucza nadrzędnego, aby przetwarzanie samych uprawnień mogło znaleźć istniejące fragmenty. Jeśli indeksujesz również dokumenty nadrzędne, wypełnij pola ścieżki i uprawnień oddzielnie.
Dodawanie pól lub mapowań nie powoduje wypełniania istniejących rekordów. Po skorygowaniu schematu, mapowań indeksatora i projekcji zresetuj i uruchom indeksator, aby ponownie wypełniać istniejące dokumenty i fragmenty. To ponownie przetwarza zawartość i wzbogacanie; Ponowne synchronizowanie tylko z uprawnieniami nie jest zamiennikiem brakującego kontekstu źródłowego.
Zalecenia i najlepsze rozwiązania
Przed utworzeniem folderów należy dokładnie zaplanować strukturę folderów usługi ADLS Gen2.
Organizuj tożsamości w grupy i używaj grup, jeśli to możliwe, zamiast udzielać dostępu bezpośrednio poszczególnym użytkownikom. Ciągłe dodawanie poszczególnych użytkowników zamiast stosowania grup zwiększa liczbę wpisów kontroli dostępu, które muszą być śledzone i oceniane. Nieprzestrzeganie tej najlepszej praktyki może prowadzić do częstszej aktualizacji metadanych zabezpieczeń wymaganych w indeksie, ponieważ zmieniają się te metadane, co powoduje zwiększone opóźnienia i nieefektywność w procesie odświeżania.
Synchronizowanie uprawnień między indeksowaną i źródłową zawartością
Indeks przechowuje obowiązujące listy ACL użytkowników i grup oraz zakresy zasobów kontenera. Nie przechowuje kopii przypisań ról Storage. Użyj ścieżki odświeżania odpowiadającej zmianie:
| Zmiana | Odśwież ścieżkę |
|---|---|
| Początkowe pozyskiwanie, nowe pliki lub zmieniona zawartość | Normalne indeksowanie indeksuje zawartość i obsługiwane metadane uprawnień razem. |
| Tylko listy ACL dla pliku lub katalogu usługi ADLS | Domyślnie włączone odświeżanie refreshAllAcls odświeża skądinąd niezmienione pliki podczas odpowiednich standardowych uruchomień, mniej więcej codziennie. |
| Pełne uzgadnianie ACL źródła na żądanie | Zażądaj ponownej synchronizacji uprawnień, a następnie uruchom indeksator lub poczekaj na jego harmonogram i sprawdź ukończenie. |
| Przypisania ról RBAC magazynu | Autoryzacja w czasie wykonywania zapytania ocenia dostęp delegowanego użytkownika do zapisanych zakresów kontenerów. Obowiązuje propagacja pamięci masowej i pamięci podręczne autoryzacji; ponowna synchronizacja listy ACL nie wymusza odświeżania tych pamięci podręcznych. |
| Brakujące pola lub mapowania w istniejących rekordach | Popraw pipeline, a następnie zresetuj i przeprocesuj istniejące rekordy, w tym projektowane fragmenty. |
| Przenoszenie, zmienianie nazw lub usuwanie | Użyj tożsamości specyficznej dla łącznika i śledzenia usuwania. Odświeżanie uprawnień nie czyści nieaktualnych kluczy ani osieroconych fragmentów. |
Automatyczne odświeżanie listy ACL
refreshAllAcls to ustawienie indeksatora w obszarze parameters.configuration, dostępne w interfejsie REST API 2026-10-01. Wartość domyślna to true; pomiń ją, aby użyć wartości domyślnej. Aby go wyłączyć, podczas aktualizowania indeksatora ustaw wartość parameters.configuration.refreshAllAcls na false.
Automatyczne przeszukiwanie dotyczy tylko źródeł danych usługi ADLS Gen2, które pozyskują listy ACL użytkowników lub grup. Nie jest to okresowy mechanizm odświeżania RBAC dla standardowego pozyskiwania obiektów blob lub pozyskiwania danych ADLS wyłącznie przy użyciu RBAC. Zaplanuj lub ręcznie uruchom indeksator: ustawienie samo nie uruchamia przebiegów.
W przypadku kwalifikujących się przebiegów normalnych indeksator odświeża listy ACL dla niezmienionych plików w mniej więcej dziennym tempie. Nie jest on przeszukiwany przy każdym zaplanowanym przebiegu, a przebiegi reset-docs i resync nie są normalnymi przebiegami. Ta kadencja nie jest umową SLA świeżości ani gwarancją natychmiastowego cofnięcia.
Elementy tylko z aktualizacjami uprawnień aktualizują pola uprawnień bez wyodrębniania zawartości, uruchamiania skilli lub ponownego generowania embeddingów. Zmieniona zawartość w tym samym normalnym przebiegu może nadal przechodzić wyodrębnianie i wzbogacanie. Istniejące projektowane fragmenty otrzymują aktualizacje uprawnień za pomocą autorytatywnych mapowań projekcji.
Jeśli wyłączysz automatyczne odświeżanie, zmiany listy ACL mogą pozostać nieaktualne do momentu jawnej ponownej synchronizacji lub ponownego przetwarzania zawartości objętej zmianami. Aby przeprowadzić pełne uzgadnianie list ACL dla źródła bez czekania na automatyczny przebieg, postępuj zgodnie z instrukcjami Dotyczącymi ponownej synchronizacji i uruchamiania indeksatorów. Użyj funkcji reset-docs (wersja zapoznawcza) tylko wtedy, gdy potrzebujesz ukierunkowanego ponownego przetwarzania treści.
Monitorowanie i weryfikowanie synchronizacji
Użyj opcji Pobierz stan indeksatora , aby sprawdzić czas wykonywania, stan, liczbę elementów, ostrzeżenia i błędy. Samo pomyślne wykonanie standardowego przebiegu zawartości nie dowodzi, że wystąpiło automatyczne przeszukanie list ACL. Akceptacja żądania nie oznacza również ukończenia ponownej synchronizacji.
Po awarii lub anulowaniu niektóre rekordy mogą mieć nowsze uprawnienia niż inne. Rozwiąż błędy, ponów próbę obsługiwanej operacji odświeżania oraz reprezentatywnych dokumentów i fragmentów przed traktowaniem korpusu zgodnie z uzgodnieniami. Rejestruj identyfikatory żądań i czasy wykonywania na potrzeby rozwiązywania problemów; nie interpretuj liczby elementów jako sygnatury czasowej uprawnień dla całego korpusu.
Sprawdź zarówno dozwolonych użytkowników, jak i użytkowników bez dostępu po zmianie listy ACL pliku, przyznaniu/odebraniu uprawnień grupie oraz zmianie przechodzenia przez katalogi nadrzędne. W przypadku mieszanego przetwarzania ACL/RBAC przetestuj cofnięcie uprawnień ACL z użytkownikiem, który nie ma alternatywnego obsługiwanego przypisania RBAC. Niezależne przyznanie nadal może autoryzować dostęp. Testy kontroli dostępu opartej na rolach są przyznawane i usuwane oddzielnie, co pozwala na propagację autoryzacji i pamięci podręczne. Zobacz kroki weryfikacji samouczka.
Śledzenie usuwania
Aby efektywnie zarządzać usuwaniem obiektów blob, upewnij się, że śledzenie usuwania jest włączone przed pierwszym uruchomieniem indeksatora. Ta funkcja umożliwia systemowi wykrywanie usuniętych obiektów blob w Twoim źródle i usuwanie ich z indeksu.