Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Foundry IQ (Wyszukiwanie AI platformy Azure) udostępnia bezpośrednie interfejsy API indeksowania i zapytań, a także interfejsy API wyższego poziomu dla źródeł wiedzy i baz wiedzy do zarządzanego pobierania. Użyj portalu Azure, interfejsów API REST lub Azure SDKs, aby skonfigurować te możliwości lub połączyć agentów z bazami wiedzy w portalu Microsoft Foundry.
W tym artykule wyjaśniono, jak skonfigurować połączenie indeksatora z aplikacją funkcji Azure przy użyciu wbudowanych funkcji uwierzytelniania Azure App Service, znanych również jako "Easy Auth". Aplikacje funkcji platformy Azure to doskonałe rozwiązanie do hostowania niestandardowych interfejsów API sieci Web, z których usługa Foundry IQ (Wyszukiwanie AI platformy Azure) może korzystać do wzbogacania zawartości pozyskiwanej podczas uruchamiania indeksatora lub, jeśli używasz niestandardowego modelu osadzania do zintegrowanej wektoryzacji, do wektoryzowania zawartości w zapytaniu wyszukiwania.
Aby uwierzytelnić się w aplikacji funkcji Azure, można użyć przypisanej przez system lub przypisanej przez użytkownika tożsamości zarządzanej usługi Foundry IQ. Takie podejście wymaga skonfigurowania rejestracji aplikacji Microsoft Entra ID do użycia jako dostawcy uwierzytelniania dla aplikacji funkcji platformy Azure, co zostało wyjaśnione w tym artykule.
Wymagania wstępne
- tożsamość zarządzana dla usługi Foundry IQ.
Konfigurowanie aplikacji Microsoft Entra ID jako dostawcy uwierzytelniania
Aby użyć identyfikatora Entra firmy Microsoft jako dostawcy uwierzytelniania w aplikacji funkcji platformy Azure, należy utworzyć rejestrację aplikacji. Dostępne są dwie opcje: utwórz jedną automatycznie za pośrednictwem samej aplikacji funkcji platformy Azure lub użyj istniejącej aplikacji. Aby dowiedzieć się więcej na temat tych kroków, zobacz dokumentację usługi App Service.
Niezależnie od opcji upewnij się, że rejestracja aplikacji jest skonfigurowana zgodnie z poniższymi krokami, aby upewnić się, że jest ona zgodna z Foundry IQ.
Upewnij się, że rejestracja aplikacji ma skonfigurowany identyfikator URI aplikacji.
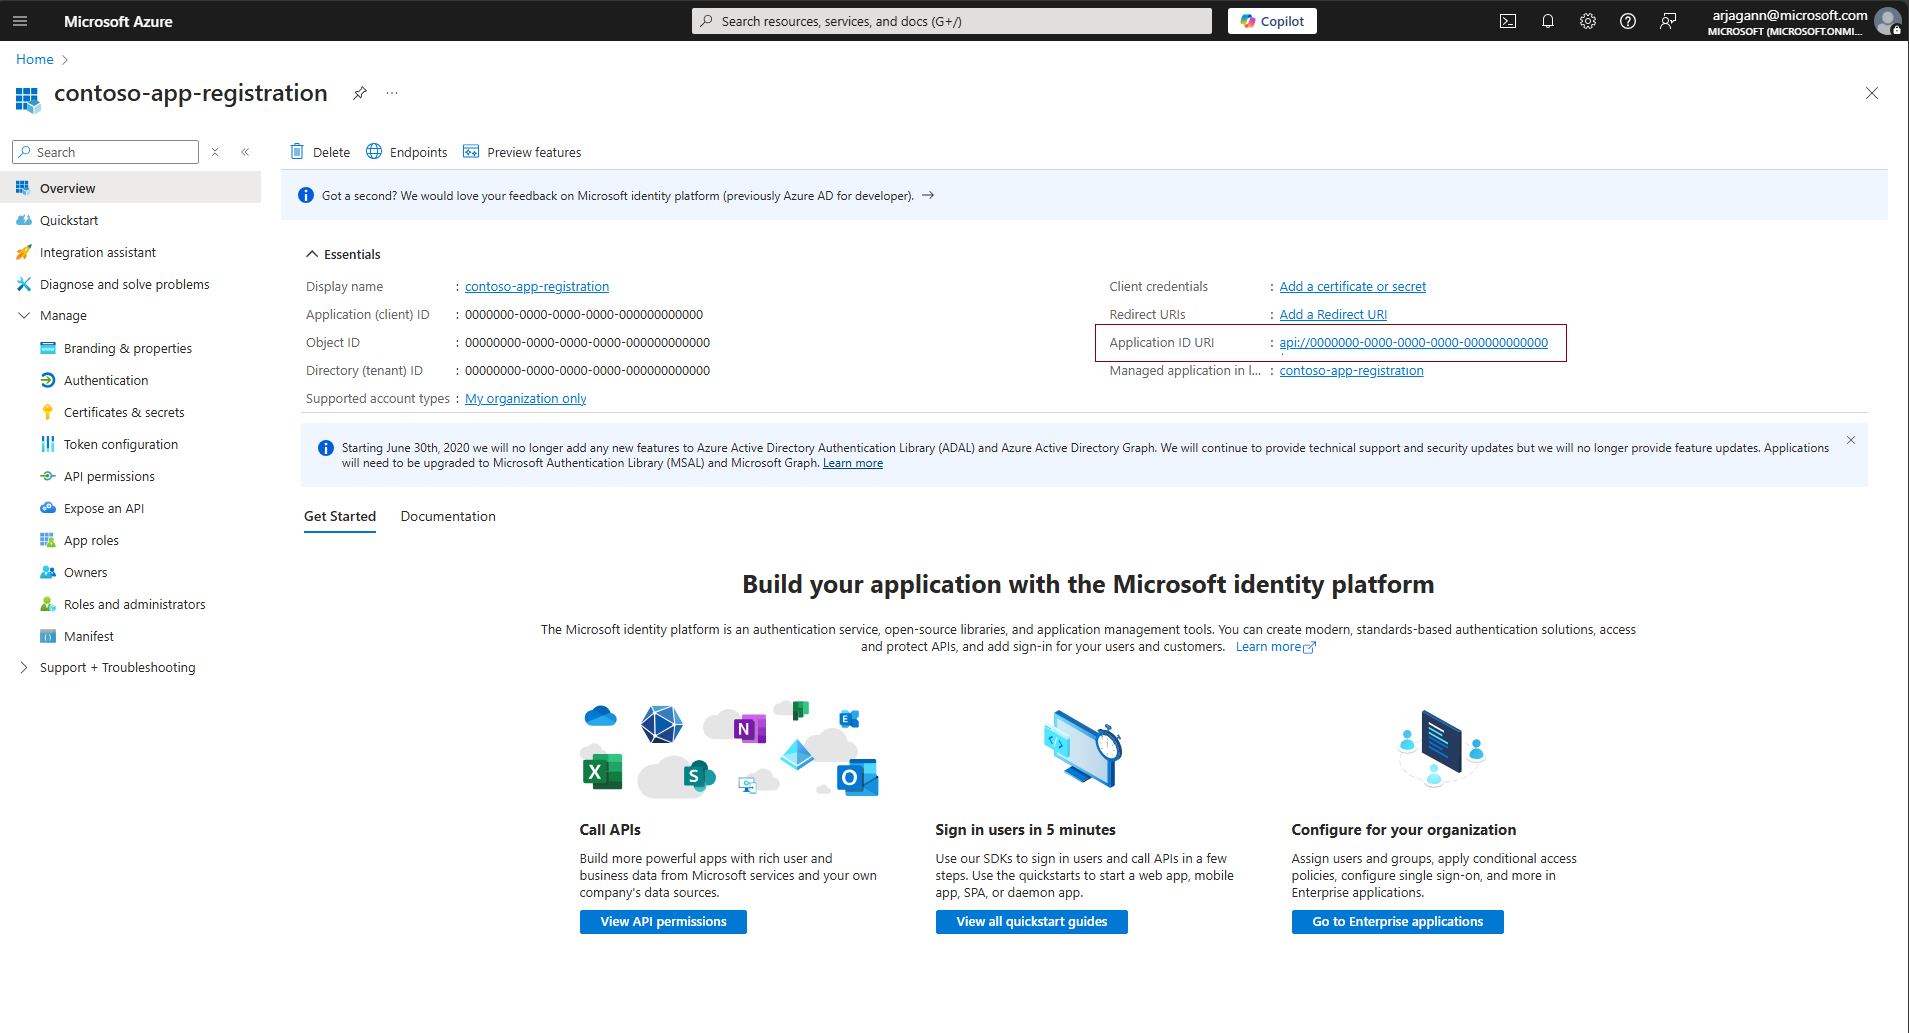
Rejestrację aplikacji należy skonfigurować przy użyciu identyfikatora URI aplikacji, który może być używany jako odbiorca tokenu z aplikacjami Azure Functions i Foundry IQ. Skonfiguruj go w formacie api://<applicationId>. Można to zrobić, przechodząc do sekcji Przegląd rejestracji aplikacji i ustawiając URI identyfikatora aplikacji.
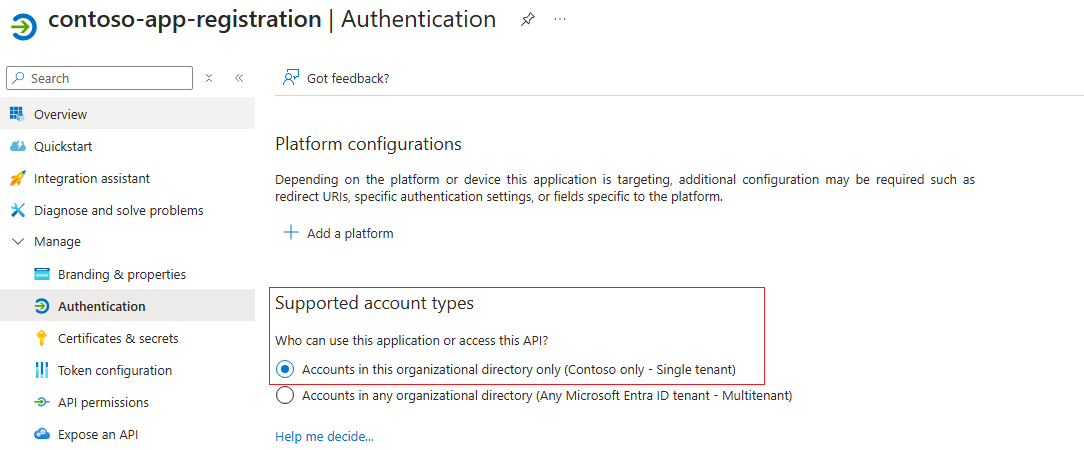
Ustawianie obsługiwanych typów kont na potrzeby uwierzytelniania
Przejdź do sekcji Uwierzytelnianie rejestracji aplikacji i skonfiguruj obsługiwane typy kont , aby tylko konta w tym samym katalogu organizacji, co rejestracja aplikacji mogła używać jej do uwierzytelniania.
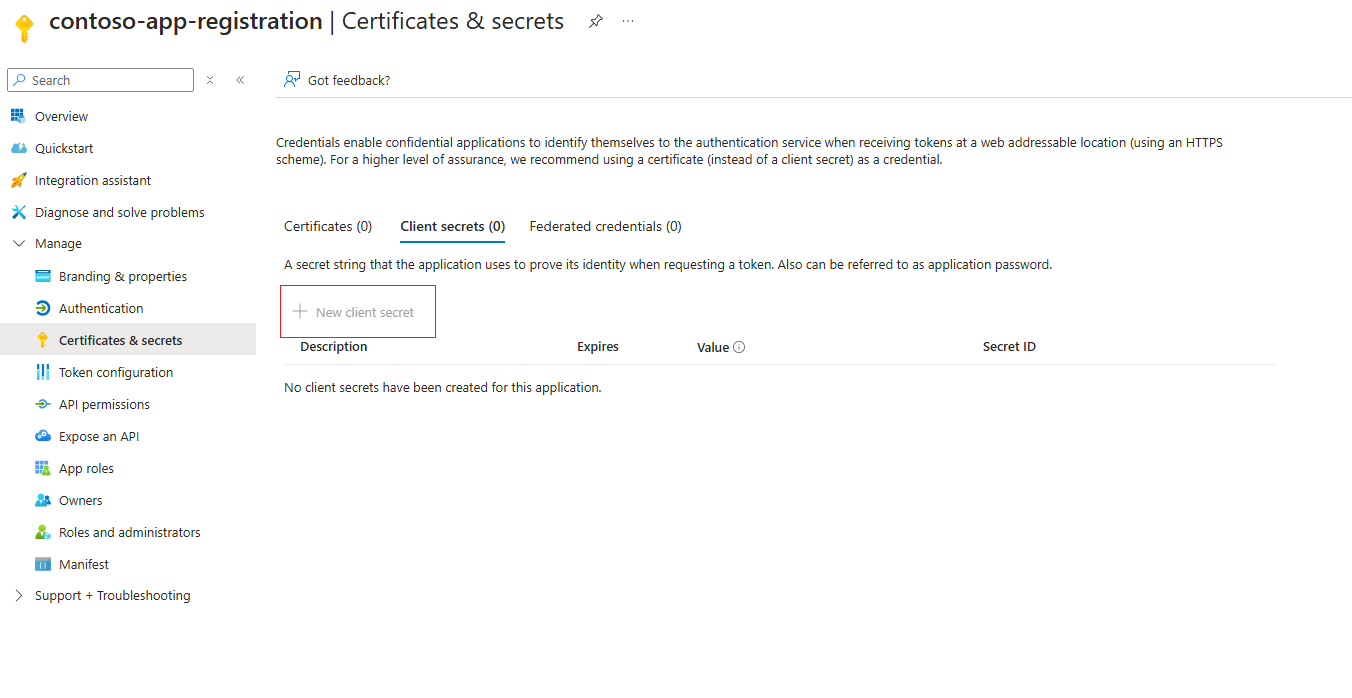
(Opcjonalnie) Skonfiguruj tajny klucz klienta
Usługa App Service zaleca używanie tajnego klucza klienta dla aplikacji dostawcy uwierzytelniania. Uwierzytelnianie nadal działa bez tajnego klienta, pod warunkiem, że uprawnienia delegowane są skonfigurowane. Aby skonfigurować klucz tajny klienta, przejdź do sekcji Certyfikaty i tajne rejestracji aplikacji i dodaj nowy klucz tajny klienta, zgodnie z opisemw tym artykule.
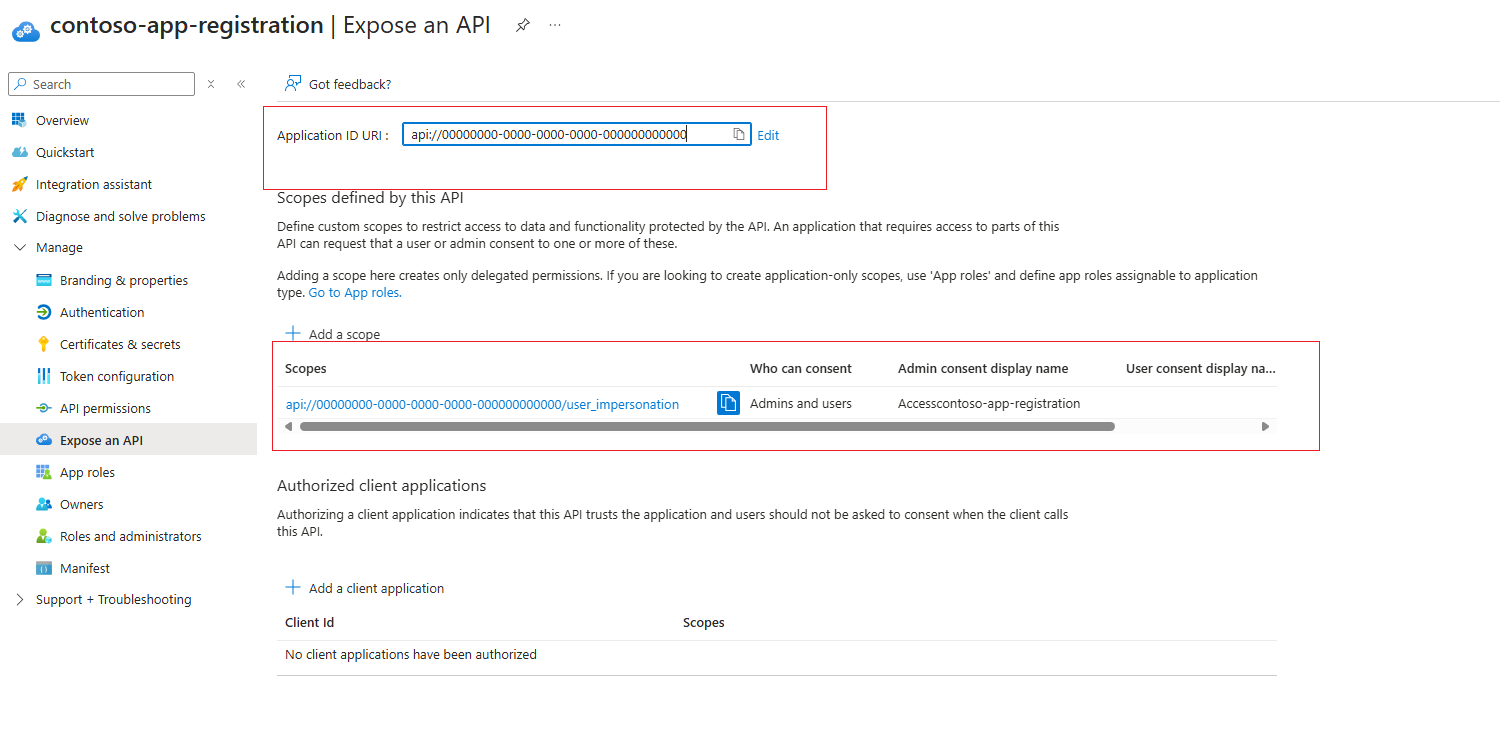
Dodawanie zakresu do delegowania uprawnień
Przejdź do sekcji Uwidacznianie interfejsu API i skonfiguruj rejestrację aplikacji, aby mieć zakres, który deleguje do niego uprawnienia administratora i użytkownika, aby upewnić się, że jest on zgodny z przepływem uwierzytelniania indeksatora.
Po skonfigurowaniu zakresu uprawnień delegowanych należy zauważyć w sekcji uprawnienia interfejsu API rejestracji aplikacji, że ustawiono interfejs API User.Read w programie Microsoft.Graph.
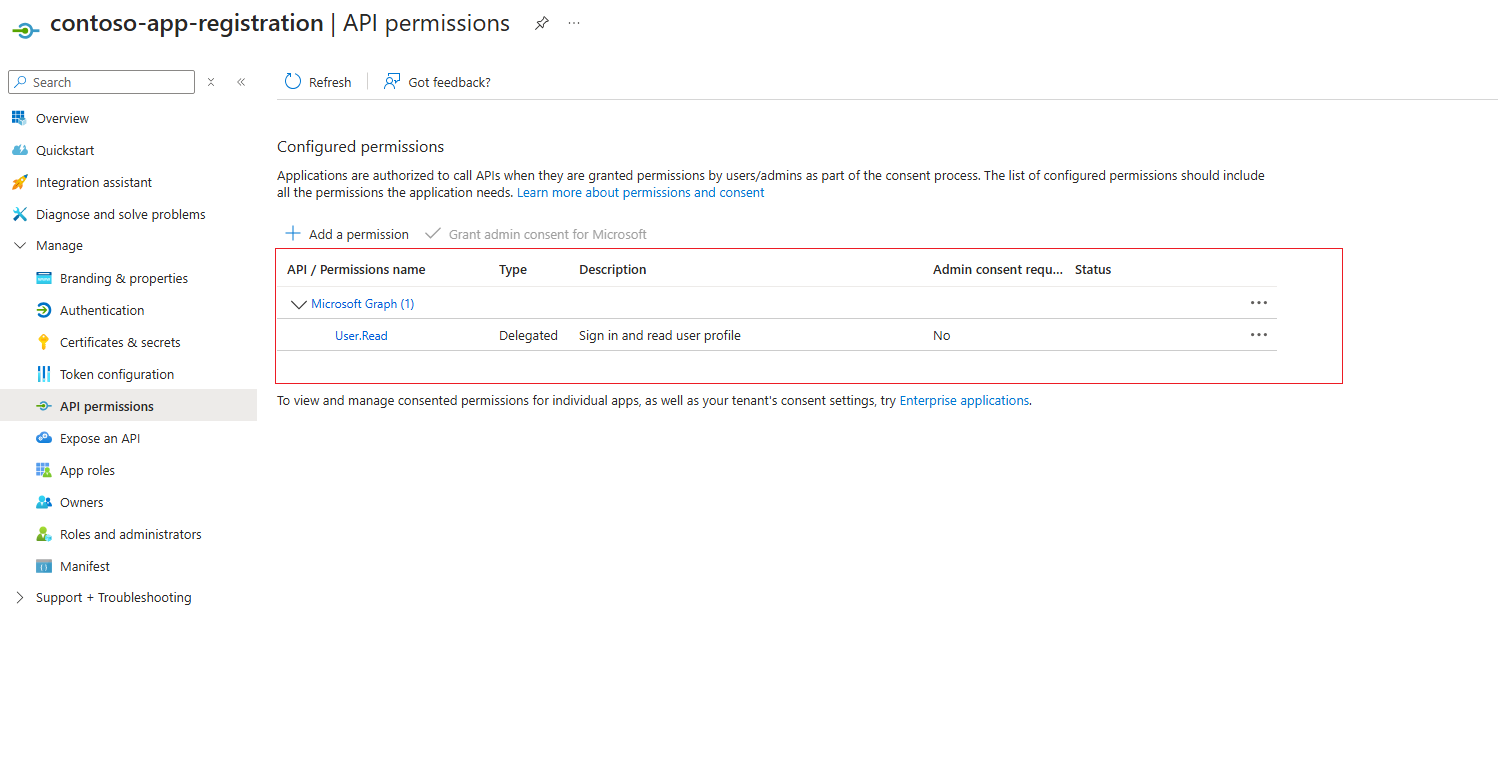
Konfigurowanie dostawcy uwierzytelniania Microsoft Entra ID w aplikacji funkcji Azure
Po zarejestrowaniu aplikacji klienckiej w określonych specyfikacjach, można skonfigurować uwierzytelnianie Microsoft Entra ID dla aplikacji Azure Function, postępując zgodnie z dokumentacją usługi App Service. Przejdź do sekcji Uwierzytelnianie aplikacji funkcji platformy Azure, aby skonfigurować szczegóły uwierzytelniania.
Upewnij się, że następujące ustawienia zostały skonfigurowane, aby upewnić się, że Foundry IQ może pomyślnie uwierzytelniać się w aplikacji funkcji Azure.
Konfigurowanie ustawień uwierzytelniania
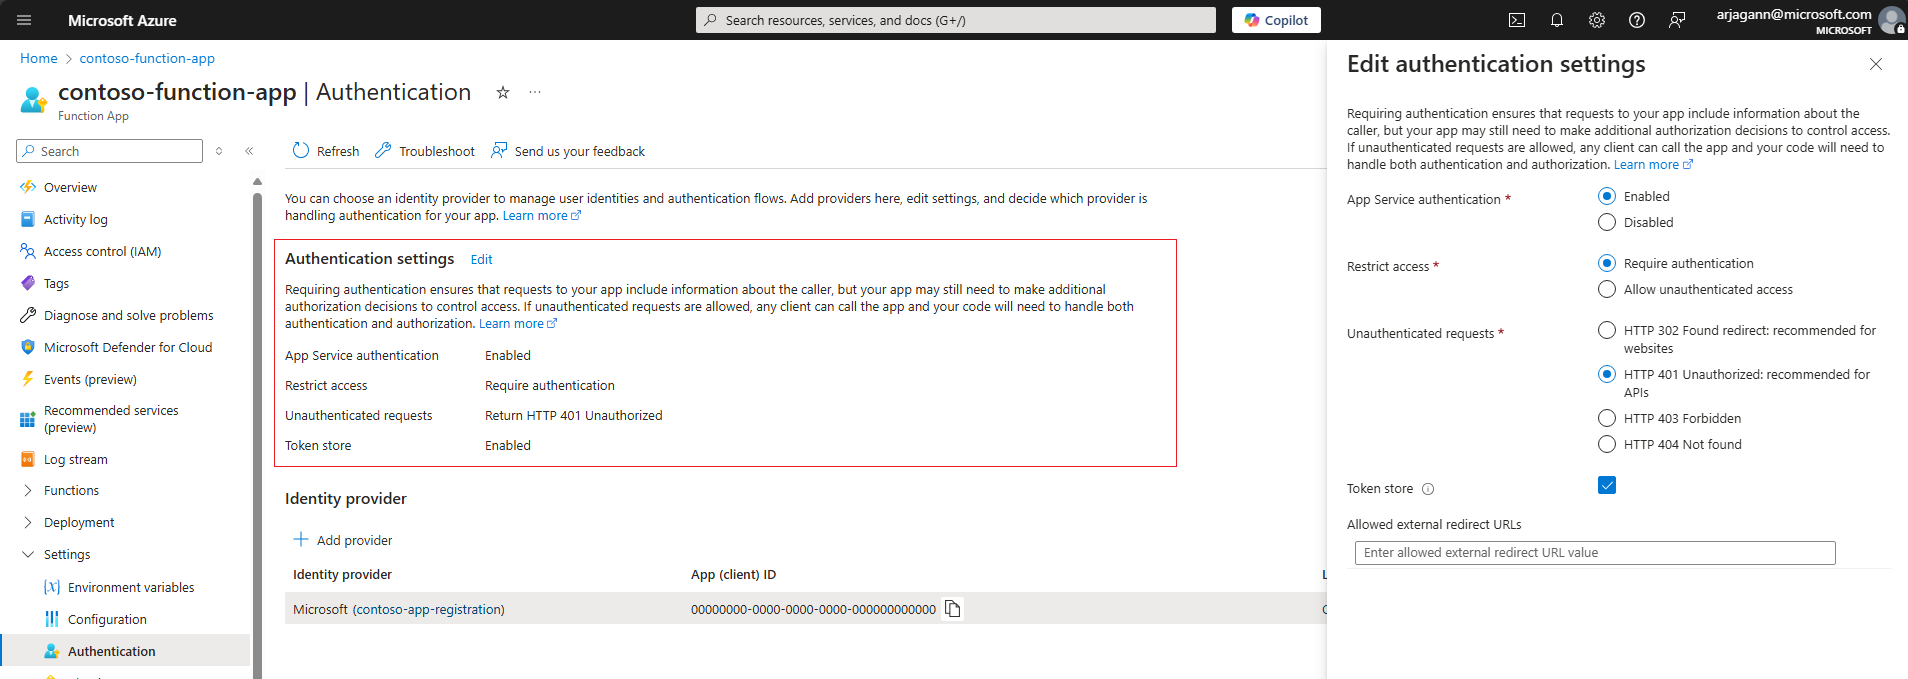
- Upewnij się, że uwierzytelnianie usługi App Service jest włączone
- Ograniczanie dostępu do aplikacji funkcji platformy Azure na wymaganie uwierzytelniania
- W przypadku nieuwierzytelnionych żądań preferuj protokół HTTP 401: Brak autoryzacji
Poniższy zrzut ekranu przedstawia te konkretne ustawienia przykładowej aplikacji funkcji platformy Azure.
Dodaj dostawcę uwierzytelniania Entra ID firmy Microsoft
- Dodaj identyfikator Entra firmy Microsoft jako dostawcę uwierzytelniania dla aplikacji funkcji platformy Azure.
- Utwórz nową rejestrację aplikacji lub wybierz wcześniej skonfigurowaną rejestrację aplikacji. Upewnij się, że jest on skonfigurowany zgodnie z wytycznymi w poprzedniej sekcji tego dokumentu.
- Upewnij się, że w sekcji Dozwolone odbiorcy tokenu określono identyfikator URI rejestracji aplikacji. Powinien być w formacie
api://<applicationId>, zgodnym z tym, co zostało skonfigurowane podczas tworzenia wcześniejszej rejestracji aplikacji. - Jeśli chcesz, możesz skonfigurować inne kontrole, aby ograniczyć dostęp specjalnie do indeksatora.
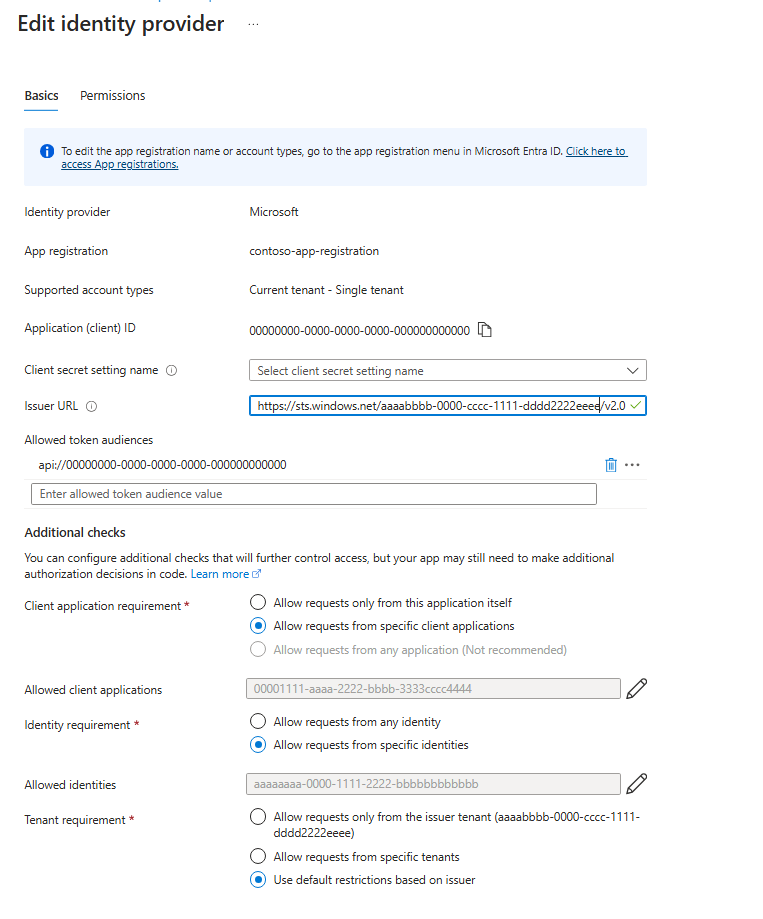
Konfigurowanie innych testów
- Upewnij się, że identyfikator obiektu (podmiotu) tożsamości określonej usługi Foundry IQ jest określony w polu Wymaganie tożsamości, zaznaczając opcję Zezwalaj na żądania z określonych tożsamości i wprowadzając identyfikator obiektu (podmiot zabezpieczeń) w sekcji tożsamości.
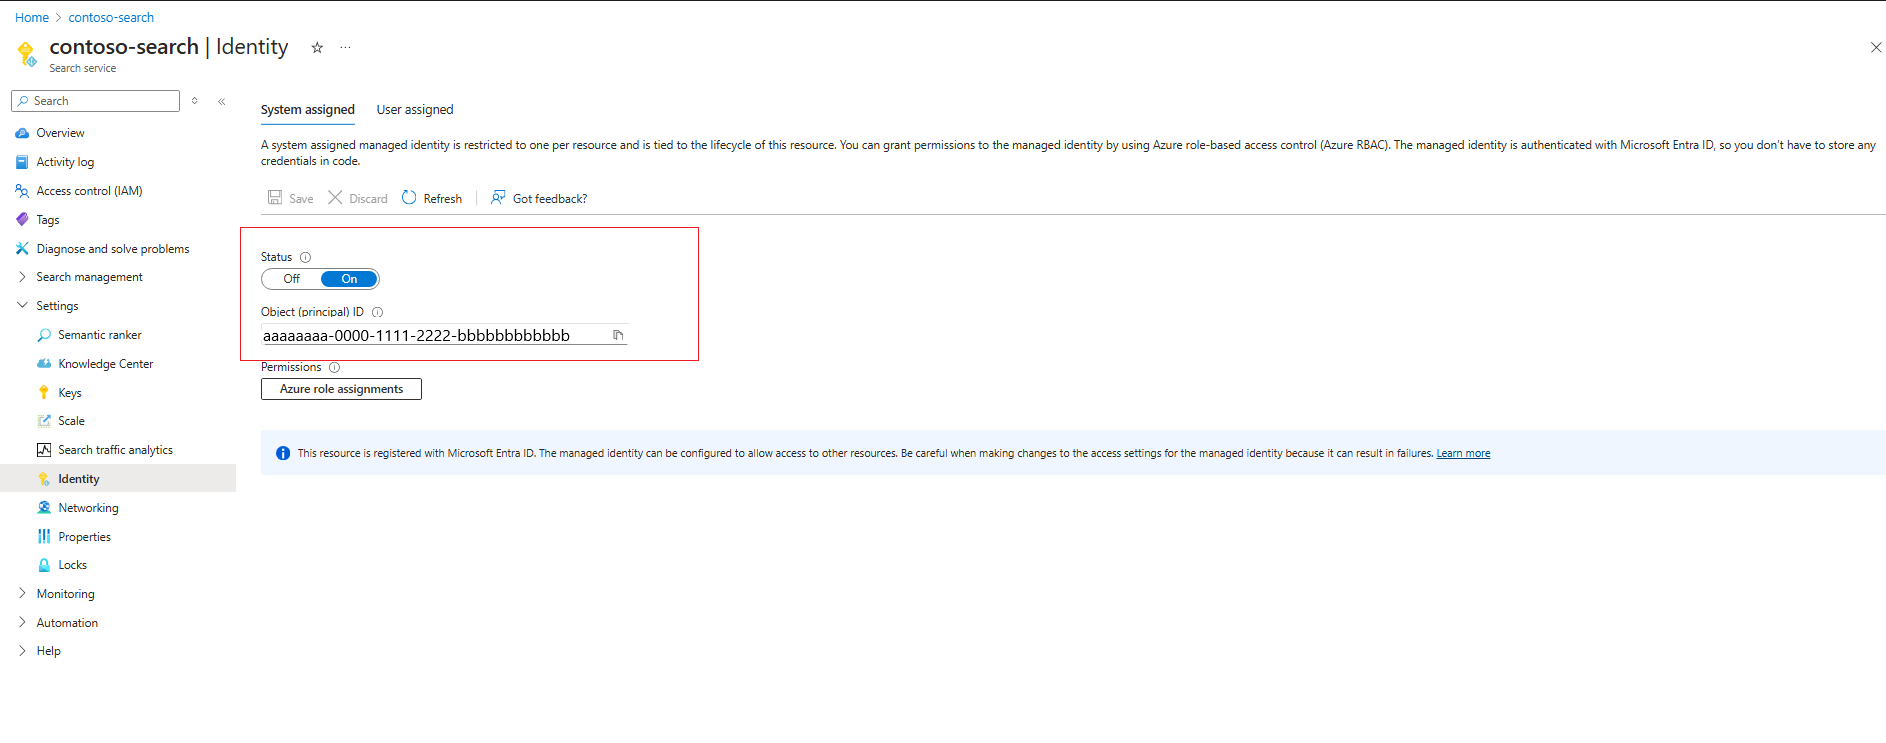
- W obszarze Wymaganie aplikacji klienckiej wybierz opcję Zezwalaj na żądania z określonej aplikacji klienckiej. Należy wyszukać identyfikator klienta tożsamości usługi Foundry IQ. W tym celu skopiuj identyfikator obiektu (podmiot zabezpieczeń) z poprzedniego kroku i wyszukaj go w dzierżawie Entra ID firmy Microsoft. Powinna istnieć zgodna aplikacja dla przedsiębiorstw, której strona przeglądu zawiera identyfikator aplikacji, czyli identyfikator GUID, który należy określić jako wymaganie aplikacji klienckiej.
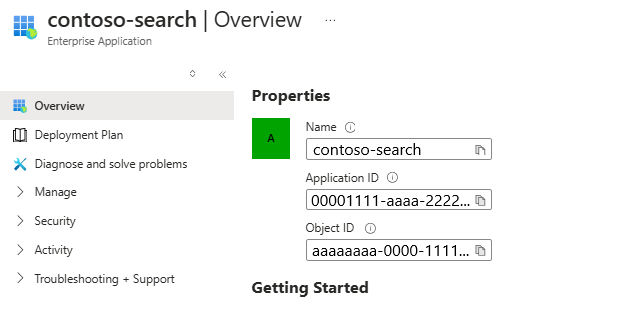
Uwaga
Jest to najważniejszy krok konfiguracji w aplikacji funkcji Azure i jeśli zostanie wykonany nieprawidłowo, indeksator może nie mieć dostępu do aplikacji funkcji Azure. Upewnij się, że wykonujesz prawidłowe wyszukiwanie detali aplikacji korporacyjnej dla tożsamości, i że specyfikujesz Identyfikator Aplikacji
- W przypadku wymagania dzierżawy wybierz dowolną z opcji, które są zgodne ze stanem zabezpieczeń. Aby uzyskać więcej informacji, zobacz dokumentację usługi App Service.
Konfigurowanie połączenia z aplikacją Azure Functions
W zależności od tego, czy połączenie z aplikacją funkcji platformy Azure musi być wykonane w ramach niestandardowej umiejętności Web API lub niestandardowego wektoryzatora Web API, definicja JSON jest nieco inna. W obu przypadkach upewnij się, że określisz prawidłowy identyfikator URI aplikacji funkcji platformy Azure i ustaw authResourceId wartość na taką samą, jak dozwolona grupa odbiorców tokenów skonfigurowana dla dostawcy uwierzytelniania.
W zależności od tego, czy chcesz nawiązać połączenie przy użyciu tożsamości przypisanej przez system, czy tożsamości przypisanej przez użytkownika, wymagane właściwości różnią się nieznacznie.
Używanie tożsamości przypisanej przez system
Oto przykład wywołania funkcji o nazwie test dla przykładowej aplikacji funkcji Azure, gdzie tożsamość przypisana przez system usługi Foundry IQ może zostać uwierzytelniona za pomocą funkcji "Easy Auth".
"uri": "https://contoso-function-app.azurewebsites.net/api/test?",
"authResourceId": "api://00000000-0000-0000-0000-000000000000"
Używanie tożsamości przypisanej przez użytkownika
Oto przykład wywołania tej samej funkcji, w której określona tożsamość przypisana przez użytkownika może uwierzytelniać się za pomocą funkcji "Easy Auth". Należy określić identyfikator zasobu dokładnej tożsamości przypisanej przez użytkownika do użycia we identity właściwości konfiguracji.
"uri": "https://contoso-function-app.azurewebsites.net/api/test?",
"authResourceId": "api://00000000-0000-0000-0000-000000000000",
"identity" : {
        "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
        "userAssignedIdentity": "/subscriptions/[subscription-id]/resourcegroups/[rg-name]/providers/Microsoft.ManagedIdentity/userAssignedIdentities/[my-user-managed-identity-name]"
    }
Uwaga
Przed określeniem tożsamości zarządzanej przypisanej przez użytkownika w definicji niestandardowego internetowego interfejsu API lub wektoryzatora należy przypisać tę tożsamość do usługi Foundry IQ.
Uruchom indeksator/wektoryzator, aby zweryfikować uprawnienia
W przypadku niestandardowych funkcjonalności interfejsu API sieci Web uprawnienia są weryfikowane podczas czasu działania indeksatora. W przypadku wektoryzatora są one weryfikowane, gdy zapytanie wektorowe jest wysyłane za pomocą wektoryzatora niestandardowego internetowego interfejsu API. Aby wykluczyć wszelkie konkretne problemy z uwierzytelnianiem, możesz przetestować, wyłączając dostawcę uwierzytelniania w aplikacji funkcji Azure i upewniając się, że wywołania z indeksatora i wektoryzatora są pomyślne.
- Jeśli problemy z uwierzytelnianiem będą się powtarzać, upewnij się, że odpowiednie informacje o tożsamości — czyli identyfikator aplikacji i identyfikator obiektu (jednostki usługi) tożsamości usługi Foundry IQ — są określone w dostawcy uwierzytelniania aplikacji funkcji Azure.