Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Foundry IQ (Wyszukiwanie AI platformy Azure) udostępnia bezpośrednie interfejsy API indeksowania i zapytań, a także interfejsy API wyższego poziomu dla źródeł wiedzy i baz wiedzy do zarządzanego pobierania. Użyj portalu Azure, interfejsów API REST lub Azure SDKs, aby skonfigurować te możliwości lub połączyć agentów z bazami wiedzy w portalu Microsoft Foundry.
Important
Funkcje lub możliwości oznaczone (wersja zapoznawcza) w tym artykule znajdują się w publicznej wersji zapoznawczej i podlegają dodatkowym warunkom użytkowania Microsoft Azure w wersji zapoznawczej. Aby uzyskać warunki wersji zapoznawczej specyficzne dla Foundry IQ (Wyszukiwanie AI platformy Azure), zobacz Funkcje wersji zapoznawczej.
W tym artykule wyjaśniono, jak skonfigurować współużytkowany link prywatny dla połączeń prywatnych, wychodzących z usługi Foundry IQ (Wyszukiwanie AI platformy Azure) do zasobu Azure uruchomionego w sieci wirtualnej. Za pomocą udostępnionego łącza prywatnego usługa Foundry IQ łączy się z adresem IP sieci wirtualnej zamiast z publicznym punktem końcowym.
Udostępniony link prywatny wymaga miejsca docelowego obsługującego prywatne punkty końcowe i musi znajdować się na liście Obsługiwane typy zasobów. Źródła, takie jak SharePoint Online, nie są obsługiwanymi obiektami docelowymi i nadal korzystają z łączności publicznej. Ta funkcja jest oddzielona od przychodzącego prywatnego punktu końcowego wyszukiwania, który może współistnieć z publicznymi połączeniami wychodzącymi. Zobacz Ruch sieciowy przychodzący i wychodzący.
Udostępniony link prywatny to funkcja w warstwie Premium rozliczana według użycia. Aby uzyskać szczegółowe informacje, zobacz Cennik usługi Azure Private Link.
Uwaga
Jeśli konfigurujesz połączenie prywatnego indeksatora z usługą SQL Managed Instance, zobacz Tworzenie udostępnionego łącza prywatnego dla usługi SQL Managed Instance .
Wymagania wstępne
Obsługiwany zasób platformy Azure skonfigurowany do uruchamiania w sieci wirtualnej.
Usługa Foundry IQ. Wymagania różnią się w zależności od obciążenia. W przypadku zarządzanego pozyskiwania ze źródła wiedzy sprawdź również obsługiwane warstwy wyszukiwania i konfiguracje; ogólne wymagania indeksatora nie określają kwalifikowalności źródła wiedzy.
S3 HD (
standard3zhostingMode: HighDensity) i Serverless nie obsługują udostępnionych prywatnych linków wychodzących Search do źródeł, umiejętności lub modeli. „Podstawowe i wyższe” i „S1 i wyższe” w poniższej tabeli wykluczają S3 HD i Serverless. Zwykły S3 różni się od S3 HD. To ograniczenie ruchu wychodzącego nie usuwa obsługi przychodzącego prywatnego punktu końcowego do wyszukiwania.Obciążenia Wymagania dotyczące warstwy Wymagania dotyczące regionów Wymagania dotyczące tworzenia usługi Indeksatory bez zestawów umiejętności Podstawowa i wyższa Brak Brak Zestawy umiejętności z umiejętnościami osadzania (zintegrowana wektoryzacja) Podstawowa i wyższa Regiony o dużej pojemności Po 3 kwietnia 2024 r. Zestawy umiejętności korzystające z innych wbudowanych lub niestandardowych umiejętności Standardowa 1 (S1) i nowsza Brak Po 3 kwietnia 2024 r. Bazy wiedzy wywołujące usługę Azure OpenAI Podstawowa i wyższa Brak Brak Rola współautora lub właściciela zarówno dla IQ usługi Foundry, jak i zasobu docelowego Azure lub następujące określone uprawnienia:
Zasobów Uprawnienia Foundry IQ Microsoft.Search/searchServices/sharedPrivateLinkResources/write
Microsoft.Search/searchServices/sharedPrivateLinkResources/read
Microsoft.Search/searchServices/sharedPrivateLinkResources/operationStatuses/readInny zasób platformy Azure Uprawnienie do zatwierdzania połączeń prywatnych punktów końcowych. Na przykład w usłudze Azure Storage potrzebujesz Microsoft.Storage/storageAccounts/privateEndpointConnectionsApproval/action.
Obsługiwane warstwy wyszukiwania i konfiguracje
Udostępnione łącza prywatne chronią połączenia wychodzące do obsługiwanych zasobów Azure. Nie zastępują uwierzytelniania, uprawnień tożsamości ani prywatnego punktu końcowego dla dostępu przychodzącego klienta do IQ usługi Foundry. W przypadku pozyskiwania zarządzanego sprawdź konfigurację źródła wiedzy, a także każdą zależność.
Prywatne pozyskiwanie danych dla kwalifikujących się indeksowanych źródeł wiedzy Azure Blob Storage, ADLS Gen2, Azure SQL i OneLake jest ogólnie dostępne za pomocą interfejsu Search REST API 2026-10-01 w usługach dedykowanych. Usługa bezserwerowa nie obsługuje prywatnego wykonywania ani udostępnionych linków prywatnych usługi Search dla ruchu wychodzącego; użyj konfiguracji NSP dla obsługiwanych mechanizmów kontroli publicznych punktów końcowych. Ta funkcja nie zmienia stanu wydania innych łączników, funkcji wyodrębniania ani elementów docelowych udostępnionego łącza prywatnego.
Macierz obsługi udostępnionego łącza prywatnego
Użyj tej macierzy z obsługiwanymi typami zasobów, a nie jako zastępstwo dla ich wymagań dotyczących identyfikatora docelowego i grupy.
| Konfiguracja źródła wiedzy | Łączność prywatna i zakres |
|---|---|
| Azure Blob Storage | Wygenerowany indeksator może uzyskać dostęp do źródła za pośrednictwem udostępnionego łącza prywatnego. Dodaj połączenia prywatne dla zależności chronionej ekstrakcji, wzbogacania, modelu lub magazynu zasobów tylko wtedy, gdy konfiguracja z nich korzysta. Zobacz Wymagania wstępne dotyczące prywatnego pozyskiwania obiektów blob. |
| ADLS Gen2 | Wygenerowany indeksator wymaga obu połączeń magazynu opisanych w przewodniku dotyczącym obiektów blob. Uwzględnij oddzielne zależności wyodrębniania, wzbogacania, modelu i magazynu zasobów. |
| Azure SQL Database bez osadzeń | Chroń źródłowe połączenie SQL. Bez embeddingColumns elementu wygenerowany potok nie tworzy zestawu umiejętności osadzania ani nie wymaga połączenia z modelem osadzania. Zobacz Azure SQL wymagania wstępne. |
| Azure SQL Database z osadzeniami | Chroń źródło SQL i każdy chroniony punkt końcowy osadzania modelu. Ingestia SQL nie wymaga wyodrębniania dokumentów ani opisywania obrazów. |
| Azure SQL Managed Instance | Postępuj zgodnie z oddzielną procedurą udostępnionego łącza prywatnego SQL Managed Instance (wersja zapoznawcza). Ten zasób docelowy pozostaje w wersji zapoznawczej, niezależnie od GA indeksowanego źródła wiedzy SQL. Zależności modelu mają zastosowanie tylko w przypadku skonfigurowania osadzenia. |
| Zindeksowany SharePoint | SharePoint Online używa publicznych punktów końcowych i nie jest obiektem docelowym udostępnionego łącza prywatnego. Nadpisanie po utworzeniu opisane w tym artykule nie ma zastosowania. |
| Indeksowane OneLake | Prywatne pozyskiwanie danych jest ogólnie dostępne w kwalifikujących się usługach dedykowanych. Chroń połączenie obszaru roboczego Fabric i każdą chronioną zależność Azure oddzielnie. Zachowywanie uprawnień usługi OneLake pozostaje oddzielną funkcją w wersji zapoznawczej. |
| Plik | Używa bezpośredniego przesyłania, a nie wygenerowanego indeksatora. Operacje synchroniczne na plikach są dostępne w 2026-10-01; asynchroniczne pozyskiwanie wymaga 2026-11-01-preview. Postępuj zgodnie z wymaganiami wstępnymi dotyczącymi plików typu knowledge-source dla prywatnych połączeń usługi Foundry. Nie należy stosować przesłonięcia indeksatora ani dodawać networkAccessMode do tej ścieżki. |
| Istniejący indeks wyszukiwania lub pozyskiwanie wypychane | Źródło wiedzy dla indeksu wyszukiwania opiera się na istniejącym indeksie. Zabezpiecz przesyłanie przez klientów za pomocą przychodzących prywatnych punktów końcowych; udostępniony link prywatny nie jest ścieżką przesyłania. Jeśli oddzielny indeksator wypełni indeks, zastosuj wymagania tego indeksatora. |
| Zdalne źródła i sieć Web | Te pobierają zawartość w czasie wykonywania zapytania i nie używają wygenerowanego indeksatora pozyskiwania. Ta macierz nie ustanawia prywatnej łączności z platformami zdalnymi ani usługą Bing. |
W przypadku zarządzanych ścieżek źródła wiedzy skorzystaj ze wskazówek dotyczących warstw specyficznych dla łącznika, a nie z wnioskowania o kwalifikowaniu się na podstawie ogólnych wymagań wstępnych indeksatora:
| Poziom wyszukiwania lub środowisko wykonawcze | Zarządzane prywatne pozyskiwanie danych w źródle wiedzy |
|---|---|
| S2, S3, L1 i L2 | Udokumentowane pod kątem obsługiwanych konfiguracji obiektów blob, usług ADLS Gen2 i SQL. Zastosuj również wymagania dotyczące regionu obciążenia roboczego, tworzenia usług, tożsamości i zależności. |
| Basic i S1 | Powyższe wymagania wstępne indeksatora ogólnego nie oznaczają obsługi pozyskiwania danych z zarządzanych źródeł wiedzy, w tym bazy danych SQL bez osadzania. Użyj warstw udokumentowanych w przewodnikach łącznika; nie wywnioskuj obsługi niższej warstwy z wygenerowanego zestawu umiejętności. |
| Bezpłatny | Udostępnione łącza prywatne nie są obsługiwane. Wymagania wstępne indeksatora ogólnego wymagają warstwy Basic lub wyższej. |
| S3 HD i bezserwerowe | Prywatne środowisko wykonywania nie jest obsługiwane. Model wykonywania indeksatora nie zapewnia środowiska wykonywania prywatnego. Mechanizmy zabezpieczeń granicy sieci nie zastępują wykonywania za pośrednictwem współużytkowanego łącza prywatnego. |
Dla każdej odpowiedniej zależności skonfiguruj prawidłowy identyfikator obiektu docelowego i grupy zasobów, zachowaj wymagane przypisania tożsamości i kontroli dostępu opartej na rolach oraz spełnij wymagania dotyczące sieci i systemu DNS. W razie potrzeby użyj istniejącego zatwierdzonego linku dla tego samego elementu docelowego i identyfikatora grupy. Różne obiekty docelowe lub podźródła wymagają oddzielnych linków. Sprawdź gotowość zatwierdzania i aprowizacji przed uruchomieniem prywatnego indeksatora.
W przypadku istniejącego kwalifikującego się obiektu blob, usługi ADLS Gen2 lub źródła SQL zobacz Zmienianie sieci po utworzeniu źródła wiedzy, aby uzyskać informacje o tymczasowym zastąpieniu indeksatora.
Obsługiwane typy zasobów
Możesz utworzyć udostępniony link prywatny dla następujących zasobów.
| Typ zasobu | Zasób podrzędny (lub identyfikator grupy) |
|---|---|
| Microsoft. Storage/storageAccounts 1 |
blob, table, dfs, file |
| Microsoft.DocumentDB/databaseAccounts 2 | Sql |
| Microsoft. Sql/servers 3 | sqlServer |
| Microsoft.KeyVault/vaults | vault |
| Microsoft.DBforMySQL/servers (wersja zapoznawcza) | mysqlServer |
| Microsoft.Web/strony internetowe 4 | sites |
| Microsoft.Sql/managedInstances (wersja zapoznawcza) 5 | managedInstance |
| Microsoft.CognitiveServices/accounts 67 | openai_account |
| Microsoft. CognitiveServices/accounts 8 | cognitiveservices_account |
| Microsoft. CognitiveServices/accounts 9 | foundry_account |
| Microsoft. Fabric/privateLinkServicesForFabric 10 | workspace |
| Microsoft. ApiManagement/service 11 | Gateway |
1 Jeśli Azure Storage i Foundry IQ znajdują się w tym samym regionie, połączenie z magazynem odbywa się za pośrednictwem sieci szkieletowej Microsoft, co oznacza, że współużytkowany link prywatny jest nadmiarowy dla tej konfiguracji. Jeśli jednak skonfigurowano już prywatny punkt końcowy dla usługi Azure Storage, należy również skonfigurować współdzielone łącze prywatne, w przeciwnym razie połączenie zostanie odrzucone po stronie usługi magazynu. Ponadto, jeśli używasz wielu formatów przechowywania dla różnych scenariuszy wyszukiwania, pamiętaj o utworzeniu oddzielnego udostępnionego łącza prywatnego dla każdego podzasobu.
2 Typ Microsoft.DocumentDB/databaseAccounts zasobu jest używany dla połączeń indeksatora z Azure Cosmos DB dla NoSQL. Nazwa dostawcy i identyfikator grupy są rozróżniane pod względem wielkości liter.
3 Typ Microsoft.Sql/servers zasobu jest używany w przypadku połączeń z bazą danych Azure SQL. Obecnie nie ma obsługi udostępnionego łącza prywatnego do usługi Azure Synapse SQL.
4 Typ Microsoft.Web/sites zasobu jest używany dla usługi App Service i Azure Functions. W kontekście Foundry IQ Azure Function jest bardziej prawdopodobnym scenariuszem. funkcja Azure jest często używana do hostowania logiki niestandardowej umiejętności. Azure Functions oferuje plany hostingu App Service: Consumption, Premium i Dedicated.
App Service Environment (ASE) i Azure Kubernetes Service (AKS) nie są obecnie obsługiwane. W przypadku obsługi udostępnionego łącza prywatnego do Azure API Management użyj typu zasobu Microsoft.ApiManagement/service.
5 Aby uzyskać instrukcje, zobacz Tworzenie udostępnionego łącza prywatnego dla SQL Managed Instance.
6 Typ Microsoft.CognitiveServices/accounts zasobu jest używany dla połączeń wektoryzatora i indeksatora do Azure modeli osadzania OpenAI podczas implementowania zintegrowanej wektoryzacji. Istnieje obsługa udostępnianego łącza prywatnego, aby umożliwić wielomodalne osadzanie w Azure Vision za pośrednictwem zasobów Microsoft Foundry.
7 Udostępnione łącze prywatne dla Azure OpenAI jest obsługiwane tylko w chmurze publicznej i Microsoft Azure Government. Inne oferty w chmurze nie obsługują udostępnionych linków prywatnych dla openai_account identyfikatora grupy.
8 Udostępnione łącza prywatne są obsługiwane w przypadku połączeń z zasobami usługi Foundry. W przypadku umiejętności zasobów usługi Foundry używanych w wzbogacaniu AI Foundry IQ łączy się z zasobem usługi Foundry na potrzeby rozliczeń. Te połączenia mogą być prywatne za pośrednictwem udostępnionego łącza prywatnego, który jest obsługiwany tylko podczas konfigurowania tożsamości zarządzanej (konfiguracji bez klucza) w definicji zestawu umiejętności.
9 Udostępnione łącza prywatne są obsługiwane w przypadku połączeń z zasobami usługi Foundry. W przypadku umiejętności modeli hostowanych na platformie Azure, takich jak umiejętność monitu GenAI, umiejętność osadzania Azure OpenAI lub umiejętność rozumienia zawartości, Foundry IQ łączy się z zasobem Foundry w celu wykonania podstawowego przetwarzania.
10 Udostępnione łącze prywatne jest obsługiwane w przypadku połączeń z obszarem roboczym usługi OneLake. Aby utworzyć privateLinkServicesForFabric zasób dedykowany dla obszaru roboczego, zarejestrujMicrosoft.Fabric przestrzeń nazw w subskrypcji i odnieś się do kroku 2, opisanego w Tworzenie usługi łącza prywatnego na platformie Azure. Należy pamiętać, że w przypadku korzystania z udostępnionego łącza prywatnego konfiguracja źródła danych OneLake musi być zdefiniowana przy użyciu określonych parametrów połączenia, jak opisano w dokumentacji indeksatora OneLake.
11 Typ zasobu Microsoft.ApiManagement/service jest ukierunkowany na podźródło środowiska uruchomieniowego usługi API Management Gateway dla kwalifikujących się wzbogaceń indeksatora.
Gateway nie jest warstwą i nie obejmuje punktów końcowych zarządzania, portalu ani dokumentacji dla deweloperów. Ten obiekt docelowy nie zapewnia ogólnej obsługi dowolnego Microsoft.Network/privateLinkServices.
Wymagania dotyczące topologii i uruchamiania usługi API Management
Usługa API Management w warstwach Standard v2 i Premium v2 obsługuje prywatne punkty końcowe dla ruchu przychodzącego. Klasyczna jednostka SKU Premium również je obsługuje, gdy instancja nie jest wdrożona w sieci wirtualnej. Klasyczne wystąpienia Premium wprowadzone do wewnętrznej lub zewnętrznej sieci wirtualnej nie obsługują prywatnych punktów końcowych i nie są obsługiwane dla tej topologii udostępnionego łącza prywatnego. Bramy hostowane samodzielnie i bramy obszaru roboczego nie są obsługiwane w przypadku tego połączenia przychodzącego.
Możliwości platformy usługi API Management nie gwarantują obsługi każdej trasy wykonywania wyszukiwania ani każdej topologii wprowadzonej w warstwie Premium w wersji 2. Nie należy wnioskować o obsłudze prywatnej trasy dla pobierania z bazy wiedzy ani dla wektoryzatora zapytań na podstawie rejestracji elementu docelowego bramy Gateway. Ci klienci wymagają trasy z hosta, na którym są faktycznie uruchamiane; zaakceptowanie prywatnego adresu docelowego nie tworzy takiej trasy.
W kolejnych sekcjach wykonaj kroki związane z aprowizacją i zatwierdzaniem, korzystając z interfejsu API zarządzania usługą Search 2025-05-01, zgodnie z opisem w tym przewodniku. Interfejs API zarządzania usługi API Management w wersji 2024-05-01 lub nowszej jest oddzielny od tej wersji usługi Search oraz od interfejsów API płaszczyzny danych usługi Search i podrzędnych modeli obciążenia. Potwierdź pomyślną aprowizację i zatwierdzenie. W przypadku kwalifikujących się indeksatorów ustaw wartość parameters.configuration.executionEnvironment na "private" zgodnie z opisem w temacie Konfigurowanie indeksatora. Nie dodawaj tej właściwości indeksatora do żądań KB ani zapytań.
Na przykład klasyczne wystąpienie Premium z wewnętrznym wstrzyknięciem sieci wirtualnej i udostępnionym linkiem Gateway prywatnym nie jest obsługiwane. Zewnętrzne wstrzykiwanie do sieci wirtualnej ma to samo ograniczenie, nawet jeśli brama ma domenę niestandardową.
Zweryfikuj DNS, TLS i trasowanie w rzeczywistym środowisku wykonawczym. Użyj skonfigurowanej nazwy hosta bramy z pasującym certyfikatem TLS, a nie prywatnym adresem IP w identyfikatorze URI modelu. Skonfiguruj DNS dla domeny niestandardowej oddzielnie od domyślnej privatelink.azure-api.net prywatnej strefy DNS. Standardowa v2 i Premium v2 wymagają, aby nazwa bramy niestandardowej była publicznie rozpoznawalna; zobacz ograniczenia DNS domeny niestandardowej.
Wyłącz dostęp do sieci publicznej usługi API Management dopiero po skonfigurowaniu prywatnego punktu końcowego i zweryfikowaniu trasy prywatnej. Ustawienia sieci publicznej w usłudze Search, API Management i zapleczu są niezależne. Jeśli obciążenie usługi Search korzysta z połączenia przez bramę publiczną, pozostaw ten publiczny punkt końcowy dostępny zgodnie z jego zasadami sieciowymi. Zabezpiecz oddzielnie łączność między usługą API Management a zapleczem.
Aby zapoznać się z macierzą obciążeń, warstwą, szczegółami topologii i oboma etapami uwierzytelniania, zobacz Use API Management with Foundry IQ model calls. Aby uzyskać informacje o ograniczeniach platformy, zobacz Ograniczenia prywatnego punktu końcowego usługi API Management.
1 — Tworzenie udostępnionego łącza prywatnego
Użyj portalu Azure, interfejsu API REST zarządzania, Azure CLI lub Azure PowerShell, aby utworzyć współdzielony link prywatny.
Oto kilka wskazówek:
- Nadaj linkowi prywatnemu zrozumiałą nazwę. W zasobie PaaS platformy Azure pojawi się współdzielony prywatny link wraz z innymi prywatnymi punktami końcowymi. Nazwa, taka jak "shared-private-link-for-search", może przypominać, do czego jest używana.
Po wykonaniu kroków w tej sekcji masz prywatny link udostępniony, przygotowany w stanie oczekującym. Utworzenie linku trwa kilka minut. Po utworzeniu właściciel zasobu musi zatwierdzić żądanie, zanim będzie działać.
Przejdź do usługi Foundry IQ w portalu Azure.
W obszarze Ustawienia w okienku po lewej stronie wybierz pozycję Sieć.
Na stronie Udostępniony dostęp prywatny wybierz pozycję + Dodaj udostępniony dostęp prywatny.
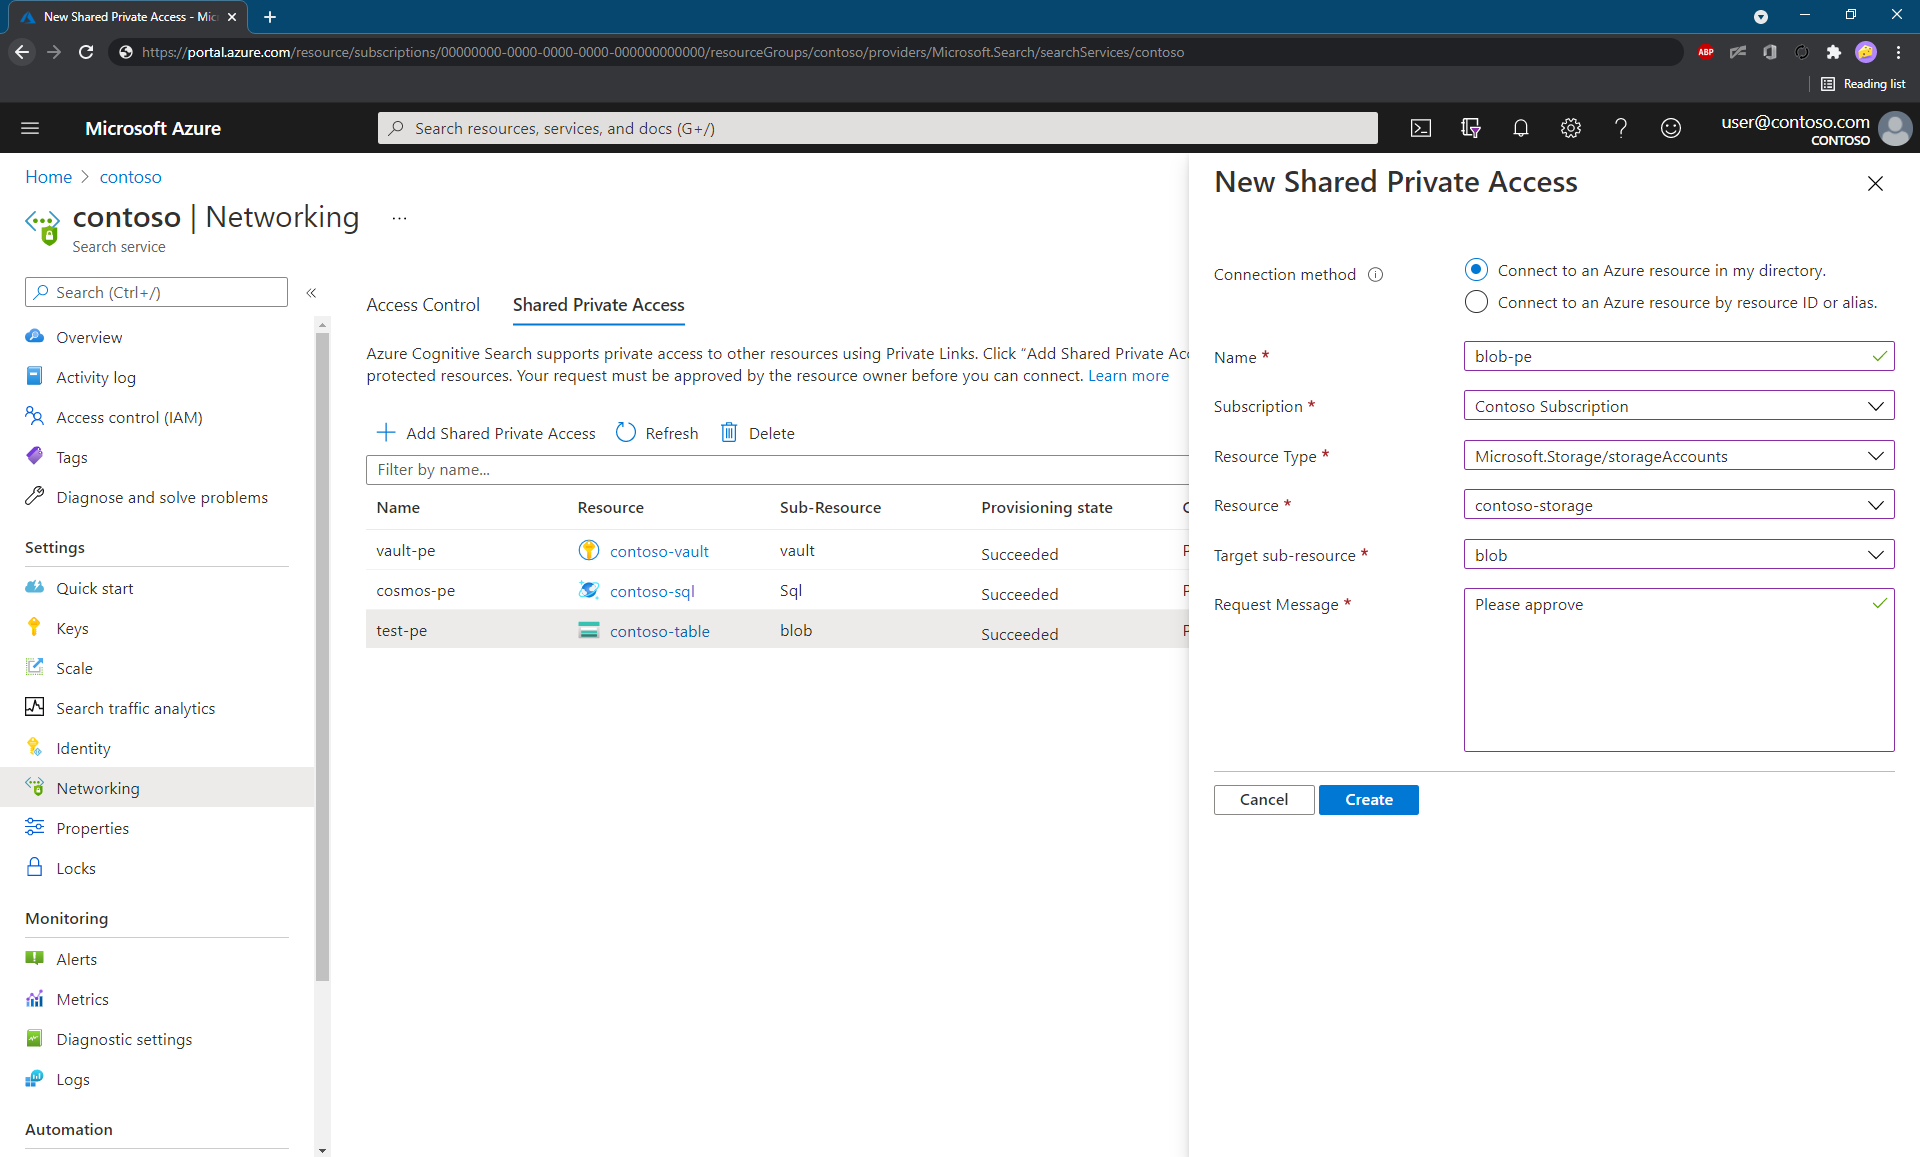
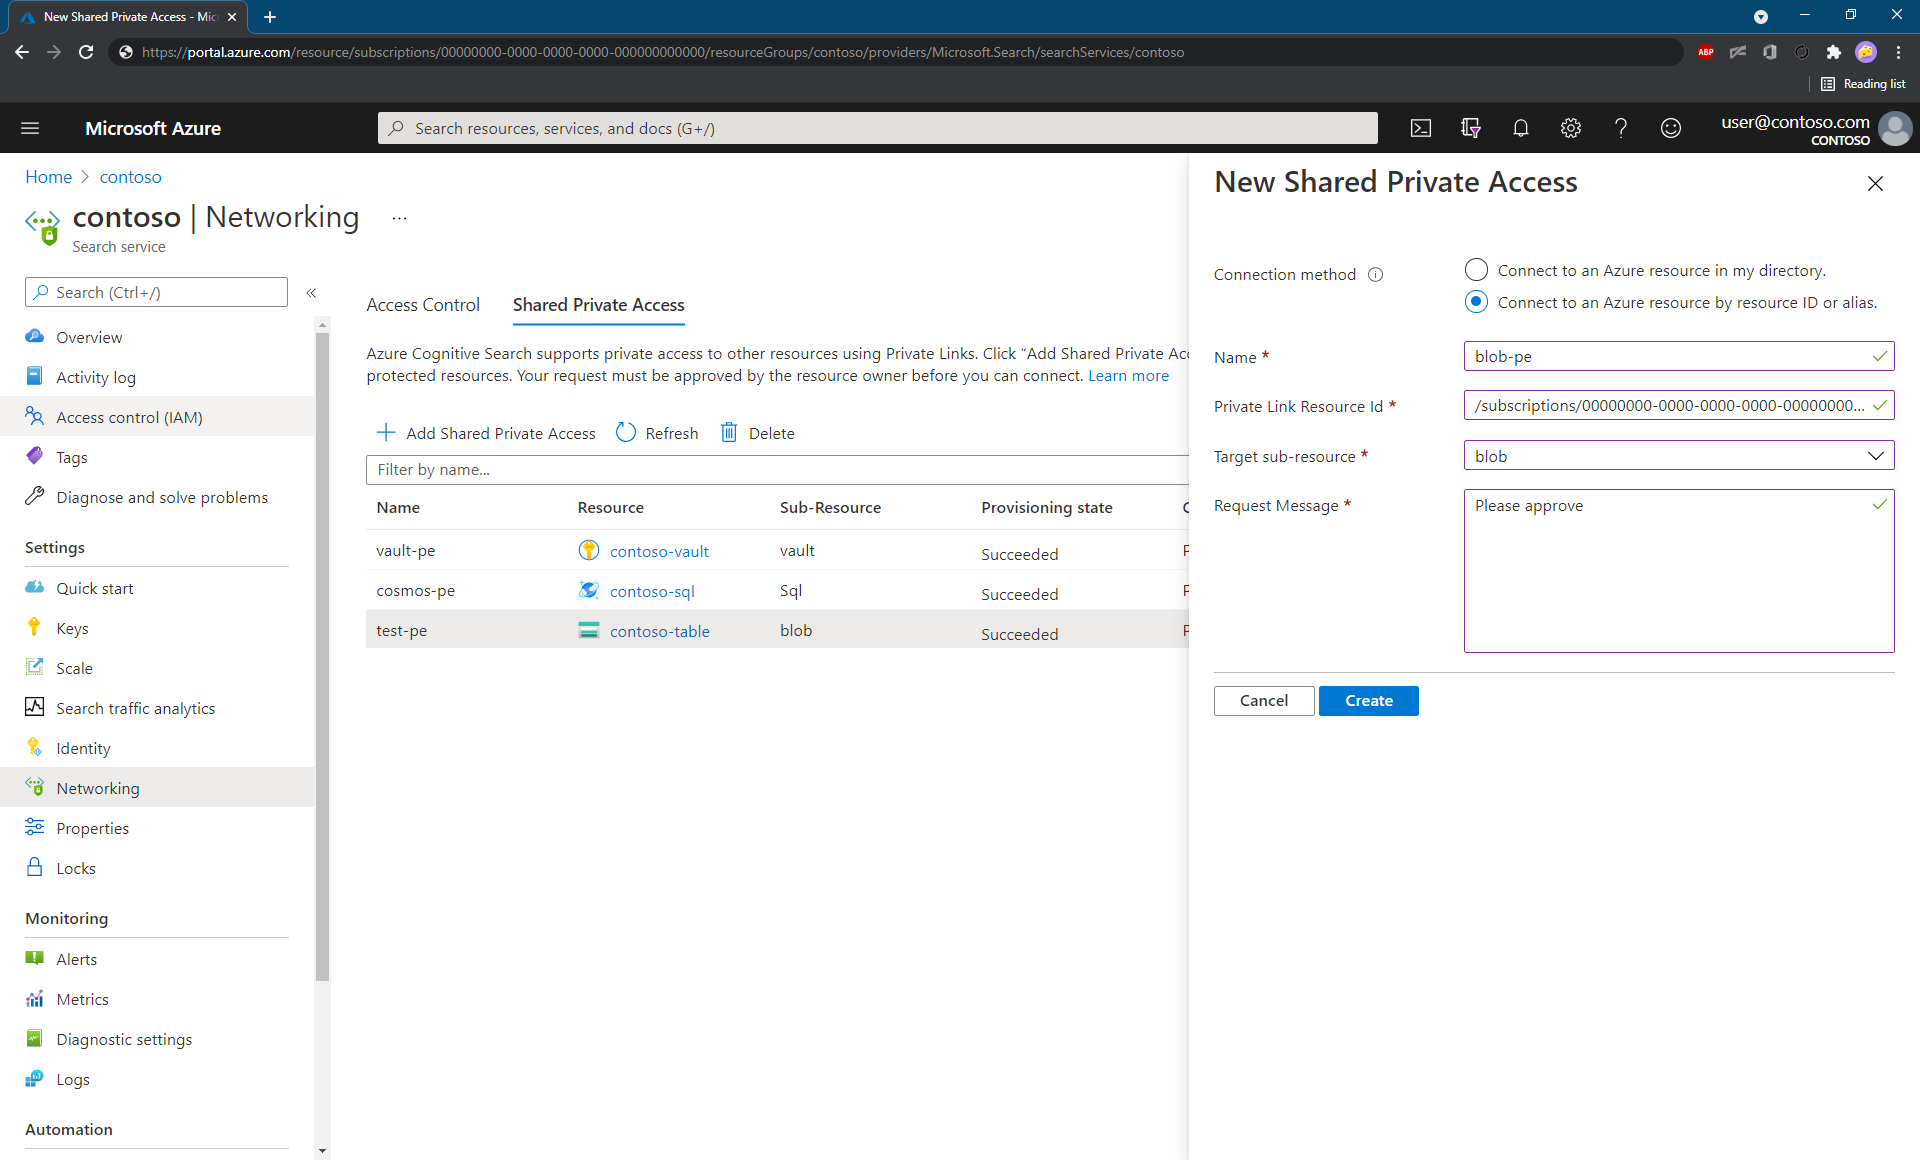
Wybierz pozycję Połącz z zasobem platformy Azure w moim katalogu lub Połącz z zasobem platformy Azure według identyfikatora zasobu.
Jeśli wybierzesz pierwszą opcję (zalecaną), portal Azure pomoże wybrać odpowiedni zasób Azure i uzupełni inne właściwości, takie jak identyfikator grupy zasobu i typ zasobu.
Jeśli wybierzesz drugą opcję, wprowadź identyfikator zasobu platformy Azure ręcznie i wybierz odpowiedni identyfikator grupy z listy na początku tego artykułu.
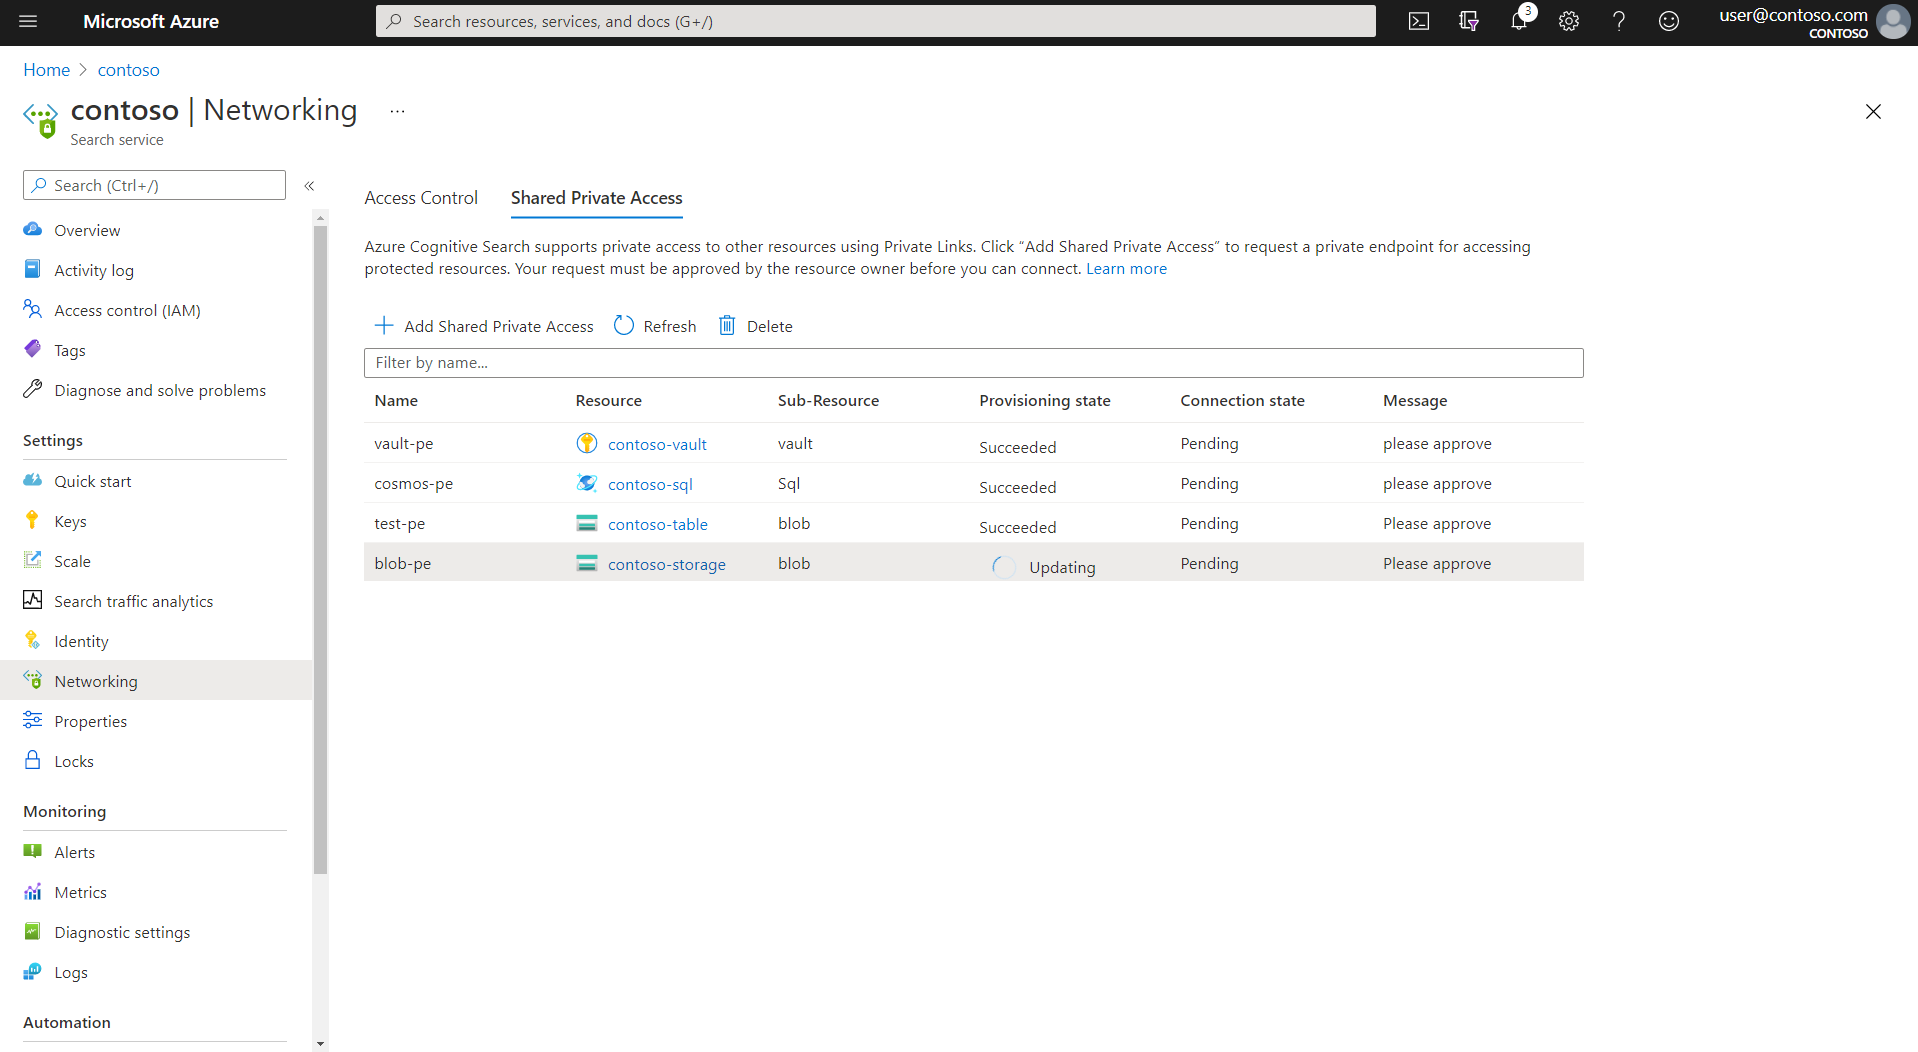
Upewnij się, że stan aprowizacji to "Aktualizowanie".
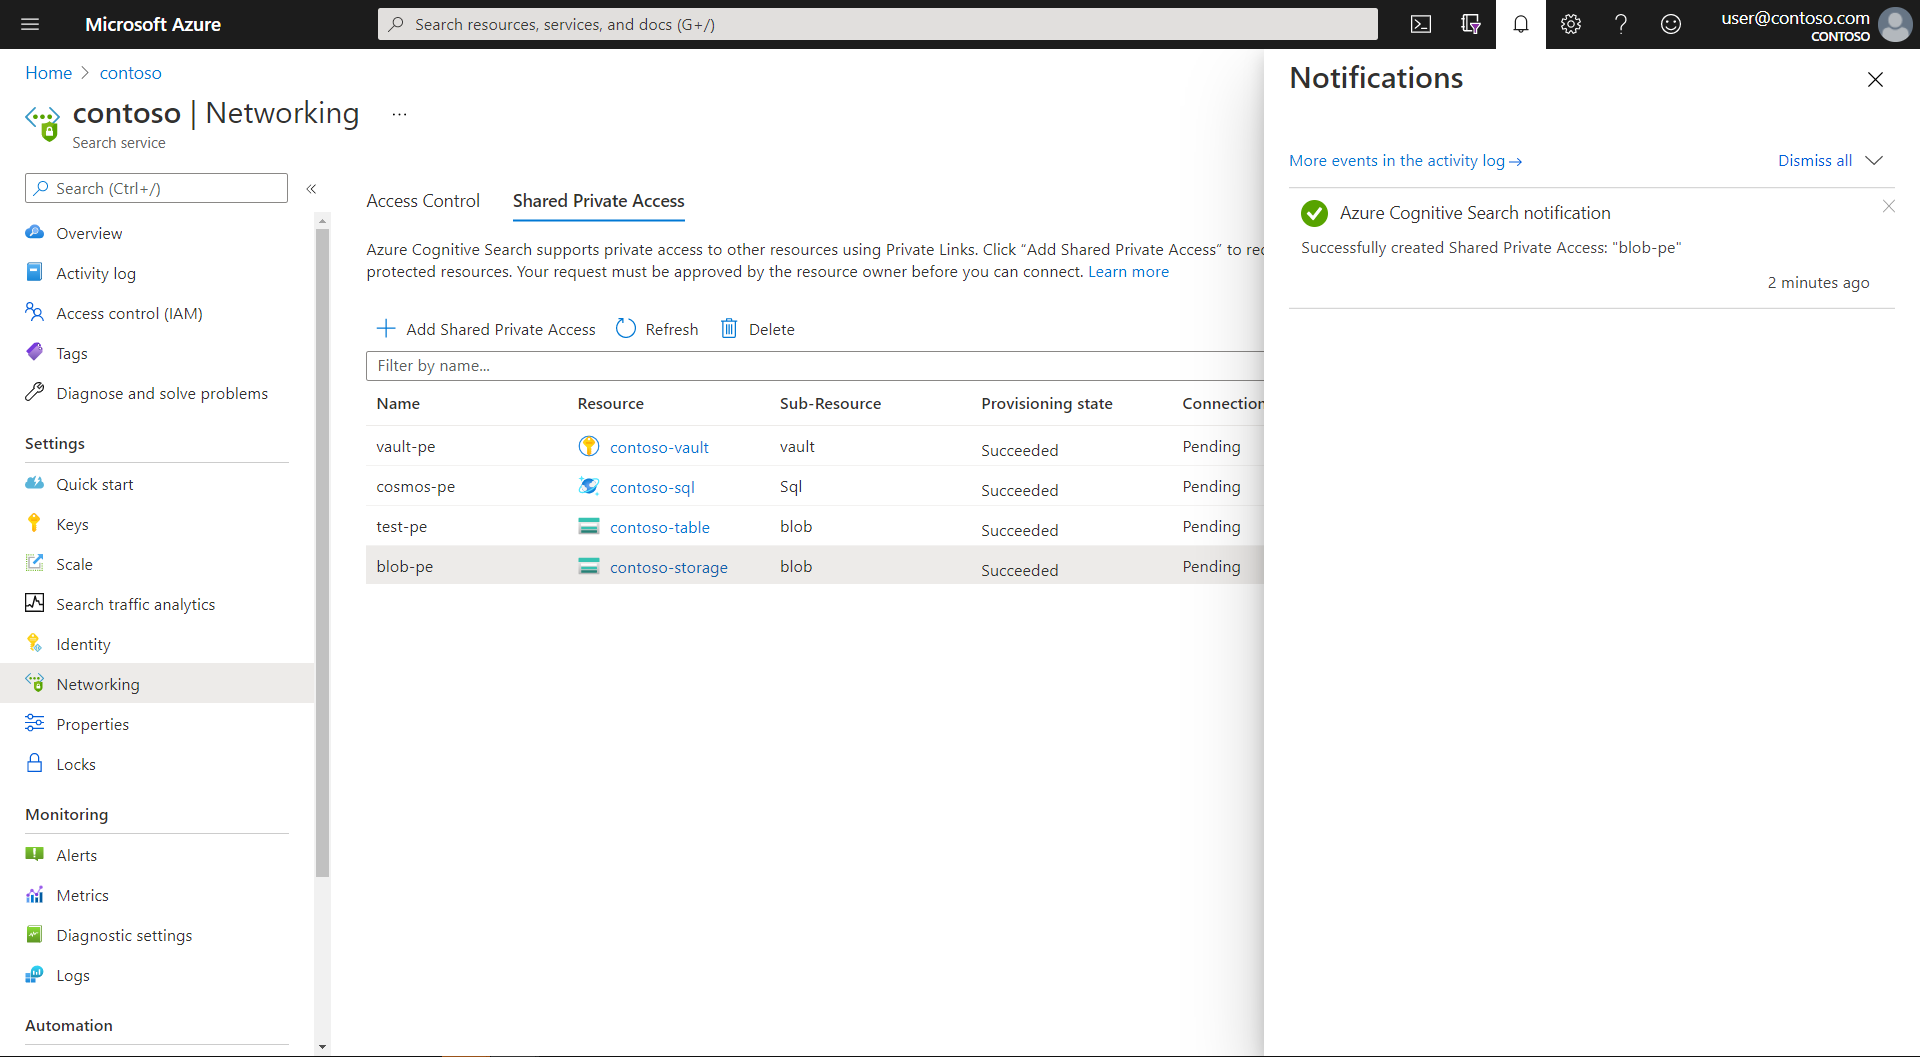
Po pomyślnym utworzeniu zasobu stan udostępniania zasobu zmieni się na "Zakończono pomyślnie".
Przepływ pracy tworzenia udostępnionego łącza prywatnego
202 Accepted W przypadku powodzenia zwracana jest odpowiedź. Proces tworzenia prywatnego wyjściowego punktu końcowego jest długotrwałą operacją (asynchroniczną). Obejmuje wdrożenie następujących zasobów:
Prywatny punkt końcowy przydzielony z prywatnym adresem IP w
"Pending"stanie. Prywatny adres IP jest uzyskiwany z przestrzeni adresowej przydzielonej do sieci wirtualnej środowiska wykonawczego dla indeksatora prywatnego specyficznego dla usługi Foundry IQ. Po zatwierdzeniu prywatnego punktu końcowego każda komunikacja z usługi Foundry IQ do zasobu Azure pochodzi z prywatnego adresu IP i bezpiecznego kanału łącza prywatnego.Prywatna strefa DNS dla typu zasobu na podstawie identyfikatora grupy. Wdrażając ten zasób, upewnij się, że wszystkie wyszukiwania DNS w zasobie prywatnym korzystają z adresu IP skojarzonego z prywatnym punktem końcowym.
2 — Zatwierdź połączenie z prywatnym punktem końcowym
Zatwierdzenie połączenia prywatnego punktu końcowego jest przyznawane po stronie usługi Azure PaaS. Wymagane jest jawne zatwierdzenie przez właściciela zasobu. Poniższe kroki obejmują zatwierdzanie przy użyciu witryny Azure Portal, ale poniżej przedstawiono kilka linków do programowego zatwierdzania połączenia po stronie usługi Azure PaaS:
- W usłudze Azure Storage użyj połączeń prywatnych punktów końcowych (Put).
- W usłudze Azure Cosmos DB użyj połączeń prywatnych punktów końcowych — tworzenie lub aktualizowanie
- W usłudze Azure OpenAI użyj połączeń prywatnych punktów końcowych — tworzenie lub aktualizowanie
- Na platformie Microsoft Onelake użyj Prywatnych punktów końcowych — Zatwierdź za pośrednictwem interfejsu wiersza polecenia lub Prywatnych punktów końcowych — Zatwierdź za pośrednictwem portalu.
Korzystając z witryny Azure Portal, wykonaj następujące kroki:
Otwórz stronę Sieć zasobu PaaS platformy Azure. Tekst
Znajdź sekcję zawierającą listę połączeń prywatnych punktów końcowych. Poniższy przykład dotyczy konta magazynu.
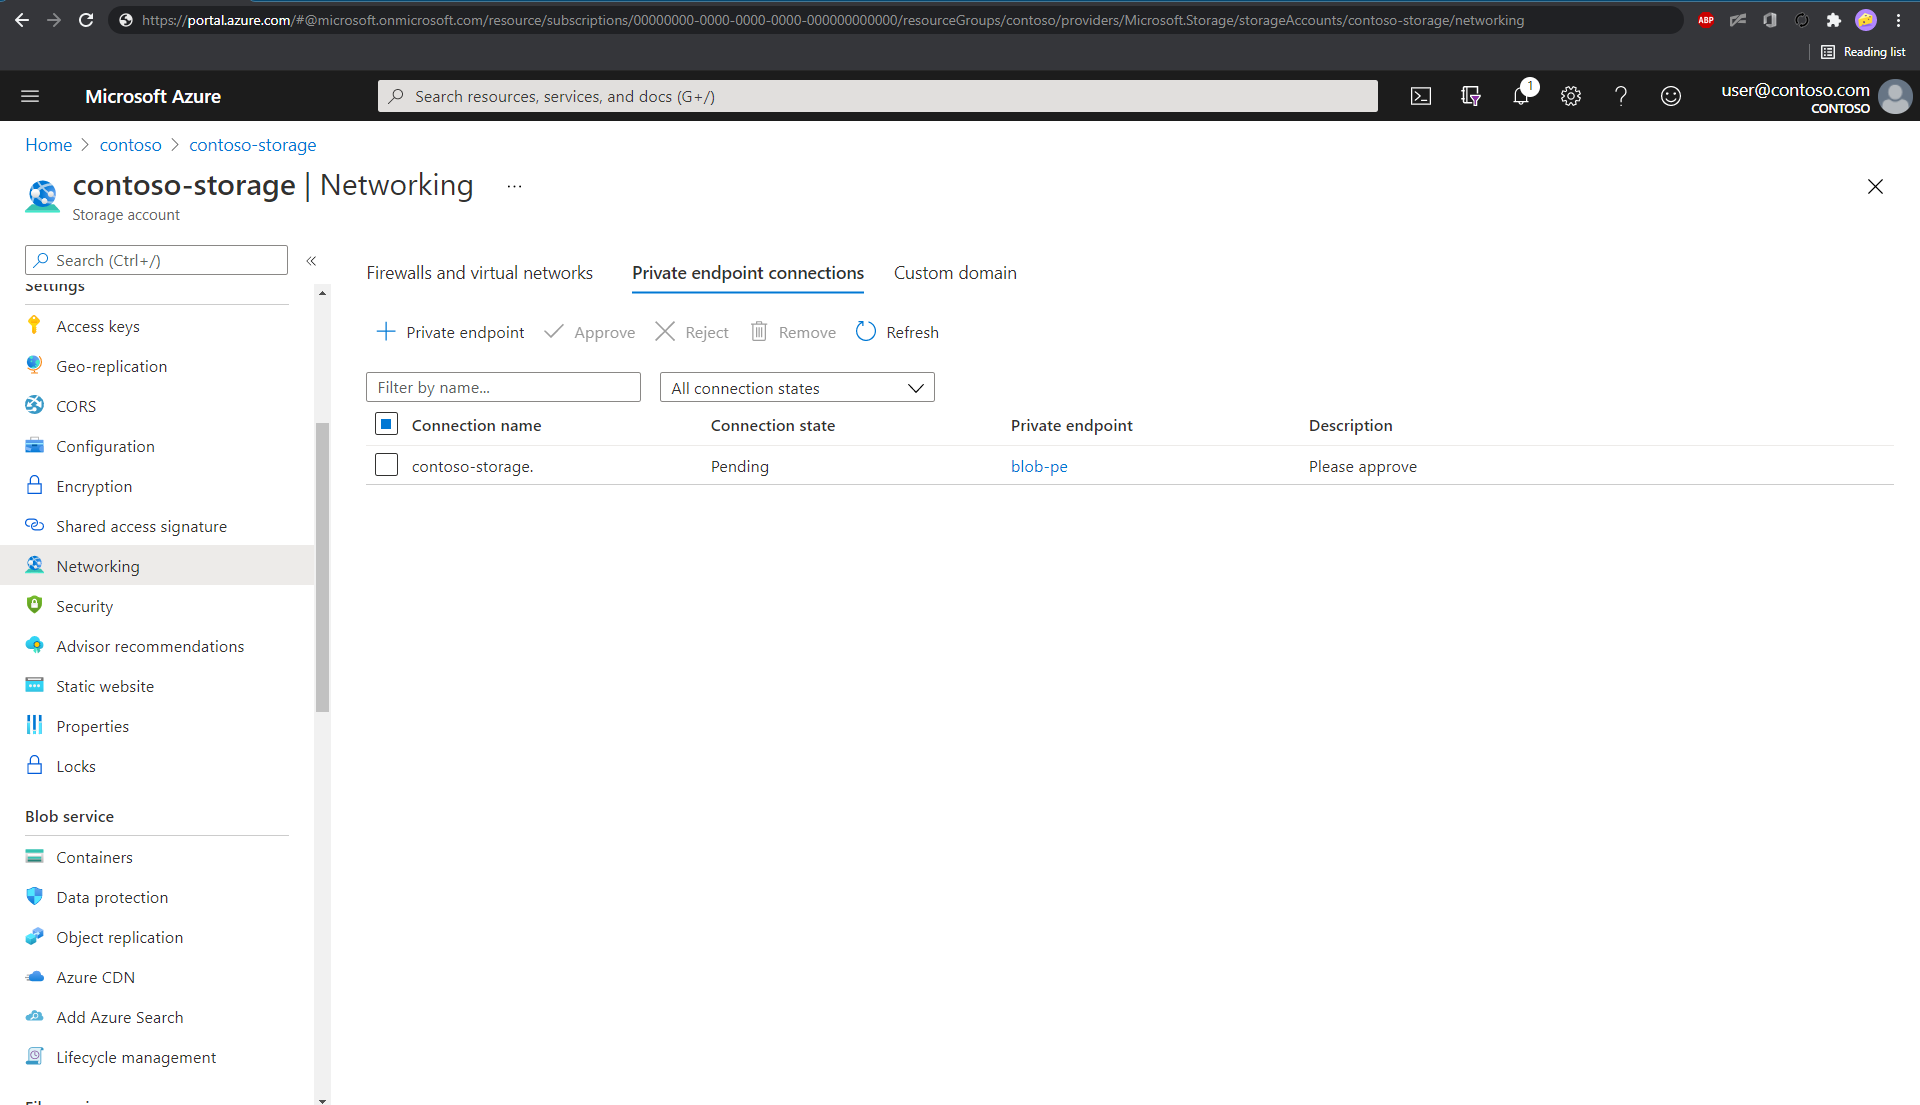
Wybierz połączenie, a następnie wybierz pozycję Zatwierdź. Zaktualizowanie stanu w witrynie Azure Portal może potrwać kilka minut.
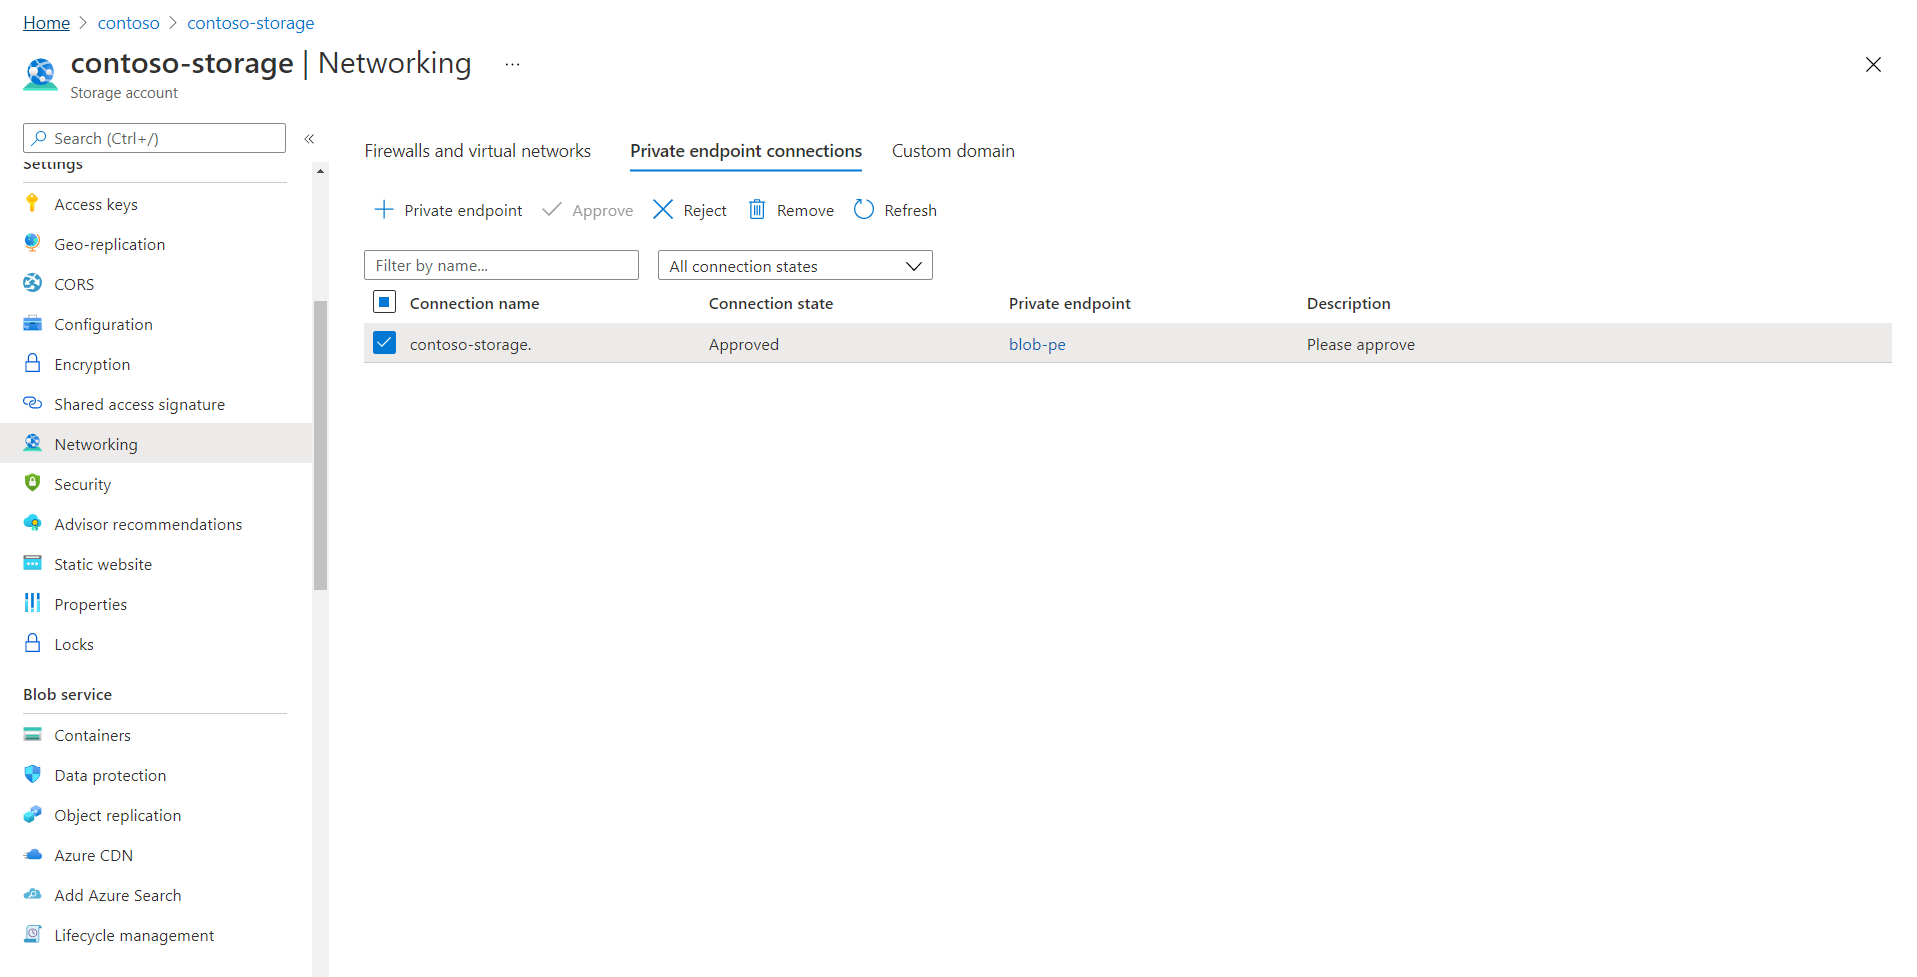
Po zatwierdzeniu prywatnego punktu końcowego usługa Foundry IQ tworzy niezbędne mapowania stref DNS w utworzonej dla niej strefie DNS.
Mimo że link prywatnego punktu końcowego na stronie Sieć jest aktywny, nie zostanie rozwiązany.
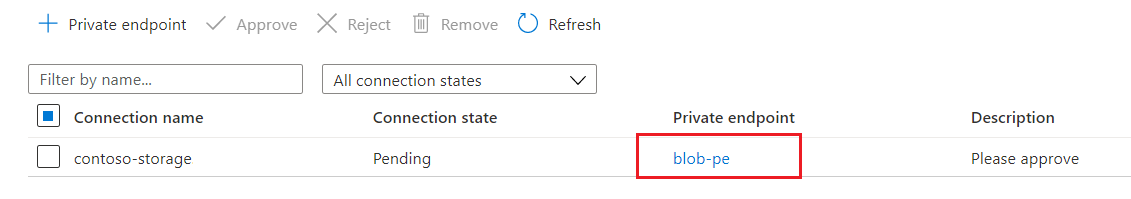
Wybranie linku powoduje błąd. Zostanie wyświetlony komunikat o stanie "The access token is from the wrong issuer" i must match the tenant associated with this subscription, ponieważ zasób prywatnego punktu końcowego zaplecza jest aprowizowany przez Microsoft w dzierżawie zarządzanej przez Microsoft, podczas gdy połączony zasób (Foundry IQ) znajduje się w Twojej dzierżawie. Zgodnie z projektem nie można uzyskać dostępu do zasobu prywatnego punktu końcowego, wybierając link połączenia prywatnego punktu końcowego.
Postępuj zgodnie z instrukcjami w następnej sekcji, aby sprawdzić stan udostępnionego łącza prywatnego.
3 — Sprawdzanie stanu udostępnionego łącza prywatnego
Po stronie IQ usługi Foundry można potwierdzić zatwierdzenie żądania, ponownie przeglądając stronę Udostępnione prywatne dostępy na stronie Sieci usługi IQ usługi Foundry. Stan połączenia powinien zostać zatwierdzony.
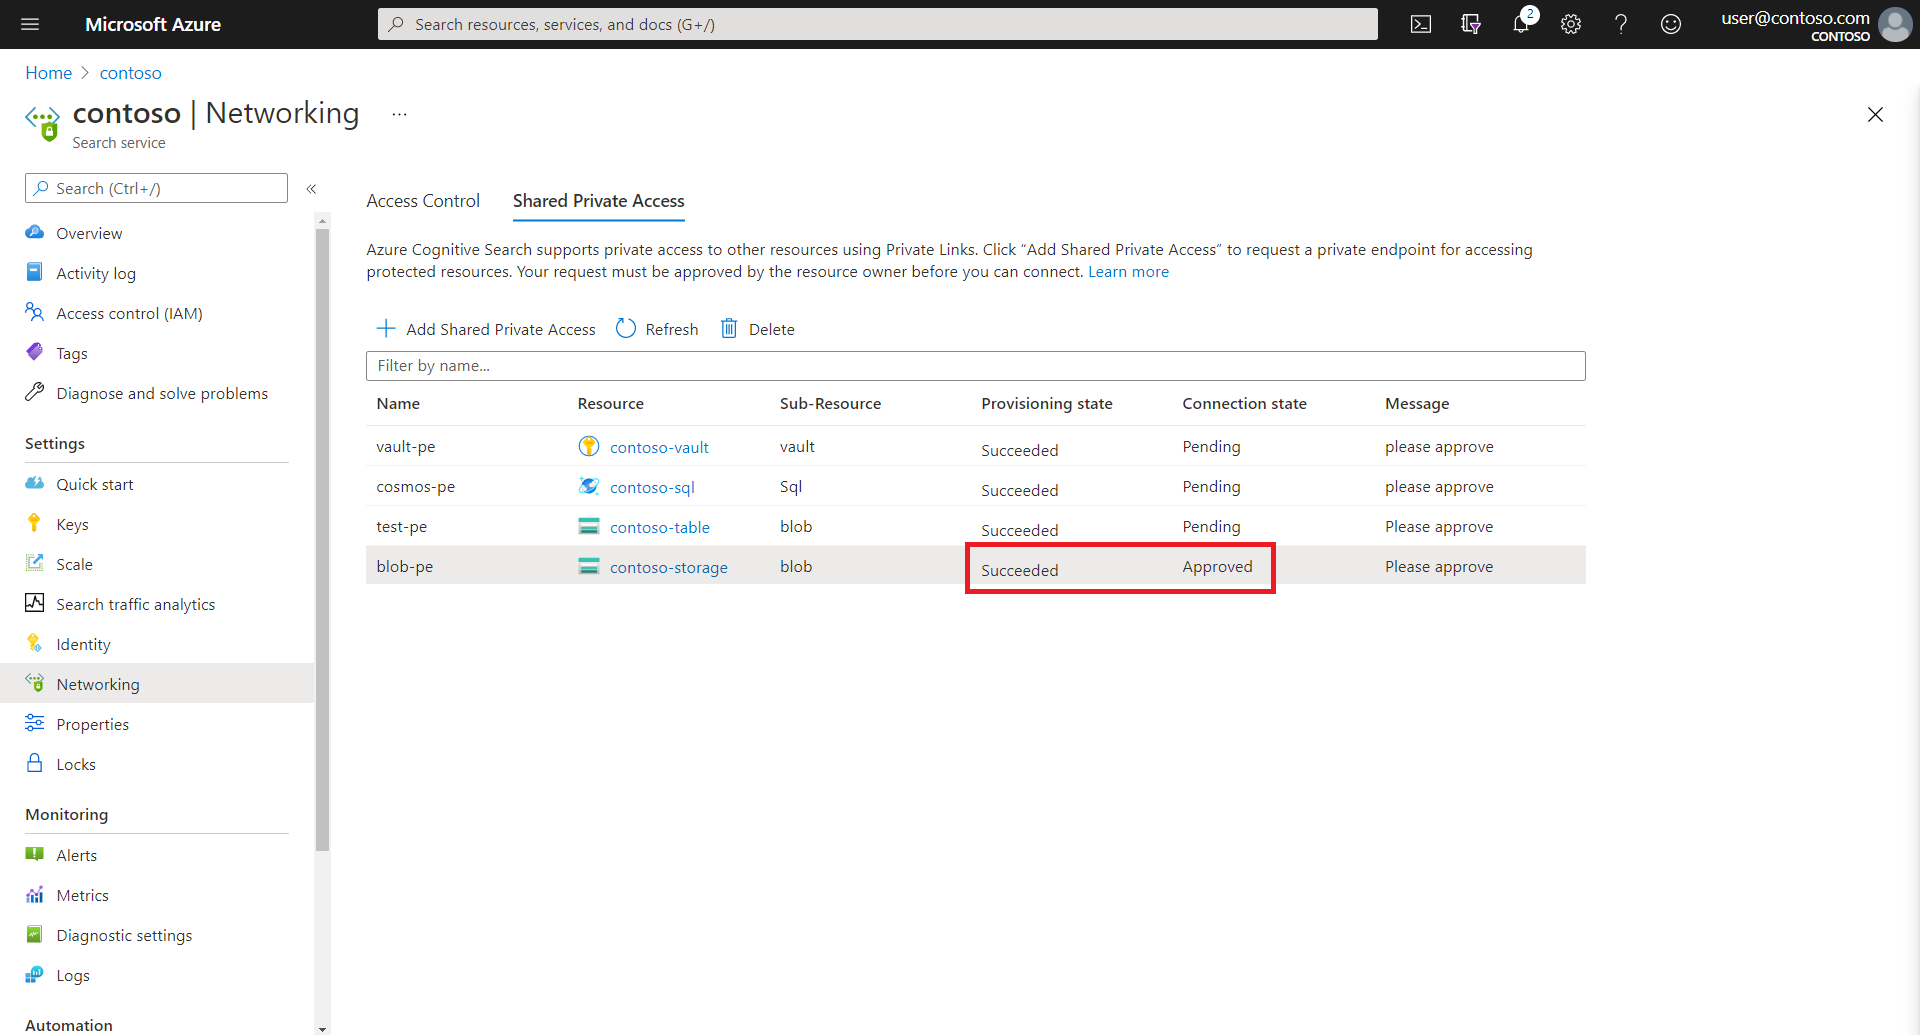
Możesz również uzyskać stan połączenia przy użyciu Shared Private Link Resources - Get.
az rest --method get --uri https://management.azure.com/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Search/searchServices/contoso-search/sharedPrivateLinkResources/blob-pe?api-version=2025-05-01
Spowoduje to zwrócenie kodu JSON, w którym stan połączenia będzie wyświetlany jako "status" w sekcji "właściwości". Poniżej przedstawiono przykład konta magazynu.
{
      "name": "blob-pe",
      "properties": {
        "privateLinkResourceId": "/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Storage/storageAccounts/contoso-storage",
        "groupId": "blob",
        "requestMessage": "please approve",
        "status": "Approved",
        "resourceRegion": null,
        "provisioningState": "Succeeded"
      }
}
Jeśli stan aprowizacji (properties.provisioningState) zasobu to "Powodzenie", a stan połączenia (properties.status) to "Zatwierdzone", oznacza to, że współużytkowany zasób łącza prywatnego jest funkcjonalny, a indeksator można skonfigurować do komunikowania się za pośrednictwem prywatnego punktu końcowego.
4 — Konfigurowanie indeksatora do uruchamiania w środowisku prywatnym
Wykonywanie indeksatora odbywa się w środowisku prywatnym specyficznym dla usługi IQ rozwiązania Foundry lub wielodostępnym środowisku używanym wewnętrznie do odciążania kosztownego przetwarzania zestawu umiejętności dla wielu klientów.
Środowisko wykonywania jest przezroczyste, ale po rozpoczęciu tworzenia reguł zapory lub ustanawianiu połączeń prywatnych należy uwzględnić wykonywanie zadań indeksatora. W przypadku połączenia prywatnego skonfiguruj wykonywanie indeksatora, aby zawsze było uruchamiane w środowisku prywatnym.
W tym kroku pokazano, jak skonfigurować indeksator do uruchamiania w środowisku prywatnym przy użyciu interfejsu API REST. Środowisko wykonywania można również ustawić przy użyciu edytora JSON w witrynie Azure Portal.
Uwaga
Ten krok można wykonać przed zatwierdzeniem połączenia do prywatnego punktu końcowego. Jednak dopóki połączenie prywatnego punktu końcowego nie zostanie wyświetlone jako zatwierdzone, każdy istniejący indeksator próbujący nawiązać komunikację z bezpiecznym zasobem (takim jak konto magazynu) znajdzie się w przejściowym stanie awarii, a utworzenie nowych indeksatorów zakończy się niepowodzeniem.
Utwórz definicję źródła danych, indeks i zestaw umiejętności (jeśli używasz go), tak jak zwykle. W żadnej z tych definicji nie ma żadnych właściwości, które różnią się w przypadku korzystania z udostępnionego prywatnego punktu końcowego.
Utwórz indeksator, który wskazuje źródło danych, indeks i zestaw umiejętności utworzone w poprzednim kroku. Ponadto wymusić uruchomienie indeksatora w prywatnym środowisku wykonywania przez ustawienie właściwości konfiguracji indeksatora
executionEnvironmentnaprivate.{ "name": "indexer", "dataSourceName": "blob-datasource", "targetIndexName": "index", "parameters": { "configuration": { "executionEnvironment": "private" } }, "fieldMappings": [] }
Po pomyślnym utworzeniu indeksatora powinien nawiązać połączenie z zasobem platformy Azure za pośrednictwem połączenia prywatnego punktu końcowego. Stan indeksatora można monitorować przy użyciu interfejsu API stanu indeksatora.
Uwaga
Jeśli masz już istniejące indeksatory, możesz je zaktualizować za pomocą interfejsu API PUT , ustawiając executionEnvironment wartość na private lub używając edytora JSON w witrynie Azure Portal.
Zmiana sieci po utworzeniu źródła wiedzy
Właściwość źródła ingestionParameters.networkAccessMode wiedzy jest tylko do tworzenia w interfejsie API 2026-10-01 REST i 2026-11-01-preview. Zmiana efektywnej wartości za pomocą aktualizacji źródła wiedzy nie jest obsługiwana. Aby zmienić tryb przechowywania, usuń i ponownie utwórz źródło wiedzy.
Alternatywą tymczasową jest możliwość zmiany tylko elementu parameters.configuration.executionEnvironment wygenerowanego indeksatora dla kwalifikujących się źródeł wiedzy typu Blob, ADLS Gen2 i Azure SQL. Ta zmiana jest obsługiwanym wyjątkiem od wskazówek dotyczących edytowania wygenerowanych zasobów, a nie uprawnienia do zmiany innych wygenerowanych ustawień. Nie ma to zastosowania do zindeksowanego SharePoint, OneLake, plików, źródeł zdalnych, S3 HD ani źródeł bezserwerowych.
Przygotowywanie i aktualizowanie wygenerowanego indeksatora
Użyj interfejsu API REST 2026-10-01 płaszczyzny danych usługi wyszukiwania do wykonywania następujących operacji. Uwierzytelnij za pomocą tokenu Microsoft Entra ID.
Przypisz role Search Service Contributor, aby odczytywać, aktualizować i uruchamiać indeksator, oraz Search Index Data Reader, aby wysyłać zapytania do wygenerowanego indeksu w celu weryfikacji, lub przyznaj równoważne uprawnienia. Zobacz Dostęp oparty na rolach.
Tworzenie i zatwierdzanie udostępnionego linku prywatnego nadal korzystają z odrębnych interfejsów API płaszczyzny zarządzania i ich wersji opisanych wcześniej w tym artykule.
Sprawdź macierz konfiguracji i poziomów oraz wymagania wstępne dotyczące łącznika. Utwórz lub użyj ponownie wszystkie wymagane połączenia zgodnie z istniejącymi procedurami tworzenia i zatwierdzania. Sprawdź docelowy zasób, identyfikator grupy, zatwierdzenie i gotowość aprowizacji dla każdej zależności.
Jeśli sprawdzanie portalu nie może ustalić zasobu między subskrypcjami, ręcznie sprawdź zatwierdzenie zasobu docelowego i gotowość w usłudze IQ rozwiązania Foundry. Niedostępne sprawdzenie nie świadczy o powodzeniu. Nie wyłączaj dostępu publicznego przed zatwierdzeniem i zweryfikowaniem wszystkich zależności prywatnych.
Uzyskaj źródło wiedzy za pomocą
GET {search-endpoint}/knowledgesources('{knowledge-source-name}')?api-version=2026-10-01. OdczytajazureBlobParameters.createdResources.indexerlubindexedSqlParameters.createdResources.indexerz odpowiedzi. Użyj zwróconej nazwy; nie wyprowadzaj jej z konwencji nazewnictwa. Jeśli indeksator nie zostanie zwrócony, zatrzymaj się i sprawdź tworzenie źródła oraz kwalifikowanie się.Pobierz indeksator za pomocą
GET {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01. Zachowaj pełną definicję i element ETag oraz zachowaj bezpieczną kopię na potrzeby przywrócenia. Współpracuj z każdą osobą aktualizującą źródło wiedzy lub indeksator.Skompiluj pełną treść aktualizacji z właściwości zapisywalnych bieżącego indeksatora. Zmień tylko
parameters.configuration.executionEnvironmentnaprivate. Zachowaj wszystkie inne obsługiwane właściwości, w tym źródło danych, indeks docelowy, zestaw umiejętności, harmonogram, mapowania, inne wpisy konfiguracji i wszystkie ustawienia szyfrowania. Jeśli brakuje obiektuconfigurationlubparameters, dodaj brakujący obiekt bez zastępowania istniejących ustawień.Nie przesyłaj częściowej definicji ani nie wysyłaj ślepo odpowiedzi GET z powrotem jako treści żądania PUT. Wyklucz metadane występujące tylko w odpowiedzi i użyj Indexers - Create or Update contract dla pól zapisywalnych. Jeśli jakikolwiek wymagany sekret zostanie pominięty lub zamaskowany, przywróć go bezpiecznie z oryginalnej konfiguracji przed aktualizacją; nigdy nie przesyłaj symbolu zastępczego zamaskowania. Jeśli ta wersja interfejsu API nie może reprezentować istniejących ustawień, przerwij zamiast je pomijać.
Zaktualizuj istniejący indeksator za pomocą
PUT {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01,Content-Type: application/json,Prefer: return=representationiIf-Match: <etag-from-get>. Wyślij pełną treść z poprzedniego kroku. Zachowaj element ETag dokładnie tak, jak został zwrócony. Jeśli warunek zakończy się niepowodzeniem, ponieważ inna aktualizacja zmieniła zasób, pobierz najnowszą definicję i element ETag, przejrzyj różnice i ponownie zastosuj tylko zmianę sieci. Nie ponawiaj próby bezwarunkowo.Ponownie pobierz indeksator i upewnij się, że
parameters.configuration.executionEnvironmentjestprivate. Uruchom indeksator za pomocą poleceniaPOST {search-endpoint}/indexers('{indexer-name}')/search.run?api-version=2026-10-01, a następnie sprawdź jego stan wykonywania. Sprawdź łączność zależności i sprawdź oczekiwaną zawartość źródłową w wygenerowanym indeksie.
Przebieg zakończony powodzeniem nie dowodzi, że nie została użyta żadna trasa publiczna. Zweryfikuj połączenie prywatne i mechanizmy kontroli sieci docelowej zgodnie z opisem w sekcji Testowanie udostępnionego łącza prywatnego przed użyciem izolacji prywatnej.
Odwróć nadpisanie i zachowaj je
Aby cofnąć nadpisanie, powtórz procedurę pełnej definicji GET i warunkowego PUT, zmieniając tylko wartość parameters.configuration.executionEnvironment na standard. Nie używaj polecenia public: jest to tryb źródła wiedzy, a nie wartość wykonywania indeksatora.
standard umożliwia usłudze wybranie środowiska wykonywania; nie wymusza trasy publicznej. Upewnij się, że źródło i zależności są osiągalne w ramach wynikowej konfiguracji, a następnie uruchom polecenie i ponownie zweryfikuj indeksator.
Przesłonięcie nie zmienia przechowywanego źródła wiedzy networkAccessMode. W związku z tym widok odpowiedzi źródła wiedzy lub portalu może wyświetlać tryb, który nie opisuje bieżącego ustawienia zastępującego wygenerowanego indeksatora. Sprawdź definicję indeksatora pod kątem rzeczywistego ustawienia wykonywania.
Późniejsze aktualizacje źródła wiedzy lub ponowne generowanie mogą zastąpić to ustawienie wygenerowanego indeksatora. Sprawdź je ponownie po tych operacjach i ponownie zastosuj zastąpienie dopiero po przejrzeniu bieżącej definicji, kwalifikowalności i gotowości łącza prywatnego. Używaj tej procedury tymczasowej, dopóki natywne aktualizacje sieci źródła wiedzy po utworzeniu nie będą wyraźnie obsługiwane; sama ogólna dostępność nie usuwa ograniczenia podczas tworzenia.
5 — Testowanie udostępnionego łącza prywatnego
Jeśli jeszcze tego nie zrobiono, sprawdź, czy zasób PaaS platformy Azure odrzuca połączenia z publicznego Internetu. Jeśli połączenia są akceptowane, zapoznaj się z ustawieniami DNS na stronie Sieć zasobu usługi Azure PaaS.
Wybierz narzędzie, które może wywołać scenariusz żądania wychodzącego, na przykład połączenie indeksatora z prywatnym punktem końcowym. Łatwym wyborem jest użycie kreatora importu, ale możesz również wypróbować klienta REST i interfejsy API REST, aby uzyskać większą precyzję. Zakładając, że usługa Foundry IQ nie jest również skonfigurowana do obsługi połączenia prywatnego, połączenie klienta REST z usługą wyszukiwania może odbywać się przez publiczny Internet.
Ustaw parametry połączenia na prywatny zasób PaaS platformy Azure. Format parametrów połączenia nie zmienia się dla udostępnionego łącza prywatnego. Usługa Foundry IQ korzysta wewnętrznie z udostępnionego łącza prywatnego.
W przypadku obciążeń indeksatora, ciąg połączenia znajduje się w definicji źródła danych. Przykład źródła danych może wyglądać następująco:
 {
   "name": "my-blob-ds",
   "type": "azureblob",
   "subtype": null,
   "credentials": {
     "connectionString": "DefaultEndpointsProtocol=https;AccountName=<YOUR-STORAGE-ACCOUNT>;AccountKey=..."
   }
W przypadku obciążeń indeksatora pamiętaj, aby ustawić środowisko wykonywania w definicji indeksatora. Przykład definicji indeksatora może wyglądać następująco:
"name": "indexer",
"dataSourceName": "my-blob-ds",
"targetIndexName": "my-index",
"parameters": {
   "configuration": {
       "executionEnvironment": "private"
       }
   },
"fieldMappings": []
}
Uruchom indeksator. Jeśli wykonanie indeksatora zakończy się pomyślnie i indeks wyszukiwania zostanie wypełniony, współużytkowany link prywatny działa.
Kiedy używać udostępnionego łącza prywatnego
Usługa Foundry IQ wykonuje wywołania wychodzące do innych zasobów Azure w następujących scenariuszach:
- Połączenia bazy wiedzy z usługą Azure OpenAI na potrzeby agentowych przepływów pracy dotyczących odzyskiwania danych.
- Indeksator lub zapytania dotyczące połączeń z usługą Azure OpenAI lub Azure Vision w narzędziach Foundry Tools na potrzeby wektoryzacji
- Połączenia indeksatora z obsługiwanymi źródłami danych
- Połączenia indeksatora (zestawu umiejętności) z usługą Azure Storage do buforowania wzbogaceń lub zapisywania danych w magazynie wiedzy
- Połączenia indeksatora (zestawu umiejętności) z narzędziami Foundry Tools do celów rozliczeniowych
- Żądania klucza szyfrowania do usługi Azure Key Vault
- Niestandardowe żądania funkcji dla Azure Functions lub podobnego zasobu
Udostępnione łącza prywatne działają tylko w przypadku połączeń azure-to-Azure. Jeśli łączysz się z usługą OpenAI lub innym dostawcą modelu zewnętrznego, połączenie musi być za pośrednictwem publicznego Internetu.
Udostępnione linki prywatne są przeznaczone dla operacji i danych uzyskiwanych za pośrednictwem prywatnego punktu końcowego dla zasobów platformy Azure lub klientów uruchomionych w sieci wirtualnej platformy Azure.
Udostępniony link prywatny to:
- Utworzone przy użyciu narzędzi Foundry IQ, interfejsów API lub zestawów SDK
- Zatwierdzone przez właściciela zasobu platformy Azure
- Używane wewnętrznie przez IQ usługi Foundry w połączeniu prywatnym z określonym zasobem Azure
Tylko usługa Foundry IQ może używać utworzonych przez nią połączeń Private Link i może istnieć tylko jeden udostępniony Private Link utworzony w usłudze dla każdej kombinacji zasobu i podzasobu.
Po skonfigurowaniu Private Link jest ono używane automatycznie za każdym razem, gdy usługa Foundry IQ łączy się z tym zasobem. Nie musisz modyfikować parametrów połączenia ani zmieniać klienta używanego do wystawiania żądań, chociaż urządzenie używane do połączenia musi łączyć się przy użyciu autoryzowanego adresu IP w zaporze zasobu platformy Azure.
Istnieją dwa scenariusze wspólnego użycia Azure Private Link i Foundry IQ:
Scenariusz pierwszy: utworzenie udostępnionego łącza prywatnego, gdy połączenie wychodzące (indeksator lub baza wiedzy) z platformą Azure wymaga połączenia prywatnego. Ten scenariusz został omówiony w tym artykule.
Scenariusz drugi: skonfiguruj mechanizm wyszukiwania dla prywatnego połączenia przychodzącego dla klientów działających w sieci wirtualnej.
Chociaż oba scenariusze mają zależność od usługi Azure Private Link, są niezależne. Możesz utworzyć udostępnione łącze prywatne bez konfigurowania usługi IQ rozwiązania Foundry na potrzeby prywatnego punktu końcowego.
Ograniczenia
Podczas oceniania udostępnionych łączy prywatnych dla danego scenariusza pamiętaj o następujących ograniczeniach:
Kilka typów zasobów używanych w udostępnionym linku prywatnym jest dostępnych w wersji zapoznawczej. Jeśli łączysz się z zasobem w wersji zapoznawczej (Azure Database for MySQL lub Azure SQL Managed Instance), użyj wersji zapoznawczej interfejsu API REST zarządzania, aby utworzyć udostępniony link prywatny. Zalecamy najnowszą wersję interfejsu API w wersji zapoznawczej.
Wykonanie indeksatora musi używać prywatnego środowiska wykonawczego specyficznego dla usługi Foundry IQ. Połączenia prywatnego punktu końcowego nie są obsługiwane w środowisku przetwarzania zawartości wieloużytkowym. Ustawienie konfiguracji dla tego wymagania zostało omówione w tym artykule.
Limity zasobów udostępnionego łącza prywatnego różnią się w zależności od warstwy cenowej.
Sesje debugowania nie obsługują udostępnionych łączy prywatnych. Jeśli usługa IQ usługi Foundry korzysta z łączności prywatnego punktu końcowego, nie można uruchomić na niej sesji debugowania. Informacje o obejściu problemu znajdziesz w sekcji Sesje debugowania i łączność prywatna.
Po zmianie warstwy cenowej zasoby udostępnionego łącza prywatnego są oceniane względem limitów warstwy docelowej. Jeśli liczba udostępnionych linków prywatnych przekracza maksymalną warstwę docelową, zmiana warstwy zostanie zablokowana. Jeśli zmiana warstwy powiedzie się, współużytkowane zasoby prywatnego łącza nie są ponownie tworzone i nie wymagają ponownej akceptacji. Łączność z prywatnym indeksatorem nadal działa po powrocie usługi IQ rozwiązania Foundry do stanu aprowizacji "Powodzenie" i stanu "Uruchomiono", pod warunkiem, że stan aprowizacji udostępnionego łącza prywatnego pozostanie "Powodzenie", a stan połączenia pozostaje "Zatwierdzony".
Naprawianie starszych udostępnionych łączy prywatnych S3 HD
Niektóre usługi S3 HD mogą mieć starsze zasoby współdzielonego łącza prywatnego, mimo że ta konfiguracja nie jest obsługiwana. Wcześniejsza akceptacja zasobu lub pomyślne uruchomienie indeksatora nie ustanawia obsługiwanego routingu prywatnego.
Pełna aktualizacja usługi może zweryfikować ten starszy stan i zakończyć się niepowodzeniem podczas innej niepowiązanej zmiany, takiej jak skalowanie, tożsamość zarządzana, tagi lub aktualizacja usługi ARM lub Terraform. Przed użyciem tej procedury upewnij się, że niepowodzenie dotyczy nieobsługiwanych łączy prywatnych:
- Upewnij się, że SKU usługi to
standard3, a jejhostingModetoHighDensity. Nie stosuj tego działania naprawczego do zwykłego S3 wyłącznie dlatego, że jego nazwa jednostki SKU jest podobna. - Sporządź spis zasobów współdzielonego łącza prywatnego po stronie usługi Search. Rejestruj obiekty docelowe, identyfikatory grup, stany aprowizacji, docelowe stany zatwierdzania i obciążenia, które zależą od każdego połączenia.
- Zidentyfikuj obsługiwaną alternatywę łączności i oceń wpływ obciążenia przed usunięciem czegokolwiek. Zaplanuj okno obsługi i w razie potrzeby wstrzymaj obciążenia, których to dotyczy. Nie zakładaj, że publiczny punkt końcowy jest akceptowalną alternatywą.
- Usuń nieobsługiwane udostępnione zasoby Private Link po stronie usługi Search za pośrednictwem interfejsu API zarządzania udostępnionymi zasobami Private Link. Usunięcie tylko połączenia prywatnego punktu końcowego po stronie docelowej nie powoduje usunięcia nieprawidłowego stanu po stronie Search.
- Sprawdź, czy usunięcie zostało ukończone, a lista zasobów po stronie wyszukiwania odzwierciedla zamierzony stan. Następnie ponów próbę oryginalnej aktualizacji usługi.
- Zweryfikuj każde obciążenie, którego dotyczy problem, za pośrednictwem obsługiwanej ścieżki łączności. Sam sukces żądania nie potwierdza routingu prywatnego.
- Jeśli usunięcie nie powiedzie się, zasoby są oddzielone lub występują błędy walidacji, skontaktuj się z pomoc techniczna platformy Azure z identyfikatorami oczyszczonych zasobów, znacznikami czasu, stanami aprowizacji i zatwierdzenia oraz spisem zależności.
Nie usuwaj łączy bez planu obciążenia ani nie próbuj rozwiązać tego stanu, zmieniając hostingMode stan. Ta procedura dotyczy nieobsługiwanych starszych udostępnionych łączy prywatnych, a nie wszystkich niepowodzeń aktualizacji usługi.
Aby uzyskać rozróżnienie między punktami końcowymi ruchu przychodzącego, linkami wychodzącymi, tożsamością i regułami dostępu obwodowego, zobacz Zabezpieczenia sieciowe na potrzeby wyszukiwania agentowego.
Rozwiązywanie problemów
Jeśli tworzenie indeksatora zakończy się niepowodzeniem z komunikatem "Poświadczenia źródła danych są nieprawidłowe", sprawdź stan zatwierdzenia udostępnionego łącza prywatnego przed debugowaniem połączenia. Jeśli stan to
Approved, sprawdź właściwośćproperties.provisioningState. Jeśli tak jestIncomplete, może wystąpić problem z zależnościami bazowymi. W takim przypadku ponownie prześlijPUTżądanie ponownego utworzenia udostępnionego łącza prywatnego. Może być również konieczne powtórzenie kroku zatwierdzania.Jeśli indeksatory konsekwentnie lub sporadycznie kończą się niepowodzeniem, sprawdź właściwość
executionEnvironmentindeksatora. Wartość powinna być ustawiona naprivate. Jeśli ta właściwość nie została ustawiona, a indeksator zakończył się pomyślnie w przeszłości, jest to spowodowane tym, że usługa Foundry IQ używała prywatnego środowiska z własnej inicjatywy. Usługa Foundry IQ przenosi przetwarzanie poza środowisko wielodostępne, jeśli system jest pod obciążeniem.Jeśli podczas tworzenia udostępnionego linku prywatnego wystąpi błąd, sprawdź limity usług , aby sprawdzić, czy jesteś w ramach limitu przydziału dla danej warstwy.
Następne kroki
Dowiedz się więcej o prywatnych punktach końcowych i innych bezpiecznych metodach połączenia: