Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Note
Wyszukiwanie AI platformy Azure jest dostępna za pośrednictwem portalu Azure, interfejsów API REST i Azure SDKs. Jest także podstawą Foundry IQ — zarządzanej warstwy wiedzy, która przekształca treści przedsiębiorstwa w bazy wiedzy wielokrotnego użytku z uwzględnieniem uprawnień dla agentów w portalu Microsoft Foundry.
Udostępniony link prywatny umożliwia usłudze Wyszukiwanie AI platformy Azure zabezpieczanie połączeń wychodzących za pośrednictwem prywatnego punktu końcowego podczas uzyskiwania dostępu do zasobów klientów w sieci wirtualnej. Ten artykuł może pomóc w usuwaniu błędów, które mogą wystąpić.
Tworzenie wspólnego łącza prywatnego to operacja w płaszczyźnie sterowania w kontekście usługi wyszukiwania. Możesz utworzyć udostępniony, prywatny link przy użyciu portalu Azure lub interfejsu API REST zarządzania. Podczas konfigurowania stan żądania to Updating. Po pomyślnym zakończeniu operacji stan to Succeeded. Zostanie utworzony prywatny punkt końcowy zasobu wraz ze wszystkimi strefami DNS i mapowaniami. Ten punkt końcowy jest używany wyłącznie przez wystąpienie usługi wyszukiwania i jest zarządzany za pośrednictwem usługi Wyszukiwanie AI platformy Azure.
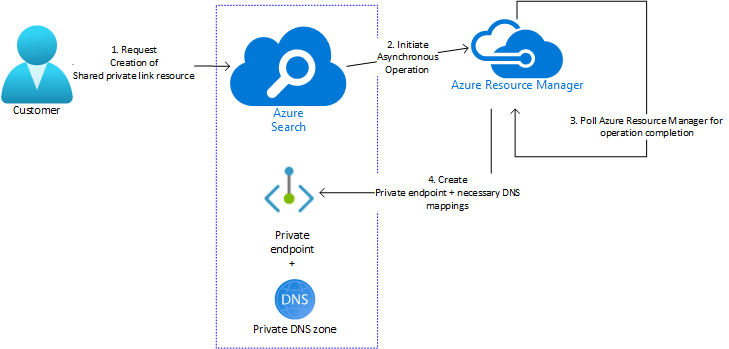
Poniżej przedstawiono typowe błędy występujące w fazie tworzenia.
Błędy sprawdzania poprawności żądań
Nieobsługiwana jednostka SKU: współużytkowane linki prywatne są obsługiwane w warstwie Podstawowa i nowszej. W przypadku indeksatorów posiadających umiejętności minimalna warstwa to Standard 1 (S1). Aby uzyskać więcej informacji, zobacz Shared private link resource limits (Limity zasobów udostępnionego łącza prywatnego).
Nieprawidłowa nazwa: Reguły nazewnictwa udostępnionego łącza prywatnego to:
- Długość powinna wynosić od 1 do 60 znaków
- Znaki alfanumeryczne
- Nazwy mogą zawierać podkreślenie
_, kropkę.i łącznik-, o ile nie jest to pierwszy znak w nazwie
Nieprawidłowy identyfikator grupy: identyfikatory grup rozróżniają wielkość liter i muszą być jedną z następujących wartości.
Zasób platformy Azure Identyfikator grupy Pierwsza dostępna wersja interfejsu API Azure Storage — Blob (lub) ADLS Gen 2 blob2020-08-01Azure Storage — tabele table2020-08-01Azure Cosmos DB for NoSQL Sql2020-08-01Azure SQL Database sqlServer2020-08-01Azure Database for MySQL (wersja zapoznawcza) mysqlServer2020-08-01-PreviewAzure Key Vault vault2020-08-01Azure Functions (wersja zapoznawcza) sites2020-08-01-PreviewZasoby oznaczone jako "(wersja zapoznawcza)" muszą być tworzone przy użyciu zapoznawczej wersji zarządzającego interfejsu API REST.
privateLinkResourceIdweryfikacja typu: Podobnie jakgroupId, usługa Wyszukiwanie AI platformy Azure sprawdza, czy "poprawny" typ zasobu jest określony w elemencieprivateLinkResourceId. Poniżej przedstawiono prawidłowe typy zasobów:Zasób platformy Azure Typ zasobu Pierwsza dostępna wersja interfejsu API Azure Storage Microsoft.Storage/storageAccounts2020-08-01Azure Cosmos DB Microsoft.DocumentDb/databaseAccounts2020-08-01Azure SQL Database Microsoft.Sql/servers2020-08-01Azure Key Vault Microsoft.KeyVault/vaults2020-08-01Azure Database for MySQL (wersja zapoznawcza) Microsoft.DBforMySQL/servers2020-08-01-PreviewAzure Functions (wersja zapoznawcza) Microsoft.Web/sites2020-08-01-PreviewAzure SQL Managed Instance (wersja zapoznawcza) Microsoft.Sql/managedInstance2020-08-01-PreviewPonadto określona wartość
groupIdmusi być prawidłowa dla określonego typu zasobu. Na przykładgroupId"obiekt blob" jest prawidłowy dla typuMicrosoft.Storage/storageAccounts, ale nie może być używany z innym typem zasobu. W przypadku danej wersji interfejsu API zarządzania wyszukiwaniem klienci mogą znaleźć informacje o obsługiwanychgroupIdi szczegóły typu zasobu, korzystając z funkcji List supported API.Wymuszanie limitu przydziału: usługi wyszukiwania mają narzucone przydziały na określoną liczbę udostępnionych zasobów prywatnego łącza, które można utworzyć, oraz liczbę różnych typów zasobów docelowych, które są używane (na podstawie
groupId). Aby uzyskać więcej informacji, zobacz Shared private link resource limits (Limity zasobów udostępnionego łącza prywatnego).
Błędy wdrażania
Usługa wyszukiwania inicjuje żądanie utworzenia udostępnionego łącza prywatnego, ale usługa Azure Resource Manager wykonuje rzeczywistą pracę. Stan wdrożenia można sprawdzić w witrynie Azure Portal lub za pomocą zapytania oraz rozwiązać wszelkie błędy, które mogą wystąpić.
Udostępnione zasoby Private Link, które nie powiodły się podczas wdrażania za pomocą Azure Resource Manager, są widoczne w wywołaniach API List i Get, ale mają stan aprowizacji Failed. Po ustaleniu przyczyny niepowodzenia wdrażania usługi Azure Resource Manager usuń Failed zasób i utwórz go ponownie po zastosowaniu odpowiedniego rozwiązania z poniższej tabeli.
| Przyczyna niepowodzenia wdrożenia | opis | Rozwiązanie |
|---|---|---|
| Niepowodzenie powiązanej autoryzacji | Komunikat o błędzie informuje, że klient ma uprawnienia do utworzenia udostępnionego łącza prywatnego w usłudze wyszukiwania, ale nie ma uprawnień do wykonania akcji "privateEndpointConnectionApproval/action" w połączonym zakresie. | Sprawdź ponownie identyfikator łącza prywatnego w żądaniu, aby upewnić się, że w identyfikatorze URI nie ma żadnych błędów ani pominięcia. Jeśli usługa Wyszukiwanie AI platformy Azure i zasób PaaS platformy Azure znajdują się w różnych subskrypcjach, a jeśli używasz interfejsu REST lub interfejsu wiersza polecenia, upewnij się, że aktywne konto platformy Azure jest zasobem PaaS platformy Azure. W przypadku klientów REST upewnij się, że nie używasz wygasłego tokenu typu bearer i że token jest prawidłowy dla aktywnej subskrypcji. |
| Dostawca zasobów sieciowych nie jest zarejestrowany w subskrypcji zasobu docelowego | Prywatny punkt końcowy (i skojarzone mapowania DNS) jest tworzony dla zasobu docelowego (konto magazynowe, Azure Cosmos DB, Azure SQL) za pośrednictwem Microsoft.Network dostawcy zasobów (RP). Jeśli subskrypcja, która hostuje zasób docelowy ("subskrypcja docelowa"), nie jest zarejestrowana przez Microsoft.Network dostawcę zasobów, wdrożenie usługi Azure Resource Manager może zakończyć się niepowodzeniem. |
Musisz zarejestrować tego dostawcę zasobów w subskrypcji docelowej. Możesz zarejestrować dostawcę zasobów przy użyciu witryny Azure Portal, programu PowerShell lub interfejsu wiersza polecenia. |
Nieprawidłowy groupId dla zasobu docelowego |
Po utworzeniu kont usługi Azure Cosmos DB można określić typ interfejsu API dla konta bazy danych. Chociaż usługa Azure Cosmos DB oferuje kilka różnych typów interfejsów API, usługa Wyszukiwanie AI platformy Azure obsługuje tylko "Sql" jako groupId zasoby udostępnionego łącza prywatnego. Gdy tworzone jest udostępnione łącze prywatne typu "Sql" dla privateLinkResourceId, wskazujące na konto bazy danych inne niż Sql, wdrożenie przez Azure Resource Manager kończy się niepowodzeniem z powodu niezgodności groupId. Identyfikator zasobu Azure dla konta Azure Cosmos DB nie jest wystarczający do określenia typu używanego API. Usługa Wyszukiwanie AI platformy Azure próbuje utworzyć prywatny punkt końcowy, którego następnie odmawia usługa Azure Cosmos DB. |
Upewnij się, że privateLinkResourceId określony zasób w usłudze Azure Cosmos DB jest przeznaczony dla konta bazy danych z typem API "Sql". |
| Nie znaleziono zasobu docelowego | Istnienie zasobu docelowego określonego w elemecie privateLinkResourceId jest sprawdzane tylko podczas rozpoczęcia wdrożenia usługi Azure Resource Manager. Jeśli zasób docelowy nie jest już dostępny, wdrożenie zakończy się niepowodzeniem. |
Upewnij się, że zasób docelowy znajduje się w określonej subskrypcji i grupie zasobów i nie został przeniesiony ani usunięty. |
| Błędy przejściowe/inne | Wdrożenie usługi Azure Resource Manager może zakończyć się niepowodzeniem, jeśli wystąpi awaria infrastruktury lub z innych nieoczekiwanych powodów. Powinno to być rzadkie i zwykle wskazuje stan przejściowy. | Spróbuj ponownie utworzyć ten zasób później. Jeśli problem będzie się powtarzać, skontaktuj się z pomocą techniczną platformy Azure. |
Problemy z zatwierdzaniem wspieranego prywatnego punktu końcowego
Prywatny punkt końcowy jest tworzony dla docelowego zasobu platformy Azure, zgodnie z żądaniem utworzenia połączenia prywatnego. Jest to jeden z ostatnich kroków w asynchronicznej operacji wdrażania usługi Azure Resource Manager, ale usługa Wyszukiwanie AI platformy Azure musi połączyć prywatny adres IP prywatnego punktu końcowego w ramach konfiguracji sieci. Po utworzeniu tego linku provisioningState, współużytkowany zasób prywatnego łącza przechodzi do stanu końcowego sukcesu Succeeded. Klienci powinni zatwierdzać, odrzucać lub w inny sposób modyfikować konfigurację prywatnego punktu końcowego dopiero po tym, jak stan przejdzie w Succeeded. Modyfikowanie prywatnego punktu końcowego w jakikolwiek sposób przed tym może skutkować niekompletną operacją wdrożenia i może spowodować, że współużytkowany zasób łącza prywatnego znajdzie się w stanie Failed (natychmiast lub zazwyczaj w ciągu kilku godzin).
Usługa wyszukiwania zmiany łączności sieciowej zawiesiła się w stanie "Aktualizowanie".
Udostępnione łącza prywatne i prywatne punkty końcowe są używane, gdy dostęp do sieci publicznej usługi wyszukiwania jest wyłączony. Zazwyczaj zmiana łączności sieciowej powinna zakończyć się powodzeniem w ciągu kilku minut po zaakceptowaniu żądania. W niektórych okolicznościach wykonanie operacji zmiany łączności w usłudze Wyszukiwanie AI platformy Azure może potrwać kilka godzin.
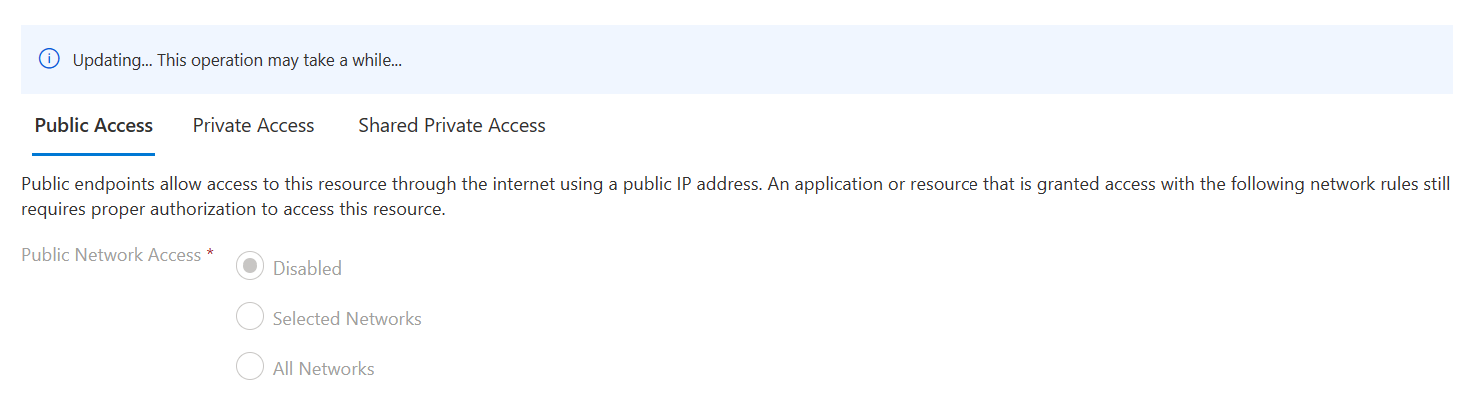
Jeśli zauważysz, że operacja zmiany łączności zajmuje znaczną ilość czasu, poczekaj kilka godzin. Operacje zmiany łączności obejmują operacje, takie jak aktualizowanie rekordów DNS, które mogą trwać dłużej niż oczekiwano.
Jeśli dostęp do sieci publicznej zostanie zmieniony, istniejące udostępnione łącza prywatne i prywatne punkty końcowe mogą nie działać poprawnie. Jeśli istniejące udostępnione łącza prywatne i prywatne punkty końcowe przestaną działać podczas operacji zmiany łączności, zaczekaj kilka godzin na ukończenie operacji. Jeśli nadal nie działają, spróbuj je usunąć i ponownie utworzyć.
Zasób współdzielonego prywatnego łącza utknął w stanie "Aktualizowanie" lub "Niekompletny".
Zazwyczaj zasób udostępnionego łącza prywatnego powinien przechodzić w stan terminalu (Succeeded lub Failed) w ciągu kilku minut po zaakceptowaniu żądania.
W rzadkich przypadkach usługa Wyszukiwanie AI platformy Azure może nie oznaczać poprawnie stanu udostępnionego zasobu łącza prywatnego na stan końcowy (Succeeded lub Failed). Zwykle występuje to z powodu nieoczekiwanego błędu. Zasoby prywatnych łączy udostępnionych są automatycznie przenoszone w stan Failed, jeśli utkwiły w stanie nienależącym do końcowych przez ponad kilka godzin.
Jeśli współużytkowany zasób łącza prywatnego nie przejdzie do stanu końcowego, poczekaj kilka godzin, aby upewnić się, że stanie się Failed przed usunięciem i ponownym utworzeniem. Alternatywnie zamiast czekać możesz spróbować utworzyć inny udostępniony zasób łącza prywatnego o innej nazwie (zachowując wszystkie inne parametry tak samo).
Aktualizowanie udostępnionego zasobu łącza prywatnego
Istniejący zasób udostępnionego łącza prywatnego można zaktualizować za pomocą interfejsu API Create or Update. Wyszukiwanie pozwala jedynie na ograniczone aktualizacje wspólnego zasobu prywatnego łącza — modyfikować za pomocą tego interfejsu API można tylko komunikat żądania.
Nie można zaktualizować żadnych właściwości "podstawowych" istniejącego zasobu udostępnionego łącza prywatnego (na przykład
privateLinkResourceIdlubgroupId), a to zawsze będzie nieobsługiwane. Jeśli jakakolwiek inna właściwość oprócz komunikatu żądania musi zostać zmieniona, zalecamy klientom usunięcie i ponowne utworzenie udostępnionego zasobu łącza prywatnego.Zaktualizowanie komunikatu żądania udostępnionego zasobu łącza prywatnego jest możliwe tylko wtedy, gdy osiągnie stan
Succeededaprowizacji .
Usuwanie udostępnionego zasobu łącza prywatnego
Klienci mogą usunąć istniejący zasób wspólnego prywatnego łącza za pośrednictwem Delete API. Podobnie jak w przypadku procesu tworzenia (lub aktualizacji), jest to również operacja asynchroniczna z czterema krokami:
Zażądasz usługi wyszukiwania, aby usunąć udostępniony zasób łącza prywatnego.
Usługa wyszukiwania sprawdza, czy zasób istnieje i jest w stanie prawidłowym do usunięcia. Jeśli tak, inicjuje operację usuwania usługi Azure Resource Manager w celu usunięcia zasobu.
Zapytania wyszukiwania potrzebne do ukończenia operacji (proces ten zwykle trwa kilka minut). W tym momencie zasób udostępnionego łącza prywatnego będzie miał stan
Deletingaprowizacji .Po pomyślnym zakończeniu operacji prywatny punkt końcowy oraz wszystkie skojarzone mapowania DNS zostaną usunięte. Zasób nie jest wyświetlany jako część operacji Lista i próba wykonania operacji Get dla tego zasobu powoduje wystąpienie błędu 404 Nie znaleziono.
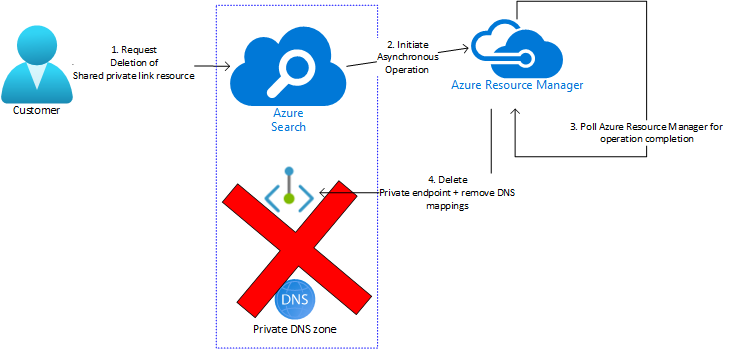
Poniżej przedstawiono typowe błędy występujące w fazie usuwania.
| Typ błędu | opis | Rozwiązanie |
|---|---|---|
| Zasób jest w stanie nieokreślonym | Nie można usunąć udostępnionego zasobu łącza prywatnego, który nie znajduje się w stanie terminalu (Succeeded lub Failed). Istnieje możliwość, że (rzadko) zasób wspólnego prywatnego łącza może być zablokowany w stanie niekoniecznym przez maksymalnie 8 godzin. |
Poczekaj, aż zasób osiągnie stan terminalu, i ponów próbę usunięcia żądania. |
| Operacja usuwania nie powiodła się z powodu błędu "Konflikt" | Operacja usługi Azure Resource Manager w celu usunięcia współużytkowanego zasobu łącza prywatnego dociera do dostawcy zasobów docelowego określonego w privateLinkResourceId ("docelowy dostawca zasobów"), zanim będzie mógł usunąć prywatny punkt końcowy i mapowania DNS. Klienci mogą korzystać z blokad zasobów platformy Azure, aby zapobiec wszelkim zmianom w zasobach . Gdy Azure Resource Manager kontaktuje się z docelowym dostawcą zasobów, wymaga, aby ten dostawca zmodyfikował stan zasobu docelowego (aby usunąć szczegóły dotyczące prywatnego punktu końcowego z jego metadanych). Jeśli zasób docelowy ma skonfigurowaną blokadę (lub jej grupę zasobów/subskrypcję), operacja usługi Azure Resource Manager kończy się niepowodzeniem z komunikatem "Konflikt" (i odpowiednimi szczegółami). Współużytkowany zasób łącza prywatnego nie zostanie usunięty. |
Klienci powinni usunąć blokadę zasobu docelowego przed ponowieniu próby wykonania operacji usuwania. Uwaga: Ten problem może również wystąpić, gdy klienci próbują usunąć usługę wyszukiwania z udostępnionymi zasobami łącza prywatnego wskazującymi "zablokowane" zasoby docelowe |
| Operacja usuwania nie powiodła się | Asynchroniczna operacja usuwania usługi Azure Resource Manager może zakończyć się niepowodzeniem w rzadkich przypadkach. Gdy ta operacja zakończy się niepowodzeniem, wykonanie zapytania o stan operacji asynchronicznej spowoduje wyświetlenie komunikatu o błędzie i odpowiednich szczegółów. | Spróbuj ponownie wykonać operację w późniejszym czasie lub skontaktuj się z pomocą techniczną platformy Azure, jeśli problem będzie się powtarzać. |
| Zasób utknął w stanie "Usuwanie" | W rzadkich przypadkach współużytkowany zasób łącza prywatnego może być zablokowany w stanie "Usuwanie" przez maksymalnie 8 godzin, prawdopodobnie z powodu poważnej awarii dostawcy zasobów wyszukiwania (RP). | Poczekaj 8 godzin, po czym zasób przejdzie do Failed stanu, a następnie ponownie prześlij żądanie. |
Następne kroki
Dowiedz się więcej o udostępnionych zasobach łącza prywatnego i sposobach ich używania do bezpiecznego dostępu do chronionej zawartości.