Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Foundry IQ (Wyszukiwanie AI platformy Azure) udostępnia bezpośrednie interfejsy API indeksowania i zapytań, a także interfejsy API wyższego poziomu dla źródeł wiedzy i baz wiedzy do zarządzanego pobierania. Użyj portalu Azure, interfejsów API REST lub Azure SDKs, aby skonfigurować te możliwości lub połączyć agentów z bazami wiedzy w portalu Microsoft Foundry.
W tym artykule wyjaśniono, jak ograniczyć przychodzący ruch sieciowy do publicznego punktu końcowego usługi Foundry IQ. Reguły zapory ip można skonfigurować tak, aby zezwalały na dostęp tylko z określonych adresów IP, zakresów adresów lub podsieci. Można również włączyć wyjątki dla zaufanych usług Azure.
Reguły zapory określają, którzy klienci mogą wysyłać żądania (zapytania, operacje indeksowania, operacje zarządzania) do usługi Foundry IQ. Nie mają one wpływu na połączenia wychodzące z usługi IQ usługi Foundry do zasobów zewnętrznych. Aby uzyskać informacje o zabezpieczeniach ruchu wychodzącego, zobacz Indexer dostęp do zawartości chronionej przez zabezpieczenia sieci Azure.
Napiwek
Aby zablokować dostęp całej płaszczyzny danych do publicznego punktu końcowego, zamiast tego użyj prywatnego punktu końcowego lub obwodu zabezpieczeń sieci .
Wymagania wstępne
Usługa Foundry IQ (warstwa Podstawowa lub nowsza). Konfiguracja zapory sieciowej nie jest obsługiwana w warstwie bezpłatnej.
Uprawnienia właściciela lub Współautor w usłudze Foundry IQ.
Ograniczenia i zagadnienia
Niektóre przepływy pracy wymagają dostępu do publicznego punktu końcowego. W szczególności kreator Importuj dane w portalu Azure łączy się z wbudowanymi (hostowanymi) przykładowymi danymi i modelami osadzania za pośrednictwem publicznego punktu końcowego. Aby uzyskać więcej informacji, zobacz Bezpieczne połączenia w kreatorze importu.
Reguły sieciowe są ograniczone do operacji płaszczyzny danych względem publicznego punktu końcowego usługi IQ usługi Foundry, w tym tworzenia indeksów, wykonywania zapytań względem indeksów i wszystkich innych akcji opisanych w interfejsach API REST usługi wyszukiwania.
Aby uzyskać informacje o operacjach płaszczyzny sterowania związanych z zarządzaniem usługami, zobacz zabezpieczenia sieci obsługiwane przez Azure Resource Manager.
Jeśli jesteś na wczesnym etapie testowania koncepcji z przykładowymi danymi, rozważ odroczenie kontroli dostępu do sieci, dopóki nie będą potrzebne.
Konfigurowanie dostępu do sieci
W tej sekcji wyjaśniono, jak skonfigurować dostęp sieciowy dla usługi Foundry IQ w portalu Azure. Alternatywnie możesz użyć interfejsu API REST usługi Search Management, Azure PowerShell lub Azure CLI.
Aby skonfigurować dostęp sieciowy:
Przejdź do usługi IQ usługi Foundry w portalu Azure.
W okienku po lewej stronie wybierz pozycję Ustawienia>Sieć.
W obszarze Dostęp do sieci publicznej wybierz pozycję Wybrane adresy IP. Wybierz pozycję Wyłączone tylko w przypadku konfigurowania prywatnego punktu końcowego.
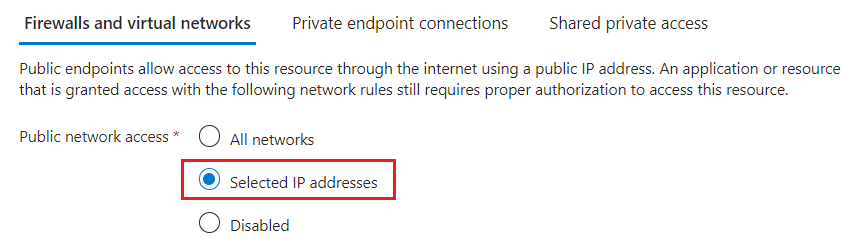
W obszarze Zapora adresów IP wybierz pozycję Dodaj adres IP klienta.
W tym kroku zostanie utworzona reguła ruchu przychodzącego, która umożliwia urządzeniu z jego publicznego adresu IP dostęp do usługi Foundry IQ.

Napiwek
Portal używa adresu IP klienta do bezpośredniego połączenia. Jeśli klient znajduje się na liście dozwolonych adresów IP, możesz użyć wszystkich funkcji portalu bez dodatkowej konfiguracji.
Dodaj adresy IP klienta dla innych urządzeń lub usług, które wysyłają żądania do usługi Foundry IQ. Użyj formatu CIDR. Na przykład 8.8.8.0/24 reprezentuje adresy IP z zakresu od 8.8.8.0 do 8.8.8.255.
Aby uzyskać publiczne adresy IP usług Azure, zobacz Zakresy adresów IP i Tagi Usług Azure. Jeśli klient wyszukiwania jest hostowany w funkcji Azure, zobacz adresy IP w Azure Functions.
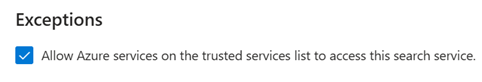
(Opcjonalnie) W obszarze Wyjątki wybierz Zezwalaj usługom Azure z listy zaufanych usług na dostęp do tej usługi wyszukiwania.
Ten wyjątek pozwala zaufanym usługom Azure z prawidłową tożsamością zarządzaną i przypisaniem roli ominąć zaporę. Aby uzyskać więcej informacji, zobacz Udziel dostępu do zaufanych usług Azure.
Zapisz swoje zmiany.

Wprowadzenie zmian może potrwać kilka minut. Poczekaj co najmniej 15 minut, zanim rozwiążesz problemy związane z konfiguracją sieci.
Po włączeniu zasad kontroli dostępu do adresów IP żądania z adresów IP spoza listy dozwolonych są odrzucane z odpowiedzią 403 Zabronione .
Udzielanie dostępu do zaufanych usług Azure
Jeśli włączysz wyjątek dla zaufanych usług, Twoja usługa Foundry IQ akceptuje żądania z zaufanych zasobów Azure bez sprawdzania adresu IP. Każdy zaufany zasób musi mieć tożsamość zarządzaną (przypisaną przez system lub przypisaną przez użytkownika, ale zazwyczaj przypisaną przez system) oraz przypisanie roli w IQ usługi Foundry, która przyznaje uprawnienia do danych i operacji.
Lista zaufanych usług dla protokołu IQ usługi Foundry obejmuje następujące elementy:
-
Microsoft.CognitiveServicesfor Azure OpenAI and Foundry Tools. -
Microsoft.MachineLearningServicesdla Azure Machine Learning.
Ten wyjątek jest często używany, gdy Microsoft Foundry lub Azure Machine Learning wysyła żądania do IQ usługi Foundry, na przykład podczas pobierania agenta lub zintegrowanej wektoryzacji.
Zaufane zasoby muszą mieć tożsamość zarządzaną
Aby skonfigurować tożsamość zarządzaną dla Azure OpenAI i Azure Machine Learning, zobacz następujące artykuły:
- Konfigurowanie Azure OpenAI przy użyciu uwierzytelniania Microsoft Entra ID
- Konfigurowanie uwierzytelniania między Azure Machine Learning a innymi usługami
Aby skonfigurować tożsamość zarządzaną dla zasobu Microsoft Foundry:
- Przejdź do zasobu Microsoft Foundry w portalu Azure.
- W okienku po lewej stronie wybierz Zarządzanie zasobami>Tożsamość.
- Użyj przełącznika , aby włączyć tożsamość zarządzaną przypisaną przez system.
Zaufany zasób musi mieć przypisaną rolę
Gdy zasób Azure ma tożsamość zarządzaną, przypisz role w usłudze Foundry IQ, aby udzielić uprawnień tożsamości zarządzanej. Przypisana rola zależy od obciążenia:
- Search Service Contributor do operacji na poziomie obiektu, takich jak tworzenie indeksów lub baz wiedzy.
- Współautor danych indeksu wyszukiwania na potrzeby dostępu do zawartości do odczytu i zapisu.
- Czytnik danych indeksu wyszukiwania na potrzeby dostępu do zawartości tylko do odczytu.
Po przypisaniu roli wybierz Zarządzana tożsamość jako typ członka i wybierz systemową tożsamość przypisaną do zasobu Microsoft Foundry lub Azure Machine Learning.
Uwaga
W tym artykule opisano zaufany wyjątek dotyczący żądań przychodzących do usługi Foundry IQ. Usługa Foundry IQ znajduje się również na liście zaufanych usług innych zasobów Azure. Na przykład można użyć wyjątku zaufanej usługi dla połączeń indeksatora z IQ usługi Foundry do Azure Storage.
Następne kroki
Gdy żądanie jest dozwolone za pośrednictwem zapory, musi zostać uwierzytelnione i autoryzowane. Dostępne są dwie opcje:
Uwierzytelnianie oparte na kluczach, w którym na żądanie jest udostępniany klucz interfejsu API administratora lub zapytania. Ta opcja jest domyślnie zaznaczona.
Kontrola dostępu oparta na rolach, w której podmiot wywołujący jest członkiem roli zabezpieczeń w usłudze IQ rozwiązania Foundry. Ta opcja jest najbezpieczniejsza. Wykorzystuje Microsoft Entra ID do uwierzytelniania i przypisywania ról w usłudze Foundry IQ do nadawania uprawnień dostępu do danych i wykonywania operacji.