Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Poznámka:
Azure AI Vyhledávač je k dispozici prostřednictvím portálu Azure, rozhraní REST API a Sady Azure SDK. Podporuje také Foundry IQ, spravovanou znalostní vrstvu, která transformuje podnikový obsah na opakovaně použitelné znalostní báze s podporou oprávnění pro agenty na portálu Microsoft Foundry.
Tento článek obsahuje osvědčené postupy zabezpečení, které vám pomůžou chránit Search service Azure AI. Zodpovídáte za implementaci těchto kontrolních mechanismů zabezpečení konfigurovatelných zákazníkem. Informace o integrovaných ochraně Microsoftu, jako jsou síťová architektura, šifrování a certifikace dodržování předpisů, najdete v tématu Data, ochrana osobních údajů a integrovaná ochrana v Azure AI Vyhledávač.
Jako architekt řešení byste měli nakonfigurovat kontrolní mechanismy zabezpečení napříč třemi doménami:
- Zabezpečení sítě: Řízení příchozího a odchozího provozu do search service.
- Authentication and authorization: Definujte, jak, kdo a co může mít přístup k vaší vyhledávací službě a datům.
- Data protection: Implementujte šifrování, přístupové ovládací prvky a monitorování.
Doporučení zabezpečení v tomto článku implementují principy nulové důvěryhodnosti: "Ověřit explicitně", "Použít přístup s nejnižšími oprávněními" a "Předpokládat porušení zabezpečení". Pro podrobné pokyny k principu nulová důvěra (Zero Trust) navštivte Centrum pro pokyny k nulová důvěra (Zero Trust).
Porozumět vzorcům síťového provozu
Než nakonfigurujete zabezpečení sítě, seznamte se se třemi vzory síťového provozu v Azure AI Vyhledávač:
Inbound traffic: Požadavky klientů na vaše search service, jako jsou dotazy, indexování a operace správy. Tento provoz dají konfigurovat zákazníci.
Výstupní provoz: Požadavky z vašeho vyhledávacího službou na externí zdroje, jako jsou indexery, které se připojují ke zdrojům dat, vektorizátory a vlastní dovednosti. Tento provoz dají konfigurovat zákazníci.
Interní provoz: Volání mezi službami přes páteřní síť Microsoftu. Tento provoz spravuje Microsoft a zákazníci ho nedají konfigurovat. Další informace najdete v tématu Interní ochrana provozu.
Konfigurace zabezpečení sítě
Pro omezení příchozího přístupu k vaší vyhledávací službě použijte jeden z následujících přístupů. Tyto přístupy jsou uvedeny od nejnižšího zabezpečení po nejbezpečnější:
- Vytvoření pravidel brány firewall IP
- Vytvoření privátního koncového bodu
- Připojte se k ochrannému perimetru síťové bezpečnosti
Vytvoření pravidel brány firewall protokolu IP
Vytvořte příchozí pravidla brány firewall pro povolení požadavků pouze z konkrétních IP adres nebo rozsahů adres. Všechna připojení klientů musí být provedena prostřednictvím povolené IP adresy. V opačném případě se připojení odepře.
Pokud použít: Scénáře základní ochrany, kdy potřebujete omezit access na známé IP adresy.
How to get started: Viz Konfigurace síťového přístupu a pravidel brány firewall pro Azure AI Vyhledávač.
Vytvoření privátního koncového bodu
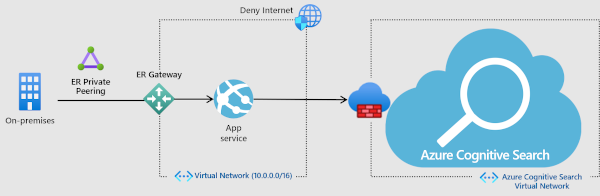
Vytvořte privátní koncový bod pro Azure AI Vyhledávač, který umožní klientům na virtuální síti bezpečně přistupovat k datům v indexu vyhledávání přes Privátní odkaz. Privátní koncový bod používá IP adresu z adresního prostoru virtual network.
Síťový provoz mezi klientem a vyhledávací službou prochází přes virtuální síť a soukromý odkaz v páteřní síti Microsoftu, což eliminuje vystavení veřejnému internetu.
Ukázkový diagram architektury pro přístup k privátnímu koncovému bodu.
Kdy použít: Scénáře s vysokým zabezpečením, které vyžadují úplnou izolaci sítě od veřejného internetu.
How to get started: Viz Vytvoření privátního koncového bodu pro Azure AI Vyhledávač.
Připojení k bezpečnostnímu perimetru sítě
Vytvořte obvod zabezpečení sítě kolem prostředků PaaS (platforma jako služba) nasazených mimo virtual network pro vytvoření hranice logické sítě. Tím se vytvoří perimetr, který řídí přístup k veřejné síti prostřednictvím explicitních přístupových pravidel.
Příchozí klientská připojení a připojení mezi službami probíhají v rámci hranice, což zjednodušuje ochranu před neoprávněnými access. V Azure AI Vyhledávač je běžné, že řešení používají více Azure prostředků.
Pokud použít: Řešení využívající více Azure prostředků PaaS, které potřebují koordinovanou ochranu hranic sítě.
Jak začít:
Začněte připojením Azure AI Vyhledávač k hraniční síti zabezpečení sítě. Viz Přidání vyhledávací služby do perimetru síťové bezpečnosti.
Přidejte související služby, například Azure OpenAI, Azure Storage a Azure Monitor do stejné hraniční sítě.
Konfigurace ověřování a autorizace
Azure AI Vyhledávač podporuje dva přístupy ověřování. Můžete použít jeden přístup a druhý zakázat, nebo můžete použít obojí s příslušnými ovládacími prvky.
(Doporučeno) Povolte řízení přístupu na základě rolí
Ověřování Microsoft Entra použijte pro určení volajícího, místo požadavku, jako ověřené identity. Azure přiřazení rolí určují autorizaci, poskytují centralizovanou správu identit, zásady podmíněného přístupu a komplexní záznamy auditu.
Pracovní postup pro access control založený na rolích:
Povolit řízení přístupu založené na rolích: Nakonfigurujte vyhledávací službu tak, aby přijímala ověřování Microsoft Entra ID místo (nebo kromě) klíčů rozhraní API. Viz Povolit nebo zakázat řízení přístupu na základě rolí v Azure AI Vyhledávač.
Přiřaďte role uživatelům a skupinám: Udělte přístup s nejnižšími oprávněními pomocí předdefinovaných rolí (Přispěvatel služeb vyhledávání, Přispěvatel dat indexu vyhledávání a Čtenář dat indexu vyhledávání) k řízení, kdo může spravovat a dotazovat indexy. Viz Pojení k Azure AI Vyhledávač pomocí rolí.
Připojte svou aplikaci pomocí identit: Ověřujte se bez použití klíčů API pomocí
DefaultAzureCredential, který podporuje spravované identity, přihlašovací údaje pro vývojáře a další toky na bázi tokenů. Viz Pojení aplikace k Azure AI Vyhledávač pomocí identit.
Konfigurace ověřování klíčů rozhraní API
Při ověřování založeném na klíčích musí každý požadavek obsahovat klíč rozhraní API pro správu nebo dotaz, aby bylo možné prokázat, že pochází z důvěryhodného zdroje. Tento přístup je vhodný pro vývojová prostředí, zpětnou kompatibilitu s existujícími aplikacemi nebo scénáře, kdy Microsoft Entra ID není k dispozici.
Pracovní postup ověřování na základě klíčů je následující:
Poskytněte klíč rozhraní API v každém požadavku: Klíče správce udělují úplný přístup ke všem operacím. Klíče dotazů udělují práva pouze pro čtení k kolekci dokumentů indexu. Viz Pojení k Azure AI Vyhledávač pomocí klíčů.
Obměna klíčů správce podle plánu: Snižte riziko ohrožení klíčů tím, že pravidelně znovu vygenerujte klíče správce. Vyhledávací služby podporují dva administrátorské klíče pro rotaci bez výpadku. Viz Znovu vygenerovat klíče správce.
Autorizace operací řídicí roviny
Operace řídicí roviny (vytvoření služby, konfigurace a odstranění) jsou autorizované prostřednictvím Azure Resource Manager access control na základě role, stejného modelu používaného ve všech službách Azure. Klíče rozhraní API se nevztahují na operace řídicí vrstvy. Tři předdefinované role Azure řídí access:
| Role | Povolení |
|---|---|
| Vlastník | Úplná kontrola, včetně správy přístupu. |
| Přispěvatel | Úplné řízení s výjimkou správy přístupu. |
| Čtenář | Access jen pro zobrazení |
Pracovní postup pro autorizaci operací řídicí roviny je:
Určete administrativní role: Pomocí předdefinovaných rolí Azure (Vlastník, Přispěvatel a Čtenář) udělte přístup s nejmenšími oprávněními a určete, kdo může vytvářet, konfigurovat nebo odstraňovat služby vyhledávání. Viz Přiřazení rolí pro správu služeb.
Aplikujte zámky prostředků: Zabraňte náhodnému odstranění produkčních vyhledávacích služeb aplikováním zámků
CanNotDeleteneboReadOnly. Viz téma Lock your Azure resources k ochraně vaší infrastruktury.
Autorizace operací roviny dat
Operace roviny dat cílí na obsah hostovaný na search service, jako je vytvoření indexu, načítání dokumentů a dotazy. Tyto operace můžete autorizovat prostřednictvím řízení přístupu na základě role, klíčů rozhraní API nebo obojího. Postup konfigurace najdete v části (Doporučeno) Povolení řízení přístupu na základě role a konfigurace ověřování pomocí klíče rozhraní API.
Udělit přístup jednotlivým indexům
Omezte uživatelské access na jednotlivé indexy vytvořením vlastních definic rolí. Tento přístup je nezbytný pro scénáře s více tenanty, ve kterých musí být data jednotlivých tenantů izolovaná na úrovni indexu. Podívejte se na poskytnutí přístupu k jednomu indexu.
Řešení vyžadující hranice zabezpečení na úrovni indexu najdete v tématu Design vzorů pro víceklientské aplikace SaaS a Azure AI Vyhledávač.
Poznámka:
Klíče rozhraní API poskytují pouze access na úrovni služby. Každý, kdo má klíč správce může číst, upravovat nebo odstraňovat jakýkoli index v search service. Pro izolaci na úrovni indexu použijte access control na základě role nebo implementujte izolaci ve střední vrstvě vaší aplikace.
Konfigurace odchozích připojení
Odchozí požadavky směřují z vyhledávací služby do jiných aplikací, které obvykle provádějí indexery, vlastní funkce a vektorizátory. Nakonfigurujte tato připojení tak, aby používala zabezpečené ověřování a síťový přístup.
(Doporučeno) Použití spravované identity
Vytvořte spravovanou identitu pro search service pro ověření v jiných Azure prostředcích bez uložení přihlašovacích údajů v kódu. Spravovaná identita eliminuje potřebu ukládat a otáčet připojovací řetězce pomocí přihlašovacích údajů.
Pracovní postup pro použití spravované identity je:
Konfigurujte spravovanou identitu pro search service: Vyberte mezi spravovanou identitou přiřazenou systémem nebo přiřazenou uživatelem. Viz Konfigurujte search service pro připojení pomocí spravované identity.
Popojte se k externím prostředkům pomocí spravované identity: Podporovaná připojení zahrnují Azure Storage, Azure Cosmos DB, Azure SQL Database, SQL Managed Instance a Azure Functions.
Zabezpečený přístup k externím datům
Konfigurace zabezpečených připojení na základě ochrany externích prostředků:
Vyjimky brány firewall pro search službu: Povolte provoz indexovacího nástroje prostřednictvím bran firewall zdroje dat přidáním odchozích IP adres hledací služby do seznamu povolených adres. Viz Konfiguraci pravidel brány firewall IP k umožnění připojení indexeru z Azure AI Vyhledávač.
Vytvořte sdílené soukromé odkazy: Připojte indexery ke zdrojům dat chráněným pomocí Azure Private Link bez vystavení provozu na veřejný internet. Viz Vytvářet odchozí připojení prostřednictvím sdíleného soukromého odkazu.
Použijte výjimku důvěryhodné služby pro úložiště ve stejné oblasti: Povolení přístupu indexeru k zabezpečeným účtům Azure Storage ve stejné oblasti bez nutnosti konfigurace firewallu. Viz Vytvořte připojení indexeru k Azure Storage jako důvěryhodná služba.
Konfigurovat pravidla instancí prostředků: Udělte konkrétním vyhledávacím službám přístup k účtům Azure Storage, které jsou chráněny pravidly sítě. Viz Grant access z instancí prostředků Azure.
Připojte se k soukromým koncovým bodům SQL Managed Instance: Přistupujte k databázím SQL Managed Instance prostřednictvím soukromých koncových bodů při zachovávání izolace sítě. Viz Vytvořte sdílený privátní odkaz pro spravovanou instanci SQL z Azure AI Vyhledávač.
Návod
Pokud Azure Storage a Azure AI Vyhledávač jsou ve stejné oblasti, síťový provoz se automaticky směruje přes privátní IP adresu přes páteřní síť Microsoftu a eliminuje potřebu konfigurace brány firewall. Další informace najdete v tématu Same-region Azure Storage a Azure AI Vyhledávač.
Zabezpečená připojení pro externí zpracování AI
Odchozí požadavky na rozšiřování a vektorizaci AI vyžadují zvláštní pozornost:
| Operace | Konfigurace |
|---|---|
| Indexery připojující se ke zdrojům dat | Bezpečný přístup k externím datům |
| Vlastní dovednosti volání externího kódu | Zabezpečte připojení k Azure Functions, webovým aplikacím nebo jiným hostitelům. |
| Vektorizace během indexování | Připojte se k Azure OpenAI nebo vlastním modelům vkládání. |
| Azure Key Vault | Připojte se k Azure Key Vault pro šifrovací klíče spravované správcem. |
Pro základní vzory generování rozšířeného načítání (RAG), ve kterých klientská aplikace volá model dokončování chatu, připojení používá identitu klienta nebo uživatele, nikoli identitu search service. Pro načítání pomocí znalostních bází je odchozí požadavek proveden vyhledávací službou spravovanou identitou.
Implementujte řízení přístupu na úrovni dokumentu
Řízení přístupu na úrovni dokumentu, označované také jako zabezpečení na úrovni řádků, omezuje dokumenty, které uživatel může na základě své identity načíst. Metadata oprávnění se zaznamenávají během indexování a vynucují se v době dotazu, což je nezbytné pro agentské systémy AI, aplikace RAG a podniková řešení vyhledávání, která vyžadují kontroly autorizace na úrovni dokumentu. Úplný přehled všech podporovaných přístupů najdete v tématu Řízení přístupu na úrovni dokumentu.
Použití rozsahů ACL a RBAC podobných POSIX (Preview)
Pro obsah Azure Data Lake Storage (ADLS) Gen2 nakonfigurujte indexery nebo znalostní zdroje tak, aby během příjmu zachovaly oprávnění ACL podobná POSIX a rozsahy RBAC. V době dotazu se výsledky filtrují na základě tokenu Microsoft Entra volajícího. Pro více informací se podívejte na Index metadat oprávnění ADLS Gen2.
Použití SharePointu v seznamech ACL Microsoftu 365 (Preview)
Nakonfigurujte SharePoint v indexeru Microsoftu 365 tak, aby během příjmu dat extrahovali oprávnění k dokumentům přímo z seznamů ACL SharePointu. V době dotazu se výsledky filtrují na základě tokenu Microsoft Entra volajícího. Během této verze Preview se seznamy ACL zaznamenávají pouze během počátečního indexování, takže pokud se změní oprávnění zdroje, musíte přeindexovat ovlivněné dokumenty, aby se zabránilo zastaralému přístupu. Další informace najdete v tématu Indexování metadat oprávnění SharePointu.
Použití popisků citlivosti (náhled)
Nakonfigurujte indexer tak, aby při indexování automaticky detekoval štítky citlivosti Microsoft Purview a při provádění dotazů používal ovládací prvky přístupu založené na štítcích. Tato funkce zarovná autorizaci Azure AI Vyhledávač s modelem Microsoft Information Protection vašeho podniku. Další informace najdete v tématu Indexování popisků citlivosti Microsoft Purview.
Použití filtrů zabezpečení
V situacích, kdy nativní integrace seznamu ACL není možná, implementujte filtry zabezpečení za účelem oříznutí výsledků na základě identit uživatelů nebo skupin. Uložte informace o identitě do pole řetězce ve vašem indexu a poté předejte identitu volajícího jako filtrační řetězec při provádění dotazu, abyste vyloučili dokumenty, které se neshodují. Tento přístup funguje s vlastními modely přístupu nebo architekturami zabezpečení jiných společností než Microsoft. Další informace najdete v tématu Filtry zabezpečení pro oříznutí výsledků.
Konfigurace šifrování dat
Azure AI Vyhledávač šifruje všechna data automaticky pomocí klíčů spravovaných Microsoftem. Informace o integrovaném šifrování najdete v tématu Šifrování dat.
Pro rozšířenou ochranu dat můžete implementovat následující ovládací prvky šifrování.
(Volitelné) Přidání šifrování klíčů spravovaných zákazníkem
Přidáním další šifrovací vrstvy pro indexy a mapy synonym můžete spravovat vlastní šifrovací klíče v Azure Key Vault. Klíče spravované zákazníkem (CMK) jsou určené pro organizace s požadavky na dodržování předpisů, které vyžadují kontrolu zákazníků nad šifrovacími klíči nebo možnostmi odvolání klíčů. Viz Konfigurování klíčů spravovaných zákazníkem pro šifrování dat v Azure AI Vyhledávač.
Můžete také nakonfigurovat následující možnosti:
Konfigurace CMK mezi tenanty: Podporujte scénáře s více tenanty, ve kterých jsou klíče uložené v jiném tenantovi Microsoft Entra než je ve vyhledávací službě. Viz Konfigurace klíčů spravovaných zákazníkem napříč různými tenanty.
Vyhledání šifrovaných objektů: Určete, které indexy a mapy synonym používají šifrování CMK. Viz Vyhledání šifrovaných objektů a informací.
Důležité
- Šifrování CMK zvyšuje velikost indexu a může snížit výkon dotazů o 30–60%. Povolte pouze indexy, které ho vyžadují.
- CmK na dočasných discích vyžaduje služby vytvořené po 13. květnu 2021. Starší služby podporují CMK pouze na datových discích.
Indexovat šifrovaný obsah blobu
Nakonfigurujte indexer pro zpracování obsahu z Azure Blob Storage, který je zašifrovaný v klidovém stavu, který je oddělený od šifrování CMK indexu vyhledávání. Viz Tutorial: Indexování a rozšiřování šifrovaných objektů blob.
(Volitelné) Povolení důvěrných výpočetních operací
Confidential computing chrání data v užívání před neoprávněným přístupem, včetně od Microsoftu, prostřednictvím hardwarové atestace a šifrování. Tento typ výpočetních prostředků je možné konfigurovat pouze během vytváření služby. Viz Volba typu výpočetních prostředků.
Doporučujeme jenom důvěrné výpočetní operace pro organizace, jejichž požadavky na dodržování předpisů nebo zákonné požadavky vyžadují ochranu před použitím dat. Pro denní využití stačí výchozí typ výpočetních prostředků.
| Typ výpočetních prostředků | Description | Omezení | Náklady | Availability |
|---|---|---|---|---|
| Výchozí | Virtuální počítače úrovně Standard s integrovaným šifrováním neaktivních uložených dat a přenášených dat. Žádná hardwarová izolace pro data, která se používají. | Žádná omezení. | Žádné změny v základních nákladech na bezplatné nebo zpoplatněné úrovně. | K dispozici ve všech oblastech. |
| Confidential | Důvěrné virtuální počítače (DCasv5 nebo DCesv5) v hardwarovém důvěryhodném spouštěcím prostředí. Izoluje výpočty a paměť od hostitelského operačního systému a jiných virtuálních počítačů. | Zakáže nebo omezí agentní načítání, sémantický ranker, přepis dotazu (Preview), spouštění sad dovedností a indexery, které běží ve víceklientském prostředí1. | Přidá 10% příplatek k základním nákladům fakturovatelných úrovní. Další informace najdete na stránce pricing. | Dostupné v některých oblastech. Další informace najdete v seznamu podporovaných oblastí. |
1 Když povolíte tento typ výpočetních prostředků, indexery se můžou spouštět jenom v privátním spouštěcím prostředí, což znamená, že běží z vyhledávacích clusterů hostovaných na důvěrných výpočetních prostředcích.
Povolení monitorování a protokolování
Sledujte operace, detekujte anomálie a podporujte audity zabezpečení tím, že povolíte monitorování a protokolování pro vaši vyhledávací službu. Informace o tom, co Azure AI Vyhledávač automaticky zaznamenává, najdete v části Data logging.
Povolit diagnostické protokolování: Zachyťte operace pro bezpečnostní audity a detekci anomálií zasíláním protokolů do Azure Monitoru, Event Hubs nebo Azure Storage. Viz Konfigurování diagnostického protokolování pro Azure AI Vyhledávač.
Monitorování dotazů: Sledujte aktivitu vyhledávacích dotazů, latenci a omezování, abyste zjistili neobvyklé vzory. Vizte Monitorování požadavků dotazů v Azure AI Vyhledávač.
Monitorování operací indexeru: Sledování aktivit indexování, chyb a operací aktualizace dat Podívejte se na Stav indexeru a výsledky monitorování v Azure AI Vyhledávač.
Konfigurování výstrah pro neobvyklou aktivitu: Vytváření pravidel upozornění pro špičky počtu dotazů, neúspěšné pokusy o ověření a neobvyklé vzory access. Viz Vytvoření nebo úprava pravidla upozornění na metriku.
Visualize protokolů pomocí Power BI: Vytváření řídicích panelů k analýze search service aktivit a identifikaci trendů zabezpečení Viz Visualize protokolů a metrik Azure AI Vyhledávač pomocí Power BI.
Udržovat dodržování předpisů
Informace o certifikacích dodržování předpisů Azure AI Vyhledávač a modelu sdílené odpovědnosti najdete v tématu Compliance a certifikace.
Použijte Azure Policy
Recenze předdefinovaných definic zásad: Pomocí Azure Policy můžete auditovat a vynucovat konfigurace zabezpečení, jako je protokolování diagnostiky a využití privátních koncových bodů. Viz Azure Policy kontrolní mechanismy dodržování právních předpisů pro Azure AI Vyhledávač.
Přiřaďte zásadu protokolování zdrojů: Automaticky identifikujte vyhledávací služby, kterým chybí diagnostické protokolování, a upravte konfiguraci. Viz přehled Azure Policy.
Vytváření vlastních zásad: Definujte požadavky na zabezpečení specifické pro organizaci a vynucujte je ve všech vyhledávacích službách. Viz Tutorial: Vytvoření definice vlastní zásady.
Použít značky prostředků
Značky prostředků můžete použít ke kategorizaci vyhledávacích služeb podle prostředí, citlivosti dat, nákladového centra nebo požadavků na dodržování předpisů pro lepší zásady správného řízení. Informace o uspořádání prostředků Azure a hierarchii správy najdete v tématu Použití značek.
Kontrolní seznam zabezpečení
Pomocí tohoto kontrolního seznamu se ujistěte, že jste nakonfigurovali odpovídající bezpečnostní prvky:
Zabezpečení sítě:
- [ ] Nakonfigurovaná pravidla IP brány firewall, privátní koncový bod nebo síťová bezpečnostní hranice
- [ ] Omezený příchozí přístup známým klientům nebo sítím
- [ ] Konfigurace zabezpečených odchozích připojení pomocí spravovaných identit
Ověřování a autorizace:
- [ ] Povolené řízení přístupu na základě role
- [ ] Přiřazení odpovídajících rolí uživatelům a aplikacím
- [ ] Implementovaný plán obměně klíčů správce (pokud používáte klíče)
- [ ] Nakonfigurovaná oprávnění na úrovni indexu (v případě potřeby)
Ochrana dat:
- [ ] Nakonfigurované řízení přístupu na úrovni dokumentu (v případě potřeby):
- [ ] POSIXově podobné ACL pro obsah ADLS Gen2
- [ ] SharePoint v seznamech ACL Microsoftu 365
- [ ] Popisky citlivosti Microsoft Purview
- [ ] Filtry zabezpečení pro vlastní scénáře
- [ ] Implementované šifrování CMK (v případě potřeby)
- [ ] Vyhodnocené důvěrné výpočetní požadavky (pokud jsou k dispozici)
Monitorování a dodržování předpisů:
- [ ] Povolené protokolování diagnostiky
- [ ] Nastavení monitorování a výstrah pro identifikaci neobvyklé aktivity
- [ ] Použité značky prostředků pro řízení
- [ ] Přiřazené Azure Policy pro protokolování prostředků
- [ ] Kontrola certifikací dodržování předpisů podle požadavků