Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Note
Azure AI Vyhledávač je k dispozici prostřednictvím portálu Azure, rozhraní REST API a Sady Azure SDK. Podporuje také Foundry IQ, spravovanou znalostní vrstvu, která transformuje podnikový obsah na opakovaně použitelné znalostní báze s podporou oprávnění pro agenty na portálu Microsoft Foundry.
Můžete použít objekty zabezpečení a přiřazení rolí Microsoft Entra ID pro odchozí připojení z Azure AI Vyhledávač k ostatním Azure prostředkům poskytujícím data, aplikovanou AI nebo vektorizaci při indexování nebo dotazech.
Pokud chcete použít role u odchozího připojení, nejprve nakonfigurujte vyhledávací službu tak, aby používala spravovanou identitu přiřazenou systémem nebo spravovanou identitu přiřazenou uživatelem jako instanční objekt zabezpečení pro vaši vyhledávací službu v Microsoft Entra tenantu. Jakmile máte spravovanou identitu, můžete přiřadit role pro autorizovaný přístup. Spravované identity a přiřazení rolí eliminují potřebu předávání tajných kódů a přihlašovacích údajů v připojovacím řetězci nebo v kódu.
Požadavky
Služba Azure AI Vyhledávač v libovolné oblasti na vrstvě Basic nebo vyšší.
Prostředek Azure, který přijímá příchozí požadavky z objektu zabezpečení Microsoft Entra, který má platné přiřazení role.
Pokud chcete vytvořit spravovanou identitu, musíte být vlastníkem nebo správcem uživatelských přístupů. Pokud chcete přiřadit role, musíte být vlastníkem, správcem uživatelských přístupů, správcem řízení přístupu na základě rolí nebo členem vlastní role s oprávněními k zápisu Microsoft.Authorization/roleAssignments.
Podporované scénáře
Spravované identity můžete použít pro následující scénáře.
| Scénář | Přiřazený systém | Přiřazený uživatel |
|---|---|---|
| Připojení ke zdrojům dat indexeru1 | Ano | Ano |
| Připojte se k modelům pro vkládání a dokončování chatů v Azure OpenAI, Microsoft Foundry a Azure Functions prostřednictvím dovedností/vektorizátorů 2 | Ano | Ano |
| Připojení k Azure Key Vault klíčů spravovaných zákazníkem | Ano | Ano |
| Připojte se k ladicím relacím (hostovaným v Azure Storage)1 | Ano | Ne |
| Připojte se k mezipaměti pro obohacení hostované v Azure Storage (ve verzi Preview)1,3 | Ano | Ano 4 |
| Připojení ke znalostnímu úložišti (hostované v Azure Storage)1 | Ano | Ano |
1 Pro připojení mezi vyhledáváním a úložištěm zabezpečení sítě platí omezení pro typ spravované identity, kterou můžete použít. Pouze systémová spravovaná identita může být použita pro připojení ve stejné oblasti k Azure Storage, a toto připojení musí být prostřednictvím výjimky důvěryhodné služby nebo pravidla instance prostředku. Podrobnosti najdete v tématu Přístup k účtu úložiště chráněnému sítí .
2 Připojení k Azure OpenAI, Foundry a Azure Functions prostřednictvím dovedností/vektorizátorů zahrnují: Vlastní dovednost, Vlastní vektorizátor, Azure OpenAI dovednost pro vkládání, Azure OpenAI vektorizátor, AML dovednost a Microsoft Foundry vektorizátor katalogu modelů.
3 Vyhledávací služba AI se momentálně nemůže připojit k tabulkám v účtu úložiště, který má vypnutý přístup ke sdíleným klíčům.
4 Spravovaná identita přiřazená uživatelem pro připojení obohacovací mezipaměti vyžaduje rozhraní REST API verze Preview (2025–11-01-preview nebo novější) nebo verzi SDK balíčku Preview. Všechny ostatní scénáře spravované identity přiřazené uživatelem v této tabulce jsou podporované v rozhraní REST API verze 2026-04-01 a novější.
Vytvoření spravované identity systému
Spravovaná identita přiřazená systémem je bezpečnostní objekt Microsoft Entra ID, který se automaticky vytvoří a je propojený s prostředky Azure, jako je služba Azure AI Vyhledávač.
Pro každou vyhledávací službu můžete mít jednu spravovanou identitu přiřazenou systémem. Je jedinečná pro vaši vyhledávací službu a je spojená se službou po celou dobu její existence.
Když povolíte systémem přidělenou spravovanou identitu, Microsoft Entra ID vytvoří bezpečnostní objekt pro vaši vyhledávací službu, který se používá k ověřování u dalších prostředků Azure. Tuto identitu pak můžete použít v přiřazeních rolí pro autorizovaný přístup k datům a operacím.
- portál Azure
- Azure PowerShell
- Azure CLI
- REST API
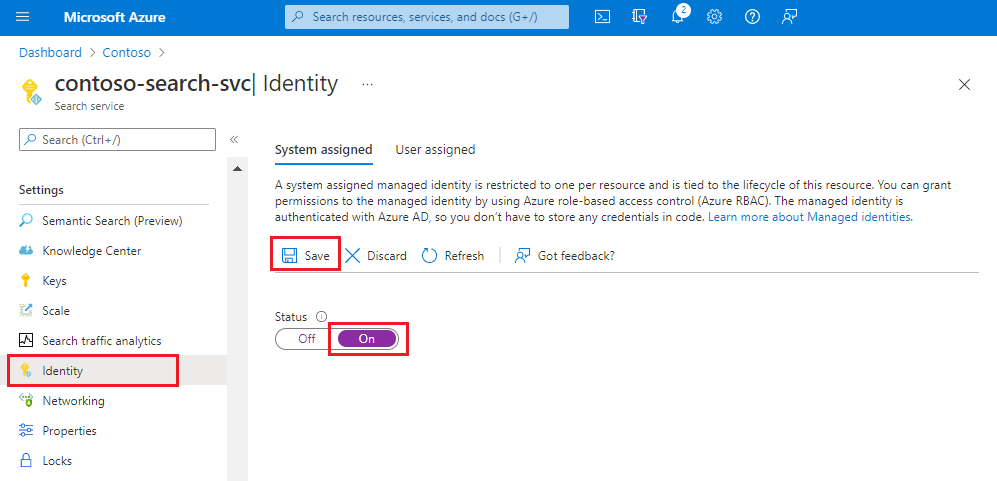
Přejděte do vyhledávací služby na portálu Azure.
V levém podokně vyberte Nastavení>Identita.
Na kartě Přiřazený systém v části Stav vyberte Zapnuto.
Vyberte Uložit.
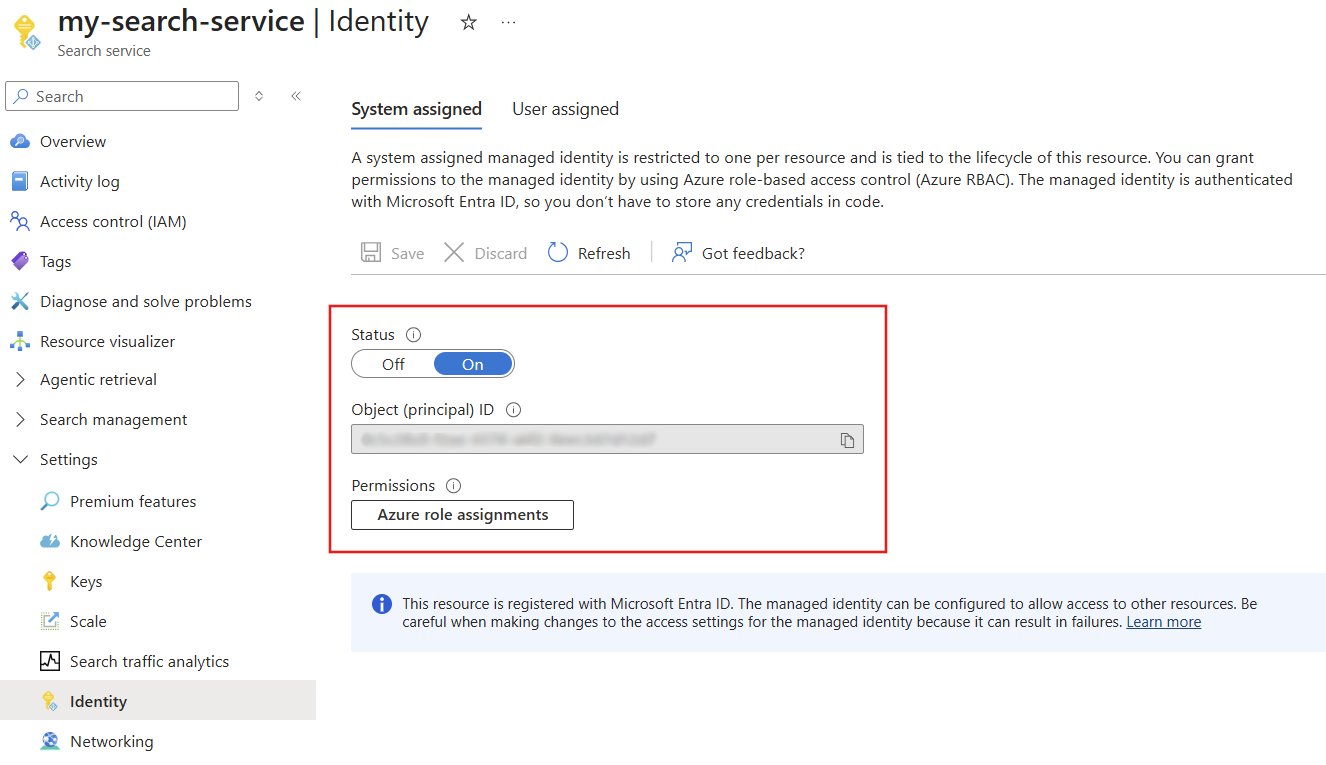
Po uložení nastavení se stránka aktualizuje tak, aby zobrazovala identifikátor objektu, který je přiřazen k vaší vyhledávací službě.
Vytvořit spravovanou identitu přiřazenou uživatelem
Spravovaná identita přiřazená uživatelem je Azure prostředek, který může být vymezen na předplatná, skupiny prostředků nebo typy prostředků.
Můžete vytvořit více uživatelem přiřazených spravovaných identit pro větší detail při přiřazování rolí. Můžete například chtít samostatné identity pro různé aplikace a scénáře. Jako nezávisle vytvořený a spravovaný prostředek není vázán na samotnou službu.
Postup nastavení spravované identity přiřazené uživatelem je následující:
Ve svém Azure předplatném vytvořte spravovanou identitu přiřazenou uživatelem.
Ve vyhledávací službě přidružte spravovanou identitu přiřazenou uživatelem k vyhledávací službě.
V jiných Azure službách, ke které se chcete připojit, vytvořte pro identitu přiřazení role.
Přidružení spravované identity přiřazené uživatelem ke službě Azure AI Vyhledávač se podporuje na portálu Azure, v balíčcích REST API správy vyhledávání a sad SDK, které tuto funkci poskytují.
Přihlaste se k portálu Azure.
V levém horním rohu řídicího panelu vyberte Vytvořit zdroj.
Pomocí vyhledávacího pole vyhledejte spravovanou identitu přiřazenou uživatelem a pak vyberte Vytvořit.
Vyberte předplatné, skupinu prostředků a oblast. Zadejte popisný název identity.
Vyberte Vytvořit a počkejte na dokončení nasazení prostředku.
Než budete moct identitu použít, trvá to několik minut.
Na stránce vyhledávací služby vyberte Nastavení>Identita.
Na kartě Přiřazený uživatel vyberte Přidat.
Vyberte předplatné a spravovanou identitu přiřazenou uživatelem, kterou jste vytvořili dříve.
Přiřaďte roli
Jakmile máte spravovanou identitu, přiřaďte role, které určují oprávnění vyhledávací služby k prostředku Azure.
Oprávnění ke čtení jsou nutná pro datová připojení indexeru a pro přístup ke klíči spravovanému zákazníkem v Azure Key Vault.
Oprávnění k zápisu jsou nutná pro funkce rozšíření AI, které využívají Azure Storage pro hostování dat z ladících relací, cache pro obohacování, a dlouhodobé ukládání obsahu v znalostní databázi.
Následující kroky znázorňují pracovní postup přiřazení role. Tento příklad je určený pro Azure OpenAI. Další prostředky Azure najdete v tématu Pojení k Azure Storage, Pojení k Azure Cosmos DB nebo Připojení k Azure SQL.
Na portálu Azure přejděte na prostředek Azure OpenAI.
V nabídce vlevo vyberte Řízení přístupu .
Vyberte Přidat a pak vyberte Přidat přiřazení role.
V části Role funkce úlohy vyberte Uživatele služeb Cognitive Services OpenAI a poté vyberte Další.
V části Členové vyberte Spravovanou identitu a pak vyberte Členové.
Vyfiltrujte podle předplatného a typu prostředku (Vyhledávací služby) a pak vyberte spravovanou identitu vyhledávací služby.
Vyberte Zkontrolovat a přiřadit.
Příklady připojovacích řetězců
Vzpomeňte si z popisu scénářů, že spravované identity můžete použít v připojovacích řetězcích k jiným prostředkům Azure. Tato část obsahuje příklady.
Připojení spravovaných identit přiřazených systémem používají obecně dostupné verze rozhraní REST API. Připojení spravovaných identit přiřazených uživateli používají rozhraní REST API verze 2026-04-01 nebo novější, s výjimkou připojení pro obohacovací mezipaměť, která stále vyžadují verzi rozhraní API preview.
Tip
Většinu těchto objektů můžete vytvořit na portálu Azure, zadat spravovanou identitu přiřazenou systémem nebo uživatelem a pak zobrazit definici JSON, abyste získali připojovací řetězec.
Zdroj dat objektů blob (spravovaná identita systému):
Zdroj dat indexeru credentials obsahuje vlastnost, která určuje způsob vytvoření připojení ke zdroji dat. Následující příklad ukazuje připojovací řetězec, který určuje jedinečné ID prostředku účtu úložiště.
Identita spravovaná systémem je označena, když je připojovací řetězec jedinečným ID prostředku pro službu nebo aplikaci, která je kompatibilní s Microsoft Entra ID. Prostřednictvím vlastnosti se zadává spravovaná identita přiřazená uživatelem identity.
"credentials": {
    "connectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
    }
Zdroj dat Blob (identita spravovaná uživatelem):
Spravovaná identita přiřazená uživatelem je podporována prostřednictvím identity vlastnosti SearchIndexerDataSource s rozhraním REST API verze 2026-04-01 nebo novější.
"credentials": {
    "connectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
    },
  . . .
"identity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.ManagedIdentity/userAssignedIdentities/{user-assigned-managed-identity-name}"
  }
Úložiště znalostí (spravovaná identita systému):
Definice úložiště znalostí zahrnuje připojovací řetězec k Azure Storage. Řetězec připojení představuje jedinečné ID prostředku vašeho účtu úložiště. Všimněte si, že řetězec v cestě neobsahuje kontejnery ani tabulky. Ty jsou definovány v definici vložené projekce, nikoli v připojovací řetězec.
"knowledgeStore": {
  "storageConnectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
}
Úložiště znalostí (identita spravovaná uživatelem):
Spravovaná identita přiřazená uživatelem je podporována prostřednictvím identity vlastnosti SearchIndexerKnowledgeStore s rozhraním REST API verze 2026-04-01 nebo novější.
"knowledgeStore": {
  "storageConnectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};",
  "identity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.ManagedIdentity/userAssignedIdentities/{user-assigned-managed-identity-name}"
  }
}
Mezipaměť rozšiřování (Preview):
Indexer vytvoří, použije a pamatuje kontejner použitý pro rozšiřování v mezipaměti. Není nutné zahrnout kontejner do řetězce připojení mezipaměti. ID objektu najdete na stránce Identity vyhledávací služby na portálu Azure.
"cache": {
  "enableReprocessing": true,
  "storageConnectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
}
Ladicí relace se spustí na portálu Azure a při spuštění relace převezme připojovací řetězec. Můžete vložit řetězec podobný následujícímu příkladu.
"ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name}/{container-name};",
Vlastní dovednost cílí na koncový bod funkce Azure nebo aplikace hostující vlastní kód.
urije koncový bod funkce nebo aplikace.authResourceIdříká vyhledávací službě, aby se připojila pomocí spravované identity a předala ID aplikace cílové funkce nebo aplikace ve vlastnosti.
{
  "@odata.type": "#Microsoft.Skills.Custom.WebApiSkill",
  "description": "A custom skill that can identify positions of different phrases in the source text",
  "uri": "https://contoso.count-things.com",
  "authResourceId": "<Azure-AD-registered-application-ID>",
  "batchSize": 4,
  "context": "/document",
  "inputs": [ ... ],
  "outputs": [ ...]
}
Příklady připojení pro modely
U připojení prováděných pomocí spravovaných identit ukazuje tato část příklady informací o připojení používaných vyhledávací službou pro připojení k modelu v jiném prostředku. Připojení prostřednictvím spravované identity systému je transparentní; identita a role jsou zavedeny a připojení proběhne úspěšně, pokud jsou správně nakonfigurované. Naproti tomu identita spravovaná uživatelem vyžaduje další vlastnosti připojení.
Azure OpenAI dovednost pro vkládání a Azure OpenAI vektorizér:
Dovednost pro vkládání a vektorizační nástroj Azure OpenAI v AI Search cílí na koncový bod služby Azure OpenAI hostující embedovací model. Koncový bod je specifikován ve specifikaci dovedností Azure OpenAI embedding a/nebo ve specifikaci vektorizátoru Azure OpenAI.
Identita spravovaná systémem se používá automaticky, pokud jsou "apikey" a "authIdentity" prázdné, jak ukazuje následující příklad. Vlastnost "authIdentity" se používá pouze pro spravovanou identitu přiřazenou uživatelem.
Příklad identity spravované systémem:
{
  "@odata.type": "#Microsoft.Skills.Text.AzureOpenAIEmbeddingSkill",
  "description": "Connects a deployed embedding model.",
  "resourceUri": "https://url.openai.azure.com/",
  "deploymentId": "text-embedding-ada-002",
  "modelName": "text-embedding-ada-002",
  "inputs": [
    {
      "name": "text",
      "source": "/document/content"
    }
  ],
  "outputs": [
    {
      "name": "embedding"
    }
  ]
}
Tady je příklad vektorizátoru nakonfigurovaný pro spravovanou identitu přiřazenou systémem. Vektorizátor je určen v indexu vyhledávání.
 "vectorizers": [
    {
      "name": "my_azure_open_ai_vectorizer",
      "kind": "azureOpenAI",
      "azureOpenAIParameters": {
        "resourceUri": "https://url.openai.azure.com",
        "deploymentId": "text-embedding-ada-002",
        "modelName": "text-embedding-ada-002"
      }
    }
  ]
Příklad spravované identity přiřazené uživatelem:
Spravovaná identita přiřazená uživatelem se používá, pokud "apiKey" je prázdná a je zadána platná "authIdentity" .
{
  "@odata.type": "#Microsoft.Skills.Text.AzureOpenAIEmbeddingSkill",
  "description": "Connects a deployed embedding model.",
  "resourceUri": "https://url.openai.azure.com/",
  "deploymentId": "text-embedding-ada-002",
  "modelName": "text-embedding-ada-002",
  "inputs": [
    {
      "name": "text",
      "source": "/document/content"
    }
  ],
  "outputs": [
    {
      "name": "embedding"
    }
  ],
  "authIdentity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/<subscription_id>/resourcegroups/<resource_group>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<user-assigned-managed-identity-name>"
   }
}
Tady je příklad vektorizátoru nakonfigurovaný pro spravovanou identitu přiřazenou uživatelem. Vektorizátor je určen v indexu vyhledávání.
 "vectorizers": [
    {
      "name": "my_azure_open_ai_vectorizer",
      "kind": "azureOpenAI",
      "azureOpenAIParameters": {
        "resourceUri": "https://url.openai.azure.com",
        "deploymentId": "text-embedding-ada-002",
        "modelName": "text-embedding-ada-002"
        "authIdentity": {
            "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
            "userAssignedIdentity": "/subscriptions/<subscription_id>/resourcegroups/<resource_group>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<user-assigned-managed-identity-name>"
          }
      }
    }
  ]
Kontrola přístupu k bráně firewall
Pokud je váš prostředek Azure za bránou firewall, ujistěte se, že existuje příchozí pravidlo, které přijímá požadavky z vaší vyhledávací služby a z portálu Azure.
Pro připojení stejné oblasti k Azure Blob Storage nebo Azure Data Lake Storage Gen2 použijte spravovanou identitu systému a výjimku důvěryhodné služby. Volitelně můžete nakonfigurovat pravidlo instance prostředku tak, aby přijímalo požadavky.
Pro všechny ostatní prostředky a připojení konfigurujte pravidlo brány firewall protokolu IP, které přijímá požadavky z Azure AI Vyhledávač. Podrobnosti najdete v tématu Indexer k obsahu chráněnému funkcemi zabezpečení sítě Azure.