비고
Foundry IQ (Azure AI 검색)는 관리형 검색을 위한 상위 수준의 지식 원본 및 지식 베이스 API와 함께 직접 인덱싱 및 쿼리 API를 제공합니다. Azure 포털, REST API 또는 Azure SDK 사용하여 이러한 기능을 구성하거나 Microsoft Foundry 포털의 기술 자료에 에이전트를 연결합니다.
이 문서에서는 Foundry IQ(Azure AI 검색) 서비스를 보호하는 데 도움이 되는 보안 모범 사례를 제공합니다. 이러한 고객이 구성할 수 있는 보안 제어를 구현할 책임이 있습니다. 네트워크 아키텍처, 암호화 및 규정 준수 인증과 같은 Microsoft의 기본 제공 보호에 대한 자세한 내용은 Foundry IQ의 데이터, 개인 정보 보호 및 기본 제공 보호를 참조하세요.
솔루션 설계자는 다음 세 가지 도메인에서 보안 제어를 구성해야 합니다.
- 네트워크 보안: Foundry IQ 서비스에 대한 인바운드 및 아웃바운드 트래픽을 제어합니다.
- 인증 및 권한 부여: 누가, 무엇이, 어떤 방식으로 Foundry IQ 서비스 및 데이터에 액세스할 수 있는지 정의합니다.
- 데이터 보호: 암호화, 액세스 제어 및 모니터링을 구현합니다.
이 문서의 보안 권장 사항은 제로 트러스트 원칙인 "명시적으로 확인", "최소 권한 액세스 사용" 및 "위반 가정"을 구현합니다. 포괄적인 제로 트러스트 지침은 제로 트러스트 지침 센터를 참조하세요.
네트워크 트래픽 패턴 이해
네트워크 보안을 구성하기 전에 Foundry IQ의 세 가지 네트워크 트래픽 패턴을 이해합니다.
인바운드 트래픽: 클라이언트에서 Foundry IQ 서비스로의 요청(예: 쿼리, 인덱싱 및 관리 작업). 이 트래픽은 고객이 구성할 수 있습니다.
아웃바운드 트래픽: Foundry IQ 서비스에서 데이터 원본, 벡터라이저 및 사용자 지정 기술에 연결하는 인덱서와 같은 외부 리소스에 대한 요청입니다. 이 트래픽은 고객이 구성할 수 있습니다.
내부 트래픽: Microsoft 백본 네트워크를 통해 서비스 대 서비스 호출 이 트래픽은 Microsoft에서 관리하며 고객이 구성할 수 없습니다. 자세한 내용은 내부 트래픽 보호를 참조하세요.
인바운드 및 아웃바운드 연결을 독립적으로 구성합니다. Foundry IQ 서비스의 프라이빗 엔드포인트는 데이터 원본 또는 AI 리소스에 대한 나가는 연결이 아니라 들어오는 클라이언트 요청을 제어합니다. 검색이 공용 엔드포인트를 통해 데이터 원본에 연결하는 동안 애플리케이션은 검색에 비공개로 연결할 수 있습니다. 아웃바운드 연결 구성을 참조하세요.
네트워크 보안 구성
다음 방법 중 하나를 사용하여 Foundry IQ 서비스로의 인바운드 액세스를 제한합니다. 이러한 방법은 가장 안전한 방법부터 가장 안전한 방법까지 나열됩니다.
IP 방화벽 규칙 만들기
특정 IP 주소 또는 주소 범위의 요청만 허용하는 인바운드 방화벽 규칙을 만듭니다. 모든 클라이언트 연결은 허용된 IP 주소를 통해 이루어져야 합니다. 그렇지 않으면 연결이 거부됩니다.
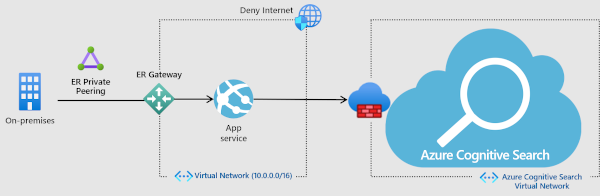
사용 시기: 알려진 IP 주소로만 액세스를 제한해야 하는 기본적인 보호 시나리오입니다.
시작 방법: Foundry IQ에 대한 네트워크 액세스 및 방화벽 규칙 구성을 참조하세요.
프라이빗 엔드포인트 만들기
가상 네트워크의 클라이언트가 Private Link 통해 검색 인덱스의 데이터에 안전하게 액세스할 수 있도록 Foundry IQ에 대한 프라이빗 엔드포인트를 만듭니다. 프라이빗 엔드포인트는 virtual network 주소 공간의 IP 주소를 사용합니다.
클라이언트와 Foundry IQ 서비스 간의 네트워크 트래픽은 가상 네트워크와 Microsoft 백본 네트워크의 프라이빗 링크를 통과하여 공용 인터넷의 노출을 제거합니다.
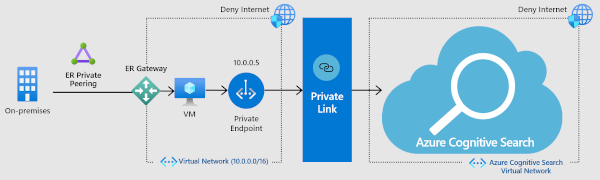
사용 시기: 공용 인터넷에서 완전한 네트워크 격리가 필요한 높은 보안 시나리오입니다.
시작하는 방법: Foundry IQ용 프라이빗 엔드포인트 만들기를 참조하세요.
네트워크 보안 경계에 참여하다.
논리 네트워크 경계를 설정하기 위해 virtual network 외부에 배포된 PaaS(Platform-as-a-Service) 리소스를 중심으로 네트워크 보안 경계를 만듭니다. 이렇게 하면 명시적 access 규칙을 통해 공용 네트워크 access 제어하는 경계가 설정됩니다.
인바운드 클라이언트 연결 및 서비스 대 서비스 연결은 경계 내에서 수행되어 무단 접근에 대한 방어를 간소화합니다. Foundry IQ에서는 솔루션이 여러 Azure 리소스를 사용하는 것이 일반적입니다.
사용 시기: 조정된 네트워크 경계 보호가 필요한 여러 Azure PaaS 리소스를 사용하는 솔루션입니다.
시작하는 방법:
먼저 Foundry IQ를 네트워크 보안 경계에 조인합니다. 네트워크 보안 경계에 Foundry IQ 서비스 추가를 참조하세요.
Azure OpenAI, Azure Storage 및 Azure Monitor 같은 관련 서비스를 동일한 경계에 추가합니다.
인증 및 권한 부여 구성
Foundry IQ는 두 가지 인증 방법을 지원합니다. 한 가지 방법을 사용하고 다른 방법을 사용하지 않도록 설정하거나 적절한 컨트롤과 함께 둘 다 사용할 수 있습니다.
(권장) 역할 기반 접근 제어 사용
Microsoft Entra 인증을 사용하여 요청이 아닌 호출자를 인증된 ID로 설정합니다. Azure 역할 할당은 권한 부여를 결정하며 중앙 집중식 ID 관리, 조건부 access 정책 및 포괄적인 감사 내역을 제공합니다.
역할 기반 access control 워크플로는 다음과 같습니다.
역할 기반 액세스 제어 사용: API 키 대신(또는 그 외에) Microsoft Entra ID 인증을 수락하도록 Foundry IQ 서비스를 구성합니다. Foundry IQ에서 역할 기반 액세스 제어 사용 또는 사용 중지를 참조하세요.
사용자 및 그룹에 역할 할당: 기본 제공 역할(Search Service 기여자, 검색 인덱스 데이터 기여자 및 검색 인덱스 데이터 판독기)을 사용하여 최소 권한 액세스 권한을 부여하여 인덱스를 관리하고 쿼리할 수 있는 사용자를 제어합니다. 역할을 사용하여 Foundry IQ에 연결을 참조하세요.
ID 관리를 사용하여 애플리케이션 연결: 관리 ID, 개발자 자격 증명 및 기타 토큰 기반 흐름을 지원하는
DefaultAzureCredential를 사용하여 API 키 없이 인증합니다. ID를 사용하여 Foundry IQ에 앱 연결하기를 참조하세요.
API 키 인증을 구성합니다.
키 기반 인증을 사용하는 경우 각 요청에는 신뢰할 수 있는 원본에서 발생했음을 증명하기 위해 관리자 또는 쿼리 API 키가 포함되어야 합니다. 이 방법은 개발 환경, 기존 애플리케이션과의 이전 버전과의 호환성 또는 Microsoft Entra ID 사용할 수 없는 시나리오에 적합합니다.
키 기반 인증 워크플로는 다음과 같습니다.
각 요청에 API 키를 제공합니다. 관리자 키는 모든 작업에 대한 모든 액세스 권한을 부여합니다. 쿼리 키는 인덱스의 문서 컬렉션에 읽기 전용 access 부여합니다. 키를 사용하여 Foundry IQ에 연결하는 방법을 참조하세요.
일정에 따라 관리 키 회전: 관리 키를 정기적으로 다시 생성하여 키 손상 위험을 줄입니다. Foundry IQ 서비스는 무중단 교체를 위해 두 개의 관리 키를 지원합니다. 관리 키 다시 생성을 참조하세요.
컨트롤 플레인 작업 권한 부여
컨트롤 플레인 작업(서비스 만들기, 구성 및 삭제)은 모든 Azure 서비스에서 사용되는 것과 동일한 모델인 Azure Resource Manager 역할 기반 access control 통해 권한이 부여됩니다. API 키는 컨트롤 플레인 작업에 적용되지 않습니다. 세 가지 기본 제공 Azure 역할이 access 제어합니다.
| 역할 | Permissions |
|---|---|
| 소유자 | 전체 제어, 접근 관리 포함. |
| 기여자 | 접근 관리를 제외한 완전한 제어. |
| 판독기 | 보기 전용 접근. |
컨트롤 플레인 작업에 권한을 부여하는 워크플로는 다음과 같습니다.
관리 역할 할당: 기본 제공 Azure 역할(소유자, 기여자 및 읽기 권한자)을 사용하여 최소 권한 액세스 권한을 부여하고 Foundry IQ 서비스를 만들거나 구성하거나 삭제할 수 있는 사용자를 제어합니다. 서비스 관리에 대한 역할 할당을 참조하세요.
리소스 잠금 적용:
ReadOnly또는CanNotDelete잠금을 적용하여 프로덕션 Foundry IQ 서비스가 실수로 삭제되지 않도록 방지합니다. Azure 리소스를 차단하여 인프라를 보호합니다.
데이터 평면 작업 권한 부여
데이터 평면 작업은 인덱스 만들기, 문서 로드 및 쿼리와 같은 Foundry IQ 서비스에서 호스트되는 콘텐츠를 대상으로 합니다. 역할 기반 액세스 제어, API 키 또는 둘 다를 통해 이러한 작업에 권한을 부여합니다. 구성 단계는 (권장) 역할 기반 액세스 제어 사용 및 API 키 인증 구성을 참조하세요.
개별 인덱스에 access 부여
사용자 액세스를 개별 인덱스로 제한하기 위해 사용자 지정 역할 정의를 만드십시오. 이 방법은 각 테넌트의 데이터를 인덱스 수준에서 격리해야 하는 다중 테넌트 시나리오에 필수적입니다. 단일 인덱스에 대한 액세스 권한 부여를 참조하세요.
인덱스 수준에서 보안 경계가 필요한 솔루션은 다중 테넌트 SaaS 애플리케이션 및 Foundry IQ에 대한 디자인 패턴을 참조하세요.
비고
API 키는 서비스 수준 access만 제공합니다. 관리자 키가 있는 모든 사용자는 Foundry IQ 서비스에서 모든 인덱스를 읽고, 수정하거나 삭제할 수 있습니다. 인덱스 수준 격리의 경우 역할 기반 access control 사용하거나 애플리케이션의 중간 계층에서 격리를 구현합니다.
아웃바운드 연결 구성
아웃바운드 요청은 Foundry IQ 서비스에서 다른 애플리케이션으로 발생하며, 일반적으로 인덱서, 사용자 지정 기술 및 벡터라이저에 의해 수행됩니다. 이러한 연결을 보안 인증 및 네트워크 액세스를 사용하도록 구성합니다.
기본적으로 아웃바운드 연결은 대상의 퍼블릭 엔드포인트를 사용합니다. 프라이빗 아웃바운드 액세스의 경우 공유 프라이빗 링크를 구성하고 승인합니다. 대상은 프라이빗 엔드포인트를 지원하고 지원되는 리소스 종류에 표시되어야 합니다. Foundry IQ 서비스의 프라이빗 엔드포인트는 이러한 아웃바운드 링크를 구성하지 않습니다.
SharePoint Online과 같은 일부 데이터 원본은 Search의 공용 연결만 지원합니다. 이러한 원본을 사용하여 검색에 인바운드 프라이빗 엔드포인트를 계속 사용할 수 있습니다. 경우에 따라 퍼블릭 엔드포인트 액세스가 트래픽이 반드시 Microsoft 네트워크를 벗어나는 것을 의미하지는 않습니다. 동일한 지역 Azure Storage 연결에는 별도의 라우팅 동작이 있습니다.
(권장) 관리 ID 사용
코드에 자격 증명을 저장하지 않고 Foundry IQ 서비스가 다른 Azure 리소스에 인증할 수 있도록 관리 ID를 만듭니다. 관리 ID를 사용하면 자격 증명을 사용하여 연결 문자열을 저장하고 회전할 필요가 없습니다.
관리 ID를 사용하는 워크플로는 다음과 같습니다.
Foundry IQ 서비스에 대한 관리 ID 구성: 시스템 할당 또는 사용자 할당 관리 ID 중에서 선택합니다. 관리 ID를 사용하여 연결하도록 Foundry IQ 서비스 구성을 참조하세요.
관리 ID를 사용하여 외부 리소스에 연결: 지원되는 연결에는 Azure Storage, Azure Cosmos DB, Azure SQL Database, SQL Managed Instance 및 Azure Functions.
외부 데이터에 대한 안전한 접근
외부 리소스를 보호하는 방법에 따라 보안 연결을 구성합니다.
Foundry IQ 서비스에 대한 방화벽 예외 만들기: Foundry IQ 서비스의 아웃바운드 IP 주소를 허용 목록에 추가하여 데이터 원본 방화벽을 통해 인덱서 트래픽을 허용합니다. Foundry IQ에서 인덱서 연결을 허용하도록 IP 방화벽 규칙 구성을 참조하세요.
공유 프라이빗 링크 만들기: 공용 인터넷에 트래픽을 노출하지 않고 Azure Private Link 보호되는 데이터 원본에 적격 인덱서를 연결합니다. 공유 프라이빗 링크를 통해 아웃바운드 연결을 설정합니다. 생성된 기술 자료 인덱서의 경우 구성 및 계층 행렬을 확인합니다.
동일한 지역 스토리지에 대해 신뢰할 수 있는 서비스 예외 사용: 방화벽 구성 없이 동일한 지역의 보안 Azure Storage 계정에 대한 인덱서 액세스를 사용하도록 설정합니다. Azure Storage를 신뢰할 수 있는 서비스로 인덱서를 연결 참조하세요.
리소스 인스턴스 규칙 구성: 특정 Foundry IQ 서비스에 네트워크 규칙으로 보호되는 Azure Storage 계정에 대한 액세스 권한을 부여합니다. Azure 리소스 인스턴스에서 액세스 권한 부여를 참조하세요.
SQL Managed Instance 프라이빗 엔드포인트에 연결: 네트워크 격리를 유지하면서 프라이빗 엔드포인트를 통해 SQL Managed Instance 데이터베이스에 액세스합니다. Foundry IQ에서 SQL Managed Instance에 대한 공유 프라이빗 링크 만들기를 참조하세요.
팁 (조언)
Azure Storage 및 Foundry IQ가 동일한 지역에 있는 경우 네트워크 트래픽은 Microsoft 백본 네트워크를 통해 개인 IP 주소를 통해 자동으로 라우팅되므로 방화벽 구성이 필요하지 않습니다. 자세한 내용은 동일 지역 Azure Storage 및 Foundry IQ를 참조하세요.
외부 AI 처리를 위한 보안 연결
AI 보강 및 벡터화에 대한 아웃바운드 요청에는 특별한 고려 사항이 필요합니다.
| 수술 | 구성 / 설정 |
|---|---|
| 데이터 원본에 연결하는 인덱서 | 외부 데이터에 대한 보안 액세스 |
| 외부 코드를 호출하는 사용자 지정 기술 | Azure Functions, web apps 또는 다른 호스트 대한 연결을 보호합니다. |
| 인덱싱 중 벡터화 | Azure OpenAI 또는 사용자 지정 포함 모델에 연결합니다. |
| Azure Key Vault | Azure Key Vault에 고객이 관리하는 암호화 키에 대해 연결합니다. |
클라이언트 애플리케이션이 채팅 완성 모델을 호출하는 기본 RAG(검색 보강 생성) 패턴의 경우 연결은 Foundry IQ 서비스 ID가 아닌 클라이언트 또는 사용자 ID를 사용합니다. 지식 베이스를 사용한 에이전트 검색의 경우 아웃바운드 요청은 Foundry IQ 서비스 관리 ID에 의해 수행됩니다.
문서 수준 접근 제어 구현
행 수준 보안이라고도 하는 문서 수준 액세스 제어는 사용자가 ID에 따라 검색할 수 있는 문서를 제한합니다. 권한 메타데이터는 인덱싱 중에 캡처되고 쿼리 시간에 적용되며, 이는 문서 수준에서 권한 부여 검사가 필요한 에이전트 AI 시스템, RAG 애플리케이션 및 엔터프라이즈 검색 솔루션에 필수적입니다. 지원되는 모든 접근 방식에 대한 포괄적인 개요는 문서 수준 액세스 제어를 참조하세요.
POSIX와 유사한 ACL 및 RBAC 범위 사용
ADLS(Azure Data Lake Storage) Gen2 콘텐츠의 경우 수집 중에 POSIX와 유사한 ACL 권한 및 RBAC 범위를 유지하도록 인덱서 또는 기술 자료를 구성합니다. 쿼리 시 결과는 호출자의 Microsoft Entra 토큰에 따라 필터링됩니다. 자세한 내용은 인덱스 ADLS Gen2 권한 메타데이터를 참조하세요.
ADLS ACL/RBAC 및 표준 Blob 컨테이너 RBAC 수집과 쿼리 필터링이 REST API 2026-10-01에서 정식 출시되었습니다.
인덱싱된 ACL 새로 고침 및 쿼리 권한 부여 캐시를 계획합니다. 대체 권한 부여가 없는 청크 및 ID를 포함하여 허용된 사용자와 거부된 사용자를 모두 확인합니다. 는 GA를 즉각적인 해지 보장으로 취급하지 않습니다.
Microsoft 365 ACL에서 SharePoint 사용
수집 과정에서 SharePoint ACL로부터 문서 권한을 직접 추출하도록 Microsoft 365의 SharePoint 인덱서를 구성하세요. 쿼리 시 시스템은 호출자의 Microsoft Entra 토큰에 따라 결과를 필터링합니다. SharePoint ACL 수집 및 필터링은 일반적으로 2026-10-01 REST API에서 사용할 수 있습니다. 지원되는 권한 변경 및 새로 고침 옵션은 인덱싱된 SharePoint 권한 동기화를 참조하세요.
민감도 레이블 사용(미리 보기)
인덱싱 중에 Microsoft Purview 민감도 레이블을 자동으로 검색하고 쿼리가 실행될 때 레이블 기반 access 컨트롤을 적용하도록 인덱서 구성 이 기능은 Foundry IQ 권한 부여를 엔터프라이즈의 Microsoft Information Protection 모델에 맞춥니다. 자세한 내용은 Microsoft Purview 민감도 레이블 인덱스를 참조하세요.
보안 필터 사용
네이티브 ACL 통합이 실행 가능하지 않은 시나리오의 경우 보안 필터를 구현하여 사용자 또는 그룹 ID에 따라 결과를 트리밍합니다. 인덱스의 문자열 필드에 ID 정보를 저장한 다음 쿼리 시간에 호출자의 ID를 필터 문자열로 전달하여 일치하지 않는 문서를 제외합니다. 이 방법은 사용자 지정 액세스 모델 또는 비 Microsoft 보안 프레임워크에서 작동합니다. 자세한 내용은 결과 트리밍에 대한 보안 필터를 참조하세요.
데이터 암호화 구성
Foundry IQ는 Microsoft 관리형 키를 사용하여 모든 데이터를 자동으로 암호화합니다. 기본 제공 암호화에 대한 자세한 내용은 데이터 암호화를 참조하세요.
향상된 데이터 보호를 위해 다음 암호화 컨트롤을 구현할 수 있습니다.
(선택 사항) 고객 관리형 키 암호화 추가
Azure Key Vault 자체 암호화 키를 관리하여 인덱스 및 동의어 맵에 대한 추가 암호화 계층을 추가합니다. CMK(고객 관리형 키)는 암호화 키 또는 키 해지 기능에 대한 고객 제어를 의무화하는 규정 준수 요구 사항이 있는 조직을 위한 것입니다. Foundry IQ에서 데이터 암호화를 위한 고객 관리형 키 구성을 참조하세요.
다음 옵션을 구성할 수도 있습니다.
테넌트 간 CMK 구성: 키가 Foundry IQ 서비스와 다른 Microsoft Entra 테넌트에 저장되는 다중 테넌트 시나리오를 지원합니다. 여러 테넌트에서 고객 관리형 키 구성을 참조하세요.
암호화된 개체 찾기: CMK 암호화를 사용하는 인덱스 및 동의어 맵을 식별합니다. 암호화된 개체 및 정보 찾기를 참조하세요.
중요합니다
- CMK 암호화는 인덱스 크기를 증가시키고 쿼리 성능을 30-60%저하시킬 수 있습니다. 필요한 인덱스에 대해서만 사용하도록 설정합니다.
- 임시 디스크의 CMK에는 2021년 5월 13일 이후에 만들어진 서비스가 필요합니다. 이전 서비스는 데이터 디스크에서만 CMK를 지원합니다.
암호화된 Blob 콘텐츠 인덱싱
검색 인덱스의 CMK 암호화와는 별개인 미사용 시 암호화된 Azure Blob Storage 콘텐츠를 처리하도록 인덱서 구성 Tutorial: 암호화된 Blob 인덱싱 및 강화 참조하세요.
(선택 사항) 기밀 컴퓨팅 사용
기밀 컴퓨팅은 하드웨어 기반 증명 및 암호화를 통해 Microsoft를 포함한 무단 액세스로부터 사용 중인 데이터를 보호합니다. 이 컴퓨팅 형식은 서비스를 만드는 동안에만 구성할 수 있습니다. 컴퓨팅 유형 선택을 참조하세요.
규정 준수 또는 규정 요구 사항에 따라 사용 중인 데이터 보호가 필요한 조직에만 기밀 컴퓨팅을 권장합니다. 일일 사용의 경우 기본 컴퓨팅 유형으로 충분합니다.
| 컴퓨팅 형식 | Description | 제한점 | 비용 | 가용성 |
|---|---|---|---|---|
| 기본값 | 미사용 데이터 및 전송 중인 데이터에 대한 기본 제공 암호화가 포함된 표준 VM. 사용 중인 데이터에 대한 하드웨어 기반 격리가 없습니다. | 제한 사항이 없습니다. | 무료 또는 청구 가능 계층의 기본 비용은 변경되지 않습니다. | 모든 지역에서 사용할 수 있습니다. |
| Confidential | 하드웨어 기반 신뢰할 수 있는 실행 환경의 기밀 VM(DCasv5 또는 DCesv5) 호스트 운영 체제 및 기타 VM에서 계산 및 메모리를 격리합니다. | 에이전트형 검색, 시맨틱 랭커, 쿼리 재작성(미리 보기), 스킬셋 실행 및 다중 테넌트 환경1에서 실행되는 인덱서를 사용하지 않도록 설정하거나 제한합니다. | 청구 가능 계층의 기본 비용에 10개의% 추가 요금이 추가됩니다. 자세한 내용은 가격 페이지를 참조하세요. | 일부 지역에서 사용할 수 있습니다. 자세한 내용은 지원되는 지역 목록을 참조하세요. |
1 이 컴퓨팅 유형을 사용하도록 설정하면 인덱서는 프라이빗 실행 환경에서만 실행할 수 있습니다. 즉, 기밀 컴퓨팅에 호스트된 검색 클러스터에서 실행됩니다.
모니터링 및 로깅 활성화
Foundry IQ 서비스에 대한 로깅 및 모니터링을 사용하도록 설정하여 작업을 추적하고, 변칙을 검색하고, 보안 감사를 지원합니다. Foundry IQ가 기본적으로 기록하는 내용에 대한 자세한 정보는 데이터 로깅을 참조하세요.
진단 로깅 사용 설정: 로그를 Azure Monitor, Event Hubs 또는 Azure Storage로 전송하여 보안 감사 및 이상 탐지를 위해 작업을 캡처합니다. Foundry IQ에 대한 진단 로깅 구성을 참조하세요.
쿼리 모니터링: 검색 쿼리 작업, 대기 시간 및 제한을 추적하여 비정상적인 패턴을 검색합니다. Foundry IQ에서 쿼리 요청 모니터링을 참조하세요.
인덱서 작업 모니터링: 인덱싱 작업, 오류 및 데이터 새로 고침 작업을 추적합니다. Foundry IQ의 인덱서 상태 및 결과 모니터링을 참조하세요.
비정상적인 작업에 대한 경고 구성: 쿼리 볼륨 급증, 실패한 인증 시도 및 비정상적인 액세스 패턴에 대한 경고 규칙을 만듭니다. 메트릭 경고 규칙 만들기 또는 편집 참조하세요.
Power BI 사용하여 로그 시각화: Foundry IQ 서비스 활동을 분석하고 보안 추세를 식별하는 대시보드를 빌드합니다. Power BI를 사용하여 Foundry IQ 로그 및 메트릭 시각화를 참조하세요.
규정 준수를 유지하다
Foundry IQ 규정 준수 및 인증과 공유 책임 모델에 대한 자세한 내용은 규정 준수 및 인증을 참조하세요.
Azure Policy 사용
기본 제공 정책 정의 검토: Azure Policy를 사용하여 진단 로깅 및 프라이빗 엔드포인트 사용과 같은 보안 구성을 감사하고 시행합니다. Foundry IQ에 대한 Azure Policy 규정 준수 컨트롤을 참조하세요.
리소스 로깅 정책 할당: 진단 로깅이 누락된 Foundry IQ 서비스를 자동으로 식별하고 구성을 수정합니다. Azure Policy 개요 참조하세요.
사용자 지정 정책 만들기: 조직별 보안 요구 사항을 정의하고 모든 Foundry IQ 서비스에 적용합니다. Tutorial: 사용자 지정 정책 정의 만들기 참조하세요.
리소스 태그 적용
리소스 태그를 적용하여 향상된 거버넌스를 위한 환경, 데이터 민감도, 비용 센터 또는 규정 준수 요구 사항별로 Foundry IQ 서비스를 분류합니다. 태그를 사용하여 Azure 리소스 및 관리 계층 구조 구성 참조하세요.
보안 검사 목록
이 검사 목록을 사용하여 적절한 보안 제어를 구성했는지 확인합니다.
네트워크 보안:
- [ ] 구성된 IP 방화벽 규칙, 프라이빗 엔드포인트 또는 네트워크 보안 경계
- [ ] 알려진 클라이언트 또는 네트워크에 대한 인바운드 액세스 제한
- [ ] 관리 ID를 사용하여 보안 아웃바운드 연결 구성
인증 및 권한 부여:
- [ ] 역할 기반 액세스 제어 활성화됨
- [ ] 사용자 및 애플리케이션에 적절한 역할 할당
- [ ] 구현된 관리자 키 회전 일정(키를 사용하는 경우)
- [ ] 구성된 인덱스 수준 권한(필요한 경우)
데이터 보호:
- [ ] 구성된 문서 수준 액세스 제어(필요한 경우):
- [ ] ADLS Gen2 콘텐츠에 대한 POSIX와 유사한 ACL
- [ ] Microsoft 365 ACL의 SharePoint
- [ ] Microsoft Purview 민감도 레이블
- [ ] 사용자 지정 시나리오에 대한 보안 필터
- [ ] CMK 암호화 구현(필요한 경우)
- [ ] 평가된 기밀 컴퓨팅 요구 사항(해당하는 경우)
모니터링 및 규정 준수:
- [ ] 진단 로깅 활성화됨
- [ ] 비정상적인 활동을 식별하도록 모니터링 및 경고 설정
- [ ] 거버넌스에 적용된 리소스 태그
- [ ] 리소스 로깅을 위한 Azure Policy를 할당했습니다
- [ ] 요구 사항에 대한 규정 준수 인증 검토