메모
Foundry IQ (Azure AI 검색)는 관리형 검색을 위한 상위 수준의 지식 원본 및 지식 베이스 API와 함께 직접 인덱싱 및 쿼리 API를 제공합니다. Azure 포털, REST API 또는 Azure SDK 사용하여 이러한 기능을 구성하거나 Microsoft Foundry 포털의 기술 자료에 에이전트를 연결합니다.
ADLS(Azure Data Lake Storage) Gen2는 access 컨트롤 목록(ACL) 및 role 기반 액세스 제어(Azure RBAC)를 통해 디렉터리 및 파일에 대한 사용자별 액세스를 지원합니다. 특성 기반 액세스 제어(Azure ABAC)는 지원되지 않습니다.
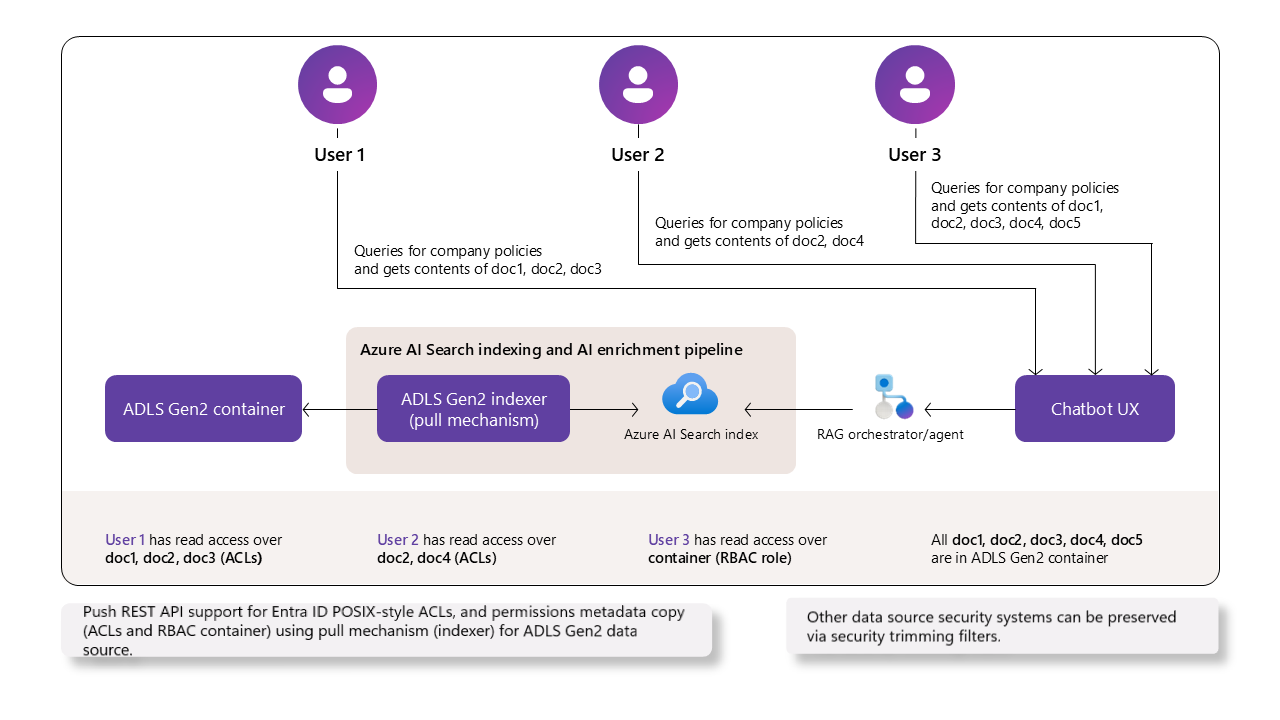
foundry IQ(Azure AI 검색)는 문서 콘텐츠와 함께 지원되는 ACL 항목 및 컨테이너 RBAC 범위를 수집합니다. 수집 및 쿼리 시간 권한 필터링은 일반적으로 REST API 2026-10-01에서 사용할 수 있습니다. 지원되는 이 하위 집합은 모든 스토리지 권한 부여 정책과 완전한 패리티를 제공하지 않습니다. 이는 Foundry IQ의 문서 수준 액세스 제어 를 위한 몇 가지 전략 중 하나입니다.
이 문서에서는 ADLS Gen2 인덱서 또는 ADLS Gen2 Blob 지식 원본을 구성하여 권한 메타데이터를 검색 인덱스로 자동으로 끌어오는 방법을 설명합니다. ADLS Gen2의 인덱스 데이터를 보완하고 권한 수집과 관련된 정보를 사용하여 ADLS Gen2에 대한 Blob 지식 원본을 만듭니다. 권한 메타데이터를 수동으로 푸시 하려면 푸시 API를 사용하여 인덱스 문서 ACL을 참조하세요.
필수 구성 요소
Microsoft Entra ID 인증 및 권한 부여. 서비스 및 앱은 동일한 테넌트에 있어야 합니다. 모든 테넌트가 Microsoft Entra ID 사용하는 한 사용자는 서로 다른 테넌트에 있을 수 있습니다. 역할 할당은 인증된 각 연결에 사용됩니다.
모든 지역의 청구 가능 계층(기본 이상)의 Foundry IQ입니다. Foundry IQ 서비스에는 역할 기반 액세스가 사용하도록 설정되어 있어야 하며시스템 할당 또는 사용자 할당 관리 ID가 있어야 합니다.
ACL 또는 역할을 통해 사용자 권한이 부여된 계층적 네임스페이스의 ADLS Gen2 블롭입니다.
일반 공급되는 권한 수집 및 권한 필터용 REST API 버전 2026-10-01 SDK 지원의 경우 필수 API 및 속성에 대한 패키지 변경 로그를 확인합니다.
제한
표준 또는 기본 문서 구문 분석(
parameters.configuration.parsingMode: "default") 또는 지원되는 경우 Content Understanding 기반 추출을 사용합니다. 생성된 모든 청크는 필요한 권한 메타데이터 및 원본 컨텍스트를 유지해야 합니다. 이 서비스는 고객이 선택한 특수 구문 분석 모드를 지원하지 않습니다. 제외된 모드 및 기술 자료 설정에 대해서는 권한 수집에 대해 지원되는 구문 분석 및 콘텐츠 추출을 참조하세요.Azure 포털은 이 기능을 지원하지 않습니다.
owning users,owning groups및Other(all) ACL ID 범주는 지원되지 않습니다.allowlists없이, 대신 지원되는blocklists및named users를 사용합니다.다음 인덱서 기능은 ADLS Gen2에서 시작된 인덱싱된 문서의 권한 상속을 지원하지 않습니다. 기술 세트 또는 인덱서에서 이러한 기능을 사용하는 경우 문서 수준 권한은 인덱싱된 콘텐츠에 포함되지 않습니다.
지식 저장소로, 에이전트 검색에서 이미지 서비스(미리 보기)에 필요한 자산 저장소를 포함합니다. 따라서 ACL 또는 RBAC 범위를 수집하는 기술 자료에는 이미지 제공이 지원되지 않습니다.
지원되지 않는 암시적 blocklists
Foundry IQ는 명명된 사용자 또는 그룹은 제외하면서 Other를 통해 광범위하게 액세스 권한을 부여하는 암시적 blocklists 소스 ACL 구성을 지원하지 않습니다. 이러한 구성을 "이러한 ID를 제외한 모든 사람"으로 나타낼 수 없습니다.
다음 원본 ACL은 지원되지 않는 구성이지, 설정 권장 사항이 아닙니다. 읽기 권한 부여를 Other 명명된 사용자 및 권한이 없는 그룹 항목과 결합합니다.
user::rw-
user:22222222-2222-2222-2222-222222222222:---
group::r--
group:bbbbbbbb-bbbb-bbbb-bbbb-bbbbbbbbbbbb:---
mask::r--
other::r--
이 구성의 경우 인덱서는 액세스 권한 없음 값을 none 둘 다 metadata_user_ids 에 기록합니다 metadata_group_ids. 인덱싱된 ACL을 통해 액세스 권한을 받는 사용자 또는 그룹이 없습니다. 이는 문서 전체의 거부가 아닙니다. 독립적으로 지원되는 RBAC 권한 부여는 여전히 액세스 권한을 부여할 수 있습니다. 파일의 콘텐츠가 반드시 수집에 실패했음을 의미하지는 않습니다.
원본 정책을 수정하고 인덱싱된 권한을 업데이트하려면 다음을 수행합니다.
- 의도한 허용 및 거부 ID, 관련 그룹 멤버 자격, 상위 디렉터리 통과 권한 및 독립적인 RBAC 부여를 식별합니다.
- 액세스 권한을 갖도록 의도된 ID에 대해 지원되지 않는 암시적
blocklist디자인을 지원되는 명명된 사용자 및 명명된 그룹allowlists으로 바꿉니다. 광범위한Other권한을 유지하면서 제한적인 명명된 항목을 삭제하지 마세요. 이는 원본 액세스를 확대할 수 있기 때문입니다. ACL 마스크를 확장하거나 RBAC 부여를 해결 방법으로 추가하지 마세요. - 대표적인 허용 및 거부 ID를 사용하여 원본 정책을 확인합니다. 새 자식에 대한 기본 ACL과 별도로 기존 파일 및 디렉터리를 검토합니다. 부모의 기본 ACL을 변경해도 기존 하위 항목은 업데이트되지 않습니다.
- 인덱싱된 권한 동기화. 의도적으로 전체 소스 조정을 수행하려면 인덱서가 유휴 상태인 동안 사용 권한 재동기화를 요청한 다음 인덱서를 실행하거나 예약된 일정까지 기다립니다. 완료 상태를 확인하세요. 또는 기본적으로 활성화된 자동 ACL 새로 고침은 즉시 또는 예약된 모든 실행마다가 아니라 대략 매일 적격한 일반 실행에서 ACL을 업데이트합니다.
- 기존 레코드에 필요한 원본 경로 또는 청크 매핑이 없는 경우 파이프라인을 수정하고 해당 레코드를 다시 처리합니다. 사용 권한 전용 다시 동기화는 누락된 원본 컨텍스트를 복구하지 않습니다.
- 영향을 받는 청크를 포함하여 허용된 검색 결과와 거부된 검색 결과를 확인합니다. 독립적으로 RBAC 권한이 부여된 사용자와 별도로 대체 권한 부여 없이 ACL 전용 사용자를 테스트합니다. 성공적인 수집 또는 새로 고침만으로는 수정된 정책이 의도한 액세스를 유지한다는 것을 증명하지 못합니다.
인덱서는 지원되지 않는 제외 항목을 발견하면 경고를 보고합니다. 실행 기록, 경고 및 오류를 검사하고, 별도의 경고가 영향을 받는 모든 파일을 식별한다고 가정하지 마세요. 이전에 인덱싱된 권한은 업데이트가 성공할 때까지 남아 있을 수 있으며, 부분적인 오류로 인해 최신 상태가 뒤섞인 상태가 남을 수 있습니다. 성공적으로 처리한 후에는 이 패턴에 대한 ACL 파생 액세스가 의도된 것이며, 오래된 인덱스의 증거가 아닙니다. 권한 적용 강제를 사용하지 않도록 설정하거나 관리자 권한 읽기를 해결 방법으로 사용하지 마세요.
권한 모델 지원
이 섹션에서는 ADLS Gen2와 Foundry IQ 간의 문서 수준 액세스 제어 기능을 비교합니다. Foundry IQ가 지원하거나 매핑하는 ADLS(Azure Data Lake Storage) Gen2 액세스 제어 메커니즘을 설명합니다. 이렇게 하면 문서 수준에서 사용 권한이 적용되는 방식을 이해할 수 있습니다.
| ADLS Gen2 기능 | 설명 | 지원 | 노트 |
|---|---|---|---|
| RBAC | 컨테이너 수준에서 폭넓은 접근 제어 | 예 | Foundry IQ는 전체 컨테이너의 모든 문서에 대한 액세스에 대해 RBAC를 준수합니다. |
| ABAC | RBAC를 기반으로 하는 특성 기반 조건 | 아니요 | Foundry IQ는 문서 수준 액세스에 대한 ABAC 조건을 평가하지 않습니다. |
| ACL | 디렉터리/파일(문서) 수준의 세분화된 권한 | 예 | Foundry IQ는 권한 필터에 문서 수준 ACL을 사용합니다. |
| 보안 그룹 | 그룹 기반 권한 할당 | 예 | 보안 그룹이 문서 수준 ACL 내에 매핑되는 경우 지원됩니다. |
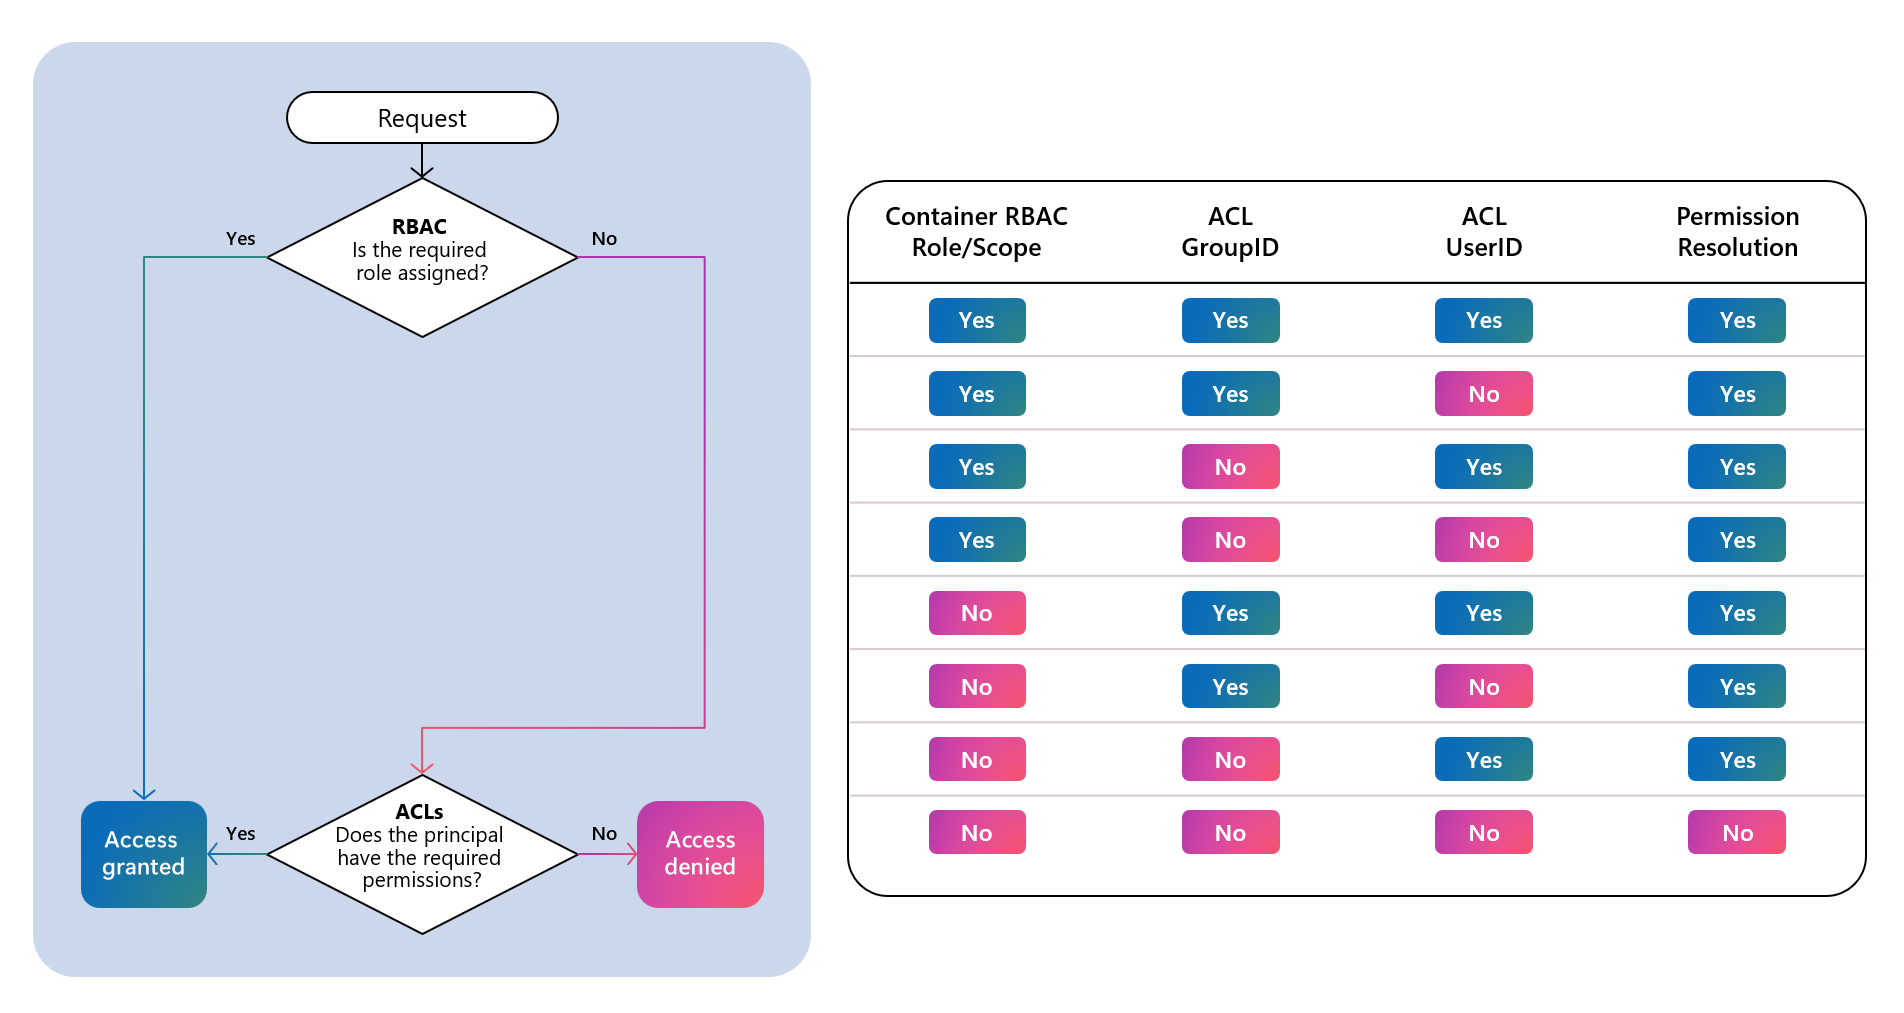
쿼리 시 Foundry IQ는 먼저 컨테이너 수준 RBAC를 평가한 다음 문서 수준 ACL 항목을 확인합니다. 모든 메커니즘이 허용하는 경우 액세스 권한이 부여됩니다.
ACL 계층적 권한에 대한 정보
인덱서 및 기술 자료 원본은 ADLS Gen2 계층적 액세스 평가 흐름을 따라 지정된 컨테이너 및 각 파일로 이어지는 모든 디렉터리에서 ACL 할당을 검색할 수 있습니다. 각 파일에 대한 최종 유효 액세스 목록이 계산되고 다른 액세스 범주가 해당 인덱스 필드로 인덱싱됩니다.
예를 들어 ADLS Gen2 에서 파일 경로 /Oregon/Portland/Data.txt권한과 관련된 일반적인 시나리오입니다.
| 작업 | / | 오 레 곤/ | 포틀랜드/ | Data.txt |
|---|---|---|---|---|
| Data.txt 파일을 읽다 | --X | --X | --X | R-- |
인덱서 또는 지식 원본은 각 컨테이너 및 디렉터리에서 ACL을 수집합니다. 그런 다음 낮은 수준에서 유효한 액세스를 결정하고 모든 파일에 대한 권한을 확인할 때까지 계속됩니다.
/ assigned access vs Oregon/ assigned access
  => Oregon/ effective access vs Portland/ assigned access
    => Portland/ effective access vs Data.txt assigned access
      => Data.txt effective access
ADLS Gen2 구성
다음 조건을 충족하는 경우 인덱서 또는 지식 원본은 스토리지 계정에서 ACL을 검색할 수 있습니다. ACL 할당에 대한 자세한 내용은 ADLS Gen2 ACL 할당을 참조하세요.
권한 부여
인덱싱의 경우 Foundry IQ 서비스 ID에 Storage Blob Data Reader 권한이 있어야 합니다.
로컬로 테스트하는 경우 Storage Blob 데이터 읽기 역할 할당도 있어야 합니다. 자세한 내용은 관리 ID를 사용하여 Azure Storage 연결 참조하세요.
루트 컨테이너 권한
모든
Group및User세트(보안 주체)를 루트 컨테이너/에 할당하며Read및Execute권한을 부여합니다.둘 다
Read및Execute을 "기본 권한"으로 추가하여 새로 생성된 파일과 디렉터리에 자동으로 전파되도록 합니다.
파일 계층 구조 아래로 권한 전파
새 디렉터리와 파일은 사용 권한을 상속하지만 기존 디렉터리와 파일은 이러한 할당을 자동으로 상속하지 않습니다.
ADLS Gen2 도구를 사용하여 기존 콘텐츠에 대한 할당 전파에 ACL을 재귀적으로 적용 합니다. 이 도구는 루트 컨테이너의 ACL 할당을 모든 기본 디렉터리 및 파일에 전파합니다.
초과 사용 권한 제거
ACL을 재귀적으로 적용한 후 각 디렉터리와 파일에 대한 권한을 검토합니다.
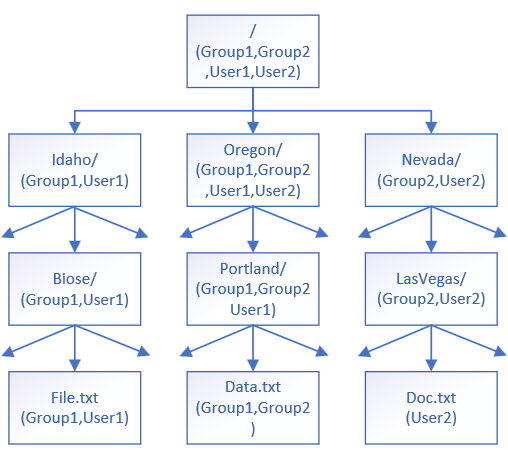
특정 디렉터리 또는 파일에 액세스해서는 안 되는 Group 및 User 집합을 제거합니다. 예를 들어, 폴더 User2 에서 Portland/를 제거하고, 폴더 Idaho에서 Group2와 User2를 할당에서 제거합니다.
샘플 ACL 할당 구조
다음은 ADLS Gen2 설명서의 가상 디렉터리 계층 구조 에 대한 ACL 할당 구조의 다이어그램입니다.
시간 경과에 따른 ACL 할당 업데이트
ACL 할당을 추가하거나 수정할 때 의도한 디렉터리 및 파일에 적용합니다. 변경되지 않은 콘텐츠를 다시 처리하지 않고 인덱싱된 권한 정보를 업데이트하려면 인덱싱된 콘텐츠와 원본 콘텐츠 간의 권한 동기화를 따르세요.
Foundry IQ 구성
Foundry IQ 서비스에는 다음이 있어야 합니다.
권한 부여
인덱싱의 경우 API 호출을 실행하는 클라이언트에는 개체를 만들 수 있는 Search Service 참가자 권한, 데이터 가져오기를 수행하기 위한 인덱스 데이터 기여자 검색 권한 및 인덱스 쿼리를 위한 인덱스 데이터 판독기 검색 권한이 있어야 합니다.
로컬에서 테스트하는 경우 동일한 역할 할당이 있어야 합니다. 자세한 내용은 역할을 사용하여 Foundry IQ에 연결을 참조하세요.
지식 소스 구성
기술 원본을 사용하는 경우 기술 원본의 정의는 전체 인덱싱 파이프라인(인덱서, 데이터 원본 및 인덱스)을 생성하는 데 사용됩니다. ACL 할당이 검색되고 생성된 인덱스에 자동으로 포함됩니다. 인덱싱된 콘텐츠에서 사용 권한 상속을 원하는 경우 생성된 개체를 수정할 필요가 없습니다.
이 시나리오에서 작동하게 하는 구성에 대한 핵심 사항은 다음과 같습니다.
-
isADLSGen2는 true로 설정되어 있어 이 시나리오의 데이터 원본 요구 사항을 충족합니다. -
ingestionPermissionOptions는 사용자 및 그룹 ID를 지정합니다.
# Create / Update Azure Blob Knowledge Source
###
PUT {{url}}/knowledgesources/azure-blob-ks?api-version=2026-10-01
api-key: {{key}}
Content-Type: application/json

{
    "name": "azure-blob-ks",
    "kind": "azureBlob",
    "description": "A sample azure blob knowledge source",
    "azureBlobParameters": {
        "connectionString": "{{blob-connection-string}}",
        "containerName": "blobcontainer",
        "folderPath": null,
        "isADLSGen2": true,
        "ingestionParameters": {
            "identity": null,
            "embeddingModel": {
                "kind": "azureOpenAI",
                "azureOpenAIParameters": {
                    "deploymentId": "{{embedding-deployment}}",
                    "modelName": "{{embedding-model}}",
                    "resourceUri": "{{aoai-endpoint}}",
                    "apiKey": "{{aoai-key}}"
                }
            },
            "chatCompletionModel": null,
            "disableImageVerbalization": true,
            "ingestionSchedule": null,
             "ingestionPermissionOptions": [
                "userIds","groupIds"
                           ],
            "contentExtractionMode": "minimal",
            "aiServices": {
                "uri": "{{ai-endpoint}}",
                "apiKey": "{{ai-key}}"
            }
        }
    }
}
###
인덱서 기반 인덱싱 구성
인덱서를 사용하는 경우 ADLS Gen2 Blob에서 권한 메타데이터를 끌어오도록 인덱서, 데이터 원본 및 인덱스를 구성합니다.
데이터 원본 만들기
이 섹션에서는 문서 콘텐츠와 함께 권한을 수집하기 위한 정보로 ADLS Gen2의 인덱스 데이터를 Foundry IQ 인덱스로 보완합니다.
데이터 원본 형식은 .이어야
adlsgen2합니다.데이터 원본에는
indexerPermissionOptions,userIds,groupIds및/또는rbacScope가 있어야 합니다.rbacScope경우 관리 ID 형식으로 연결 문자열 구성합니다.사용자 할당 관리 ID를 사용하는 연결 문자열의 경우 속성도 지정
identity해야 합니다.
시스템 관리 ID를 가진 JSON 예제:
{
    "name" : "my-adlsgen2-acl-datasource",
    "type": "adlsgen2",
    "indexerPermissionOptions": ["userIds", "groupIds", "rbacScope"],
    "credentials": {
    "connectionString": "ResourceId=/subscriptions/<your subscription ID>/resourceGroups/<your resource group name>/providers/Microsoft.Storage/storageAccounts/<your storage account name>/;"
    },
    "container": {
    "name": "<your container name>",
    "query": "<optional-virtual-directory-name>"
    }
}
연결 문자열에서 사용자 관리 식별자를 사용하는 JSON 스키마 예제:
{
    "name" : "my-adlsgen2-acl-datasource",
    "type": "adlsgen2",
    "indexerPermissionOptions": ["userIds", "groupIds", "rbacScope"],
    "credentials": {
    "connectionString": "ResourceId=/subscriptions/<your subscription ID>/resourceGroups/<your resource group name>/providers/Microsoft.Storage/storageAccounts/<your storage account name>/;"
    },
    "container": {
    "name": "<your container name>",
    "query": "<optional-virtual-directory-name>"
    },
    "identity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.ManagedIdentity/userAssignedIdentities/{user-assigned-managed-identity-name}"
    }
}
인덱스에서 권한 필드 만들기
Foundry IQ에서 인덱스에 사용 권한 메타데이터에 대한 필드 정의가 포함되어 있는지 확인합니다. 사용 권한 메타데이터는 데이터 원본 정의에 지정된 경우 indexerPermissionOptions 인덱싱할 수 있습니다.
정확히 Edm.String라는 이름의 필드를 포함하며, 형식은 metadata_storage_path입니다. 매핑 함수 없이 원래 원본 경로를 유지합니다. 이 필드는 RBAC 전용 구성을 포함하여 ADLS Gen2 권한 수집에 필요합니다. 인코딩된 문서 키, 인용 URL 또는 부모 ID는 이를 대체하지 않습니다.
ACL(UserIds, GroupIds) 및 RBAC 범위에 권장되는 스키마 특성:
- permissionFilter 값이 있는
userIdsID(사용자 식별자) 필드입니다. -
groupIds에 permissionFilter 값이 있는 그룹 ID 필드. -
rbacScope퍼미션 필터 값이 포함된 RBAC 범위 필드입니다. - 쿼리 시 필터링을 사용하도록 설정하는 속성
permissionFilterOption입니다. - 사용자 및 그룹 ID에 문자열 컬렉션을 사용하고 RBAC 범위에 스칼라 문자열을 사용합니다.
- 모든 필드에서 true로 설정합니다
filterable.
retrievable이 false임을 주목하세요. 개발 중에 true로 설정하여 사용 권한이 있는지 확인할 수 있지만 프로덕션 환경에 배포하기 전에 false로 다시 설정해야 합니다.
다음 전체 최소 인덱스 정의에는 원본 경로 및 권한 필드가 포함됩니다. 필요에 따라 콘텐츠 필드를 추가합니다.
{
  "name": "my-adlsgen2-acl-index",
  "fields": [
    { "name": "id", "type": "Edm.String", "key": true },
    { "name": "metadata_storage_path", "type": "Edm.String", "searchable": false, "filterable": true, "retrievable": true },
    { "name": "UserIds", "type": "Collection(Edm.String)", "permissionFilter": "userIds", "filterable": true, "retrievable": false },
    { "name": "GroupIds", "type": "Collection(Edm.String)", "permissionFilter": "groupIds", "filterable": true, "retrievable": false },
    { "name": "RbacScope", "type": "Edm.String", "permissionFilter": "rbacScope", "filterable": true, "retrievable": false }
  ],
  "permissionFilterOption": "enabled"
}
인덱서 구성
인덱서 내의 필드 매핑은 데이터 경로를 인덱스의 필드로 설정합니다. 이름 또는 데이터 형식에 따라 달라지는 대상 및 대상 필드에는 명시적 필드 매핑이 필요합니다. 필드 이름을 변경하면 ADLS Gen2의 다음 메타데이터 필드에 필드 매핑이 필요할 수 있습니다.
-
metadata_user_ids (
Collection(Edm.String)) - ACL 사용자 ID 목록입니다. -
metadata_group_ids (
Collection(Edm.String)) - ACL 그룹 ID 목록입니다. -
metadata_rbac_scope (
Edm.String) - 컨테이너 RBAC 범위입니다.
인덱싱하는 동안 사용 권한 메타데이터를 대상 필드로 라우팅하도록 인덱서에서 지정 fieldMappings 합니다.
다음 필드 매핑 조각은 인덱서 정의의 최상위 수준에 있으며 parameters와 나란히 배치됩니다.
{
  "fieldMappings": [
    { "sourceFieldName": "metadata_storage_path", "targetFieldName": "metadata_storage_path" },
    { "sourceFieldName": "metadata_user_ids", "targetFieldName": "UserIds" },
    { "sourceFieldName": "metadata_group_ids", "targetFieldName": "GroupIds" },
    { "sourceFieldName": "metadata_rbac_scope", "targetFieldName": "RbacScope" }
  ]
}
프로젝션된 청크에 대한 사용 권한 유지
기술 세트가 인덱스 프로젝션을 사용하는 경우 인덱서 필드 매핑뿐만 아니라 프로젝션 매핑을 통해 청크 인덱스를 채웁니다. 검색 가능한 모든 청크에는 원본 경로와 구성된 각 권한 필드가 필요합니다. 주석이 추가된 필드를 , , 에서 직접 매핑하고, 스킬에서 생성된 값으로 대체하지 마세요.
예를 들어, 이미 /document/pages/*를 생성하는 기술 세트에 다음 프로젝션 구성을 추가합니다. 대상 adls-chunks 인덱스에 필요한 사항:
-
Edm.String키에keyword분석기가 있는 것입니다. - 키와 별개의 필터링 가능한
parent_idEdm.String형식의 필드입니다. - 검색 가능한
chunk형식이Edm.String인 필드입니다. - 앞서 표시된 경로 및 사용 권한 필드(
permissionFilterOption이enabled로 설정됨)입니다.
{
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "adls-chunks",
        "parentKeyFieldName": "parent_id",
        "sourceContext": "/document/pages/*",
        "mappings": [
          { "name": "chunk", "source": "/document/pages/*" },
          { "name": "metadata_storage_path", "source": "/document/metadata_storage_path" },
          { "name": "UserIds", "source": "/document/metadata_user_ids" },
          { "name": "GroupIds", "source": "/document/metadata_group_ids" },
          { "name": "RbacScope", "source": "/document/metadata_rbac_scope" }
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
생성된 청크 키 또는 parent_id을 직접 매핑하지 마세요. 사용 권한 전용 처리에서 기존 청크를 찾을 수 있도록 부모 키 필드를 필터링 가능한 상태로 유지합니다. 부모 문서도 인덱싱하는 경우 해당 경로 및 사용 권한 필드를 별도로 채웁다.
필드 또는 매핑을 추가해도 기존 레코드는 백필되지 않습니다. 스키마, 인덱서 매핑 및 프로젝션을 수정한 후 인덱서를 다시 설정하여 실행 하여 기존 문서 및 청크를 다시 채우도록 합니다. 그러면 콘텐츠 및 보강이 다시 처리됩니다. 사용 권한 전용 다시 동기화는 누락된 원본 컨텍스트를 대체하지 않습니다.
권장 사항 및 모범 사례
폴더를 만들기 전에 ADLS Gen2 폴더 구조를 신중하게 계획합니다.
개별 사용자에게 직접 액세스 권한을 부여하는 대신 가능하면 ID를 그룹으로 구성하고 그룹을 사용합니다. 그룹을 적용하는 대신 개별 사용자를 지속적으로 추가하면 추적 및 평가해야 하는 액세스 제어 항목 수가 증가합니다. 이 모범 사례를 따르지 않으면 이 메타데이터가 변경될 때 인덱스에 더 자주 보안 메타데이터 업데이트가 필요하므로 새로 고침 프로세스에서 지연 및 비효율성이 증가할 수 있습니다.
인덱싱된 콘텐츠와 원본 콘텐츠 간에 사용 권한 동기화
인덱스는 효과적인 사용자 및 그룹 ACL 및 컨테이너 리소스 범위를 저장합니다. 스토리지 역할 할당의 복사본은 저장하지 않습니다. 변경 내용과 일치하는 새로 고침 경로를 사용합니다.
| Change | 경로 새로고침 |
|---|---|
| 초기 수집, 새 파일 또는 변경된 콘텐츠 | 일반 인덱싱은 콘텐츠와 지원되는 권한 메타데이터를 함께 수집합니다. |
| ADLS 파일 또는 디렉터리 ACL만 | 기본적으로 활성화된 refreshAllAcls 새로 고침은 적격한 일반 실행에서 변경되지 않은 파일도 대략 매일 새로 고칩니다. |
| 요청 시 전체 원본 ACL 재조정 | 권한 재동기화를 요청한 다음, 인덱서를 실행하거나 일정을 기다리고 완료를 확인합니다. |
| 스토리지 RBAC 역할 할당 | 쿼리 시간 권한 부여는 위임된 사용자의 저장된 컨테이너 범위에 대한 액세스를 평가합니다. 스토리지 전파 및 권한 부여 캐시가 적용됩니다. ACL 다시 동기화는 이러한 캐시를 강제로 새로 고치지 않습니다. |
| 기존 레코드에 대한 필드 또는 매핑 누락 | 파이프라인을 수정한 다음, 프로젝팅된 청크를 포함하여 기존 레코드를 재설정하고 다시 처리합니다. |
| 이동, 이름 바꾸기 또는 삭제 | 커넥터별 ID 및 삭제 추적을 사용합니다. 권한 새로 고침은 오래된 키 또는 고아 청크를 정리하지 않습니다. |
자동 ACL 새로 고침
refreshAllAcls는 2026-10-01 아래에 있는 인덱서 설정이며, REST API parameters.configuration에서 사용할 수 있습니다.
true가 기본값이며, 기본값을 사용하려면 생략합니다. 사용하지 않도록 설정하려면 인덱서를 업데이트할 때 false을 parameters.configuration.refreshAllAcls로 설정합니다.
자동 스윕은 사용자 또는 그룹 ACL을 수집하는 ADLS Gen2 데이터 원본에만 적용됩니다. 표준 Blob 또는 ADLS RBAC 전용 수집에 대한 주기적인 RBAC 새로 고침 제어가 아닙니다. 인덱서를 예약하거나 수동으로 실행합니다. 설정만으로는 실행이 시작되지 않습니다.
조건을 충족하는 일반 실행에서 인덱서는 변경되지 않은 파일의 ACL을 대략 하루 주기로 새로 고침합니다. 예약된 모든 실행에 대해 스윕되지 않으며 reset-docs 및 resync 실행은 일반 실행 스윕이 아닙니다. 이 주기는 새로 고침 SLA 또는 즉각적인 권한 철회 보장이 아닙니다.
사용 권한 전용 항목은 콘텐츠를 추출하거나, 스킬을 실행하거나, 임베딩을 다시 생성하지 않고 권한 필드를 업데이트합니다. 동일한 일반 실행에서 변경된 콘텐츠는 추출 및 보강을 계속 거칠 수 있습니다. 기존 프로젝션된 청크는 신뢰할 수 있는 프로젝션 매핑을 통해 권한 업데이트를 받습니다.
자동 새로 고침을 사용하지 않도록 설정하면 영향을 받는 콘텐츠를 명시적으로 다시 동기화하거나 다시 처리할 때까지 ACL 전용 변경 내용이 오래된 상태로 유지될 수 있습니다. 자동 스윕을 기다리지 않고 전체 소스 ACL을 조정하려면 인덱서를 다시 동기화하고 실행하는 방법을 따르세요. 대상 콘텐츠 다시 처리가 필요한 경우에만 reset-docs(미리 보기) 를 사용합니다.
동기화 모니터링 및 확인
인덱서 상태 가져오기를 사용하여 실행 시간, 상태, 항목 수, 경고 및 오류를 확인합니다. 일반적인 콘텐츠 실행만으로는 자동 ACL 스윕이 발생했음을 증명하지 못합니다. 요청 수락이 다시 동기화가 완료되었음을 의미하지는 않습니다.
오류 또는 취소 후 일부 레코드는 다른 레코드보다 더 새로운 권한을 가질 수 있습니다. 코퍼스를 일치가 확인된 것으로 처리하기 전에 오류를 해결하고, 지원되는 새로 고침을 다시 시도하고, 대표 문서 및 청크를 테스트합니다. 문제 해결을 위한 요청 ID 및 실행 시간을 기록합니다. 항목 수를 코퍼스 전체 권한 타임스탬프로 해석하지 마세요.
파일 ACL 변경, 그룹 부여/제거 및 상위 디렉터리 통과 변경 후 허용되는 사용자와 거부된 사용자를 모두 확인합니다. 혼합 ACL/RBAC 수집의 경우 대체 지원되는 RBAC 권한 부여가 없는 사용자로 ACL 해지를 테스트합니다. 독립적인 권한 부여는 여전히 액세스 권한을 부여할 수 있습니다. RBAC 권한 부여 및 제거를 별도로 테스트하여 권한 부여 전파 및 캐시를 허용합니다. 자습서 확인 단계를 참조하세요.
삭제 추적
Blob 삭제를 효과적으로 관리하려면 인덱서가 처음으로 실행되기 전에 삭제 추적 을 사용하도록 설정해야 합니다. 이 기능을 사용하면 시스템에서 원본에서 삭제된 Blob을 검색하고 인덱스에서 제거할 수 있습니다.