참고
Foundry IQ (Azure AI 검색)는 관리형 검색을 위한 상위 수준의 지식 원본 및 지식 베이스 API와 함께 직접 인덱싱 및 쿼리 API를 제공합니다. Azure 포털, REST API 또는 Azure SDK 사용하여 이러한 기능을 구성하거나 Microsoft Foundry 포털의 기술 자료에 에이전트를 연결합니다.
SharePoint 권한 메타데이터 수집은 foundry IQ(Azure AI 검색) 인덱서를 사용하여 인덱싱된 SharePoint 콘텐츠와 함께 지원되는 ACL(액세스 제어 목록)을 저장합니다. 쿼리 시 권한 필터는 이 인덱싱된 메타데이터와 쿼리를 실행하는 사용자의 ID를 평가합니다. 소스 권한 변경은 쿼리를 통해서가 아니라 권한 동기화를 통해 인덱스에 반영됩니다.
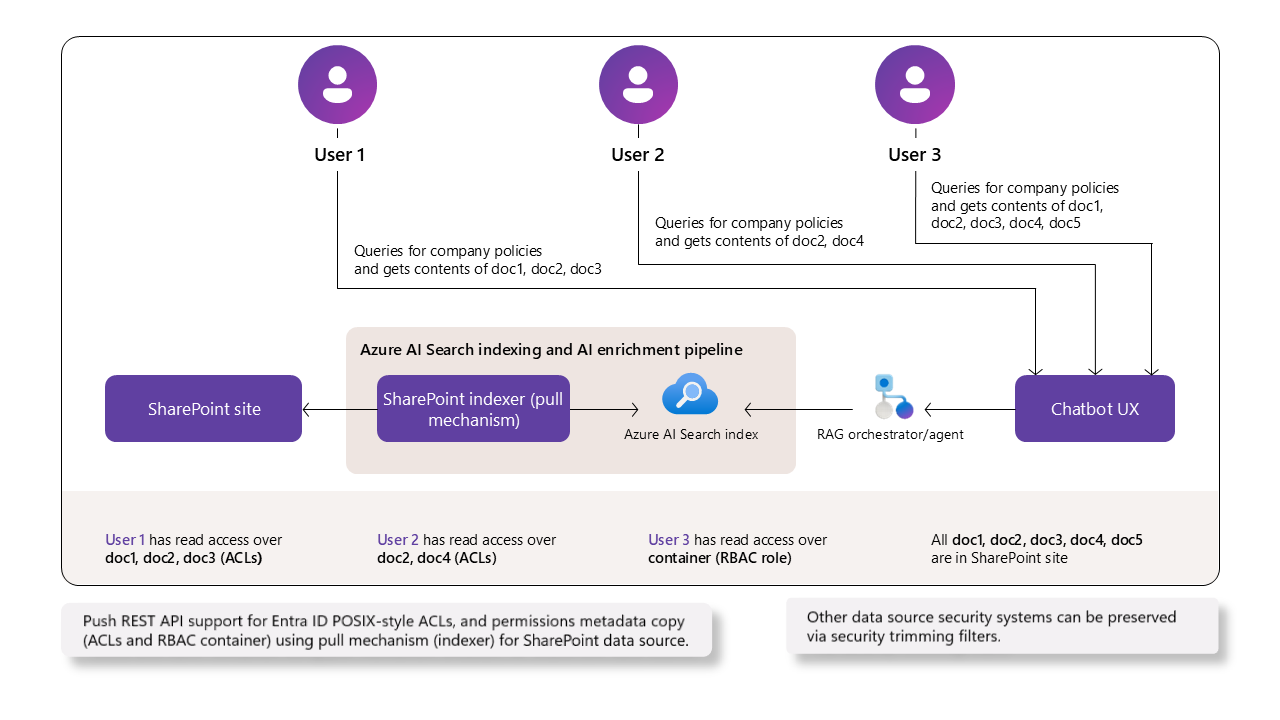
중요
인덱싱된 권한 필터링은 전체 SharePoint 액세스 및 정책 모델에 대한 라이브 평가가 아닙니다. 원본 측 요청 시 검색 및 고객 관리형 수집 대안은 최신 상태를 위한 검색 방식 선택을 참조하세요.
필수 구성 요소
모든 지역에서 유료 계층(기본 이상)의 Foundry IQ
Microsoft 365의 사이트, 라이브러리, 폴더 및 파일에서 구성된 권한이 있는 SharePoint.
이 문서에 설명된 ACL 관련 요구 사항을 적용하여 SharePoint 인덱서 설명서의 모든 구성 단계를 완료합니다.
시나리오에 적합한 Microsoft Entra 애플리케이션 권한 및 자격 증명을 구성합니다. ACL별 사용 권한 시나리오를 참조하세요. ACL 수집에는 애플리케이션 권한이 필요합니다. 위임된 권한은 지원되지 않습니다. 애플리케이션 및 위임된 결정에 대해서는 사용 권한 설정 선택을 참조하세요.
이 문서에서 일반 공급되는 SharePoint 권한 구성에 대한 2026-10-01 데이터 평면 REST API
참고
사용 권한 다시 동기화는 REST API 2026-10-01와 함께 정식 출시되었습니다.
Reset-docs는 미리 보기로 유지되며 REST API 2026-11-01-preview를 사용합니다.
제한
표준 또는 기본 문서 구문 분석(
parameters.configuration.parsingMode: "default") 또는 지원되는 경우 Content Understanding 기반 추출을 사용합니다. 생성된 모든 청크는 필요한 권한 메타데이터 및 원본 컨텍스트를 유지해야 합니다. 시스템에서는 고객이 선택한 특수 구문 분석 모드를 지원하지 않습니다. 제외된 모드 및 기술 자료 설정은 권한 수집에 지원되는 구문 분석 및 콘텐츠 추출을 참조하세요.Microsoft Entra 조건부 액세스 사용하도록 설정된 테넌트는 지원되지 않습니다. SharePoint 인덱서의 제한 사항은 ACL 수집에도 적용됩니다.
권한 업데이트는 원본 변경 알림 및 성공적인 인덱서 처리에 따라 달라집니다. 지원되는 루트가 아닌 문서 라이브러리 폴더 변경은 일반 증분 처리 중에 변경되지 않은 모든 하위 항목 및 폴더를 새로 고칠 수 있습니다. 범위 및 새로 고침 옵션은 인덱싱된 콘텐츠와 원본 콘텐츠 간의 사용 권한 동기화를 참조하세요.
Azure 포털은 이 기능을 지원하지 않습니다.
다음 기능은 지원되지 않습니다.
SharePoint 정보 관리 정책(사용자 액세스에 적용되는 항목) 시스템은 쿼리 시 이러한 정책을 평가, 수집 또는 적용하지 않습니다.
"모든 사용자" 또는 "조직의 사용자"로 범위가 지정된 공유 가능한 링크 및 공유 링크 만료 시행. 지원되는 상속된 할당을 포함하여 지원되는 명시적 사용자 또는 그룹 할당을 사용합니다. 공유 링크의 만료는 별도의 명시적 부여를 해지하지 않습니다.
중첩된 그룹 멤버 자격은 최대 5개의 수준을 지원합니다. 10,000개를 초과하는 적용 가능한 Microsoft Entra 그룹 주체에 대해 중첩 확인이 필요한 경우 별도의 사이트 수준 제한이 적용됩니다. 지원되는 그룹 관계를 참조하세요.
SharePoint ACL 수집에서는 다음 기능이 지원되지 않습니다.
지식 저장소, 에이전트 검색에서 이미지 서비스(미리 보기)에 필요한 자산 저장소를 포함합니다. 따라서 SharePoint ACL을 수집하는 지식 소스에서는 이미지 제공 기능이 지원되지 않습니다.
채팅 완료 보강에는 SharePoint ACL 수집을 사용하는 경우 엔드포인트 및 권한 제한이 있습니다.
SharePoint 권한 모델 지원
사용 권한 수집은 문서, 목록 항목 및 최신 ASPX 사이트 페이지에 대한 SharePoint 권한 모델의 다음 하위 집합을 지원합니다.
| SharePoint 기능 | 설명 | 지원 | 노트 |
|---|---|---|---|
| 사이트, 라이브러리, 목록 및 페이지 상속 | 사이트 → 라이브러리/목록 → 폴더 → 파일/항목/페이지 | ✔️ | 수집 시점에 평가되며, 각 항목별 유효 ACL이 계산됩니다. |
| 폴더, 파일, 목록 항목 및 페이지 고유 ACL | 항목 단위로 접근. | ✔️ | 존재하는 경우, 최초 수집 시와 고유 권한이 있는 항목의 ACL 변경을 감지하는 후속 실행 시 포함됩니다. |
| SharePoint 목록 항목 | 목록 항목 및allSiteListsallSiteContent 컨테이너에 대한 권한입니다. |
✔️ | ACL 시나리오별 사용 권한에 나열된 사용 권한이 필요합니다. |
| ASPX 사이트 페이지 | 최신 사이트 페이지(allSitePages 및 allSiteContent 컨테이너)의 권한 |
✔️ | ACL 시나리오별 사용 권한에 나열된 사용 권한이 필요합니다. |
| Microsoft Entra(Microsoft 365 및 보안) 그룹 | 그룹 기반 액세스. | ✔️ | Microsoft Entra 식별자(ID)로 확인 가능한 경우 포함되는 그룹 ID입니다. |
| SharePoint 사이트 그룹 | 소유자/구성원/방문자 및 사용자 지정 사이트 그룹. | ✔️ |
SharePoint 그룹 구성 필요합니다. 그룹 ID는 spg: 접두사와 함께 출력됩니다. |
| 공유 가능한 "모든 사용자 링크" 또는 "조직 내 사용자 링크" | 조직 전체 또는 공용 액세스. | ❌ | 대신 지원되는 명시적 사용자/그룹 할당을 사용하세요. |
| 공유 링크 만료 강제 적용 | 링크의 만료에 따라 액세스가 변경됩니다. | ❌ | 권한 재동기화는 지원되지 않는 이 기능을 활성화하지 않습니다. |
| 외부/게스트 사용자 | 게스트에 대한 액세스. | ❌ | 지원되지 않습니다. |
| 정보 관리 정책 | 특정 사용 권한 요구 사항을 정의하는 정책입니다. | ❌ | 지원되지 않습니다. |
| Purview 감도 라벨 | 개인 정보, 분류, 권한 및 암호화에 대한 문서 수준 보안 | ❌ | 민감도 레이블 유지 및 적용이라는 별도의 기능을 통해 지원됩니다. |
지원되는 그룹 관계
지원되는 그룹 확인에는 SharePoint 사이트 그룹 내에 중첩된 Microsoft Entra 그룹이 포함되며, 최대 5단계의 중첩 그룹까지 지원됩니다.
| 사용 권한 관계 | 지원 | Guidance |
|---|---|---|
| SharePoint 항목에 직접 할당된 사용자 또는 Microsoft Entra 그룹 | Yes | 인덱서는 사용자 또는 Microsoft Entra 그룹 개체 ID를 항목의 권한 메타데이터에 저장합니다. |
| 사용자가 중첩된 Microsoft Entra 그룹을 통해 할당된 Microsoft Entra 그룹에 도달합니다. | 예, 5단계 이내입니다 | 지원되는 수준을 초과하는 멤버 자격은 해당 경로를 통해 액세스 권한을 부여하지 않습니다. |
| 항목에 대한 액세스 권한이 있는 SharePoint 사이트 그룹에 직접 할당된 사용자 | Yes | SharePoint 그룹 지원을 구성합니다. |
| SharePoint 그룹 내에 중첩된 Microsoft Entra 그룹 | 예, 5개 수준 이내 | SharePoint 그룹 지원을 구성합니다. 아래의 사이트 수준 보안 주체 제한도 적용됩니다. |
| 5개를 초과하는 중첩 그룹 단계가 필요한 멤버십 경로 | 아니오 | 사용자의 유일한 권한 경로인 경우 액세스가 거부됩니다. 별도로 허용되는 직접 부여 또는 제한 범위 내 부여는 여전히 액세스 권한을 부여할 수 있습니다. |
예를 들어 항목에 대한 액세스 권한이 있는 SharePoint 그룹을 고려합니다. Entra 그룹 G1은 해당 SharePoint 그룹; 의 구성원입니다. G2는 G1의 구성원이며 G6를 통해 계속됩니다. G1, G2, G3, G4 또는 G5의 직접 멤버인 사용자는 해당 1~5단계 경로를 통해 액세스를 받을 수 있습니다. G6에만 속해 있어서는 이 체인을 통한 액세스 권한이 부여되지 않습니다. 사용자에 대한 별도의 직접 할당은 독립적으로 평가됩니다.
사이트에 중첩 확인 과정에 적용되는 Microsoft Entra 그룹 보안 주체가 10,000개를 초과하는 경우 해당 중첩 멤버 자격은 확인되지 않습니다. 직접 사용자 할당 또는 직접 SharePoint 그룹 멤버 자격과 같은 별도의 지원되는 권한 부여는 계속 적용될 수 있습니다. 이 임계값은 사용자의 그룹, SharePoint 그룹, 인덱싱된 사이트 또는 중첩 깊이가 아니라 해당 Entra 사이트 보안 주체를 계산합니다. 정확히 10,000개는 이 임계값만으로 제외되지 않습니다. 누락된 결과는 SharePoint 권한 필터링 문제 해결을 참조하세요.
계층적 사용 권한을 평가하는 방법
SharePoint 사용 권한은 상속이 중단되지 않는 한 사이트 → 라이브러리 또는 목록 → 폴더 → 파일, 항목 또는 페이지의 계층 구조를 따릅니다.
수집 중에 인덱서는 사용자 및 그룹 식별자를 수집하고 각 항목에 대한 유효 ACL을 계산합니다.
ACL 시나리오별 사용 권한
ACL 수집에 필요한 Microsoft Entra 애플리케이션 권한 및 자격 증명 유형은 인덱싱하는 항목 유형 및 그룹 유형에 따라 달라집니다. 앱 등록에서 모든 사용 권한은 API 권한> 아래에 추가되고 페더레이션 자격 증명은 인증서 및 비밀>페더레이션 자격 증명 아래에 추가됩니다. 단계별 지침 및 스크린샷은 9월 3일: Microsoft Entra 애플리케이션 등록 만들기 및 관리 ID를 사용하여 등록된 애플리케이션 구성을 참조하세요.
| Scenario | 추가할 API 권한 | 자격 증명 |
|---|---|---|
| 문서 라이브러리 파일의 ACL( Microsoft Entra 사용자 및 표준 그룹(Microsoft Entra 보안 그룹, Microsoft 365 그룹, 메일 사용 가능 보안 그룹)을 통해서만 액세스가 부여되는 경우 |
Microsoft Graph: Files.Read.All, Sites.FullControl.All(또는 범위가 지정된 액세스의 경우 Sites.Selected) |
클라이언트 비밀 또는 페더레이션 자격 증명 |
| SharePoint 사이트 그룹(소유자, 구성원, 방문자 또는 사용자 지정 사이트 그룹)도 준수되어야 하는 경우의 문서 라이브러리 파일에 대한 ACL |
Microsoft Graph: Files.Read.All, Sites.FullControl.All (또는Sites.Selected)SharePoint: Sites.FullControl.All (또는Sites.Selected) |
페더레이션 자격 증명(필수) |
| SharePoint list 항목의 ACL |
Microsoft Graph: Files.Read.All, Sites.FullControl.All (또는 Sites.Selected), User.Read.AllSharePoint: Sites.FullControl.All (또는 Sites.Selected) |
페더레이션 자격 증명(필수) |
| ASPX 사이트 페이지의 콘텐츠 및 ACL |
Microsoft Graph: Sites.FullControl.All (또는 Sites.Selected), User.Read.All (문서 라이브러리 또는 목록도 인덱싱하는 경우 위 행의 Files.Read.All를 유지)SharePoint: Sites.FullControl.All (또는Sites.Selected) |
페더레이션 자격 증명(필수) |
sharePointConnectorAppRegistration을 통한 SharePoint 사이트 그룹의 쿼리 시간 확인 |
SharePoint 추가: 인덱서에서 사용하는 것과 동일한 앱 등록에 User.Read.All |
페더레이션 자격 증명(필수) |
참고
사용 권한을 추가하면 두 API 표면(Microsoft Graph 및 SharePoint 중에서 선택합니다. 둘 다 비슷한 이름의 사용 권한을 노출합니다. 예를 들어,
Sites.FullControl.All는 둘 다 아래에 있습니다. 테이블에 표시된 API 화면 아래에 각 권한을 추가합니다.시나리오에서 SharePoint API 권한을 추가할 때마다 페더레이션 자격 증명을 사용합니다. 클라이언트 비밀은 Microsoft Graph 전용 문서 라이브러리 행에 대해서만 작동합니다.
User.Read.All은 인덱서가 사용자의 이메일만 반환하는 SharePoint REST API를 통해 해당 권한을 읽기 때문에 목록 항목 및 ASPX 사이트 페이지에 필요합니다. 그런 다음 인덱서는 Microsoft Graph 호출하여 각 전자 메일을 Microsoft Entra 개체 ID로 확인하며 해당 조회에는User.Read.All필요합니다.Sites.Selected사용하는 경우 인덱싱하기 전에 앱에 각 대상 SharePoint 사이트에 대한 명시적 액세스 권한을 부여합니다.
페더레이션 자격 증명은 클라이언트 암호 대신 신뢰할 수 있는 관리 ID를 사용하여 앱을 인증합니다. 동일한 페더레이션 자격 증명은 SharePoint 사이트 그룹의 수집(인덱서) 및 쿼리 시간 평가를 모두 포함합니다. 설정 단계는 관리 ID를 사용하여 등록된 애플리케이션 구성을 참조하세요.
ACL 수집을 사용하도록 설정하기 전에
등록된 Microsoft Entra 애플리케이션에서 다음 단계를 완료합니다.
- 인덱싱하려는 항목(문서 라이브러리 파일, 목록 항목, ASPX 사이트 페이지) 및 SharePoint 사이트 그룹을 적용해야 하는지 여부에 따라 이전 표의 시나리오를 식별합니다.
- Microsoft Entra 관리 센터 앱 등록을 열고 API 권한> 권한 추가로 이동합니다.
- 시나리오에 대해 나열된 Microsoft Graph 권한을 추가합니다. 관리자 동의를 부여합니다.
- 시나리오에 SharePoint 권한도 필요한 경우 권한 추가를 다시 선택하고 SharePoint API를 선택하고
Sites.FullControl.All(또는Sites.Selected)를 추가합니다. 관리자 동의를 부여합니다. - 자격 증명을 구성합니다.
- Microsoft Graph 전용 시나리오에서는 클라이언트 암호(인증서 및 비밀>클라이언트 비밀) 또는 연합 자격 증명을 사용할 수 있습니다.
- SharePoint 권한이 포함된 시나리오에서는 Certificates & secrets>Federated credentials 아래에 페더레이션 자격 증명을 추가합니다. 관리 ID를 사용하여 등록된 애플리케이션 구성을 참조하세요.
- 인덱싱하려는 콘텐츠와 권한을 읽을 수 있도록 대상 SharePoint 사이트에 대한 애플리케이션 액세스 권한을 부여합니다(특히 범위가 지정된 액세스에
Sites.Selected사용하는 경우 중요).
올바른 Microsoft Entra 식별자 찾기
각 식별자는 Azure 포털의 다른 위치에 표시되고 특정 구성 필드에 매핑됩니다. 페더레이션 자격 증명으로 SharePoint ACL 수집을 구성할 때 이 섹션을 참조로 사용합니다. 이러한 식별자는 SharePoint 그룹 지원 구성 및 데이터 원본 연결 문자열에서 참조됩니다.
| 식별자 | 포털 위치 | 사용 위치 | 노트 |
|---|---|---|---|
| 수집 앱 애플리케이션(클라이언트) ID |
앱 등록><your-app>>오버뷰 |
ApplicationId 데이터 원본 연결 문자열에서; applicationId의 sharePointConnectorAppRegistration |
이 ID는 대부분의 구성 필드에 적합합니다. "클라이언트 ID"라고도 합니다. |
| 애플리케이션 개체 ID |
앱 등록><your-app>>개요 (애플리케이션(클라이언트) ID 아래) |
Foundry IQ 구성에서 사용되지 않음 | 애플리케이션(클라이언트) ID와 혼동하지 마세요. 동일한 블레이드에서 클라이언트 ID 바로 아래에 나타납니다. |
| 서비스 주체 개체 ID |
Microsoft Entra ID>Enterprise 애플리케이션>>관리<your-app>> |
Foundry IQ 구성에서 사용되지 않음 | 앱의 서비스 주체 표현입니다. 앱 등록 개체 ID와는 다른 GUID입니다. |
| 관리형 ID 주체 ID | 관리형 ID 리소스 >속성 또는 Foundry IQ 서비스 Identity 블레이드 | Foundry IQ 데이터 원본 또는 인덱스 구성에서 직접 사용되지 않음 | 앱 등록에서 페더레이션 ID 자격 증명을 설정할 때 내부적으로 사용됩니다. 생성하는 자격 증명은 이 ID를 신뢰합니다. |
| 페더레이션 자격 증명 개체 ID | 앱 등록관리인증서 및 비밀페더레이션 자격 증명 | Foundry IQ 구성에서 사용되지 않음 |
federatedCredentialId에 대해 페더레이션된 ID 자격 증명 항목의 GUID를 사용하지 마세요. |
| 페더레이션 자격 증명 애플리케이션 ID | 시스템 할당: Microsoft Entra ID>엔터프라이즈 애플리케이션><search-service>>속성; 사용자 할당: <managed-identity-resource>>속성 |
FederatedCredentialApplicationId 데이터 원본 연결 문자열에서; federatedCredentialIdsharePointConnectorAppRegistration에서 |
관리 ID 조회를 위해 페더레이션된 자격 증명 애플리케이션 ID를 참조하세요. |
페더레이션 자격 증명 애플리케이션 ID
데이터 원본 연결 문자열의 FederatedCredentialApplicationId 및 인덱스 정의의 federatedCredentialId에는 수집 앱의 ID가 아니라 관리형 ID 자체의 애플리케이션(클라이언트) ID를 사용하세요.
시스템 할당 관리형 ID:
- Foundry IQ 서비스로 이동합니다.
- 보안 + 네트워킹>ID를 선택합니다.
- 시스템 할당 탭에서 개체(보안 주체) ID를 확인합니다.
- Microsoft Entra ID>관리>엔터프라이즈 애플리케이션로 이동합니다.
- Foundry IQ 서비스 이름을 검색하거나 개체(보안 주체) ID 를 검색 상자에 붙여넣습니다.
- 결과를 선택하고 속성을 엽니다. 여기에 표시된
federatedCredentialId를 복사합니다. 이 값은 데이터 원본의FederatedCredentialApplicationId및 인덱스의 에 해당합니다.
사용자 할당 관리 ID:
- 사용자 할당 관리 ID 리소스로 이동합니다.
- 설정>속성을 선택합니다.
- 데이터 원본의
FederatedCredentialApplicationId값이자 인덱스의 값인federatedCredentialId를 복사하세요.
ACL 수집 및 쿼리 시간 적용을 위한 Foundry IQ 서비스 구성
이러한 단계는 ACL 수집을 위해 Foundry IQ 서비스를 구성하고 쿼리 시 ACL을 적용할 수 있도록 설정합니다.
ACL 필드를 채울 위치 선택
ACL 메타데이터 필드를 매핑하는 위치는 인덱서가 원본 항목당 하나의 문서를 쓰는지 또는 원본 항목당 여러 청크를 쓰는지에 따라 달라집니다.
| Scenario | 다음을 통해 ACL 필드 채우기 | 이유 |
|---|---|---|
| 기술 세트가 없거나 청킹이 없는 기술 세트, 원본 항목당 검색 문서 1개 |
인덱서 필드 매핑만 (metadata_user_ids → UserIds, metadata_group_ids → GroupIds, 및 SharePoint 그룹의 경우 metadata_spo_site_url → SharePointSiteUrl). |
인덱서는 단일 문서를 대상 인덱스에 쓰고 필드 매핑은 원본 메타데이터를 인덱스 필드로 전달합니다. |
청크가 있는 기술 세트(예: 통합 벡터화를 위한 텍스트 분할 기술), 각 청크에서 부모 필드가 반복되는 단일 인덱스(projectionMode: skipIndexingParentDocuments) |
기술 세트의 인덱스 프로젝션(mappings의 /document/metadata_user_ids, /document/metadata_group_ids, 그리고 SharePoint 그룹의 경우 /document/metadata_spo_site_url)입니다. |
부모 문서는 인덱싱되지 않으며, 청크만 인덱싱됩니다. 쿼리 시간 필터가 결과에서 반환된 청크에 적용되도록 ACL 값을 모든 청크에 프로젝트해야 합니다. 이러한 필드에 대한 인덱서 필드 매핑은 이 모드에서 무시됩니다. |
| 청킹이 적용된 기술 세트, 두 인덱스 패턴(상위 인덱스 + 하위 청크 인덱스) | 둘 다: 인덱서 필드 매핑은 부모 인덱스의 ACL 필드를 채우고, 인덱스 프로젝션은 자식 청크 인덱스의 ACL 필드를 채웁니다. | 두 인덱스 모두 쿼리할 수 있으며 각 인덱스에 필터링되는 메타데이터가 필요합니다. |
청크로 분할되는 모든 경우에 각 청크에는 ACL 필드가 포함되어야 합니다. 사용 권한 필터는 문서별로 적용되므로 누락된 ACL 필드 청크를 올바른 호출자에게 반환할 수 없습니다.
1. 데이터 원본 구성
groupIds에 userIds을 추가하여 및 indexerPermissionOptions을 수집합니다. 다음은 사이트의 기본 문서 라이브러리를 선택하는 예제입니다. 커넥터의 컨테이너 및 쿼리 설정을 사용하여 다른 선택을 할 수 있습니다.
{
  "name": "my-sharepoint-acl-datasource",
  "type": "sharepoint",
  "indexerPermissionOptions": ["userIds", "groupIds"],
  "credentials": {
    "connectionString": "<connection-string>;"
  },
  "container": {
    "name": "defaultSiteLibrary",
    "query": null
  }
}
2. 인덱스 정의에 사용 권한 필드 추가
다음 필드와 속성을 인덱스 스키마 정의에 병합합니다. 이 조각은 필요한 문서 키와 사용자의 콘텐츠 필드를 생략합니다. 전체 정의에서 이를 유지합니다.
SharePoint 권한 메타데이터를 인덱스 키 식별 정보와 분리하여 유지합니다. 다음 SharePoint 특정 요구 사항은 커넥터의 원본 메타데이터 및 키 매핑 및 인코딩 지침을 확장합니다.
| 원본 필드 | Purpose | 대상 및 매핑 |
|---|---|---|
metadata_spo_item_path |
ACL 조회 및 권한 전용 업데이트에 대한 원본 경로입니다. | 필수 Edm.String 필드의 이름은 metadata_spo_item_path입니다. 전체 문서 및 각 청크 프로젝션의 /document/metadata_spo_item_path에 암시적 동일 이름 매핑을 사용합니다. |
metadata_user_ids |
지원되는 사용자 할당. |
UserIds이 있는 Collection(Edm.String) 필드(예: permissionFilter: "userIds")에 매핑합니다. 청크에 Project/document/metadata_user_ids를 매핑합니다. |
metadata_group_ids |
지원되는 Microsoft Entra 및 구성된 SharePoint 사이트 그룹 할당 |
GroupIds(예: permissionFilter: "groupIds")이 있는 Collection(Edm.String) 필드에 매핑합니다. Project /document/metadata_group_ids를 청크에 투영합니다. |
metadata_spo_site_url |
네이티브 SharePoint 그룹 확인을 위한 원본 사이트입니다. |
SharePointSiteUrl(예: sharepointSiteUrl: true)이(가) 있는 Edm.String 필드에 매핑합니다. Project /document/metadata_spo_site_url를 청크에 매핑합니다. 사이트 간 선택을 위해 각 항목의 사이트를 유지합니다. |
metadata_spo_site_library_item_id |
라이브러리 또는 폴더 선택의 라이브러리 항목 식별자 | 커넥터의 키 인코딩 지침을 사용하여 전체 문서 또는 부모 인덱스 키에 매핑합니다. 프로젝션은 자식 키와 부모 ID를 생성합니다. |
metadata_spo_site_asset_item_id |
목록, 페이지 또는 혼합 콘텐츠 선택에 대한 자산/항목 ID입니다. |
allSiteLists, allSitePages, 및 allSiteContent에 대한 라이브러리 항목 키 대신 사용합니다. 동일한 키 인코딩 지침을 따르고, 프로젝션으로 생성된 키 또는 상위 ID를 매핑하지 마십시오. |
{
  "fields": [
    { "name": "metadata_spo_item_path", "type": "Edm.String", "retrievable": false },
    { "name": "UserIds",  "type": "Collection(Edm.String)", "permissionFilter": "userIds",  "filterable": true, "retrievable": false },
    { "name": "GroupIds", "type": "Collection(Edm.String)", "permissionFilter": "groupIds", "filterable": true, "retrievable": false }
  ],
  "permissionFilterOption": "enabled"
}
값을 확인하기 위해 true을 개발 중에만 retrievable로 설정합니다. 변경 retrievable 시 인덱스 다시 작성이 필요하지 않습니다.
3. 기술 집합에서 인덱스 프로젝션 구성(해당하는 경우)
청킹이 활성화되면 projectionMode이(가) skipIndexingParentDocuments일 때 부모 문서는 인덱스에 기록되지 않습니다. 를 통해 indexProjections.selectors[].mappings각 청크에 ACL 메타데이터를 전달합니다.
인덱서가 데이터 청크와 함께 기술 집합을 사용하는 경우(예: 통합 벡터화를 사용하도록 설정할 때의 텍스트 분할 기술) 인덱스 프로젝션을 사용하여 권한 필드와 필요한 원본 경로를 각 청크에 매핑합니다. 기술 세트 스키마는 2026-10-01 데이터 평면 REST API 참조를 참조하세요.
이 예제에서는 이전 단계의 사용 권한 필드가 있는 대상 청크 인덱스 기술 세트 구성을 보여줍니다. 대상에도 필드, 문서 키, 그리고 필터링 가능한 content 문자열 필드가 필요합니다. 이는 parentId에 설명되어 있습니다. 프로젝션은 문서 키와 부모 ID를 생성합니다. 이러한 필드를 직접 매핑하지 마세요.
는 SharePointSiteUrl을 구성할 때만 포함합니다.
// 다음 예제의 주석은 설명적이며 유효한 JSON이 아닙니다. 요청을 제출하기 전에 제거하세요.
PUT https://{service}.search.windows.net/skillsets/{skillset}?api-version=2026-10-01
{
  "name": "my-skillset",
  "skills": [
    {
      "@odata.type": "#Microsoft.Skills.Text.SplitSkill",
      "name": "#split",
      "context": "/document",
      "inputs": [{ "name": "text", "source": "/document/content" }],
      "outputs": [{ "name": "textItems", "targetName": "chunks" }]
    }
    // ... (other skills such as embeddings, entity recognition, etc.)
  ],
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "chunks-index",
        "parentKeyFieldName": "parentId",
        "sourceContext": "/document/chunks/*",
        "mappings": [
          { "name": "content", "source": "/document/chunks/*" },
          { "name": "metadata_spo_item_path", "source": "/document/metadata_spo_item_path" },
          { "name": "UserIds",  "source": "/document/metadata_user_ids" },
          { "name": "GroupIds",  "source": "/document/metadata_group_ids" },
          { "name": "SharePointSiteUrl", "source": "/document/metadata_spo_site_url" }
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
UserIds, GroupIds 및 SharePointSiteUrl 매핑은 SharePoint 인덱서(/document/metadata_*)에서 내보낸 원본 수준 메타데이터를 읽고 각 청크에 값을 씁니다.
4. ACL에 대한 인덱서 필드 매핑 구성
인덱서가 원본 항목당 하나의 문서를 쓰거나(청크 분할 없음) 청크 인덱스와 함께 별도의 부모 인덱스를 유지 관리하는 경우 인덱서 필드 매핑을 사용합니다. 청크 전용 인덱 projectionMode: skipIndexingParentDocuments스의 경우 이전 단계의 프로젝션 매핑을 유지합니다. 이러한 청크 필드를 채우기 위해 추가 인덱서 fieldMappings 가 필요하지 않습니다.
필요한 indexer 구성 외에도 SharePoint에서 원시 메타데이터 ACL 필드를 가져와 인덱스 필드에 매핑합니다.
원본 항목당 하나의 문서에 대해 동일한 이름의 metadata_spo_item_path 원본 및 인덱스 필드는 암시적 필드 매핑을 사용합니다. 청크의 경우 이전 단계에서 직접 프로젝션 매핑을 사용합니다.
기본 커넥터의 인덱서 구성에 다음 권한 지원 구성 델타를 적용합니다.
-
라이브러리 또는 폴더 선택:
metadata_spo_site_library_item_id키 매핑 및 해당base64Encode매핑 함수를 유지합니다. -
목록 또는 페이지 선택 항목:
metadata_spo_site_asset_item_id또는allSiteLists의 경우 키 매핑 원본을allSitePages로 바꾸고, 인코딩 함수는 유지합니다. 인덱스 SharePoint 목록 또는 인덱스 ASPX 사이트 페이지에 설명된 콘텐츠 구성을 유지합니다. -
혼합 선택 항목:
allSiteContent의 경우, 동일한 인코딩 함수를 사용하여 선택 전체에서metadata_spo_site_asset_item_id를 키 매핑 원본으로 사용합니다.
각 선택 영역에 대해 데이터 원본을 사용하도록 설정하고 userIdsgroupIds , 필요한 경로 필드를 유지하고, 다음 ACL 매핑을 추가합니다. 네이티브 SharePoint 그룹을 사용할 때 사이트 URL 매핑을 추가합니다. 청크 전용 인덱스의 경우 생성된 키 또는 부모 ID를 수동으로 매핑하는 대신 이전 단계에서 5개의 프로젝션 매핑을 사용합니다.
{
  "fieldMappings": [
    { "sourceFieldName": "metadata_user_ids",  "targetFieldName": "UserIds" },
    { "sourceFieldName": "metadata_group_ids", "targetFieldName": "GroupIds" }
  ]
}
5. 인덱서 실행
인덱서는 실행될 때 ACL 메타데이터를 수집합니다. 인덱서를 만들거나 업데이트한 후 인덱서를 실행하고 해당 상태를 모니터링 하여 콘텐츠와 함께 ACL을 함께 인덱싱합니다.
되풀이 권한 새로 고침 및 기존 인덱스 백필은 인덱싱된 권한 새로 고침을 참조하세요. 백필 단계는 기존 레코드에 이미 metadata_spo_item_path이(가) 포함되어 있는지 여부에 따라 달라집니다.
6. ACL 수집 확인
ACL 값이 올바르게 채워져 있는지 확인하려면 다음을 수행합니다.
- 인덱스 정의에서
retrievable및true의UserIds를GroupIds로 일시적으로 설정하세요. 변경retrievable시 인덱스 다시 작성이 필요하지 않습니다. -
UserIds및GroupIds를 선택하는 승격된 읽기 쿼리를 실행합니다. 값을 항목의 지원되는 원본 할당과 비교합니다. 한 컬렉션은 다른 컬렉션을 통해 액세스가 허용되면 비어 있을 수 있습니다. 청크 분할 시나리오의 경우 모든 청크에서 예상되는 할당을 확인합니다. - 확인 후
retrievablefalse로 돌아갑니다.
쿼리 문제 해결 검사를 사용하여 테스트 사용자에 대한 허용 및 거부 결과를 비교합니다. 채워진 ACL 필드만으로는 쿼리 시 적용이 이루어지는지 확인할 수 없습니다.
SharePoint 그룹 지원 구성
SharePoint 인덱서는 쿼리 시간 필터링을 위해 SharePoint 사이트 그룹 권한(소유자, 구성원, 방문자 및 사용자 지정 사이트 그룹)을 수집할 수 있습니다. 인덱서는 Microsoft Entra 그룹 개체 ID와 구분하기 위해 spg: 필드에 metadata_group_ids 접두사가 붙은 SharePoint 그룹 ID를 내보냅니다.
ACL 수집을 구성한 후 다음 단계에 따라 인덱스 및 쿼리 구성에 SharePoint 사이트 그룹 확인 기능을 추가합니다.
다음 구성 요소는 함께 작동하여 SharePoint 사이트 그룹 확인 기능을 가능하게 합니다.
| Component | Where | Purpose |
|---|---|---|
sharePointConnectorAppRegistration(applicationId, tenantId, federatedCredentialId 포함) |
인덱스 정의 | Foundry IQ 서비스가 호출한 사용자 자격으로 SharePoint REST API를 호출하고 쿼리 시 사이트 그룹 구성원 자격을 확인하는 데 필요한 인증 구성을 제공합니다. |
SharePointSiteUrl 필드(sharepointSiteUrl: true 포함) |
metadata_spo_site_url의 인덱스 스키마 + 인덱서 필드 매핑 |
문서가 속한 SharePoint 사이트를 식별하므로 SP 그룹 확인의 범위가 올바르게 지정됩니다. |
spg:로 시작하는 값(GroupIds 내) |
문서 권한 메타데이터 | SharePoint 사이트 그룹 ID를 Microsoft Entra 그룹 개체 ID와 구분합니다. |
교차 사이트 원본 선택의 경우 metadata_spo_site_url는 전체 인덱스에 대한 고정 사이트가 아니라 각 항목의 원래 사이트를 식별합니다. 해당 값을 각 문서 또는 청크에 유지하고, 구성된 애플리케이션에 선택한 각 사이트에 대해 필요한 액세스 권한을 부여합니다.
ACL 시나리오별 권한 및 ACL 필드를 채울 위치 선택을 참조하세요.
sharepointSiteUrl: true로 표시된 필드가 있는 인덱스는 최대 5개의 고유한 사이트 URL 값을 지원합니다. 사이트를 선택하기 전에 SharePoint 그룹 사용 권한 사이트 제한을 확인하세요. 더 큰 범위의 경우 기술 자료 용량 및 애플리케이션 라우팅을 포함하여 별도의 인덱스 및 지식 원본을 평가합니다.
1. 사전 요구 사항
- SharePoint 인덱서가 ACL 수집에 대해 이미 구성되어 있습니다. ACL에 대한 인덱서 필드 매핑 구성을 참조하세요.
- 페더레이션된 ID 자격 증명을 사용한 Microsoft Entra 앱 등록 관리 ID를 사용하여 등록된 애플리케이션 구성을 참조하세요.
- REST API
2026-10-01.
참고
FederatedCredentialApplicationId데이터 원본 연결 문자열 federatedCredentialIdsharePointConnectorAppRegistration 관리 ID의 애플리케이션 ID를 사용합니다. 이 sharePointConnectorAppRegistration 속성은 applicationId 수집 앱의 클라이언트 ID를 사용합니다. 올바른 값을 찾으려면 올바른 Microsoft Entra 식별자 찾기를 참조하세요.
2. 인덱스 구성
다음 구성을 해당 문서 키와 콘텐츠 필드를 유지한 채 전체 인덱스 정의에 병합합니다. ACL 필드와 함께 SharePointSiteUrl 및 sharePointConnectorAppRegistration가 추가됩니다.
permissionFilterOption: "enabled"를 유지합니다.
{
  "name": "my-sharepoint-acl-index",
  "sharePointConnectorAppRegistration": {
      "applicationId": "<ingestion-app-client-id>",
      "federatedCredentialId": "<managed-identity-application-id>",
      "tenantId": "<sharepoint-tenant-id>"
  },
  "fields": [
    { "name": "metadata_spo_item_path", "type": "Edm.String", "retrievable": false },
    { "name": "UserIds",           "type": "Collection(Edm.String)", "permissionFilter": "userIds",  "filterable": true, "retrievable": false },
    { "name": "GroupIds",          "type": "Collection(Edm.String)", "permissionFilter": "groupIds", "filterable": true, "retrievable": false },
    { "name": "SharePointSiteUrl", "type": "Edm.String", "sharepointSiteUrl": true, "filterable": false, "retrievable": false }
  ],
  "permissionFilterOption": "enabled"
}
3. 인덱서 필드 매핑 구성
SharePoint 메타데이터 필드를 결합된 단일 매핑 블록의 인덱스 필드에 매핑합니다. 처음 두 매핑은 표준 ACL 수집에 사용되는 것과 동일합니다. 세 번째 매핑은 SharePoint 그룹 확인을 활성화합니다.
{
  "fieldMappings": [
    { "sourceFieldName": "metadata_user_ids",             "targetFieldName": "UserIds" },
    { "sourceFieldName": "metadata_group_ids",            "targetFieldName": "GroupIds" },
    { "sourceFieldName": "metadata_spo_site_url",  "targetFieldName": "SharePointSiteUrl" }
  ]
}
기술 세트가 문서를 청크로 분할하는 경우(예: 통합 벡터화를 위한 Text Split 기술을 사용하는 경우) 대신 SharePointSiteUrl을 통해 indexProjections.selectors[].mappings를 각 청크에 프로젝션하세요.
ACL 필드를 채울 위치 선택을 참조하세요.
4. 인덱스 쿼리
클라이언트 쪽 변경이 필요하지 않습니다. 동일한 x-ms-query-source-authorization 토큰은 Microsoft Entra 및 SharePoint 사이트 그룹 적용을 활성화합니다. Foundry IQ 서비스는 인덱스에서 sharePointConnectorAppRegistration를 사용하여 서버 측에서 SharePoint 그룹 멤버십을 확인합니다.
요청 형식은 일반 쿼리 예제 및 SharePoint 관련 SharePoint 사이트 그룹 적용 예제를 참조하세요.
5. 확인
SharePoint 그룹 ID가 인덱스에 있는지 확인하려면 GroupIds를 실행하여 spg:을(를) 선택하고, 응답에서 접두사가 있는 값을 찾습니다.
인덱싱된 콘텐츠와 원본 콘텐츠 간에 사용 권한 동기화
콘텐츠 및 권한 메타데이터는 별도의 처리 단계를 통해 Search에 복제됩니다. 권한 부여가 발생하는 위치와 애플리케이션이 업데이트를 관리하는 방법에 따라 검색 방법을 선택합니다.
최신성을 위한 검색 방법 선택
애플리케이션이 검색에서 복제된 권한 하위 집합이 아닌 SharePoint 사용 권한 모델을 사용하여 요청 시 검색이 필요한 경우 원격 SharePoint를 선호합니다. 이 방법은 추가 검색 동기화 파이프라인 없이 Microsoft 365 거버넌스 제어 기능을 통해 SharePoint에 더 가까운 최신성을 제공합니다. 사용자 지정 검색 인덱스에는 인덱싱된 검색 방식을, 애플리케이션 제어 제출에는 Push를 선택합니다.
| 의사 결정 | 원격 SharePoint | 인덱싱된 SharePoint | 고객 관리형 푸시 API |
|---|---|---|---|
| 권한 부여 기관 | SharePoint의 권한 모델 및 Microsoft 365 거버넌스 컨트롤을 사용하여 사용자를 대신한 Microsoft 365 검색. | SharePoint 권한의 복제된 하위 집합에 대한 쿼리 시간 필터링입니다. | 애플리케이션에서 제공하는 사용 권한 값에 대한 쿼리 시간 필터링; 자동 SharePoint ACL 동기화 또는 네이티브 그룹 확인이 없습니다. |
| 콘텐츠 및 권한 최신 상태 | 추가 검색 인덱스 동기화는 없으며, Microsoft 365 처리 및 원격 소스 제한 사항에 따라 달라집니다. | 원본 알림 및 성공적인 인덱서 처리가 복제본을 업데이트합니다. 일정은 엄격한 최신성 보장 범위를 설정하지 않습니다. | 애플리케이션은 즉시 쿼리 표시 여부가 아니라 제출 타이밍을 제어합니다. |
| 해지 | Microsoft 365 처리에 따르며, 지연 없는 약정은 아닙니다. | 오래된 인덱싱된 권한 부여는 관련 업데이트가 처리될 때까지 지속될 수 있습니다. | 애플리케이션은 해지된 권한을 감지하고, 영향을 받는 레코드 및 청크를 업데이트하고, 결과를 확인합니다. |
| 신원 관련 책임 | 원격 소스에 필요한 위임된 사용자 ID를 제공합니다. | 수집 자격 증명, 지원되는 그룹 확인 및 쿼리 사용자의 토큰을 구성합니다. | 지원되는 권한 ID 및 쿼리 권한 부여를 제공하세요. 원본-인덱스 권한 변환을 구현하세요. |
| 사용자 지정 | 지원되는 필터 및 메타데이터를 사용하여 검색 범위를 지정합니다. 이는 Retrieval API 기능에 따라 달라집니다. | 인덱스 스키마, 지원되는 강화, 청크 및 벡터를 구성합니다. | 수집 파이프라인에서 추출, 인덱스 스키마, 청킹, 벡터 및 권한 업데이트를 구현합니다. |
| 운영 | 검색 및 Microsoft 365 종속성을 모니터링합니다. 예약할 검색 인덱서는 없습니다. | 인덱서 실행을 모니터링하고, 권한을 새로 고치고, 문서 및 프로젝션을 확인합니다. | 다음 섹션에 설명된 대로 수집 파이프라인을 작동하고 업데이트 실패를 처리합니다. |
| 네트워크 및 정책 경계 | 원격 원본의 필수 구성 요소 및 제한 사항을 따르세요. 이는 조건부 액세스 해결 방법이 아닙니다. | 커넥터 제한 사항이 적용됩니다. SharePoint Online은 퍼블릭 엔드포인트를 사용합니다. | 애플리케이션은 원본 및 검색 연결을 소유합니다. 푸시는 SharePoint 정책 요구 사항을 변경하지 않습니다. |
| API 및 릴리스 범위 | 원격 지식 원본 및 Copilot 검색 API는 미리 보기 상태이므로 원격 API 지침을 따르세요. | SharePoint ACL 수집 및 필터링은 일반적으로 REST 2026-10-01와 함께 사용할 수 있습니다.
인덱싱된 기술 자료 지침 에는 별도의 API 및 미리 보기 요구 사항이 있습니다. |
푸시 REST API를 통한 권한 수집은 일반적으로 사용할 수 있습니다. 연결된 가이드는 해당 예제에 사용되는 REST API 버전과 SDK 지원 고려 사항을 식별합니다. 권한 필터 스키마는 2026-10-01 데이터 평면 REST API 참조를 참조하세요. |
인덱싱된 검색, 원본 전파, 콘텐츠 및 ACL 처리, 그룹 멤버 자격 전파, 토큰 갱신, 쿼리 시간 멤버 자격 캐싱 및 인덱스 새로 고침의 경우 각각 가시성에 영향을 줄 수 있습니다. 요청되거나 예약된 시작은 처리 완료가 아닙니다. 실행은 간격을 초과하거나 제한, 재시도 또는 실패가 발생할 수 있습니다. 일정, reset, reset-docs 및 사용 권한 다시 동기화는 즉시 새로 고침 제어 기능이 아닙니다.
푸시를 사용하면 애플리케이션이 SharePoint 변경 검색, 콘텐츠 및 권한 동기화, 추출, 청크 및 벡터, 삭제 및 부실 레코드 정리, 재시도, 순서 지정, 조정 및 모니터링을 담당합니다. 제출 시간만으로는 엄격한 종단 간 최신성이 확립되지 않습니다.
권한 부여 및 업데이트 오류 처리
애플리케이션이 유효한 사용자 권한 부여를 얻을 수 없거나 권한 평가가 실패하는 경우 해당 요청에 대해 보호된 콘텐츠 반환을 중지하고 오류를 표시합니다. 사용자 토큰 없이 다시 시도하거나, 권한 필터링을 사용하지 않도록 설정하거나, 관리자 권한 진단 액세스를 사용자 대상 대체 수단으로 사용하지 마세요. 애플리케이션 캐시 콘텐츠 및 생성된 응답에도 이 책임을 적용합니다.
고객 관리 푸시 파이프라인의 경우:
- HTTP
207응답의 부분 오류를 포함하여 각 문서의 인덱싱 결과를 검사합니다. 실패한 키를 추적하고 검색 인덱스 로드를 따라 백오프를 사용하여 다시 시도 가능한 오류를 다시 시도합니다. - 동일한 키에 대한 업데이트를 직렬화하고 재시도가 멱등성을 갖도록 합니다. 제출 전에 변경 내용을 통합합니다. 일괄 처리 작업 순서가 정의되지 않았습니다. 오래된 재시도가 해지된 권한을 복원하지 않도록 파이프라인에 원본 버전 또는 검사점을 유지합니다.
- 사용 권한 필드를 바꿀 때 의도한 전체 ACL 컬렉션을 제출합니다. 컬렉션 업데이트는 개별 부여를 추가하지 않고 컬렉션을 대체합니다.
- 인덱싱된 키 및 해당 청크를 기준으로 원본 항목을 대조합니다. 문서 삭제 지침을 사용하여 선택한 원본 범위 외부의 오래된 문서, 사용되지 않는 청크 및 레코드를 제거합니다. 한 키에 대한 업데이트는 다른 키를 정리하지 않습니다.
- 업데이트를 동기화된 것으로 처리하기 전에 인덱싱 결과, 쿼리 표시 여부 및 허용 및 거부된 사용자 액세스를 확인합니다.
인덱싱된 권한 새로고침
사용 권한 새로 고침 요구 사항에 따라 짧은 되풀이 인덱서 일정을 구성합니다. 최소 간격은 5분입니다. 기존 일정 정의 및 일정 구성 지침을 사용합니다.
간격은 완료 기한도 아니고 사용 권한 해지 서비스 수준 계약(SLA)도 아닙니다. 실행이 지연될 수 있으며 겹치는 실행으로 인해 예약된 실행 시작을 건너뛸 수 있습니다. 일정 동작 FAQ를 참조하세요. 권한 변경은 감지 및 성공적인 처리 후 인덱스에 반영되며 예약된 각 시작 시 자동으로 수행되지 않습니다. 되풀이 일정은 전체 권한 다시 동기화를 요청하지 않습니다.
ACL 수집을 사용하도록 설정하면 일반 증분 처리는 감지된 항목 수준 권한 변경 내용을 새로 고칩니다. 루트가 아닌 문서 라이브러리 폴더에 대해 지원되는 권한 변경 알림으로 인해 자식 콘텐츠가 변경되지 않은 경우에도 인덱서가 범위 내 하위 항목을 열거하고 후속 실행 중에 각 항목의 원본 ACL을 새로 고칩니다. 고유한 권한이 있는 자식은 폴더의 ACL 복사본을 받는 대신 자체 원본 액세스 규칙을 유지합니다.
이 폴더 사용 권한 경로는 이름 바꾸기 및 이동 전파 옵션과 독립적이며 별도의 전체 사용 권한 다시 동기화가 필요하지 않습니다. 사이트, 라이브러리, 목록 또는 드라이브 루트 변경 내용 또는 누락된 소스 알림에 대해 동일한 전파 동작을 설정하지 않습니다.
| 범위 변경 | 자동으로 검색됨 | 권장 작업 |
|---|---|---|
| 고유한 사용 권한(파일, 목록 항목 또는 페이지)이 있는 항목에 대한 권한 변경이 감지됨 | Yes | 인덱서를 실행하거나 예약된 일정이 실행되도록 둔 다음 새로 고친 ACL을 확인합니다. |
| 특정 항목의 콘텐츠 변경 | Yes | 변경된 항목을 처리하면 유효 ACL도 다시 평가됩니다. |
| 지원 루트가 아닌 문서 라이브러리 폴더의 권한 변경 알림 | Yes | 이후 실행이 성공하면 변경되지 않은 파일을 포함하여 범위에 포함된 하위 항목이 새로 고쳐집니다. 고유한 권한이 있는 하위 항목은 자체 소스 ACL을 유지합니다. |
| 사이트, 라이브러리, 목록 또는 드라이브 루트 권한 변경; 누락된 알림 | 폴더 업데이트 경로에서 처리되지 않음 | 기존에 인덱싱된 ACL을 새로 고치려면 permissions resync를 사용하고, 해당 문서의 콘텐츠와 ACL을 다시 처리하려면 영향을 받는 문서를 재설정하세요. 결과를 확인합니다. |
| 기존 인덱서에서 ACL 수집이 사용하도록 설정됨 | 백필이 필요합니다 | 기존 레코드에 이미 metadata_spo_item_path이 있는 경우 permissions resync를 사용합니다. 그렇지 않은 경우 필요한 필드와 해당하는 프로젝션 매핑을 추가한 다음, 영향을 받는 원본 항목을 재설정하고 재처리하여 해당 경로와 ACL이 채워지도록 합니다. |
이러한 작업은 인덱싱된 SharePoint 기술 소스의 생성된 인덱서에도 적용됩니다. 스키마 필드만 추가하는 것만으로는 기존 레코드가 채워지지 않습니다. 프로젝션 인덱스의 경우 영향을 받는 청크에 대한 권한 및 원본 메타데이터를 확인합니다.
원본 수명 주기 변경 사항은 사용 권한만 새로 고치는 작업과 별도로 처리합니다.
- 콘텐츠 변경: 일반 인덱서 실행 또는 선택적 재설정을 통해 영향을 받는 콘텐츠 및 해당 청크를 다시 처리합니다. 권한 다시 동기화는 추출 또는 임베딩을 다시 실행하지 않습니다.
- 이동 및 이름 바꾸기: 커넥터의 증분 인덱싱 제한 사항을 확인하고 필요한 경우 원본 선택 경로를 업데이트합니다. 현재 원본 경로 및 인덱싱된 ID를 이전 레코드 및 청크와 비교합니다. 권한 재동기화를 키 마이그레이션으로 처리하지 마세요.
- 삭제: 커넥터는 후속 실행에서 원본 삭제를 감지합니다. 성공적으로 처리한 후 원본 항목의 인덱싱된 문서와 청크가 없음을 확인합니다.
- 오래된 레코드 또는 청크: 처리 후 예상 원본 항목과 예상 자식을 실제 인덱싱된 키와 비교합니다. Delete documents를 사용하여 나머지 레코드를 조사합니다. 현재 레코드를 성공적으로 새로 고치는 것은 사용되지 않는 레코드가 제거되었다는 증거가 아닙니다.
쿼리는 인덱서를 시작하지 않습니다. 완료, 경고, 실패 및 항목 수에 대한 실행 상태를 모니터링한 다음 권한 필터링 결과를 확인합니다. 성공적인 실행만으로는 엔드 투 엔드 새로 고침이 입증되지는 않습니다.
특정 문서 다시 설정
특정 문서 재설정을 사용하여 알려진 문서 키에 대한 콘텐츠 및 ACL을 다시 처리한 다음, 인덱서를 실행합니다. 이 프로세스는 권한 전용 새로 고침과 다릅니다.
전체 데이터 원본에서 ACL 다시 동기화
REST API 2026-10-01 및 options: ["permissions"].와 함께 resync 사용 다음 수동 또는 예약된 인덱서 실행은 요청을 처리합니다. 완료될 때까지 이를 모니터링합니다. 요청 수락이 처리가 완료된 것을 의미하지는 않습니다. 이 권한 전용 작업은 각 레코드의 기존 metadata_spo_item_path를 사용하여 기술 세트 또는 임베딩을 다시 실행하지 않고 인덱싱된 문서 및 프로젝팅된 청크를 새로 고칩니다. 경로가 없는 레코드의 경우 백필 지침을 따릅니다. 이후 일반 콘텐츠 실행은 별도의 작업입니다.
권한 재동기화는 일반 인덱서 실행 중에 콘텐츠를 다시 처리할 수 있는 동기화 다시 시도와는 별개입니다. 또한 조직 전체 공유 링크 또는 링크 만료 기능에 대한 지원을 추가하지 않습니다.
관련 업데이트가 처리될 때까지 쿼리는 오래된 인덱싱된 ACL을 사용할 수 있습니다. 처리 후 쿼리 문제 해결 검사를 사용하여 허용된 테스트 및 거부된 테스트 사용자의 결과를 비교합니다.
데이터 및 ACL을 인덱싱한 후 인덱스를 쿼리할 수 있습니다.
Troubleshooting
| 증상 | 원인 및 해결 방법 |
|---|---|
UserIds 또는 GroupIds가 인덱싱된 문서에서 비어 있습니다. |
기술 세트에서 projectionMode: skipIndexingParentDocuments를 사용하는 경우, 인덱서는 ACL 필드에 대한 필드 매핑을 무시합니다. 대신 각 청크에서 indexProjections.selectors[].mappings를 통해 ACL 필드를 설정하세요. |
SharePoint 사이트 그룹 ID가 없거나 GroupIds 값에 spg: 접두사 없음 |
인덱스에 sharePointConnectorAppRegistration 구성이 적용되어 있는지, SharePointSiteUrl 필드가 존재하며 sharepointSiteUrl: true를 포함하는지, 그리고 metadata_spo_site_url 매핑이 인덱서 필드 매핑 또는 인덱스 프로젝션에 있는지 확인합니다. |
SharePointSiteUrl이 ACL이 정상적으로 채워지는데도 인덱싱 후 비어 있거나 null입니다 |
인덱서는 이 메타데이터를 metadata_spo_site_url 아래에 내보내며, metadata_sharepoint_site_url 아래에는 내보내지 않습니다. 인덱서 필드 매핑에서 .를 사용하는지 확인합니다 "sourceFieldName": "metadata_spo_site_url". 기술 세트가 청크로 분할된 문서에 인덱스 프로젝션을 사용하는 경우 프로젝션 매핑 원본이 /document/metadata_spo_site_url인지 확인하세요. |
| 인덱서는 401 또는 403을 반환합니다. | 시나리오에 대한 Microsoft Graph 및 SharePoint API 권한 모두에 대한 관리자 동의를 부여합니다. 시나리오에 필요한 경우 페더레이션 자격 증명(클라이언트 암호 아님)을 사용합니다. ACL별 사용 권한 시나리오를 참조하세요. |
| 원본 ACL 변경 후 사용 권한이 최신이 아닙니다. | 인덱싱된 콘텐츠와 원본 콘텐츠 간의 권한 동기화에서 성공적인 처리 및 변경 범위를 확인합니다. 지원되는 폴더 알림은 일반적인 증분 처리를 사용합니다. 다른 범위 또는 누락된 알림에는 명시적 새로 고침이 필요할 수 있습니다. |
| ACL 수집이 누락된 원본 경로를 보고합니다. | 필요한 metadata_spo_item_path 인덱스 필드와 적용 가능한 프로젝션 매핑을 추가한 다음 영향을 받는 원본 항목을 재설정 및 다시 처리합니다. 필드만 추가해도 기존 레코드가 채워지지 않으며 사용 권한 다시 동기화로 누락된 경로가 백필되지 않습니다.
권한 필드 추가 및 백필 지침을 참조하세요. |
sharePointConnectorAppRegistration 구성 시 federatedCredentialId 거부됨 |
페더레이션된 ID 자격 증명의 개체 ID 또는 관리형 ID의 주체 ID가 아니라 관리형 ID의 애플리케이션 ID를 사용합니다. 페더레이션 자격 증명 애플리케이션 ID를 참조하세요. |
인덱서는 401 Unauthorized을 반환하고 FederatedCredentialApplicationId이 설정됩니다. |
ApplicationId에서 찾을 수 있는 관리형 ID의 애플리케이션 ID를 사용했는지, 수집 애플리케이션의 애플리케이션(클라이언트) ID() 또는 개체 ID가 아닌지 확인하세요. 사용자가 할당한 관리 ID의 경우 관리 ID 리소스의 속성 페이지에서 클라이언트 ID를 사용합니다.
올바른 Microsoft Entra 식별자 찾기를 참조하세요. |
ACL 메타데이터가 인덱싱된 후 누락되거나 예기치 않거나 실패한 쿼리 시간 결과는 SharePoint 권한 필터링 문제 해결을 참조하세요.