참고
Foundry IQ (Azure AI 검색)는 관리형 검색을 위한 상위 수준의 지식 원본 및 지식 베이스 API와 함께 직접 인덱싱 및 쿼리 API를 제공합니다. Azure 포털, REST API 또는 Azure SDK 사용하여 이러한 기능을 구성하거나 Microsoft Foundry 포털의 기술 자료에 에이전트를 연결합니다.
이 문서에서는 Foundry IQ 서비스의 퍼블릭 엔드포인트에 대한 인바운드 네트워크 액세스를 제한하는 방법을 설명합니다. 특정 IP 주소, 주소 범위 또는 서브넷에서만 액세스할 수 있도록 IP 방화벽 규칙을 구성할 수 있습니다. 신뢰할 수 있는 Azure 서비스에 대한 예외를 사용하도록 설정할 수도 있습니다.
방화벽 규칙은 Foundry IQ 서비스에 요청(쿼리, 인덱싱, 관리 작업)을 보낼 수 있는 클라이언트를 제어합니다. Foundry IQ 서비스에서 외부 리소스로의 아웃바운드 연결에는 영향을 주지 않습니다. 아웃바운드 보안은 Azure 네트워크 보안으로 보호되는 콘텐츠에 대한 액세스 허용 참조하세요.
팁 (조언)
퍼블릭 엔드포인트에 대한 모든 데이터 평면 액세스를 차단하려면 프라이빗 엔드포인트 또는 네트워크 보안 경계 를 대신 사용합니다.
사전 준비 사항
Foundry IQ 서비스(기본 계층 이상). 무료 계층에서는 방화벽 구성이 지원되지 않습니다.
Foundry IQ 서비스에 대한 소유자 또는 기여자 권한입니다.
제한 사항 및 고려 사항
일부 워크플로에서는 퍼블릭 엔드포인트에 대한 액세스가 필요합니다. 특히 Azure 포털의 데이터 가져오기 마법사는 기본 제공(호스트된) 샘플 데이터에 연결하고 퍼블릭 엔드포인트를 통해 모델을 포함합니다. 자세한 내용은 가져오기 마법사의 보안 연결을 참조하세요.
네트워크 규칙은 Foundry IQ 서비스의 퍼블릭 엔드포인트를 대상으로 하는 데이터 평면 작업에 적용되며, 여기에는 인덱스 생성, 인덱스 쿼리 수행 및 Search Service REST APIs에 설명된 기타 모든 작업이 포함됩니다.
서비스 관리를 대상으로 하는 컨트롤 플레인 작업은 Azure Resource Manager 지원하는
네트워크 보호를 참조하세요. 샘플 데이터를 사용하여 개념 증명 테스트의 초기 단계에 있는 경우 필요할 때까지 네트워크 액세스 제어를 지연하는 것이 좋습니다.
네트워크 액세스 구성
이 섹션에서는 Azure 포털에서 Foundry IQ 서비스에 대한 네트워크 액세스를 구성하는 방법을 설명합니다. 또는 Search Management REST API, Azure PowerShell 또는 Azure CLI 사용할 수 있습니다.
네트워크 액세스를 구성하려면 다음을 수행합니다.
Azure 포털에서 Foundry IQ 서비스로 이동합니다.
왼쪽 창에서 네트워킹 설정을>선택합니다.
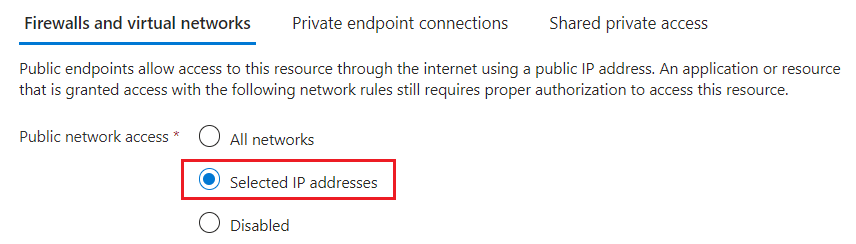
공용 네트워크 액세스의 경우 선택한 IP 주소를 선택합니다. 프라이빗 엔드포인트를 구성하는 경우에만 사용 안 함으로 선택합니다.
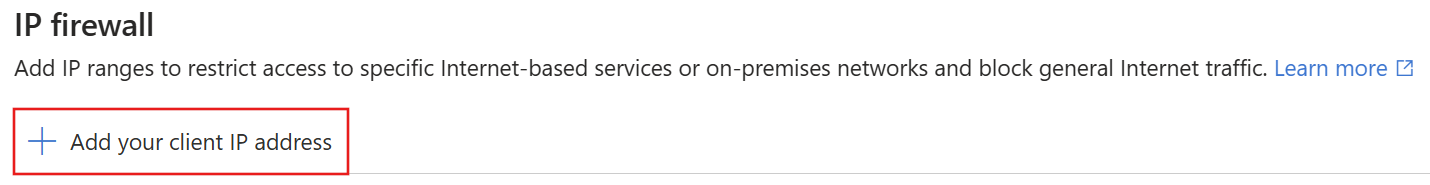
IP 방화벽 아래에서 클라이언트 IP 주소 추가를 선택합니다.
이 단계에서는 디바이스의 공용 IP 주소가 Foundry IQ 서비스에 연결할 수 있도록 하는 인바운드 규칙을 만듭니다.
팁 (조언)
포털은 직접 연결에 클라이언트 IP 주소를 사용합니다. 클라이언트가 허용된 IP 목록에 있는 경우 추가 구성 없이 모든 포털 기능을 사용할 수 있습니다.
Foundry IQ 서비스에 요청을 전송하는 다른 디바이스 또는 서비스용 클라이언트 IP 주소를 추가합니다. CIDR 형식을 사용합니다. 예를 들어 8.8.8.0/24는 8.8.8.0에서 8.8.8.255 사이의 IP 주소를 나타냅니다.
Azure 서비스의 공용 IP 주소를 얻으려면 Azure IP 범위 및 서비스 태그 참조하세요. 검색 클라이언트가 Azure 함수 내에서 호스트되는 경우 Azure Functions
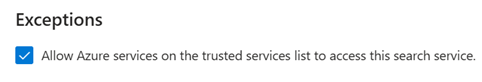
IP 주소를 참조하세요. (선택 사항) Exceptions 아래에서 신뢰할 수 있는 서비스 목록에서 Azure 서비스를 허용하여 이 검색 서비스에 액세스를 선택합니다.
이 예외를 사용하면 유효한 관리 ID 및 역할 할당이 있는 신뢰할 수 있는 Azure 서비스가 방화벽을 우회할 수 있습니다. 자세한 내용은 신뢰할 수 있는 Azure 서비스에 대한 액세스 참조하세요.
변경 내용을 저장합니다.
효력이 발생하기 까지 몇 분 정도 걸릴 수 있습니다. 네트워크 구성과 관련된 문제를 해결하기 전에 15분 이상 기다립니다.
IP 액세스 제어 정책을 사용하도록 설정하면 허용된 목록 외부의 IP 주소에서 요청이 거부되고 403 사용할 수 없음 응답이 표시됩니다.
신뢰할 수 있는 Azure 서비스에 대한 액세스 권한 부여
신뢰할 수 있는 서비스 예외를 사용하도록 설정한 경우 Foundry IQ 서비스는 IP 주소를 확인하지 않고 신뢰할 수 있는 Azure 리소스의 요청을 수락합니다. 신뢰할 수 있는 각 리소스에는 관리 ID(시스템 할당 또는 사용자 할당이지만 일반적으로 시스템 할당)와 데이터 및 작업에 대한 권한을 부여하는 Foundry IQ의 역할 할당이 있어야 합니다.
Foundry IQ의 신뢰할 수 있는 서비스 목록에는 다음이 포함됩니다.
-
Microsoft.CognitiveServicesAzure OpenAI 및 Foundry 도구용 -
Microsoft.MachineLearningServicesAzure Machine Learning용.
이 예외는 Microsoft Foundry 또는 Azure Machine Learning에서 에이전트 검색이나 통합 벡터화 중에 Foundry IQ로 요청을 보낼 때 일반적으로 사용됩니다.
신뢰할 수 있는 리소스에는 관리형 ID가 반드시 있어야 합니다.
Azure OpenAI 및 Azure Machine Learning 대한 관리 ID를 설정하려면 다음 문서를 참조하세요.
Microsoft Foundry 리소스에 대한 관리 ID를 설정하려면 다음을 수행합니다.
- Azure 포털 Microsoft Foundry 리소스로 이동합니다.
- 왼쪽 창에서 리소스 관리>ID를 선택합니다.
- 토글을 사용하여 시스템 할당 관리 ID를 사용하도록 설정합니다.
신뢰할 수 있는 리소스에는 역할 할당이 반드시 있어야 합니다
Azure 리소스에 관리 ID가 있으면 Foundry IQ에서 역할을 할당하여 관리 ID에 권한을 부여합니다. 할당하는 역할은 워크로드에 따라 달라집니다.
- 인덱스 또는 기술 자료 만들기와 같은 개체 수준 작업의 경우 Search Service Contributor.
- 읽기/쓰기 콘텐츠 액세스에 대한 Search Index Data Contributor
- Search Index Data Reader 읽기 전용 콘텐츠 액세스용.
역할을 할당할 때 관리 ID를 멤버 유형으로 선택하고 Microsoft Foundry 또는 Azure Machine Learning 리소스의 시스템 할당 ID를 선택합니다.
참고
이 문서에서는 Foundry IQ 서비스에 대한 인바운드 요청에 대한 신뢰할 수 있는 예외에 대해 설명합니다. Foundry IQ는 다른 Azure 리소스의 신뢰할 수 있는 서비스 목록에도 있습니다. 예를 들어 Foundry IQ에서 Azure Storage로의 인덱서 연결에 대해 신뢰할 수 있는 서비스 예외를 사용할 수 있습니다.
다음 단계:
방화벽을 통해 요청이 허용된 후에는 인증되고 권한이 부여되어야 합니다. 다음의 두 가지 옵션을 사용할 수 있습니다.
키 기반 인증으로, 요청에 관리자 또는 쿼리 API 키가 포함됩니다. 해당 옵션이 기본 설정입니다.
역할 기반 액세스 제어, 호출자가 Foundry IQ 서비스의 보안 역할 구성원인 경우. 이 옵션은 가장 안전합니다. 데이터에 액세스하고 작업을 수행할 수 있는 권한을 위해 Foundry IQ에서 인증 및 역할 할당에 Microsoft Entra ID를 사용합니다.