참고
Foundry IQ (Azure AI 검색)는 관리형 검색을 위한 상위 수준의 지식 원본 및 지식 베이스 API와 함께 직접 인덱싱 및 쿼리 API를 제공합니다. Azure 포털, REST API 또는 Azure SDK 사용하여 이러한 기능을 구성하거나 Microsoft Foundry 포털의 기술 자료에 에이전트를 연결합니다.
중요
이 문서에서 (미리 보기)로 표시된 기능 또는 성능은 공개 미리 보기로 제공되며 Microsoft Azure 미리 보기에 대한 추가 사용 약관의 적용을 받습니다.
Foundry IQ(Azure AI 검색)에 해당하는 미리 보기 관련 조건은 미리 보기 기능을 참조하세요.
CMK(고객 관리형 키)를 사용하도록 설정하면 Microsoft 관리형 키 사용할 때 미사용 시 기본 암호화를 기반으로 보안이 추가됩니다. CMK를 사용하도록 설정하면 다음 기능을 포함하여 데이터를 보호하는 데 사용되는 암호화 키를 제어합니다.
- 고객 정의 일정에 따라 키 회전
- 암호화된 콘텐츠에 대한 액세스를 차단하기 위해 키를 사용하지 않도록 설정하거나 해지합니다(캐시된 키는 최대 60분 동안 유지될 수 있음).
- Azure Key Vault 로깅을 통한 키 사용 감사
foundry IQ(Azure AI 검색)는 CMK를 KEK(키 암호화 키)로 사용하여 콘텐츠를 보호하는 데이터 암호화 키를 래핑하고 래핑 해제합니다. CMK를 사용하여 콘텐츠를 직접 암호화하거나 암호 해독하지는 않습니다.
다음을 사용하여 키를 만들고, 저장하고, 관리할 수 있습니다.
Azure Key Vault
Azure Key Vault 관리형 HSM(하드웨어 보안 모듈). Azure Key Vault 관리형 HSM은 FIPS 140-2 수준 3 유효성이 검사된 HSM입니다. Azure Key Vault에서 HSM으로 마이그레이션하려면 키를 회전하고 스토리지용 관리형 HSM을 선택합니다.
Azure Key Vault 관리형 HSM EKM(외부 키 관리)입니다. 관리형 HSM에 저장된 키와 달리 외부 키는 Microsoft 인프라 외부에서 고객이 운영하는 HSM에 남아 있습니다. 관리되는 HSM 경로는 EKM 프록시를 통해 래핑 및 언래핑 작업을 해당 HSM으로 라우팅합니다.
이 문서에서는 Foundry IQ에서 암호화된 데이터를 추가로 보호하기 위해 CMK를 구성하는 방법을 설명합니다.
중요
- CMK(고객 관리형 키) 추가는 미사용 데이터에 대한 암호화에 적용됩니다. 사용 중인 데이터를 보호해야 하는 경우 기밀 컴퓨팅을 사용하는 것이 좋습니다.
필수 구성 요소
Foundry IQ의 청구 가능 계층(기본 이상, 모든 지역).
Azure Key Vault 및 일시 삭제와 제거 보호가 사용하도록 설정된 키 자격 증명 모음 또는 외부 키 관리를 포함하는 Azure Key Vault Managed HSM. 이 리소스는 모든 구독 및 다른 테넌트에 있을 수 있습니다. 이러한 지침에서는 단일 테넌트를 가정합니다. 테넌트 간 구성은 여러 테넌트에서 고객 관리형 키 구성을 참조하세요.
외부 키 관리의 경우 구독에서 EKM을 사용하도록 설정된 관리형 HSM, 운영 EKM 프록시 및 외부 HSM의 RSA 키가 필요합니다. 설정 요구 사항은 Azure CLI를 사용하여 첫 번째 외부 키 만들기 문서를 참조하세요.
서비스 수준 CMK를 구성하려는 경우 Search Management REST API 버전 2026-03-01-preview 이상을 사용합니다. 개체가 서비스 수준 키를 상속하는지 여부를 검사하려면 데이터 평면 API 버전 2026-05-01-preview 이상을 사용합니다.
키 액세스에 대한 사용 권한을 설정하고 역할을 할당하는 기능. 키를 만들려면 Azure Key Vault에서 Key Vault Crypto Officer 또는 Azure Key Vault 관리되는 HSM에서 관리되는 HSM Crypto User를 사용합니다.
Azure Key Vault 역할을 할당하려면 구독 소유자, 사용자 액세스 관리자, 역할 기반 액세스 제어 관리자이거나, Microsoft.Authorization/roleAssignments/write 권한이 있는 사용자 지정 역할에 할당되어 있어야 합니다. 관리형 HSM 키 액세스에는 별도의 로컬 RBAC 역할 할당 권한이 필요합니다.
Foundry IQ 개체에 CMK 구성
CMK(고객 관리형 키)로 구성할 수 있는 암호화된 데이터가 있는 개체에는 인덱스, 동의어 목록, 인덱서, 데이터 원본, 벡터라이저 및 기술 세트가 포함됩니다. 암호화는 암호 해독에 계산 비용이 많이 들기 때문에 중요한 콘텐츠만 암호화됩니다.
암호화는 다음을 통해 수행됩니다.
인덱스 및 동의어 목록 내의 모든 콘텐츠입니다.
인덱서, 데이터 원본, 기술 세트 및 벡터라이저의 민감한 콘텐츠입니다. 중요한 콘텐츠에는 연결 문자열, 설명, ID, 키 및 사용자 입력이 포함됩니다. 예를 들어 기술 세트에는 연결된 서비스에 대한 키가 포함될 수 있으며 일부 기술은 사용자 지정 엔터티와 같은 사용자 입력을 허용합니다. 두 경우 모두 키와 사용자 입력이 암호화됩니다. Azure 데이터 원본 또는 Azure OpenAI 모델과 같은 외부 리소스에 대한 참조도 암호화됩니다.
개체를 새로 만들 때는 고객 관리형 키를 개체에 추가해야 합니다. 다음 사항에 유의해야 합니다.
CMK를 기존 개체에 소급하여 추가할 수 없습니다. 고객 관리형 키를 기존 개체에 추가하려면 암호화를 사용하도록 설정된 해당 개체를 삭제하고 다시 만들어야 합니다.
CMK가 구성되면 서비스에서 미사용 데이터(장기 스토리지) 또는 임시 캐시된 데이터(단기 스토리지)를 포함하여 데이터를 쓸 때마다 암호화가 발생합니다. 데이터 원본, 인덱서 및 기술 세트와 같은 개체의 경우 개체 정의가 암호화됩니다. 인덱스의 경우 인덱싱된 문서 자체(인덱스 스키마뿐만 아니라)가 암호화됩니다.
다른 Key Vault 또는 HSM 스토리지로 전환하는 것을 포함하여 기존 CMK 구성을 변경할 수 있습니다. 다른 테넌트에서 Key Vault를 사용하려면 테넌트 간 CMK를 구성합니다.
CMK를 사용한 암호화는 되돌릴 수 없습니다. 키를 회전하고 CMK 구성을 변경할 수 있지만 인덱스 암호화는 인덱스의 수명 동안 지속됩니다. CMK를 사용하여 암호화한 후에는 Foundry IQ 서비스에서 키에 액세스할 수 있는 경우에만 인덱스 액세스가 가능합니다. 역할 할당을 삭제하거나 변경하여 키에 대한 액세스를 취소하는 경우 인덱스를 사용할 수 없으며 인덱스가 삭제되거나 키에 대한 액세스가 복원될 때까지 서비스를 확장할 수 없습니다. 키를 삭제하거나 회전하는 경우 가장 최근 키는 최대 60분 동안 캐시됩니다.
Foundry IQ 서비스 전체에 CMK 적용이 필요한 경우 적용 정책을 설정합니다.
Azure Policy 및 서비스 수준 CMK 구성(아직 미리 보기 상태)을 사용하는 CMK 적용은 독립적인 설정입니다. 필요에 따라 둘 중 하나 또는 둘 다를 사용할 수 있습니다. 서비스 수준 CMK 구성은 새 개체에 기본 키를 적용하는 반면, Azure Policy 적용하면 모든 개체가 암호화 요구 사항을 준수하도록 보장합니다. 서비스 수준 키 없이 CMK 적용 정책을 사용하도록 설정하는 경우 모든 CMK 사용 개체는 생성 시 자체 암호화 키를 지정해야 합니다. CMK 구성을 생략하는 개체 만들기 요청이 실패합니다.
기본적으로 새 개체에서 서비스 수준 CMK 사용(미리 보기)
2026-03-01-preview 릴리스부터 Foundry IQ 서비스 자체의 서비스 수준에서 고객 관리형 키를 구성할 수 있습니다. 이 기능을 사용하면 키를 한 번 구성하고 기본적으로 새로 만든 모든 개체에 적용할 수 있습니다. 이 보호는 개체를 만들 때마다 키 정보를 지정하지 않고도 사용자가 제어하는 키로 Foundry IQ 서비스의 중요한 데이터를 안전하게 유지합니다. 데이터 평면 API 버전 2026-05-01-preview 이상에서 속성은 isServiceLevelKeyencryptionKey 개체가 서비스 수준 키를 상속하는지 또는 명시적 개체 수준 키를 사용하는지 여부를 결정하는 데 도움이 됩니다.
서비스 수준에서 CMK를 사용하도록 설정하면 다음을 의미합니다.
Foundry IQ 서비스에서 만든 모든 새 개체는 기본적으로 서비스 수준 고객 관리형 키를 자동으로 사용하므로 개체를 만들 때마다 암호화 키 세부 정보를 더 이상 명시적으로 지정할 필요가 없습니다.
이 기능은 선택 사항이며 개체별로 CMK를 계속 구성할 수 있습니다. 또한 개별 개체에 대한 서비스 수준 키를 재정의하고 서비스 수준 키를 독립적으로 회전하여 필요에 따라 다른 개체에 서로 다른 키를 사용할 수 있습니다.
만든 개체에 대한 새 키를 지정하여 이 기본 키를 재정의할 수 있습니다. 지정한 개체 수준 키는 해당 개체의 기본 서비스 수준 키를 재정의합니다.
서비스 수준 및 개체 수준 CMK 중에서 선택
기본적으로 서비스 수준 CMK를 사용하여 모든 개체에 단일 키를 적용합니다. 키를 한 번 구성하면 새 개체가 해당 보호를 자동으로 상속합니다.
독립적인 키 수명 주기가 필요한 워크로드에 개체 수준 CMK를 사용합니다. 기존 개체 수준 CMK 구성은 변경 없이 계속 작동합니다. 서비스 수준 CMK는 키 관리를 간소화하지만 개체 수준 CMK를 대체하지는 않습니다.
일반적인 엔터프라이즈 패턴은 대부분의 개체(인덱스, 인덱서, 데이터 원본, 기술 세트, 벡터라이저 및 동의어 맵)에 대한 서비스 수준 키를 구성하는 것입니다. 더 엄격한 규정 준수 요구 사항이 있는 워크로드는 액세스, 회전 및 해지를 독립적으로 관리하도록 개체 수준 키를 구성할 수 있습니다.
1단계: 암호화 키 만들기
Azure Key Vault 또는 Azure Key Vault 관리형 HSM에서 키를 만들거나 Managed HSM에 외부 키 참조를 등록합니다. Foundry IQ 암호화는 2048, 3072 및 4096 크기의 RSA 키를 지원합니다. 이러한 요구 사항은 외부 키에도 적용됩니다. 지원되는 키 유형에 대한 자세한 내용은 키 정보를 참조하세요.
시작하기 전에 이러한 팁을 검토하는 것이 좋습니다.
키는 키 래핑 및 키 래핑 해제 작업을 허용해야 합니다. Foundry IQ에는 CMK에 대한 암호화 또는 암호 해독 작업이 필요하지 않습니다.
Azure Portal,
Azure Portal에서 키 자격 증명 모음으로 이동합니다.
왼쪽에서 개체>키를 선택한 다음 생성/가져오기를 선택합니다.
키 만들기 창의 옵션 목록에서 생성을 선택하여 새 키를 만듭니다.
키의 이름을 입력하고 다른 키 속성에 대한 기본값을 적용합니다.
필요에 따라 자동 회전을 사용하도록 키 회전 정책을 설정합니다.
만들기를 선택하여 배포를 시작합니다.
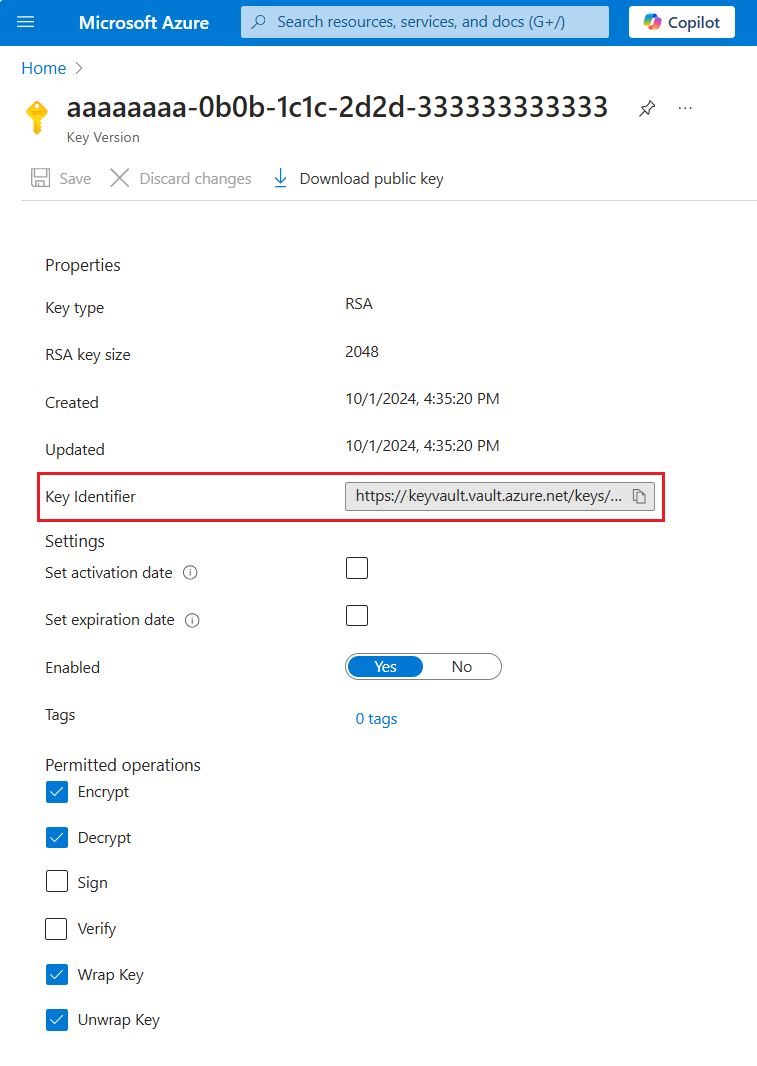
키를 만든 후 키 식별자를 가져옵니다. 키를 선택하고 현재 버전을 선택한 다음 키 식별자를 복사합니다. 키 자격 증명 모음 URI, 키 이름 및 키 버전으로 구성됩니다. Foundry IQ에서 암호화된 인덱스를 정의하려면 식별자가 필요합니다.
2단계: 보안 주체 만들기
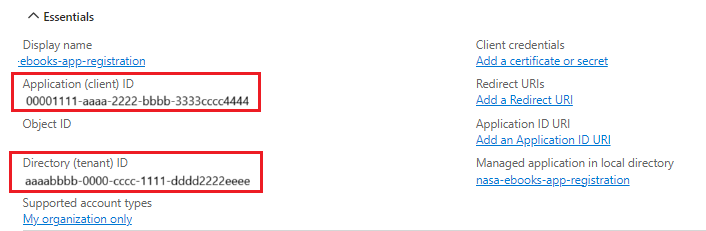
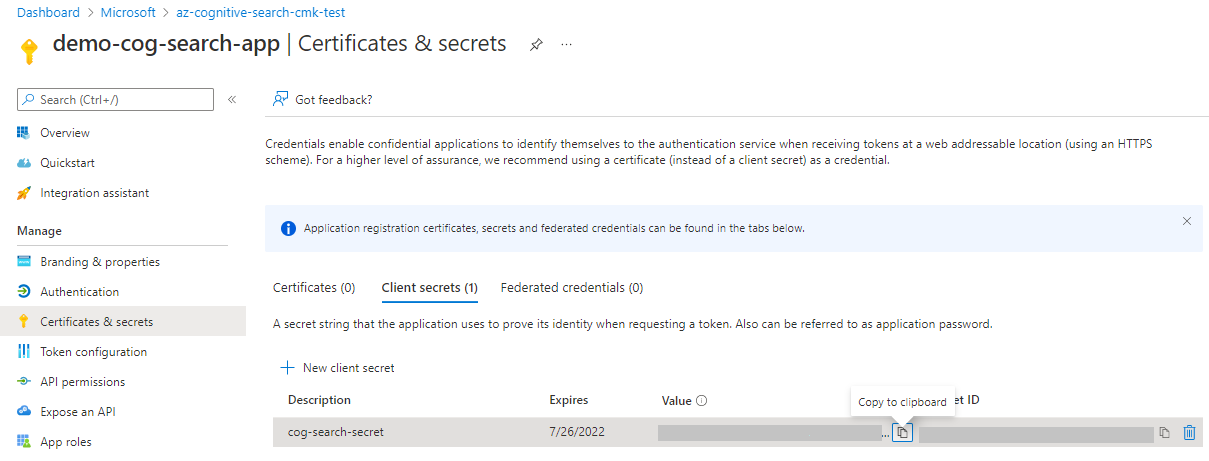
Foundry IQ 서비스가 암호화 키에 액세스하는 데 사용하는 보안 주체를 만듭니다. 관리 ID 및 역할 할당을 사용하거나 애플리케이션을 등록하고 Foundry IQ 서비스가 요청에 애플리케이션 ID를 제공하도록 할 수 있습니다.
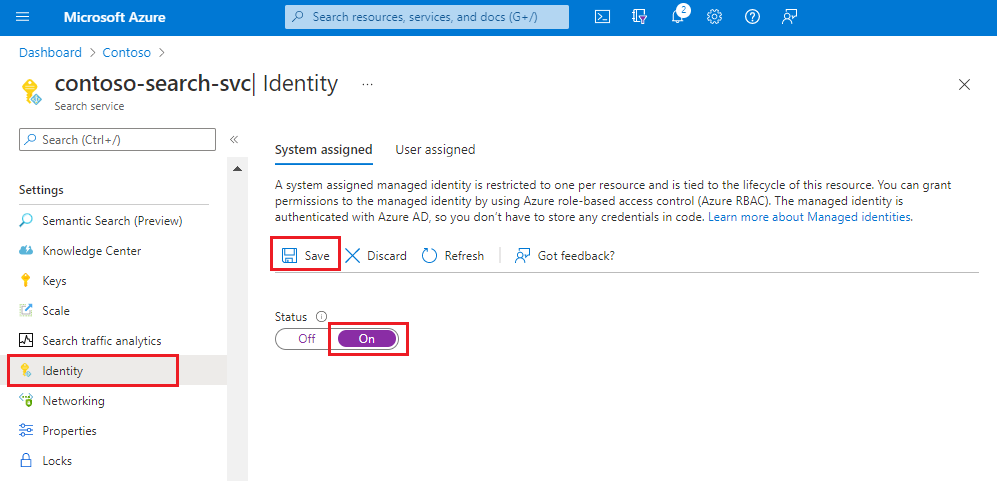
관리 ID 및 역할을 사용합니다. 시스템 관리 ID 또는 사용자 관리 ID를 사용할 수 있습니다. 관리 ID를 사용하면 Foundry IQ 서비스가 코드에 자격 증명(ApplicationID 또는 ApplicationSecret)을 저장하지 않고도 Microsoft Entra ID 통해 인증할 수 있습니다. 이러한 유형의 관리 ID 수명 주기는 시스템 할당 관리 ID를 하나만 가질 수 있는 Foundry IQ 서비스의 수명 주기와 연결됩니다. 관리 ID의 작동 방식에 대한 자세한 내용은 Azure 리소스에 대한 관리 ID는 어떻게 되는지 참조하세요.
Foundry IQ 서비스에 대해 시스템 할당 관리 ID를 사용하도록 설정합니다. 두 번의 클릭 작업인 사용 및 저장입니다.
3단계: 권한 부여
Foundry IQ 서비스의 보안 주체에게 이러한 최소 키 액세스 권한을 부여합니다. 가져오기(키 메타데이터 읽기), 키 래핑 및 키 래핑 해제. 이러한 권한은 관리형 HSM에서 참조되는 Azure Key Vault, 관리형 HSM 및 외부 키에 적용됩니다.
다음 역할은 암호화, 암호 해독 또는 키 관리 권한을 부여하지 않고 이러한 키 데이터 권한을 제공합니다.
| 키 스토리지 | Foundry IQ 서비스의 보안 주체에 대한 역할 | 권한 모델 |
|---|---|---|
| Azure Key Vault | Key Vault Crypto Service Encryption User | AZURE RBAC |
| 외부 키 관리를 포함한 관리형 HSM | 관리형 HSM 암호화 서비스 암호화 사용자 | 관리되는 HSM 로컬 RBAC |
역할 기반 액세스 제어는 액세스 정책 권한 모델을 통해 권장됩니다. 자세한 내용 또는 마이그레이션 단계는 Azure RBAC(Azure 역할 기반 액세스 제어) 및 액세스 정책(레거시)부터 시작합니다.
레거시 Key Vault 액세스 정책을 사용하는 경우 보안 주체에 Get, Wrap Key 및 Unwrap Key만 부여합니다.
Azure Key Vault의 경우 다음 단계를 사용하여 Foundry IQ 서비스의 관리 ID에 역할을 할당합니다.
Azure Portal에서 키 자격 증명 모음으로 이동합니다.
액세스 제어(IAM)를 선택하고 역할 할당 추가를 선택합니다.
Key Vault Crypto Service 암호화 사용자를 선택합니다.
관리 ID를 선택하고 멤버를 선택한 다음 Foundry IQ 서비스의 관리 ID를 선택합니다. 로컬에서 테스트하는 경우 이 역할도 자신에게 할당합니다.
검토 + 할당을 선택합니다.
역할 할당이 작동할 때까지 몇 분 정도 기다립니다.
외부 키 참조를 포함한 관리되는 HSM의 경우 관리되는 HSM 로컬 RBAC를 통해 관리되는 HSM 암호화 서비스 암호화 사용자를 할당합니다. CMK 및 해당 버전에만 액세스 권한을 부여하도록 /keys/<key-name>로 할당 범위를 지정할 수 있습니다. 역할 할당 지침은 관리형 HSM에 대한 액세스 제어를 참조하세요.
CMK용 Key Vault 방화벽 및 가상 네트워크 액세스
Foundry IQ는 Azure Key Vault 암호화 키에 액세스할 수 있어야 합니다.
키 자격 증명 모음이 방화벽 또는 가상 네트워크 제한을 사용하는 경우 다음 옵션 중 하나를 구성하세요:
- Foundry IQ 서비스를 포함하는 선택한 네트워크에서 액세스를 허용합니다.
- 신뢰할 수 있는 Microsoft 서비스가 이 방화벽을 우회하도록 허용 기능을 활성화합니다.
신뢰할 수 있는 서비스 바이패스를 사용하도록 설정하면 Foundry IQ는 공용 네트워크 액세스가 제한된 경우에도 관리 ID를 사용하여 키를 신뢰할 수 있는 서비스로 액세스할 수 있습니다.
방화벽이 액세스를 차단하고 신뢰할 수 있는 서비스 바이패스를 사용하도록 설정하지 않은 경우 Foundry IQ는 키를 검색할 수 없으며 CMK 종속 작업이 실패합니다.
4단계: Foundry IQ 개체에 암호화 키 정보 추가
암호화된 개체를 만들 때 키 자격 증명 모음 URI, 키 이름 및 키 버전을 입력합니다. 인증에 Microsoft Entra ID 애플리케이션을 사용하는 경우 애플리케이션 ID 및 비밀도 입력합니다.
외부 키의 경우 기존 CMK 속성을 관리형 HSM 엔드포인트(keyVaultUri), 키 참조 이름(keyVaultKeyName), 및 버전(keyVaultKeyVersion)으로 설정합니다. EKM 프록시 URL 또는 외부 키 식별자를 사용하지 마세요. 포털이 아닌 Foundry IQ REST API를 통해 외부 키를 구성합니다.
검색 개체에 고객 관리형 키를 추가하려면 인덱스, 인덱서, 데이터 원본, 기술 세트, 벡터라이저 또는 동의어 맵일 수 있으며 서비스 수준 또는 개체 수준에서 키를 구성할 수 있습니다.
서비스 수준: 서비스 수준에서 고객 관리형 키를 설정하면 해당 키가 기본적으로 새로 만든 모든 검색 개체에 적용됩니다. 기존 검색 개체에는 적용되지 않습니다.
개체 수준: 새 검색 개체를 만들 때 개체 수준에서 새로운 고유 키를 정의할 수도 있습니다. 이 개체 수준 키 정의는 기본 서비스 수준 키를 재정의합니다.
주의
서비스 수준 또는 개체 수준 키 정의 간에 고객 관리형 키 구성을 업데이트하는 경우 업데이트가 서비스 전체에 전파될 때까지 이전 구성의 리소스를 사용 가능한 상태로 유지합니다. ID를 제거하거나, 키 자격 증명 모음을 삭제하거나, 키를 너무 빨리 해지하면 일부 서비스 구성 요소가 여전히 이전 구성을 사용하는 데이터의 암호를 해독하지 못할 수 있습니다.
개체에서 CMK를 구성하려면 Azure 포털, Search Service REST API 또는 Azure SDK 사용합니다.
Azure 포털에서 새 개체를 만들 때 키 자격 증명 모음에 미리 정의된 고객 관리형 키를 지정할 수 있습니다. Azure 포털을 사용하면 다음을 위해 CMK를 사용하여 암호화를 사용하도록 설정할 수 있습니다.
- 인덱스
- 데이터 원본
- 인덱서
Azure 포털을 사용하려면 키 자격 증명 모음과 키가 있어야 하며 키에 대한 권한 있는 액세스에 대한 이전 단계를 완료해야 합니다.
Azure 포털에서 기술 세트는 JSON 보기에 정의됩니다. REST API 예제에 표시된 JSON을 사용하여 기술 세트에 고객 관리형 키를 제공합니다.
Azure 포털에서 Foundry IQ 서비스로 이동합니다.
검색 관리에서 인덱스, 인덱서 또는 데이터 원본을 선택합니다.
새 개체를 추가합니다. 개체 정의에서 Microsoft 관리형 암호화 선택합니다.
고객 관리형 키를 선택하고 구독, 자격 증명 모음, 키 및 버전을 선택합니다.
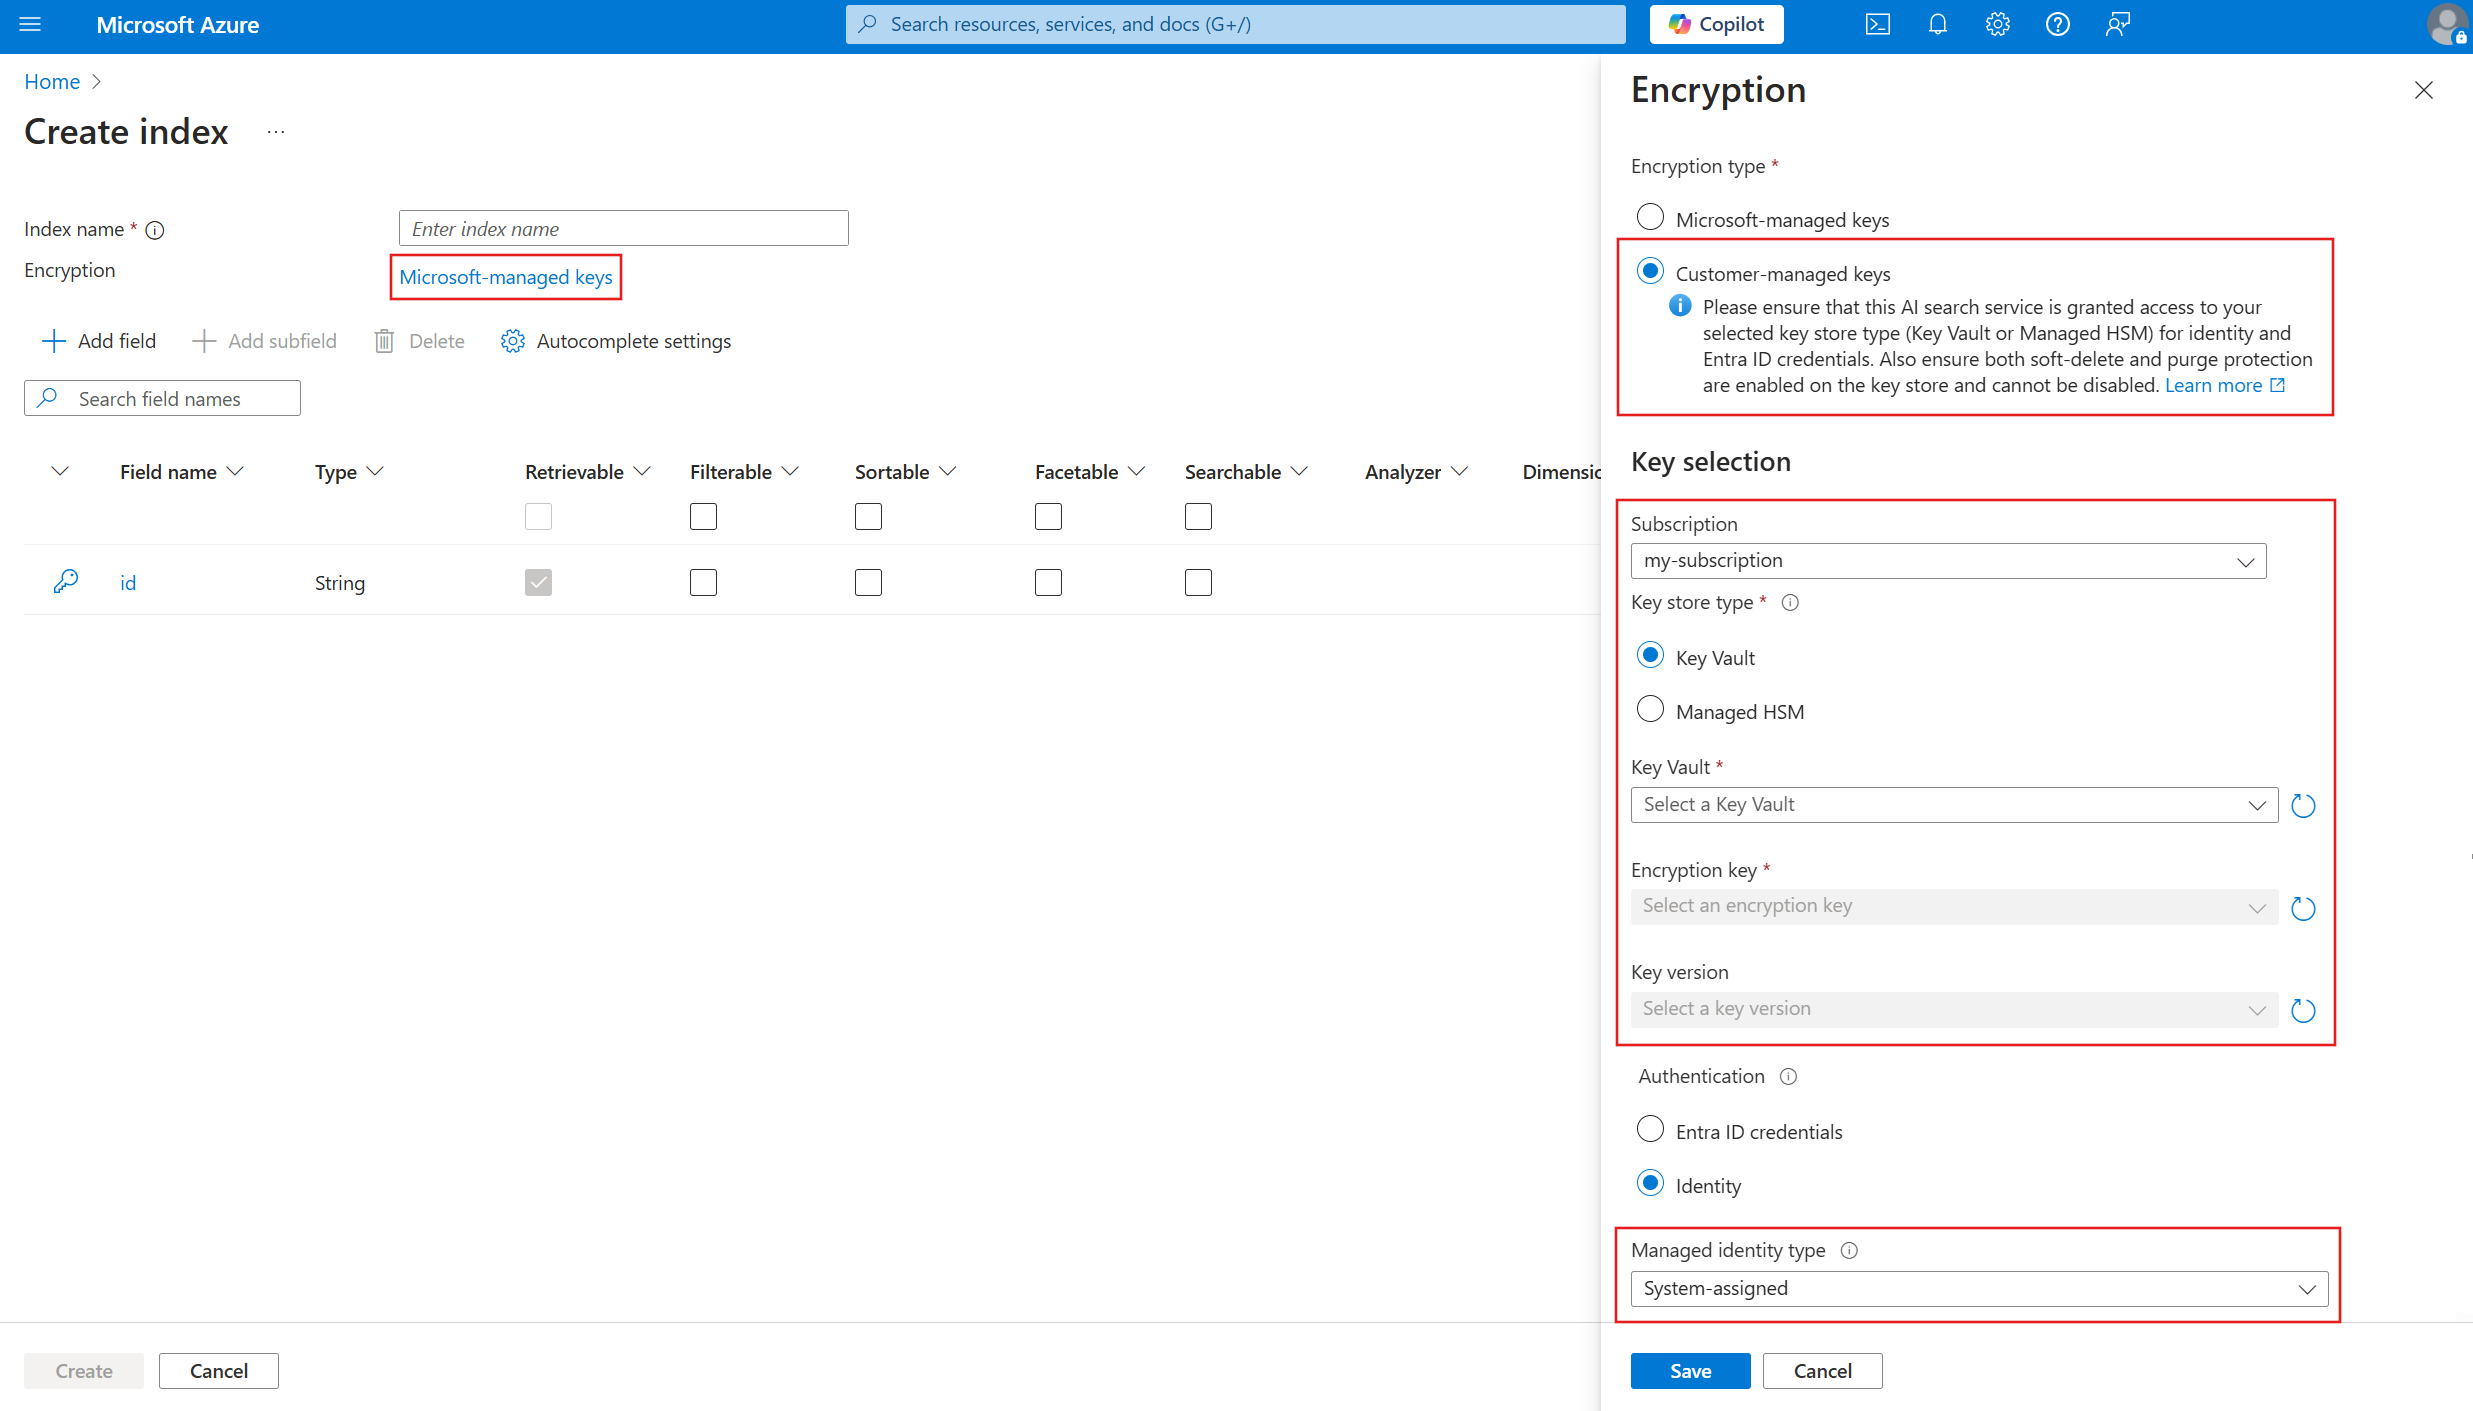
중요
Foundry IQ의 암호화된 콘텐츠는 특정 키와 특정 버전을 사용하도록 구성됩니다. 키 또는 버전을 변경하는 경우 이전 키를 삭제 하기 전에 해당 개체를 사용하도록 개체를 업데이트해야 합니다. 이렇게 하지 않으면 개체를 사용할 수 없게 됩니다. 키가 손실되면 콘텐츠의 암호를 해독할 수 없습니다.
서비스 수준에서 CMK 구성(프리뷰)
서비스 수준 CMK 구성을 사용하도록 설정하려면 Search Management REST API 또는 Search Management REST API 버전 2026-03-01-preview 이상을 지원하도록 업데이트된 Azure SDK 패키지를 사용합니다. Azure 포털은 아직 이 기능을 지원하지 않습니다. 서비스 수준에서 CMK를 사용하도록 설정하면 기존 개체에 암호화를 추가하지 않지만 서비스 수준 기본값을 재정의하는 다른 개체 수준 키를 지정하지 않는 한 기본적으로 서비스의 새로 만든 모든 개체에 동일한 키를 적용합니다.
검색 개체가 서비스 수준 CMK를 상속하는지 확인
검색 개체가 서비스 수준에서 구성된 고객 관리형 키를 기본값으로 사용하는지 또는 개체 수준에서 구성된 고유한 고객 관리형 키를 사용하는지 확인하려면 속성을 사용하여 isServiceLevelKey 상속된 암호화 상태를 확인합니다.
5단계: 암호화 테스트
암호화가 작동하는지 확인하려면 암호화 키를 해지하고 인덱스를 쿼리한 다음(사용할 수 없어야 함) 암호화 키를 복원합니다.
Azure Key Vault에 저장된 키의 경우 이 테스트에 Azure 포털을 사용합니다. 키에 대한 읽기 권한을 부여하는 역할 할당이 있는지 확인합니다.
Azure Key Vault 페이지에서 Objects>Keys 선택합니다.
만든 키를 선택한 다음 삭제를 선택합니다.
Foundry IQ 페이지에서 검색 관리>인덱스를 선택합니다.
인덱스 및 검색 탐색기를 사용하여 쿼리를 실행합니다. 오류가 발생해야 합니다.
Azure Key Vault Objects>Keys 페이지로 돌아갑니다.
삭제된 키 관리를 선택합니다.
키를 선택한 다음 복구를 선택합니다.
Foundry IQ에서 인덱스로 돌아가서 쿼리를 다시 실행합니다. 검색 결과가 표시됩니다. 즉각적인 결과가 표시되지 않으면 잠시 기다렸다가 다시 시도하세요.
CMK 규정 준수를 적용하는 정책 설정
Azure 정책은 조직 표준을 적용하고 규정 준수를 대규모로 평가하는 데 도움이 됩니다. Foundry IQ에는 CMK와 관련된 두 가지 선택적 기본 제공 정책이 있습니다. 이러한 정책은 신규 및 기존 Foundry IQ 서비스에 적용됩니다.
| 효과 | 설명 |
|---|---|
| AuditIfNotExists | 정책 준수 확인: 개체에 고객 관리형 키가 정의되어 있고 암호화된 콘텐츠인지 확인합니다. 이 효과는 콘텐츠가 있는 기존 서비스에 적용됩니다. 개체를 만들거나 업데이트할 때마다 또는 평가 일정에 따라 평가됩니다. 자세한 정보... |
| 거부 | 정책 적용 확인: Foundry IQ 서비스에 SearchEncryptionWithCmk가 Enabled로 설정되어 있나요? 이 효과는 암호화를 사용하도록 설정하여 만들어야 하는 새 서비스에만 적용됩니다. 기존 서비스는 계속 작동하지만 서비스를 패치하지 않으면 업데이트할 수 없습니다. 프로비전 서비스에 사용되는 도구 중 어느 것도 이 속성을 노출하지 않으므로 정책을 설정하면 프로그래밍 방식 설정이 제한됩니다. |
정책 할당
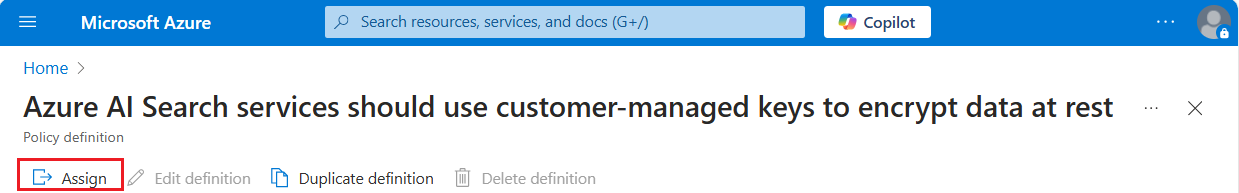
Azure 포털에서 기본 제공 정책으로 이동한 다음 Assign 선택합니다.
다음은 Azure 포털에서 AuditIfExists 정책의 예입니다.
구독 및 리소스 그룹을 선택하여 정책 범위를 설정합니다. 정책이 적용되지 않아야 하는 Foundry IQ 서비스를 제외합니다.
기본값을 적용하거나 수정합니다. 검토 + 만들기를 선택한 다음 만들기를 선택합니다.
CMK 정책 강제 활성화
구독의 리소스 그룹에 정책을 할당하면 즉시 적용됩니다. 감사 정책은 비준수 리소스에 플래그를 지정하지만 거부 정책은 비준수 Foundry IQ 서비스의 생성 및 업데이트를 방지합니다. 이 섹션에서는 규정을 준수하는 Foundry IQ 서비스를 만들거나 서비스를 업데이트하여 규정을 준수하는 방법을 설명합니다. 개체를 규정 준수로 가져오려면 이 문서의 1단계 에서 시작합니다.
규정을 준수하는 Foundry IQ 서비스 만들기
새 Foundry IQ 서비스의 경우 생성할 때 SearchEncryptionWithCmk를 Enabled로 설정합니다.
Azure portal이나 명령줄 도구(Azure CLI 및 Azure PowerShell)는 이 속성을 기본적으로 제공하지 않지만 Management REST API를 사용하여 CMK 정책 정의로 Foundry IQ 서비스를 프로비전할 수 있습니다.
이 예제는 REST API를 사용하여 Foundry IQ 서비스 관리에서 가져온 것으로, SearchEncryptionWithCmk 속성을 포함하도록 수정되었습니다.
### Create a search service (provide an existing resource group)
@resource-group = my-rg
@search-service-name = my-search
PUT https://management.azure.com/subscriptions/{{subscriptionId}}/resourceGroups/{{resource-group}}/providers/Microsoft.Search/searchServices/{{search-service-name}}?api-version=2025-05-01 HTTP/1.1
     Content-type: application/json
     Authorization: Bearer {{token}}

    {
        "location": "North Central US",
        "sku": {
            "name": "basic"
        },
        "properties": {
            "replicaCount": 1,
            "partitionCount": 1,
            "hostingMode": "default",
            "encryptionWithCmk": {
                "enforcement": "Enabled"
        }
      }
    }
기존 Foundry IQ 서비스 업데이트
현재 비준수인 기존 Foundry IQ 서비스의 경우 서비스 - 업데이트 API 또는 Azure CLI az resource update 명령을 사용하여 패치합니다. 서비스를 패치하면 Foundry IQ 서비스 속성을 업데이트하는 기능이 복원됩니다.
PATCH https://management.azure.com/subscriptions/<your-subscription-Id>/resourceGroups/<your-resource-group-name>/providers/Microsoft.Search/searchServices/<your-search-service-name>?api-version=2025-05-01

{
  "properties": {
      "encryptionWithCmk": {
          "enforcement": "Enabled"
      }
  }
}
암호화 키 회전 또는 업데이트
키를 회전하거나 Azure Key Vault HSM(하드웨어 보안 모듈)으로 마이그레이션하려면 다음 지침을 사용합니다.
키 회전의 경우 Azure Key Vault 자동 회전 기능을 사용합니다. 자동 회전을 사용하는 경우 개체 정의에서 키 버전을 생략하십시오. 최신 키는 특정 버전이 아닌 사용됩니다.
키 또는 해당 버전을 변경하는 경우 이전 값을 삭제 하기 전에 키를 사용하여 새 값을 사용하는 개체를 업데이트합니다. 그렇지 않으면 개체의 암호를 해독할 수 없으므로 개체를 사용할 수 없게 됩니다.
서비스 수준에서 CMK를 구성한 경우 서비스 수준 키를 회전하면 앞으로 새로 만든 개체에 적용됩니다. 이전 서비스 수준 키를 이미 상속한 개체는 자동으로 새 키를 선택하므로 업데이트할 필요가 없습니다. 그러나 회전하려는 개체 수준 키로 구성된 개체가 있는 경우 새 키를 사용하도록 해당 개체를 업데이트해야 합니다.
키는 60분 동안 캐시됩니다. 키를 테스트하고 회전할 때 이 사항에 주의하세요.
키 자격 증명 모음에 새 키를 만들지만 원래 키를 사용 가능한 상태로 둡니다. 이 단계에서는 Key Vault에서 HSM으로 전환할 수 있습니다.
인덱스 또는 동의어 맵에서 encryptionKey 속성을 업데이트하여 새 값을 사용합니다. 원래 이 속성으로 만든 개체만 다른 값을 사용하도록 업데이트할 수 있습니다.
키 보관소에서 이전 키를 비활성화하거나 삭제합니다. 키 액세스를 모니터링하여 새 키가 사용되고 있는지 확인합니다.
성능상의 이유로 Foundry IQ 서비스는 최대 몇 시간 동안 키를 캐시합니다. 새 키를 제공하지 않고 키를 사용하지 않도록 설정하거나 삭제하면 캐시가 만료될 때까지 쿼리가 임시로 계속 작동합니다. 그러나 Foundry IQ 서비스가 더 이상 콘텐츠의 암호를 해독할 수 없으면 다음 메시지가 표시됩니다. "Access forbidden. The query key used might have been revoked - please retry."
Key Vault 팁
Azure Key Vault 새로운 경우 이 빠른 시작을 검토하여 기본 작업에 대해 알아보세요. PowerShell을 사용하여 Azure Key Vault 비밀을 설정 및 검색합니다.
원하는 만큼 키 자격 증명을 사용하세요. 관리형 키는 여러 Key Vault에 있을 수 있습니다. Foundry IQ 서비스에는 여러 개의 암호화된 개체가 있을 수 있으며, 각 개체는 서로 다른 고객 관리형 암호화 키로 암호화되어 서로 다른 키 자격 증명 모음에 저장됩니다.
동일한 Azure 테넌트를 사용하여 역할 할당을 통해 관리되는 키를 검색하고 시스템 또는 사용자 관리 ID를 통해 연결할 수 있습니다. 테넌트를 만드는 방법에 대한 자세한 내용은 새 테넌트 설정을 참조하세요.
Azure Key Vault 방화벽으로 보호되는 경우 Foundry IQ가 키에 액세스할 수 있도록 신뢰할 수 있는 Microsoft 서비스 이 방화벽을 바이패스하도록 허용해야 합니다.
Key Vault에서 제거 보호를 사용하도록 설정하고 일시 삭제를 설정합니다. 고객 관리형 키를 사용한 암호화의 특성으로 인해 Azure Key Vault 키가 삭제된 경우 아무도 데이터를 검색할 수 없습니다. 실수로 Key Vault 키 삭제로 인한 데이터 손실을 방지하려면 key vault 일시 삭제 및 제거 보호를 사용하도록 설정해야 합니다. 일시 삭제는 기본적으로 사용하도록 설정되므로 의도적으로 사용하지 않도록 설정하는 경우에만 문제가 발생합니다. 제거 보호는 기본적으로 사용하도록 설정되지 않지만 Foundry IQ에서 CMK를 사용하여 암호화하는 데 필요합니다.
키 사용량을 모니터링할 수 있도록 키 자격 증명 모음에 대한 로깅을 사용하도록 설정합니다.
키의 자동 회전을 사용하도록 설정하거나 키 자격 증명 모음 키와 애플리케이션 비밀 및 등록 정보를 정기적으로 교체하는 동안 엄격한 절차를 따릅니다. 이전 비밀을 삭제하기 전에 항상 암호화 된 모든 콘텐츠를 업데이트하여 새 비밀과 키를 사용합니다. 이 단계를 놓치면 콘텐츠의 암호를 해독할 수 없습니다.
암호화된 콘텐츠 작업
CMK를 사용하면 추가 암호화/암호 해독 작업으로 인해 인덱싱 및 쿼리 모두에 대한 대기 시간이 발생할 수 있습니다. Foundry IQ는 암호화 작업을 기록하지 않지만 키 자격 증명 모음 로깅을 통해 키 액세스를 모니터링할 수 있습니다.
키 자격 증명 모음 구성의 일부로 로깅을 사용하도록 설정하는 것이 좋습니다.
데이터 보존을 위해 작업 영역을 사용하는 진단 설정을 Key Vault에 추가합니다.
범주로 감사 또는 allLogs을 선택하고, 진단 설정에 이름을 지정한 후 저장합니다.
FAQs
서비스 수준에서 정의된 고객 관리형 키와 개체 수준에서 정의된 고객 관리형 키 간에 검색 개체를 변경할 수 있나요?
- Yes. 서비스 수준 CMK를 구성할 때 각 새 검색 개체는 기본적으로 해당 키를 사용합니다. 개체 수준 정의에서 다른 키를 구성하는 경우 개체 수준 키가 서비스 수준 키보다 우선합니다. 개체 수준 키 정의를 제거하면 검색 개체는 기본적으로 서비스 수준에서 정의된 고객 관리형 키로 돌아갑니다.
다음 단계
Azure 보안 아키텍처에 익숙하지 않은 경우 Azure 보안 설명서, 특히 이 문서를 검토하세요.