備註
Foundry IQ(Azure AI 搜尋服務)提供直接的索引與查詢 API,並搭配高階知識來源與知識庫 API 用於受控檢索。 使用 Azure 入口網站、REST API 或 Azure SDK 來設定這些功能,或將代理連線到 Microsoft Foundry 入口網站 中的知識庫。
本文提供安全最佳實務,協助保護您的 Foundry IQ(Azure AI 搜尋服務)服務。 你負責實作這些客戶可自訂的安全控制措施。 有關 Microsoft 內建保護措施(如網路架構、加密與合規認證)的資訊,請參閱 Foundry IQ 中的資料、隱私與內建保護措施。
作為解決方案架構師,您應該在三個領域配置安全控管:
- 網路安全性:控制通往 Foundry IQ 服務的進出流量。
- 身分驗證與授權:定義如何、誰以及哪些內容可存取您的 Foundry IQ 服務與資料。
- 資料保護:實施加密、存取控制與監控。
本文中的安全性建議會實作零信任原則:「明確驗證」、「使用最低許可權存取」和「假設違規」。 如需完整的 零信任 指引,請參閱 零信任 指引中心。
了解網路流量模式
在設定網路安全性之前,請先了解 Foundry IQ 中的三種網路流量模式:
入站流量:客戶端向您的 Foundry IQ 服務提出的請求,例如查詢、索引及管理操作。 這些流量可由客戶配置。
外出流量:來自 Foundry IQ 服務的外部資源請求,例如連接資料來源的索引器、向量器及自訂技能。 這些流量可由客戶配置。
內部流量:透過 Microsoft 骨幹網路進行的服務對服務呼叫。 這些流量由 Microsoft 管理,客戶無法配置。 欲了解更多資訊,請參閱 內部交通保護。
您可以獨立設定入站與出站連線。 Foundry IQ 服務的私有端點控制的是進來的用戶端請求,而非對資料來源或 AI 資源的外傳連線。 您的應用程式可以私下連線至 Search,而 Search 則透過其公開端點連接至資料來源。 請參閱 設定外寄連線。
設定網路安全性
請使用以下其中一種方法限制對 Foundry IQ 服務的入站存取。 這些方法依安全性從最低到安全性排序:
建立 IP 防火牆規則
建立入站防火牆規則,只允許來自特定 IP 位址或位址範圍的請求。 所有用戶端連線必須透過允許的 IP 位址進行。 否則,連線將被拒絕。
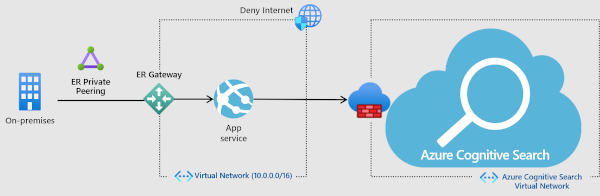
何時使用:基本防護情境,需要限制對已知 IP 位址的存取。
如何開始:請參閱 為 Foundry IQ 設定網路存取與防火牆規則。
建立私人端點
為 Foundry IQ 建立一個私有端點,讓虛擬網路上的用戶端能透過 Private Link 安全地存取搜尋索引中的資料。 私有端點會使用來自您的虛擬網路位址空間中的一個 IP 位址。
用戶端與 Foundry IQ 服務之間的網路流量會經過虛擬網路以及 Microsoft 骨幹網路上的私有連結,從而消除來自公共網際網路的暴露。
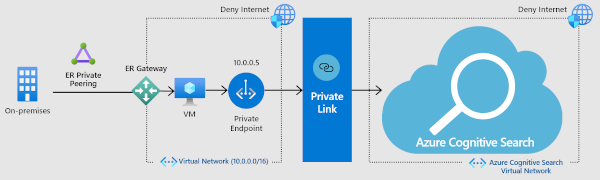
使用時機:高安全性情境,要求與公共網際網路完全網路隔離。
如何開始:請參閱為 Foundry IQ 建立私有端點。
加入網路安全圍欄
在部署於virtual network外的平台即服務(PaaS)資源周圍建立網路安全邊界,以建立邏輯網路邊界。 這建立了一個控制公共網路存取的周界,透過明確的存取規則來實現。
入站客戶端連線與服務對服務的連線皆在邊界內發生,這簡化了防禦未經授權存取的措施。 在 Foundry IQ 中,解決方案通常會使用多個 Azure 資源。
何時使用:使用多個 Azure PaaS 資源且需要協調網路邊界保護的解決方案。
如何開始:
首先將 Foundry IQ 加入網路安全邊界。 請參閱「將 Foundry IQ 服務新增至網路安全邊界」。
將相關服務如
Azure OpenAI 、Azure 儲存體 以及 Azure 監視器 加入同一範圍。
設定驗證和授權
Foundry IQ 支援兩種認證方式。 你可以用一種方法並停用另一種,或者兩種都用,並搭配適當的控制。
(推薦)啟用基於角色的存取控制
使用 Microsoft Entra 認證來確立 來電者,而非 請求本身,作為已認證的身份。 Azure角色分配決定授權,提供集中式身份管理、條件存取政策及全面的審核記錄。
角色為基礎的存取控制工作流程如下:
啟用基於角色的存取控制:將您的 Foundry IQ 服務設定為接受 Microsoft Entra ID 驗證,取代(或附加)API 金鑰。 請參閱在 Foundry IQ 中啟用或停用基於角色的存取控制。
為使用者與群組指派角色:使用內建角色(搜尋服務貢獻者、搜尋索引資料貢獻者及搜尋索引資料讀取器)授予最低權限存取權,以控制誰能管理及查詢索引。 請參閱「 使用角色連接至 Foundry IQ」。
使用身份連接您的應用程式:使用
DefaultAzureCredential,無需 API 金鑰驗證,該工具支援受管理身份、開發者憑證及其他基於權杖的流程。 請參閱 「使用身分將您的應用程式連線至 Foundry IQ」。
設定 API 金鑰驗證
在基於金鑰的驗證中,每個請求必須包含管理員或查詢 API 金鑰,以證明其來源為受信任來源。 此方法適用於開發環境、向下相容現有應用程式,或無法使用 Microsoft Entra ID 的情境。
基於金鑰的驗證工作流程如下:
在每個請求中提供 API 金鑰:管理金鑰可授予對所有操作的完整存取權。 查詢鍵允許對索引文件集合的唯讀access。 請參閱 「使用金鑰連接至 Foundry IQ」。
按時輪替管理金鑰:透過定期重新生成管理金鑰,降低金鑰被盜的風險。 Foundry IQ 服務支援兩個管理金鑰,實現零停機輪替。 請參見 重新生成管理金鑰。
授權控制平面操作
控制平面操作(服務建立、設定與刪除)透過 Azure Resource Manager 的角色為基礎的存取控制進行授權,此模式適用於所有 Azure 服務。 API 金鑰不適用於控制平面操作。 三個內建 Azure 角色管理存取權限:
| Role | 權限 |
|---|---|
| 所有者 | 完全控制,包括存取管理。 |
| Contributor | 除了存取管理外,全面控制。 |
| 讀者 | 僅限檢視權限。 |
授權控制平面操作的工作流程如下:
指派管理角色:使用內建的 Azure 角色(擁有者、貢獻者與讀者)授予最低權限存取權,並控制誰能建立、設定或刪除 Foundry IQ 服務。 請參閱 「分配服務管理角色」。
套用資源鎖定:透過套用
CanNotDelete或ReadOnly鎖定,防止生產環境 Foundry IQ 服務意外刪除。 請參見 鎖定你的Azure資源以保護基礎設施。
授權資料平面操作
資料平面操作針對託管於 Foundry IQ 服務的內容,例如建立索引、文件載入及查詢。 透過角色型存取控制、API 金鑰,或同時使用兩者來授權這些作業。 關於設定步驟,請參見 (建議)啟用基於角色的存取控制 及 配置 API 金鑰驗證。
授予個別索引的存取權限
透過建立自訂角色定義,限制使用者存取個別索引。 此方法對於多租戶情境至關重要,因為每個租戶的資料必須在索引層級被隔離。 參見授予存取權限至單一索引。
對於需要在索引層級設置安全邊界的解決方案,請參閱《多租戶 SaaS 應用程式與 Foundry IQ 的設計模式》。
備註
API 金鑰僅提供服務層級的訪問。 任何擁有 管理員金鑰 的人都可以讀取、修改或刪除 Foundry IQ 服務中的任何索引。 若要達到索引層級隔離,請使用基於角色的存取控制,或在應用程式的中間層實作隔離。
設定出站連線
外發請求來自 Foundry IQ 服務,通常由索引器、自訂技能及向量器發出。 將這些連線設定為使用安全認證與網路存取(network access)。
預設情況下,外寄連線使用目的地的公開端點。 若要進行私有對外存取,請設定並核准 共用私有連結。 目的地必須支援私有端點,並顯示在支援的 資源類型中。 Foundry IQ 服務的私人端點不會設定這些外發連結。
某些資料來源,例如 SharePoint Online,僅支援 Search 的公用連線。 您仍可使用入站私有端點來搭配這些來源使用 Search。 在某些情況下,公開端點存取並不一定代表流量會離開 Microsoft 網路。 同一區域的 Azure 儲存體 連線會有不同的路由行為。
(推薦)使用受管理身份
為您的 Foundry IQ 服務建立受控識別,以便在不將認證儲存在程式碼中的情況下,對其他 Azure 資源進行身分驗證。 受管理身份消除了儲存與輪換連結字串與憑證的需求。
使用受管理身份的工作流程如下:
為 Foundry IQ 服務設定受管理身份:選擇系統指派或使用者指派的受管理身份。 請參閱 「設定 Foundry IQ 服務以使用受控識別連線」。
使用受管理身份連接外部資源:支援的連線包括 Azure 儲存體、Azure Cosmos DB、Azure SQL Database、SQL 受管理執行個體,以及Azure Functions.
外部資料的安全存取
根據外部資源的保護方式配置安全連線:
為 Foundry IQ 服務建立防火牆例外:透過將 Foundry IQ 服務的外寄 IP 位址加入允許清單,允許透過資料來源防火牆進行索引器流量。 請參閱 設定 IP 防火牆規則以允許從 Foundry IQ 進行索引器連線。
建立共用私有連結:將符合資格的索引器連接到受 Azure Private Link 保護的資料來源,同時不讓流量暴露於公用網際網路。 請參見透過共用私人連結建立出站連線。 對於知識來源索引器,請檢查 其組態與層級矩陣。
對同一區域儲存使用受信任服務例外:啟用索引器存取同一區域內受保護的 Azure 儲存體 帳戶,且無需設定防火牆。 參見 將索引器連結到 Azure 儲存體 作為可信服務。
設定資源實例規則:授予特定 Foundry IQ 服務存取受網路規則保護的 Azure 儲存體 帳戶。 請參考Azure 資源實例中的授權訪問。
連接至 SQL 受管理執行個體 私有端點:透過私有端點存取 SQL 受管理執行個體 資料庫,同時保持網路隔離。 請參閱 從 Foundry IQ 為 SQL Managed Instance 建立共用私有連結。
小提示
如果 Azure 儲存體 與 Foundry IQ 位於同一區域,網路流量會自動透過 Microsoft 骨幹網路上的私有 IP 位址路由,免除防火牆設定的需求。 更多資訊請參閱「同區域 Azure 儲存體 與 Foundry IQ」。
外部 AI 處理的安全連線
對 AI 資料擴充與向量化處理的對外請求需特別考量:
| 作業 | 設定 |
|---|---|
| 連接資料來源的索引器 | 安全存取外部資料。 |
| 自訂技能呼叫外部程式碼 | 與 Azure Functions、Web 應用程式或其他主機建立安全連線。 |
| 索引時的向量化 | 連接 Azure OpenAI或自訂嵌入模型。 |
| Azure Key Vault | 連接 Azure Key Vault 以取得 客戶管理的加密金鑰。 |
對於基本的擷取增強生成(RAG)模式,當您的用戶端應用程式呼叫聊天完成模型時,連線會使用用戶端或使用者識別碼,而非 Foundry IQ 服務識別碼。 對於使用知識庫進行代理檢索,外寄請求由 Foundry IQ 服務管理身份發出。
實施文件層級的存取控制
文件層級存取控制,也稱為列級安全,限制使用者根據身份可檢索的文件。 權限元資料會在索引過程中被擷取,並在查詢時強制執行,這對於代理型 AI 系統、RAG 應用及需要文件層級授權檢查的企業搜尋解決方案至關重要。 欲了解所有支援方法的完整概述,請參閱 文件層級存取控制。
使用類似 POSIX 的 ACL 與 RBAC 範圍
對於 Azure Data Lake Storage(ADLS)Gen2 內容,請設定索引器或知識來源,以在擷取時保留類似 POSIX 的 ACL 權限與 RBAC 範圍。 查詢時,結果會根據呼叫者的 Microsoft Entra 令牌進行篩選。 欲了解更多資訊,請參閱 索引 ADLS Gen2 權限元資料。
ADLS ACL/RBAC 以及標準的 Blob 容器 RBAC 匯入與查詢過濾功能一般可在 REST API 2026-10-01中提供。 規劃 索引 ACL 新鮮度與查詢授權快取。 驗證允許與拒絕的使用者,包括區塊與無替代授權的身份;不要把 GA 當成立即撤銷的保證。
在 Microsoft 365 ACL 中使用 SharePoint
在 Microsoft 365 中設定 SharePoint 索引器,以便在內容吸收時直接從 SharePoint ACL 擷取文件權限。 在查詢時,系統會根據呼叫者的 Microsoft Entra 令牌進行篩選。 SharePoint ACL 匯入與篩選功能通常可透過 2026-10-01 REST API 提供。 有關支援的權限變更與重新整理選項,請參閱「同步索引的 SharePoint 權限」。
使用敏感度標籤(預覽)
設定索引器在索引時自動偵測 Microsoft Purview 敏感性標籤,並在執行查詢時套用基於標籤的 access 控制。 此功能使 Foundry IQ 授權與您企業的Microsoft 資訊保護模式相符。 欲了解更多資訊,請參閱 Microsoft Purview 敏感度標籤索引。
使用安全性篩選器
對於原生 ACL 整合不可行的情況,可以實作安全過濾器,根據使用者或群組身份來裁剪結果。 將身份資訊儲存在索引的字串欄位,然後在查詢時以篩選字串傳遞呼叫者的身份,以排除不匹配的文件。 此方法適用於自訂存取模型或非 Microsoft 的安全框架。 欲了解更多資訊,請參閱 「安全篩選器」以取得裁剪結果。
設定資料加密
Foundry IQ 會自動使用 Microsoft 管理的金鑰加密所有資料。 關於內建加密的資訊,請參見 資料加密。
為了加強資料保護,你可以實施以下加密控制措施。
(可選)新增客戶管理的金鑰加密
透過在 Azure Key Vault 中自行管理加密金鑰,為索引和同義映射增加額外的加密層。 客戶管理金鑰(CMK)適用於具有合規要求的組織,要求客戶控制加密金鑰或金鑰撤銷功能。 請參閱 在 Foundry IQ 中設定客戶管理的金鑰以進行資料加密。
您也可以設定以下選項:
設定跨租戶 CMK:支援多租戶情境,其中金鑰儲存在與 Foundry IQ 服務不同的 Microsoft Entra 租戶中。 參見 「在不同租戶間配置客戶管理金鑰」。
尋找加密物件:識別哪些索引與同義詞映射使用 CMK 加密。 參見 尋找加密物件與資訊。
這很重要
- CMK 加密會增加索引大小,並可能使查詢效能降低 30-60%。 僅針對需要的索引啟用。
- 暫存磁碟上的客戶自控金鑰需要在 2021 年 5 月 13 日之後建立的服務。 早期服務僅支援資料磁碟上的 CMK。
為已加密的 Blob 內容建立索引
設定一個索引器來處理來自 Azure Blob 儲存體 中靜態加密的內容,這與搜尋索引的 CMK 加密是分開的。 請參閱教學課程:索引並豐富已加密的 Blob。
(可選)啟用機密運算
機密運算透過硬體認證與加密,保護使用中的資料免受未經授權的存取,甚至包括 Microsoft 在內。 此計算類型僅在服務建立時可配置。 請參見 「選擇一種計算型別」。
我們只建議合規性或法規要求需要使用中資料保護的組織使用機密運算。 對於日常使用量,預設運算類型就足夠了。
| 計算類型 | Description | 局限性 | 費用 | 可用性 |
|---|---|---|---|---|
| 預設 | 標準 VM 內建加密功能,用於靜態和傳輸中的資料。 使用中的數據沒有硬體隔離。 | 沒有限制。 | 免費或計費層級的基本成本不會變更。 | 適用於所有地區。 |
| Confidential | 機密虛擬機(DCasv5 或 DCesv5)在硬體基礎的可信執行環境中。 將計算和記憶體與主機作業系統和其他 VM 隔離。 | 停用或限制 代理式擷取、語意排序器、查詢重寫(預覽)、技能組執行,以及在 多租用戶環境1 中執行的索引器。 | 在可計費層級的基礎成本上加收 10% 附加費。 更多資訊請參閱定價頁面。 | 在某些地區可用。 如需詳細資訊,請參閱 支援的區域清單。 |
1 啟用此運算類型後,索引器只能在私有執行環境中執行,也就是說它們會從託管在機密運算上的搜尋叢集執行。
啟用監控與日誌
透過啟用 Foundry IQ 服務的日誌與監控,追蹤作業、偵測異常並支援安全稽核。 有關 Foundry IQ 預設記錄的內容,請參閱 資料記錄。
啟用診斷記錄:透過將日誌傳送至 Azure 監視器、Event Hubs 或 Azure 儲存體,擷取安全稽核與異常偵測作業。 請參閱 為 Foundry IQ 設定診斷記錄。
監控查詢:追蹤搜尋查詢活動、延遲與限速,以偵測異常模式。 請參閱 Foundry IQ 中的「監控查詢請求」。
監控索引器操作:追蹤索引活動、錯誤及資料重新整理操作。 請參閱 Foundry IQ 中的「監控索引器狀態與結果」。
針對異常活動設定警示:為查詢量激增、驗證失敗嘗試及異常存取模式建立警示規則。 請參見 建立或編輯指標警示規則。
使用 Power BI 視覺化日誌:建立儀表板以分析 Foundry IQ 服務活動並識別安全趨勢。 請參閱使用 Power BI 視覺化 Foundry IQ 日誌與指標。
維護合規性
有關 Foundry IQ 合規認證及共同責任模式的資訊,請參閱「合規與認證」。
使用 Azure 原則
檢視內建政策定義:使用 Azure 原則 稽核並執行安全設定,例如診斷記錄與私有端點使用。 請參閱 Foundry IQ 的 Azure 原則 法規合規控制。
指派資源記錄政策:自動識別缺少診斷記錄的 Foundry IQ 服務並修正設定。 詳見 Azure 原則 概述。
建立自訂政策:定義組織專屬的安全需求,並在所有 Foundry IQ 服務中強制執行。 請參見 教學:建立自訂的政策定義。
套用資源標籤
套用資源標籤,依環境、資料敏感度、成本中心或合規要求分類 Foundry IQ 服務,以提升治理品質。 請參考 Use 標籤來組織您的Azure資源和管理階層。
安全性檢查清單
請使用這份清單,確保你已配置適當的安全控管:
網路安全:
- [ ] 已設定的 IP 防火牆規則、私有端點或網路安全邊界
- [ ] 限制對已知客戶端或網路的入站存取
- [ ] 使用受管理的身份來設定安全的出站連線
認證與授權:
- [ ] 啟用角色為基礎的存取控制
- [ ] 為使用者與應用程式指派適當角色
- [ ] 實作了管理員金鑰輪換排程(若使用金鑰)
- [ ] 已設定索引層級權限(如有需要)
資料保護:
- [ ] 設定的文件層級存取控制(如有需要):
- [ ] 類似 POSIX 的 ACL 用於 ADLS Gen2 內容
- [ ] Microsoft 365 ACL 中的 SharePoint
- [ ] Microsoft Purview 敏感性標籤
- [ ] 自訂情境的安全過濾器
- [ ] 實作 CMK 加密(如有需要)
- [ ] 評估機密運算需求(如適用)
監控與合規:
- [ ] 啟用診斷日誌
- [ ] 設置監控和警報以識別異常活動
- [ ] 用於治理的資源標籤應用
- [ ] 已指派 Azure 原則 用於資源記錄
- [ ] 根據要求審查合規認證