참고
Foundry IQ (Azure AI 검색)는 관리형 검색을 위한 상위 수준의 지식 원본 및 지식 베이스 API와 함께 직접 인덱싱 및 쿼리 API를 제공합니다. Azure 포털, REST API 또는 Azure SDK 사용하여 이러한 기능을 구성하거나 Microsoft Foundry 포털의 기술 자료에 에이전트를 연결합니다.
Important
이 문서에서 (미리 보기)로 표시된 기능 또는 성능은 공개 미리 보기로 제공되며 Microsoft Azure 미리 보기에 대한 추가 사용 약관의 적용을 받습니다.
Foundry IQ (Azure AI 검색)와 관련된 미리 보기 관련 용어는 미리 보기 기능을 참조하세요.
이 문서에서는 Foundry IQ(Azure AI 검색)에서 가상 네트워크에서 실행되는 Azure 리소스로의 프라이빗 아웃바운드 연결에 대한 공유 프라이빗 링크를 구성하는 방법을 설명합니다. 공유 프라이빗 링크를 사용하여 Foundry IQ 서비스는 퍼블릭 엔드포인트 대신 가상 네트워크 IP 주소에 연결합니다.
공유 프라이빗 링크에는 프라이빗 엔드포인트를 지원하고 지원되는 리소스 유형 아래에 나열되는 대상이 필요합니다. SharePoint Online과 같은 원본 소스는 지원되는 대상이 아니며 공용 연결을 계속 사용합니다. 이 기능은 공용 아웃바운드 연결과 공존할 수 있는 Search에 대한 인바운드 프라이빗 엔드포인트와는 별개입니다. 인바운드 및 아웃바운드 네트워크 트래픽을 참조하세요.
공유 프라이빗 링크는 사용량에 따라 청구되는 프리미엄 기능입니다. 자세한 내용은 Azure Private Link 가격 책정을 참조하세요.
참고
SQL Managed Instance에 대한 프라이빗 인덱서 연결을 설정하는 경우 대신 SQL Managed Instance에 대한 공유 프라이빗 링크 만들기 를 참조하세요.
필수 구성 요소
가상 네트워크에서 실행되도록 구성된 지원되는 Azure 리소스 입니다.
Foundry IQ 서비스입니다. 요구 사항은 워크로드에 따라 다릅니다. 관리되는 지식 원본 수집의 경우 지원되는 검색 계층 및 구성도 확인합니다. 제네릭 인덱서 요구 사항은 기술 자료 자격을 설정하지 않습니다.
S3 HD(
standard3사용hostingMode: HighDensity) 및 서버리스는 원본, 기술 또는 모델에 대한 아웃바운드 검색 공유 프라이빗 링크를 지원하지 않습니다. 다음 표의 "기본 이상" 및 "S1 이상"은 S3 HD 및 서버리스를 제외합니다. 일반 S3은 S3 HD와 다릅니다. 이 아웃바운드 제한은 검색에 대한 인바운드 프라이빗 엔드포인트에 대한 지원을 제거하지 않습니다.작업량 계층 요구 사항 지역 요구 사항 서비스 만들기 요구 사항 기술이 없는 인덱서 기본 및 고급 없음 없음 포함 기술을 포함하는 기술 세트(통합 벡터화) 기본 및 고급 고용량 리전 2024년 4월 3일 이후 다른 기본 제공 또는 사용자 지정 기술을 사용하는 기술 집합 표준 1(S1) 이상 없음 2024년 4월 3일 이후 Azure OpenAI를 호출하는 지식 베이스 기본 및 고급 없음 없음 Foundry IQ와 대상 Azure 리소스 모두에 대한 기여자 또는 소유자 역할 또는 다음 특정 권한:
리소스 권한 Foundry IQ Microsoft.Search/searchServices/sharedPrivateLinkResources/write
Microsoft.Search/searchServices/sharedPrivateLinkResources/read
Microsoft.Search/searchServices/sharedPrivateLinkResources/operationStatuses/read기타 Azure 리소스 프라이빗 엔드포인트 연결을 승인할 수 있는 권한입니다. 예를 들어 Azure Storage에서 필요합니다 Microsoft.Storage/storageAccounts/privateEndpointConnectionsApproval/action.
지원되는 검색 계층 및 구성
공유 프라이빗 링크는 지원되는 Azure 리소스에 대한 아웃바운드 연결을 보호합니다. 이는 Foundry IQ에 대한 인바운드 클라이언트 액세스를 위한 인증, ID 권한 또는 프라이빗 엔드포인트를 대체하지 않습니다. 관리형 수집의 경우 지식 원본 구성과 각 종속성을 모두 확인하세요.
적격한 인덱싱 대상 Azure Blob Storage, ADLS Gen2, Azure SQL 및 OneLake 지식 원본에 대한 프라이빗 수집은 전용 서비스의 Search REST API 2026-10-01에서 정식 출시되었습니다. 서버리스는 프라이빗 실행 또는 아웃바운드 Search 공유 프라이빗 링크를 지원하지 않습니다. 지원되는 퍼블릭 엔드포인트 제어에는 NSP 구성을 사용하세요. 이 기능은 다른 커넥터, 추출 기능 또는 공유 프라이빗 링크 대상의 릴리스 상태를 변경하지 않습니다.
공유 프라이빗 링크 지원 매트릭스
대상 및 그룹 ID 요구 사항을 대체하지 않고 지원되는 리소스 종류와 함께 이 매트릭스를 사용합니다.
| 지식 소스 구성 | 프라이빗 연결 및 범위 |
|---|---|
| Azure Blob Storage | 생성된 인덱서는 공유 프라이빗 링크를 통해 원본에 연결할 수 있습니다. 구성에서 사용하는 경우에만 보호된 추출, 보강, 모델 또는 자산 스토리지 종속성을 위한 프라이빗 연결을 추가합니다. blob private-ingestion 사전 요구 사항을 참조하세요. |
| ADLS Gen2 | 생성된 인덱서에는 Blob 가이드에 설명된 두 스토리지 연결이 모두 필요합니다. 추출, 보강, 모델 및 자산 스토리지 종속성을 별도로 감안하세요. |
| 임베딩이 없는 Azure SQL Database | SQL 원본 연결을 보호합니다. 생성된 파이프라인이 없으면 embeddingColumns포함 기술 집합을 만들거나 embedding-model 연결이 필요하지 않습니다.
Azure SQL 필수 구성 요소를 참조하세요. |
| 포함 Azure SQL Database | SQL 소스 및 보호된 각 embedding-model 엔드포인트를 보호합니다. SQL 수집에는 문서 추출 또는 이미지 설명 생성이 필요하지 않습니다. |
| Azure SQL Managed Instance | 별도의 SQL Managed Instance 공유 프라이빗 링크 절차(미리 보기)를 따르세요. 해당 대상은 인덱싱된 SQL 지식 원본 GA와는 별도로 미리 보기로 유지됩니다. 모델 종속성은 임베딩이 구성된 경우에만 적용됩니다. |
| 인덱싱된 SharePoint | SharePoint Online은 퍼블릭 엔드포인트를 사용하며 공유 프라이빗 링크 대상이 아닙니다. 이 문서의 생성 후 재정의는 적용되지 않습니다. |
| 인덱싱된 OneLake | 프라이빗 수집은 일반적으로 적격 전용 서비스에서 사용할 수 있습니다. Fabric 작업 영역 연결 및 보호된 각 Azure 종속성을 개별적으로 보호합니다. OneLake 권한 보존은 별도의 미리 보기 기능으로 유지됩니다. |
| 파일 | 생성된 인덱서가 아닌 직접 업로드를 사용합니다. 동기 파일 작업은 2026-10-01에서 사용할 수 있으며, 비동기 수집에는 2026-11-01-preview가 필요합니다. 프라이빗 Foundry 연결에 대한 파일 기술 자료 필수 구성 요소를 따릅니다. 인덱서 재정의를 적용하거나 networkAccessMode를 이 경로에 추가하지 마세요. |
| 기존 검색 인덱스 또는 푸시 수집 | 검색 인덱스 지식 소스는 기존 인덱스를 래핑합니다. 인바운드 프라이빗 엔드포인트를 사용하여 클라이언트 업로드를 보호합니다. 공유 프라이빗 링크는 업로드 경로가 아닙니다. 별도의 인덱서가 인덱스를 채우는 경우 해당 인덱서의 요구 사항을 적용합니다. |
| 원격 소스 및 웹 | 쿼리 시 콘텐츠를 가져오며 생성된 수집 인덱서는 사용하지 않습니다. 이 매트릭스는 원격 플랫폼 또는 Bing에 대한 프라이빗 연결을 설정하지 않습니다. |
관리되는 지식 원본 경로의 경우 일반 인덱서 필수 구성 요소에서 자격을 유추하는 대신 커넥터별 계층 지침을 사용합니다.
| 검색 계층 또는 런타임 | 관리형 지식 소스 프라이빗 수집 |
|---|---|
| S2, S3, L1 및 L2 | 적격 Blob, ADLS Gen2 및 SQL 구성에 대해 문서화됩니다. 워크로드의 지역, 서비스 생성 관련, ID 및 종속성 요구 사항도 적용합니다. |
| 기본 및 S1 | 위의 제네릭 인덱서 필수 구성 요소는 임베딩이 없는 SQL을 포함하여 관리형 지식 원본 수집에 대한 지원을 설정하지 않습니다. 커넥터 가이드에 설명된 계층을 사용합니다. 생성된 기술 세트의 하위 계층 지원을 유추하지 마세요. |
| 무료 | 공유 프라이빗 링크는 지원되지 않습니다. 제네릭 인덱서 필수 구성 요소에는 Basic 이상 등급이 필요합니다. |
| S3 HD 및 서버리스 | 프라이빗 실행은 지원되지 않습니다. 해당 인덱서 실행 모델은 프라이빗 실행 환경을 제공하지 않습니다. 네트워크 보안 경계 컨트롤은 공유 프라이빗 링크 실행을 대체하지 않습니다. |
적용 가능한 각 종속성에 대해 올바른 리소스 대상 및 그룹 ID를 구성하고, 필요한 ID 및 RBAC 할당을 유지하고, 네트워크 및 DNS 요구 사항을 충족합니다. 해당하는 경우 동일한 대상 및 그룹 ID에 대해 승인된 기존 링크를 다시 사용합니다. 다른 대상 또는 하위 리소스에는 별도의 링크가 필요합니다. 승인 및 프로비전 준비 상태를 확인한 후 프라이빗 인덱서 실행을 진행합니다.
적합한 기존 Blob, ADLS Gen2 또는 SQL 원본의 경우 중간 인덱서 재정의에 대한 지식 원본 생성 후 네트워킹 변경을 참조하세요.
지원되는 리소스 종류
다음 리소스에 대한 공유 프라이빗 링크를 만들 수 있습니다.
| 리소스 종류 | 하위 리소스(또는 그룹 ID) |
|---|---|
| Microsoft. Storage/storageAccounts 1 |
blob, table, , dfs, file |
| Microsoft.DocumentDB/databaseAccounts 2 | Sql |
| Microsoft. Sql/servers 3 | sqlServer |
| Microsoft.KeyVault/vaults | vault |
| Microsoft.DBforMySQL/servers(미리 보기) | mysqlServer |
| Microsoft.Web/sites 4 | sites |
| Microsoft.Sql/managedInstances(미리 보기) 5 | managedInstance |
| Microsoft.CognitiveServices/accounts 67 | openai_account |
| Microsoft. CognitiveServices/accounts 8 | cognitiveservices_account |
| Microsoft. CognitiveServices/accounts 9 | foundry_account |
| Microsoft. Fabric/privateLinkServicesForFabric 10 | workspace |
| Microsoft. ApiManagement/service 11 | Gateway |
1 Azure Storage 및 Foundry IQ가 동일한 지역에 있는 경우 스토리지에 대한 연결은 Microsoft 백본 네트워크를 통해 이루어집니다. 즉, 공유 프라이빗 링크가 이 구성에 중복됩니다. 그러나 Azure Storage에 대한 프라이빗 엔드포인트를 이미 설정한 경우 공유 프라이빗 링크도 설정해야 합니다. 그렇지 않으면 스토리지 쪽에서 연결이 거부됩니다. 또한 검색에서 다양한 시나리오에 여러 스토리지 형식을 사용하는 경우 각 하위 리소스에 대해 별도의 공유 프라이빗 링크를 만들어야 합니다.
2Microsoft.DocumentDB/databaseAccounts 리소스 유형은 Azure Cosmos DB for NoSQL 인덱서 연결에 사용됩니다. 공급자 이름 및 그룹 ID는 대/소문자를 구분합니다.
3Microsoft.Sql/servers 리소스 종류는 Azure SQL 데이터베이스에 대한 연결에 사용됩니다. 현재 Azure Synapse SQL에 대한 공유 프라이빗 링크는 지원되지 않습니다.
4Microsoft.Web/sites 리소스 종류는 App Service 및 Azure Functions에 사용됩니다. Foundry IQ의 컨텍스트에서 Azure 함수는 가능성이 더 높습니다. Azure 함수는 일반적으로 사용자 지정 기술의 논리를 호스팅하는 데 사용됩니다. Azure Functions에는 소비, 프리미엄 및 전용 App Service 호스팅 계획이 있습니다. 현재 ASE(App Service Environment) 및 AKS(Azure Kubernetes Service) 지원되지 않습니다.
Azure API Management 대한 공유 프라이빗 링크 지원의 경우 Microsoft.ApiManagement/service 리소스 유형을 사용합니다.
5 지침은 SQL Managed Instance에 대한 공유 프라이빗 링크 만들기를 참조하세요.
6Microsoft.CognitiveServices/accounts 리소스 종류는 통합 벡터화를 구현할 때 Azure OpenAI 임베딩 모델에 대한 벡터라이저 및 인덱서 연결에 사용됩니다.
Microsoft Foundry 리소스를 통해 Azure Vision 멀티모달 포함을 지원하기 위한 공유 프라이빗 링크가 지원됩니다.
7 Azure OpenAI에 대한 공유 프라이빗 링크는 퍼블릭 클라우드 및 Microsoft Azure Government만 지원됩니다. 다른 클라우드 제품에는 그룹 ID에 대한 공유 프라이빗 링크가 openai_account 지원되지 않습니다.
8 공유 프라이빗 링크는 Foundry 리소스에 대한 연결에 대해 지원됩니다. Foundry 리소스 기술의 경우 AI 보강에 사용되며, Foundry IQ는 청구를 위해 Foundry 리소스에 연결합니다. 이러한 연결은 공유 프라이빗 링크를 통해 비공개일 수 있으며, 기술 세트 정의에서 관리 ID(키 없는 구성) 를 구성할 때만 지원됩니다.
9 공유 프라이빗 링크는 Foundry 리소스에 대한 연결에 대해 지원됩니다. GenAI 프롬프트 스킬, Azure OpenAI 임베딩 스킬 또는 Content Understanding 스킬과 같은 Azure 호스팅된 모델 기술의 경우 Foundry IQ는 Foundry 리소스에 연결하여 기본 처리를 실행합니다.
10 공유 프라이빗 링크는 OneLake 작업 영역에 대한 연결에 대해 지원됩니다. 작업 영역과 관련된 리소스를 privateLinkServicesForFabric 만들려면 구독에 네임스페이스를 등록Microsoft.Fabric 하고 Azure에서 프라이빗 링크 서비스 만들기에 설명된 대로 2단계를 참조하세요. 공유 프라이빗 링크를 사용하는 경우 OneLake 데이터 원본 구성은 OneLake 인덱서 설명서에 설명된 대로 특정 연결 문자열로 정의되어야 합니다.
11 리소스 유형은 Microsoft.ApiManagement/service 적격 인덱서 보강을 위해 API Management Gateway 런타임 하위 리소스를 대상으로 합니다.
Gateway 는 계층이 아니며 관리, 포털 또는 개발자 설명서 엔드포인트를 포함하지 않습니다. 이 대상은 임의의 Microsoft.Network/privateLinkServices에 대한 일반 지원을 설정하지 않습니다.
API Management 토폴로지 및 실행 요구 사항
API Management Standard v2 및 Premium v2는 인바운드 프라이빗 엔드포인트를 지원합니다. 또한 클래식 프리미엄은 인스턴스가 VNet 삽입되지 않은 경우에도 프라이빗 엔드포인트를 지원합니다. 내부 또는 외부 가상 네트워크에 삽입된 클래식 프리미엄 인스턴스는 프라이빗 엔드포인트를 지원하지 않으며 이 공유-프라이빗 링크 토폴로지에 대해 지원되지 않습니다. 자체 호스팅 및 작업 영역 게이트웨이는 이 인바운드 연결에 대해 지원되지 않습니다.
API Management의 플랫폼 기능은 모든 Search 실행 경로 또는 모든 Premium v2 삽입 토폴로지에 대한 지원 여부를 의미하지 않습니다. 게이트웨이 대상의 등록에서 기술 자료 검색 또는 쿼리-벡터라이저 프라이빗 경로 지원을 유추하지 마세요. 이러한 클라이언트에는 실제 실행 호스트로부터의 라우트가 필요합니다. 프라이빗 대상 주소를 수락해도 해당 라우트가 만들어지지 않습니다.
이 가이드와 같이 검색 관리 API 2025-05-01를 사용하여 다음 섹션의 프로비전 및 승인 단계를 따릅니다. API Management API 2024-05-01 이상은 이 검색 버전과 워크로드의 Search 데이터 평면 및 다운스트림 모델 API와는 별개입니다. 성공적인 프로비전 및 승인을 모두 확인합니다. 적격 인덱서의 경우 "private"에 설명된 대로 을(를) parameters.configuration.executionEnvironment(으)로 설정합니다. 이 인덱서 속성을 KB 또는 쿼리 요청에 추가하지 마세요.
예를 들어 내부 VNet 삽입 및 공유 프라이빗 링크가 있는 Gateway 클래식 프리미엄 인스턴스는 지원되지 않습니다. 게이트웨이에 사용자 지정 도메인이 있더라도 외부 VNet 삽입에는 동일한 제한이 있습니다.
실제 실행 환경에서 DNS, TLS 및 라우팅의 유효성을 검사합니다. 모델 URI에서 개인 IP 주소 대신 일치하는 TLS 인증서가 있는 구성된 게이트웨이 호스트 이름을 사용합니다. 기본 privatelink.azure-api.net 프라이빗 DNS 영역과 별도로 사용자 지정 도메인 DNS를 구성합니다. 표준 v2 및 Premium v2를 사용하려면 사용자 지정 게이트웨이 이름을 공개 인터넷에서 확인할 수 있어야 합니다. 사용자 지정 도메인 DNS 제한 사항을 참조하세요.
프라이빗 엔드포인트가 구성되고 프라이빗 경로가 확인된 후에만 API Management 공용 네트워크 액세스를 사용하지 않도록 설정합니다. 검색, API Management 및 백 엔드의 공용 네트워크 설정은 독립적입니다. 검색 워크로드에서 공용 게이트웨이 연결을 사용하는 경우 네트워크 정책에 따라 해당 공용 엔드포인트에 액세스할 수 있도록 유지합니다. API Management-백 엔드 연결을 별도로 보호합니다.
워크로드 매트릭스, 계층, 토폴로지 세부 정보 및 양쪽 인증 구간에 대해서는 Foundry IQ 모델 호출과 함께 API Management 사용을 참조하세요. 플랫폼 제한은 API Management 프라이빗 엔드포인트 제한을 참조하세요.
1 - 공유 프라이빗 링크 만들기
Azure Portal, 관리 REST API, Azure CLI 또는 Azure PowerShell을 사용하여 공유 프라이빗 링크를 만듭니다.
다음은 몇 가지 팁입니다.
- 프라이빗 링크에 의미 있는 이름을 지정합니다. Azure PaaS 리소스에서 공유 프라이빗 링크는 다른 프라이빗 엔드포인트와 함께 표시됩니다. "shared-private-link-for-search"와 같은 이름은 어떻게 사용되는지를 상기시켜줄 수 있습니다.
이 섹션의 단계를 완료하면 보류 중인 상태로 프로비전되는 공유 프라이빗 링크가 있습니다. 링크를 만드는 데 몇 분 정도 걸립니다. 만든 후에는 리소스 소유자가 작동하기 전에 요청을 승인해야 합니다.
Azure 포털에서 Foundry IQ 서비스로 이동합니다.
왼쪽 창의 설정 에서 네트워킹을 선택합니다.
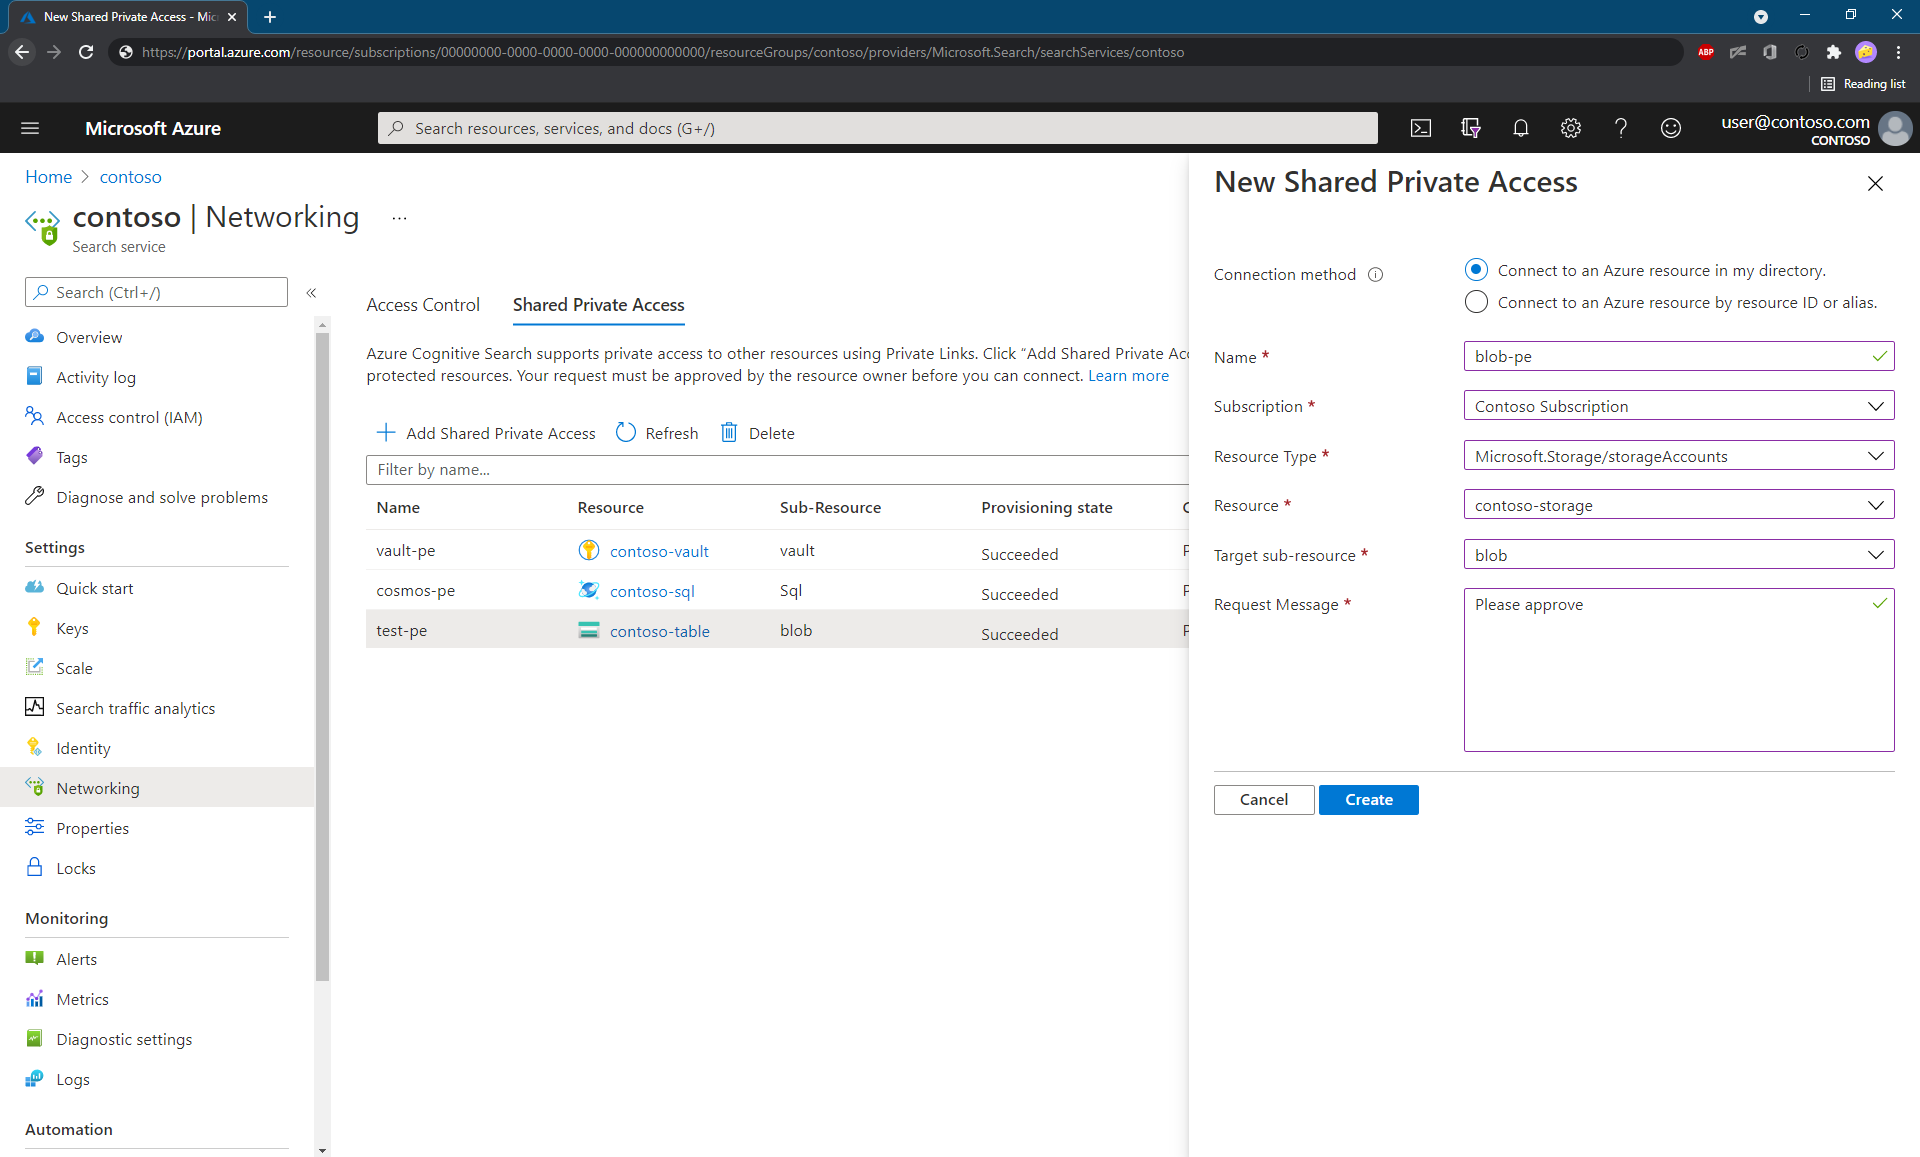
공유 프라이빗 액세스 페이지에서 + 공유 프라이빗 액세스 추가를 선택합니다.
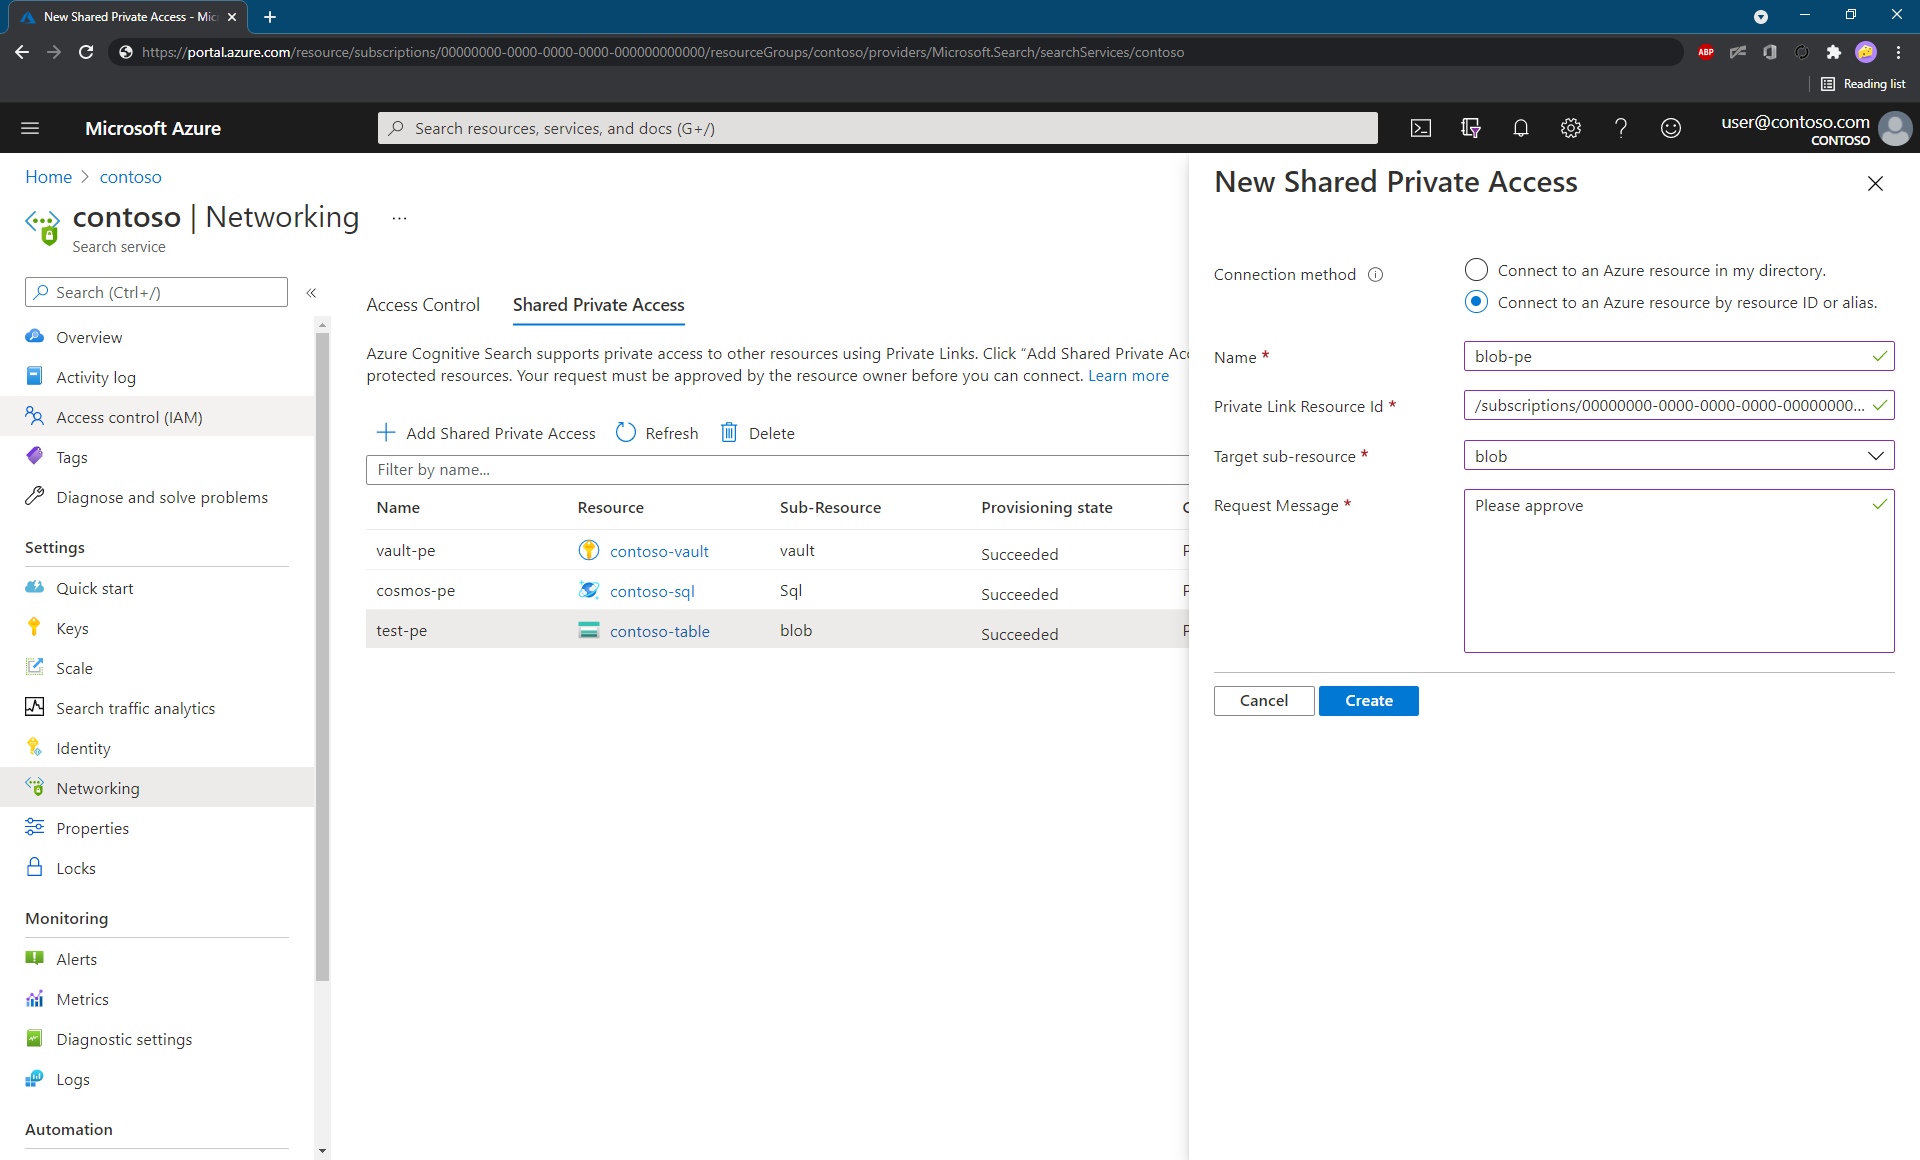
내 디렉터리의 Azure 리소스에 연결하거나 리소스 ID를 사용하여 Azure 리소스에 연결 중 하나를 선택합니다.
첫 번째 옵션(권장)을 선택하면 Azure Portal에서 적절한 Azure 리소스를 선택하고 리소스의 그룹 ID 및 리소스 종류와 같은 다른 속성을 채웁니다.
두 번째 옵션을 선택하는 경우 Azure 리소스 ID를 수동으로 입력하고 이 문서의 시작 부분에 있는 목록에서 적절한 그룹 ID를 선택합니다.
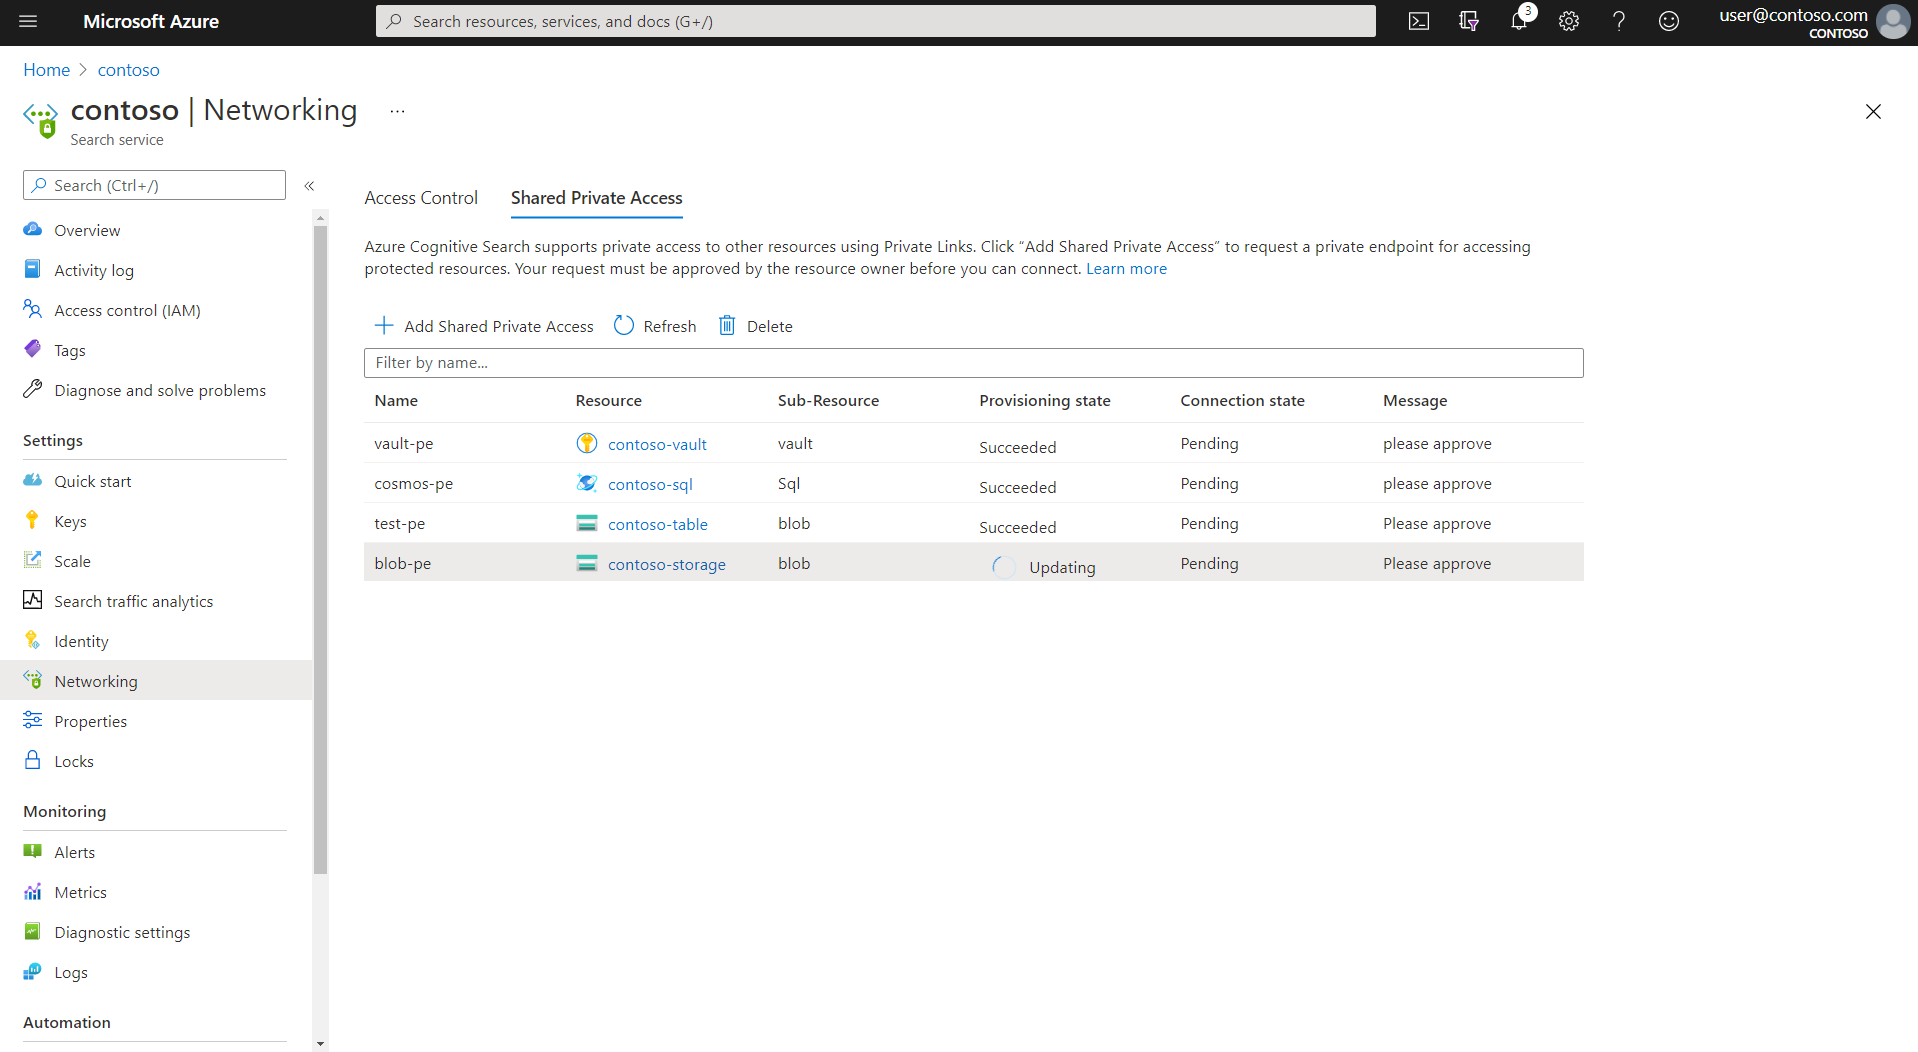
프로비전 상태가 "업데이트 중"인지 확인합니다.
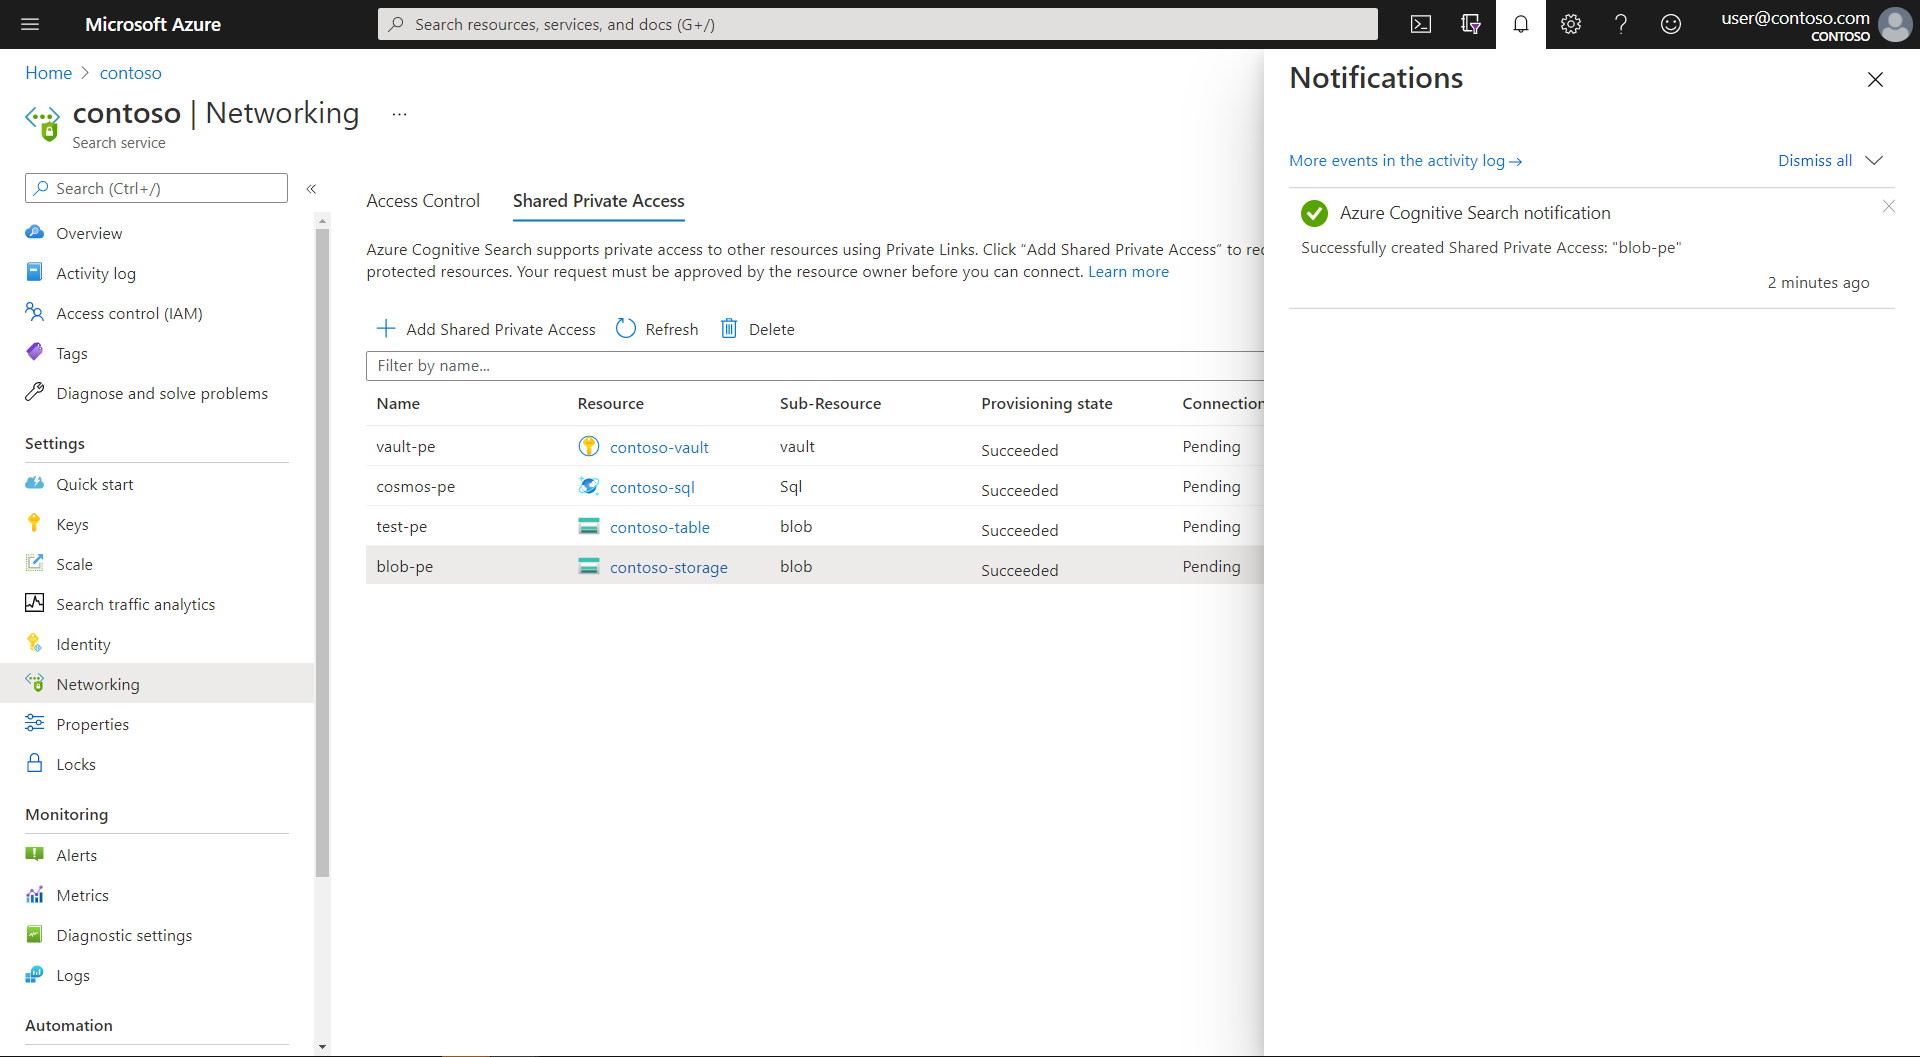
리소스가 성공적으로 만들어지면 리소스의 프로비전 상태가 "성공"으로 변경됩니다.
공유 프라이빗 링크 만들기 워크플로
202 Accepted 성공에 대한 응답이 반환됩니다. 아웃바운드 프라이빗 엔드포인트를 만드는 프로세스는 장기 실행(비동기) 작업입니다. 여기에는 다음 리소스를 배포하는 작업이 포함됩니다.
"Pending"상태에서 할당된 프라이빗 IP 주소를 사용하는 프라이빗 엔드포인트. 개인 IP 주소는 Foundry IQ 서비스별 프라이빗 인덱서에 대한 실행 환경의 가상 네트워크에 할당된 주소 공간에서 가져옵니다. 프라이빗 엔드포인트가 승인되면 Foundry IQ에서 Azure 리소스로의 모든 통신은 개인 IP 주소 및 보안 프라이빗 링크 채널에서 시작됩니다.그룹 ID를 기반으로 리소스 유형에 대한 프라이빗 DNS 영역입니다. 이 리소스를 배포하면 프라이빗 리소스에 대한 DNS 조회가 프라이빗 엔드포인트와 연결된 IP 주소를 활용하는지 확인합니다.
2 - 프라이빗 엔드포인트 연결 승인
프라이빗 엔드포인트 연결에 대한 승인은 Azure PaaS 쪽에서 부여됩니다. 리소스 소유자의 명시적 승인이 필요합니다. 다음 단계에서는 Azure Portal을 사용한 승인을 다루지만 Azure PaaS 쪽에서 프로그래밍 방식으로 연결을 승인하기 위한 몇 가지 링크는 다음과 같습니다.
- Azure Storage에서 프라이빗 엔드포인트 연결 사용 - Put
- Azure Cosmos DB에서 프라이빗 엔드포인트 연결 사용 - 만들기 또는 업데이트
- Azure OpenAI에서 프라이빗 엔드포인트 연결 사용 - 만들기 또는 업데이트
- Microsoft OneLake에서 프라이빗 엔드포인트 - CLI를 통해 승인 또는 프라이빗 엔드포인트 - 포털을 통해 승인
Azure Portal을 사용하여 다음 단계를 수행합니다.
Azure PaaS 리소스의 네트워킹 페이지를 엽니다. 텍스트
프라이빗 엔드포인트 연결을 나열하는 섹션을 찾습니다. 다음 예제는 스토리지 계정에 대한 것입니다.
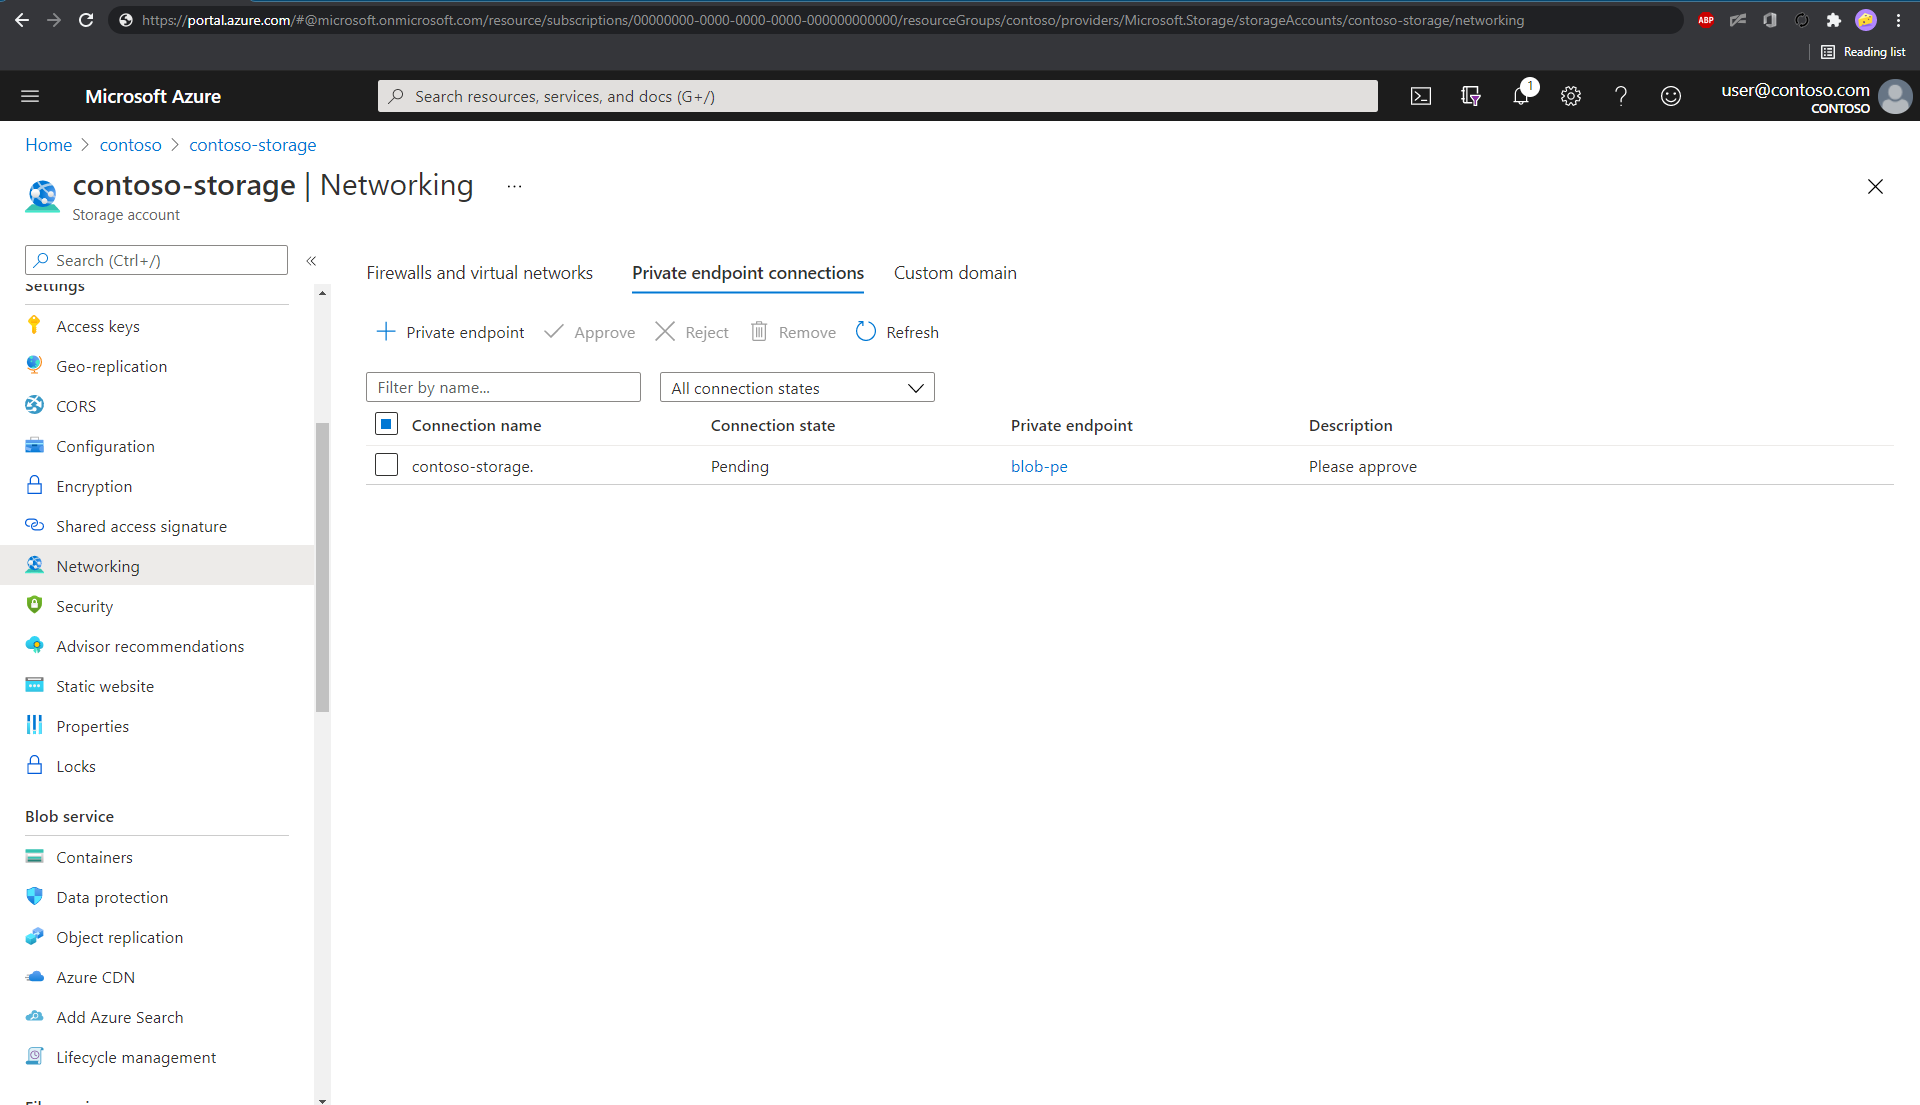
연결을 선택한 다음 승인을 선택합니다. Azure Portal에서 상태를 업데이트하는 데 몇 분 정도 걸릴 수 있습니다.
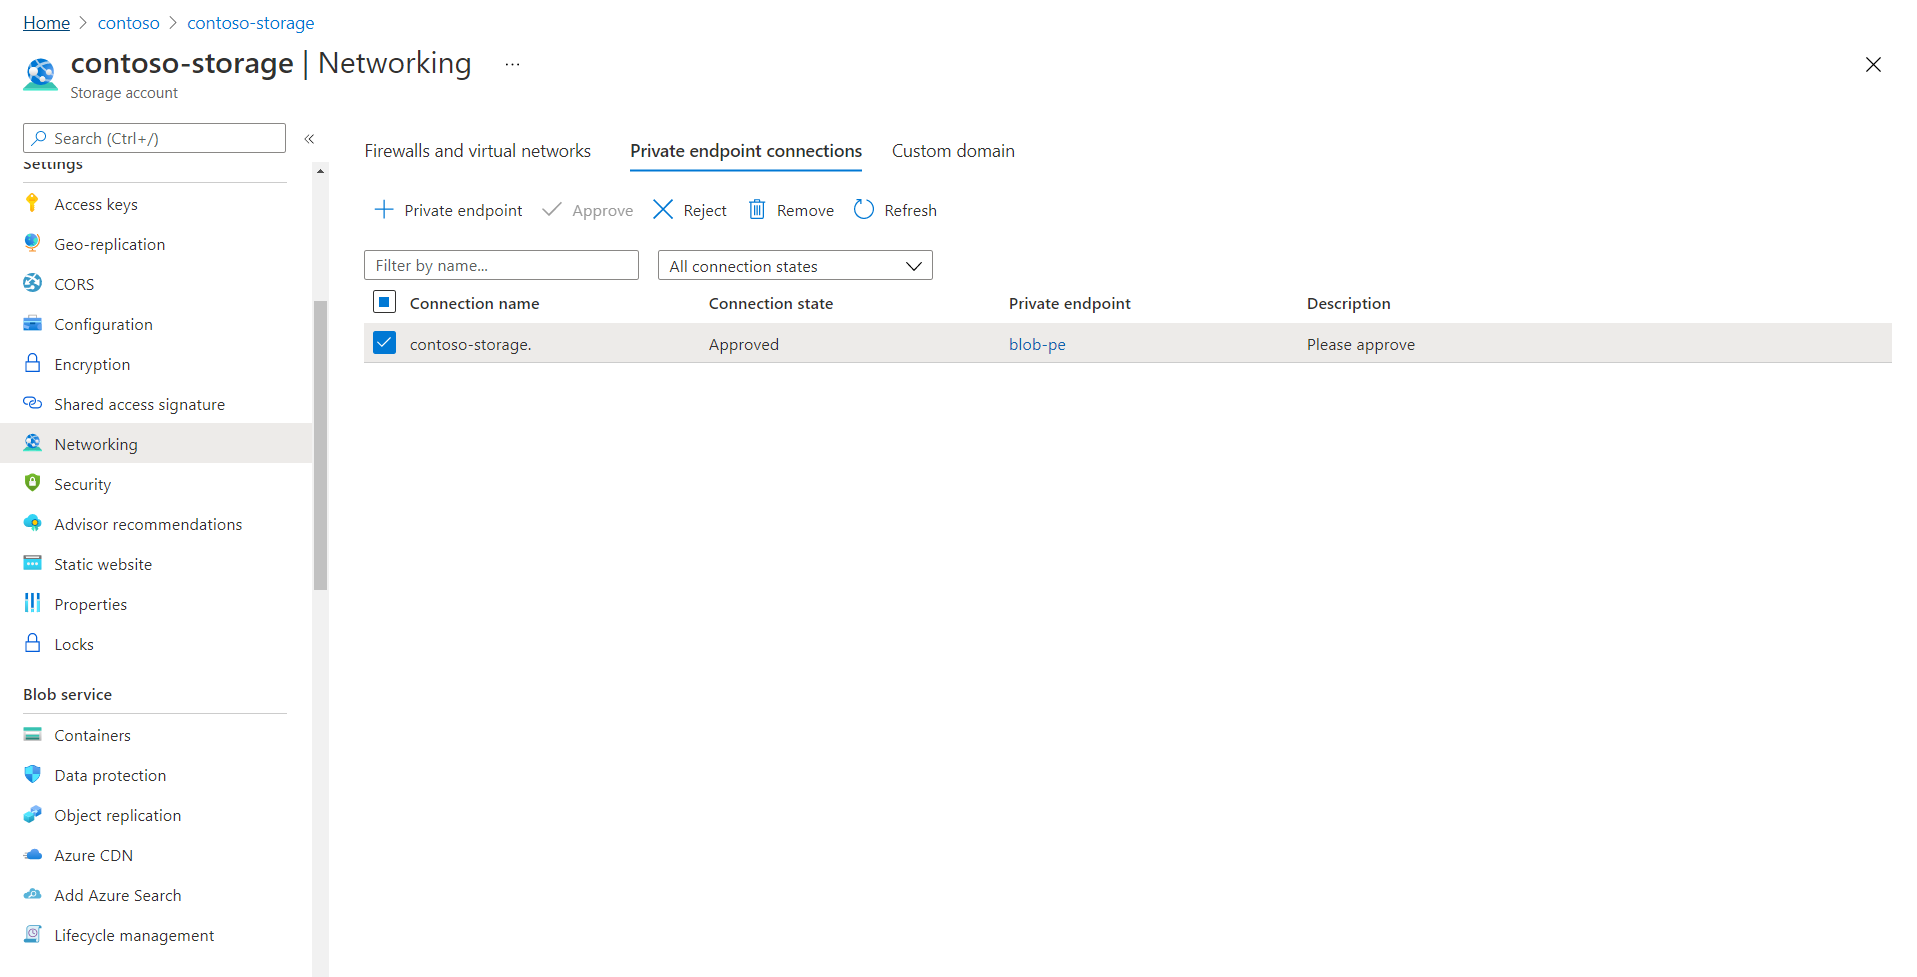
프라이빗 엔드포인트가 승인되면 Foundry IQ는 이를 위해 만든 DNS 영역에 필요한 DNS 영역 매핑을 만듭니다.
네트워킹 페이지의 프라이빗 엔드포인트 링크가 활성화되어 있지만 해결되지 않습니다.
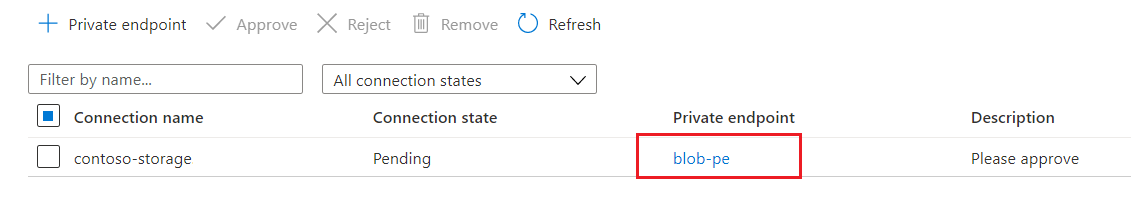
링크를 선택하면 오류가 발생합니다. 백엔드 프라이빗 엔드포인트 리소스가 Microsoft가 관리하는 테넌트에서 Microsoft에 의해 프로비전되고 연결된 리소스(Foundry IQ)가 사용자의 테넌트에 있기 때문에 상태 메시지가 "The access token is from the wrong issuer" 및 must match the tenant associated with this subscription 나타납니다. 프라이빗 엔드포인트 연결 링크를 통해 프라이빗 엔드포인트 리소스에 직접 접근할 수 없도록 설계되었습니다.
다음 섹션의 지침에 따라 공유 프라이빗 링크의 상태를 확인합니다.
3 - 공유 프라이빗 링크 상태 확인
Foundry IQ 쪽에서 Foundry IQ 서비스 네트워킹 페이지의 공유 프라이빗 액세스 페이지를 다시 확인하여 요청 승인을 확인할 수 있습니다. 연결 상태를 승인해야 합니다.
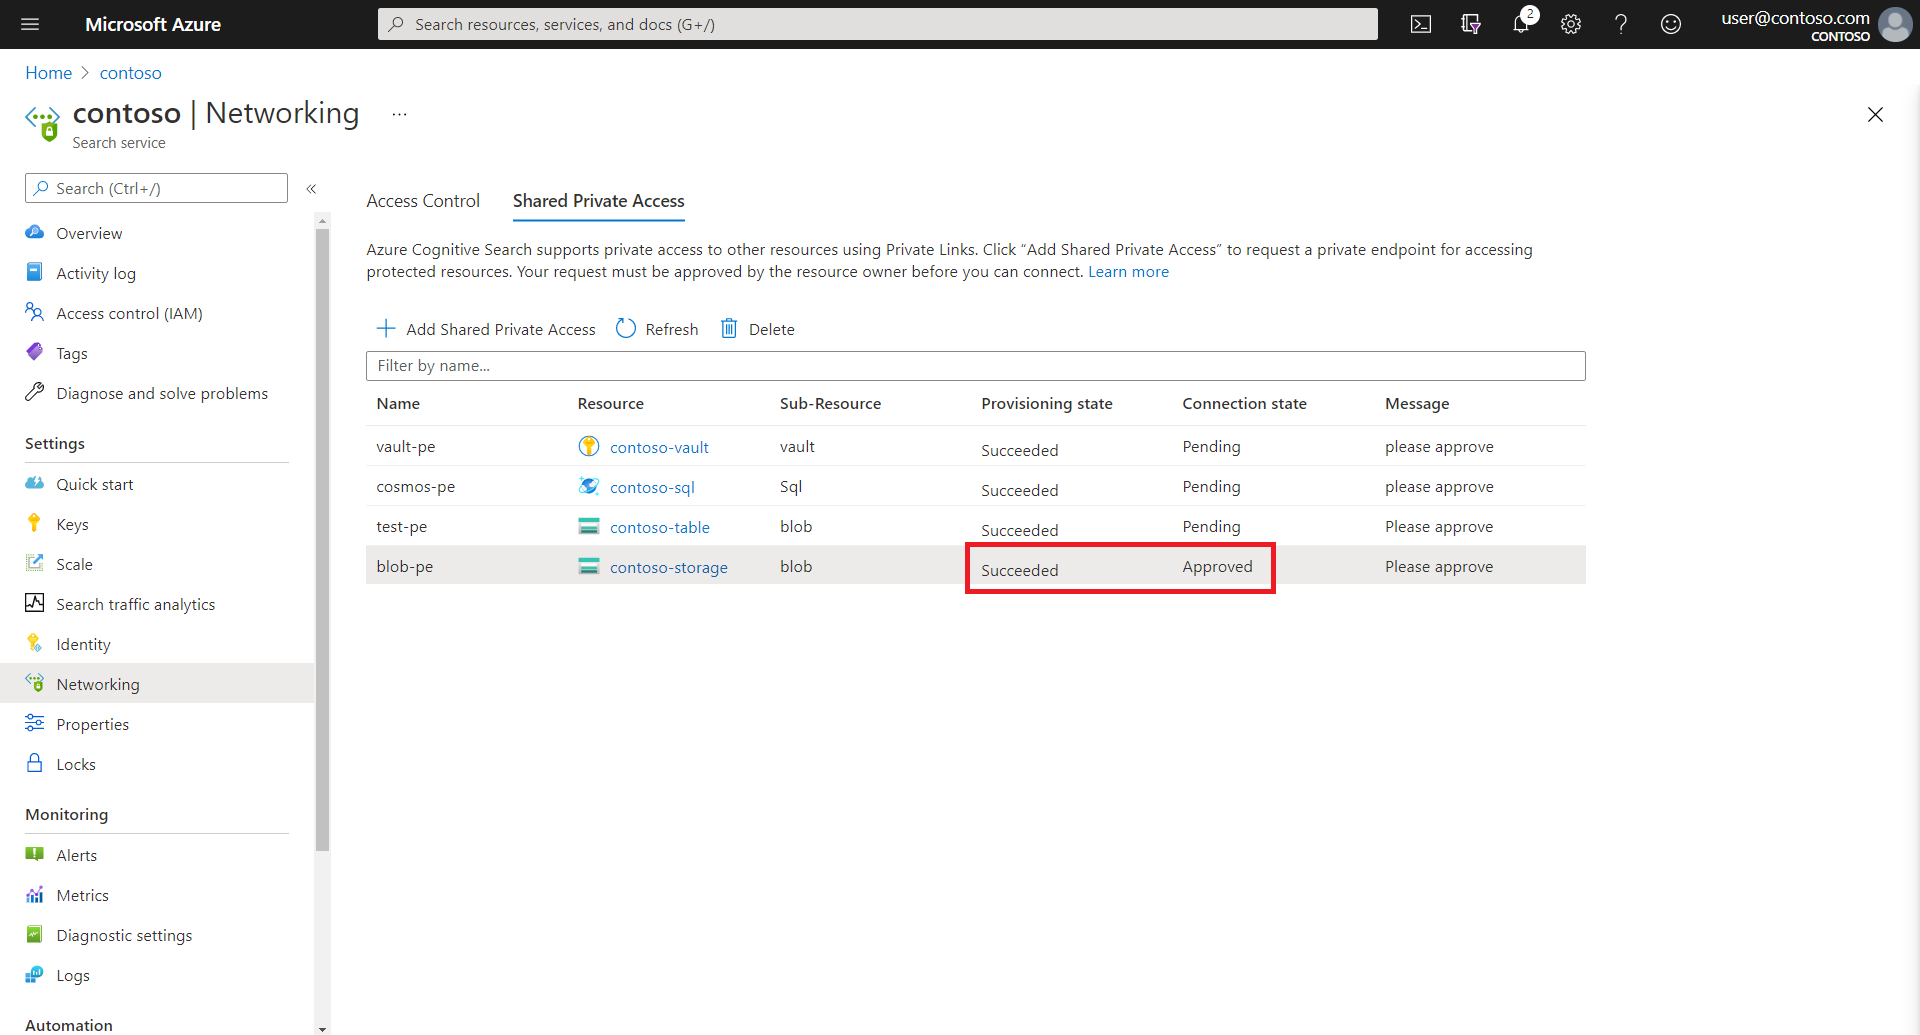
또는 공유 프라이빗 링크 리소스 - 가져오기를 사용하여 연결 상태를 가져올 수도 있습니다.
az rest --method get --uri https://management.azure.com/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Search/searchServices/contoso-search/sharedPrivateLinkResources/blob-pe?api-version=2025-05-01
그러면 연결 상태가 "속성" 섹션 아래에 "상태"로 표시되는 JSON이 반환됩니다. 다음은 스토리지 계정의 예입니다.
{
      "name": "blob-pe",
      "properties": {
        "privateLinkResourceId": "/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Storage/storageAccounts/contoso-storage",
        "groupId": "blob",
        "requestMessage": "please approve",
        "status": "Approved",
        "resourceRegion": null,
        "provisioningState": "Succeeded"
      }
}
리소스의 프로비전 상태(properties.provisioningState)가 "성공"이고 연결 상태(properties.status)가 "승인됨"인 경우 공유 프라이빗 링크 리소스가 작동하고 프라이빗 엔드포인트를 통해 통신하도록 인덱서가 구성될 수 있음을 의미합니다.
4 - 프라이빗 환경에서 실행되도록 인덱서 구성
인덱서 실행 은 Foundry IQ 서비스와 관련된 프라이빗 환경 또는 내부적으로 여러 고객에 대한 고가의 기술 세트 처리를 오프로드하는 데 사용되는 다중 테넌트 환경에서 발생합니다.
실행 환경은 투명하지만 방화벽 규칙을 빌드하거나 프라이빗 연결을 설정하기 시작하면 인덱서 실행을 고려해야 합니다. 프라이빗 연결의 경우 항상 프라이빗 환경에서 실행되도록 인덱서 실행을 구성합니다.
이 단계에서는 REST API를 사용하여 프라이빗 환경에서 실행되도록 인덱서 구성 방법을 보여 줍니다. Azure Portal에서 JSON 편집기를 사용하여 실행 환경을 설정할 수도 있습니다.
참고
프라이빗 엔드포인트 연결이 승인되기 전에 이 단계를 수행할 수 있습니다. 그러나 프라이빗 엔드포인트 연결이 승인된 것으로 표시될 때까지 보안 리소스(예: 스토리지 계정)와 통신하려는 기존 인덱서는 일시적 오류 상태로 종료되고 새 인덱서는 생성되지 않습니다.
데이터 원본 정의, 인덱스 및 스킬셋(사용하는 경우)을 일반적으로 하듯이 만듭니다. 이러한 정의에는 공유 프라이빗 엔드포인트를 사용할 때 달라지는 속성이 없습니다.
이전 단계에서 만든 데이터 원본, 인덱스 및 기술 세트를 가리키는 인덱서 만들기 또한 인덱서 구성 속성을 .로 설정하여 프라이빗 실행 환경에서 인덱서
executionEnvironment가 실행되도록private합니다.{ "name": "indexer", "dataSourceName": "blob-datasource", "targetIndexName": "index", "parameters": { "configuration": { "executionEnvironment": "private" } }, "fieldMappings": [] }
인덱서가 성공적으로 만들어지면 프라이빗 엔드포인트 연결을 통해 Azure 리소스에 연결해야 합니다. 인덱서 상태 API를 사용하여 인덱서의 상태를 모니터링할 수 있습니다.
참고
기존 인덱서가 이미 있는 경우 로 설정하고자 하는 값을 executionEnvironment에 지정하여 private를 통해 업데이트하거나, Azure 포털의 JSON 편집기를 사용하여 업데이트할 수 있습니다.
지식 원본을 만든 후 네트워킹 변경
knowledge-source ingestionParameters.networkAccessMode 속성은 REST API 2026-10-01 및 2026-11-01-preview에서 생성 시에만 설정할 수 있습니다. knowledge source 업데이트를 통해 유효 값을 변경하는 것은 지원되지 않습니다. 저장 모드를 변경하려면 지식 원본을 삭제하고 다시 만듭니다.
임시 대안으로 적격 인덱싱된 Blob, ADLS Gen2 및 Azure SQL 지식 원본에 대해 생성된 인덱서 parameters.configuration.executionEnvironment만 변경할 수 있습니다. 이 변경은 생성된 리소스를 편집하지 말라는 지침에 대해 허용되는 예외일 뿐이며, 그 밖의 생성된 설정을 변경할 수 있는 권한을 의미하지는 않습니다. 인덱싱된 SharePoint, OneLake, 파일, 원격 원본, S3 HD 또는 서버리스에는 적용되지 않습니다.
생성된 인덱서 준비 및 업데이트
다음 작업에는 Search 데이터 평면 REST API 2026-10-01 를 사용합니다.
Microsoft Entra ID 토큰으로 인증합니다.
Search Service Contributor를 할당하여 인덱서를 읽고, 업데이트하고, 실행할 수 있게 하고, 확인을 위해 생성된 인덱스를 쿼리할 수 있도록 Search Index Data Reader 또는 이에 상응하는 권한을 할당합니다.
역할 기반 액세스를 참조하세요.
공유 프라이빗 링크 만들기 및 승인은 이 문서의 앞부분에서 설명한 별도의 관리 평면 API 및 버전을 계속 사용합니다.
구성 및 계층 매트릭스와 커넥터의 필수 구성 요소를 확인합니다. 기존 생성 및 승인 절차를 사용하여 필요한 모든 링크를 만들거나 다시 사용합니다. 각 종속성에 대한 대상 리소스, 그룹 ID, 승인 및 프로비저닝 준비 상태를 확인합니다.
포털 검사에서 구독 간 리소스를 확인할 수 없는 경우 대상 리소스에 대한 승인 및 Foundry IQ 서비스의 준비 상태를 수동으로 확인합니다. 사용할 수 없는 확인은 성공의 증거가 아닙니다. 모든 프라이빗 종속성이 승인되고 유효성이 검사되기 전에 공용 액세스를 비활성화하지 마세요.
지식 원본을 가져오기 위해
GET {search-endpoint}/knowledgesources('{knowledge-source-name}')?api-version=2026-10-01를 사용합니다. 응답에서indexedSqlParameters.createdResources.indexer또는azureBlobParameters.createdResources.indexer을 읽습니다. 반환된 이름을 사용하세요. 명명 규칙에서 파생하지 마세요. 인덱서가 반환되지 않으면 중지하고 원본 생성 및 자격을 확인합니다.인덱서를 가져오기
GET {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01를 사용하여 전체 정의 및 ETag를 유지하고 되돌리기를 위해 보안 복사본을 유지합니다. 기술 자료 또는 인덱서를 업데이트하는 사람과 조정합니다.현재 인덱서의 쓰기 가능한 속성에서 전체 업데이트 본문을 작성합니다.
parameters.configuration.executionEnvironment만private으로 변경합니다. 데이터 원본, 대상 인덱스, 기술 세트, 일정, 매핑, 기타 구성 항목 및 암호화 설정을 포함하여 지원되는 다른 모든 속성을 유지합니다.configuration또는parameters가 없으면 기존 설정을 바꾸지 않고 누락된 개체를 추가합니다.부분 정의를 제출하거나 맹목적으로 GET 응답을 PUT 본문으로 다시 보내지 마세요. 응답 전용 메타데이터를 제외하고 쓰기 가능한 필드에는 Indexers - Create or Update contract를 사용합니다. 필요한 비밀이 생략되거나 가려지거나 마스킹된 경우 업데이트하기 전에 원래 구성에서 안전하게 복원합니다. 마스킹 자리 표시자를 제출하지 않습니다. 이 API 버전이 기존 설정을 나타낼 수 없는 경우, 기존 설정을 버리는 대신 중지합니다.
기존 인덱서를
Content-Type: application/json,Prefer: return=representation,If-Match: <etag-from-get>, 및PUT {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01로 업데이트합니다. 이전 단계에서 전체 본문을 보냅니다. ETag는 반환된 대로 정확하게 유지합니다. 다른 업데이트가 리소스를 변경하여 조건이 실패하는 경우 최신 정의 및 ETag를 가져와서 차이점을 검토하고 네트워킹 변경 내용만 다시 적용합니다. 무조건 다시 시도하지 마세요.인덱서를 다시 가져와
parameters.configuration.executionEnvironment가private인지 확인합니다. 인덱서를 실행POST {search-endpoint}/indexers('{indexer-name}')/search.run?api-version=2026-10-01로 한 다음, 실행 상태를 확인합니다. 종속성 연결을 확인하고 생성된 인덱스에서 예상 소스 콘텐츠를 확인합니다.
성공한 실행만으로는 공용 경로가 사용되지 않음을 증명하지 않습니다. 프라이빗 격리에 의존하기 전에 공유 프라이빗 링크 테스트하기에 설명된 대로 프라이빗 연결 및 대상 네트워크 컨트롤의 유효성을 검사합니다.
재정의를 되돌리고 이를 유지합니다
재정의를 되돌리려면 전체 정의 GET 및 조건부 PUT 프로시저를 반복하여 parameters.configuration.executionEnvironment만 standard(으)로 변경합니다.
public를 사용하지 마세요. 인덱서 실행 값이 아니라 기술 자료 모드입니다.
standard 는 서비스가 실행 환경을 선택할 수 있도록 합니다. 공용 경로를 강제로 적용하지는 않습니다. 결과 구성에서 원본 및 종속성에 접근 가능한지 확인하고 인덱서를 다시 실행하고 확인합니다.
재정의는 지식 원본에 저장된 networkAccessMode을 변경하지 않습니다. 따라서 기술 원본 응답 또는 포털 뷰는 생성된 인덱서의 현재 재정의를 설명하지 않는 모드를 표시할 수 있습니다. 인덱서 정의에서 실제 실행 설정을 확인합니다.
나중에 지식 원본 업데이트 또는 다시 생성이 생성된 인덱서 설정을 덮어쓸 수 있습니다. 해당 작업 후에 다시 확인하고 현재 정의, 자격 및 프라이빗 링크 준비 상태를 검토한 후에만 재정의를 다시 적용합니다. 네이티브 사후 생성 knowledge-source 네트워킹 업데이트가 명시적으로 지원될 때까지 이 중간 절차를 사용합니다. GA만으로는 생성 시간 제한이 제거되지 않습니다.
5 - 공유 프라이빗 링크 테스트
아직 수행하지 않은 경우 Azure PaaS 리소스가 공용 인터넷에서 연결을 거부하는지 확인합니다. 연결이 수락되면 Azure PaaS 리소스의 네트워킹 페이지에서 DNS 설정을 검토합니다.
프라이빗 엔드포인트에 대한 인덱서 연결과 같은 아웃바운드 요청 시나리오를 호출할 수 있는 도구를 선택합니다. 가져오기 마법사를 사용하는 것이 쉽지만 REST 클라이언트 및 REST API를 사용해도 정밀도를 높일 수 있습니다. Foundry IQ 서비스가 프라이빗 연결에 대해 구성되지 않은 경우 검색할 REST 클라이언트 연결은 공용 인터넷을 통해서도 가능합니다.
연결 문자열을 프라이빗 Azure PaaS 리소스로 설정합니다. 연결 문자열의 형식은 공유 프라이빗 링크에 대해 변경되지 않습니다. Foundry IQ 서비스는 공유 Private Link를 내부적으로 호출합니다.
인덱서 워크로드의 경우 연결 문자열은 데이터 원본 정의에 있습니다. 데이터 원본의 예는 다음과 같습니다.
 {
   "name": "my-blob-ds",
   "type": "azureblob",
   "subtype": null,
   "credentials": {
     "connectionString": "DefaultEndpointsProtocol=https;AccountName=<YOUR-STORAGE-ACCOUNT>;AccountKey=..."
   }
인덱서 워크로드의 경우 인덱서 정의에서 실행 환경을 설정해야 합니다. 인덱서 정의의 예는 다음과 같습니다.
"name": "indexer",
"dataSourceName": "my-blob-ds",
"targetIndexName": "my-index",
"parameters": {
   "configuration": {
       "executionEnvironment": "private"
       }
   },
"fieldMappings": []
}
인덱서 실행 인덱서 실행이 성공하고 검색 인덱스가 채워지면 공유 프라이빗 링크가 작동합니다.
공유 프라이빗 링크를 사용하는 경우
Foundry IQ는 다음 시나리오에서 다른 Azure 리소스에 대한 아웃바운드 호출을 수행합니다.
- 에이전트 검색 워크플로를 위한 Azure OpenAI에 대한 기술 자료 연결
- 벡터화를 위해 Foundry Tools의 Azure OpenAI 또는 Azure Vision에 대한 인덱서 또는 쿼리 연결
- 지원되는 데이터 원본에 대한 인덱서 연결
- 보강을 캐싱하거나 지식 저장소에 쓰기 위해 Azure Storage 인덱서(기술 세트) 연결
- 청구 목적을 위해 인덱서(기술 세트)를 Foundry 도구에 연결
- Azure Key Vault에 대한 암호화 키 요청
- Azure Functions 또는 유사한 리소스에 대한 사용자 지정 기술 요청
공유 프라이빗 링크는 Azure-Azure 연결에 대해서만 작동합니다. OpenAI 또는 다른 외부 모델 공급자에 연결하는 경우 공용 인터넷을 통해 연결해야 합니다.
공유 프라이빗 링크는 Azure 가상 네트워크에서 실행되는 Azure 리소스 또는 클라이언트에 대한 프라이빗 엔드포인트 를 통해 액세스되는 작업 및 데이터를 위한 것입니다.
공유 프라이빗 링크는 다음과 같습니다.
- Foundry IQ 도구, API 또는 SDK를 사용하여 생성됨
- Azure 리소스 소유자의 승인
- 특정 Azure 리소스에 대한 프라이빗 연결에서 Foundry IQ가 내부적으로 사용됨
Foundry IQ 서비스만 만든 프라이빗 링크를 사용할 수 있으며 각 리소스 및 하위 리소스 조합에 대해 서비스에 하나의 공유 프라이빗 링크만 만들 수 있습니다.
프라이빗 링크를 설정하면 Foundry IQ 서비스가 해당 리소스에 연결할 때마다 자동으로 사용됩니다. 연결에 사용되는 디바이스는 Azure 리소스의 방화벽에서 권한 있는 IP를 사용하여 연결해야 하지만 연결 문자열을 수정하거나 요청을 발급하는 데 사용하는 클라이언트를 변경할 필요는 없습니다.
Azure Private Link 및 Foundry IQ를 함께 사용하는 두 가지 시나리오가 있습니다.
시나리오 1: Azure에 대한 아웃바운드 (인덱서 또는 기술 자료) 연결에 프라이빗 연결이 필요한 경우 공유 프라이빗 링크를 만듭니다. 이 시나리오는 이 문서에서 다룹니다.
시나리오 2: 가상 네트워크에서 실행되는 클라이언트에서 프라이빗 인바운드 연결에 대한 검색을 구성 합니다.
두 시나리오 모두 Azure Private Link에 종속되지만 독립적입니다. 프라이빗 엔드포인트에 대해 Foundry IQ 서비스를 구성하지 않고 공유 Private Link를 만들 수 있습니다.
제한
시나리오에 대한 공유 프라이빗 링크를 평가할 때 다음 제약 조건을 기억하세요.
공유 프라이빗 링크에 사용되는 몇 가지 리소스 유형은 미리 보기로 제공됩니다. 미리 보기 리소스(Azure Database for MySQL 또는 Azure SQL Managed Instance)에 연결하는 경우 관리 REST API의 미리 보기 버전을 사용하여 공유 프라이빗 링크를 만듭니다. 최신 미리 보기 API 버전을 사용하는 것이 좋습니다.
인덱서 실행은 귀하의 Foundry IQ 서비스 전용인 프라이빗 실행 환경을 사용해야 합니다. 프라이빗 엔드포인트 연결은 다중 테넌트 콘텐츠 처리 환경에서 지원되지 않습니다. 이 요구 사항에 대한 구성 설정은 이 문서에서 다룹니다.
공유 프라이빗 링크 리소스 제한은 가격 책정 계층에 따라 다릅니다.
디버그 세션은 공유 프라이빗 링크를 지원하지 않습니다. Foundry IQ 서비스에서 프라이빗 엔드포인트 연결을 사용하는 경우 해당 서비스에 대해 디버그 세션을 실행할 수 없습니다. 해결 방법은 디버그 세션 및 프라이빗 연결을 참조하세요.
가격 책정 계층을 변경하면 공유 프라이빗 링크 리소스가 대상 계층의 제한에 대해 평가됩니다. 공유 프라이빗 링크 수가 대상 계층의 최대값을 초과하면 계층 변경이 차단됩니다. 계층 변경이 성공하면 기존 공유 프라이빗 링크 리소스가 다시 만들어지지 않으며 다시 생성할 필요가 없습니다. 공유 프라이빗 링크 프로비저닝 상태가 "성공"으로 유지되고 연결 상태가 "승인됨"으로 유지되는 경우, Foundry IQ 서비스가 "성공" 프로비저닝 상태 및 "실행 중" 상태로 다시 돌아온 후에도 프라이빗 인덱서 연결성은 계속 작동합니다.
레거시 S3 HD 공유 프라이빗 링크 수정
일부 S3 HD 서비스는 구성이 지원되지 않더라도 레거시 공유 Private Link 리소스를 가질 수 있습니다. 리소스가 과거에 허용되었거나 인덱서가 성공적으로 실행되었다고 해서 지원되는 프라이빗 라우팅이 설정되는 것은 아닙니다.
전체 업데이트는 이 레거시 상태를 확인하고 크기 조정, ID, 태그 또는 ARM 또는 Terraform 업데이트와 같이 관련이 없는 변경 중에 실패할 수 있습니다. 이 절차를 사용하기 전에 지원되지 않는 공유 프라이빗 링크와 관련된 오류가 발생하는지 확인합니다.
- 서비스 SKU가
standard3이고 해당HighDensity이(가)hostingMode인지 확인합니다. SKU 이름이 유사하다는 이유만으로 이 수정을 일반 S3에 적용하지 마세요. - 검색 쪽 공유 프라이빗 링크 리소스를 목록화합니다. 대상, 그룹 ID, 프로비전 상태, 대상 승인 상태 및 각 연결에 의존하는 워크로드를 기록합니다.
- 지원되는 연결 대안을 식별하고 아무것도 삭제하기 전에 워크로드 영향을 평가합니다. 유지 관리 기간을 계획하고 적절한 경우 영향을 받는 워크로드를 일시 중지합니다. 퍼블릭 엔드포인트가 허용 가능한 대안이라고 가정하지 마세요.
- 지원되지 않는 검색 측 공유 Private Link 리소스를 공유 Private Link 리소스 관리 API를 통해 삭제합니다. 대상 쪽 프라이빗 엔드포인트 연결만 삭제해도 잘못된 검색 쪽 상태가 제거되지는 않습니다.
- 삭제가 완료되고 검색 쪽 리소스 목록에 의도한 상태가 반영되는지 확인합니다. 그런 다음 원래 서비스 업데이트를 다시 시도합니다.
- 지원되는 연결 경로를 통해 영향을 받는 각 워크로드의 유효성을 검사합니다. 요청 성공만으로는 프라이빗 라우팅이 증명되지 않습니다.
- 삭제가 실패하거나 리소스가 고아 상태가 되거나 유효성 검사 오류가 지속되면 익명화된 리소스 ID, 타임스탬프, 프로비저닝 및 승인 상태, 그리고 종속성 인벤토리와 함께 Azure 지원에 문의하세요.
워크로드 계획 없이 링크를 삭제하거나 hostingMode를 현재 위치에서 변경하여 이 상태를 해결하려고 하지 마세요. 이 절차는 지원되지 않는 레거시 공유 프라이빗 링크를 다루며, 모든 서비스 업데이트 실패를 다루는 것은 아닙니다.
인바운드 엔드포인트, 아웃바운드 링크, ID 관련 항목 및 경계 액세스 규칙을 구분하려면 에이전트형 검색을 위한 네트워크 보안을 참조하세요.
문제 해결
"데이터 원본 자격 증명이 잘못됨"으로 인덱서 만들기가 실패하는 경우 연결을 디버깅하기 전에 공유 프라이빗 링크의 승인 상태를 확인합니다. 상태가
Approved면 속성을 확인합니다properties.provisioningState.Incomplete이 경우 기본 종속성에 문제가 있을 수 있습니다. 이 경우 공유 프라이빗 링크를 다시 만들기 위한 요청을 다시 실행PUT합니다. 승인 단계를 반복해야 할 수도 있습니다.인덱서가 일관되거나 간헐적으로 실패하는 경우 인덱서에서
executionEnvironment속성을 확인합니다. 값은 .로private설정해야 합니다. 이 속성을 설정하지 않았고 인덱서 실행이 과거에 성공한 경우 Foundry IQ 서비스가 자체 협정의 개인 환경을 사용했기 때문입니다. 시스템에 부하가 걸리면 Foundry IQ 서비스는 다중 테넌트 환경 밖으로 처리를 이동합니다.공유 프라이빗 링크를 만들 때 오류가 발생하는 경우 서비스 제한을 확인하여 계층에 대한 할당량 미만인지 확인합니다.
다음 단계
프라이빗 엔드포인트 및 기타 보안 연결 방법에 대해 자세히 알아봅니다.