
尊敬的客户,您好!
您这里有Administrators组,我这里没有,而TestA包含在Administrators组里,您可以尝试把这里的Administrators组删除看看。
Best Regards,
Daisy Zhou
' cx='32' cy='32' r='32' /%3E%3Ctext x='50%25' y='55%25' dominant-baseline='middle' text-anchor='middle' fill='%23FFF' %3EA%3C/text%3E%3C/svg%3E)
尊敬的microsoft,您好!
   windows 2019  std 是测试用的域控服务器,客户端是win7 pro,在域控服务器上新建一个用户testA,让用户testA 能远程登录到windows 2019. 在服务器上新建的目录和文件如下:E:\test0\test1\test2\test3,  E:\test0\readme1.txt   , E:\test0\test1\readme2.txt   , E:\test0\test1\test2\readme3.txt  。对Test0给testA 分配的权限是:列出文件夹/读取数据,读取属性,读取扩展属性,创建文件/写入数据,创建文件夹/附加数据,写入属性,写入扩展属性,读取权限。

 现在让testA登录到windows2019,测试画面见 “测试1”,本人认为根据TestA 的权限,这个”测试1”的结果是正常的(即用cd test0 拒绝访问)。然后在win7上建立test0的映射磁盘Z,却能 执行”cd test1“和cd test2, 画面见“测试2”,本人认为,测试1和测试2 是矛盾的。
锁定的问题。 此问题已从 Microsoft 支持社区迁移。 你可投票决定它是否有用,但不能添加评论或回复,也不能关注问题。
尊敬的客户,您好!
您这里有Administrators组,我这里没有,而TestA包含在Administrators组里,您可以尝试把这里的Administrators组删除看看。
Best Regards,
Daisy Zhou
尊敬的微软Daisy Zhou,您好!
   您说“域控上的这里共享,我只有一条testA (change 和read),但是您这里有3条,也不清楚是什么权限。”我检查了一下,在“共享/高级共享”里是“更改”“读取”(如附图);在“高级安全设置”里的标签“共享”,这里显示的3条,是三个不同的用户(Administrators、testA、testB)。

  所以,还是请您继续协助看看问题到底在哪里?
[
尊敬的客户,您好!
域控上的这里共享,我只有一条testA (change 和read),但是您这里有3条,也不清楚是什么权限。
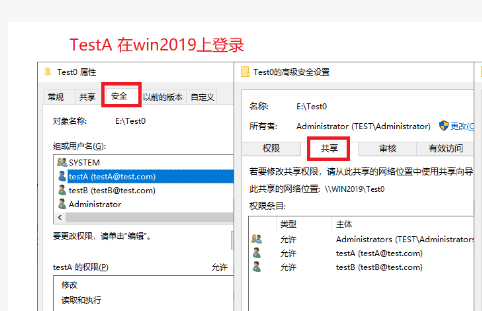
这是我的域控上的显示。
对于客户端的话,win7和win11版本不一样,而且显示的界面都不一样。我也没有win7这个版本的客户端,如果对于客户端有疑问,建议您可以尝试在一台win11上看看是不是跟我一样的。
Best Regards,
Daisy Zhou
尊敬的客户,您好!
域控上的这里共享,我只有一条testA (change 和read),但是您这里有3条,也不清楚是什么权限。
这是我的域控上的显示。
对于客户端的话,win7和win11版本不一样,而且显示的界面都不一样。我也没有win7这个版本的客户端,如果对于客户端有疑问,建议您可以尝试在一台win11上看看是不是跟我一样的。
Best Regards,
Daisy Zhou
尊敬的微软Daisy Zhou,您好!
感谢您的回复。我把我的截图给您看。
1)在win7端,testA登录win7,映射test0为磁盘Z:
[
在1)的win7上截图中,标签“有效权限”是部分勾选(您在win11桌面端的“有效权限”是全部勾选),而在win2019上的“有效访问”标签里是全部勾选。
2)在win2019端,
在2)的这个截图中,标签“有效访问”是完全控制(勾选了所有权限),我觉得是正确的,因为testA隶属于域管理员Administrators组,它就具备了域管理员的一切权限。
尊敬的客户,您好!
我认为在我的测试环境中,客户端上和域控上的权限是一致的。
TestA登录win11
1.安全标签下的权限
2.看不到共享权限。
3.这里有一个备注:共享安全信息不可用,并且未评估有效访问(也就是第四张截图中的3个share的红叉)。
TestA登录域控。
1.安全标签下的权限
2.看到共享权限。
3.这里没有备注:共享安全信息不可用,并且未评估有效访问(也就是评估了共享权限,并不是全控制,如果没有评估共享权限,应该也是全控制)。
我的环境中,如果只是看安全标签下的权限是一样的。
如果不考虑共享权限,那么有效的访问应该也是一致的。
你的环境中如果直接看安全标签下的权限一致吗?
如果不考虑共享权限,那么有效的访问应该是一致的吗?
Best Regards,
Daisy Zhou