同一个域用户查看服务器上文件的时候有两种不同的结果

匿名
2024-06-13T05:57:46+00:00

尊敬的microsoft,您好!

   windows 2019  std 是测试用的域控服务器,客户端是win7 pro,在域控服务器上新建一个用户testA,让用户testA 能远程登录到windows 2019. 在服务器上新建的目录和文件如下:E:\test0\test1\test2\test3,  E:\test0\readme1.txt   , E:\test0\test1\readme2.txt   , E:\test0\test1\test2\readme3.txt  。对Test0给testA 分配的权限是:列出文件夹/读取数据,读取属性,读取扩展属性,创建文件/写入数据,创建文件夹/附加数据,写入属性,写入扩展属性,读取权限。

 现在让testA登录到windows2019,测试画面见 “测试1”,本人认为根据TestA 的权限,这个”测试1”的结果是正常的(即用cd test0 拒绝访问)。然后在win7上建立test0的映射磁盘Z,却能 执行”cd test1“和cd test2, 画面见“测试2”,本人认为,测试1和测试2 是矛盾的。

Windows 商业版 | Windows Server | 目录服务 | 证书和公钥基础结构 (PKI)

锁定的问题。 此问题已从 Microsoft 支持社区迁移。 你可投票决定它是否有用,但不能添加评论或回复,也不能关注问题。

0 个注释 无注释

34 个答案

排序依据: 非常有帮助
  1. 匿名
    2024-06-24T03:15:51+00:00

    回复:

           尊敬的微软Daisy Zhou,感谢您的回复!
    
           问题到底出在哪里呢?我感到头痛啊。为什么我在服务器上看到的有效权限和您在服务器上看到的testA的有效权限不同呢?比如:
    

    问题A)

    我在服务器上看到的有效权限是“完全控制”(见下图),我觉得“完全控制”能解释得通,因为testA隶属于域管理员Administrators组,而您的截图中"Full control"却没有勾选,我觉得这与testA隶属于域管理员Administrators组矛盾。

    问题B)您用的是win11桌面端,请问您在win11桌面端上看到的映射磁盘Z的testA的有效权限和您在服务器上直接查看文件夹test0的属性,您看到的testA的有效权限是一致的吗(在win11上看映射盘Z的testA的有效权限是不是也是除了full control没有勾选,其它的都勾选了)?我用的是win7桌面端,在win7端用 \win2019服务器的IP 查看test0的属性 或 在win7上映射test0为Z盘查看Z盘的属性,发现testA 的权限 和在win2019上直接查看test0的有效属性是不一样的,如下图。

    图片

    尊敬的客户,您好!

    那我把testA从Domain Admins组里删除,加到Administrators组里。

    您说的是这个Traverse folder /execute file权限的,如果是的话,我没有给testA在文件夹test0上这个权限。

    我在域控上还是可以cd到test0.

    我发现:当我去查看有效的访问权限的时候,还是有这个权限Traverse folder /execute file (即使我并没有给testa这个权限)。
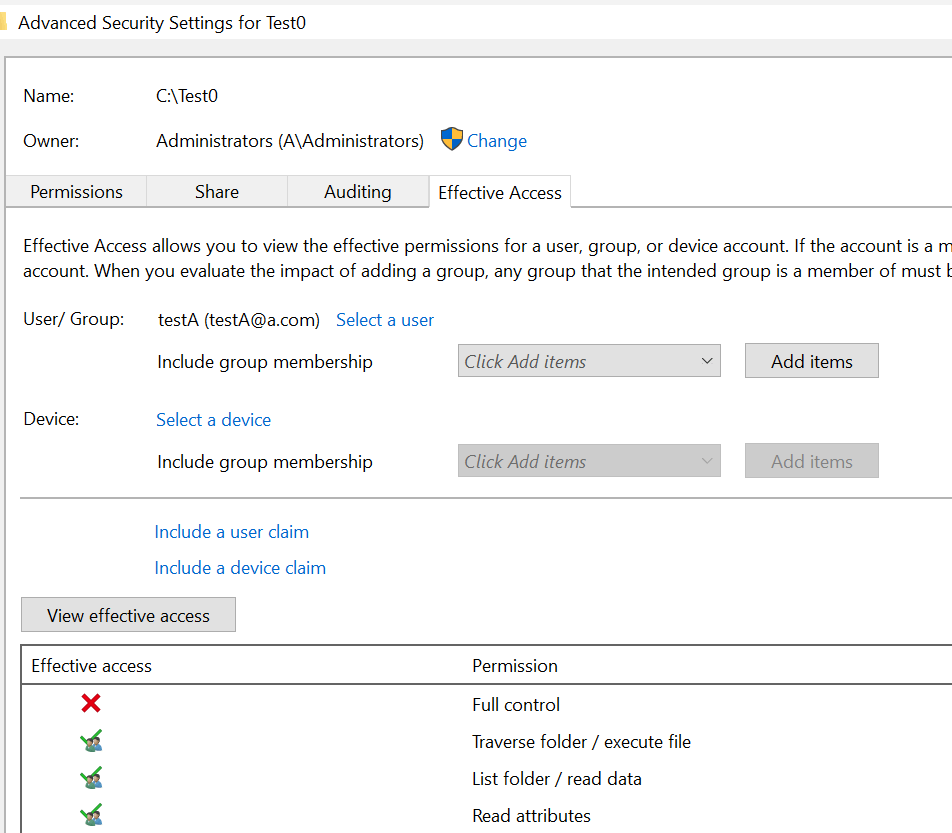
    图片

    Best Regards,
    Daisy Zhou

    此答案是否有帮助?

    0 个注释 无注释
  2. 匿名
    2024-06-21T07:56:33+00:00

    尊敬的客户,您好!

    那我把testA从Domain Admins组里删除,加到Administrators组里。

    您说的是这个Traverse folder /execute file权限的,如果是的话,我没有给testA在文件夹test0上这个权限。

    图片

    我在域控上还是可以cd到test0.

    图片

    我发现:当我去查看有效的访问权限的时候,还是有这个权限Traverse folder /execute file (即使我并没有给testa这个权限)。

    图片

    Best Regards,
    Daisy Zhou

    此答案是否有帮助?

    0 个注释 无注释
  3. 匿名
    2024-06-21T01:24:50+00:00

    尊敬的客户,您好!

    1.我现在把testA加入到域控的Domain Admins组里。

    你是指Domain Admins组,而不是Administrators组,对吗?

    2.您使用的是test0登录win7然后映射磁盘Z的吗?还是使用的是域管理员或者win7上的本地管理员账号登录win7,然后映射磁盘Z的呢?

    回答:很抱歉,我说错了,就是testA。

    这是我跟您做的一个类似的测试,但是结果不一样。

    我的客户端是win11.

    域控是2016.

    我的test0是在C盘(您的是在E盘)。

    域控上的结果。

    图片

    客户端上的结果。

    图片

    Best Regards,
    Daisy Zhou

    回复:

     尊敬的微软Daisy Zhou,您好!
    

    您说【 1.我现在把testA加入到域控的Domain Admins组里。

           你是指Domain Admins组,而不是Administrators组,对吗?】
    

    答:我把testA加入到域的administrators组非Domain Admins组(如下图)。

          您在服务器上执行cd c:\test0 ,可是test0我们没有给它“遍历文件夹”的权限,怎么能从文件夹C 到
    
          test0呢?我测试过了,当我给test0授予“遍历文件夹”权限的时候,在服务器上是可以cd test0
    
          的,而当我去掉“遍历文件夹”权限的时候,在服务器上执行cd test0 是被拒绝的。    
    

    图片

    此答案是否有帮助?

    0 个注释 无注释
  4. 匿名
    2024-06-20T08:19:08+00:00

    尊敬的客户,您好!

    1.我现在把testA加入到域控的Domain Admins组里。

    你是指Domain Admins组,而不是Administrators组,对吗?

    2.您使用的是test0登录win7然后映射磁盘Z的吗?还是使用的是域管理员或者win7上的本地管理员账号登录win7,然后映射磁盘Z的呢?

    回答:很抱歉,我说错了,就是testA。

    这是我跟您做的一个类似的测试,但是结果不一样。

    我的客户端是win11.

    域控是2016.

    我的test0是在C盘(您的是在E盘)。

    域控上的结果。

    客户端上的结果。

    Best Regards,
    Daisy Zhou

    此答案是否有帮助?

    0 个注释 无注释
  5. 匿名
    2024-06-20T00:46:29+00:00

    尊敬的客户,您好!

    好的,我准备做个相似的测试。

    在我测试之前,请您确认在服务器上的权限是下面这样的吗?

    图片

    图片

    根据这句话“现在让testA登录到windows2019,测试画面见 “测试1”,本人认为根据TestA 的权限,这个”测试1”的结果是正常的(即用cd test0 拒绝访问)。然后在win7上建立test0的映射磁盘Z”请确认:

    1.因为您的2019是域控,请问您的testA是普通用户还是域管理员组的成员?
    2.请问您的test0文件夹是共享的吗?如果是的话,您设置的是普通共享还是高级共享?

    3.您使用的是test0登录win7然后映射磁盘Z的吗?还是使用的是域管理员或者win7上的本地管理员账号登录win7,然后映射磁盘Z的呢?

    Best Regards,
    Daisy Zhou

    回复:

      尊敬的微软Daisy Zhou,您好!
    
      回复问题0:在我测试之前,请您确认在服务器上的权限是下面这样的吗?
    
                   答:是的。完全一致。
    
      回复问题1:因为您的2019是域控,请问您的testA是普通用户还是域管理员组的成员?
    
                   答:testA本是给win7用户端开的域账户,但为了能登录到win2019 ,所以在win2019上让  
    
                          testA隶属于域管理员组。
    
       回复问题2:请问您的test0文件夹是共享的吗?如果是的话,您设置的是普通共享还是高级共享? 
    
                   答:见下图
    
                           [!\[\](https://learn-attachment.microsoft.com/api/attachments/e67acbdf-76d8-4990-8cc1-3970d373de14?platform=QnA "filestore.community.support.microsoft.com")       
    

    回复问题3:您使用的是test0登录win7然后映射磁盘Z的吗?还是使用的是域管理员或者win7上的本地

                    管理员账号登录win7,然后映射磁盘Z的呢?
    
            答:test0只是文件夹名称,用户账户名称只有域账户testA且用这个域账户testA登录win7建立 
    
                    test0这个文件夹的映射磁盘Z。
    

    上次还有两个问题您没有提到:①“为什么用户TestA直接登录或远程登录到windows2019【testA本是普通域账户,为了能登录到win2019,因此将他加入了域管理员组,这次问的问题涉及的testA都隶属于域管理员组】,用命令CD 到test0 提示“拒绝访问”(测试1图),而不用CD命令,直接用鼠标双击win2019上E盘的test0文件夹(注:这个test0文件夹是用域管理员administrator建立的且administrator是这个文件夹的所有者)却能正常打开test0,这两种访问test0的结果是不是矛盾?” ②在win7用户端用testA登录win7,映射test0文件夹为磁盘Z(经检查磁盘Z的权限与test0一致,见“附图3”),同样用CD命令却能访问test0下的子目录,按照微软的系统关于文件夹权限的设置,子文件夹默认是继承父文件夹test0的权限的(我没有去禁用继承),按理说,在win7上用CD到test0的子目录的结果也应该和“测试1图“一致,但结果是不一致。但您说 **根据这句话“现在让testA登录到windows2019,测试画面见 “测试1”,本人认为根据TestA 的权限,这个”测试1”的结果是正常的(即用cd test0 拒绝访问)。**是不是与测试矛盾?

    此答案是否有帮助?

    0 个注释 无注释