Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Nota
Pesquisa de IA do Azure está disponível por meio do portal Azure, APIs REST e SDKs do Azure. Ele também sustenta o IQ do Foundry, a camada de conhecimento gerenciado que transforma o conteúdo da empresa em bases de conhecimento reutilizáveis e com reconhecimento de permissão para agentes no portal do Microsoft Foundry.
Importante
Recursos, funcionalidades ou propriedades marcados como (versão prévia) não são cobertos por um contrato de nível de serviço (SLA), não são recomendados para cargas de trabalho de produção e podem mudar ou ser restringidos antes da disponibilidade geral. Os termos de visualização do Pesquisa de IA do Azure se aplicam a toda funcionalidade em visualização, seja autônoma ou parte de um recurso de disponibilidade geral.
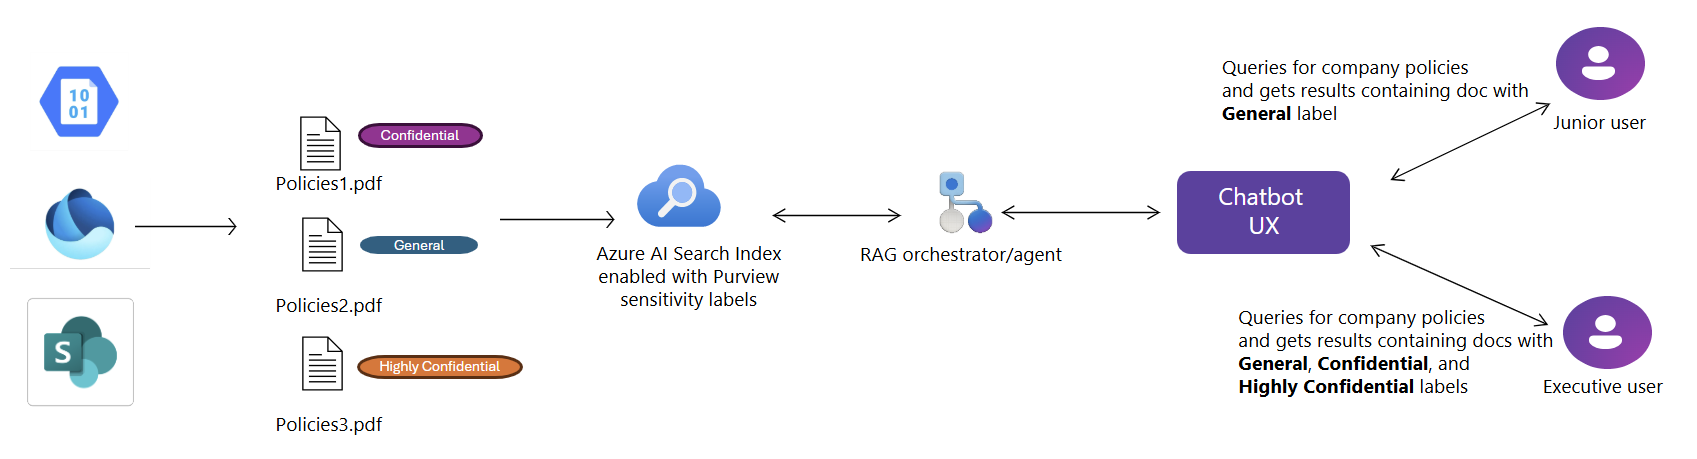
A Pesquisa de IA do Azure oferece suporte à extração e à imposição em tempo de consulta de rótulos de sensibilidade do Microsoft Purview (versão prévia). Durante a indexação, ele extrai e armazena automaticamente metadados de rótulo de confidencialidade para cada documento. No momento da consulta, ele impõe o controle de acesso baseado em rótulo de acordo com as políticas de proteção de informações existentes no Microsoft Purview, garantindo que somente usuários autorizados possam recuperar conteúdo rotulado nos resultados da pesquisa.
Essa funcionalidade está disponível para as seguintes fontes de dados:
- Armazenamento de Blobs do Azure
- Azure Data Lake Storage Gen2
- SharePoint no Microsoft 365 (versão prévia)
- Microsoft OneLake
Pré-requisitos
Configure políticas de rótulo de confidencialidade do Microsoft Purview e aplique-as a documentos antes de indexar.
Tenha a função Administrador Global ou Administrador de Funções Privilegiadas em seu locatário do Microsoft Entra para conceder ao serviço de busca acesso às APIs do Purview e aos rótulos de confidencialidade.
O serviço Pesquisa de IA do Azure e o usuário que está emitindo a consulta devem estar no mesmo locatário Microsoft Entra.
Use documentos de origem com tipos de arquivo compatíveis com suporte de rótulos de confidencialidade do Purview e suporte de indexadores de Pesquisa de IA do Azure.
Use a API REST versão 2026-08-01-preview ou um pacote SDK de versão prévia equivalente.
Importante
O serviço de pesquisa deve usar sua identidade gerenciada atribuída pelo sistema para autenticar com Microsoft Purview. Esse recurso não dá suporte a identidades gerenciadas atribuídas pelo usuário.
Limitações
O portal Azure não dá suporte a esse recurso.
Não há suporte para o preenchimento automático e as APIs de Sugestão para índices habilitados para Purview, pois elas ainda não podem impor o controle de acesso baseado em rótulo.
Não há suporte para contas de convidado e consultas entre locatários.
Não há suporte para identidades gerenciadas atribuídas pelo usuário para atribuições de função Microsoft Purview. Somente a identidade gerenciada atribuída pelo sistema do serviço pode ter as funções
Content.SuperUsereUnifiedPolicy.Tenant.Readnecessárias para a extração de rótulos. Atribua essas funções diretamente à própria identidade do serviço– ele executa as operações privilegiadasEXTRACT(lendo conteúdo criptografado e classificações de segurança) em nome do indexador. Consulte a Etapa 1 e a Etapa 3.Os recursos do indexador a seguir não dão suporte a documentos com rótulos de confidencialidade. Se você usar qualquer um desses recursos em um conjunto de habilidades ou indexador, documentos com rótulos de confidencialidade não serão processados.
Repositório de conhecimento, incluindo o repositório de ativos necessário para fornecimento de imagens (versão preliminar) na recuperação por meio de agentes. Portanto, a disponibilização de imagens não é compatível com fontes de conhecimento que ingerem rótulos de confidencialidade.
Como funciona a imposição de políticas
O suporte ao rótulo de confidencialidade tem duas fases: indexação e imposição de tempo de consulta.
Indexação
Quando você configura a indexação em um agendamento, o indexador extrai novos documentos e atualizações da fonte de dados. Para cada documento, ele captura:
- Conteúdo do documento
- A etiqueta de sensibilidade associada
- Alterações no conteúdo ou rótulos desde a última execução do indexador
Nota
O índice não reflete alterações de rótulo em documentos de origem até a próxima execução bem-sucedida do indexador.
Aplicação em tempo de consulta
No momento da consulta, o Pesquisa de IA do Azure avalia rótulos de confidencialidade e impõe controle de acesso em nível de documento com base no token Microsoft Entra ID do usuário e nas políticas de rótulo do Microsoft Purview. Somente os usuários autorizados a acessar o conteúdo com direito de uso de LEITURA sob um determinado rótulo podem recuperar documentos correspondentes nos resultados da pesquisa.
Os administradores autorizados também podem fazer solicitações de leitura elevada, que retornam documentos com rótulos que o usuário que fez a chamada normalmente não veria e geram uma entrada no log de auditoria do Microsoft Purview para cada documento retornado. A leitura elevada requer a função Colaborador de Dados do Índice de Pesquisa no serviço de pesquisa e na versão 2026-05-01-preview ou posterior da API.
Exemplo de ponta a ponta
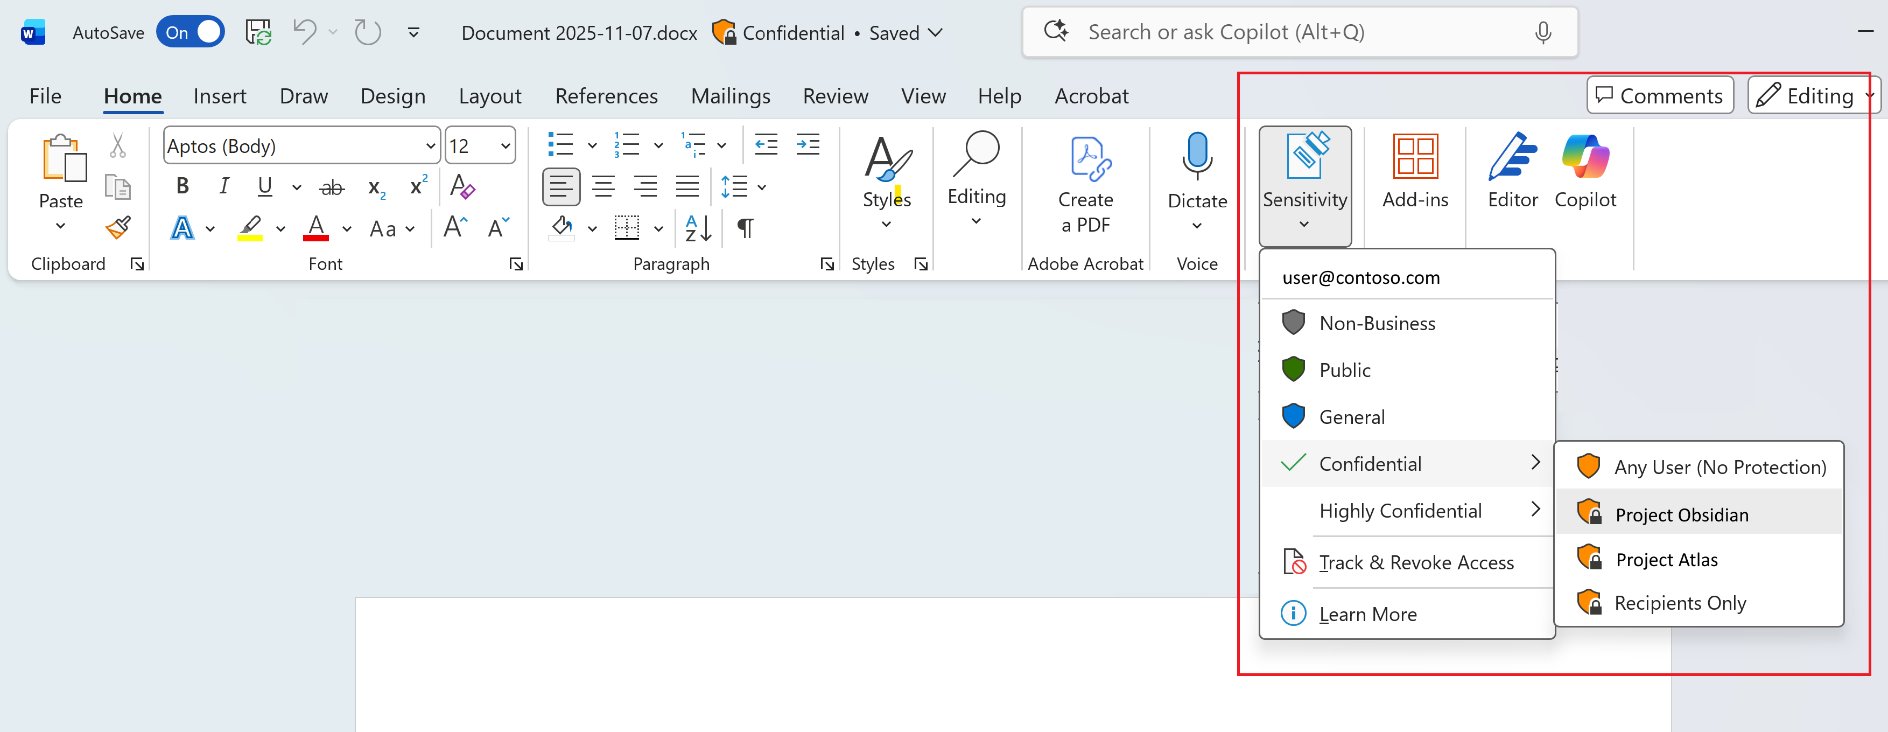
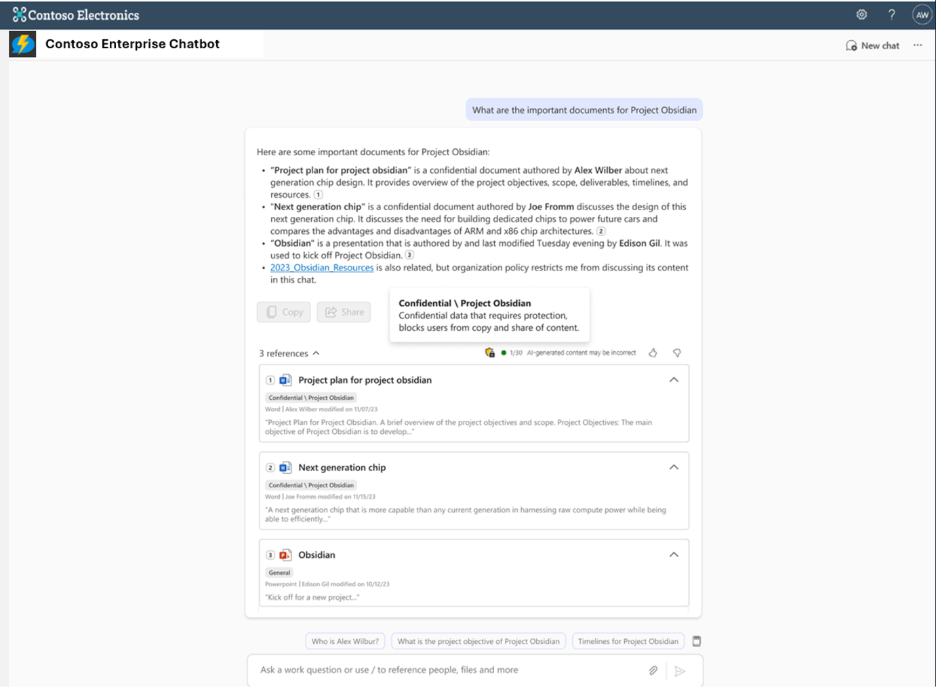
As imagens a seguir mostram como os rótulos de confidencialidade fluem do processo de criação até a experiência de pesquisa. Na primeira imagem, um usuário aplica o rótulo Confidential a um documento em Microsoft Word. Na segunda imagem, um chatbot corporativo impõe esse rótulo no momento da consulta, bloqueando a cópia e o compartilhamento de conteúdo confidencial.
1. Habilitar a identidade gerenciada da Pesquisa de Inteligência Artificial
Habilite uma identidade gerenciada atribuída pelo sistema para seu serviço de Pesquisa de IA do Azure – não há suporte para identidades gerenciadas atribuídas pelo usuário para esse recurso. O indexador usa essa identidade para se autenticar no Microsoft Purview e extrair metadados do rótulo de confidencialidade. Ele também deve receber as atribuições de função na Etapa 3.
2. Habilitar o RBAC em seu serviço de Pesquisa de IA
Habilite o RBAC (controle de acesso baseado em função) em seu serviço de Pesquisa de IA do Azure . Essa etapa é necessária para que as operações relacionadas ao conteúdo, como indexação de conteúdo e consulta do índice, sejam bem-sucedidas. Mantenha as chaves RBAC e API para evitar interromper operações que dependem de chaves de API.
3. Conceder acesso para extrair rótulos de confidencialidade
Acessar os metadados dos rótulos de sensibilidade do Microsoft Purview envolve operações altamente privilegiadas, incluindo a leitura de conteúdo criptografado e classificações de segurança. Para habilitar esse recurso em Pesquisa de IA do Azure , você deve conceder funções específicas à identidade gerenciada do serviço, seguindo os processos internos de governança e aprovação da sua organização.
Identificar seus administradores de funções globais ou com privilégios
Se precisar determinar quem pode autorizar permissões para o serviço de pesquisa, você poderá localizar administradores globais ativos ou qualificados em seu locatário Microsoft Entra.
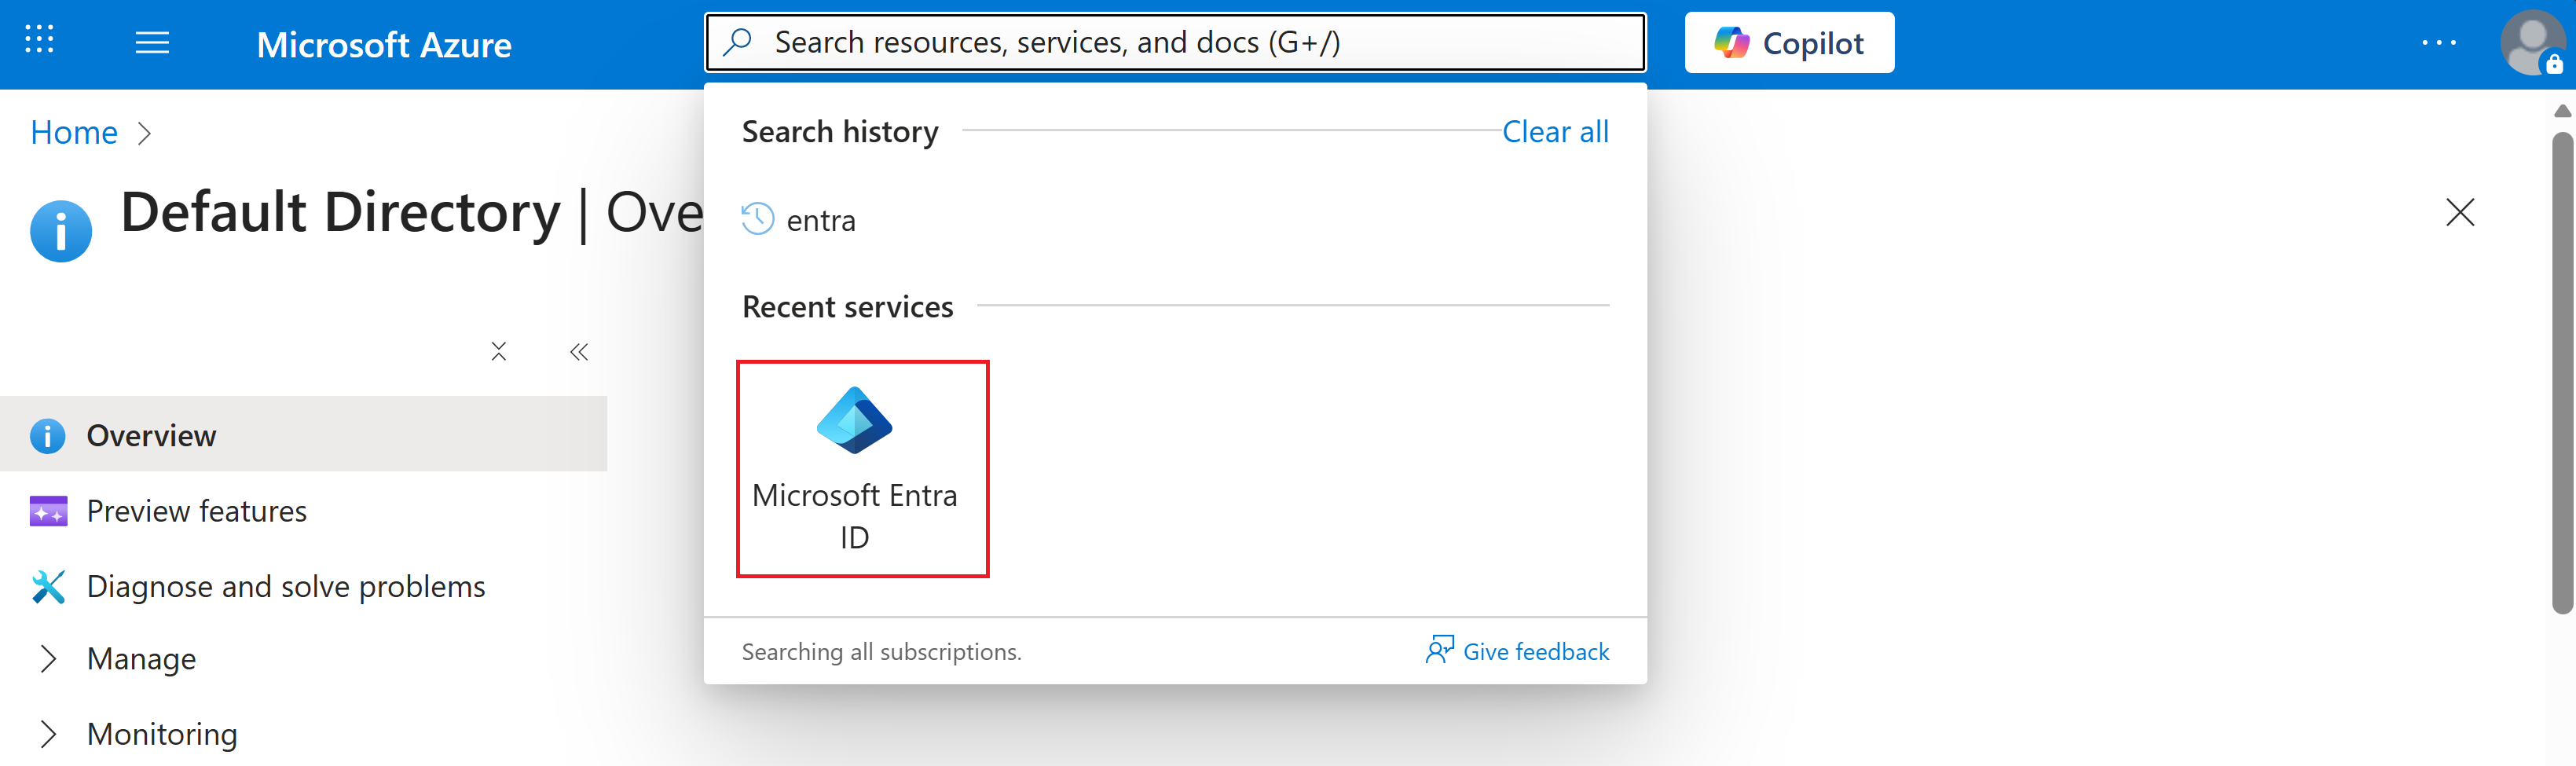
No portal Azure, pesquise Microsoft Entra ID.
No painel de navegação esquerdo, selecione Gerenciar > Funções e administradores.
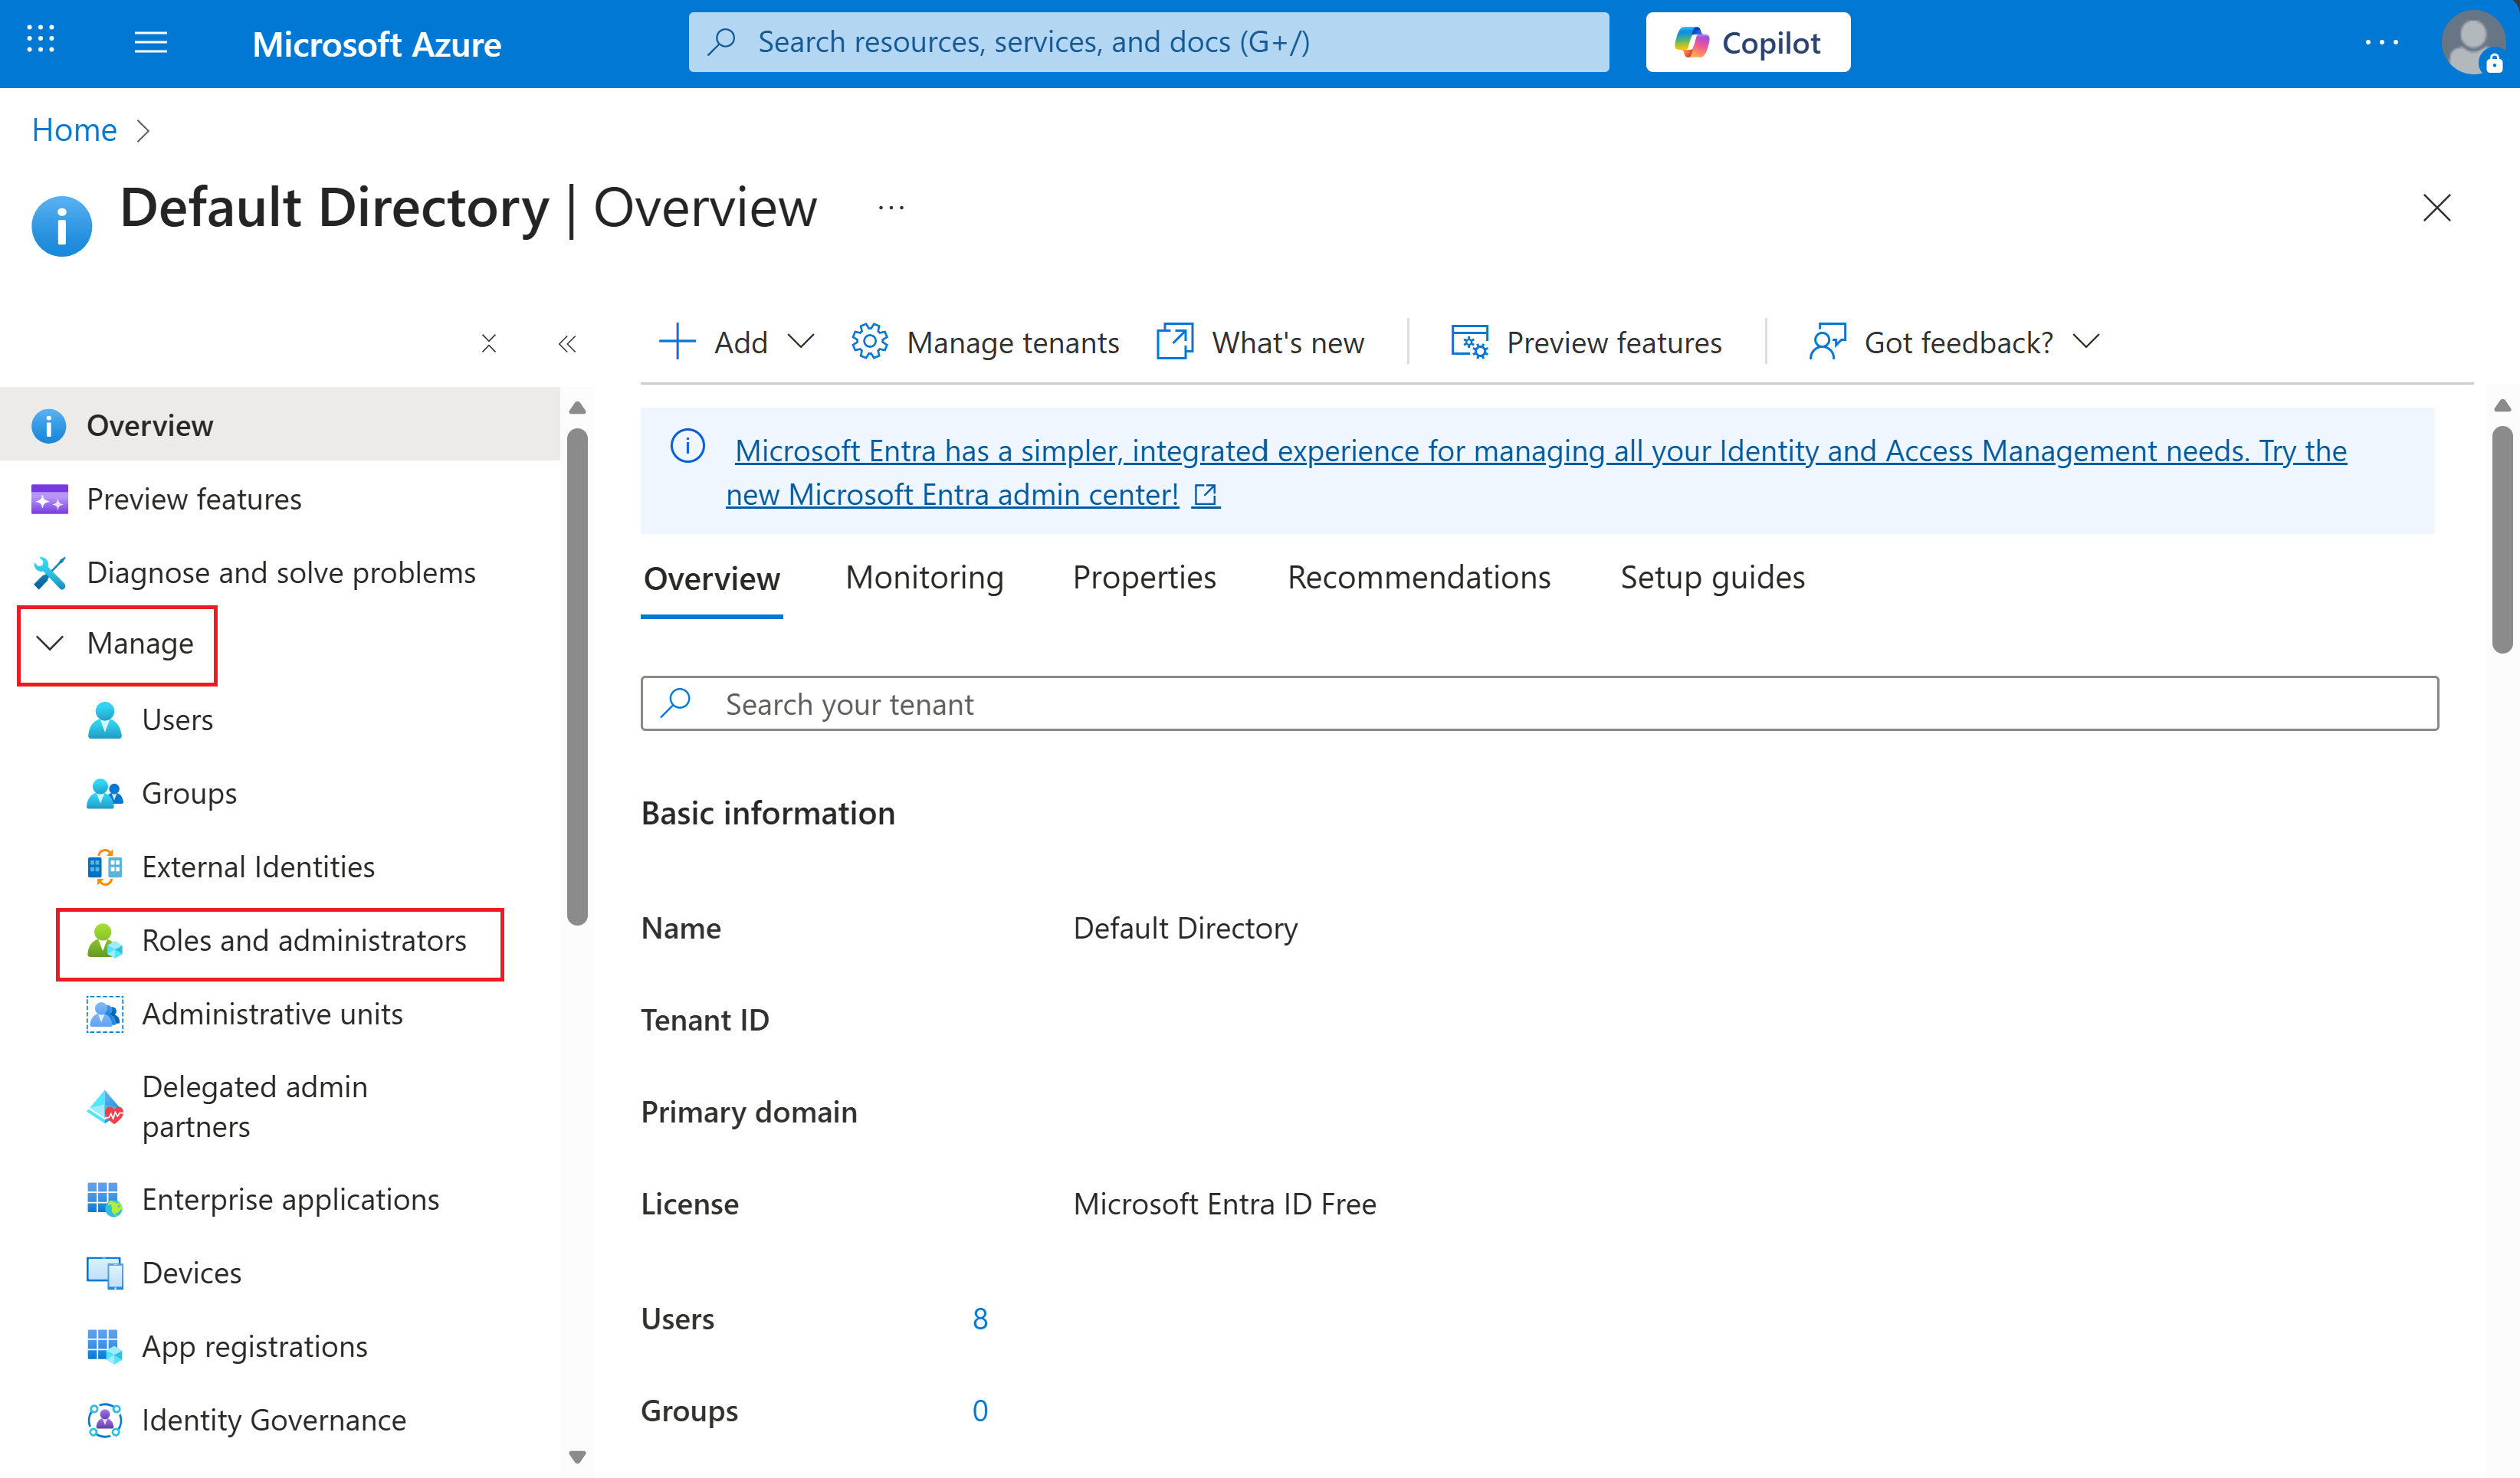
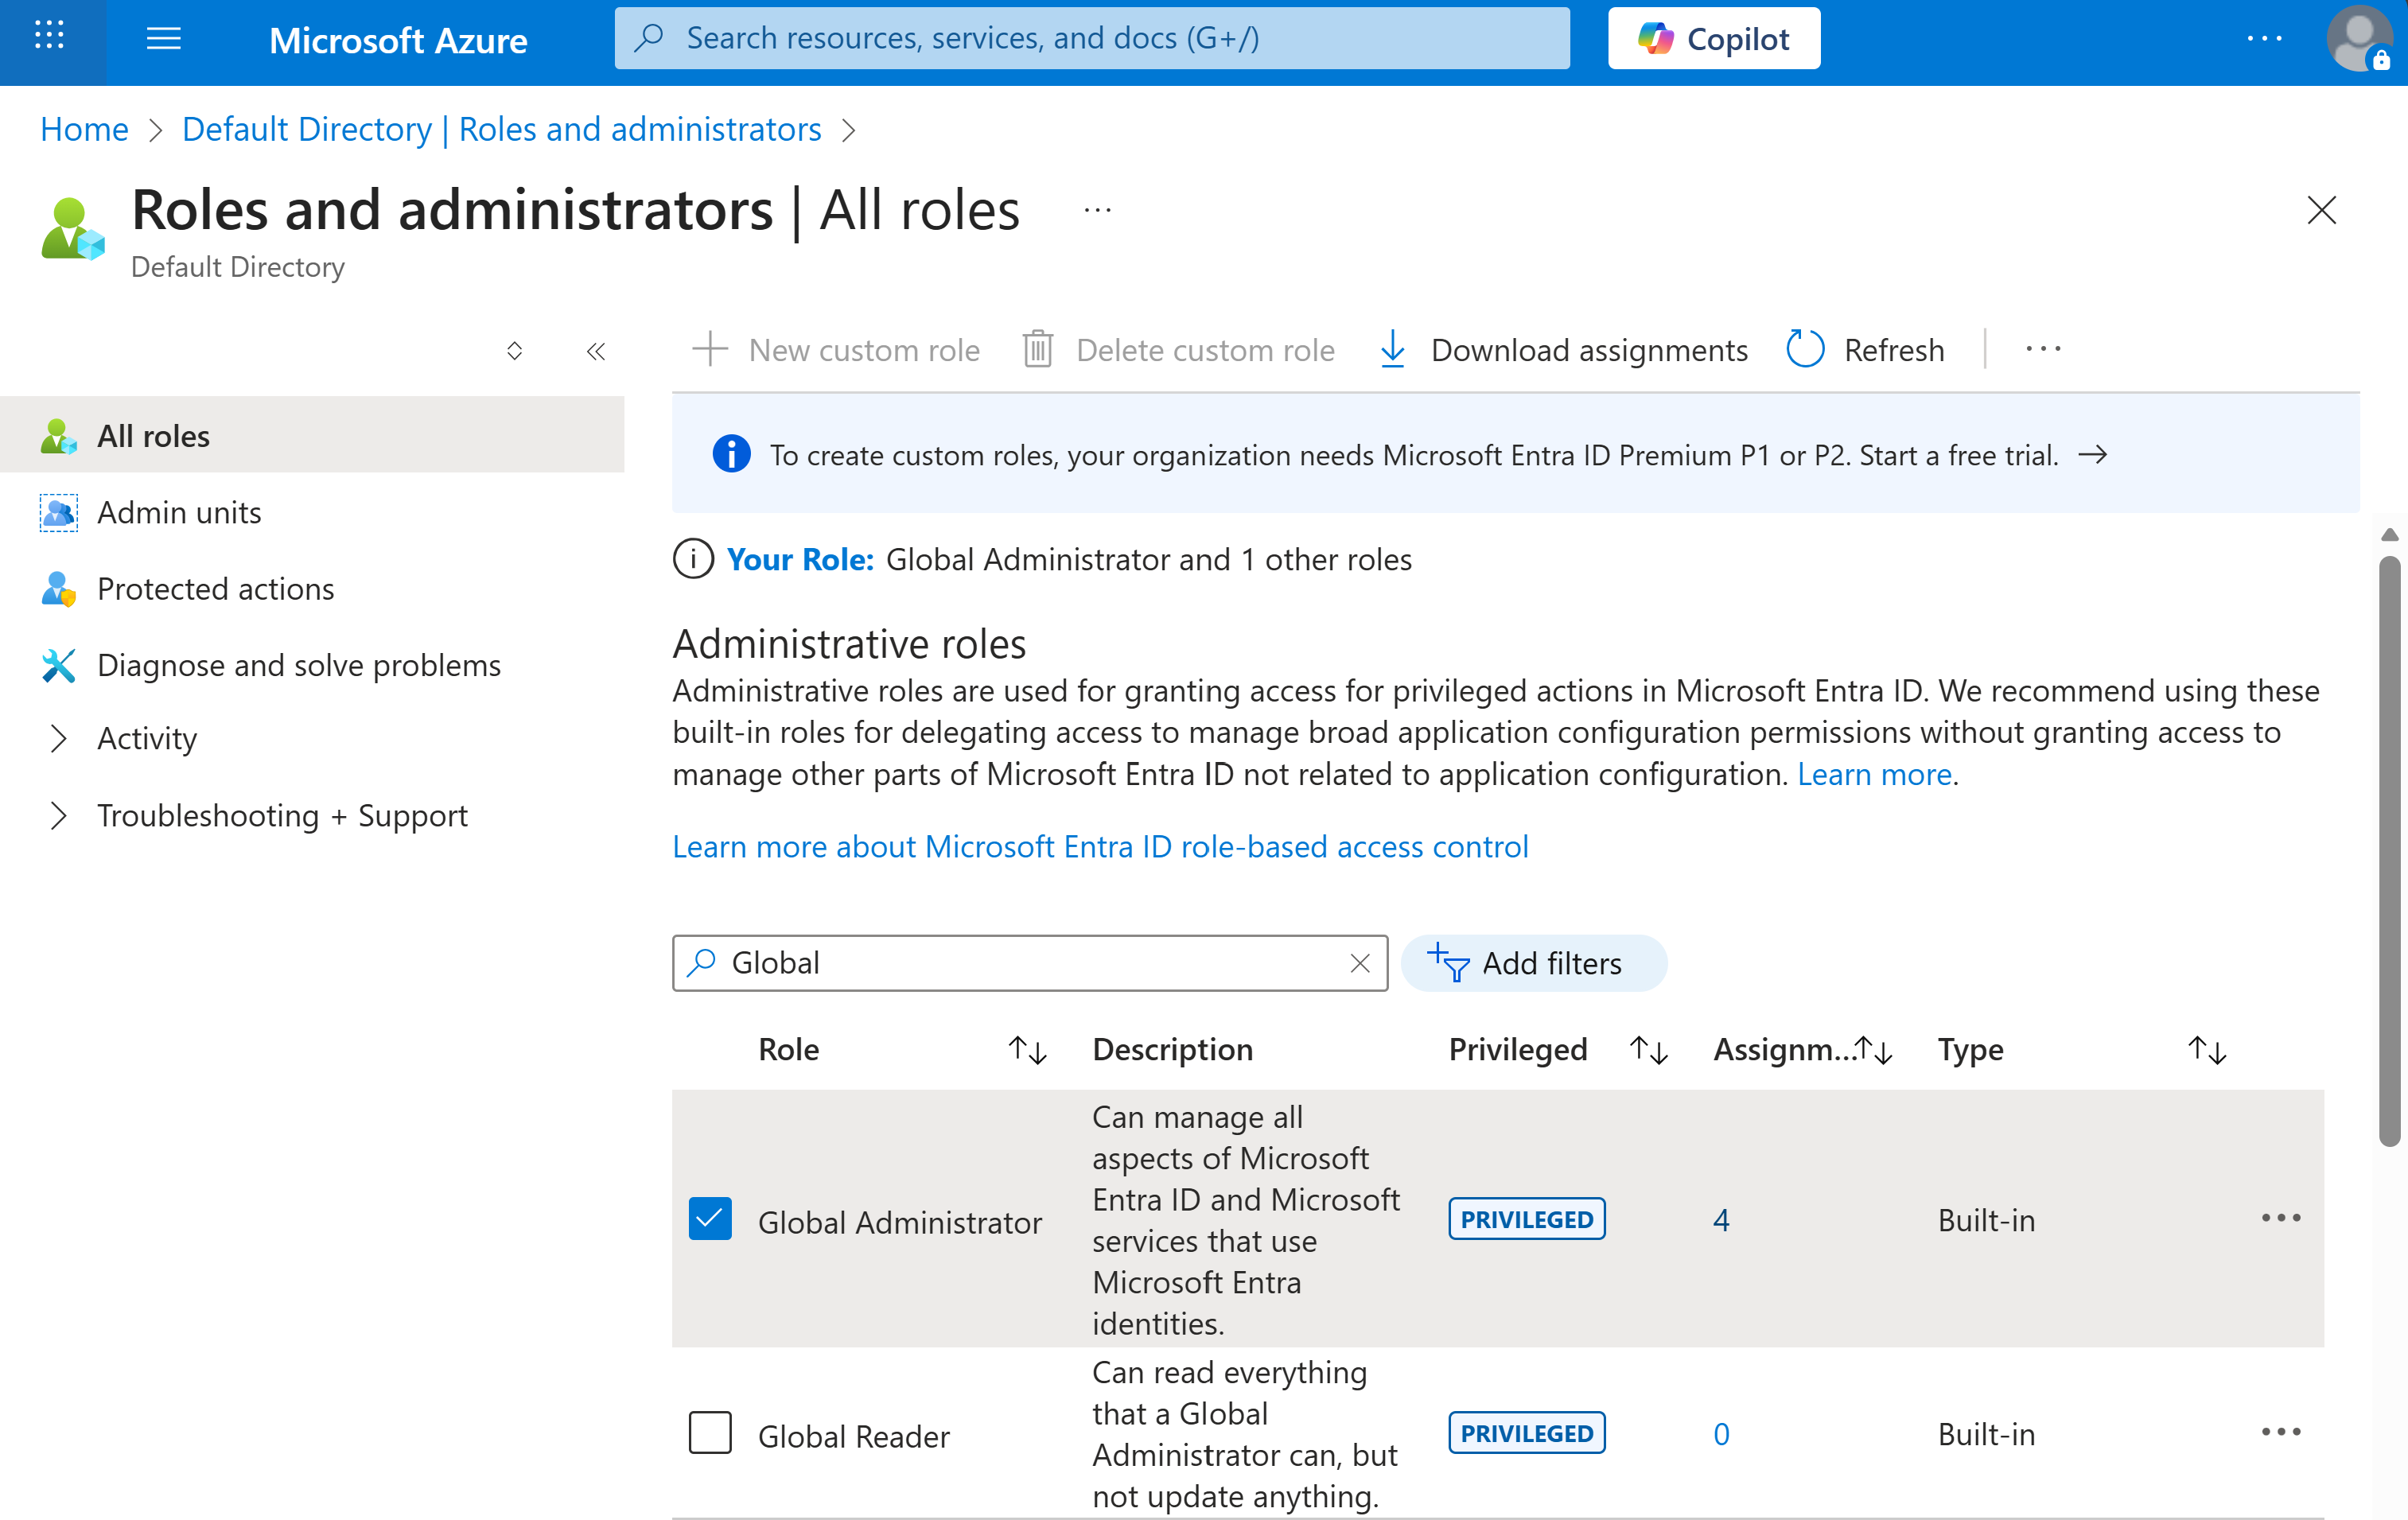
Pesquise a função administrador global ou administrador de função com privilégios e selecione-a.
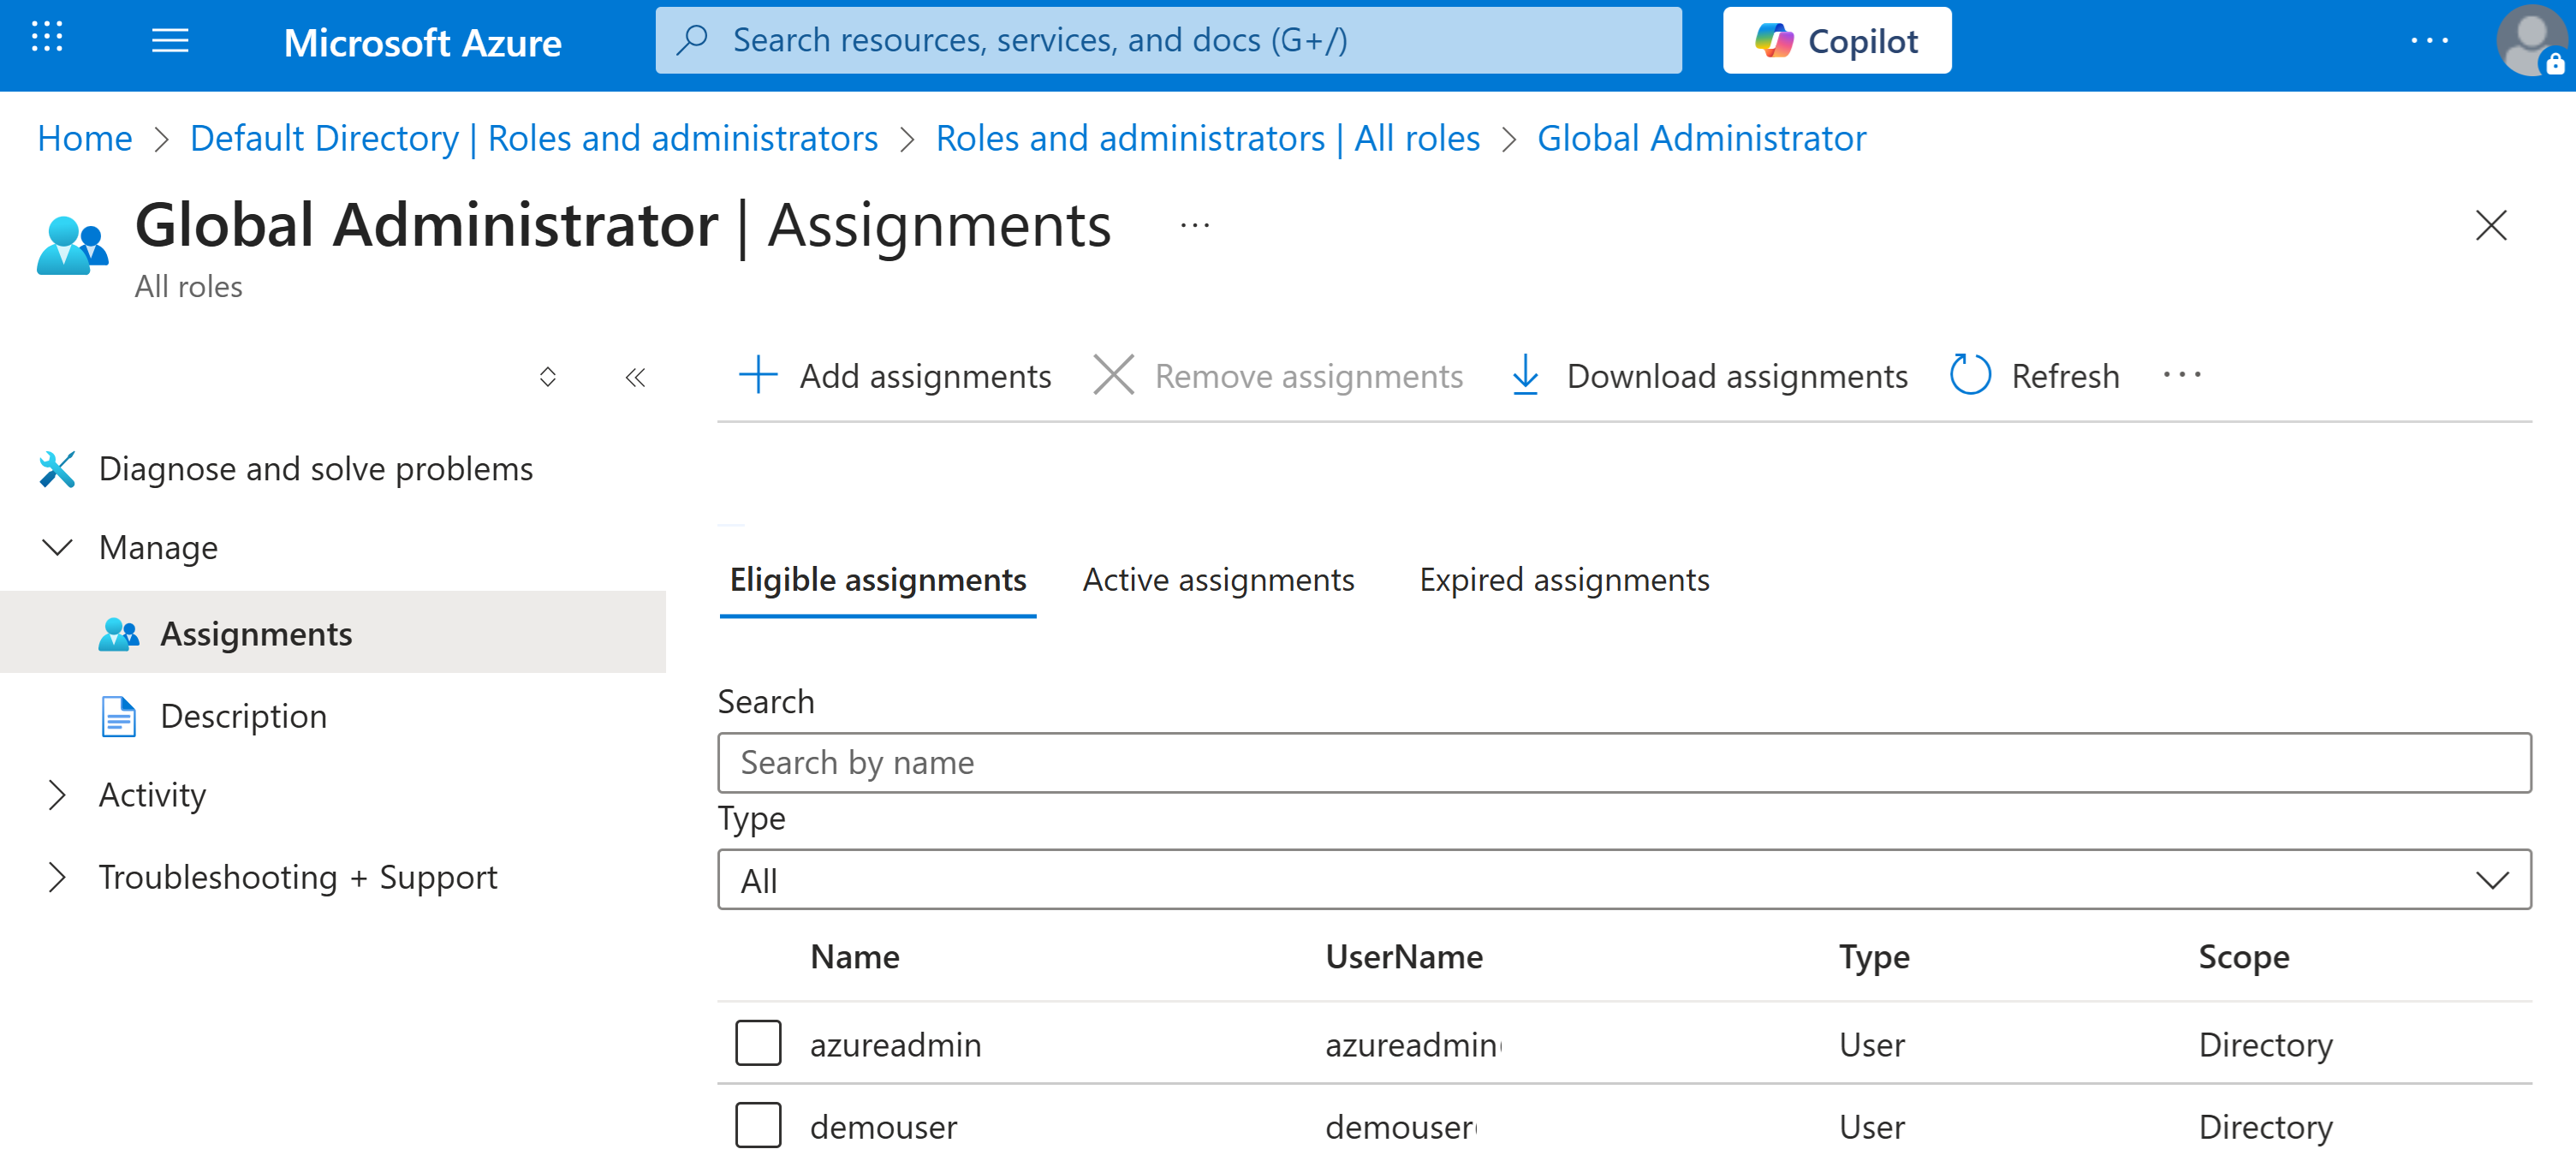
Em atribuições qualificadas e atribuições ativas, examine a lista de administradores autorizados a executar o processo de instalação de permissões.
Aprovação de governança segura
Envolva suas equipes internas de segurança ou conformidade para examinar a solicitação. Microsoft recomenda seguir o processo padrão de governança e revisão de segurança da sua empresa antes de prosseguir com as atribuições de função.
Depois de aprovado, um Administrador Global ou Administrador de Funções Com Privilégios deve atribuir as seguintes funções à identidade gerenciada atribuída pelo sistema Pesquisa de IA do Azure :
- Content.SuperUser – para extração de rótulo e conteúdo
- UnifiedPolicy.Tenant.Read – para acesso aos metadados de política e rótulo do Purview
Atribuir funções por meio do PowerShell
Nota
Atribua essas funções apenas à identidade gerenciada atribuída pelo sistema do serviço Pesquisa de IA do Azure - não a uma identidade gerenciada atribuída pelo usuário, à entidade de serviço ou a uma conta de usuário individual. O script do PowerShell recupera a ID do objeto de identidade gerenciada automaticamente do recurso de serviço.
O Administrador Global ou o Administrador de Funções Com Privilégios deve usar o script do PowerShell a seguir para conceder as permissões necessárias. Substitua os valores dos placeholders pelos nomes reais da sua assinatura, grupo de recursos e serviço de pesquisa.
Install-Module -Name Az -Scope CurrentUser
Install-Module -Name Microsoft.Entra -AllowClobber
Import-Module Az.Resources
Connect-Entra -Scopes 'Application.ReadWrite.All'

$resourceIdWithManagedIdentity = "subscriptions/<subscriptionId>/resourceGroups/<resourceGroup>/providers/Microsoft.Search/searchServices/<searchServiceName>"
$managedIdentityObjectId = (Get-AzResource -ResourceId $resourceIdWithManagedIdentity).Identity.PrincipalId

# Microsoft Information Protection (MIP)
$MIPResourceSP = Get-EntraServicePrincipal -Filter "appID eq '870c4f2e-85b6-4d43-bdda-6ed9a579b725'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MIPResourceSP.Id -Id "8b2071cd-015a-4025-8052-1c0dba2d3f64"

# Microsoft Rights Management Services (MRMS) - Service Principal for policy read
$MRMSResourceSP = Get-EntraServicePrincipal -Filter "appID eq '00000012-0000-0000-c000-000000000000'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MRMSResourceSP.Id -Id "7347eb49-7a1a-43c5-8eac-a5cd1d1c7cf0"
As funções appID no script fornecido do PowerShell são associadas às seguintes funções de Azure:
| AppID | Entidade de Serviço |
|---|---|
870c4f2e-85b6-4d43-bdda-6ed9a579b725 |
Serviço de Sincronização da Proteção de Informações do Microsoft |
00000012-0000-0000-c000-000000000000 |
Microsoft Serviços de Gerenciamento de Direitos |
4. Configurar o índice para habilitar o rótulo de sensibilidade do Purview
Quando for necessário suporte a rótulos de confidencialidade, defina a propriedade purviewEnabled para true na sua definição de índice.
Importante
A purviewEnabled propriedade deve ser definida para true quando o índice é criado. Essa configuração é permanente e não pode ser modificada posteriormente.
Quando purviewEnabled é definido como true, há suporte somente para autenticação RBAC em todas as APIs de operações em documentos.
O acesso à chave de API é limitado à recuperação de esquemas de índice (listar e obter).
PUT https://{service}.search.windows.net/indexes('{indexName}')?api-version=2026-08-01-preview
{
  "purviewEnabled": true,
  "fields": [
    {
      "name": "sensitivityLabel",
      "type": "Edm.String",
      "filterable": true,
      "sensitivityLabel": true,
      "retrievable": true
    }
  ]
}
5. Configurar a fonte de dados
Para habilitar a ingestão de rótulo de confidencialidade, configure a fonte de dados com a propriedade indexerPermissionOptions definida como ["sensitivityLabel"].
{
  "name": "purview-sensitivity-datasource",
  "type": "azureblob", // < adjust type value according to the data source you are enabling this for: sharepoint, onelake, adlsgen2.
  "indexerPermissionOptions": [ "sensitivityLabel" ],
  "credentials": {
    "connectionString": <your-connection-string>;"
  },
  "container": {
    "name": "<container-name>"
  }
}
A propriedade indexerPermissionOptions instrui o indexador a extrair metadados de etiqueta de sensibilidade durante a ingestão e anexá-los ao documento indexado.
6. Configurar projeções de índice em seu conjunto de habilidades (se aplicável)
Se o indexador tiver um conjunto de habilidades e você estiver implementando a fragmentação de dados por meio da habilidade de Divisão de Texto, como na vetorização integrada, projete o rótulo de confidencialidade em cada fragmento por meio de projeções de índice definidas no conjunto de habilidades.
Para obter a regra mais ampla sobre quando os campos de permissão e ACL pertencem a mapeamentos de campo do indexador versus projeções de índice, consulte Escolher onde preencher campos de ACL.
Essa etapa é necessária tanto para a aplicação em tempo de consulta quanto para que as respostas de recuperação por meio de agentes incluam sensitivityLabelInfo por documento para cada segmento. Sem o mapeamento de projeção, as linhas dos fragmentos filhos não serão filtradas corretamente.
PUT https://{service}.search.windows.net/skillsets/{skillset}?api-version=2026-08-01-preview
{
  "name": "my-skillset",
  "skills": [
    {
      "@odata.type": "#Microsoft.Skills.Text.SplitSkill",
      "name": "#split",
      "context": "/document",
      "inputs": [{ "name": "text", "source": "/document/content" }],
      "outputs": [{ "name": "textItems", "targetName": "chunks" }]
    }
    // ... (other skills such as embeddings, entity recognition, etc.)
  ],
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "chunks-index",
        "parentKeyFieldName": "parentId",          // must exist in target index
        "sourceContext": "/document/chunks/*",     // match your split output path
        "mappings": [
          { "name": "chunkId",           "source": "/document/chunks/*/id" },     // if you create an id per chunk
          { "name": "content",           "source": "/document/chunks/*/text" },   // chunk text
          { "name": "parentId",          "source": "/document/id" },              // parent doc id
          { "name": "sensitivityLabel",  "source": "/document/metadata_sensitivity_label" } // <-- parent → child
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
7. Configurar o indexador
- Defina mapeamentos de campo na definição do indexador para rotear metadados de rótulo extraídos para os campos de índice.
Se a fonte de dados emitir metadados de rótulo em um nome de campo diferente (por exemplo,
metadata_sensitivity_label), mapeie-os explicitamente.
{
  "fieldMappings": [
    {
      "sourceFieldName": "metadata_sensitivity_label",
      "targetFieldName": "sensitivityLabel"
    }
  ]
}
- O indexador indexa automaticamente atualizações de rótulo de confidencialidade quando detecta alterações no rótulo, conteúdo ou metadados de um documento durante uma execução agendada do indexador. Configure o indexador em um agendamento recorrente. O intervalo mínimo com suporte é a cada 5 minutos.