註
Foundry IQ(Azure AI 搜尋服務)提供直接的索引與查詢 API,並搭配高階知識來源與知識庫 API 用於受控檢索。 使用 Azure 入口網站、REST API 或 Azure SDK 來設定這些功能,或將代理連線到 Microsoft Foundry 入口網站 中的知識庫。
Important
本文中標示為(預覽)的功能或特性目前處於公開預覽狀態,並受 Microsoft Azure 預覽版補充使用條款的約束。
有關 Foundry IQ(Azure AI 搜尋服務)專屬的預覽詞,請參閱預覽功能。
本文說明如何設定共用私有連結,用於從 Foundry IQ(Azure AI 搜尋服務)到執行於虛擬網路中的 Azure 資源的私密外發連線。 使用共用私有連結時,Foundry IQ 服務會連接到虛擬網路的 IP 位址,而非公開端點。
共用私人連結需要有一個支援私人端點的目的地,且該目的地列於支援的資源類型之下。 像 SharePoint Online 這類來源並非受支援的目標,且會繼續使用公用連線。 此功能與搜尋的入站私有端點是分開的,後者可與公開的出站連線共存。 請參閱「入站與出站網路流量」。
共享私人連結是一項按使用量計費的高級功能。 詳情請參閱 Azure Private Link 的定價。
註
如果你正在設定與 SQL 管理實例的私有索引器連線,請參考「 為 SQL 受管實例建立共享私有連結 」。
先決條件
一個支援的 Azure 資源,設定為在虛擬網路中運行。
Foundry IQ 服務。 需求會因工作負載而異。 對於受管理的知識來源擷取,也請檢查 支援的搜尋層級與設定;通用索引器的要求無法判定知識來源是否符合資格。
S3 HD(
standard3含hostingMode: HighDensity)和 Serverless 不支援至來源、技能或模型的輸出 Search 共用私人連結。 下表中的「Basic 及更高層級」和「S1 及更高層級」不包括 S3 HD 和 Serverless。 普通 S3 與 S3 HD 是不同的。 此輸出站限制並不會移除對 Search 的入站私有端點的支援。工作量 階級要求 區域需求 服務建立需求 未使用技能的索引器 基礎及更高階 沒有 沒有 具備嵌入技能的技能組合(整合向量化) 基礎及更高階 高容量區域 2024年4月3日之後 使用其他 內建 或自訂技能的技能組合 標準1(S1)及以上 沒有 2024年4月3日之後 知識庫依賴 Azure OpenAI 基礎及更高階 沒有 沒有 在 Foundry IQ 和目標 Azure 資源上具有 參與者 或 擁有者 角色,或具備以下特定權限:
資源 權限 Foundry IQ Microsoft.Search/searchServices/sharedPrivateLinkResources/write
Microsoft.Search/searchServices/sharedPrivateLinkResources/read
Microsoft.Search/searchServices/sharedPrivateLinkResources/operationStatuses/read其他 Azure 資源 授權核准私有端點連線的權限。 例如,在 Azure 儲存裝置中,你需要 Microsoft.Storage/storageAccounts/privateEndpointConnectionsApproval/action。
支援的搜尋層級與設定
共用私有連結可保護對支援的 Azure 資源的外發連線。 它們不會取代驗證、身份權限,或用戶端對 Foundry IQ 的入站存取的私有端點。 對於受控擷取,請確認知識來源設定以及各個相依項。
符合資格的索引 Azure Blob 儲存體、ADLS Gen2、Azure SQL 及 OneLake 知識來源的私有擷取功能,通常可透過 Search REST API 2026-10-01 在專用服務中提供。 無伺服器不支援私有執行或外發搜尋共享私有連結;請使用 NSP 設定 來支援公用端點控制項。 此功能不會改變其他連接器、擷取功能或共用私人連結目標的發布狀態。
共享私有連結支援矩陣
將此矩陣用於支援的 資源類型,而非取代其目標與群組 ID 需求。
| 知識來源配置 | 私人連接與範圍 |
|---|---|
| Azure Blob 儲存體 | 生成的索引器可透過共用私人連結存取來源。 僅當您的組態使用受保護的擷取、擴充、模型或資產儲存相依性時,才新增其私人連線。 請參閱 Blob 私有擷取的先決條件。 |
| ADLS Gen2 | 產生的索引器需要 blob 指南中描述的兩種儲存連線。 分別考量擷取、豐富、模型及資產儲存的相依關係。 |
| Azure SQL Database(不含內嵌) | 保護 SQL 來源連線。 若沒有 embeddingColumns,生成的管線不會建立嵌入技能組,也不需要嵌入模型連結。 請參閱 Azure SQL 先決條件。 |
| Azure SQL Database 與嵌入 | 保護 SQL 來源及每個受保護的嵌入模型端點。 SQL 匯入不需要文件擷取或影像文字描述。 |
| Azure SQL 受控執行個體 | 請依照獨立的 SQL 受管理執行個體 共享私有連結程序(預覽版)操作。 該目標仍處於預覽階段,不受索引 SQL 知識來源 GA 影響。 模型相依性僅在已設定嵌入時適用。 |
| 已索引的 SharePoint | SharePoint Online 使用公開端點,並非共用私有連結目標。 本文中的建立後覆寫不適用。 |
| 索引 OneLake | 私人資料擷取通常可在符合資格的專用服務中使用。 分別保護 Fabric 工作區連線及每個受保護的 Azure 相依性。 OneLake 權限保留仍為獨立的預覽功能。 |
| 檔案 | 使用直接上傳,而非產生的索引器。 同步檔案操作可用於 2026-10-01;非同步擷取需要 2026-11-01-preview。 請遵循私人 Foundry 連線的 檔案知識來源先決條件。 不要對此路徑套用索引器覆寫,也不要新增 networkAccessMode。 |
| 現有的搜尋索引或推送匯入 | 搜尋索引知識來源會將現有索引包裝起來。 透過 入站私有端點保護用戶端上傳;共享的私有連結並不是上傳路徑。 如果由獨立的索引器填入索引,請套用該索引器的需求。 |
| 遠端來源與網路 | 這些會在查詢時擷取內容,且不使用產生的匯入索引器。 此矩陣不會建立與遠端平台或 Bing 之間的私人連線。 |
對於受管理的知識來源路徑,請使用連接器專屬的層級指引,而非從通用索引器的先決條件推斷資格:
| 搜尋層級或執行時 | 受管理的知識來源私密匯入 |
|---|---|
| S2、S3、L1 和 L2 | 已為符合資格的 Blob、ADLS Gen2 及 SQL 配置提供文件說明。 同時套用工作負載的區域、服務建立、身份與相依性需求。 |
| Basic 與 S1 | 上述通用索引器的先決條件並不表示支援受管式知識來源匯入(包括不含嵌入的 SQL)。 請使用連接器指南中所描述的分層;不要從生成的技能組合推斷低階支援。 |
| 免費 | 不支援共享私有連結。 通用索引器的先決條件適用於 Basic 或更高層級。 |
| S3 HD and Serverless | 不支援私有執行環境。 他們的 索引器執行模型 並不提供私有執行環境。 網路安全邊界控制不能取代共享私有連結執行。 |
針對每個適用的相依性,設定正確的資源目標和群組 ID,保留所需的身分與 RBAC 指派,並滿足其網路和 DNS 需求。 在適當情況下,為同一目標與群組 ID 重複使用已核准的連結。 不同的目標或子資源需要獨立的連結。 在執行私有索引器之前,先驗證核准與佈建準備就緒。
對於現有符合條件的 Blob、ADLS Gen2 或 SQL 來源,請參閱「 建立知識來源後變更網路 」以覆蓋臨時索引器。
支援的資源類型
你可以為以下資源建立共享私人連結。
| 資源類型 | 子資源(或群組ID) |
|---|---|
| Microsoft.Storage/儲存體帳戶 1 |
blob、table、dfs、file |
| Microsoft.DocumentDB/資料庫帳戶 2 | Sql |
| Microsoft.Sql/server 3 | sqlServer |
| Microsoft.KeyVault/vaults | vault |
| Microsoft.DBforMySQL/servers(預覽版) | mysqlServer |
| Microsoft.Web/站點 4 | sites |
| Microsoft.Sql/managedInstances (預覽版) 5 | managedInstance |
| Microsoft.CognitiveServices/accounts 67 | openai_account |
| Microsoft CognitiveServices/accounts 8 | cognitiveservices_account |
| Microsoft.CognitiveServices/accounts 9 | foundry_account |
| Microsoft.Fabric/私人連接服務ForFabric 10 | workspace |
| Microsoft。ApiManagement/服務 11 | Gateway |
1 如果 Azure 儲存體 與 Foundry IQ 位於同一區域,則儲存裝置的連線是透過 Microsoft 骨幹網路進行,這表示在此配置中共用私有連結是冗餘的。 不過,如果你已經為 Azure 儲存體 設置了私人端點,也應該同時設定共享私有連結,否則儲存端的連線會被拒絕。 另外,如果你在搜尋中針對不同情境使用多種儲存格式,務必為每個子資源建立獨立的共享私有連結。
2 資源Microsoft.DocumentDB/databaseAccounts類型用於索引器連接至 Azure Cosmos DB for NoSQL。 提供者名稱和群組ID是區分大小寫的。
3Microsoft.Sql/servers 資源類型用於連接 Azure SQL 資料庫。 目前沒有支援 Azure Synapse SQL 的共享私有連結。
4Microsoft.Web/sites 資源類型用於 App Service 與 Azure Functions。 在 Foundry IQ 的脈絡下,使用 Azure 函數是較可能的情境。 Azure 函式常用於託管自訂技能的邏輯。 Azure Functions 提供 Consumption 、Premium 和 Dedicated App Service 三種主機方案。 目前不支援Microsoft.ApiManagement/service 資源類型。
5 請參閱「為 SQL 受管理執行個體 建立共用私有連結」以取得說明。
6 資源Microsoft.CognitiveServices/accounts類型用於向量器與 Azure OpenAI 嵌入模型的向量器與索引器連接,當實作整合向量化時。 支援共享私有連結,透過 Microsoft Foundry 資源支援 Azure Vision 多模態嵌入。
7 Azure OpenAI 的共享私有連結僅支援公有雲與 Microsoft Azure Government。 其他雲端服務不支援群組 openai_account ID 的共享私有連結。
8 支援與 Foundry 資源的連線共用私有連結。 對於用於 AI 強化的 Foundry 資源技能,Foundry IQ 會連結到 Foundry 資源以進行計費。 這些連線可透過共享私有連結實現,僅在技能組定義中設定 管理身份(無密鑰設定) 時才支援。
9 支援與 Foundry 資源的連線共用私有連結。 對於 Azure 託管的模型技能,如 GenAI 提示技能、Azure OpenAI 嵌入技能或內容理解技能,Foundry IQ 會連接至 Foundry 資源以執行底層處理。
10 支援與 OneLake 工作區連線的共用私人連結。 若要建立 privateLinkServicesForFabric 特定工作空間的資源,請將命名空間 註冊Microsoft.Fabric 到你的訂閱,並參考 Azure 中「 建立私有連結服務」中所描述的第 2 步。 請注意,使用共享私有連結時,OneLake 資料來源設定必須依照 OneLake 索引器文件中所述,以特定連接字串定義。
11Microsoft.ApiManagement/service 資源類型以 API 管理 閘道執行階段子資源為目標,供符合資格的索引器擴充使用。
Gateway 不是層級,也不包含管理、入口網站或開發人員文件端點。 此目標並未建立對任意 Microsoft.Network/privateLinkServices的普遍支持。
API 管理拓撲與執行需求
API Management Standard v2 與 Premium v2 支援輸入私人端點。 Classic Premium 在實例未注入 VNet 時也支援這些功能。 注入內部或外部虛擬網路的經典高級執行個體不支援私有端點,且不支援此共享私有連結拓撲。 自架型與工作區閘道不支援此入站連線。
API Management 的平台功能並不代表支援每一條搜尋執行路徑或每一個 Premium v2 注入的拓撲結構。 請勿從閘道目標的註冊推斷知識庫檢索或查詢向量器的私人路由支援。 這些用戶端需要一條從其實際執行主機出發的路由;接受私有目的地地址並不會建立該路由。
請依照本指南所示的搜尋管理 API 2025-05-01在後續章節中執行配置與核准步驟。 API 管理管理 API 2024-05-01 或更新版本與此搜尋版本及工作負載的搜尋資料平面與下游模型 API 是分開的。 確認配置與核准皆已成功。 對於符合資格的索引器,請依照「設定索引器」中所述設定parameters.configuration.executionEnvironment為。"private" 不要將此索引器屬性新增至 KB 或查詢請求中。
例如,具備內部 VNet 注入與 Gateway 共享私有連結的經典 Premium 實例不被支援。 外部 VNet 注入也有同樣的限制,即使閘道器有自訂網域。
從實際執行環境中驗證 DNS、TLS 與路由。 請使用已設定的閘道主機名稱,並搭配相符的 TLS 憑證,而非模型 URI 中的私有 IP 位址。 請將自訂網域 DNS 與預設 privatelink.azure-api.net 私有 DNS 區域分開設定。 標準版 v2 與高級版 v2 要求自訂閘道名稱必須公開解析;請參閱 自訂網域 DNS 限制。
只有在私有端點設定完成且私有路由已驗證後,才停用 API 管理的公開網路存取。 搜尋、API 管理與後端的公開網路設定是獨立的。 如果搜尋工作負載使用公開閘道連線,請依其網路原則保持該公開端點可存取。 另外保護 API 管理與後端連線的安全。
有關工作負載矩陣、層級、拓撲細節及兩個驗證流程,請參閱〈在 Foundry IQ 模型呼叫中使用 API 管理〉。 有關平台限制,請參閱 API 管理私有端點限制。
1 - 建立共享私有連結
使用 Azure 入口網站、Management REST API、Azure CLI 或 Azure PowerShell 來建立共享的私人連結。
以下是幾個建議:
- 給私人連結一個有意義的名稱。 在 Azure PaaS 資源中,共享的私人連結與其他私人端點並列出現。 像「shared-private-link-for-search」這樣的名稱可以提醒你如何使用它。
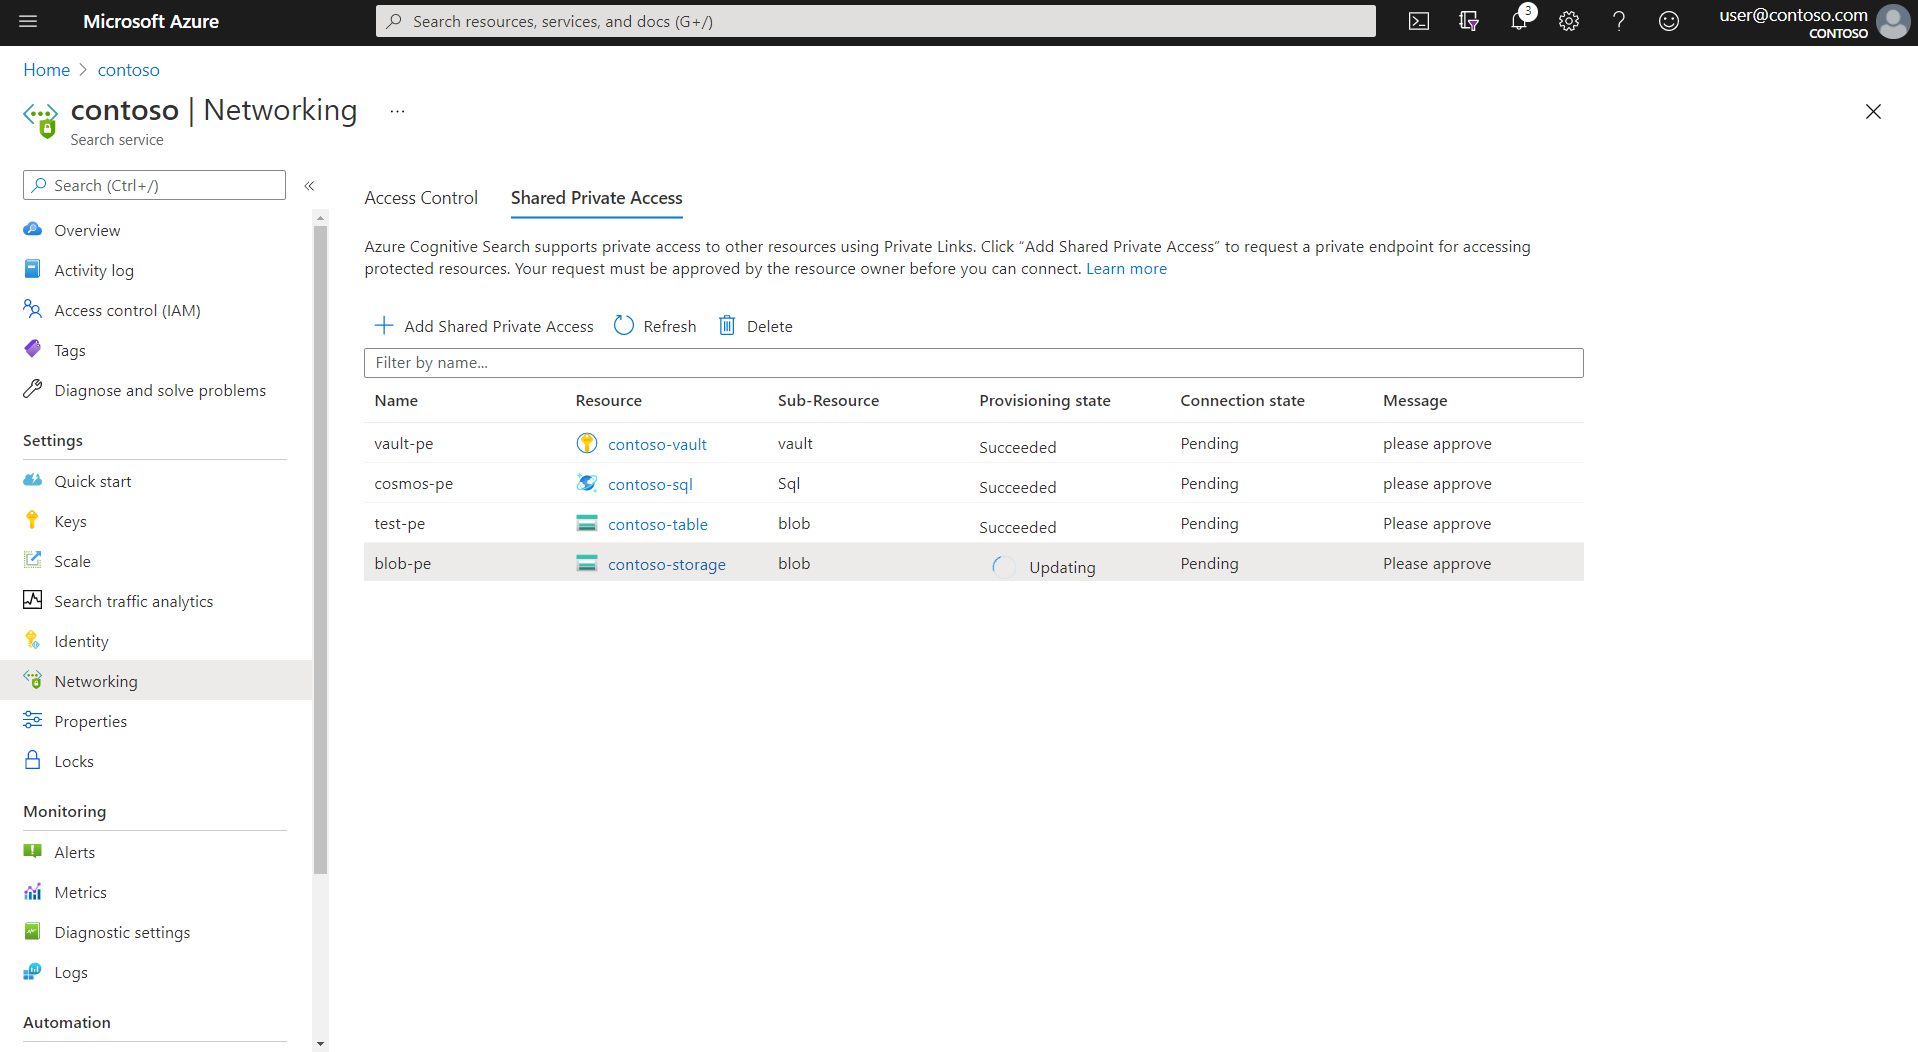
完成本節步驟後,你會有一個指定的私人連結,該連結已被配置並處於待執行狀態。 建立連結需要幾分鐘。 一旦建立,資源擁有者必須先批准請求,才能開始運作。
前往 Azure 入口網站中的 Foundry IQ 服務。
在左側的設定中,選擇網路。
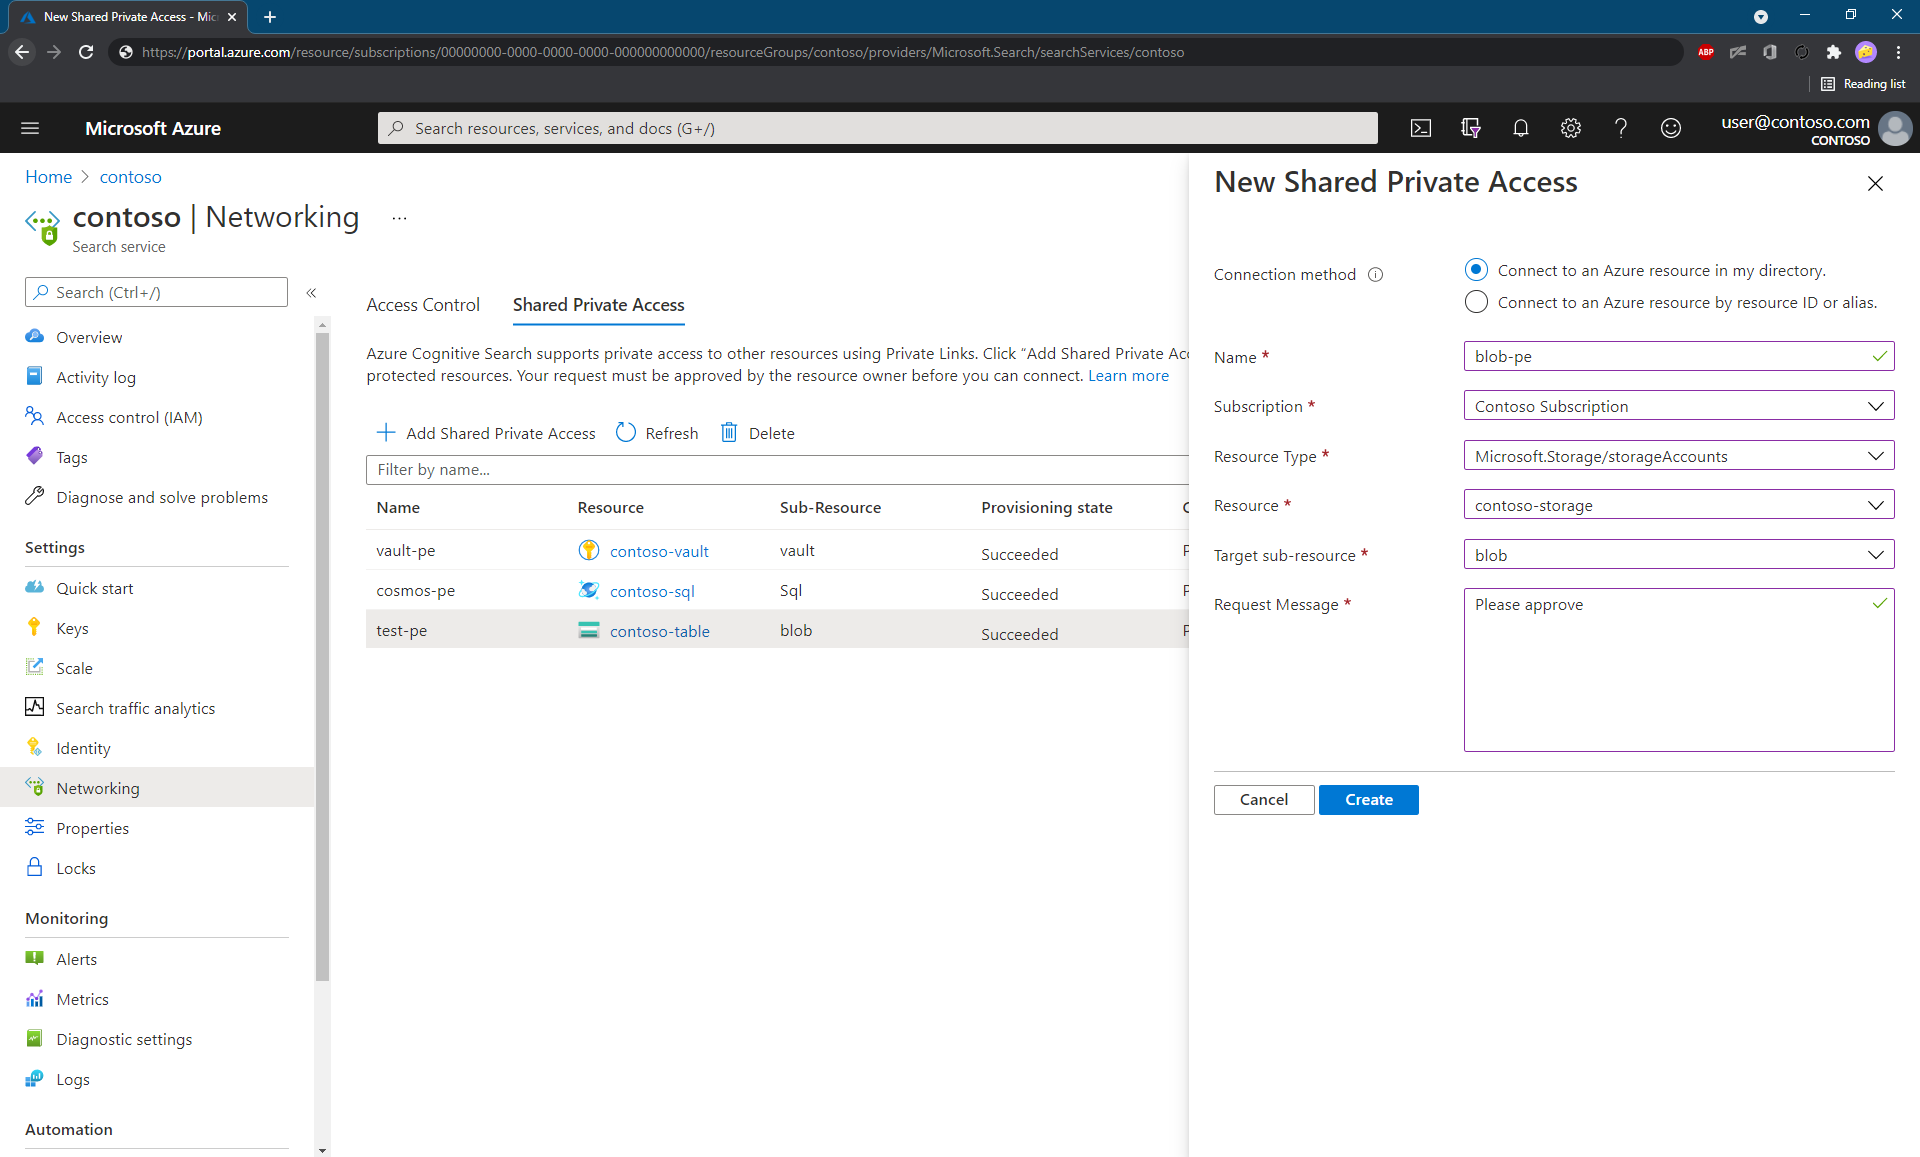
在 「共享私人存取 」頁面,選擇 + 新增「共享私人存取」。
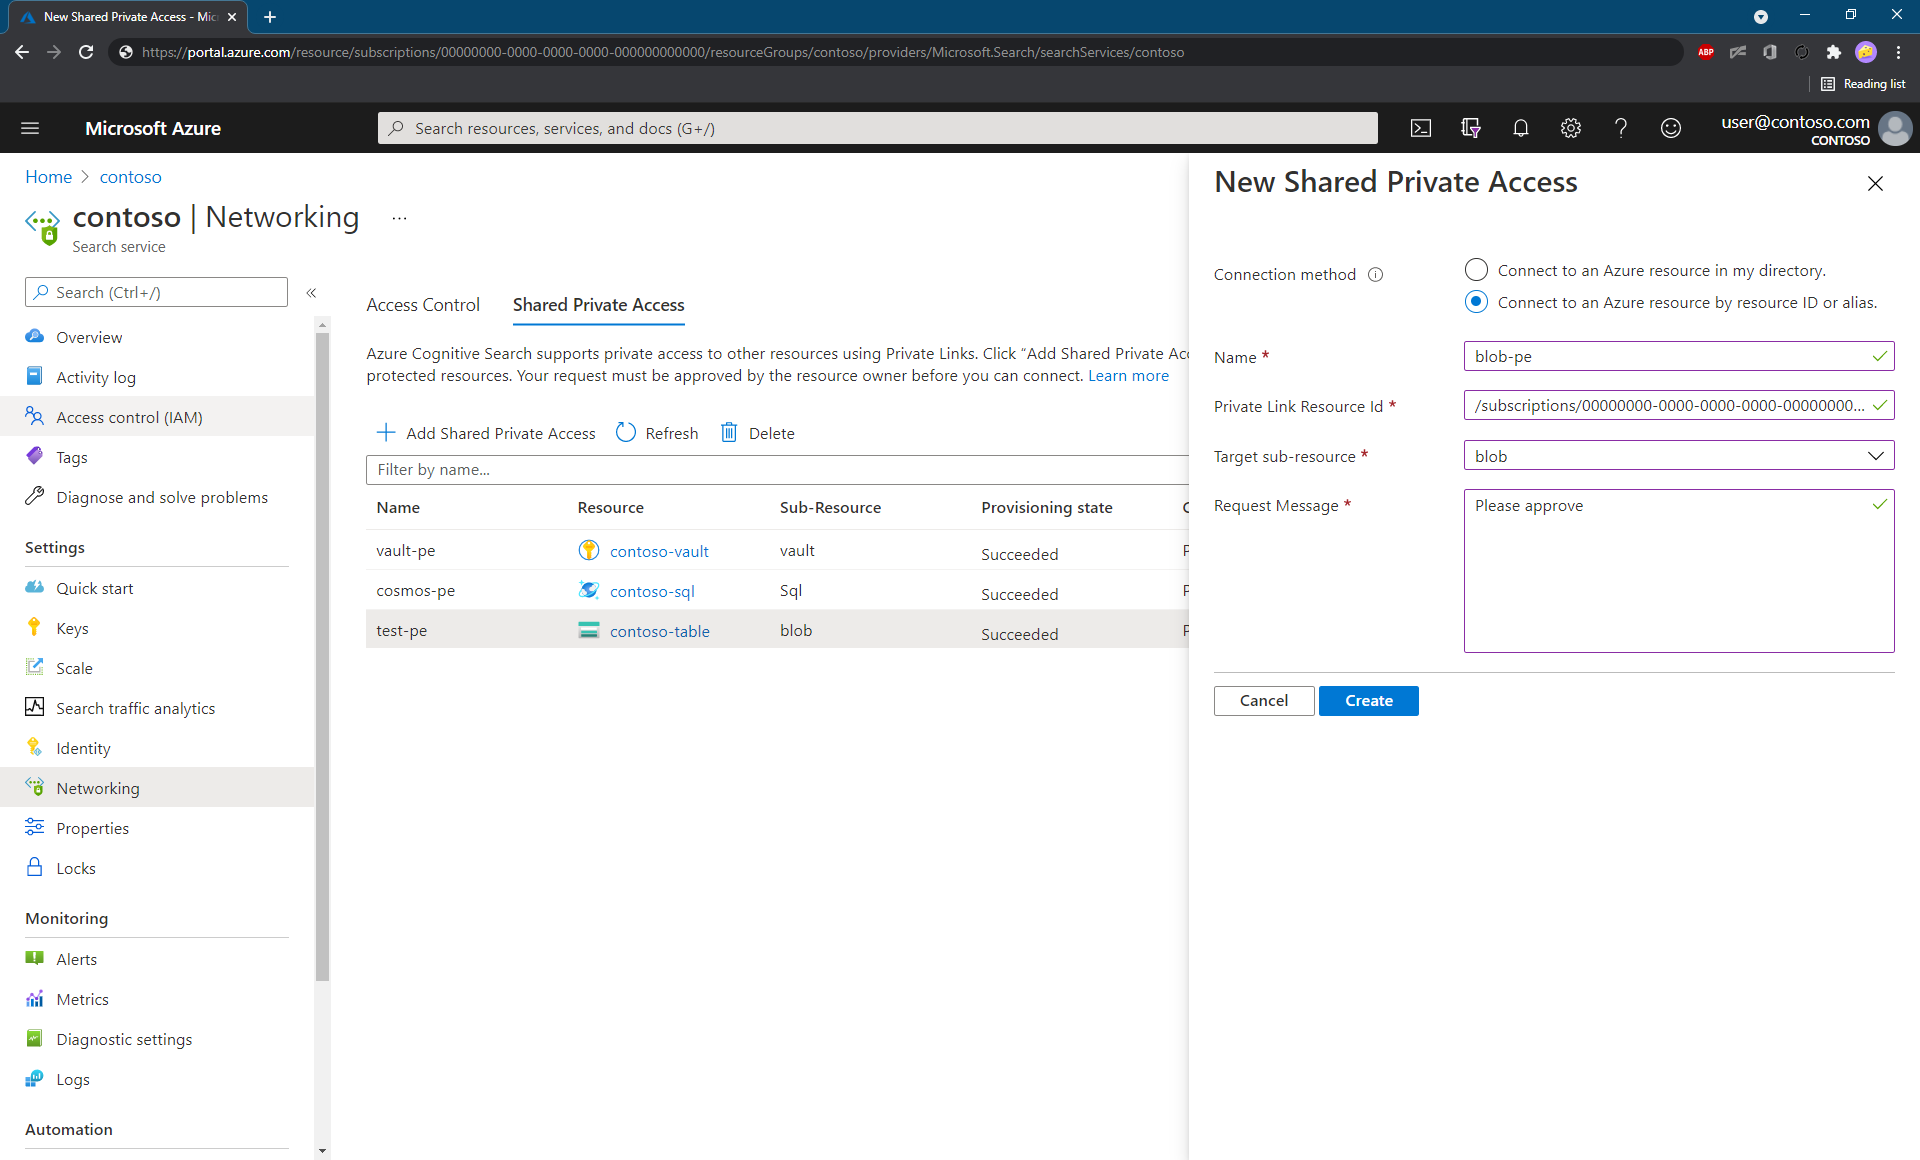
選擇「 連接我的目錄中的 Azure 資源 」或 「依資源 ID 連接 Azure 資源」。
如果你選擇第一個選項(建議),Azure 入口網站會幫你選擇合適的 Azure 資源,並填寫其他屬性,例如資源的群組 ID 和資源類型。
如果你選擇第二個選項,請手動輸入 Azure 資源 ID,並從本文開頭的清單中選擇相應的群組 ID。
確認配置狀態為「更新中」。
一旦資源成功建立,資源的配置狀態會變為「成功」。
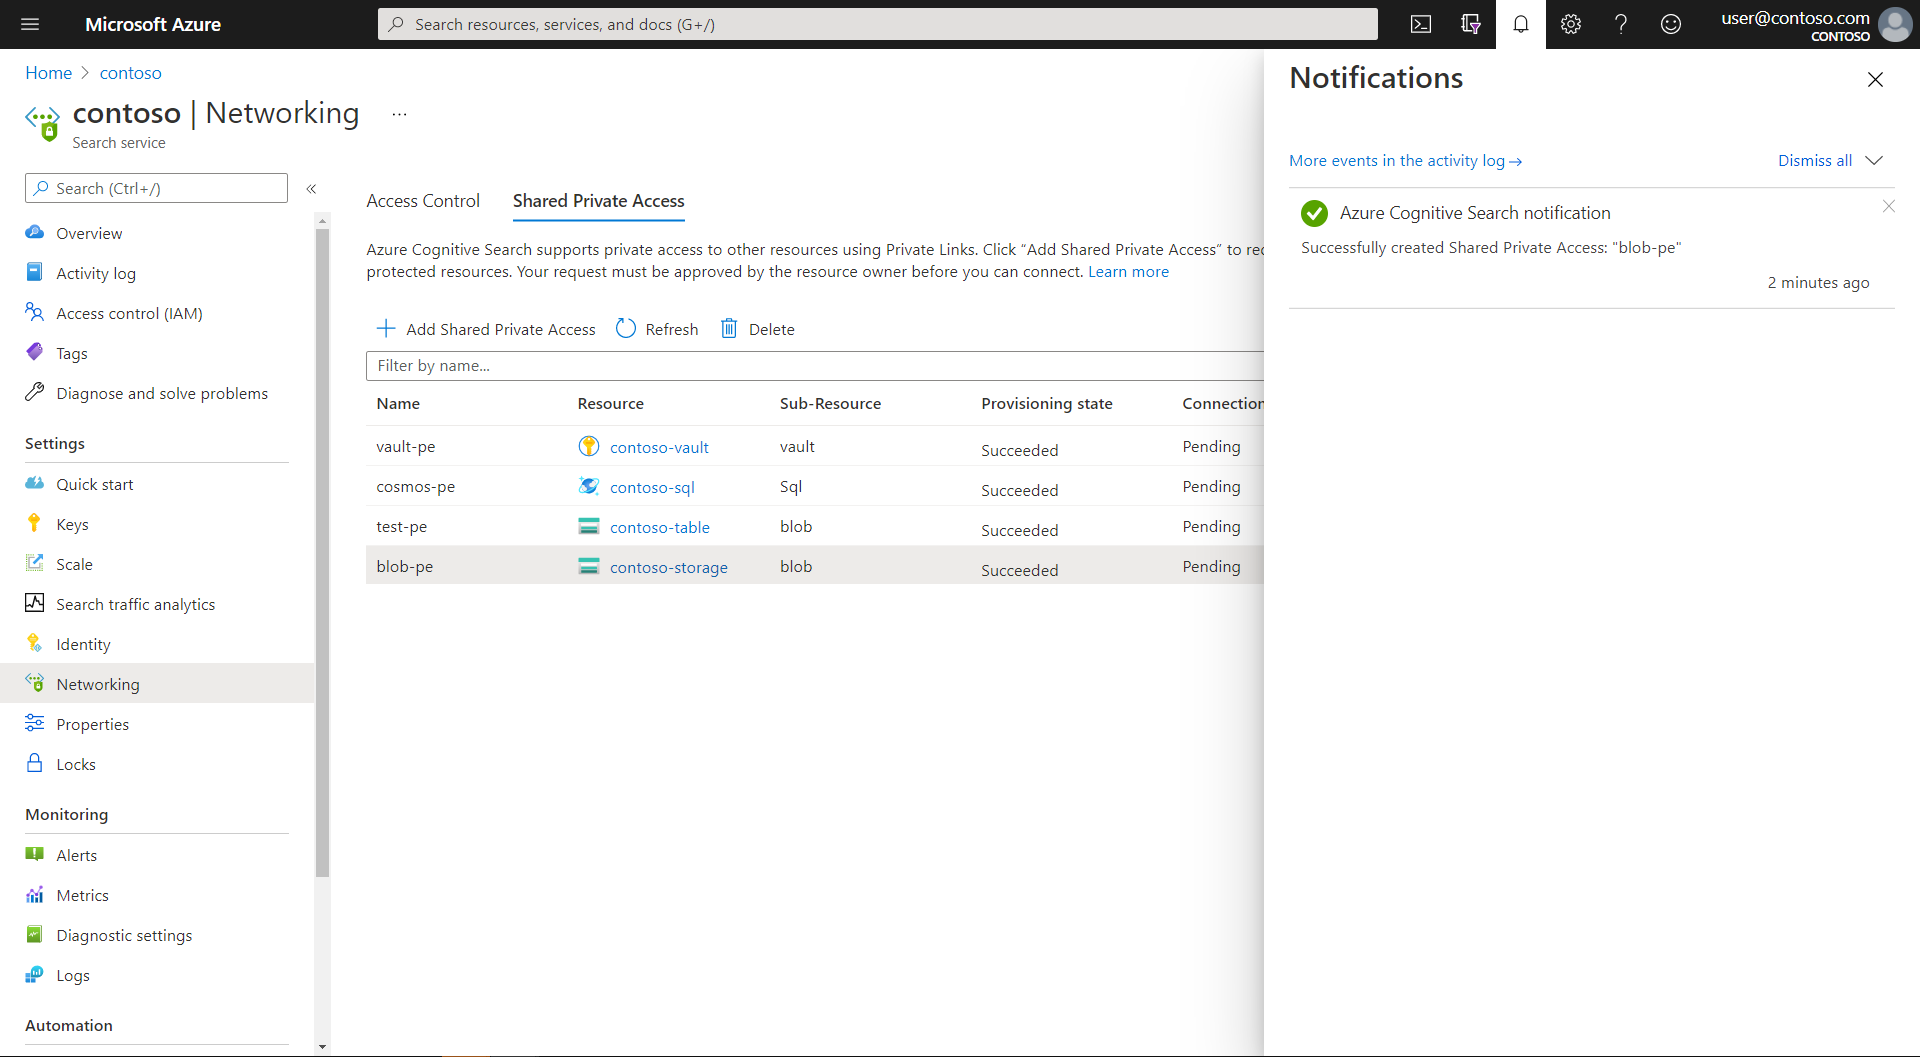
共享私有連結建立工作流程
成功時會傳回202 Accepted回覆。 建立出站私有端點的過程是一個長時間(非同步)的操作。 這包括部署以下資源:
一個私有端點,在一個
"Pending"狀態中分配私有 IP 位址。 私有 IP 位址取自分配給 Foundry IQ 服務專用私人索引子之執行環境虛擬網路的位址空間。 在私有端點核准後,Foundry IQ 與 Azure 資源之間的任何通訊都會來自該私人 IP 位址及安全的私人連結通道。根據群組 ID 為資源類型設置一個私人 DNS 區域。 部署這個資源,可以確保任何對私有資源的 DNS 查詢都會使用與私有端點相關的 IP 位址。
2 - 批准私有端點連線
私人端點連線的核准是在 Azure PaaS 端授與。 需要資源擁有者明確批准。 以下步驟涵蓋使用 Azure 入口網站進行核准,這裡提供了一些連結,說明如何從 Azure 平台即服務 (PaaS) 端程式化地批准連線:
- 在 Azure 儲存體 上,使用 私人端點連接 - PUT
- 在 Azure Cosmos DB 上,請使用 Private Endpoint Connections - 建立或更新
- 在 Azure OpenAI 上,請使用 Private Endpoint Connections - 建立或更新
- 在 Microsoft Onelake 上,請使用 私密端點 - 透過 CLI 批准,或 私密端點 - 透過入口網站批准。
使用 Azure 入口網站,請執行以下步驟:
打開 Azure PaaS 資源的 網路 頁面。正文
找到列出私有端點連線的區塊。 以下範例是針對儲存帳戶。
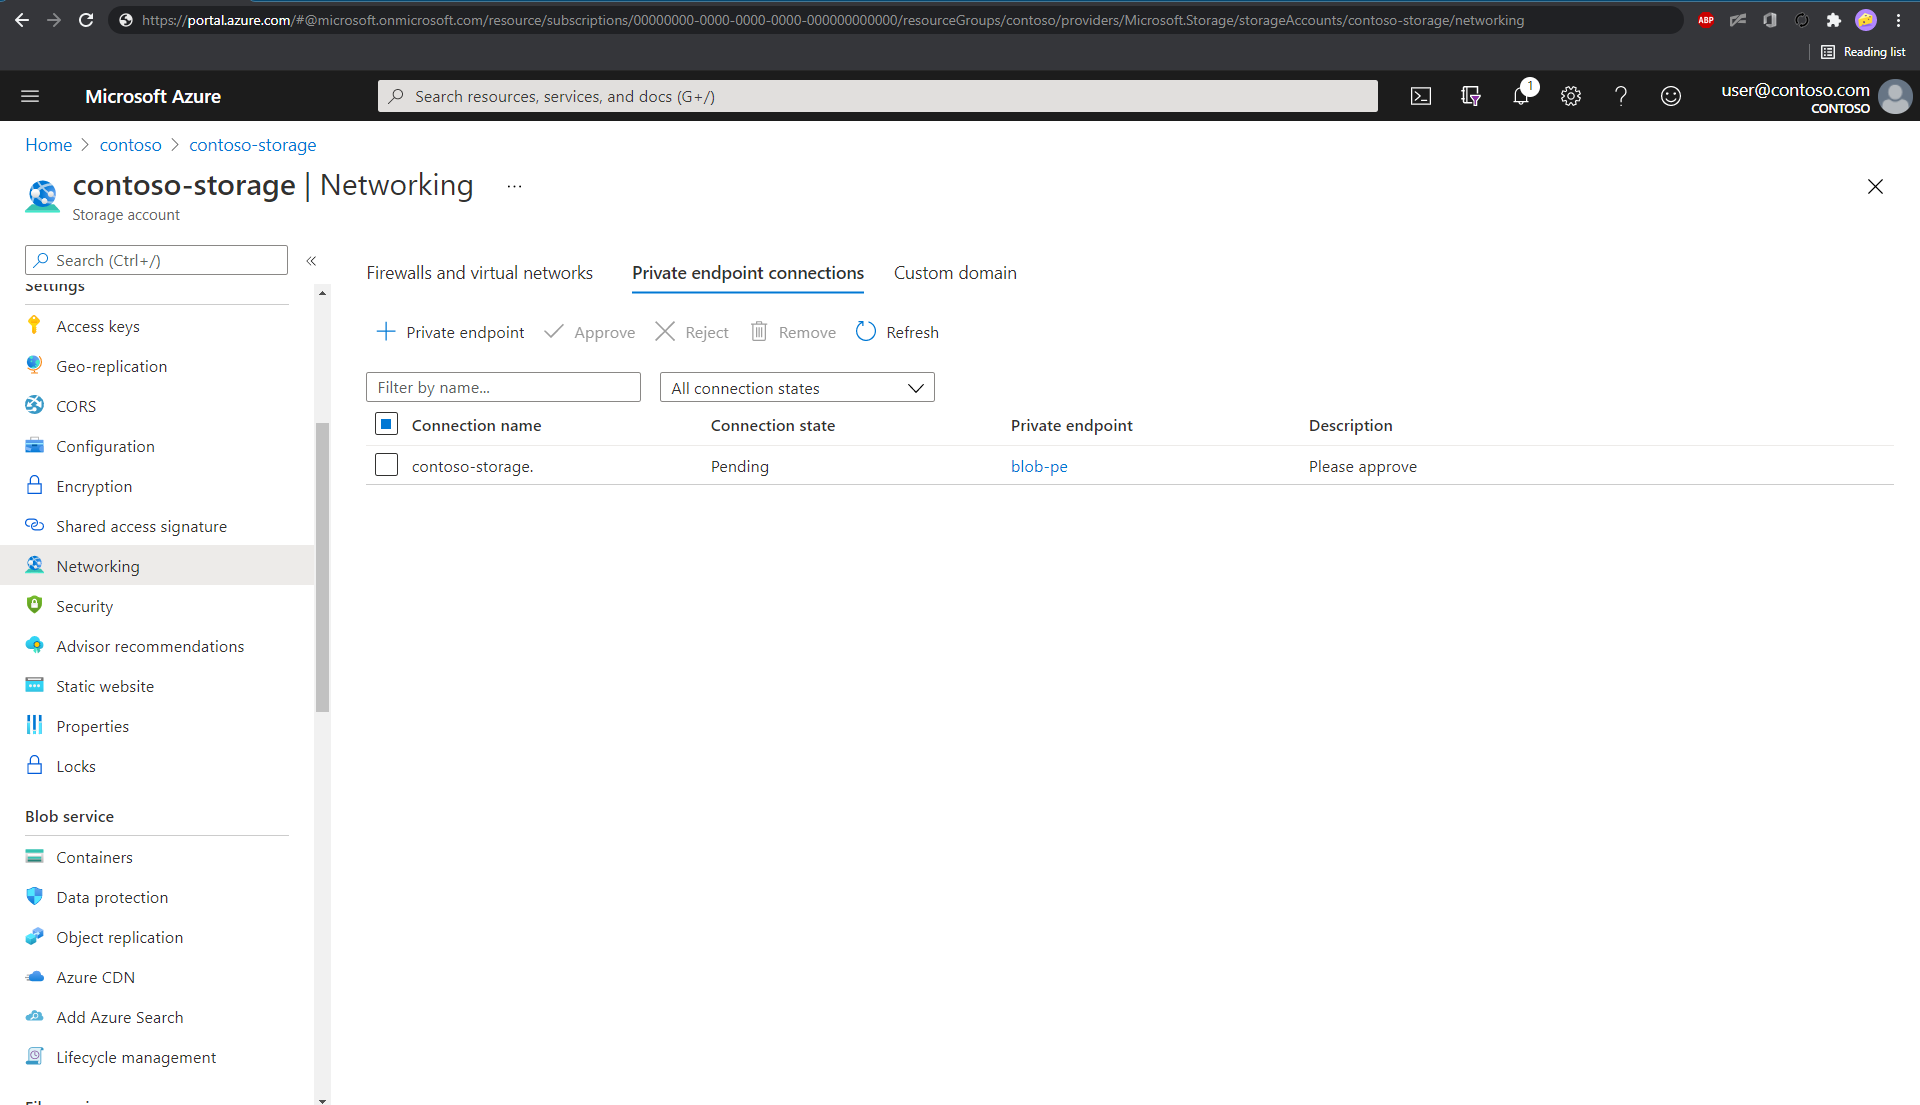
選擇連線,然後選擇 批准。 Azure 入口網站的狀態更新可能需要幾分鐘。
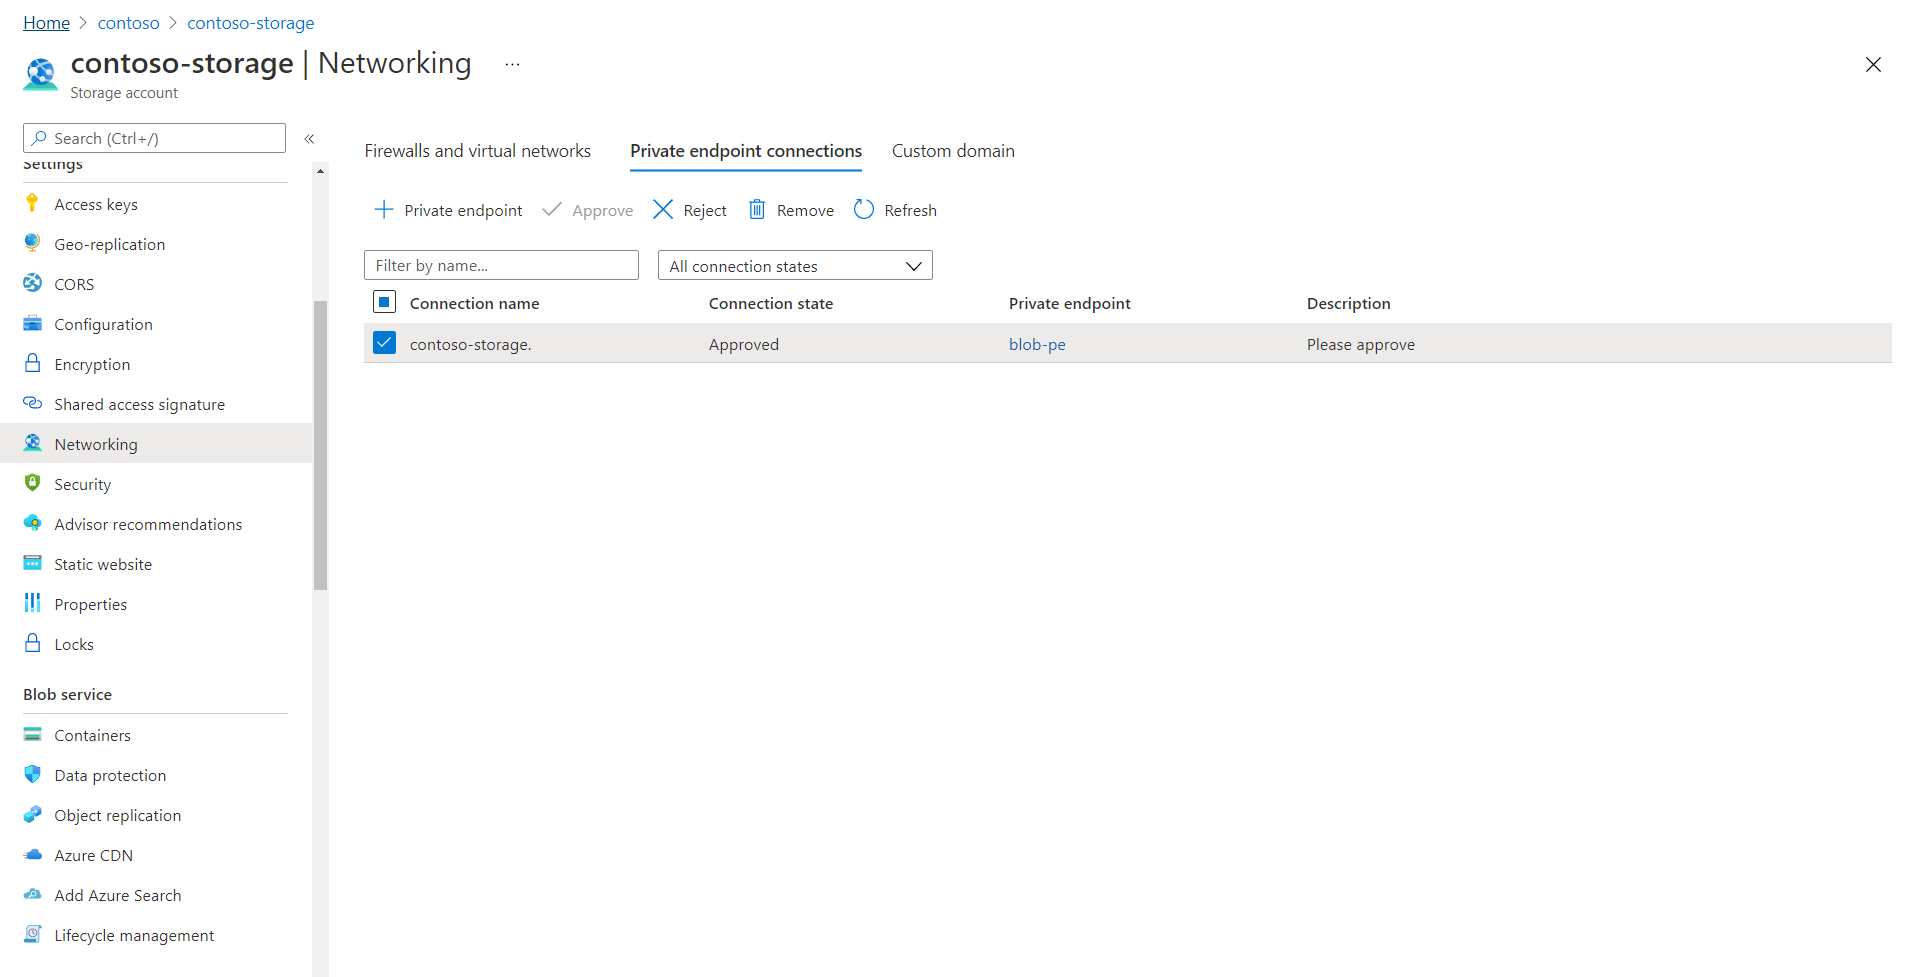
私有端點核准後,Foundry IQ 會在為其建立的 DNS 區域中建立必要的 DNS 區域對應。
雖然 網路頁面上的 私有端點連結是啟用的,但無法解決。
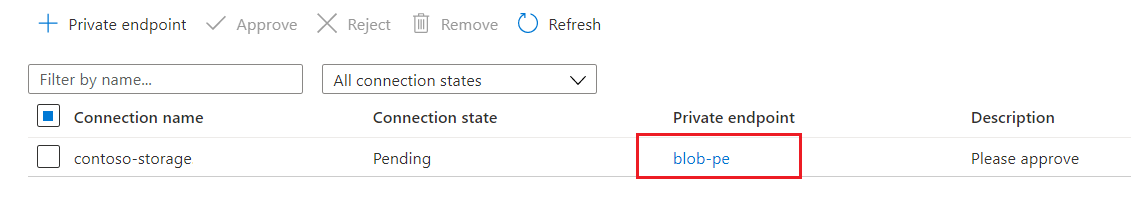
選擇連結會產生錯誤。 狀態訊息"The access token is from the wrong issuer"顯示 和must match the tenant associated with this subscription,因為後端私有端點資源是由 Microsoft 在 Microsoft 管理的租戶中配置,而連結資源(Foundry IQ)則位於您的租戶中。 設計上你無法透過選擇私有端點連線來存取私有端點資源。
請依照下一節的指示檢查你共享的私人連結狀態。
3 - 檢查共享私有連結狀態
在 Foundry IQ 端,您可以透過重新造訪 Foundry IQ 服務 網路 頁面的共用私有存取頁面來確認請求核准。 連線狀態必須被核准。
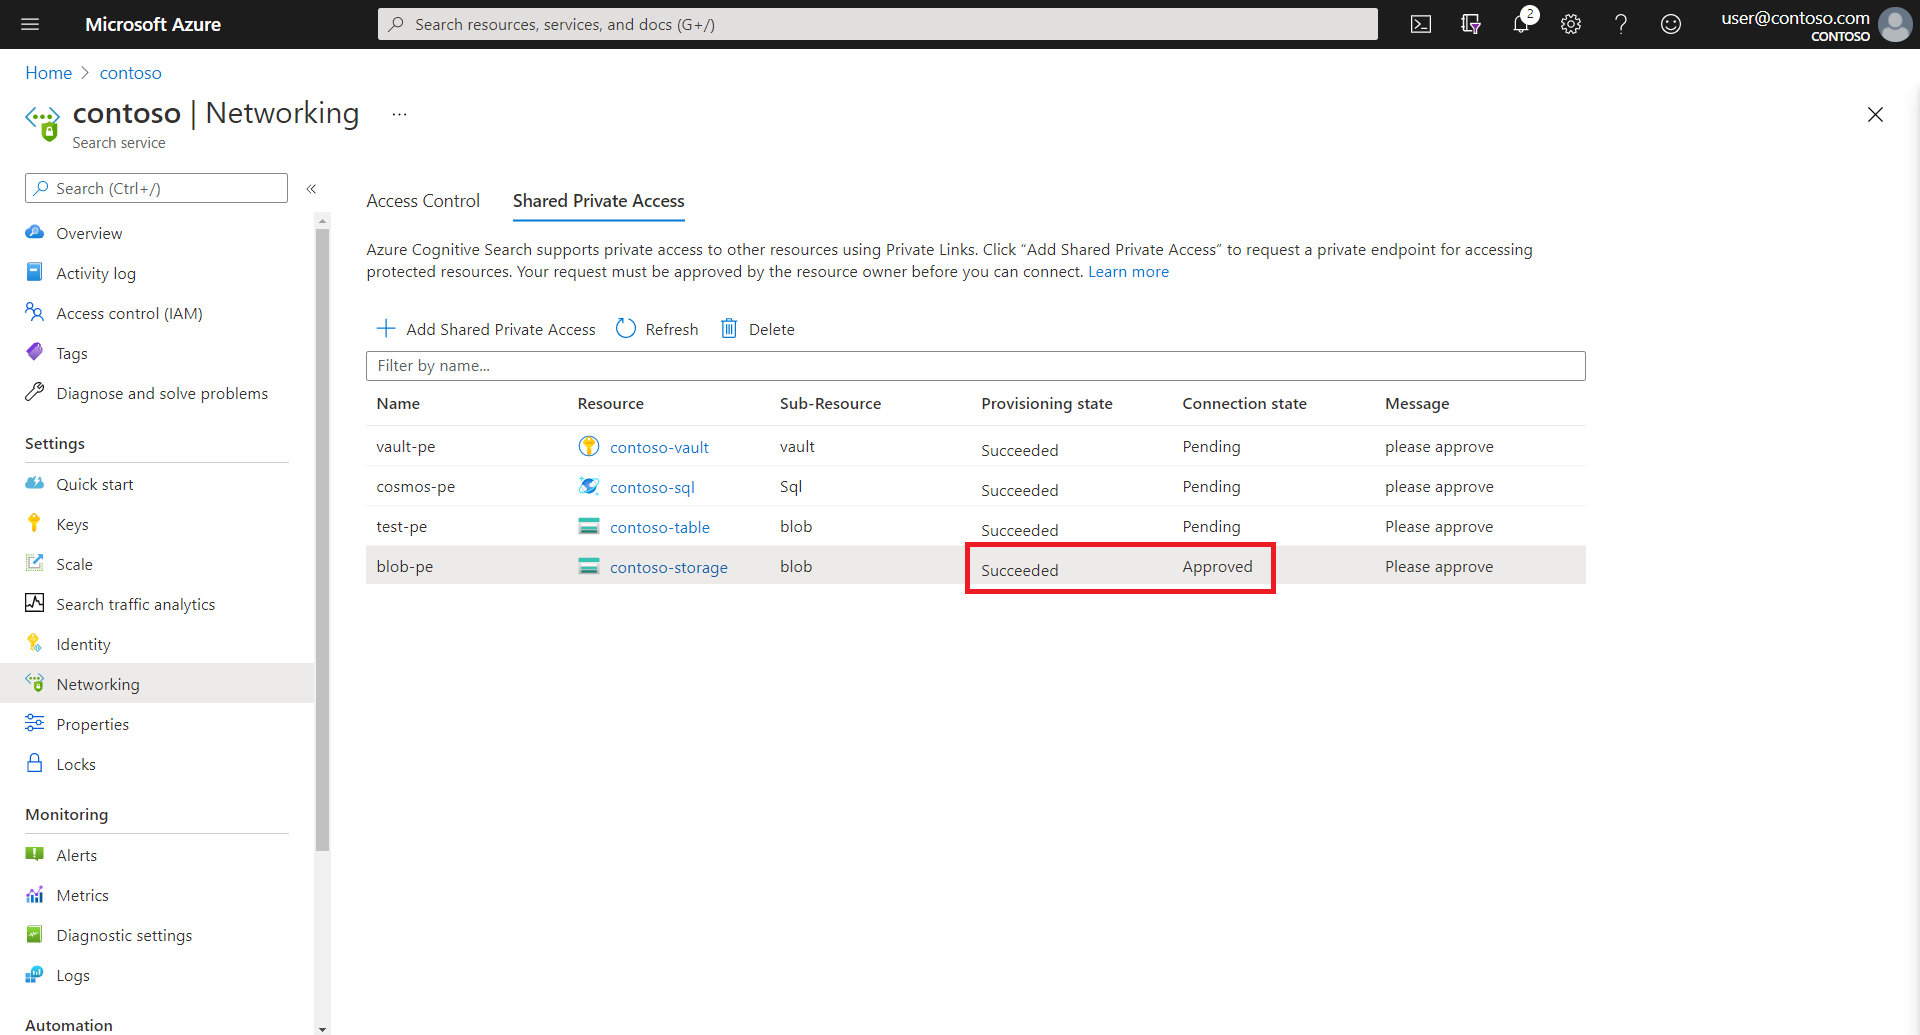
或者,你也可以透過使用 共享私有連結資源 - Get 來取得連線狀態。
az rest --method get --uri https://management.azure.com/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Search/searchServices/contoso-search/sharedPrivateLinkResources/blob-pe?api-version=2025-05-01
這會回傳一個 JSON,其中會在「properties」部分顯示連線狀態為「status」。 以下是一個儲存帳戶的範例。
{
      "name": "blob-pe",
      "properties": {
        "privateLinkResourceId": "/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/contoso/providers/Microsoft.Storage/storageAccounts/contoso-storage",
        "groupId": "blob",
        "requestMessage": "please approve",
        "status": "Approved",
        "resourceRegion": null,
        "provisioningState": "Succeeded"
      }
}
若資源的配置狀態properties.provisioningState()為「成功」,連線狀態(properties.status)為「批准」,表示共享私有連結資源正常運作,索引器可設定為透過私有端點通訊。
4 - 將索引器設定為在私有環境中執行
索引器的執行 可以發生在專屬於 Foundry IQ 服務的私有環境中,或是在內部用來卸載多客戶昂貴技能處理的多租戶環境中。
執行環境是透明的,但一旦開始建立防火牆規則或建立私有連線,就必須考慮索引器的執行。 對於私有連線,請設定索引器執行始終在私有環境中執行。
這個步驟會教你如何用 REST API 在私有環境中設定索引器執行。 你也可以在 Azure 入口網站的 JSON 編輯器設定執行環境。
註
你可以在私有端點連線核准前完成此步驟。 然而,在私有端點連線顯示為核准之前,任何嘗試與安全資源(如儲存帳號)通訊的現有索引器都會陷入暫時性故障狀態,且無法建立新的索引器。
像平常一樣建立資料來源定義、索引和技能組(如果你有使用的話)。 這些定義中沒有任何屬性在使用共享私有端點時會有所不同。
建立一個索引器,指向您在前一步建立的資料來源、索引及技能集。 此外,透過將索引
executionEnvironment器設定屬性設private為 ,強制索引器在私有執行環境中執行。{ "name": "indexer", "dataSourceName": "blob-datasource", "targetIndexName": "index", "parameters": { "configuration": { "executionEnvironment": "private" } }, "fieldMappings": [] }
索引器成功建立後,應該會透過私有端點連線連接到 Azure 資源。 你可以透過使用 Indexer 狀態 API 來監控索引器的狀態。
註
如果你已經有現有的索引器,可以透過 PUT API 在 Azure 入口網站中設定 executionEnvironment to private 或使用 JSON 編輯器來更新它們。
建立知識來源後變更網路設定
knowledge source ingestionParameters.networkAccessMode 屬性在 REST API 2026-10-01 和 2026-11-01-preview 中僅限建立時使用。 不支援透過知識來源更新來變更其實際生效的值。 若要變更儲存模式,請刪除並重新建立知識來源。
作為暫時性的替代方案,對於符合資格的已編製索引 Blob、ADLS Gen2 與 Azure SQL 知識來源,您只能變更所產生索引子的 parameters.configuration.executionEnvironment。 此變更是針對不編輯生成資源指引的受支援例外,並非變更其他產生設定的權限。 此規則不適用於已索引的 SharePoint、OneLake、檔案、遠端來源、S3 HD 或 Serverless。
準備並更新產生的索引器
請使用搜尋資料平面 REST API 2026-10-01 執行下列操作。 使用 Microsoft Entra ID 令牌進行驗證。 指派 搜尋服務貢獻 者來讀取、更新並執行索引器,並使用 搜尋索引資料讀取 器查詢產生的索引以進行驗證,或取得等效權限。 請參閱 「基於角色的存取」。
共享私有連結的建立與核准仍使用其獨立的管理平面 API 與版本,如本文前述所述。
檢查 配置與層級矩陣 以及您的連接器的先決條件。 使用現有 的建立 與 核准 程序建立或重複使用所有必要的連結。 驗證每個相依賴項的目標資源、群組 ID、核准及 配置準備狀況 。
如果入口網站中的檢查無法解析跨訂閱資源,請手動驗證目標資源的核准及 Foundry IQ 服務的準備狀態。 無法使用的檢查並不能證明成功。 在所有私有相依性都核准並驗證之前,不要停用公開存取。
取得知識來源搭配
GET {search-endpoint}/knowledgesources('{knowledge-source-name}')?api-version=2026-10-01。 從回應中讀取azureBlobParameters.createdResources.indexer或indexedSqlParameters.createdResources.indexer。 使用回傳的名稱;不要依命名慣例自行推導。 如果沒有回傳索引器,請停止並檢查來源建立狀態及其是否符合資格。GET {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01,使用 。 保留完整定義與 ETag,並保存一份安全副本以便還原。 與任何更新知識來源或索引器的人員協調。從目前索引器的可寫入屬性建立完整的更新主體。 僅將
parameters.configuration.executionEnvironment變更為private。 保留所有其他支援的屬性,包括資料來源、目標索引、技能集、排程、對應、其他設定項目及任何加密設定。 如果缺少parameters或configuration,請在不替換現有設定的情況下新增缺少的物件。不要只提交部分定義,也不要盲目地把 GET 回覆當作 PUT 主體寄回去。 排除僅回應的中繼資料,並使用 Indexers - Create or Update contract 來處理可寫入欄位。 若有任何必要的密鑰被省略或刪節,請先從原始設定安全還原,再更新;切勿提交遮蔽佔位符。 如果這個 API 版本無法代表現有設定,請停止而非刪除。
更新現有索引器,包含
PUT {search-endpoint}/indexers('{indexer-name}')?api-version=2026-10-01、Content-Type: application/json、Prefer: return=representation和If-Match: <etag-from-get>。 傳送前一步驟的完整本文。 請將 ETag 原樣保留。 如果條件失敗是因為另一個更新更改了資源,請取得最新的定義和 ETag,檢視差異,然後只重新套用網路變更。 不要無條件重試。再次取得索引器,並確認
parameters.configuration.executionEnvironment為private。 執行索引器,使用POST {search-endpoint}/indexers('{indexer-name}')/search.run?api-version=2026-10-01,然後檢查其執行狀態。 檢查相依性連線並驗證產生的索引中的預期來源內容。
僅僅成功跑一趟,並不代表沒有使用公共路線。 在依賴私人隔離之前,請依照「 測試共用私人連結」 中所述,驗證私有連線與目標網路控制。
還原覆寫並維持該狀態
若要逆轉覆寫,請重複完整定義的 GET 與條件式 PUT 程序,僅將 parameters.configuration.executionEnvironment 變更為 standard。 不要使用 public:,那是知識來源模式,不是索引器執行值。
standard 讓服務選擇執行環境;它不會強制走公共路線。 確認來源與依賴關係在結果設定下可存取,然後再次執行並驗證索引器。
覆寫不會改變知識來源所儲存 networkAccessMode的資訊。 因此,知識來源回應或入口網站檢視可能會顯示一種未描述所產生索引器目前覆寫狀態的模式。 檢查索引器定義中的實際執行設定。
之後的知識來源更新或重新產生可能會覆寫此生成索引器的設定。 操作完成後重新檢查,並僅在檢視當前定義、資格及私有連結準備狀態後重新套用覆寫。 請使用此暫行程序,直到明確支援在建立後原生更新知識來源的網路設定為止;僅憑 GA 並不能解除建立時的限制。
5 - 測試共用私有連結
如果你還沒這麼做,請確認你的 Azure PaaS 資源是否拒絕從公共網際網路連線。 如果連線被接受,請檢查你 Azure PaaS 資源的 網路 頁面中的 DNS 設定。
選擇能呼叫外發請求情境的工具,例如索引器連接到私有端點。 一個簡單的選擇是使用 匯入精靈,但你也可以嘗試使用 REST 客戶端和 REST API 來提升精準度。 假設您的 Foundry IQ 服務未設定為私人連線,則要搜尋的 REST 用戶端連線可透過公共網際網路進行。
將連接字串設為私有的 Azure PaaS 資源。 連線字串的格式不會在共享私有連結中改變。 Foundry IQ 服務會在內部調用共用 Private Link。
對於索引器工作負載,連接字串會放在資料來源定義中。 一個資料來源的例子可能如下:
 {
   "name": "my-blob-ds",
   "type": "azureblob",
   "subtype": null,
   "credentials": {
     "connectionString": "DefaultEndpointsProtocol=https;AccountName=<YOUR-STORAGE-ACCOUNT>;AccountKey=..."
   }
對於索引器工作負載,請記得在索引器定義中設定執行環境。 索引器定義的範例可能如下:
"name": "indexer",
"dataSourceName": "my-blob-ds",
"targetIndexName": "my-index",
"parameters": {
   "configuration": {
       "executionEnvironment": "private"
       }
   },
"fieldMappings": []
}
執行索引器。 如果索引器執行成功且搜尋索引被填入,則共享的私有連結正在運作。
何時使用共享私有連結
Foundry IQ 會在下列情境下對其他 Azure 資源進行外發呼叫:
- 與 Azure OpenAI 的知識庫連接,用於代理檢索工作流程
- Foundry Tools 中連線至 Azure OpenAI 或 Azure 視覺用於向量化的索引子或查詢
- 索引器與支援資料來源的連結
- Indexer(skillset)連線至 Azure 儲存體,以快取擴充處理結果或寫入知識存放區
- 索引器 (技能) 與 Foundry 工具的連線,用於計費目的。
- 加密金鑰請求至 Azure Key Vault
- 自訂技能要求至 Azure Functions 或類似資源
共享私有連結只適用於 Azure 間的連線。 如果你是連接到 OpenAI 或其他外部模型供應商,連線必須透過公共網際網路。
共享私有連結用於透過 私有端點 存取的 Azure 資源或在 Azure 虛擬網路中運行的用戶端的操作與資料。
共享的私人連結如下:
- 使用 Foundry IQ 工具、API 或 SDK 建立
- 由 Azure 資源擁有者核准
- 由 Foundry IQ 內部使用,用於特定 Azure 資源的私有連線
只有您的 Foundry IQ 服務可以使用它建立的私有連結,且在您的服務上,每個資源與子資源組合只能建立一個共享私有連結。
一旦你設定好 Private Link,Foundry IQ 服務每次連線到該資源時都會自動使用它。 你不需要修改連線字串或更換你使用的用戶端來發出請求,但用於連線的裝置必須使用 Azure 資源防火牆中的授權 IP 連線。
使用 Azure Private Link 與 Foundry IQ 有兩種情境:
情境一:當 Azure 的 外站 (索引器或知識庫)連線需要私有連線時,建立共用私有連結。 這個情境在本文中有介紹。
情境二:設定搜尋以供在虛擬網路中執行的用戶端透過私人輸入 連線存取。
雖然兩種情況都依賴 Azure Private Link,但它們是獨立的。 您可以在不將 Foundry IQ 服務設定為使用私人端點的情況下建立共用私人連結。
限制
在評估你情境下的共享私有連結時,請記得以下限制:
共享私有連結中使用的幾種資源類型目前仍在預覽階段。 如果你要連接預覽資源(適用於 MySQL 的 Azure 資料庫 或 Azure SQL 受控執行個體),請使用 Management REST API 的預覽版來建立共享的私有連結。 我們建議使用 最新的預覽版 API。
索引器執行必須使用專屬於您的 Foundry IQ 服務的 私有執行環境 。 多租戶內容處理環境不支援私有端點連線。 此需求的設定設定已在本文中說明。
共享私有連結 資源的限制 會依價格層級而異。
除錯會話不支援共享私有連結。 如果您的 Foundry IQ 服務使用私人端點連線,您就無法對其執行偵錯工作階段。 關於解決方法,請參見 除錯會話與私人連線。
當你 更改定價層級時,共享私有連結資源會根據目標層級的限制進行評估。 如果你的共享私有連結數量超過目標等級的最大值,等級變更將被阻擋。 如果層級變更成功,現有的共享私有連結資源不會被重建,也不需要重新核准。 只要共用私有連結配置狀態維持為「成功」且連線狀態維持為「核准」,Foundry IQ 服務恢復為「成功」且連線狀態維持「核准」,私有索引器連線仍能正常運作。
修復舊有 S3 HD 共享私有連結
有些 S3 HD 服務可能有舊有的共用 Private Link 資源,即使該設定不被支援。 資源過去曾被接受,或索引器執行成功,並不會證明支援的私有路由。
全服務更新可能會驗證此舊有狀態,但在其他無關變更(如縮放、身份、標籤或 ARM 或 Terraform 更新)時失敗。 在使用此程序前,請確認失敗與不支援的共用私有連結有關:
- 確認服務 SKU 為
standard3,且其hostingMode為HighDensity。 不要只因為 S3 的 SKU 名稱相似,就把這種修復方法套用在一般 S3 上。 - 盤點搜尋端共用 Private Link 資源。 記錄目標、群組 ID、配置狀態、目標核准狀態,以及依賴每個連線的工作負載。
- 在刪除任何項目之前,先找出支援的連線替代方案並評估工作負載的影響。 規劃維護時段,並在適當情況下暫停受影響的工作負載。 不要假設公開端點是可接受的替代方案。
- 透過 Shared Private Link Resources 管理 API 刪除不支援的 搜尋端的 shared private link 資源。 僅刪除目標端私有端點連線並不會移除無效的搜尋端狀態。
- 確認刪除完成且搜尋端資源清單反映預期狀態。 然後再試一次原本的服務更新。
- 確認每個受影響的工作負載在其支援的連線路徑上。 僅憑請求成功,並不足以證明使用的是私人路由。
- 如果刪除失敗、資源被孤立,或驗證錯誤持續存在,請聯絡 Azure 支援,並提供已清理過的資源 ID、時間戳記、配置與核准狀態,以及相依清單。
不要在沒有工作負載計畫的情況下刪除連結,也不要嘗試透過原地變更 hostingMode 來解決此狀態。 此程序處理的是不支援的舊有共用私有連結,而非所有服務更新失敗。
有關入站端點、出站連結、身份與周界存取規則的區別,請參閱代理 式擷取的網路安全性。
故障排除
如果你的索引器建立失敗,顯示「資料來源憑證無效」,請先查看共享私有連結的核准狀態,再進行連線除錯。 如果狀態是
Approved,請檢查該properties.provisioningState屬性。 如果是Incomplete,可能有潛在的相依關係問題。 此時,請重新發出PUT請求以重建共享私有連結。 你可能還需要重複審核流程。如果索引器持續或間歇性故障,請檢查
executionEnvironment索引器的屬性。 值應設為private。 如果你沒有設定這個屬性,而索引器執行過去成功,那是因為 Foundry IQ 服務自行使用了私有環境。 若系統負載較高,Foundry IQ 服務會將處理從多租戶環境中移出。如果你在建立共享私有連結時遇到錯誤,請檢查 服務限制 ,確認你是否低於你等級的配額。
下一步
了解更多關於私有端點及其他安全連線方式: