Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Not
Azure Yapay Zeka Arama Azure portalı, REST API'leri ve Azure SDK’ları aracılığıyla kullanılabilir. Ayrıca kuruluş içeriğini Microsoft Foundry portalındaki aracılar için yeniden kullanılabilir, izin kullanan bilgi bankalarına dönüştüren yönetilen bilgi katmanı Foundry IQ'yu temel alır.
Önemli
(önizleme) olarak işaretlenen özellikler, özellikler veya özellikler hizmet düzeyi sözleşmesi kapsamında değildir, üretim iş yükleri için önerilmez ve genel kullanıma sunulmadan önce değişebilir veya kısıtlanabilir. Azure Yapay Zeka Arama önizleme terimleri, tek başına veya genel kullanıma sunulan bir özelliğin parçası olsun, tüm önizleme işlevleri için geçerlidir.
Azure Yapay Zeka Arama, Microsoft Purview duyarlılık etiketlerinin ayıklanmasını ve sorgu zamanında uygulanmasını (önizleme) destekler. Dizin oluşturma sırasında, her belge için duyarlılık etiketi meta verilerini otomatik olarak ayıklar ve depolar. Sorgu zamanında, Microsoft Purview'daki mevcut bilgi koruma ilkelerine göre etiket tabanlı erişim denetimi uygular ve arama sonuçlarında etiketlenmiş içeriği yalnızca yetkili kullanıcıların alabilmesini sağlar.
Bu işlev aşağıdaki veri kaynakları için kullanılabilir:
- Azure Blob Depolama
- Azure Data Lake Storage 2. Nesil
- Microsoft 365'teki SharePoint (önizleme)
- Microsoft OneLake
Önkoşullar
Microsoft Purview duyarlılık etiketi ilkelerini yapılandırın ve dizin oluşturmadan önce bunları belgelere uygulayın.
Arama hizmetine Purview API'lerine ve duyarlılık etiketlerine erişim vermek için Microsoft Entra kiracınızda Genel Yönetici veya Ayrıcalıklı Rol Yöneticisi rollerine sahip olun.
Hem Azure Yapay Zeka Arama hizmeti hem de sorguyu veren kullanıcı aynı Microsoft Entra kiracısında olmalıdır.
Hem Purview duyarlılık etiketleri tarafından desteklenen hem de Azure Yapay Zeka Arama dizin oluşturucular tarafından desteklenen dosya türlerine sahip kaynak belgeleri kullanın.
REST API sürüm 2026-08-01-preview veya eşdeğer bir önizleme SDK'sı paketi kullanın.
Önemli
Arama hizmeti, Microsoft Purview ile kimlik doğrulaması yapmak için sistem tarafından atanan yönetilen kimliğini kullanmalıdır. Bu özellik, kullanıcı tarafından atanan yönetilen kimlikleri desteklemez.
Sınırlama
Azure portalı bu özelliği desteklemez.
Purview özellikli dizinler henüz etiket tabanlı erişim denetimini zorunlu kılamadıklarına göre otomatik tamamlama ve Öneri API'leri desteklenmez.
Konuk hesapları ve kiracılar arası sorgular desteklenmez.
Kullanıcı tarafından atanan yönetilen kimlikler, Microsoft Purview rol atamaları için desteklenmez. Yalnızca hizmetin sistem tarafından atanan yönetilen kimliği, etiket ayıklama için gereken
Content.SuperUserveUnifiedPolicy.Tenant.Readrollerine sahip olabilir. Bu rolleri doğrudan hizmetin kendi kimliğine atayın; dizin oluşturucu adına ayrıcalıklıEXTRACTişlemleri (şifrelenmiş içerik ve güvenlik sınıflandırmalarını okuma) gerçekleştirir. Bkz . Adım 1 ve Adım 3.Aşağıdaki dizin oluşturucu özellikleri duyarlılık etiketlerine sahip belgeleri desteklemez. Bu özelliklerden herhangi birini beceri kümesinde veya dizin oluşturucuda kullanırsanız duyarlılık etiketlerine sahip belgeler işlenmez.
Bilgi deposu; ajan tabanlı almada görüntü sunumu (önizleme) için gereken varlık deposu da buna dahildir. Bu nedenle, duyarlılık etiketlerini alan bilgi kaynakları için görüntü sunma desteklenmez.
İlke uygulama nasıl çalışır?
Duyarlılık etiketi desteğinin iki aşaması vardır: dizin oluşturma ve sorgu zamanı zorlama.
Dizin Oluşturma
Dizin oluşturmayı bir zamanlamaya göre yapılandırdığınızda, dizin oluşturucu veri kaynağından yeni belgeler ve güncelleştirmeler çeker. Her belge için şunları yakalar:
- Belge içeriği
- İlişkili duyarlılık etiketi
- Son dizin oluşturucu çalıştırmasının ardından içerik veya etiketlerde yapılan değişiklikler
Not
Dizin, sonraki başarılı dizin oluşturucu çalıştırana kadar kaynak belgelerde etiket değişikliklerini yansıtmaz.
Sorgu anında denetim
Sorgu zamanında Azure Yapay Zeka Arama, duyarlılık etiketlerini değerlendirir ve kullanıcının Microsoft Entra ID belirtecini ve Microsoft Purview etiket ilkelerini temel alarak document düzeyinde erişim denetimi uygular. Yalnızca belirli bir etiketin altındaki OKUMA kullanımına sahip içeriğe erişme yetkisi olan kullanıcılar arama sonuçlarında ilgili belgeleri alabilir.
Yetkili yöneticiler elevated read istekleri de verebilir. Bu istekler, çağıran kullanıcının normalde görmediği etiketli belgeleri döndürür ve döndürülen her belge için bir Microsoft Purview denetim günlüğü girişi yayar. Yükseltilmiş okuma, arama hizmeti ve API sürüm 2026-05-01-preview veya sonraki sürümlerde Arama Dizini Veri Katkıda Bulunanı rolünü gerektirir.
Uçtan uca örnek
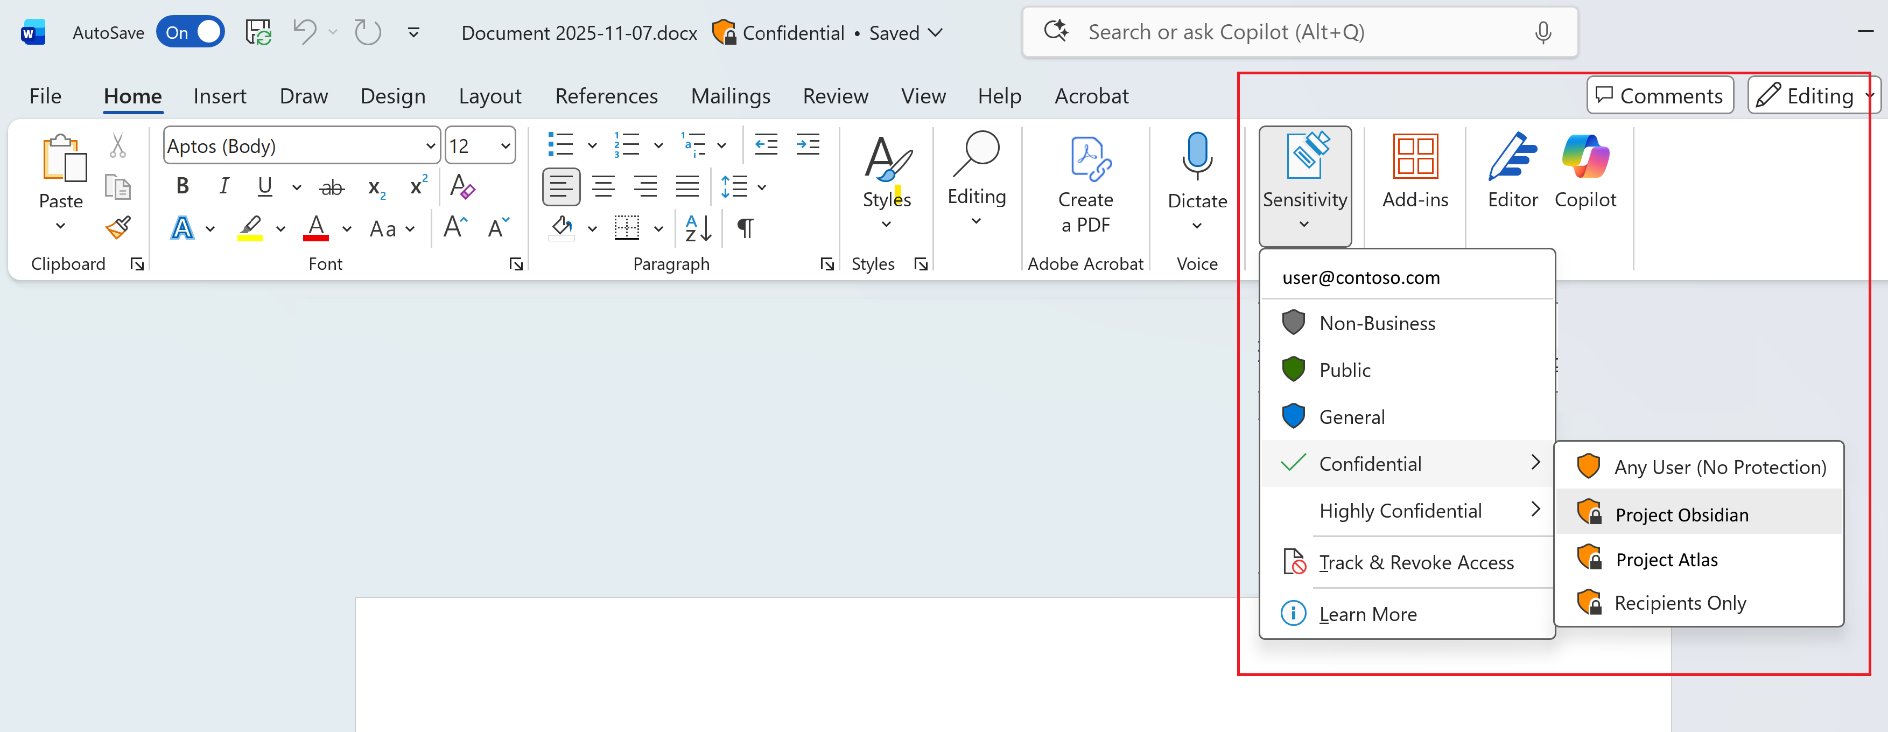
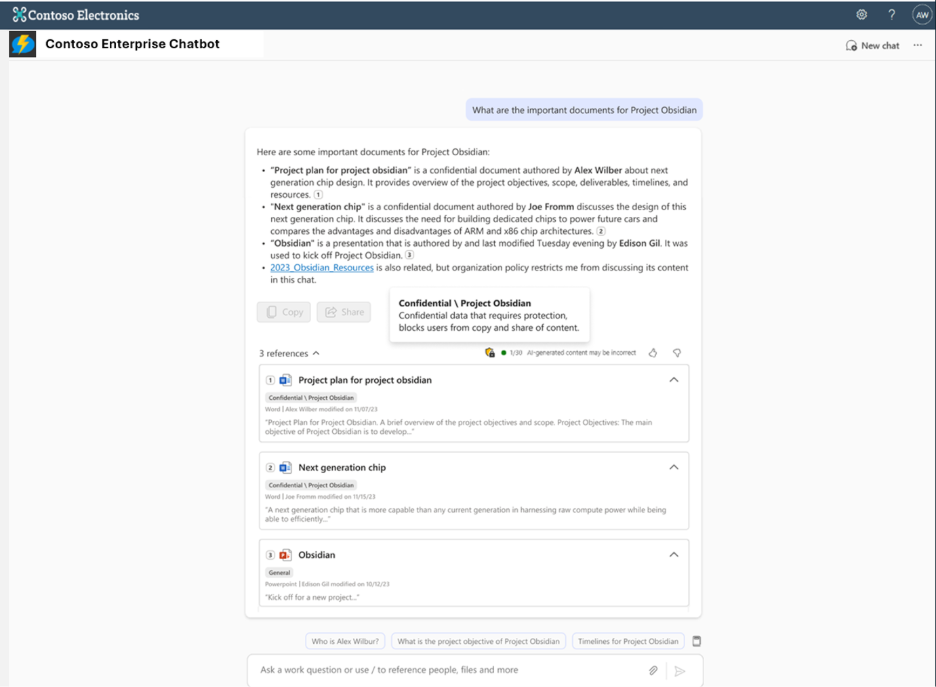
Aşağıdaki görüntüler, hassasiyet etiketlerinin oluşturma aşamasından arama deneyimine nasıl aktarıldığını gösterir. İlk görüntüde, kullanıcı Confidential etiketini Microsoft Word bir belgeye uygular. İkinci görüntüde, kurumsal bir sohbet botu bu etiketi sorgu zamanında zorlayarak gizli içerik için kopyalama ve paylaşma eylemlerini engeller.
1. Yapay Zeka Arama yönetilen kimliğini etkinleştirme
Azure Yapay Zeka Arama hizmetiniz için sistem tarafından atanan yönetilen kimliği etkinleştirin. Bu özellik için kullanıcı tarafından atanan yönetilen kimlikler desteklenmez. Dizin oluşturucu, Microsoft Purview kimlik doğrulaması yapmak ve duyarlılık etiketi meta verilerini ayıklamak için bu kimliği kullanır. Ayrıca 3. Adımda rol atamalarını da almalıdır.
2. Yapay Zeka Arama hizmetinizde RBAC'yi etkinleştirme
Azure Yapay Zeka Arama hizmetinizde rol tabanlı erişim denetimini (RBAC) etkinleştirin. İçeriği dizine alma ve dizini sorgulama gibi içerikle ilgili işlemlerin başarılı olması için bu adım gereklidir. API anahtarlarını kullanan işlemleri kesintiye uğratmamak için hem RBAC hem de API anahtarlarını koruyun.
3. Duyarlılık etiketlerini ayıklamak için erişim verme
Microsoft Purview duyarlılık etiketi meta verilerine erişmek için şifrelenmiş içerik ve güvenlik sınıflandırmalarını okuma gibi yüksek ayrıcalıklı işlemler gerekir. Bu özelliği Azure Yapay Zeka Arama etkinleştirmek için, kuruluşunuzun iç idare ve onay süreçlerini izleyerek hizmetin yönetilen kimliğine belirli roller vermelisiniz.
Genel veya ayrıcalıklı rol yöneticilerinizi belirleme
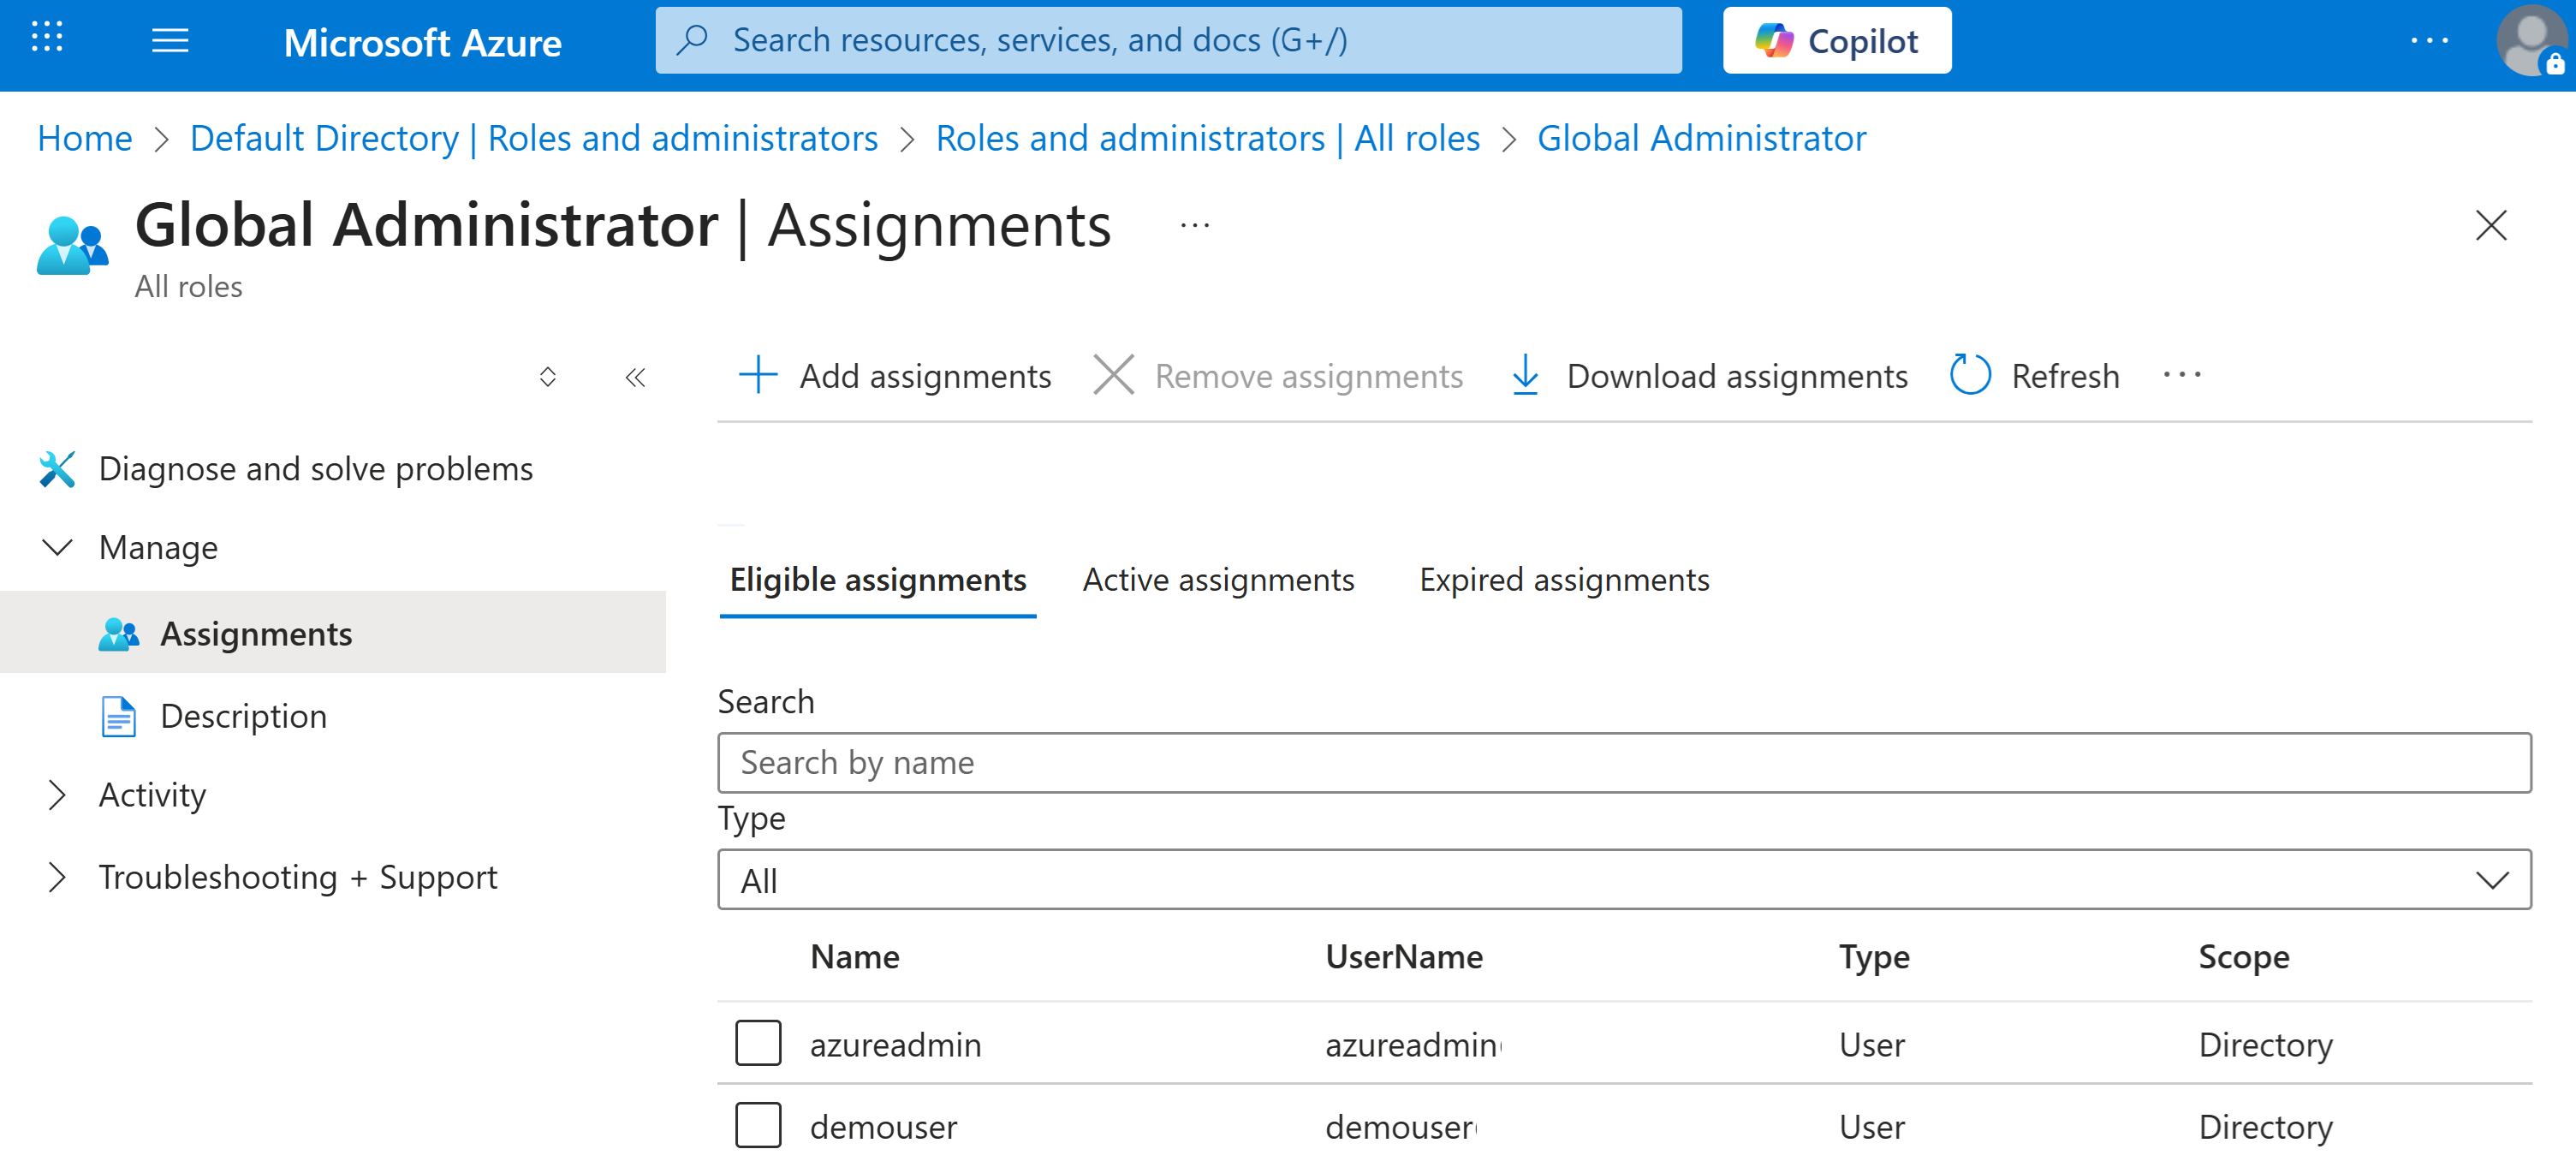
Arama hizmeti için izinleri kimi yetkilendirebileceğinizi belirlemeniz gerekiyorsa, Microsoft Entra kiracınızda etkin veya uygun Global Yöneticileri bulabilirsiniz.
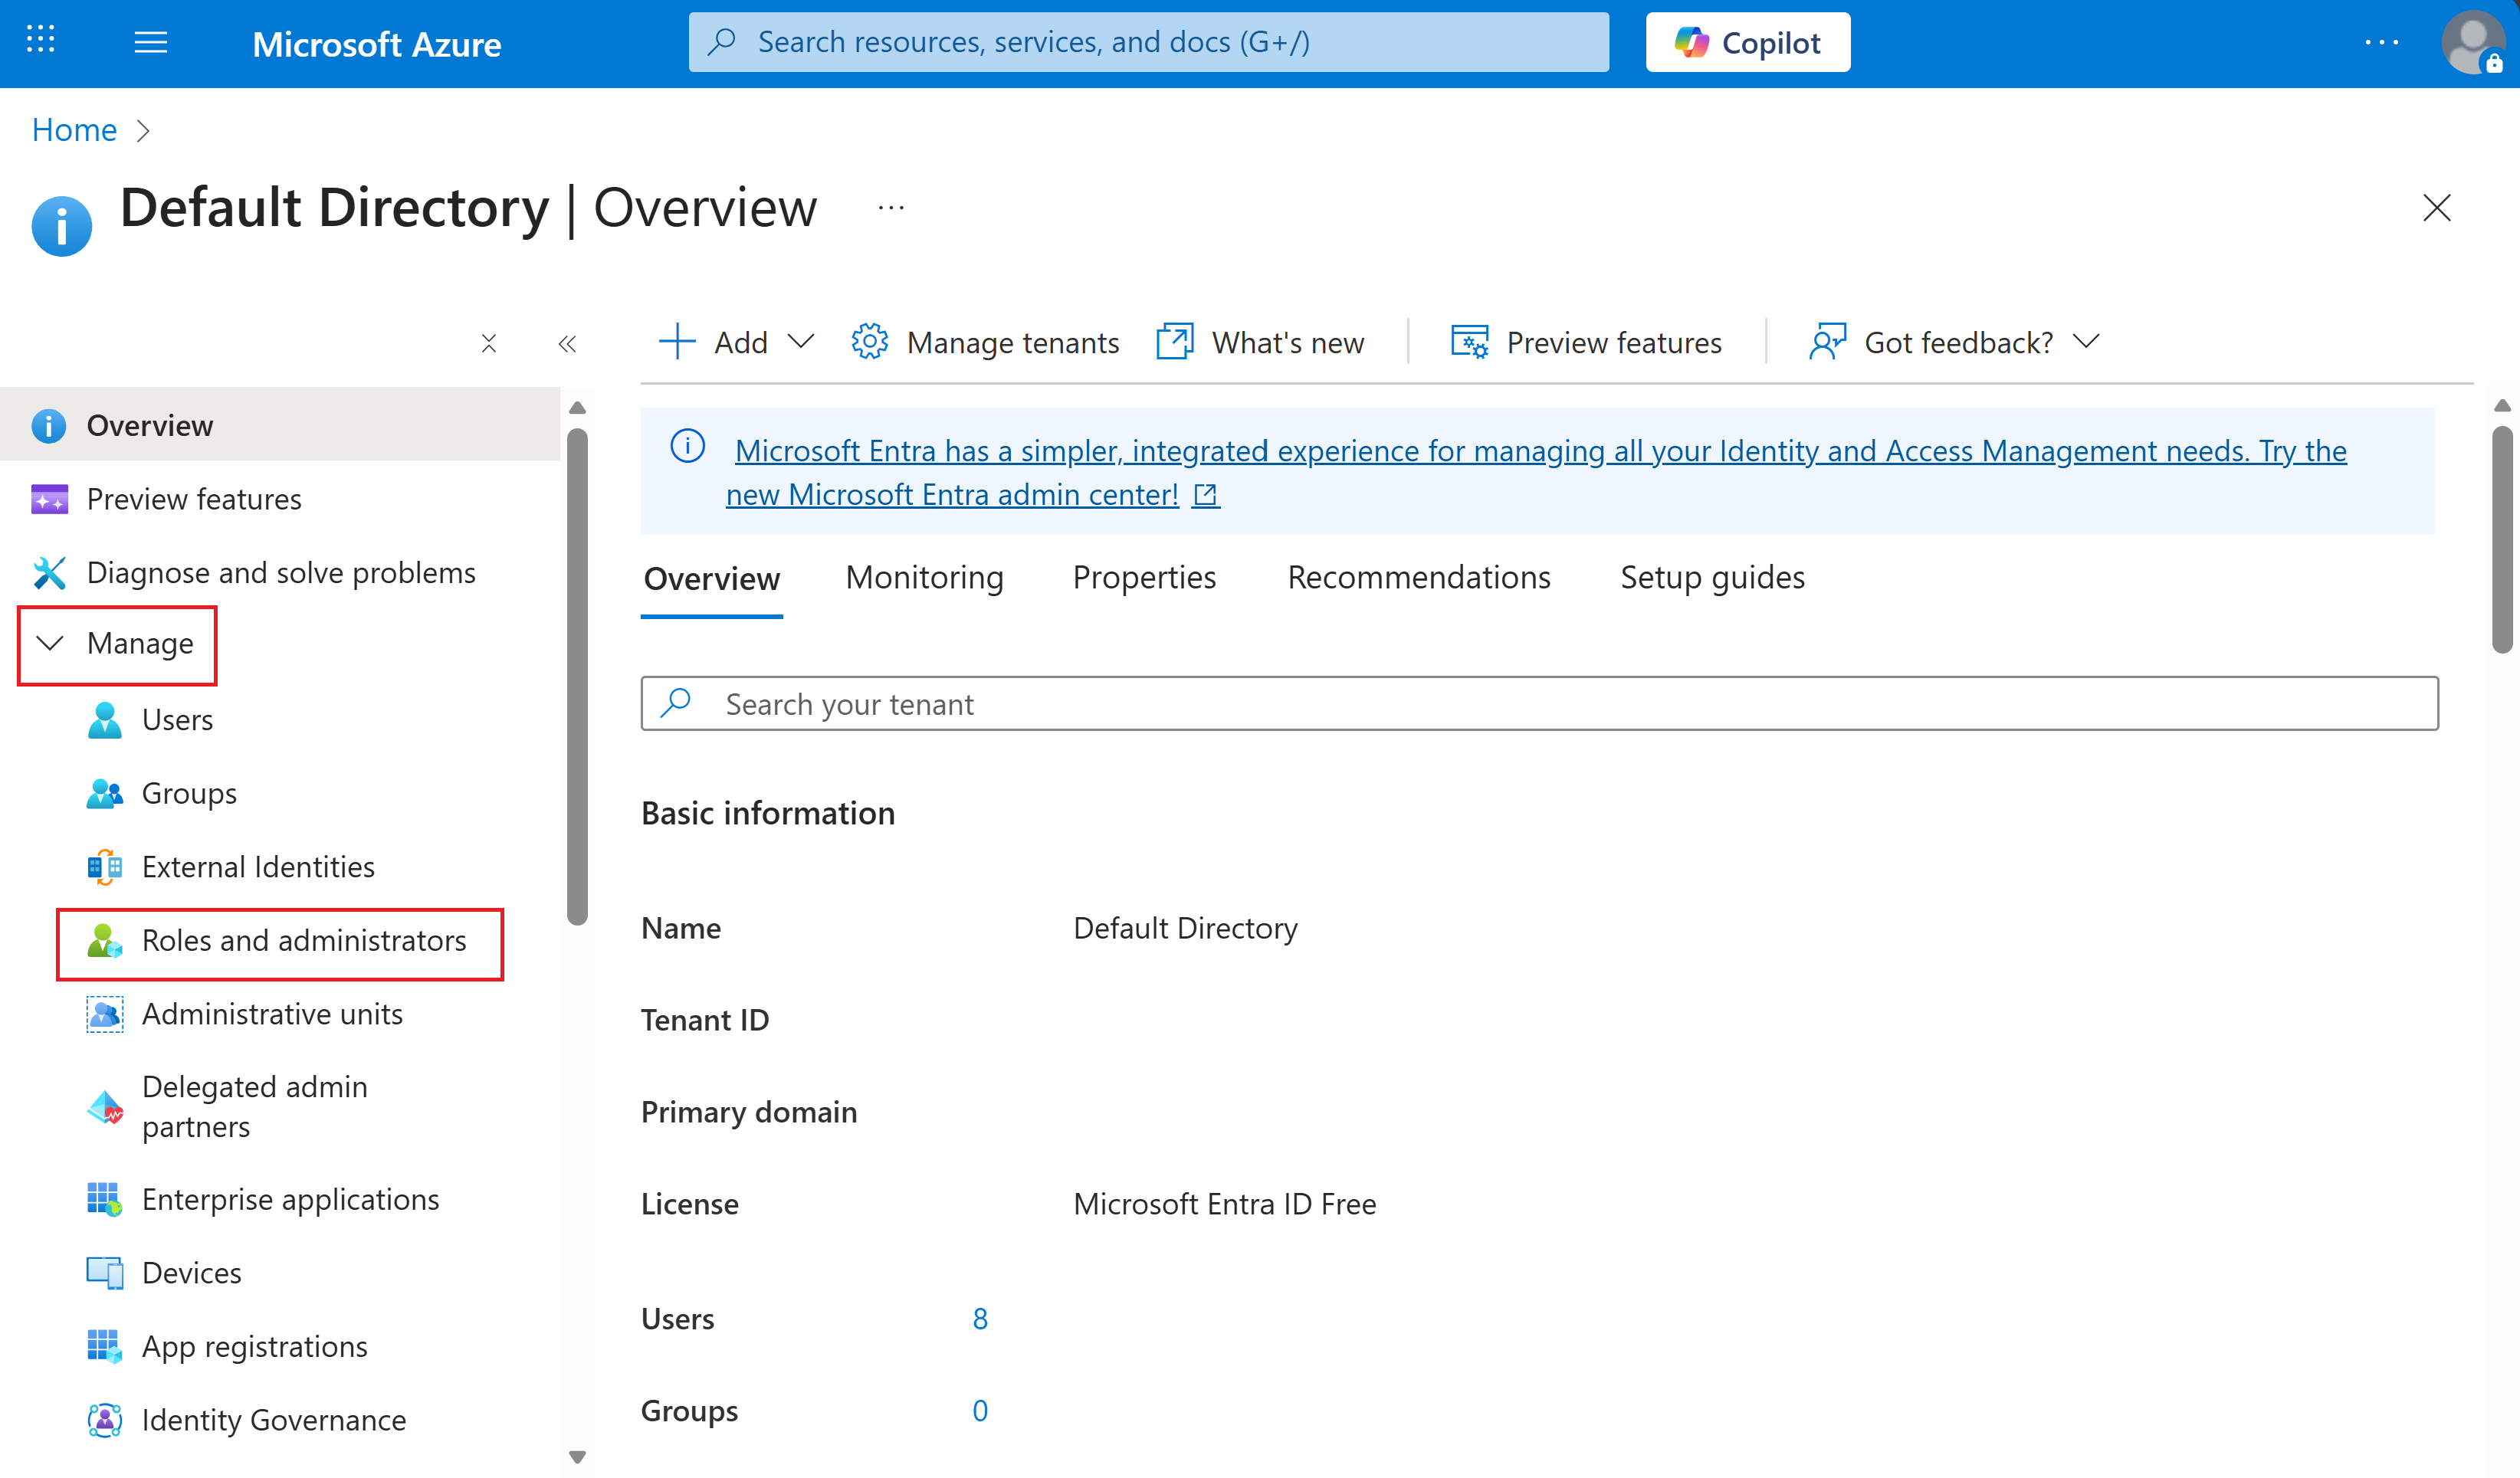
Azure portalındaMicrosoft Entra ID için arama yapın.
Microsoft Entra ürünü için arama eyleminin ekran görüntüsü. Sol gezinti bölmesinde Rolleri ve yöneticileri yönet'i >seçin.
Genel Yönetici veya Ayrıcalıklı Rol Yöneticisi rolünü arayın ve seçin.
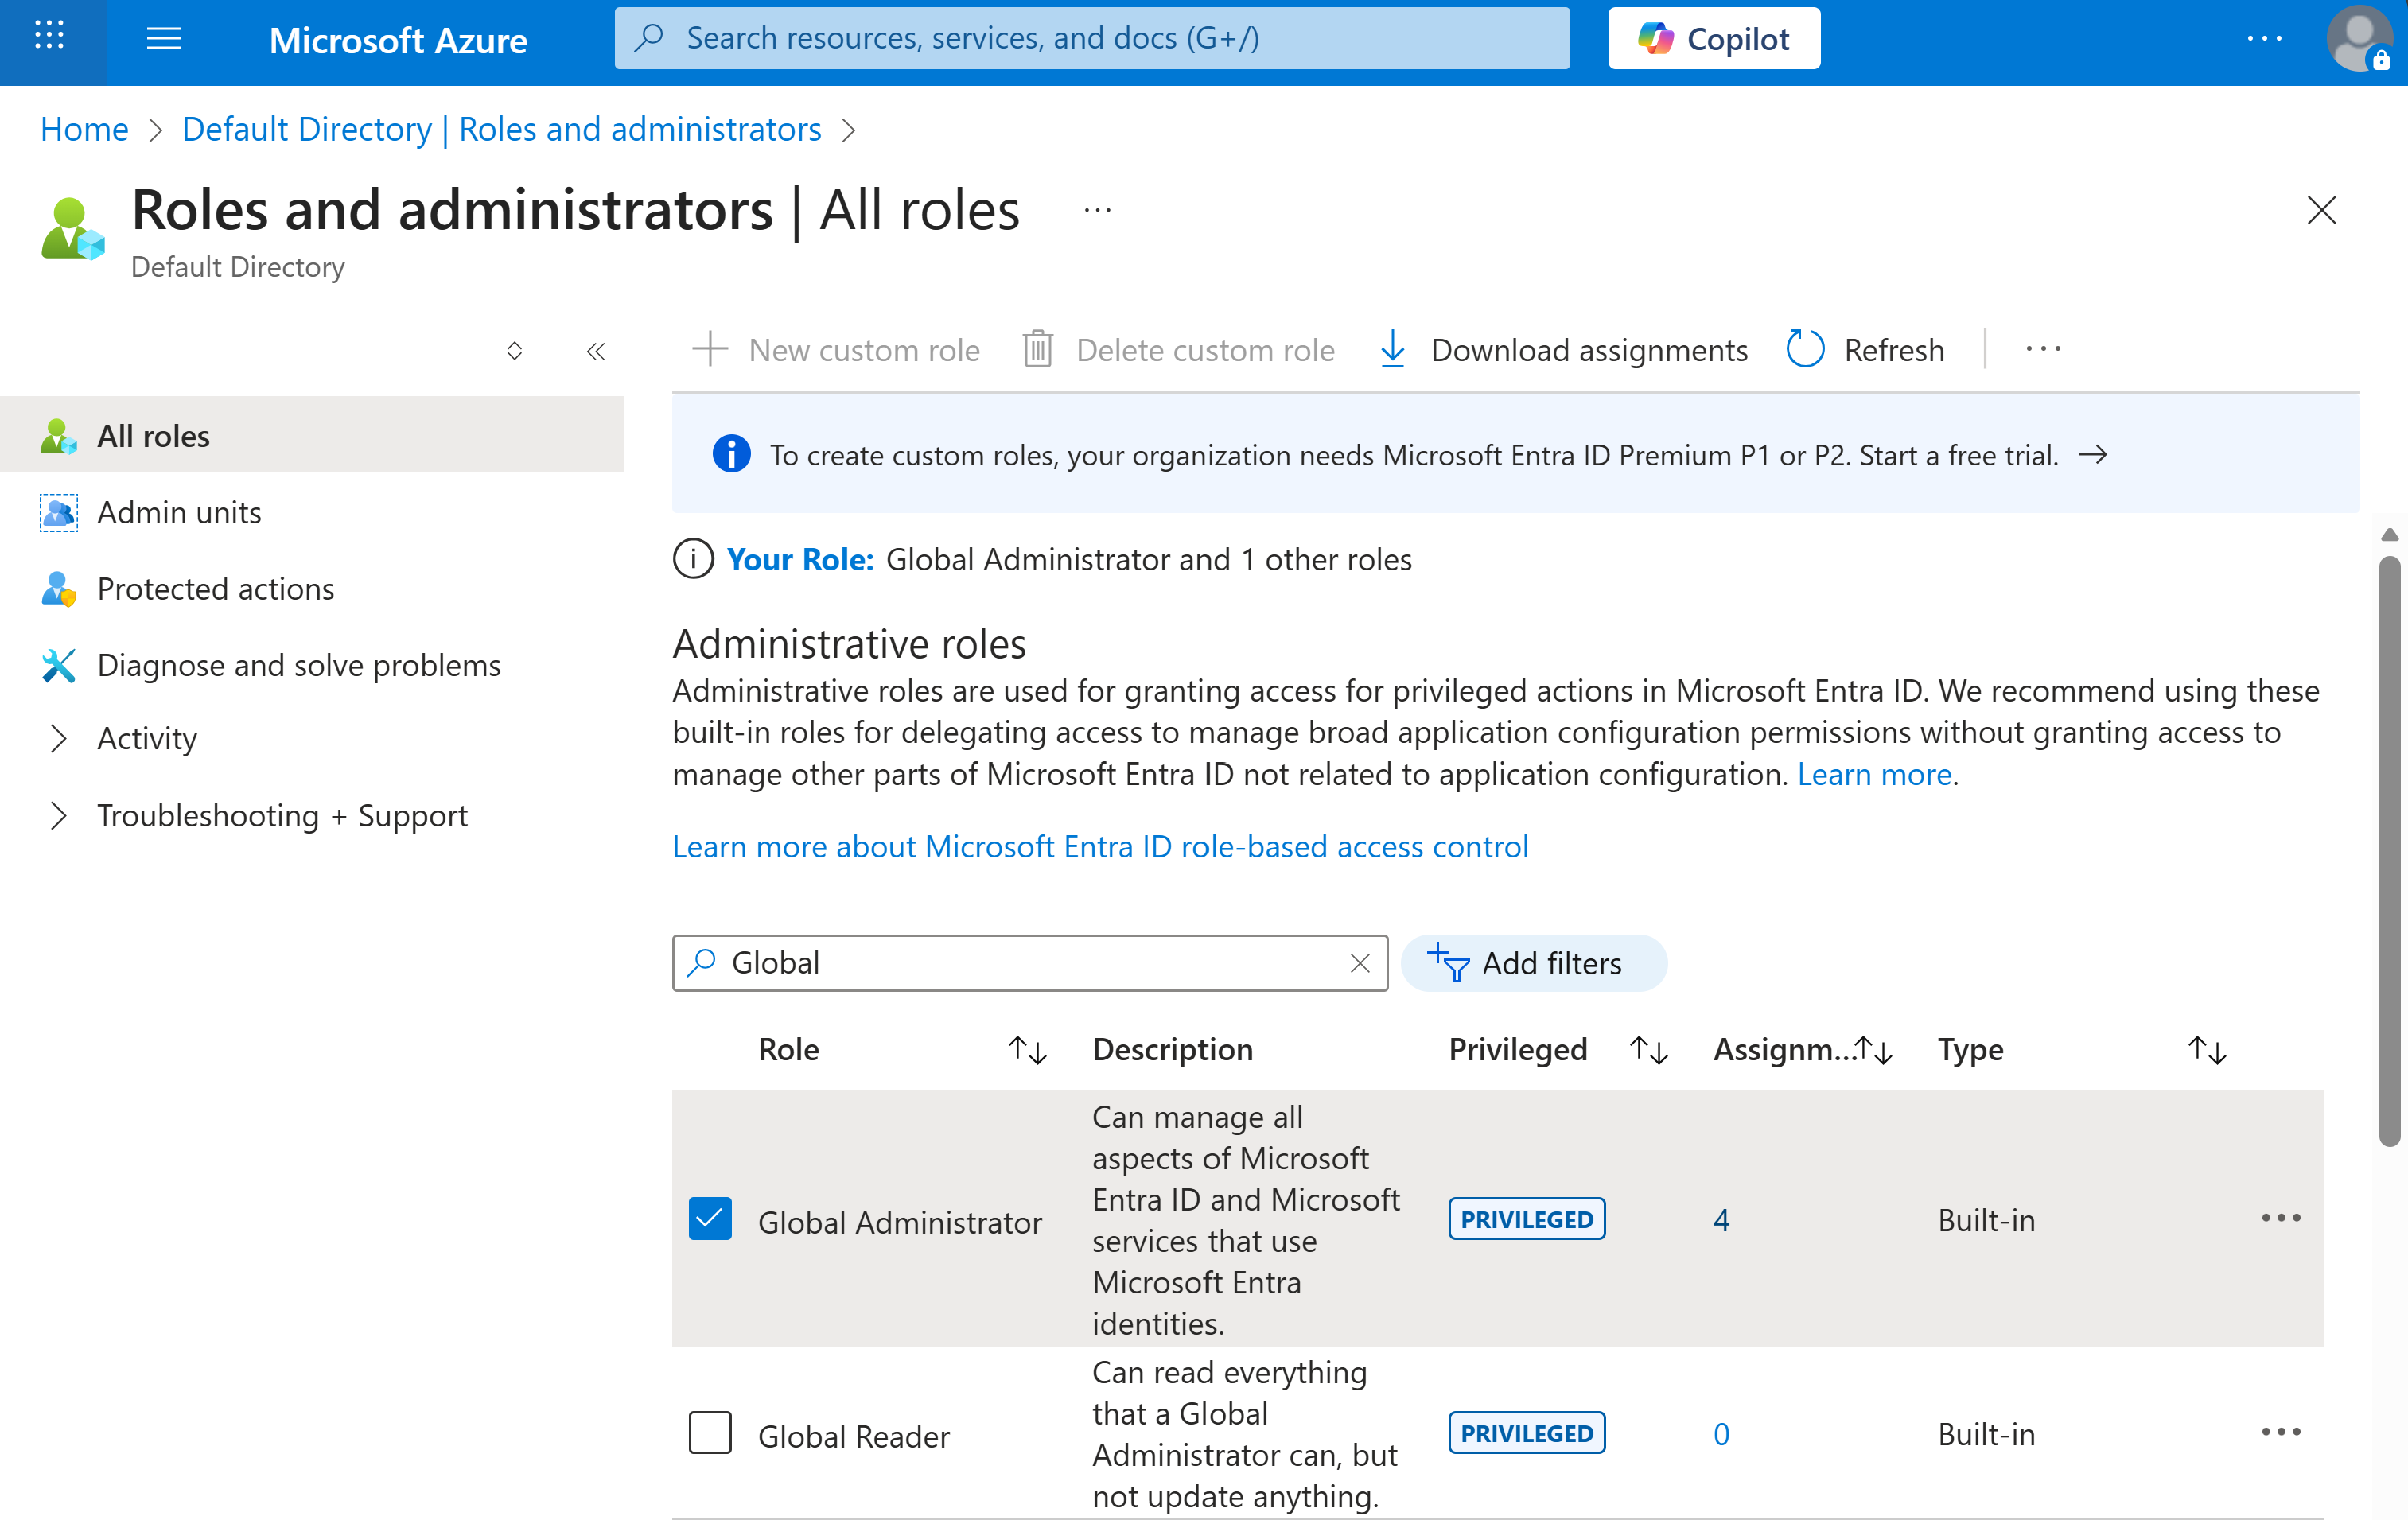
Uygun atamalar ve Etkin atamalar'ın altında, izinler kurulum işlemini çalıştırma yetkisi olan yöneticilerin listesini gözden geçirin.
Güvenli idare onayı
İsteği gözden geçirmek için iç güvenlik veya uyumluluk ekiplerinizle etkileşime geçin. Microsoft herhangi bir rol atamasıyla devam etmeden önce şirketinizin standart idare ve güvenlik gözden geçirme sürecine uymanızı önerir.
Onaylandıktan sonra, bir Genel Yönetici veya Ayrıcalıklı Rol Yöneticisinin sistem tarafından atanan Azure Yapay Zeka Arama yönetilen kimliğe aşağıdaki rolleri ataması gerekir:
- Content.SuperUser – etiket ve içerik ayıklama için
- UnifiedPolicy.Tenant.Read – Purview ilkesi ve etiket meta verilerine erişim için
PowerShell aracılığıyla rol atama
Not
Bu rolleri yalnızca Azure Yapay Zeka Arama hizmetinin sistem tarafından atanan yönetilen kimliğine atayın; kullanıcı tarafından atanan yönetilen kimliğe, hizmet sorumlusuna veya tek tek kullanıcı hesabına atayın. PowerShell betiği, yönetilen kimlik nesne kimliğini hizmet kaynağından otomatik olarak alır.
Genel Yöneticiniz veya Ayrıcalıklı Rol Yöneticiniz gerekli izinleri vermek için aşağıdaki PowerShell betiğini kullanmalıdır. Yer tutucu değerlerini gerçek aboneliğiniz, kaynak grubunuz ve arama hizmeti adlarınızla değiştirin.
Install-Module -Name Az -Scope CurrentUser
Install-Module -Name Microsoft.Entra -AllowClobber
Import-Module Az.Resources
Connect-Entra -Scopes 'Application.ReadWrite.All'

$resourceIdWithManagedIdentity = "subscriptions/<subscriptionId>/resourceGroups/<resourceGroup>/providers/Microsoft.Search/searchServices/<searchServiceName>"
$managedIdentityObjectId = (Get-AzResource -ResourceId $resourceIdWithManagedIdentity).Identity.PrincipalId

# Microsoft Information Protection (MIP)
$MIPResourceSP = Get-EntraServicePrincipal -Filter "appID eq '870c4f2e-85b6-4d43-bdda-6ed9a579b725'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MIPResourceSP.Id -Id "8b2071cd-015a-4025-8052-1c0dba2d3f64"

# Microsoft Rights Management Services (MRMS) - Service Principal for policy read
$MRMSResourceSP = Get-EntraServicePrincipal -Filter "appID eq '00000012-0000-0000-c000-000000000000'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MRMSResourceSP.Id -Id "7347eb49-7a1a-43c5-8eac-a5cd1d1c7cf0"
Sağlanan PowerShell betiğindeki appID rolleri aşağıdaki Azure rolleriyle ilişkilendirilir:
| AppID | Hizmet Sorumlusu |
|---|---|
870c4f2e-85b6-4d43-bdda-6ed9a579b725 |
Microsoft Bilgi Koruması Eşitleme Hizmeti |
00000012-0000-0000-c000-000000000000 |
Microsoft Hak Yönetimi Hizmetleri |
4. Purview duyarlılık etiketini etkinleştirmek için dizini yapılandırın
Duyarlılık etiketi desteği gerektiğinde, purviewEnabledtrue özelliğini olarak ayarlayın.
Önemli
Dizin oluşturulurken, purviewEnabled özelliği true olarak ayarlanmalıdır. Bu ayar kalıcıdır ve daha sonra değiştirilemez.
purviewEnabled olarak ayarlandığındatrue, tüm belge işlemleri API'leri için yalnızca RBAC kimlik doğrulaması desteklenir.
API anahtarı erişimi dizin şeması alma (liste ve alma) ile sınırlıdır.
PUT https://{service}.search.windows.net/indexes('{indexName}')?api-version=2026-08-01-preview
{
  "purviewEnabled": true,
  "fields": [
    {
      "name": "sensitivityLabel",
      "type": "Edm.String",
      "filterable": true,
      "sensitivityLabel": true,
      "retrievable": true
    }
  ]
}
5. Veri kaynağını yapılandırma
Duyarlılık etiketi alımını etkinleştirmek için veri kaynağını indexerPermissionOptions özelliği ["sensitivityLabel"] olarak ayarlanmış şekilde yapılandırın.
{
  "name": "purview-sensitivity-datasource",
  "type": "azureblob", // < adjust type value according to the data source you are enabling this for: sharepoint, onelake, adlsgen2.
  "indexerPermissionOptions": [ "sensitivityLabel" ],
  "credentials": {
    "connectionString": <your-connection-string>;"
  },
  "container": {
    "name": "<container-name>"
  }
}
Bu indexerPermissionOptions özelliği, dizinleyiciye içerik ekleme sırasında duyarlılık etiketi meta verilerini ayıklamasını ve bu verileri dizine alınmış belgeye iliştirmesini bildirir.
6. Beceri kümenizde dizin projeksiyonlarını yapılandırma (varsa)
Dizin oluşturucunuzun bir beceri kümesi varsa ve tümleşik vektörleştirme gibi Metin Bölme becerisi aracılığıyla veri öbekleme işlemi uyguluyorsanız, beceri kümesindeki dizin projeksiyonları aracılığıyla duyarlılık etiketini her öbek üzerine yansıtın.
İzin ve ACL alanlarının dizin oluşturucu alan eşlemelerine ve dizin projeksiyonlarına ne zaman ait olduğunu gösteren daha geniş bir kural için bkz. ACL alanlarının doldurulacağı yeri seçme.
Bu adım, hem sorgu sırasında uygulama için hem de ajan tabanlı getirme yanıtlarının her parça için belge başına bir sensitivityLabelInfo içermesi açısından gereklidir. Projeksiyon eşlemesi olmadan alt öbek satırları doğru şekilde filtrelenmez.
PUT https://{service}.search.windows.net/skillsets/{skillset}?api-version=2026-08-01-preview
{
  "name": "my-skillset",
  "skills": [
    {
      "@odata.type": "#Microsoft.Skills.Text.SplitSkill",
      "name": "#split",
      "context": "/document",
      "inputs": [{ "name": "text", "source": "/document/content" }],
      "outputs": [{ "name": "textItems", "targetName": "chunks" }]
    }
    // ... (other skills such as embeddings, entity recognition, etc.)
  ],
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "chunks-index",
        "parentKeyFieldName": "parentId",          // must exist in target index
        "sourceContext": "/document/chunks/*",     // match your split output path
        "mappings": [
          { "name": "chunkId",           "source": "/document/chunks/*/id" },     // if you create an id per chunk
          { "name": "content",           "source": "/document/chunks/*/text" },   // chunk text
          { "name": "parentId",          "source": "/document/id" },              // parent doc id
          { "name": "sensitivityLabel",  "source": "/document/metadata_sensitivity_label" } // <-- parent → child
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
7. Dizin oluşturucuyu yapılandırma
- Ayıklanan etiket meta verilerini dizin alanlarına yönlendirmek için dizin oluşturucu tanımınızda alan eşlemeleri tanımlayın.
Veri kaynağınız etiket meta verilerini farklı bir alan adı altında (örneğin, ) yayıyorsa,
metadata_sensitivity_labelbunu açıkça eşleyin.
{
  "fieldMappings": [
    {
      "sourceFieldName": "metadata_sensitivity_label",
      "targetFieldName": "sensitivityLabel"
    }
  ]
}
- Dizin oluşturucu, zamanlanmış dizin oluşturucu çalıştırması sırasında belgenin etiketinde, içeriğinde veya meta verilerinde değişiklik algıladığında duyarlılık etiketi güncelleştirmelerini otomatik olarak dizinler. Dizin oluşturucuyu yinelenen bir zamanlamaya göre yapılandırın. Desteklenen en düşük aralık 5 dakikada birdir.