Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Not
Azure Yapay Zeka Arama Azure portalı, REST API'leri ve Azure SDK’ları aracılığıyla kullanılabilir. Ayrıca kuruluş içeriğini Microsoft Foundry portalındaki aracılar için yeniden kullanılabilir, izin kullanan bilgi bankalarına dönüştüren yönetilen bilgi katmanı Foundry IQ'yu temel alır.
Bu makalede, Azure Yapay Zeka Arama'te veri düzlemi işlemleri için rol tabanlı erişim denetiminin (RBAC) nasıl etkinleştirileceği açıklanmaktadır. RBAC etkinleştirildiğinde, API anahtarları yerine Microsoft Entra Id kimlik doğrulamayı kullanabilirsiniz.
Önemli
Arama hizmeti oluşturduğunuzda, anahtar tabanlı kimlik doğrulaması varsayılandır, ancak en güvenli seçenek değildir. Bu makalede açıklandığı gibi rol tabanlı erişimle değiştirmenizi öneririz.
Yalnızca veri düzlemi rolleri devre dışı bırakılabilir. Hizmet yönetimi (denetim düzlemi) rolleri yerleşik olarak bulunur ve etkinleştirilemiyor veya devre dışı bırakılamaz.
Yönetici Anahtarlarını Al gibi anahtarla ilgili etkinlikleri yalnızca rollere yönelik bir arama hizmetinde Etkinlik Günlüğü'nde gözlemlerseniz, bu eylemler denetim düzleminde başlatılır ve içeriğinizi veya içerikle ilgili işlemlerinizi etkilemez.
Önkoşullar
- Ücretsiz dahil olmak üzere herhangi bir bölgede, herhangi bir katmanda bir arama hizmeti.
- Sahip, Kullanıcı Erişimi Yöneticisi veya RBAC'yi etkinleştirmek için Microsoft.Authorization/roleAssignments/write izinlerine sahip özel bir rol.
- RBAC'yi etkinleştirdikten sonra içeriğe erişmek için veri düzlemi rollerine ihtiyacınız vardır: Arama Hizmeti Katkıda Bulunanı, Arama Dizini Veri Katkıda Bulunanı ve Arama Dizini Veri Okuyucusu. Ayrıntılar için bkz. Rol atama .
Veri düzlemi işlemleri için rol tabanlı erişimi etkinleştirme
Arama hizmetinizi OAuth2 erişim belirteci sağlayan veri isteklerinde yetkilendirme üst bilgisini tanıyacak şekilde yapılandırın.
Veri düzlemi için rolleri etkinleştirdiğinizde, değişiklik hemen geçerli olur, ancak rolleri atamadan önce birkaç saniye bekleyin.
Yetkisiz istekler için varsayılan hata modu şeklindedir http401WithBearerChallenge. Alternatif olarak, hata modunu olarak http403ayarlayabilirsiniz.
Ayarlar'ı ve ardından sol bölmede Anahtarlar'ı seçin.
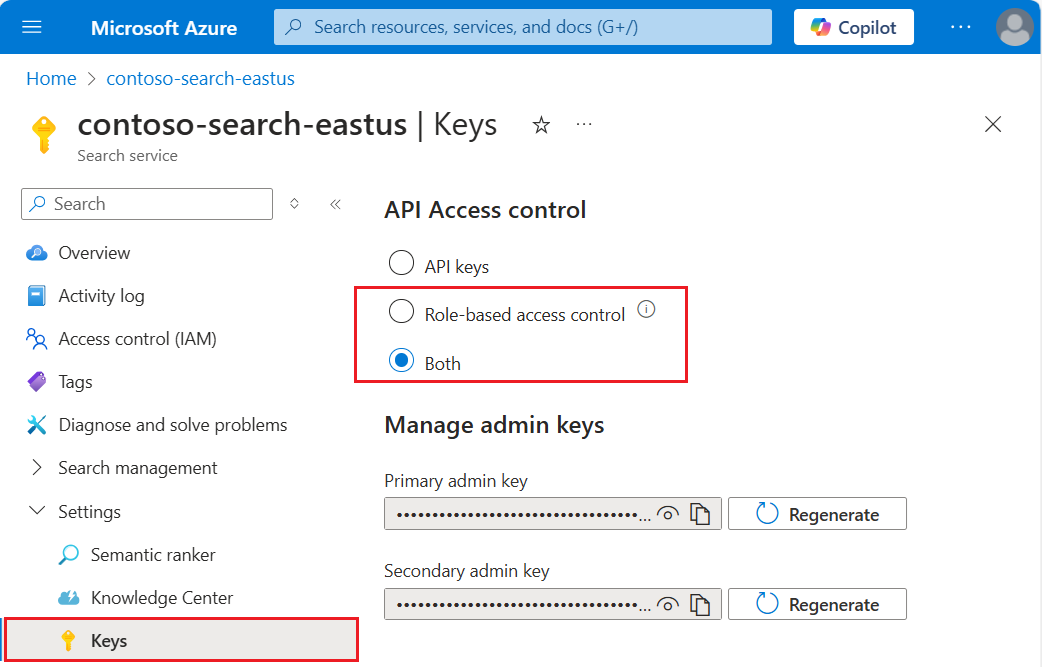
Rol tabanlı denetim'i seçin. Yalnızca şu anda anahtar kullanıyorsanız ve istemcileri rol tabanlı erişim denetimine geçirmeniz için zamana ihtiyacınız varsa Her İkisi seçeneğini belirleyin.
Seçenek Açıklama API Anahtarı (varsayılan) Yetkilendirme için istek üst bilgisinde API anahtarları gerektirir. Rol tabanlı erişim denetimi (önerilir) Görevi tamamlamak için bir rol atamasına üye olunması gerekir. İstek ayrıca bir yetkilendirme başlığı gerektirir. Her ikisi İstekler API anahtarı veya rol tabanlı erişim denetimi kullanılarak geçerlidir, ancak ikisini de aynı istekte sağlarsanız API anahtarı kullanılır. Yönetici olarak, yalnızca rollere yönelik bir yaklaşım seçerseniz, Azure portalında veri düzlemi işlemleri üzerinden tam yönetim erişimini geri yüklemek için kullanıcı hesabınıza veri düzlemi rolleri atayın. Roller arasında Arama Hizmeti Katkıda Bulunanı, Arama Dizini Veri Katkıda Bulunanı ve Arama Dizini Veri Okuyucusu yer alır. Eşdeğer erişim istiyorsanız, ilk iki role ihtiyacınız var.
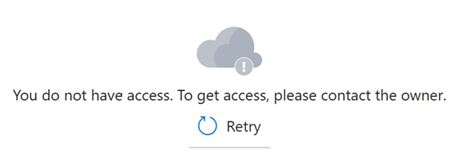
Bazen rol atamalarının etkili olması beş ile on dakika sürebilir. Bu gerçekleşene kadar, veri düzlemi işlemleri için kullanılan Azure portal sayfalarında aşağıdaki ileti görüntülenir.
Rol tabanlı erişim denetimini devre dışı bırakma
Bunun yerine veri düzlemi işlemleri için rol tabanlı erişim denetimini devre dışı bırakmak ve anahtar tabanlı kimlik doğrulaması kullanmak mümkündür. Bunu bir test iş akışının parçası olarak, örneğin izin sorunlarını eleyebilirsiniz.
Azure portalında rol tabanlı erişim denetimini devre dışı bırakmak için:
Ayarlar'ı ve ardından sol bölmede Anahtarlar'ı seçin.
API Anahtarları'nı seçin.
API anahtarı kimlik doğrulamayı devre dışı bırakma
Yalnızca yerleşik rolleri ve Microsoft Entra kimlik doğrulamasını kullanıyorsanız, hizmetinizde anahtar erişimi veya yerel kimlik doğrulaması devre dışı bırakılabilir. API anahtarlarının devre dışı bırakılması, arama hizmetinin üst bilgide bir API anahtarı geçiren verilerle ilgili tüm istekleri reddetmesine neden olur.
Yönetici API anahtarları devre dışı bırakılabilir, ancak silinemez. Sorgu API anahtarları silinebilir.
Güvenlik özelliklerini devre dışı bırakmak için Sahip veya Katkıda Bulunan kişi izinleri gereklidir.
Sol gezinti bölmesinde Anahtarlar'ı seçin.
Rol tabanlı erişim denetimi'ni seçin.
Değişiklik hemen geçerli olur, ancak test etmeden önce birkaç saniye bekleyin. Sahip, hizmet yöneticisi veya ortak yönetici olarak rol atama iznine sahipseniz, rol tabanlı erişimi test etmek için portal özelliklerini kullanabilirsiniz.