Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Note
Azure AI-sökning är tillgängligt via Azure-portalen, REST-API:er och Azure-SDK:er. Den ligger också till grund för Foundry IQ, det hanterade kunskapsskiktet som omvandlar företagsinnehåll till återanvändbara, behörighetsmedvetna kunskapsbaser för agenter i Microsoft Foundry-portalen.
I Azure AI-sökning kan indexerare som har åtkomst till Azure-blobbar använda undantaget för betrodda tjänster för säker åtkomst till blobar. Den här mekanismen erbjuder kunder som inte kan ge indexeraren åtkomst med hjälp av IP-brandväggsregler ett enkelt, säkert och kostnadsfritt alternativ för åtkomst till data i lagringskonton.
Note
Om Azure Storage finns bakom en brandvägg och i samma region som Azure AI-sökning kan du inte skapa en inkommande regel som tar emot begäranden från din söktjänst. Lösningen för det här scenariot är att sökfunktionen ansluter som en betrodd tjänst, som beskrivs i den här artikeln.
Prerequisites
En söktjänst med en systemtilldelad hanterad identitet. Se Kontrollera tjänstidentitet.
Ett lagringskonto med alternativet Tillåt betrodda Microsoft-tjänster att komma åt det här lagringskontots nätverk. Se Kontrollera nätverksinställningar.
En Azure-rolltilldelning i Azure Storage som ger behörighet till den systemtilldelade hanterade identiteten för söktjänsten. Se Kontrollera behörigheter.
Note
I Azure AI-sökning är en betrodd tjänstanslutning begränsad till blobar och ADLS Gen2 i Azure Storage. Det stöds inte för indexerareanslutningar till Azure Table Storage och Azure Files.
En betrodd tjänstanslutning måste använda en systemtilldelad hanterad identitet. En användartilldelad hanterad identitet stöds för närvarande inte för det här scenariot.
Kontrollera tjänstidentitet
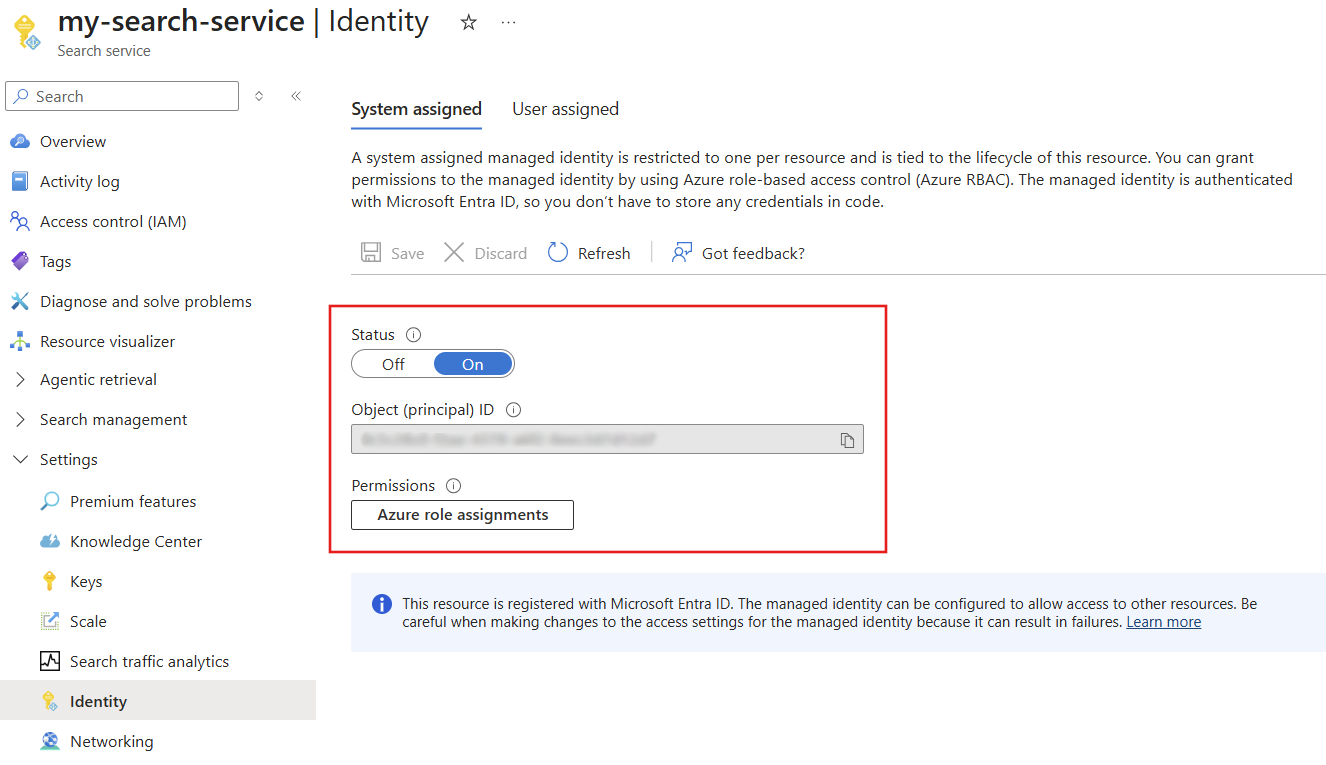
Gå till söktjänsten i Azure-portalen.
I den vänstra rutan väljer du Inställningar>Identitet.
Aktivera en systemtilldelad identitet. Kom ihåg att användartilldelade hanterade identiteter inte fungerar för en betrodd tjänstanslutning.
Kontrollera nätverksinställningarna
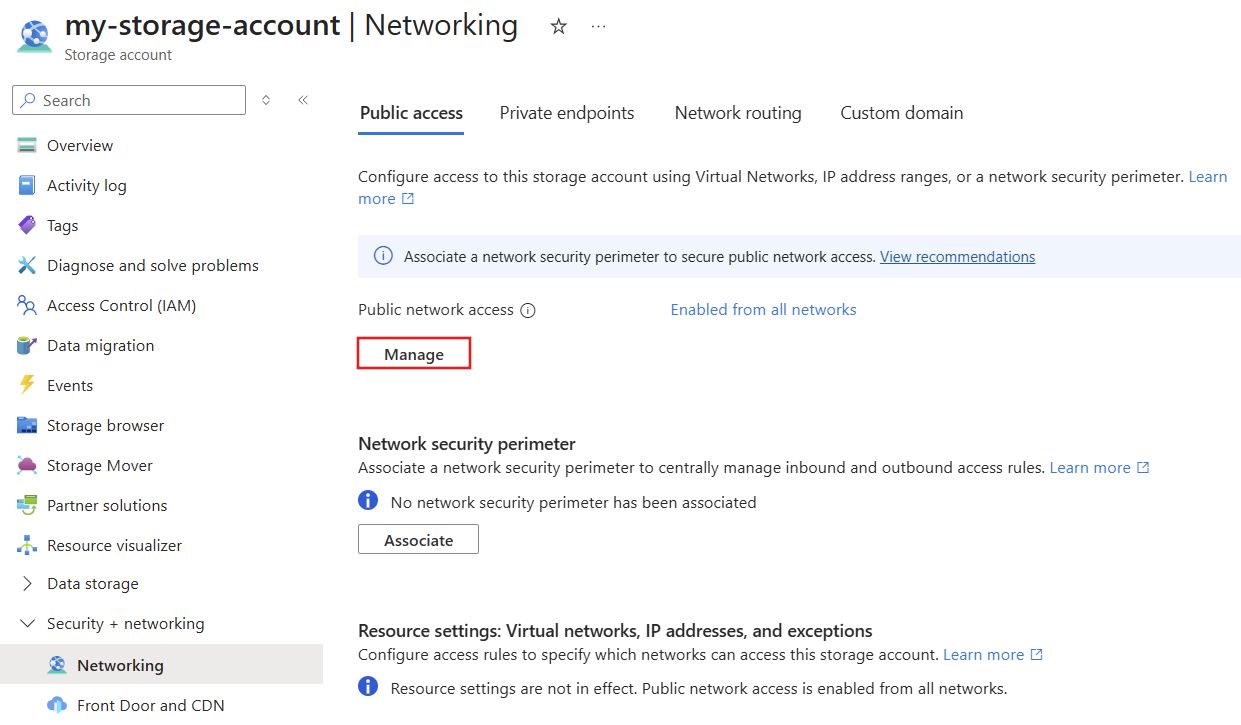
Gå till ditt lagringskonto i Azure-portalen.
I den vänstra rutan väljer du Säkerhet + nätverk>Nätverk.
På fliken Offentlig åtkomst väljer du Hantera.
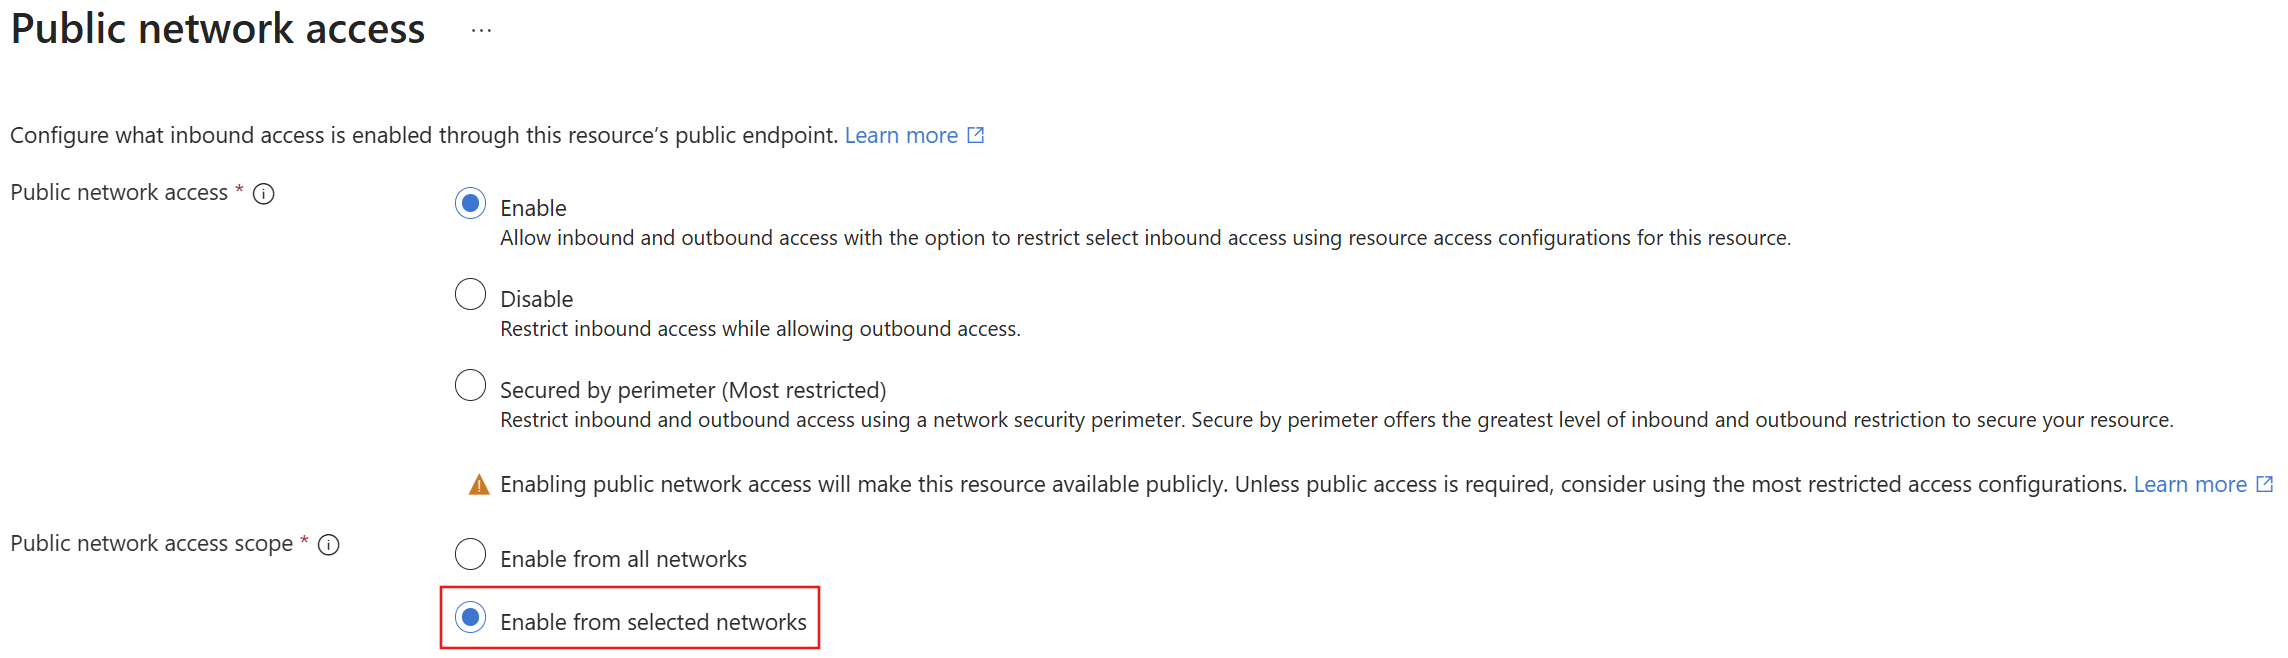
Under Åtkomstomfång för offentligt nätverk väljer du Aktivera från valda nätverk.
Under Undantag väljer du Tillåt betrodda Microsoft-tjänster att komma åt den här resursen.
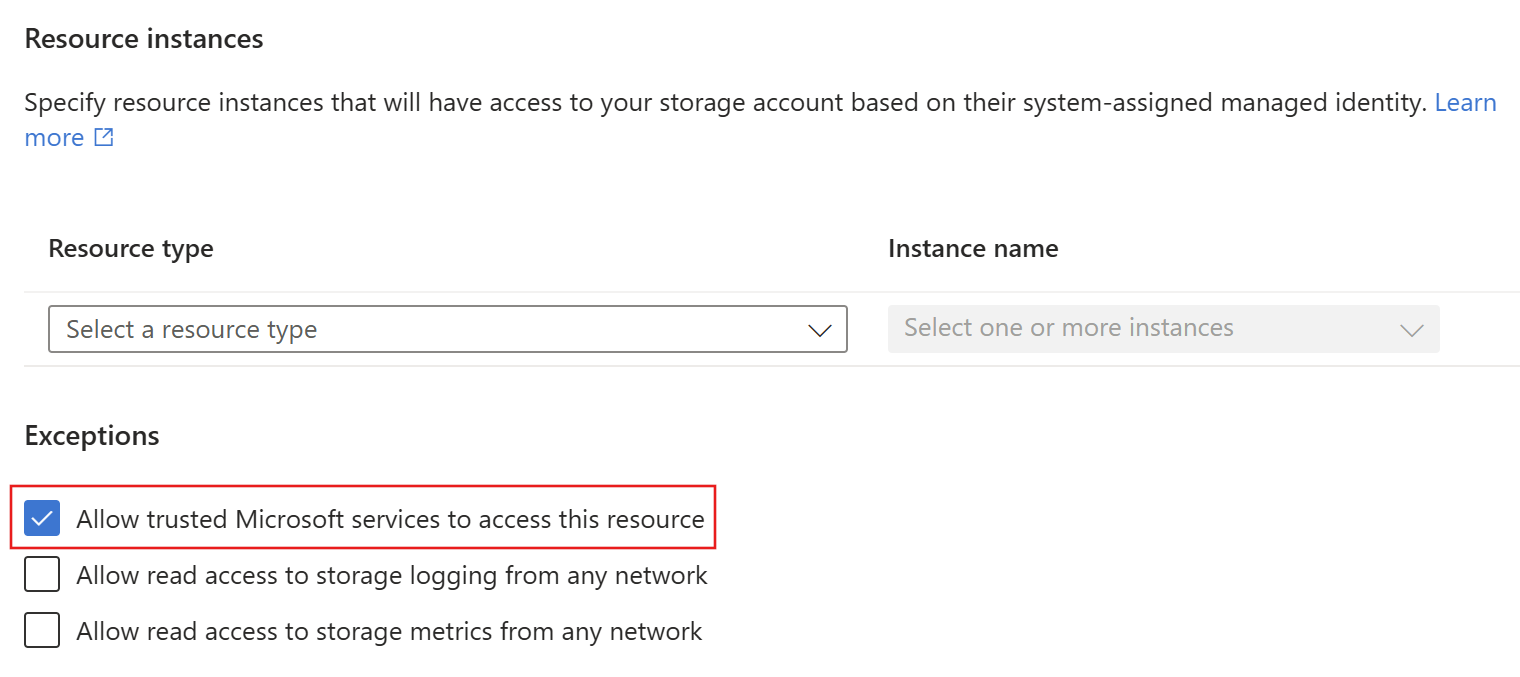
Förutsatt att söktjänsten har rollbaserad åtkomst till lagringskontot kan den komma åt data även när anslutningar till Azure Storage skyddas av IP-brandväggsregler.
Kontrollera behörigheter
En systemtilldelad hanterad identitet är en huvudprincip för Microsoft Entra-tjänsten. Tilldelningen behöver minst Storage Blob Data Reader.
I den vänstra rutan under Åtkomstkontroll visar du alla rolltilldelningar och kontrollerar att Storage Blob Data Reader har tilldelats till söktjänstens systemidentitet.
Lägg till Storage Blob Data Contributor om skrivåtkomst krävs.
Funktioner som kräver skrivåtkomst inkluderar cachelagring av berikning (förhandsversion), felsökningssessioner och kunskapslager.
Konfigurera och testa anslutningen
Det enklaste sättet att testa anslutningen är genom att köra guiden Importera data i Azure-portalen.
Starta Importera data-guiden.
Välj Azure Blob Storage eller ADLS Gen2 som datakälla.
Välj en anslutning till ditt lagringskonto.
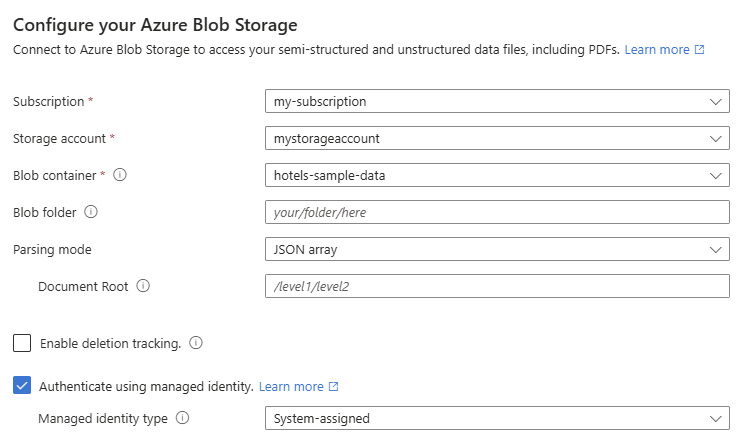
Markera kryssrutan Autentisera med hanterad identitet . Lämna identitetstypen som Systemtilldelad.
Klicka på Nästa. Om guiden går vidare till nästa sida utan fel lyckades anslutningen.