BSOD в Windows 8.1 Pro witch wmc x64 DPC_WATCHDOG_VIOLATION

Анонимные
2014-05-14T22:24:56+00:00

Добрый вечер!

Меня уже бесит этот вонючий синий экран смерти BSOD в Windows 8.1 Pro witch wmc x64 так что нельзя нормально посидеть за компьютером.
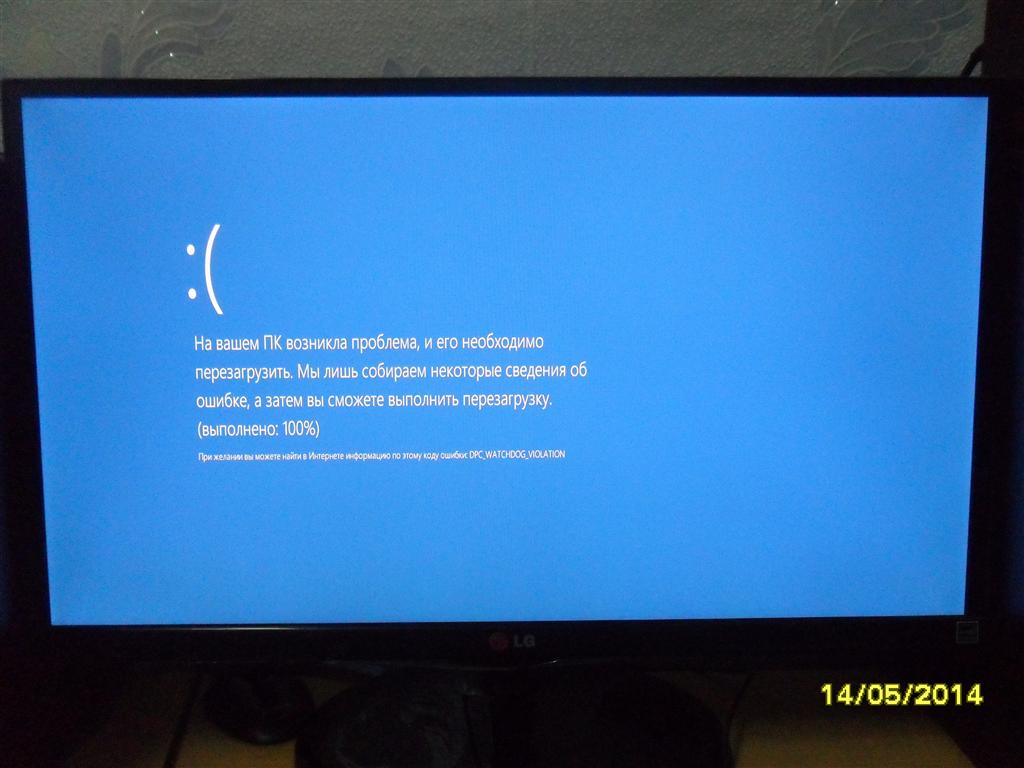
Вот основном вся эта **** достала уже.

Компьютер был перезагружен после критической ошибки.  Код ошибки: 0x00000133 (0x0000000000000000, 0x0000000000000501, 0x0000000000000500, 0x0000000000000000). Дамп памяти сохранен в: C:\Windows\MEMORY.DMP. Код отчета: 051514-40812-01.

- <Event xmlns="**http://schemas.microsoft.com/win/2004/08/events/event**">

- <System>

<Provider Name="Microsoft-Windows-WER-SystemErrorReporting" Guid="{ABCE23E7-DE45-4366-8631-84FA6C525952}" EventSourceName="BugCheck" />

<EventID Qualifiers="16384">1001</EventID>

<Version>0</Version>

<Level>2</Level>

<Task>0</Task>

<Opcode>0</Opcode>

<Keywords>0x80000000000000</Keywords>

<TimeCreated SystemTime="2014-05-14T21:32:28.000000000Z" />

<EventRecordID>1604</EventRecordID>

<Correlation />

<Execution ProcessID="0" ThreadID="0" />

<Channel>System</Channel>

<Computer>viennamisha</Computer>

<Security />

</System>

- <EventData>

<Data Name="param1">0x00000133 (0x0000000000000000, 0x0000000000000501, 0x0000000000000500, 0x0000000000000000)</Data>

<Data Name="param2">C:\Windows\MEMORY.DMP</Data>

<Data Name="param3">051514-40812-01</Data>

</EventData>

</Event>


Я уже **** переустанавливать Windows нихрена не помогает

Помогите пожалуйста избавиться от данной проблемы раз и на всегда.

Данная сборка у меня установлена с оригинального лицензионного диска RETEAIL

О системе: 

материнская плата: ASUS M5A78L/USB3

центральный процессор: AMD Phenom(tm) II X4 965 Processor, 3400 МГц

оперативная память (ОЗУ): Hynix HMT451U6MFR8C-PB DDR3-1600 4 гб

Видеокарта: Gigabyte AMD Radeon HD 7790 GV-R779OC-2GD 2 гб

Вот ссылка на файл минидамп http://yadi.sk/d/4bwTNm0JQFHzx

Windows для дома | Предыдущие версии Windows | Центр обновления Windows

Заблокированный вопрос. Этот вопрос был перенесен из сообщества службы поддержки Майкрософт. Вы можете проголосовать о его полезности, но не можете добавлять комментарии или ответы, а также подписаться на этот вопрос.

Комментариев: 0 Без комментариев
Ответ, принятый автором вопроса
Анонимные
2014-05-16T12:21:40+00:00

BugCheck 133, {0, 501, 500, 0}

Probably caused by : NETIO.SYS ( NETIO!StreamInjectRequestsToStack+24a )

Если даже переустановка не помогает, то видимо аппаратная проблема. Скорее всего с сетевым адаптером. Рекомендую обратиться в сервисный центр для диагностики.

Этот ответ помог вам?

Один пользователь счел этот ответ полезным.
Комментариев: 0 Без комментариев

Дополнительные ответы: 40

Сортировать по: Наиболее полезные
  1. Анонимные
    2014-05-30T15:43:22+00:00

    Исходя из предоставленного дампа необходимо:

    1.    Удалить AVG

    2.    Обновить или удалить следующий список устройств, драйверов:

    **a.**cmiucr_x64.SYS Mon Sep 10 07:50:50 2007 (46E4BF1A) - C-Media USB 2.0 Card Reader driver

    **b.**ASACPI.sys Fri Nov 2 05:54:34 2012 (509327DA) - Asus ATK0110 ACPI Utility

    **c.**sptd.sys Thu Oct 31 19:26:53 2013 (527276BD) - SCSI Pass Through Direct Host - Daemon Tools

    **d.**AODDriver2.sys Tue Feb 11 15:06:52 2014 (52FA044C) - AMD Overdrive, EasyTune6 for Gigabyte motherboard

    Дополнительно можно выполнить команду отключения Teredoпротокола:

    a.    Зайдите на Рабочий стол и нажмите сочетание клавиш Win****dows+X(Windows- клавиша windows с фирменным логотипом, обычно находиться между клавишами Ctrl и Alt)

    b.    В появившемся меню выберите пункт Командная строка (администратор)

    c.    Введите в окне или скопируйте и вставьте: netsh interface teredo set state disabled

    d.    Нажмите Enter

    e.    Перезагрузите компьютер.

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев
  2. Анонимные
    2014-05-26T17:44:09+00:00

    ;)

    Я верно понимаю, что вы лично проверяли: а именно, специально создавали зараженную флешку , затем и на других "флешках" пробовали заражение устроить ?

    Да лично было испытано!

    Когда у меня стоял ранее DrWeb меня заразили вирусом и этот вирус сел на мою флешку и дал соседу. а сосед ругается на меня что я его вирусом заражаю, а у него то стоял каспер, а каспер как раз на автозапуск реагирует по чёрному ещё когда каспер был версия 7 самый класный антивирус был, а с 8-й версии каспер стал гавнячий так как я с 2011 года от каспера на AVG ушёл. а перед каспером у меня стоял DrWeb до 2007 годатак как я купил себе отдельно камп и в этот же день установки ОС от старого кампа сам себя заразил и в этот же день мне сосед пришёл полностью снёс винду то, что я ставил и заново пришлось устанавливать винду.

    Сейчас вирусы не только в автозапуске гуляет. а по всюду гуляют вирусы и я от этих вирусов стараюсь остерегаться.

    AVG Internet Security на сегодняшний день самый нормальный антивирус но жалка что AVG Internet Security 2014 x64 v14.0.4577 начал сбоить с апреля.

    AVG был изначально хороший антивирус

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев
  3. Анонимные
    2014-05-26T15:53:44+00:00

    ;)

    Я верно понимаю, что вы лично проверяли: а именно, специально создавали зараженную флешку , затем и на других "флешках" пробовали заражение устроить ?

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев
  4. Анонимные
    2014-05-26T15:35:37+00:00

    Не согласна с вами. Автозапуск легко и просто отключить средствами системы, задав соответствующее значение  - (ff) - для параметра NoDriveTypeAutoRun ( который вы вообще самостоятельно задаете )  ;).

    Вы можете не верить, это ваше полное право :).

    Раз это устройство зараженное вирусами то заразит ваш ПК по любому + ещё добавок вашу новую флешку заразит и потом вы будете всех заражать вирусами.

    особенно у кого стоит жёсткий диск с выше 160 Gb нормальному человеку нафиг не нужен этот вирус! Мне лично 1т информации жалка терять

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев