BSOD в Windows 8.1 Pro witch wmc x64 DPC_WATCHDOG_VIOLATION

Анонимные
2014-05-14T22:24:56+00:00

Добрый вечер!

Меня уже бесит этот вонючий синий экран смерти BSOD в Windows 8.1 Pro witch wmc x64 так что нельзя нормально посидеть за компьютером.
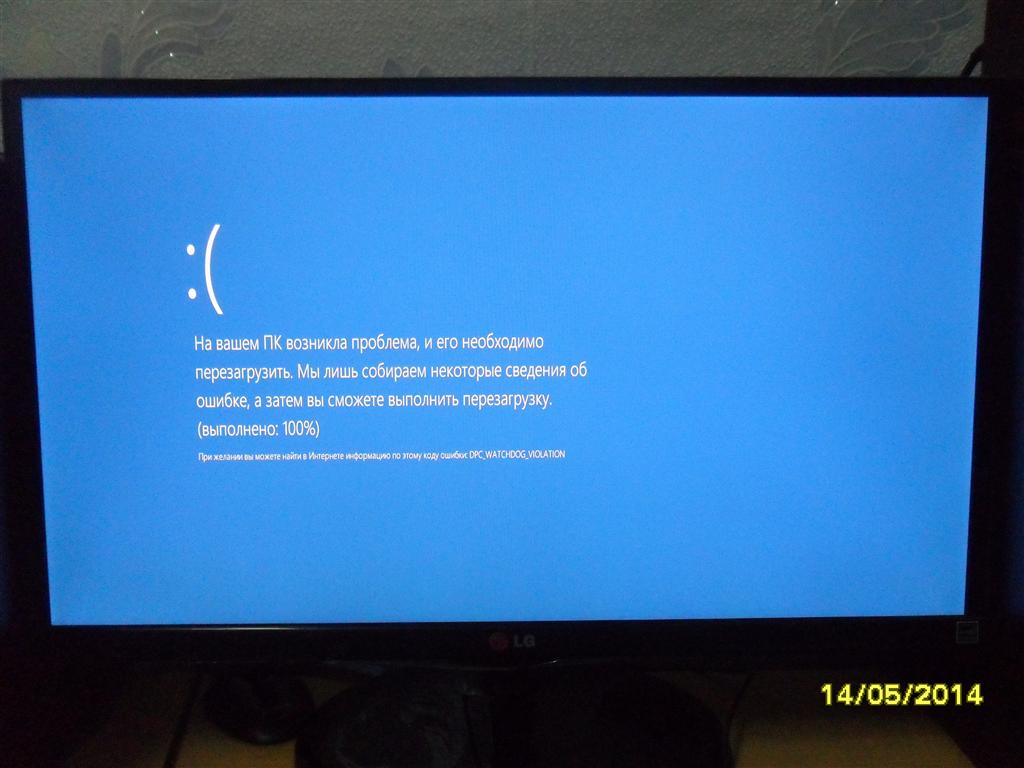
Вот основном вся эта **** достала уже.

Компьютер был перезагружен после критической ошибки.  Код ошибки: 0x00000133 (0x0000000000000000, 0x0000000000000501, 0x0000000000000500, 0x0000000000000000). Дамп памяти сохранен в: C:\Windows\MEMORY.DMP. Код отчета: 051514-40812-01.

- <Event xmlns="**http://schemas.microsoft.com/win/2004/08/events/event**">

- <System>

<Provider Name="Microsoft-Windows-WER-SystemErrorReporting" Guid="{ABCE23E7-DE45-4366-8631-84FA6C525952}" EventSourceName="BugCheck" />

<EventID Qualifiers="16384">1001</EventID>

<Version>0</Version>

<Level>2</Level>

<Task>0</Task>

<Opcode>0</Opcode>

<Keywords>0x80000000000000</Keywords>

<TimeCreated SystemTime="2014-05-14T21:32:28.000000000Z" />

<EventRecordID>1604</EventRecordID>

<Correlation />

<Execution ProcessID="0" ThreadID="0" />

<Channel>System</Channel>

<Computer>viennamisha</Computer>

<Security />

</System>

- <EventData>

<Data Name="param1">0x00000133 (0x0000000000000000, 0x0000000000000501, 0x0000000000000500, 0x0000000000000000)</Data>

<Data Name="param2">C:\Windows\MEMORY.DMP</Data>

<Data Name="param3">051514-40812-01</Data>

</EventData>

</Event>


Я уже **** переустанавливать Windows нихрена не помогает

Помогите пожалуйста избавиться от данной проблемы раз и на всегда.

Данная сборка у меня установлена с оригинального лицензионного диска RETEAIL

О системе: 

материнская плата: ASUS M5A78L/USB3

центральный процессор: AMD Phenom(tm) II X4 965 Processor, 3400 МГц

оперативная память (ОЗУ): Hynix HMT451U6MFR8C-PB DDR3-1600 4 гб

Видеокарта: Gigabyte AMD Radeon HD 7790 GV-R779OC-2GD 2 гб

Вот ссылка на файл минидамп http://yadi.sk/d/4bwTNm0JQFHzx

Windows для дома | Предыдущие версии Windows | Центр обновления Windows

Заблокированный вопрос. Этот вопрос был перенесен из сообщества службы поддержки Майкрософт. Вы можете проголосовать о его полезности, но не можете добавлять комментарии или ответы, а также подписаться на этот вопрос.

Комментариев: 0 Без комментариев
Ответ, принятый автором вопроса
Анонимные
2014-05-16T12:21:40+00:00

BugCheck 133, {0, 501, 500, 0}

Probably caused by : NETIO.SYS ( NETIO!StreamInjectRequestsToStack+24a )

Если даже переустановка не помогает, то видимо аппаратная проблема. Скорее всего с сетевым адаптером. Рекомендую обратиться в сервисный центр для диагностики.

Этот ответ помог вам?

Один пользователь счел этот ответ полезным.
Комментариев: 0 Без комментариев

Дополнительные ответы: 40

Сортировать по: Наиболее полезные
  1. Анонимные
    2014-05-26T13:57:25+00:00

    Не согласна с вами. Автозапуск легко и просто отключить средствами системы, задав соответствующее значение  - (ff) - для параметра NoDriveTypeAutoRun ( который вы вообще самостоятельно задаете )  ;).

    Вы можете не верить, это ваше полное право :).

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев
  2. Анонимные
    2014-05-26T13:14:06+00:00

    :)

    Все важные опции включены по умолчанию:

    И все важные опции также стартуют по умолчанию и работают.

    Это ложь!

    Ну вот поставьте себе AVG или DrWeb то за Windows Defender-ом найдётся вируса ещё и как на все 100% гарантированно!

    Сейчас основном в первую очередь заражает кампы вот такие устройства:

    1. Флешка
    2. Карта памяти
    3. Моб-телефон, планшеты та эл-книга используя как съёмный диск
    4. Выносной жёсткий диск

    Как только устройства вставляете и так сразу эти вирусы автозагрузки к вам на камп пригают. а потом же заражают же ваши все устройства.

    Вирус автозагрузки запригивает вот по таким путям:

    Путь №1 C:\

    Путь №2 C:\Windows

    Путь №3 C:\Windows\System32

    А от зараженного кампа как только вы ставите флешку или др устройства чистую только что отформатированную и эти вируса фам на флешку сразу же запрыгивают как только вы вставили флешку и др устройства переносные

    Вот самый большой минус в Windows Defender и на 70% этот Windows Defender только и запускает вирусы на ваш камп

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев
  3. Анонимные
    2014-05-26T12:55:38+00:00

    :)

    Все важные опции включены по умолчанию:

    И все важные опции также стартуют по умолчанию и работают.

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев
  4. Анонимные
    2014-05-26T12:48:24+00:00

    Добрый день.

    Именно  Windows Defender сейчас установлен. Точнее,  Windows Defender  был априори интегрирован в Windows8. И я решила ничего не менять.

    Дискуссии по  поводу антивируса можно вечно вести, и совершенных антивирусов нет:

    http://technet.microsoft.com/ru-ru/library/cc730369.aspx  - вот полезная информация на сей счет: элементарные правила для обеспечения безопасности.

    PS - Из всех перечисленных вами коммерческих антивирусов я бы Касперского выбрала - это мое скромное мнение  :).

    Windows Defender  автоматически обновляется, в gpedit.msc заданы настройки - превосходно все работает в автоматическом режиме:

    Та это ЛОЖЬ полное га*но, а не антивирус!

    Во вторых нет сканера автозагрузок всех носителей

    Во третье сканировать будет пол дня и толку от него, а AVG а 90 минут просканирует всё находит

    Ну вот вам официальный сайт разработчика http://www.avg.com/ru-ru/download

    Этот ответ помог вам?

    Комментариев: 0 Без комментариев