Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Not
Azure Yapay Zeka Arama Azure portalı, REST API'leri ve Azure SDK’ları aracılığıyla kullanılabilir. Ayrıca kuruluş içeriğini Microsoft Foundry portalındaki aracılar için yeniden kullanılabilir, izin kullanan bilgi bankalarına dönüştüren yönetilen bilgi katmanı Foundry IQ'yu temel alır.
Bu makalede, bir arama hizmetinin genel uç noktasına gelen ağ erişimini kısıtlama açıklanmaktadır. IP güvenlik duvarı kurallarını yalnızca belirli IP adreslerinden, adres aralıklarından veya alt ağlardan erişime izin verecek şekilde yapılandırabilirsiniz. Ayrıca, güvenilen Azure hizmetleri için özel durumları etkinleştirebilirsiniz.
Güvenlik duvarı kuralları, hangi istemcilerin arama hizmetinize istek (sorgular, dizin oluşturma, yönetim işlemleri) gönderebileceğini denetler. Arama hizmetinden dış kaynaklara giden bağlantıları etkilemez. Giden güvenlik için bkz. Azure ağ güvenliği tarafından korunan içeriğe Indexer erişimi.
Tavsiye
Genel uç noktaya tüm veri düzlemi erişimini engellemek için bunun yerine özel bir uç nokta veya ağ güvenlik çevresi kullanın.
Önkoşullar
Azure Yapay Zeka Arama hizmeti (Temel katman veya üzeri). Güvenlik duvarı yapılandırması Ücretsiz katmanında desteklenmez.
Arama hizmetinde sahip veya Katkıda Bulunan izinleri.
Sınırlamalar ve Dikkat Edilecek Hususlar
Bazı iş akışları genel uç noktaya erişim gerektirir. Özellikle, Azure portalındaki
Veri aktarımı sihirbazı, yerleşik (barındırılan) örnek verilere bağlanır ve açık uç nokta aracılığıyla gömülü modelleri kullanır. Daha fazla bilgi için bkz. İçeri aktarma sihirbazında güvenli bağlantılar.Ağ kurallarının kapsamı, arama hizmetinin genel uç noktasına yönelik veri düzlemi işlemleridir; bunlar dizin oluşturma, dizinleri sorgulama ve Arama Hizmeti REST API'lerinde açıklanan diğer tüm eylemlerdir.
Hizmet yönetimini hedefleyen denetim düzlemi işlemleri için, Azure Resource Manager tarafından desteklenen ağ güvenlik önlemlerine bakın.
Örnek verilerle kavram kanıtı testinin ilk aşamalarındaysanız, ihtiyacınız olana kadar ağ erişim denetimlerini ertelemeyi göz önünde bulundurun.
Ağ erişimini yapılandırın
Bu bölümde, Azure portalında arama hizmetiniz için ağ erişimini yapılandırma açıklanmaktadır. Alternatif olarak, Search Management REST API, Azure PowerShell veya Azure CLI kullanabilirsiniz.
Ağ erişimini yapılandırmak için:
Azure portalında arama hizmetinize gidin.
Sol bölmeden Ayarlar>Ağ'ı seçin.
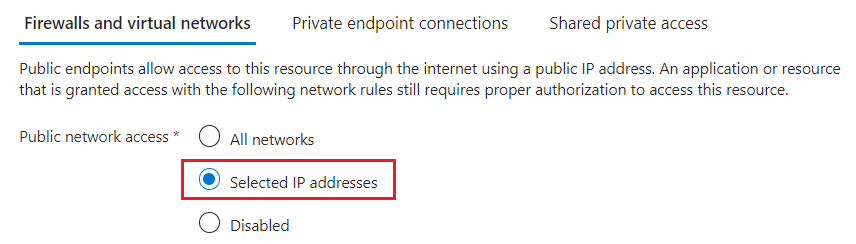
Genel ağ erişimi için Seçili IP adresleri'ni seçin. Yalnızca bir özel uç nokta yapılandırıyorsanız Devre dışı seçin.
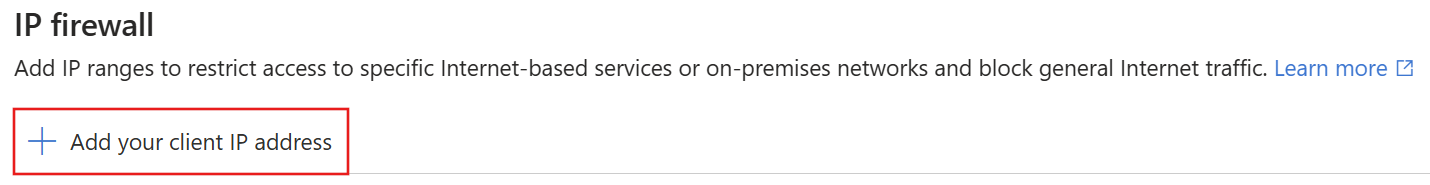
IP Güvenlik Duvarı'nın altında İstemci IP adresinizi ekle'yi seçin.
Bu adım, cihazınızın genel IP adresinin arama hizmetine ulaşmasını sağlayan bir gelen kuralı oluşturur.
Tavsiye
Portal, doğrudan bağlantı için istemci IP adresinizi kullanır. İstemciniz izin verilen IP listesindeyse, ek yapılandırma olmadan tüm portal özelliklerini kullanabilirsiniz.
Arama hizmetine istek gönderen diğer cihazlar veya hizmetler için istemci IP adresleri ekleyin. CIDR biçimini kullanın. Örneğin, 8.8.8.0/24, 8.8.8.0 ile 8.8.8.255 arasında değişen IP adreslerini temsil eder.
Azure hizmetlerinin genel IP adreslerini almak için bkz. Azure IP Aralıkları ve Hizmet Etiketleri. Arama istemciniz bir Azure işlevinde barındırılıyorsa, Azure İşlevleri içindeki IP adresleri'ne bakın.
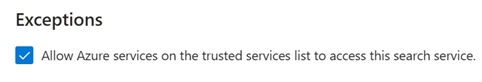
(İsteğe bağlı) Exceptions altında Bu arama hizmetine erişmek için güvenilen hizmetler listesindeki Azure hizmetlerine izin ver'i seçin.
Bu özel durum, geçerli bir yönetilen kimliğe ve rol atamasına sahip güvenilen Azure hizmetlerinin güvenlik duvarını atlamasına olanak tanır. Daha fazla bilgi için bkz. Güvenilen Azure hizmetlerine erişim.
Değişikliklerinizi kaydedin.
Değişikliklerin etkili olması birkaç dakika sürebilir. Ağ yapılandırmasıyla ilgili sorunları gidermeden önce en az 15 dakika bekleyin.
IP erişim denetimi ilkesini etkinleştirdikten sonra, izin verilenler listesinin dışındaki IP adreslerinden gelen istekler 403 Yasak yanıtıyla reddedilir.
Güvenilen Azure hizmetlerine erişim izni verme
Güvenilen hizmetler özel durumunu etkinleştirdiyseniz, arama hizmetiniz IP adresini denetlemeden güvenilen Azure kaynaklarından gelen istekleri kabul eder. Her güvenilen kaynağın bir yönetilen kimliği (sistem tarafından atanan veya kullanıcı tarafından atanan, ancak genellikle sistem tarafından atanan) ve veri ve işlemler için izinler veren Azure Yapay Zeka Arama rol ataması olmalıdır.
Azure Yapay Zeka Arama için güvenilen hizmet listesi şunları içerir:
- Azure OpenAI ve Foundry Araçları için
Microsoft.CognitiveServices. - Azure Machine Learning için
Microsoft.MachineLearningServices.
Bu özel durum, Microsoft Foundry veya Azure Machine Learning, ajanlı alma veya tümleşik vektörleştirme sırasında Azure Yapay Zeka Arama'e talepler gönderdiğinde yaygın olarak kullanılır.
Güvenilen kaynakların yönetilen kimliği olmalıdır
Azure OpenAI ve Azure Machine Learning için yönetilen kimlik ayarlamak için aşağıdaki makalelere bakın:
- Azure OpenAI'yi Microsoft Entra ID kimlik doğrulaması kullanarak yapılandırın
- Azure Machine Learning ve diğer hizmetler arasında kimlik doğrulamayı ayarlayın
Microsoft Foundry kaynakları için bir yönetilen kimlik oluşturmak amacıyla:
- Azure portalında Microsoft Dökümhane kaynağınıza gidin.
- Sol bölmeden Kaynak Yönetimi>Kimliği'ni seçin.
- Sistem tarafından atanan yönetilen kimliği etkinleştirmek için anahtarı kullanın.
Güvenilen kaynakların bir rol ataması olmalıdır
Azure kaynağınız yönetilen kimliğe sahip olduktan sonra, yönetilen kimlik izinlerini vermek için Azure Yapay Zeka Arama üzerinde rol
- Dizinler veya bilgi bankaları oluşturma gibi nesne düzeyinde işlemler için Hizmet Katkıda Bulunanı araması yapın.
- Okuma-yazma içerik erişimi için Arama Dizini Veri Katkıcısı.
- Salt okunur içerik erişimi için Dizin Veri Okuyucusu'nı arayın.
Rolü atadığınızda, üye türü olarak Managed identity öğesini seçin ve Microsoft Foundry veya Azure Machine Learning kaynağınızın sistem tarafından atanan kimliğini seçin.
Not
Bu makale, arama hizmetinize gelen istekler için güvenilen özel durumu kapsar. Azure Yapay Zeka Arama, diğer Azure kaynaklarının güvenilen hizmetler listesinde de bulunur. Örneğin, Azure Yapay Zeka Arama'ten Azure Depolama'a indexer bağlantıları için güvenilir hizmet istisnasını kullanabilirsiniz.
Sonraki adım
Güvenlik duvarı üzerinden bir isteğe izin verildikten sonra kimliği doğrulanmış ve yetkilendirilmiş olmalıdır. İki seçeneğiniz vardır:
Bir yönetici veya sorgu API anahtarının istekle sağlandığı anahtar tabanlı kimlik doğrulaması. Bu seçenek varsayılandır.
Rol tabanlı erişim kontrolü, burada çağıran bir arama hizmetindeki bir güvenlik rolünün üyesidir. Bu seçenek en güvenli seçenektir. Verilere erişme ve işlemleri gerçekleştirme izinleri için Azure Yapay Zeka Arama kimlik doğrulaması ve rol atamaları için Microsoft Entra ID kullanır.