Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Note
Azure Yapay Zeka Arama Azure portalı, REST API'leri ve Azure SDK’ları aracılığıyla kullanılabilir. Ayrıca kuruluş içeriğini Microsoft Foundry portalındaki aracılar için yeniden kullanılabilir, izin kullanan bilgi bankalarına dönüştüren yönetilen bilgi katmanı Foundry IQ'yu temel alır.
Azure Yapay Zeka Arama'te, Azure bloblarına erişen dizin oluşturucular bloblara güvenli bir şekilde erişmek için güvenilen hizmet özel durumunu kullanabilir. Bu mekanizma, IP güvenlik duvarı kurallarını kullanarak dizin oluşturucu erişimi veremeyen müşterilere depolama hesaplarındaki verilere erişmek için basit, güvenli ve ücretsiz bir alternatif sunar.
Note
Azure Depolama bir güvenlik duvarının arkasındaysa ve Azure Yapay Zeka Arama ile aynı bölgedeyse, arama hizmetinizden gelen istekleri kabul eden bir gelen kuralı oluşturamazsınız. Bu senaryonun çözümü, bu makalede açıklandığı gibi aramanın güvenilir bir hizmet olarak bağlanmasıdır.
Prerequisites
Sistem tarafından atanan yönetilen kimliğe sahip bir arama hizmeti. Bkz. Hizmet kimliğini denetleme.
Güvenilen Microsoft hizmetlerinin bu depolama hesabı ağına erişmesine izin ver seçeneğine sahip bir depolama hesabı. Bkz. Ağ ayarlarını denetleme.
Azure Depolama'daki bir Azure rol ataması, arama hizmetinin sistem tarafından atanan yönetilen kimliğine izinler verir. Bkz. İzinleri denetleme.
Note
Azure Yapay Zeka Arama'te güvenilen hizmet bağlantısı, Azure Depolama'daki bloblar ve ADLS 2. Nesil ile sınırlıdır. Azure Tablo Depolama ve Azure Dosyalar için dizin oluşturucu bağlantılarının desteklenmediği belirtilmiştir.
Güvenilir bir hizmet bağlantısı, sistem tarafından atanan yönetilen kimliği kullanmalıdır. Kullanıcı tarafından atanan yönetilen kimlik şu anda bu senaryo için desteklenmiyor.
Hizmet kimliğini denetleme
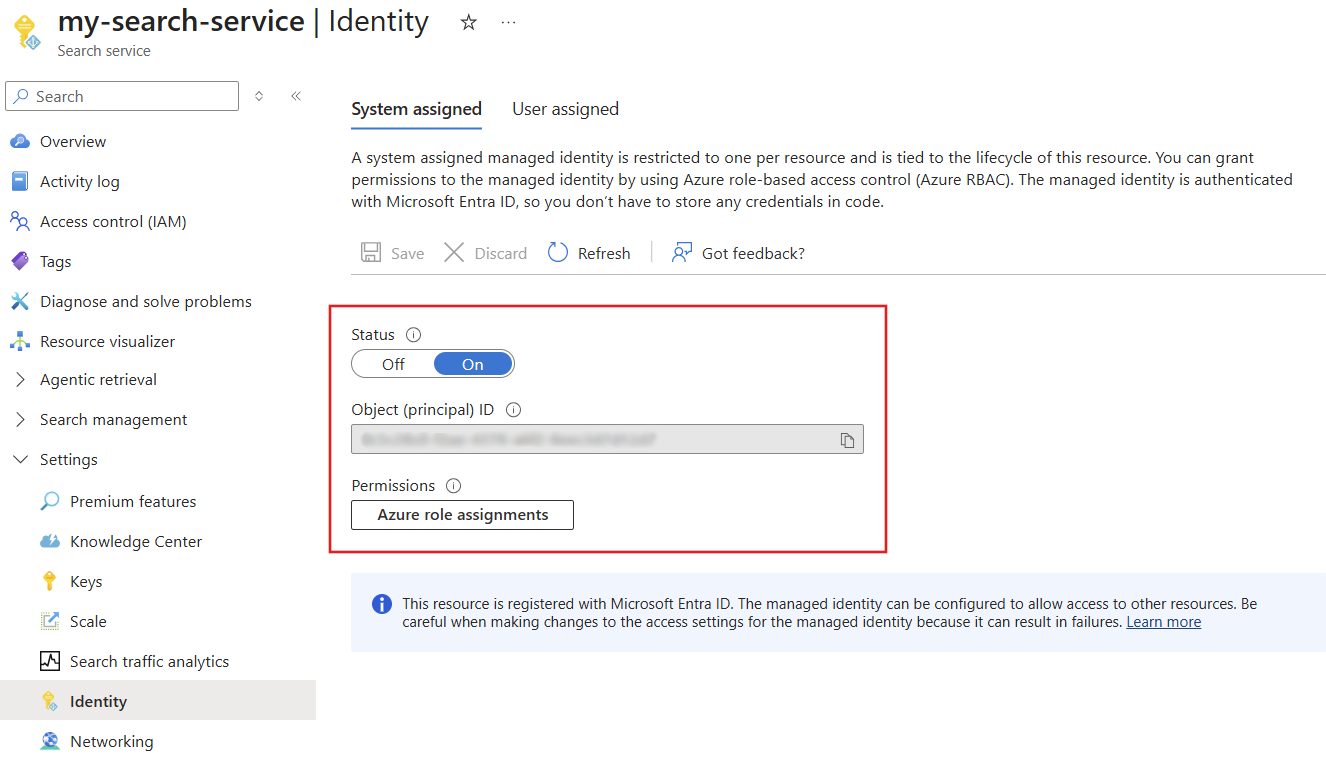
Sol bölmeden Ayarlar>Kimliği'ni seçin.
Sistem tarafından atanan kimliği etkinleştirme. Kullanıcı tarafından atanan yönetilen kimliklerin güvenilen bir hizmet bağlantısı için çalışmadığını unutmayın.
Ağ ayarlarını denetleme
Azure portalda depolama hesabınıza gidin.
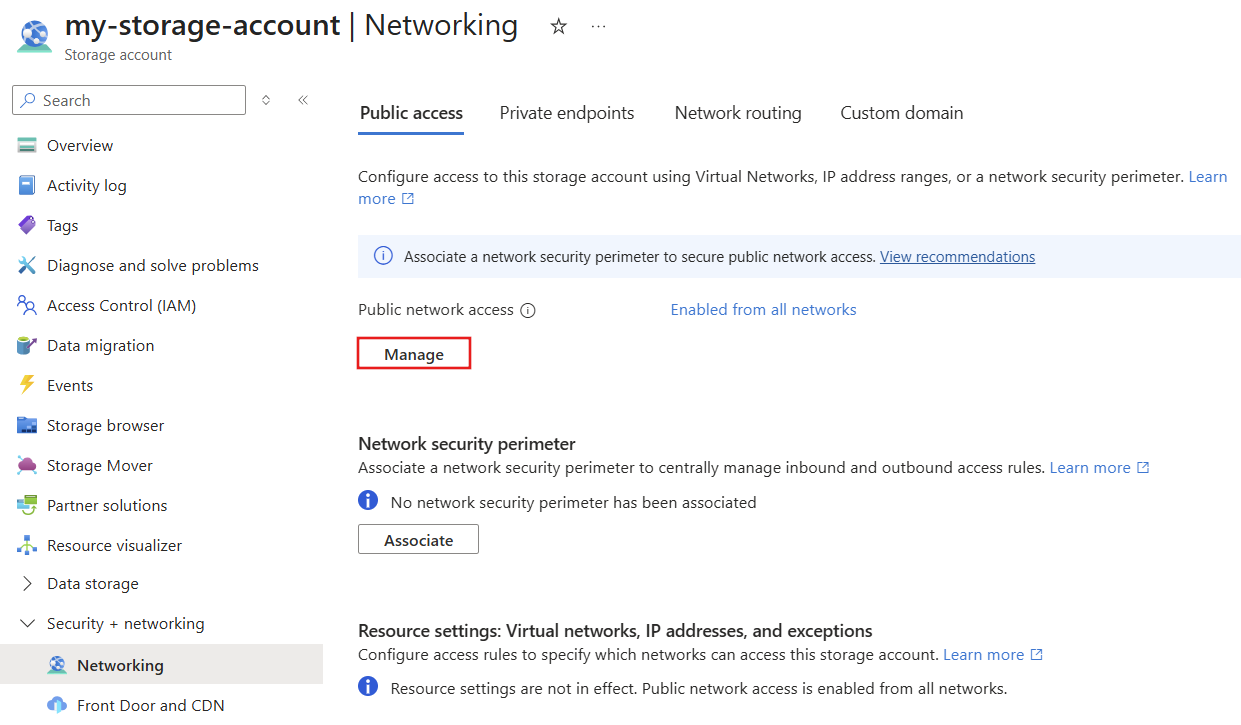
Sol bölmeden Güvenlik + ağ Ağı'nı> seçin.
Genel erişim sekmesinde Yönet'i seçin.
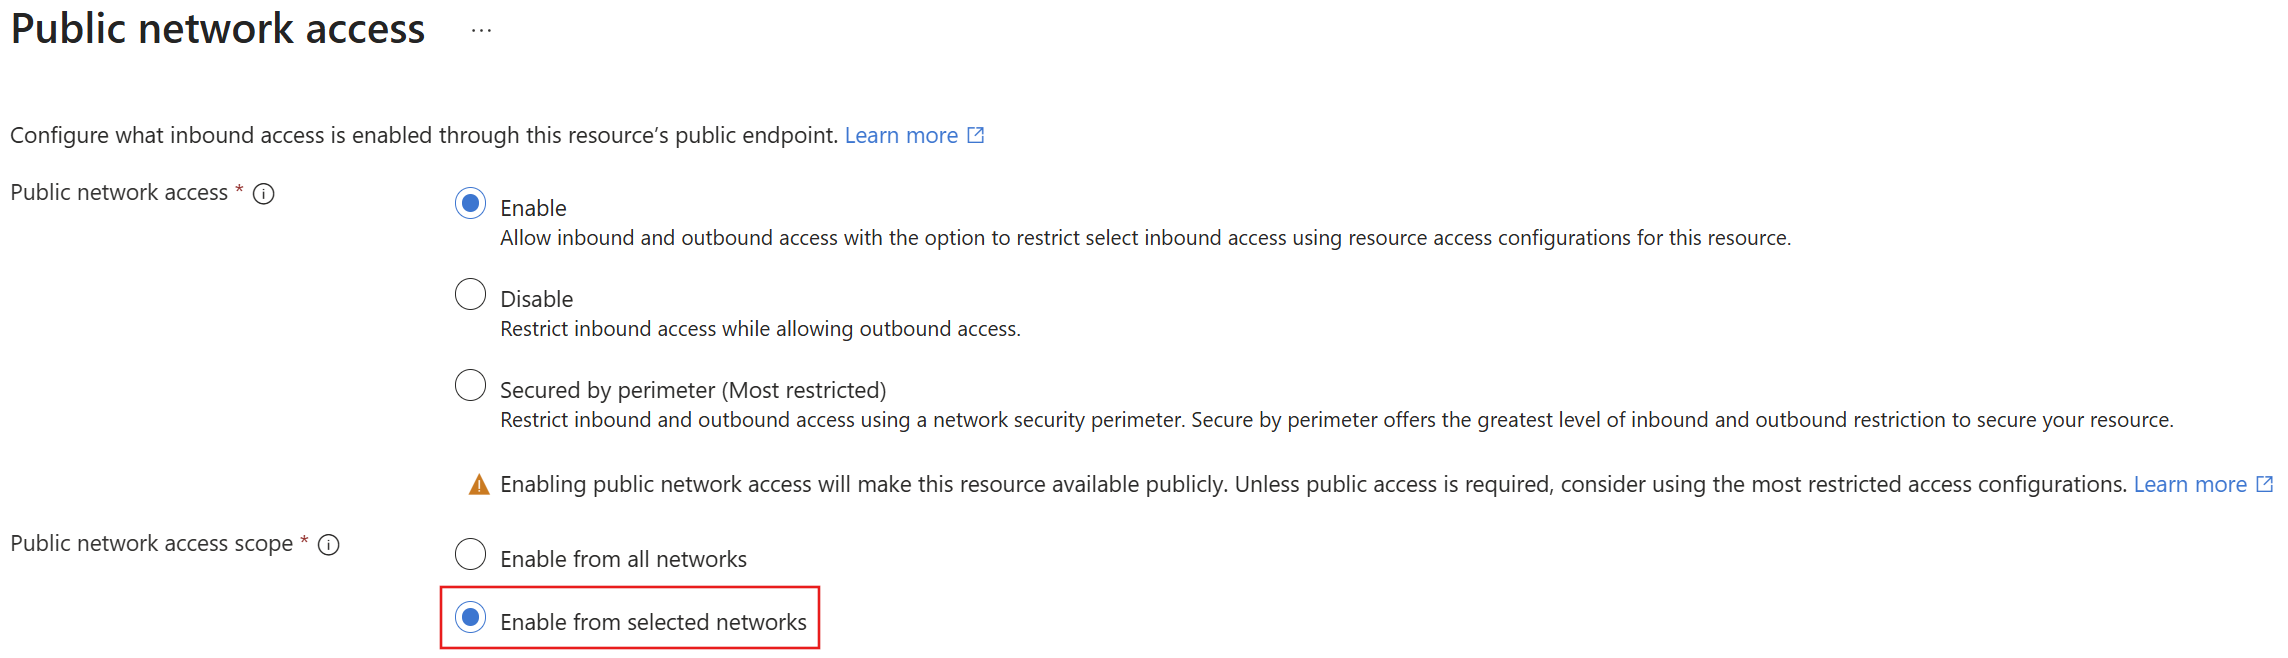
Genel ağ erişim kapsamı'nın altında Seçili ağlardan etkinleştir'i seçin.
Özel Durumlar'ın altında Güvenilen Microsoft hizmetlerinin bu kaynağa erişmesine izin ver'i seçin.
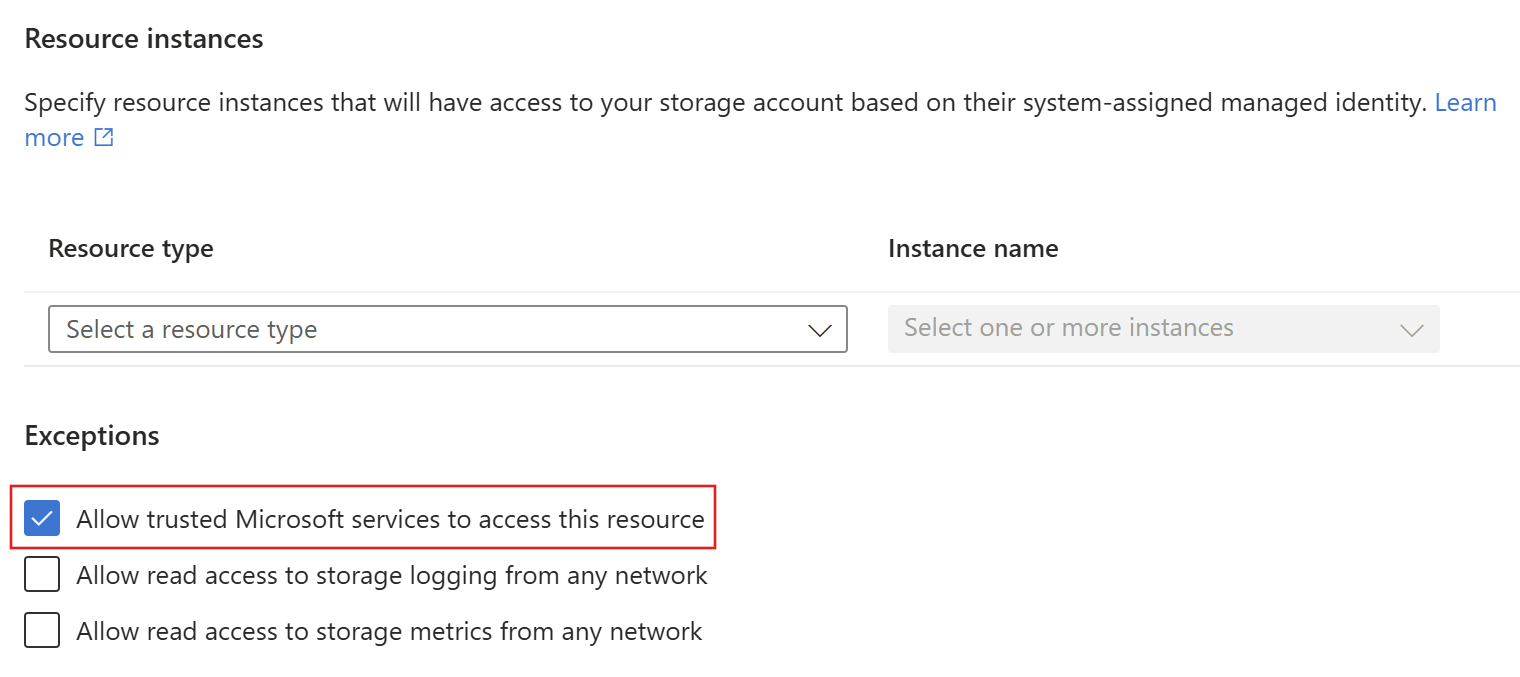
Arama hizmetinizin depolama hesabına rol tabanlı erişimi olduğunu varsayarsak, Azure Depolama bağlantıları IP güvenlik duvarı kurallarıyla güvenli hale getirildiğinde bile verilere erişebilir.
İzinleri denetleme
Sistem tarafından atanan yönetilen kimlik, Microsoft Entra hizmet asıl nesnesidir. Atama için en az Depolama Bloğu Veri Okuyucu'ya ihtiyaç vardır.
Erişim Denetimi'nin altındaki sol bölmede tüm rol atamalarını görüntüleyin ve Depolama Blobu Veri Okuyucusu'na arama hizmeti sistem kimliğine atandığından emin olun.
Yazma erişimi gerekiyorsa Depolama Blob Verileri Katkıda Bulunan ekleyin.
Yazma erişimi gerektiren özellikler zenginleştirme önbelleği (önizleme), hata ayıklama oturumları ve bilgi deposu içerir.
Bağlantıyı ayarlama ve test edin
Bağlantıyı test etmenin en kolay yolu, Azure portalında Verileri içeri aktarma sihirbazını çalıştırmaktır.
Verileri içeri aktarma sihirbazını başlatın.
Veri kaynağı için Azure Blob Depolama veya ADLS 2. Nesil'i seçin.
Depolama hesabınıza bir bağlantı seçin.
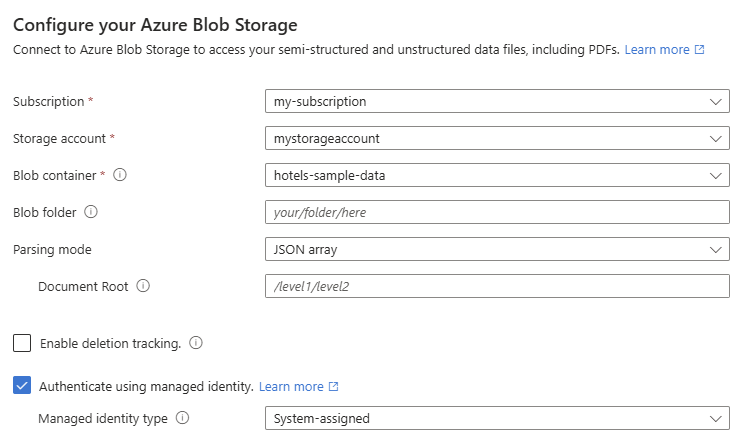
Yönetilen kimlik kullanarak kimlik doğrulaması onay kutusunu seçin. Kimlik türünü Sistem tarafından atanan olarak bırakın.
sonrakiseçin. Sihirbaz hatasız bir sonraki sayfaya ilerlerse bağlantı başarılı olur.