Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Not
Azure Yapay Zeka Arama Azure portalı, REST API'leri ve Azure SDK’ları aracılığıyla kullanılabilir. Ayrıca kuruluş içeriğini Microsoft Foundry portalındaki aracılar için yeniden kullanılabilir, izin kullanan bilgi bankalarına dönüştüren yönetilen bilgi katmanı Foundry IQ'yu temel alır.
Önemli
(önizleme) olarak işaretlenen özellikler, özellikler veya özellikler hizmet düzeyi sözleşmesi kapsamında değildir, üretim iş yükleri için önerilmez ve genel kullanıma sunulmadan önce değişebilir veya kısıtlanabilir. Azure Yapay Zeka Arama önizleme terimleri, tek başına veya genel kullanıma sunulan bir özelliğin parçası olsun, tüm önizleme işlevleri için geçerlidir.
Müşteri tarafından yönetilen anahtarların (CMK) etkinleştirilmesi, Microsoft tarafından yönetilen anahtarlar kullanılırken bekleyen varsayılan şifrelemenin üzerine ek güvenlik ekler. CMK'yi etkinleştirdiğinizde, verilerinizi korumak için kullanılan şifreleme anahtarlarını denetleyebilirsiniz; örneğin:
- Anahtarları müşteri tanımlı bir zamanlamaya göre döndürme
- Şifrelenmiş içeriğe erişimi engellemek için anahtarları devre dışı bırakma veya iptal etme (önbelleğe alınan anahtarlar 60 dakikaya kadar devam edebilir)
- Azure Key Vault günlüğü aracılığıyla anahtar kullanımını denetleme
Aşağıdakilerden birini kullanarak anahtarları oluşturabilir, depolayabilir ve yönetebilirsiniz:
Azure Key Vault
Azure Key Vault Yönetilen HSM (Donanım Güvenlik Modülü). Azure Key Vault Yönetilen HSM, FIPS 140-2 Düzey 3 onaylı bir HSM'dir. Azure Key Vault'den HSM'ye geçiş yapmak için anahtarlarınızı döndürün ve depolama için Yönetilen HSM'yi seçin.
Bu makalede, Azure Yapay Zeka Arama'da şifrelenmiş verilerinizin ek koruması için CMK'yi yapılandırma işlemi açıklanmaktadır.
Önemli
- Müşteri tarafından yönetilen anahtar (CMK) eklemek, dinlenim verilerinin şifrelenmesi için geçerlidir. Kullanımdaki verileri korumanız gerekiyorsa gizli bilgi işlem kullanmayı göz önünde bulundurun.
Önkoşullar
bildirilebilir katmanda Azure Yapay Zeka Arama (Herhangi bir bölgede temel veya daha yüksek).
Azure Key Vault ve soft-delete ile purge protection özellikleri etkinleştirilen bir anahtar kasası. Veya Azure Key Vault Yönetilen HSM. Bu kaynak herhangi bir abonelikte ve farklı bir kiracıda olabilir. Bu yönergelerde tek bir kiracı olduğu varsayılır. Kiracılar arası yapılandırma için bkz. Farklı kiracılarda müşteri tarafından yönetilen anahtarları yapılandırma.
Hizmet düzeyi CMK'yi yapılandırmayı planlıyorsanız Arama Yönetimi REST API'sinin 2026-03-01-preview veya sonraki bir sürümünü kullanın. Bir nesnenin hizmet düzeyi anahtarı devralıp devralmadığını denetlemek için veri düzlemi API'sinin 2026-05-01-preview veya sonraki bir sürümünü kullanın.
Anahtar erişimi için izinleri ayarlama ve rol atama olanağı. Anahtar oluşturmak için Azure Key Vault'ta Key Vault Şifreleme Yetkilisi veya Azure Key Vault Yönetilen HSM'de Yönetilen HSM Şifreleme Yetkilisi olmanız gerekir.
Rolleri atamak için, abonelik Sahibi, Kullanıcı Erişimi Yöneticisi, Rol Tabanlı Erişim Kontrolü Yöneticisi olmanız veya Microsoft.Authorization/roleAssignments/write izinlerine sahip özel bir role atanmış olmanız gerekir.
Azure Yapay Zeka Arama nesnelerinde CMK'yi yapılandırma
Müşteri tarafından yönetilen anahtarla (CMK) yapılandırılabilir şifrelenmiş verilere sahip nesneler dizinler, eş anlamlı listeleri, dizin oluşturucular, veri kaynakları, vektörleştiriciler ve beceri kümelerini içerir. Şifrelemenin şifre çözmesi işlem açısından pahalı olduğundan yalnızca hassas içerik şifrelenir.
Şifreleme şu işlemler üzerinden gerçekleştirilir:
Dizinler ve eş anlamlılar listelerinde yer alan tüm içerik.
Dizin oluşturucularda, veri kaynaklarında, beceri kümelerinde ve vektörleştiricilerde hassas içerik. Hassas içerik bağlantı dizelerini, açıklamaları, kimlikleri, anahtarları ve kullanıcı girişlerini içerir. Örneğin, beceri kümeleri bağlı hizmetler için anahtarlar içerebilir ve bazı beceriler özel varlıklar gibi kullanıcı girişlerini kabul eder. Her iki durumda da anahtarlar ve kullanıcı girişleri şifrelenir. Azure veri kaynakları veya Azure OpenAI modelleri gibi dış kaynaklara yapılan tüm başvurular da şifrelenir.
Bir nesneye müşteri tarafından yönetilen anahtar ekleme işlemi, nesne yeni oluşturulduğunda gerçekleşmelidir. Aklınızda bulundurmak önemlidir:
Mevcut bir nesneye geriye dönük olarak CMK ekleyemezsiniz. Mevcut bir nesneye müşteri tarafından yönetilen anahtar eklemek istiyorsanız, bu nesneyi silmeniz ve şifreleme etkin olarak yeniden oluşturmanız gerekir.
CMK yapılandırıldıktan sonra, hem bekleyen veriler (uzun süreli depolama) hem de geçici önbelleğe alınmış veriler (kısa vadeli depolama) dahil olmak üzere hizmet her veri yazdığında şifreleme gerçekleşir. Veri kaynakları, dizin oluşturucular ve beceri kümeleri gibi nesneler için nesne tanımı şifrelenir. Dizinler için, dizine alınan belgelerin kendileri (yalnızca dizin şeması değil) şifrelenir.
Mevcut bir nesneye şifreleme ekleyemezseniz de, kaynak aynı kiracıda olduğu sürece farklı bir anahtar kasasına veya HSM depolama alanına geçiş de dahil olmak üzere nesnenin şifreleme tanımının tüm bölümlerini değiştirebilirsiniz.
CMK ile şifreleme geri alınamaz. Anahtarları döndürebilir ve CMK yapılandırmasını değiştirebilirsiniz, ancak dizin şifrelemesi dizinin ömrü boyunca sürer. CMK ile şifrelemeden sonra, dizine yalnızca arama hizmetinin anahtara erişimi varsa erişilebilir. Rol atamasını silerek veya değiştirerek anahtar erişimini iptal ederseniz dizin kullanılamaz ve dizin silinene veya anahtara erişim geri yüklenene kadar hizmet ölçeklendirilemez. Anahtarları siler veya döndürürseniz, en son anahtar 60 dakikaya kadar önbelleğe alınır.
Arama hizmetinizde bir CMK gerekiyorsa, zorlayıcı bir ilke ayarlayın.
Azure İlkesi kullanılarak CMK zorlaması ve hizmet seviyesinde CMK yapılandırması (hala önizleme aşamasındadır) bağımsız ayarlardır. gereksinimlerinize bağlı olarak iki durumdan birini veya her ikisini de kullanabilirsiniz. Hizmet düzeyi Müşteri Yönetilen Anahtar (CMK) yapılandırması yeni nesnelere varsayılan bir anahtar uygularken, Azure İlkesi uygulaması tüm nesnelerin şifreleme gereksinimlerinize uygun olmasını sağlar. Hizmet düzeyi anahtarı olmayan bir CMK zorlama ilkesini etkinleştirirseniz, tüm CMK özellikli nesnelerin oluşturma zamanında kendi şifreleme anahtarlarını belirtmesi gerekir. CMK yapılandırmasını atlayan nesne oluşturma istekleri başarısız olur.
Yeni nesnelerde hizmet düzeyi CMK'yi varsayılan olarak etkinleştirme (önizleme)
2026-03-01-preview sürümünden başlayarak, Azure Yapay Zeka Arama hizmetinin kendisinde hizmet düzeyinde müşteri tarafından yönetilen bir anahtar yapılandırabilirsiniz. Bu özellik, anahtarı bir kez yapılandırmanıza ve varsayılan olarak yeni oluşturulan tüm nesnelere uygulamanıza olanak tanır. Bu koruma, her nesne oluşturduğunuzda anahtar bilgilerini belirtmenize gerek kalmadan arama hizmetinizdeki hassas verileri denetlediğiniz bir anahtarla güvende tutar. Veri düzlemi API'sinin sürümü ve sonraki sürümlerinde 2026-05-01-preview üzerindeki encryptionKey özelliği, isServiceLevelKey bir nesnenin hizmet düzeyi anahtarını devralıp devralmadığını veya açık bir nesne düzeyi anahtarı kullanıp kullanmadığını belirlemenize yardımcı olur.
CMK'nin hizmet düzeyinde etkinleştirilmesi şu anlama gelir:
Azure Yapay Zeka Arama hizmetinizde oluşturulan tüm new nesneleri varsayılan olarak hizmet düzeyinde müşteri tarafından yönetilen anahtarı kullanır, bu nedenle artık her nesne oluşturduğunuzda şifreleme anahtarı ayrıntılarını açıkça belirtmeniz gerekmez.
Bu özellik isteğe bağlıdır ve CMK'yi nesne başına yapılandırmaya devam edebilirsiniz. Ayrıca, tek tek nesneler için hizmet düzeyi anahtarını geçersiz kılabilir ve hizmet düzeyi anahtarını bağımsız olarak döndürebilir ve gerektiğinde farklı nesneler için farklı anahtarlar kullanmanıza olanak sağlayabilirsiniz.
Oluşturduğunuz nesne için yeni bir anahtar belirterek bu varsayılan anahtarı geçersiz kılabilirsiniz. Belirttiğiniz nesne düzeyi anahtarı, bu nesne için varsayılan hizmet düzeyi anahtarını geçersiz kılar.
Hizmet düzeyi ile nesne düzeyi CMK arasında seçim yapma
Tüm nesnelere tek bir anahtar uygulamak için hizmet düzeyi CMK'yi varsayılan olarak kullanın. Anahtarı bir kez yapılandırırsınız ve yeni nesneler bu korumayı otomatik olarak devralır.
Bağımsız anahtar yaşam döngüsü gerektiren iş yükleri için nesne düzeyinde CMK kullanın. Mevcut nesne düzeyinde CMK yapılandırmaları değişiklik olmadan çalışmaya devam eder. Hizmet düzeyi CMK, anahtar yönetimini basitleştirir ancak nesne düzeyinde CMK'nin yerini almaz.
Yaygın bir kurumsal desen, çoğu nesne (dizinler, dizin oluşturucular, veri kaynakları, beceri kümeleri, vektörleştiriciler ve eş anlamlı eşlemeler) için hizmet düzeyi anahtarı yapılandırmaktır. Daha katı uyumluluk gereksinimleri olan iş yükleri, erişimi, döndürmeyi ve iptali bağımsız olarak yönetmek için nesne düzeyinde bir anahtar yapılandırabilir.
1. Adım: Şifreleme anahtarı oluşturma
Anahtar oluşturmak için Azure Key Vault veya Azure Key Vault Managed HSM kullanın. Azure Yapay Zeka Arama şifrelemesi 2048, 3072 ve 4096 boyutlarında RSA anahtarlarını destekler. Desteklenen anahtar türleri hakkında daha fazla bilgi için bkz. Anahtarlar hakkında.
Başlamadan önce bu ipuçlarını gözden geçirmenizi öneririz.
Gerekli işlemler Sarmalama, Çözme, Şifreleme ve Şifre Çözme işlemleridir.
Azure portal,
Azure portalında anahtar kasanıza gidin.
Soldaki Nesne>Anahtarlar'ı ve ardından Oluştur/İçeri Aktar'ı seçin.
Anahtar oluştur bölmesindeki Seçenekler listesinde Oluştur'u seçerek yeni bir anahtar oluşturun.
Anahtarınız için bir Ad girin ve diğer anahtar özellikleri için varsayılan değerleri kabul edin.
İsteğe bağlı olarak, otomatik döndürmeyi etkinleştirmek için bir anahtar döndürme ilkesi ayarlayın.
Dağıtımı başlatmak için Oluştur'u seçin.
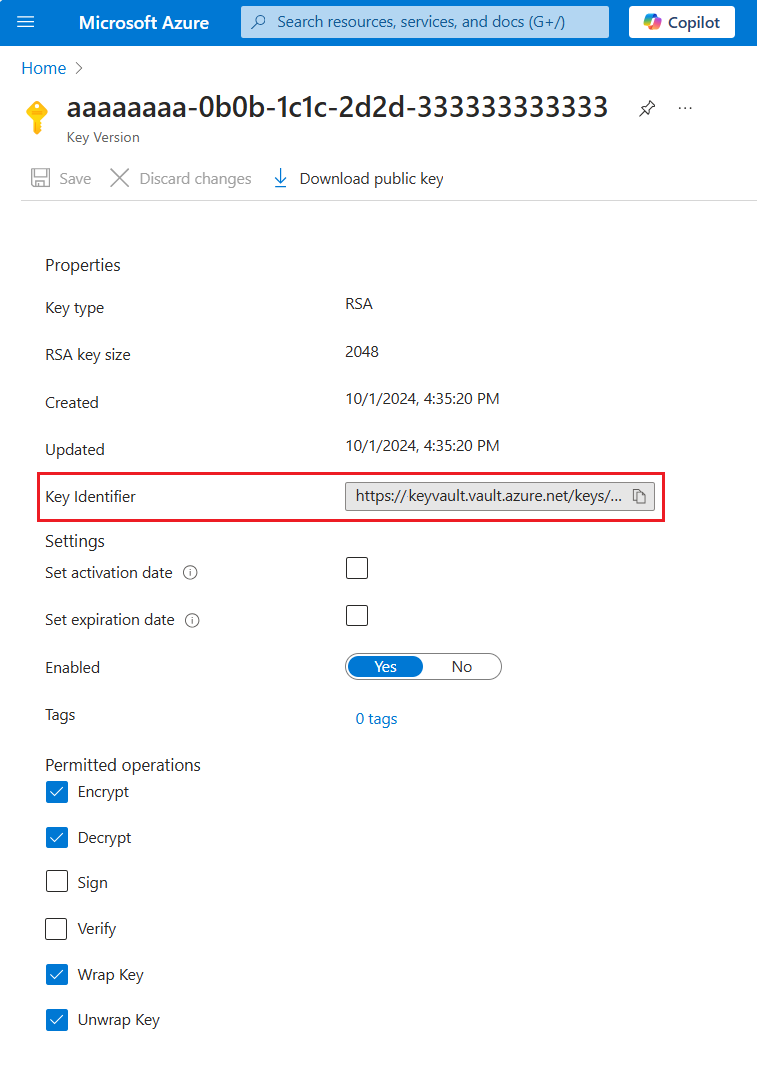
Anahtar oluşturulduktan sonra anahtar tanımlayıcısını alın. Anahtarı seçin, geçerli sürümü seçin ve ardından anahtar tanımlayıcısını kopyalayın. Anahtar değeri Uri'si, anahtar adı ve anahtar sürümü'nden oluşur. Azure Yapay Zeka Arama'da şifrelenmiş bir dizin tanımlamak için tanımlayıcıya ihtiyacınız vardır. Gerekli işlemlerin Sarma, Çözme, Şifreleme ve Şifre Çözme olduğunu unutmayın.
2. Adım: Güvenlik sorumlusu oluşturma
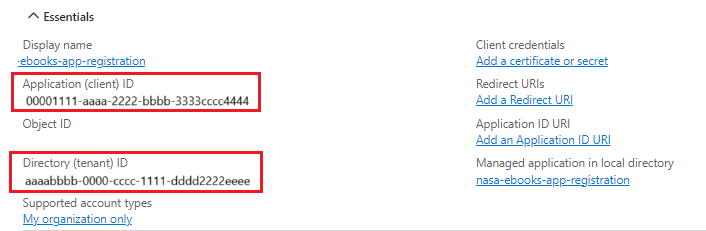
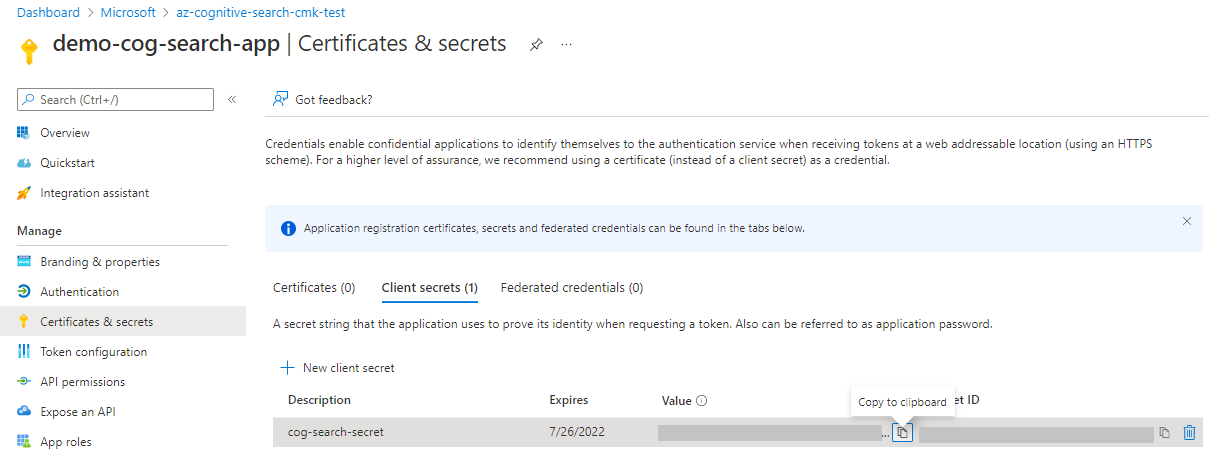
Arama hizmetinizin şifreleme anahtarına erişmek için kullandığı bir güvenlik sorumlusu oluşturun. Yönetilen kimlik ve rol ataması kullanabilir veya bir uygulamayı kaydedebilir ve arama hizmetinin isteklerde uygulama kimliğini sağlamasını sağlayabilirsiniz.
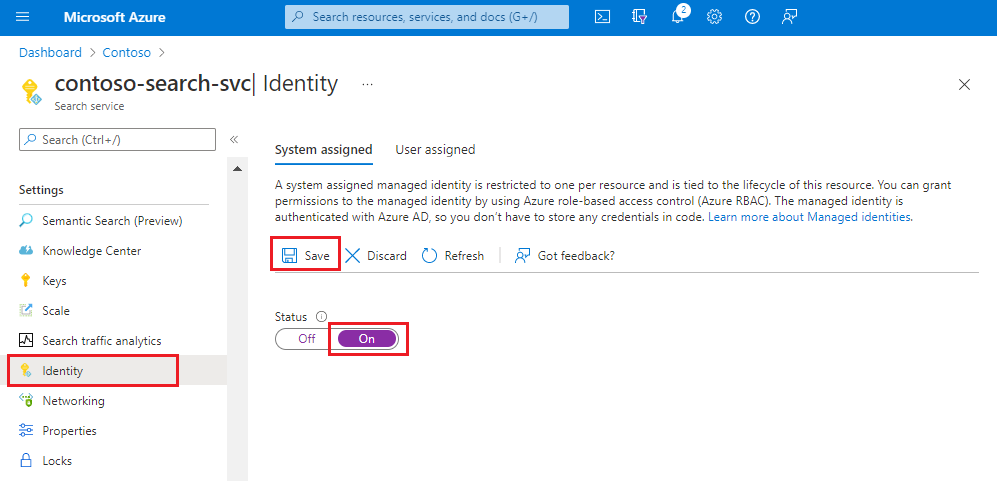
Yönetilen kimlik ve roller kullanın. Sistem tarafından yönetilen bir kimlik veya kullanıcı tarafından yönetilen kimlik kullanabilirsiniz. Yönetilen kimlik, arama hizmetinizin kimlik bilgilerini (ApplicationID veya ApplicationSecret) kodda depolamadan Microsoft Entra ID aracılığıyla kimlik doğrulaması gerçekleştirmesini sağlar. Bu tür yönetilen kimliğin yaşam döngüsü, yalnızca bir sistem tarafından atanan yönetilen kimliğe sahip olabilecek arama hizmetinizin yaşam döngüsüne bağlıdır. Yönetilen kimliklerin nasıl çalıştığı hakkında daha fazla bilgi için bkz. Azure kaynakları için yönetilen kimlikler nedir.
Arama hizmetiniz için sistem tarafından atanan yönetilen kimliği etkinleştirin. bu iki tıklamayla yapılan bir işlemdir: etkinleştirme ve kaydetme.
3. Adım: İzinleri verme
Arama hizmetinizi yönetilen kimlik kullanacak şekilde yapılandırdıysanız, şifreleme anahtarına erişim sağlayan roller atayın.
Erişim İlkesi izin modeli üzerinde rol tabanlı erişim denetimi önerilir. Daha fazla bilgi veya geçiş adımları için Azure rol tabanlı erişim denetimi (Azure RBAC) ve erişim ilkeleri (eski) ile başlayın.
Azure portalında anahtar kasanıza gidin.
Erişim denetimi (IAM) seçeneğini belirleyin ve Rol ataması ekle'yi seçin.
Bir rol seçin:
- Azure Key Vault'ta Key Vault Crypto Service Encryption User seçin.
- Yönetilen HSM'de Yönetilen HSM Şifreleme Hizmeti Kullanıcısı seçin.
Yönetilen kimlikler'i seçin, üyeleri seçin ve ardından arama hizmetinizin yönetilen kimliğini seçin. Yerel olarak test ediyorsanız, bu rolü kendinize de atayın.
Gözden Geçir ve Ata seçin.
Rol atamasının çalışır duruma gelmesi için birkaç dakika bekleyin.
CMK için Key Vault güvenlik duvarı ve sanal ağ erişimi
Azure Yapay Zeka Arama Azure Key Vault şifreleme anahtarına erişebilmelidir.
Anahtar kasanızda güvenlik duvarı veya sanal ağ kısıtlamaları kullanılıyorsa aşağıdaki seçeneklerden birini yapılandırın:
- Arama hizmetinizi içeren seçili ağlardan erişime izin verin.
- Bu güvenlik duvarını atlamak için güvenilen Microsoft hizmetleri izin verme etkinleştirin.
Güvenilen hizmetler atlama etkinleştirildiğinde Azure Yapay Zeka Arama, genel ağ erişimi kısıtlanmış olsa bile yönetilen kimlik kullanarak anahtara güvenilir hizmet olarak erişebilir.
Güvenlik duvarı erişimi engellerse ve güvenilir hizmetlerin atlanması etkinleştirilmemişse, Azure Yapay Zeka Arama anahtarı alamaz ve CMK'ye bağlı işlemler başarısız olur.
4. Adım: Azure Yapay Zeka Arama nesnelere şifreleme anahtarı bilgileri ekleme
Şifrelenmiş bir nesne oluşturduğunuzda anahtar kasası URI'sini, anahtar adını ve anahtar sürümünü girin. Kimlik doğrulaması için bir Microsoft Entra ID uygulaması kullanıyorsanız, uygulama kimliğini ve gizli diziyi de girin.
Bir arama nesnesine müşteri tarafından yönetilen anahtar eklemek için bu bir dizin, dizin oluşturucu, veri kaynağı, beceri kümesi, vektörleştirici veya eş anlamlı eşlem olabilir; anahtarı hizmet düzeyinde veya nesne düzeyinde yapılandırabilirsiniz.
Hizmet düzeyi: Hizmet düzeyinde müşteri tarafından yönetilen bir anahtar ayarlandığında, bu anahtar varsayılan olarak yeni oluşturulan tüm arama nesnelerine uygulanır. Önceden var olan arama nesneleri için geçerli değildir.
Nesne düzeyi: Yeni bir arama nesnesi oluştururken nesne düzeyinde yeni, benzersiz bir anahtar da tanımlayabilirsiniz. Bu nesne düzeyi anahtar tanımı, varsayılan hizmet düzeyi anahtarını geçersiz kılar.
Dikkat
Hizmet düzeyi veya nesne düzeyi anahtar tanımı arasında müşteri tarafından yönetilen anahtar yapılandırmasını güncelleştirirken, güncelleştirme hizmet genelinde yayılana kadar önceki yapılandırmadaki kaynakları kullanılabilir durumda tutun. Kimliklerin kaldırılması, anahtar kasalarının silinmesi veya anahtarların çok erken kaldırılması, bazı hizmet bileşenlerinin önceki yapılandırmaya bağlı olan verilerin şifresini çözmesini engelleyebilir.
Bir nesnede CMK yapılandırmak için Azure portalını, Search Service REST API'lerini veya bir Azure SDK kullanın.
Azure portalında yeni bir nesne oluşturduğunuzda, Anahtar Kasası'nda müşteri tarafından yönetilen, önceden tanımlanmış bir anahtar belirtebilirsiniz. Azure portalı, aşağıdakiler için cmk ile şifrelemeyi etkinleştirmenize olanak tanır:
- İndeksler
- Veri kaynakları
- Dizinleyiciler
Azure portalını kullanmak için anahtar kasasının ve anahtarın mevcut olması ve anahtara yetkili erişim için önceki adımları tamamlamanız gerekir.
Azure portalında beceri kümeleri JSON görünümünde tanımlanır. Beceri kümesinde müşteri tarafından yönetilen bir anahtar sağlamak için REST API örneklerinde gösterilen JSON'yi kullanın.
Azure portalında arama hizmetinize gidin.
Arama yönetimi'nin altında Dizinler, Dizin Oluşturucular veya Veri Kaynakları'yı seçin.
Yeni bir nesne ekleyin. Nesne tanımında Microsoft tarafından yönetilen şifreleme öğesini seçin.
Müşteri tarafından yönetilen anahtarları seçin ve aboneliğinizi, kasanızı, anahtarınızı ve sürümünüzü belirtin.
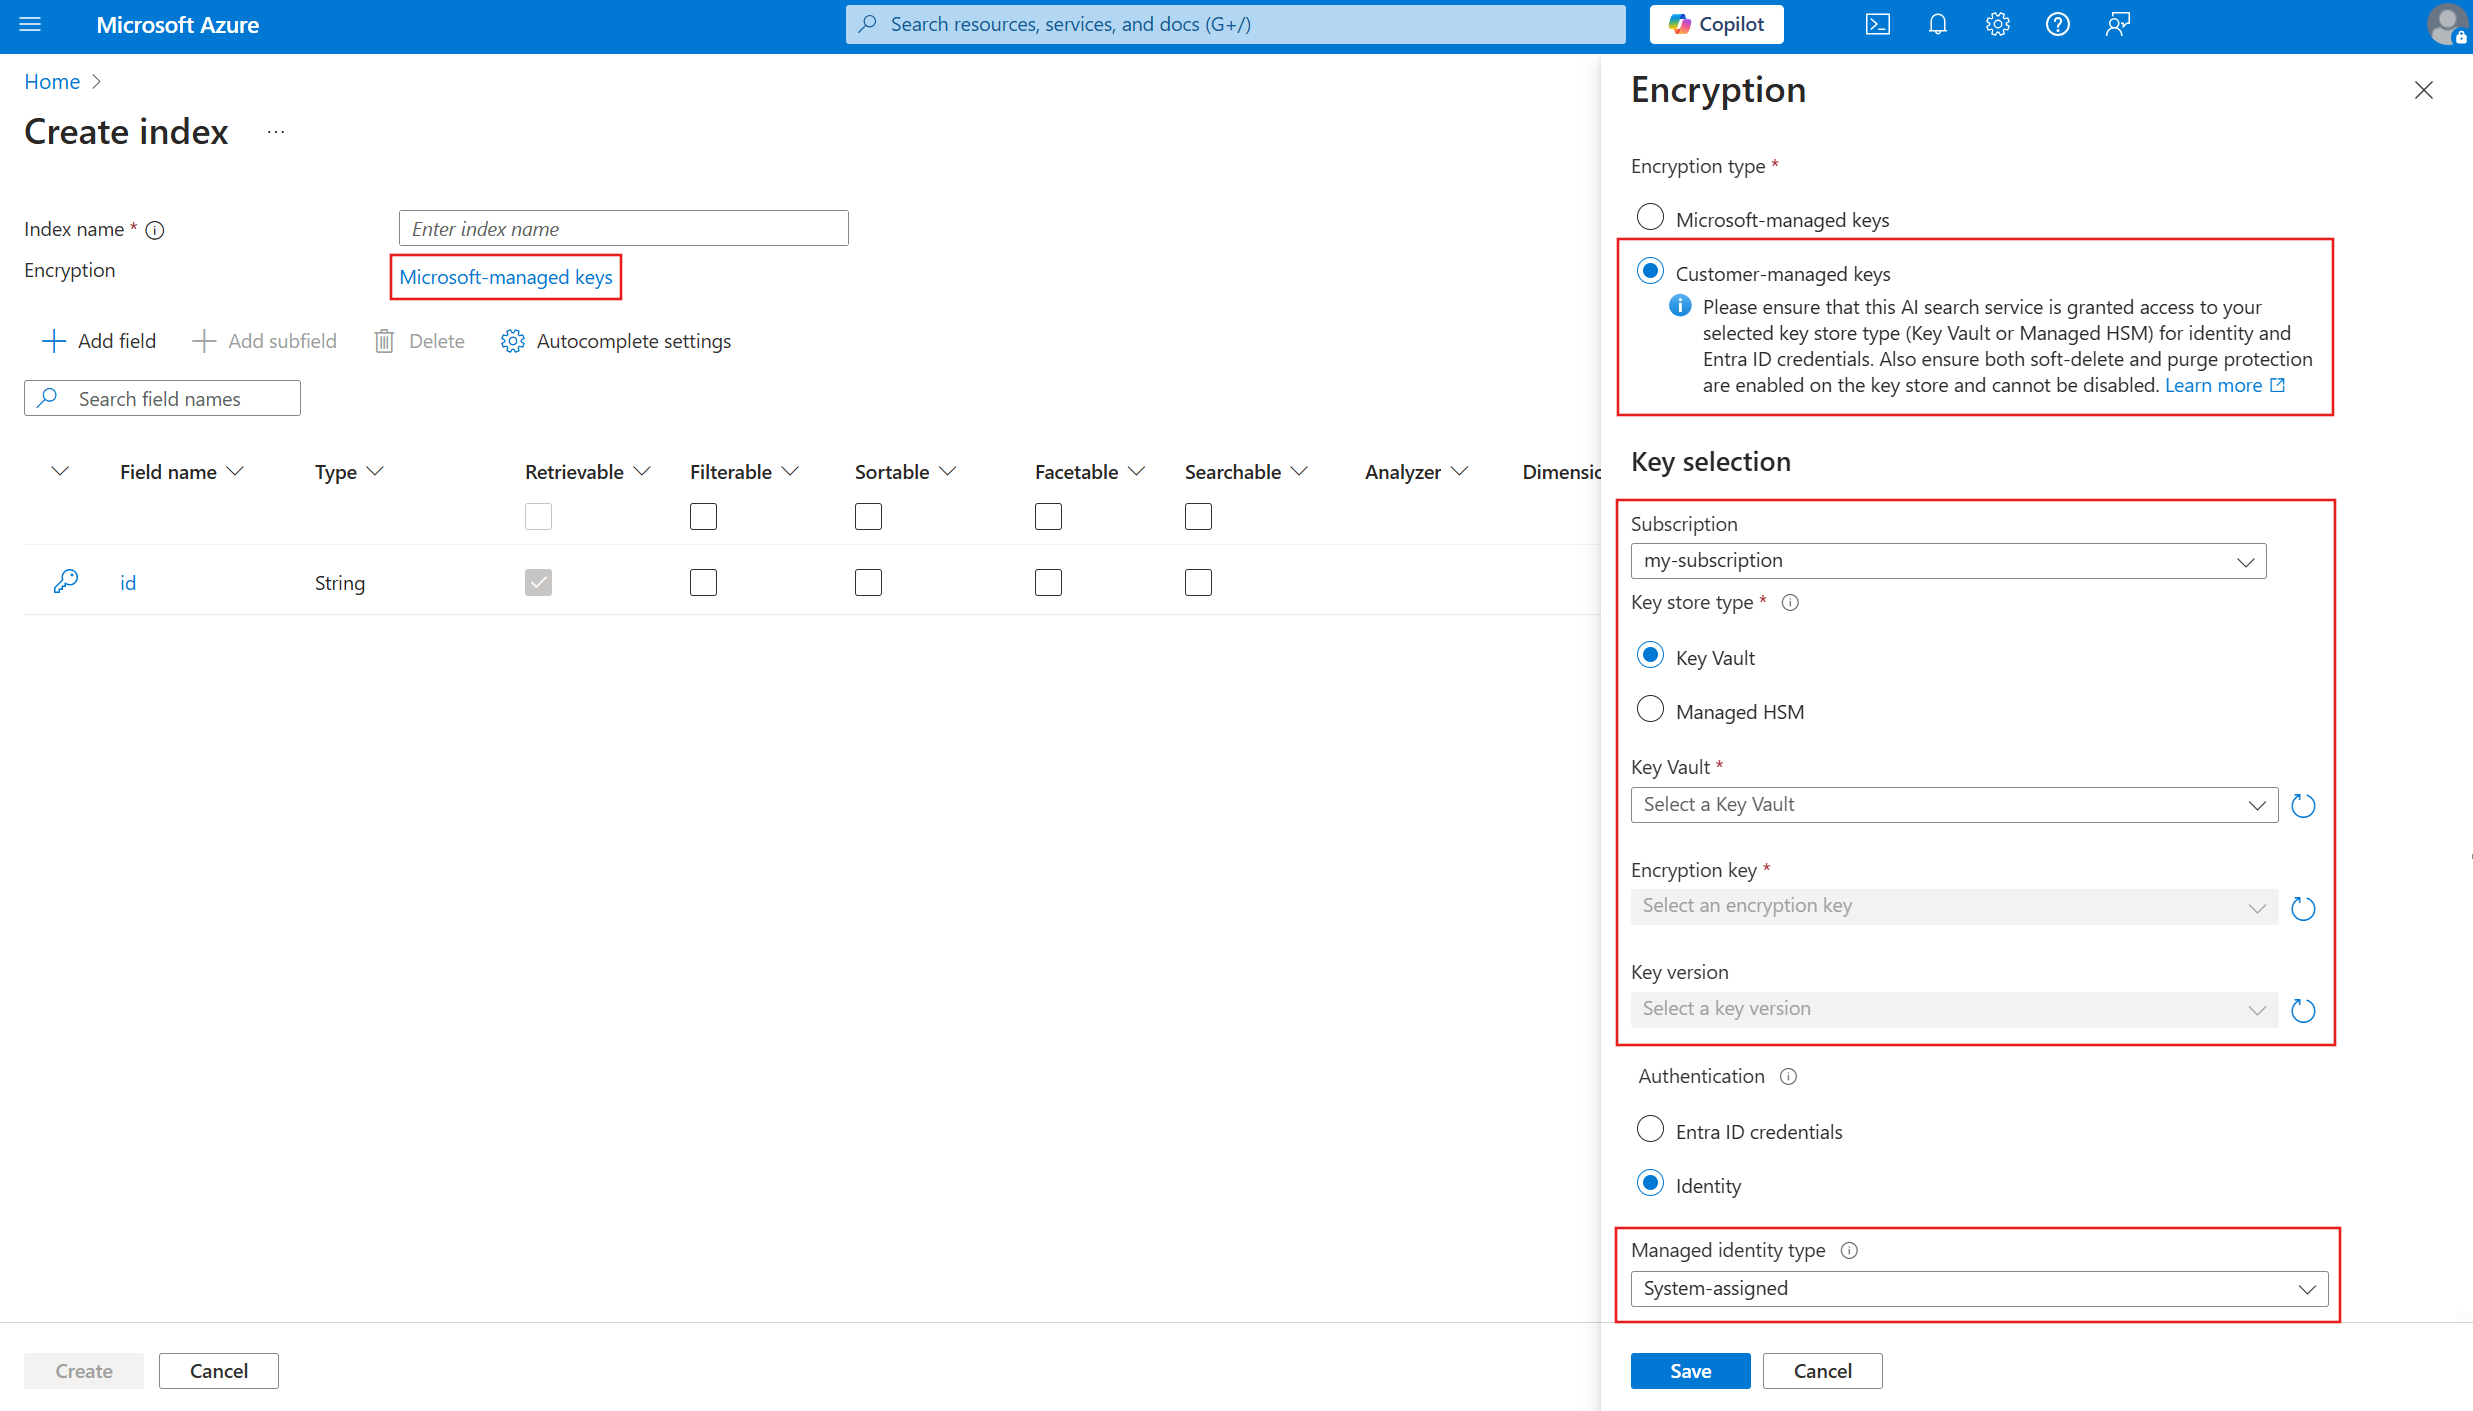
Önemli
Azure Yapay Zeka Arama'daki şifrelenmiş içerik, belirli bir version ile belirli bir anahtarı kullanacak şekilde yapılandırılır. Anahtarı veya sürümü değiştirirseniz, öncekini silmeden önce nesnenin kullanılacak şekilde güncelleştirilmiş olması gerekir. Bunun başarısız olması, nesneyi kullanılamaz hale getirir. Anahtar kaybolursa içeriğin şifresini çözemezsiniz.
CMK'yi hizmet düzeyinde yapılandırma (önizleme)
Hizmet düzeyi CMK yapılandırmasını etkinleştirmek için Arama Yönetimi REST API'sini veya Arama Yönetimi REST API'sinin 2026-03-01-preview veya sonraki bir sürümünü destekleyecek şekilde güncelleştirilen bir Azure SDK paketini kullanın. Azure portalı henüz bu özelliği desteklemez. CMK'yi hizmet düzeyinde etkinleştirdiğinizde, mevcut nesnelere şifreleme eklemezsiniz, ancak hizmet düzeyi varsayılanını geçersiz kılmak için farklı bir nesne düzeyi anahtarı belirtmediğiniz sürece, hizmette yeni oluşturulan tüm nesnelere varsayılan olarak aynı anahtarı uygularsınız.
şu anda Azure portalı hizmet düzeyinde şifrelemeyi desteklememektedir. REST API'yi doğrudan kullanın.
Arama nesnesinin hizmet düzeyi CMK'sini devralıp devralmadığını denetleme
Arama nesnesinin hizmet düzeyinde varsayılan olarak yapılandırılmış müşteri tarafından yönetilen anahtarı mı yoksa nesne düzeyinde yapılandırılmış benzersiz bir müşteri tarafından yönetilen anahtarı mı kullandığını denetlemek için, özelliğini kullanarak devralınan isServiceLevelKey şifreleme durumunu denetleyin.
şu anda Azure portalı hizmet düzeyinde şifrelemeyi desteklememektedir. REST API'yi doğrudan kullanın.
5. Adım: Şifrelemeyi test edin
Şifrelemenin çalıştığını doğrulamak için şifreleme anahtarını iptal edin, dizini sorgulayın (kullanılamaz olmalıdır) ve ardından şifreleme anahtarını yeniden devreye alın.
Bu görev için Azure portalını kullanın. Anahtara okuma erişimi veren bir rol atamanız olduğundan emin olun.
Azure Key Vault sayfasında Objects>Keys öğesini seçin.
Oluşturduğunuz anahtarı ve ardından Sil'i seçin.
Azure Yapay Zeka Arama sayfasında Search management>Indexes öğesini seçin.
Dizininizi seçin ve sorgu çalıştırmak için Arama Gezgini'ni kullanın. Bir hata ile karşılaşmanız gerekir.
Azure Key Vault Objects>Keys sayfasına dönün.
Silinen anahtarları yönet'i seçin.
Anahtarınızı ve ardından Kurtar'ı seçin.
Azure Yapay Zeka Arama dizinine dönün ve sorguyu yeniden çalıştırın. Arama sonuçlarını görmeniz gerekir. Hemen sonuç görmüyorsanız, bir dakika bekleyin ve yeniden deneyin.
CMK uyumluluğunu zorunlu kılmak için bir ilke ayarlama
Azure ilkeleri, kuruluş standartlarının uygulanmasına ve uygun ölçekte uyumluluğun değerlendirilmesine yardımcı olur. Azure Yapay Zeka Arama, CMK ile ilgili iki isteğe bağlı yerleşik ilkeye sahiptir. Bu ilkeler yeni ve mevcut arama hizmetleri için geçerlidir.
| Etkisi | Açıklama |
|---|---|
| AuditIfNotExists | Politika uyumluluğunu kontrol etme: Nesnelerin tanımlı bir müşteri tarafından yönetilen anahtarı var mı ve içerik şifrelenmiş mi?. Bu etki, içeriği olan mevcut hizmetler için geçerlidir. Bir nesne her oluşturulduğunda veya güncelleştirildiğinde ya da değerlendirme zamanlamasına göre değerlendirilir. Daha fazla bilgi edinin... |
| Reddet | İlke zorlamasını denetler: Arama hizmetinde SearchEncryptionWithCmk olarak ayarlanmış Enabledmı? Bu etki yalnızca şifreleme etkin olarak oluşturulması gereken yeni hizmetler için geçerlidir. Mevcut hizmetler çalışır durumda kalır ancak hizmete düzeltme eki uygulamadığınız sürece bunları güncelleştiremezsiniz. Hizmetleri sağlamak için kullanılan araçların hiçbiri bu özelliği kullanıma sunmaz, bu nedenle ilkeyi ayarlamanın sizi programlı kurulumla sınırladığını unutmayın. |
Politika atama
Azure portalında yerleşik bir ilkeye gidin ve Assign öğesini seçin.
Azure portalında AuditIfExists ilkesinin bir örneği aşağıda verilmişti:
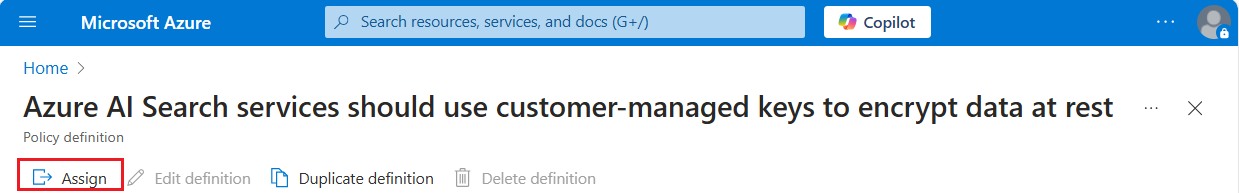
Aboneliği ve kaynak grubunu seçerek ilke kapsamını ayarlayın. İlkenin uygulanmaması gereken tüm arama hizmetlerini hariç tutun.
Varsayılan değerleri kabul edin veya değiştirin. Gözden geçir ve oluştur'u ve ardından Oluştur'u seçin.
CMK politika zorlamasını etkinleştir
Aboneliğinizdeki bir kaynak grubuna ilke atadığınızda, ilke hemen geçerlilik kazanır. Denetim ilkeleri uyumlu olmayan kaynaklara bayrak ekler, ancak Reddetme ilkeleri uyumlu olmayan arama hizmetlerinin oluşturulmasını ve güncelleştirilmesini engeller. Bu bölümde uyumlu bir arama hizmeti oluşturma veya bir hizmeti uyumlu hale getirmek için güncelleştirme açıklanmaktadır. Nesneleri uyumlu hale getirmek için bu makalenin birinci adımından başlayın.
Uyumlu arama hizmeti oluşturma
Yeni arama hizmetlerini, SearchEncryptionWithCmk ayarını Enabled olarak belirleyerek oluşturun.
Ne Azure portalı ne de komut satırı araçları (Azure CLI ve Azure PowerShell) bu özelliği yerel olarak sağlamaz, ancak Management REST API kullanarak bir arama hizmetini CMK ilke tanımıyla sağlayabilirsiniz.
Bu örnek, AZURE AI SEARCH hizmetinizi REST API'leriyle yönetmeSearchEncryptionWithCmk özelliğini içerecek şekilde değiştirilmiştir.
### Create a search service (provide an existing resource group)
@resource-group = my-rg
@search-service-name = my-search
PUT https://management.azure.com/subscriptions/{{subscriptionId}}/resourceGroups/{{resource-group}}/providers/Microsoft.Search/searchServices/{{search-service-name}}?api-version=2025-05-01 HTTP/1.1
     Content-type: application/json
     Authorization: Bearer {{token}}

    {
        "location": "North Central US",
        "sku": {
            "name": "basic"
        },
        "properties": {
            "replicaCount": 1,
            "partitionCount": 1,
            "hostingMode": "default",
            "encryptionWithCmk": {
                "enforcement": "Enabled"
        }
      }
    }
Mevcut arama hizmetini güncelleştirme
Artık uyumlu olmayan mevcut arama hizmetleri için, Services - Güncelleştirme API veya Azure CLI az resource update komutunu kullanarak bunlara düzeltme eki uygulayın. Hizmetlere düzeltme eki uygulamak, arama hizmeti özelliklerini güncelleştirme özelliğini geri yükler.
PATCH https://management.azure.com/subscriptions/<your-subscription-Id>/resourceGroups/<your-resource-group-name>/providers/Microsoft.Search/searchServices/<your-search-service-name>?api-version=2025-05-01

{
  "properties": {
      "encryptionWithCmk": {
          "enforcement": "Enabled"
      }
  }
}
Şifreleme anahtarlarını döndürme veya güncelleştirme
Anahtarları döndürmek veya Azure Key Vault Donanım Güvenlik Modülü'ne (HSM) geçirmek için aşağıdaki yönergeleri kullanın.
Anahtar döndürme için Azure Key Vault'un otomatik döndürme özelliklerini kullanın. Otomatik döndürme kullanıyorsanız, nesne tanımlarında anahtar sürümünü atlayın. Belirli bir sürüm yerine en son anahtar kullanılır.
Bir anahtarı veya onun sürümünü değiştirdiğinizde, eski değerleri silmeden önce anahtarı kullanan herhangi bir nesneyi yeni değerleri kullanacak şekilde güncelleştirin. Aksi takdirde, nesnenin şifresi çözülemediğinden kullanılamaz duruma gelir.
CMK'yi hizmet düzeyinde yapılandırdıysanız, hizmet düzeyi anahtarını döndürmek ileriye doğru yeni oluşturulan nesneler için geçerlidir. Önceki hizmet düzeyi anahtarını zaten devralan nesneler yeni anahtarı otomatik olarak alır, bu nedenle bunları güncelleştirmeniz gerekmez. Ancak, döndürmek istediğiniz nesne düzeyinde bir anahtarla yapılandırılmış nesneleriniz varsa, bu nesneleri yeni anahtarı kullanacak şekilde güncelleştirmeniz gerekir.
Anahtarlar 60 dakika boyunca önbelleğe alınır. Anahtarları test ederken ve döndürürken bunu unutmayın.
Dizin veya eş anlamlı eşlem tarafından kullanılan anahtarı belirleyin.
Anahtar kasasında yeni bir anahtar oluşturun, ancak özgün anahtarı kullanılabilir durumda bırakın. Bu adımda anahtar kasasından HSM'ye geçiş yapabilirsiniz.
Yeni değerleri kullanmak için bir dizin veya eş anlamlı eşlem üzerindeki encryptionKey özelliklerini güncelleştirin. Yalnızca başlangıçta bu özellik ile oluşturulan nesneler farklı bir değer kullanacak şekilde güncelleştirilebilir.
Anahtar kasasında önceki anahtarı devre dışı bırakın veya silin. Yeni anahtarın kullanıldığını doğrulamak için anahtar erişimini izleyin.
Performans nedeniyle, arama hizmeti anahtarı birkaç saate kadar önbelleğe alır. Anahtarı yeni bir anahtar sağlamadan devre dışı bırakır veya silerseniz, önbellek süresi dolana kadar sorgular geçici olarak çalışmaya devam eder. Ancak, arama hizmeti artık içeriğin şifresini çözemedikten sonra şu iletiyi alırsınız: "Access forbidden. The query key used might have been revoked - please retry."
Key Vault ipuçları
Azure Key Vault'a yeniyseniz, temel görevler hakkında bilgi edinmek için bu hızlı başlangıç kılavuzunu inceleyin: PowerShell kullanarak Azure Key Vault'ta bir sırrı ayarlayın ve alın.
İhtiyacınız olan sayıda anahtar kasası kullanın. Anahtarlar, yönetim altında, farklı anahtar kasalarında bulunabilir. Arama hizmeti, her biri farklı bir müşteri tarafından yönetilen şifreleme anahtarıyla şifrelenmiş ve farklı anahtar kasalarında depolanan birden çok şifrelenmiş nesneye sahip olabilir.
Aynı Azure kiracısını kullanarak yönetilen anahtarınızı rol atamaları aracılığıyla ve bir sistem veya kullanıcı tarafından yönetilen kimlik üzerinden bağlanarak alabilirsiniz. Kiracı oluşturma hakkında daha fazla bilgi için bkz. Yeni kiracı ayarlama.
Azure Key Vault bir güvenlik duvarıyla korunuyorsa, Azure Yapay Zeka Arama'ün anahtara erişebilmesi için Güvenilen Microsoft hizmetlerinin bu güvenlik duvarını atlamasına izin ver seçeneğini etkinleştirdiğinizden emin olun.
Bir anahtar kasasında temizleme korumasını ve geçici silmeyi etkinleştirin. Müşteri tarafından yönetilen anahtarlarla şifrelemenin doğası gereği, Azure Key Vault anahtarınız silinirse kimse verilerinizi alamaz. Yanlışlıkla Key Vault anahtar silme işlemlerinden kaynaklanan veri kaybını önlemek için, key vault geçici silme ve temizleme koruması etkinleştirilmelidir. Geçici silme varsayılan olarak etkindir, bu nedenle yalnızca bilerek devre dışı bırakırsanız sorunlarla karşılaşırsınız. Temizleme koruması varsayılan olarak etkin değildir, ancak Azure Yapay Zeka Arama cmk ile şifreleme için gereklidir.
Anahtar kullanımını izleyebilebilmeniz için anahtar kasasında günlüğe kaydetmeyi etkinleştirin.
Anahtarlar için otomatik yenilemeyi etkinleştirin veya anahtar kasası anahtarlarının, uygulama sırlarının ve kaydın rutin rotasyonu sırasında katı prosedürleri izleyin. Eskileri silmeden önce her zaman tüm şifrelenmiş içeriği yeni gizli dizileri ve anahtarları kullanacak şekilde güncelleştirin. Bu adımı kaçırırsanız içeriğinizin şifresi çözülemez.
Şifrelenmiş içerikle çalışma
CMK kullanarak, fazladan şifreleme/şifre çözme çalışması nedeniyle hem dizin oluşturma hem de sorgular için gecikme yaşayabilirsiniz. Azure Yapay Zeka Arama şifreleme etkinliğini günlüğe kaydetmez, ancak anahtar kasası günlüğü aracılığıyla anahtar erişimini izleyebilirsiniz.
Anahtar kasası yapılandırmasının bir parçası olarak günlüğe kaydetmeyi etkinleştirmenizi öneririz.
Anahtar kasasına, çalışma alanını veri saklama için kullanan bir tanılama ayarı ekleyin.
Kategori için denetim veya allLogs'ı seçin, tanılama ayarına bir ad verin ve kaydedin.
FAQs
Hizmet düzeyinde tanımlanan müşteri tarafından yönetilen anahtar ile nesne düzeyinde tanımlanan müşteri tarafından yönetilen anahtar arasında bir arama nesnesini değiştirebilir miyim?
- Yes. Hizmet düzeyi CMK'sini yapılandırdığınızda, her yeni arama nesnesi varsayılan olarak bu anahtarı kullanır. Nesne düzeyi tanımında farklı bir anahtar yapılandırırsanız, nesne düzeyi anahtarı hizmet düzeyi anahtarından önceliklidir. Nesne düzeyi anahtar tanımını kaldırırsanız, arama nesnesi varsayılan olarak hizmet düzeyinde tanımlanan müşteri tarafından yönetilen anahtara geri döner.
Sonraki adımlar
Azure güvenlik mimarisini bilmiyorsanız Azure Security belgelerini ve özellikle şu makaleyi gözden geçirin: