Eu não consigo acessar nada mesmo com a internet funcionando

Anônima
2015-09-16T00:21:36+00:00

Boa noite, bem o meu problema é o seguinte:

Faz 2 dias que minha internet se estabilizou até então tudo bem, mas, eu não consigo acessar o google chrome que ele diz que tem um problema de conexão, e o único navegador ao qual eu consigo acessar a internet é o Edge, o meu Skype fica tentando reconexão direto, (sendo que ontem estava funcionando até um certo momento, e esses vírus ou malware fica sempre abrindo abas ao qual eu não pedi para abrir por exemplo , ontem enquanto eu jogava um jogo instalado "LOL" o google chrome abria e expandia muitas abas de anuncio sem a minha autorização e mesmo finalizando o processo, ele reabria e já no Edge eu entro em um site específico e ele as vezes sai da página e abre uma pagina de anúncios ao qual eu não posso voltar para a página anterior ), além de todos os antivírus que eu tento baixar , ele dá erro na conexão sendo que ela está funcionando e não finaliza a instalação (já me sujeitei a baixar Avast , avg , baidu e tentei baixar o navegador Firefox mas nenhum eu consigo êxito) . Acredito eu que seja vírus neste momento estou com 2 app de remoção de malware ou vírus (um é da Microsoft e o outro é da Sophos e estão vasculhando mas até agr não encontraram nada) .

Informação:

Windows : 10

Tipo de Sistema: 64x bits

Internet: Net virtua

Me ajudem pf T.T

Windows para casa | Windows 10 | Segurança e privacidade

Pergunta bloqueada. Essa pergunta foi migrada da Comunidade de Suporte da Microsoft. É possível votar se é útil, mas não é possível adicionar comentários ou respostas ou seguir a pergunta.

0 comentários Sem comentários
Resposta aceita pelo autor da pergunta
Anônima
2015-09-22T11:19:46+00:00

Você usou só a verificação de ameaças, que não é tão completa como a que é mostrada no tutorial que te passei. Siga as dicas abaixo para fazer a limpeza completa:

Como executar uma verificação personalizada com o Malwarebytes:

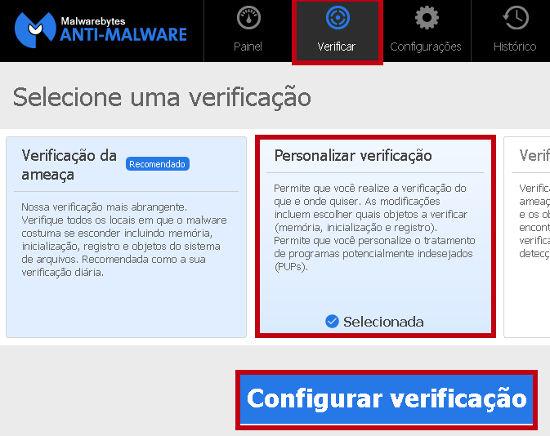
  • Abra o Malwarebytes > Clique em Verificar > clique em Personalizar verificação > Clique em Configurar verificação:

Expandir esta imagem

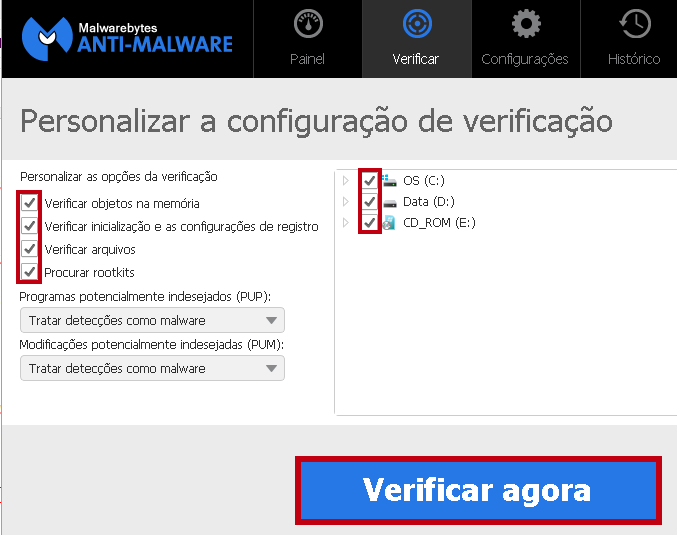
Surgirá mais esta tela abaixo na qual você marcará todas as caixinhas do lado direito da tela para que todas as áreas de seu PC e mídias removíveis ligadas a ele possam ser escaneadas. E do lado esquerdo da tela deixe marcadas todas estas opções:

Verificar objetos na memória Verificar inicialização e as configurações de registroVerificar arquivosProcurar rootkits

Quanto ao restante, deixe da forma já pré-configurada pelo Malwarebytes. 

Depois disto clique no botão Verificar Agora como mostra a imagem abaixo:

Expandir esta imagem

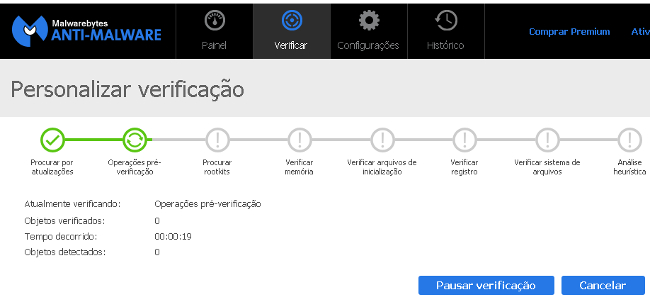
Aguarde enquanto o escaneamento é realizado. Ele demora de acordo com a quantidade de arquivos que você possua em seu computador:

Expandir esta imagem

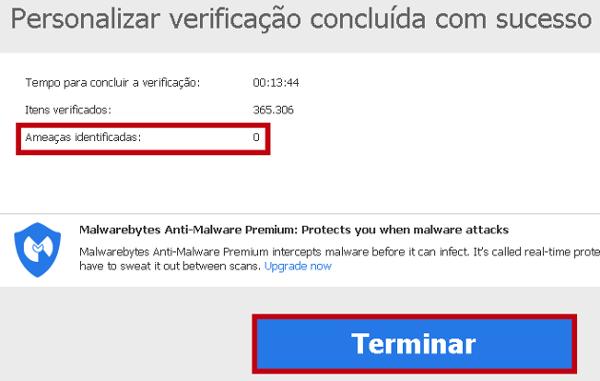
Assim que a verificação terminar, aparecerá a frase Personalizar verificação completada com sucesso. Caso seu PC esteja seguro e sem ameaças, uma mensagem parecida com esta abaixo aparecerá informando que "Ameaças Identificadas: 0" (Ou seja: Nenhum ítem malicioso foi detectado). Neste caso tudo está certo, seu computador está normal e você clicará no botão Terminar:

Expandir esta imagem

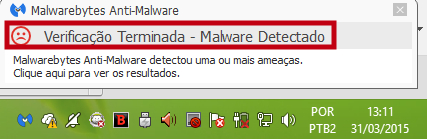
Caso seja detectada alguma ameaça em seu PC surgirá uma mensagem como esta abaixo próximo ao relógio do Windows com a frase Verificação Terminada - Malware Detectado na qual você clicará nela:

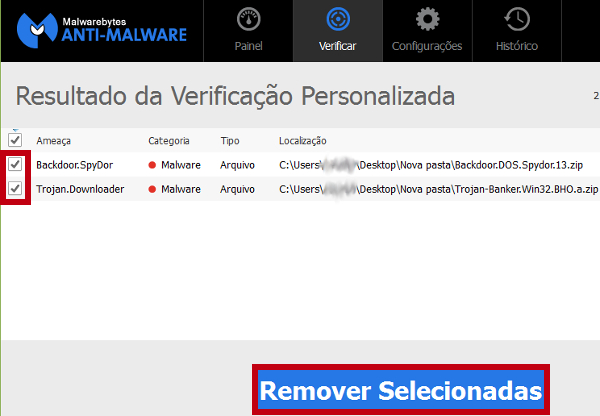
Neste momento aparecerá quais os malwares e itens potencialmente indesejáveis que foram detectados e os locais onde eles se encontram. Para remover a infecção, deixe todas as caixinhas marcadas em todos os itens que queira remover e clique no botão Remover Selecionadas, como mostra esta imagem:

Expandir esta imagem

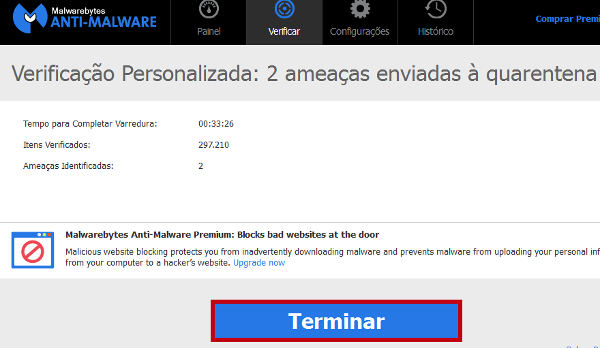
Surgirá então uma outra tela parecida com esta abaixo informando que as ameaças foram enviadas à quarentena, na qual você clicará no botão Terminar:

Alguns malwares são rebeldes e podem necessitar de uma reinicialização do PC para que sejam removidos. Caso isto seja solicitado pelo Malwarebytes, aceite esta reinicialização pelo Malwarebytes.

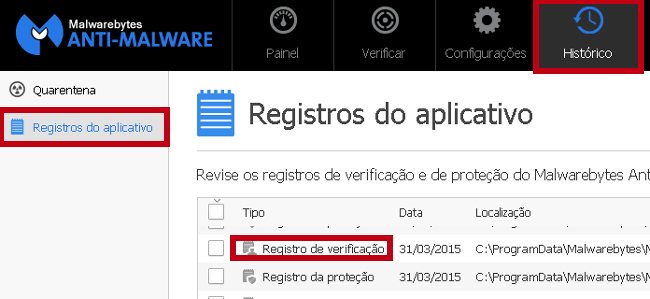
Depois disto é só postar o novo Registro de Verificação que o Malwarebytes irá criar em sua próxima resposta:

Expandir esta imagem

Esta resposta foi útil?

0 comentários Sem comentários

37 respostas adicionais

Classificar por: Mais Novo
  1. Anônima
    2015-09-19T21:22:45+00:00

    Tá aqui

    ~ ZHPCleaner v2015.9.19.352 by Nicolas Coolman (2015/09/19)

    ~ Run by Larissa (Administrator)  (19/09/2015 16:42:38)

    ~ Site : http://www.nicolascoolman.fr

    ~ Facebook : https://www.facebook.com/nicolascoolman1

    ~ State version : Version OK

    ~ Type : Reparo

    ~ Report : H:\Users\Antonio\Desktop\ZHPCleaner.txt

    ~ Quarantine : H:\Users\Antonio\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt

    ~ UAC : Activate

    ~ Boot Mode : Normal (Normal boot)

    Windows 10 Pro, 64-bit  (Build 10240)

    ---\  Serviços (0)

    ~ Nenhum ítem malicioso o desnecessários foi encontrado.

    ---\  Navegadores de Internet (0)

    ---\  Arquivo hosts (2)

    SUBSTITUIDO:  

    Número de redirecionamentos encontrados 1/20

    ---\  Tarefas automáticas agendadas. (0)

    ~ Nenhum ítem malicioso o desnecessários foi encontrado.

    ---\  Explorer ( Arquivos, Pastas) (17)

    MOVIDO pasta: H:\Users\Antonio\AppData\Roaming\5.exe    =>PUP.Optional.Pirrit

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\https_cdncache-a.akamaihd.net_0.localstorage    =>PUP.Optional.AkamaiHD

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\https_cdncache-a.akamaihd.net_0.localstorage-journal    =>PUP.Optional.AkamaiHD

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\https_pstatic.bestpriceninja.com_0.localstorage    =>PUP.Optional.BestPriceNinja

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\https_pstatic.bestpriceninja.com_0.localstorage-journal    =>PUP.Optional.BestPriceNinja

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_br.similarsites.com_0.localstorage    =>PUP.Optional.SimilarSites

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_br.similarsites.com_0.localstorage-journal    =>PUP.Optional.SimilarSites

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_pstatic.bestpriceninja.com_0.localstorage    =>PUP.Optional.BestPriceNinja

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_pstatic.bestpriceninja.com_0.localstorage-journal    =>PUP.Optional.BestPriceNinja

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_www.v9.com_0.localstorage    =>PUP.Optional.V9Software

    MOVIDO pasta: H:\Users\Antonio\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_www.v9.com_0.localstorage-journal    =>PUP.Optional.V9Software

    MOVIDO pasta: H:\Windows\SECOH-QAD.exe    =>HackTool.KMSpico

    MOVIDO arquivo: H:\Users\Antonio\AppData\Roaming\Opera Software\Opera Stable\Extensions\fijhlnmmmgflacagjecncpmpnhjieggk  =>PUP.Optional.CrossRider

    MOVIDO arquivo: H:\ProgramData\Microsoft Toolkit  =>HackTool.AutoKMS

    MOVIDO arquivo: H:\ProgramData\Microsoft\Windows\Start Menu\Programs\KMSpico  =>HackTool.KMSpico

    MOVIDO arquivo: H:\WINDOWS\AutoKMS  =>HackTool.AutoKMS

    MOVIDO arquivo: H:\Users\Antonio\Music\BearShare  =>PUP.Optional.BearShare

    ---\  Registro ( Chaves, Valores, Dados ) (28)

    SUPRIMIDO chave*: HKCU\Software\I - Cinema-nv []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: HKCU\Software\CinemaPlus-3.2cV05.09-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: HKCU\Software\CinemaPlus_1.3dV28.08-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: HKCU\Software\GoHD-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: HKCU\Software\I - Cinema-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\I - Cinema-nv []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\GoHD-nv []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\I - Cinema-nv []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\GoHD-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\I - Cinema-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave: HKEY_USERS\S-1-5-21-3881480461-1328551782-2652260182-1001\Software\CinemaPlus-3.2cV05.09-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave: HKEY_USERS\S-1-5-21-3881480461-1328551782-2652260182-1001\Software\GoHD-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: HKEY_USERS\S-1-5-21-3881480461-1328551782-2652260182-1001\Software\I - Cinema []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave: HKEY_USERS\S-1-5-21-3881480461-1328551782-2652260182-1001\Software\I - Cinema-nv []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave: HKEY_USERS\S-1-5-21-3881480461-1328551782-2652260182-1001\Software\I - Cinema-nv-ie []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: HKEY_USERS\S-1-5-21-3881480461-1328551782-2652260182-1001\Software\Classes\BoBrowser.3L77NGVBGDB3C3DIF3737IEHXU []  =>PUP.Optional.BoBrowser

    SUPRIMIDO chave*: HKEY_USERS\S-1-5-21-3881480461-1328551782-2652260182-1001\Software\Classes\BoBrowsHTML.3L77NGVBGDB3C3DIF3737IEHXU [BoBrowser HTML Document]  =>PUP.Optional.BoBrowser

    SUPRIMIDO chave: HKCU\Software\I - Cinema []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\Software\Classes\Installer\Products\93BAD29AC2E44034A96BCB446EB8552E [globalupdate Helper]  =>PUP.Optional.GlobalUpdate

    SUPRIMIDO chave*: [X64] HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WdsManPro []  =>PUP.Optional.WdsManPro

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\GoHD-nv-edge []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\I - Cinema []  =>PUP.Optional.CrossRider

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\WdsManPro []  =>PUP.Optional.WdsManPro

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\WordSurfer_1.10.0.19 []  =>PUP.Optional.WordSurfer

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2} [globalupdate Inc.]  =>PUP.Optional.GlobalUpdate

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\WordSurferAutoUpdateClient_RASAPI32 []  =>PUP.Optional.WordSurfer

    SUPRIMIDO chave*: [X64] HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\WordSurferAutoUpdateClient_RASMANCS []  =>PUP.Optional.WordSurfer

    SUPRIMIDO valor: HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\GoogleChromeAutoLaunch_CAB83D23BEA78C213B3D417EA5E03903 ["H:\Program Files (x86)\Google\Chrome\Application\chrome.exe" --no-startup-window]  =>PUP.Optional.CrossBrowse

    ---\ Resultado de reparação

    Reparação efectuada com sucesso

    ~ Este navegador está faltando ! (Mozilla Firefox)

    ~ O sistema foi reiniciado.

    ---\ Estatísticas

    ~ Items scan : 814

    ~ Items encontrado : 1

    ~ items cancelados : 2

    ~ Items réparo : 45

    ~ End of clean in 0 minutes

    ===================

    ZHPCleaner-[R]-19092015-16_43_25.txt

    ZHPCleaner-[S]-19092015-16_39_57.txt

    Esta resposta foi útil?

    0 comentários Sem comentários
  2. Anônima
    2015-09-19T18:08:20+00:00

      Faça o download do < **ZHPCleaner** >  ( ... de Nicolas Coolman )

    Obs: Ao acessar o link acima clique no botão Télécharger referente ao ZHPCleaner para baixá-lo, tal como mostra a imagem abaixo:

    Para executá-lo corretamente siga as dicas desta postagem:

    **Tutorial completo do ZHPCleaner**

    Após a utilização dele, copie todo o conteúdo do seu relatório ZHPCleaner.txt e poste em sua próxima resposta.

    Esta resposta foi útil?

    0 comentários Sem comentários
  3. Anônima
    2015-09-19T17:50:29+00:00

    Muito bem, vários outros problemas foram removidos pelo Junkware Removal Tool.

    _________________________________________________________________________________________

    Desative temporariamente seu antivírus para evitar conflitos.

    * Acesse este link abaixo e clique no primeiro botão da esquerda que é o botão Download Zoek.exe:

    http://www.hijackthis.nl/smeenk/

    Salve-o no Desktop (Área de Trabalho).

     Para executá-lo corretamente siga as dicas deste tutorial:

    **Exclua adwares e outras ameaças de seu PC e browsers com o aplicativo Zoek**

    * Assim que ele concluir a limpeza dos problemas acesse o log (relatório) do Zoek que estará em C:*zoek-results.txt* e copie todo seu conteúdo e poste em sua próxima resposta.

    Não tinha como mandar ele por aqui pq era muita coisa ai teve que ser por download mesmo

    Aqui está :

    http://rghost.net/private/6rCrwCJbX/af3be9439bb06d71943c12a94fca7f5d

    Esta resposta foi útil?

    0 comentários Sem comentários
  4. Anônima
    2015-09-18T10:23:45+00:00

    Muito bem, vários outros problemas foram removidos pelo Junkware Removal Tool.

    _________________________________________________________________________________________

    Desative temporariamente seu antivírus para evitar conflitos.

    * Acesse este link abaixo e clique no primeiro botão da esquerda que é o botão Download Zoek.exe:

    http://www.hijackthis.nl/smeenk/

    Salve-o no Desktop (Área de Trabalho).

     Para executá-lo corretamente siga as dicas deste tutorial:

    **Exclua adwares e outras ameaças de seu PC e browsers com o aplicativo Zoek**

    * Assim que ele concluir a limpeza dos problemas acesse o log (relatório) do Zoek que estará em C:*zoek-results.txt* e copie todo seu conteúdo e poste em sua próxima resposta.

    Esta resposta foi útil?

    0 comentários Sem comentários