NetBIOSでアクセスする場合のユーザ認証について

Anonymous
2023-07-08T22:51:34+00:00

以下のスレッドに対する追加の質問です。

ネットワーク共有フォルダにIPアドレスでアクセスできない - Microsoft コミュニティ

WindowsServer2022をファイルサーバにし、ネットワーク共有フォルダを作成しています。

器機の構成は、以下の通りです。

クライアントPC:Windows10

ファイルサーバ:WindowsServer2022

ADサーバ :samba4(Linux)

ファイルサーバの優先DNSサーバをADサーバ以外のIPアドレスを設定した場合、

ファイルサーバにホスト名のみでアクセスできますが、IPアドレスではできません。

ホスト名は、NetBIOSの影響でアクセスできますがこの場合は、どのようなユーザ認証で

アクセスできるのでしょうか?

ーーーーーー

申し訳ございません。

優先DNSサーバにADサーバ以外のIPアドレスを設定していたのは、ファイルサーバでした。

上記を訂正します。

家庭向け Windows | Windows 10 | ファイル、フォルダー、ストレージ

ロックされた質問。 この質問は、Microsoft サポート コミュニティから移行されました。 役に立つかどうかに投票することはできますが、コメントの追加、質問への返信やフォローはできません。

0 件のコメント コメントはありません
質問作成者が受け入れた回答
Anonymous
2023-07-16T03:09:00+00:00

Hyper-Vの「内部」ネットワークのサブドメインとホストOSのローカルネット(Hyper-Vの「外部」ネットワーク)のサブドメインはどういう名前にしましたか?

もしくはローカルネットはご自宅のLANでサブドメイン名が無いのであれば、理解できます。

ADサーバー内蔵DNSは正しく逆引きホスト名を返すが、他のDNSは逆引きはもちろん正引きDNSも動作しないので、NBTによる名前解決が行われている状況が問題の本質です。それは他のDNSがクライアントPC(またはファイルサーバー)から到達不能なアドレスか回答権限の無いゾーンにあるかの何れかと思われます。

障害があったADサーバー以外のDNSはどのような設定になっていたのか知る手段が無いと回答は得られないでしょう。

この回答は役に立ちましたか?

1 人がこの回答が役に立ったと思いました。
0 件のコメント コメントはありません

36 件の追加の回答

並べ替え方法: 最も役に立つ
  1. Anonymous
    2023-07-16T00:19:01+00:00

    CLPC02 は、Windows10で、VMに作った検証用の環境です。

    Windows2022は、ありませんがsamba4のADサーバはあります。

    ドメイン環境は、本番と同じです。

    検証環境は、本番機の構成を元にドメインをすべて作り直したということですね。Samba4.xxにBIND9が付属すると云っても結構手間がかかっているのではないですか?Sambaのバージョン、Linuxのディストリビューションとバージョンなども参考までに教えてください。

    Active DirectoryサーバーにSamba4.xxを使っているのは分かるのですが、クライアントPCとファイルサーバーが参加しているドメインのドメインコントローラーはADサーバーとどういう関係にありますか?

    この構成だとADサーバーが唯一のドメインコントローラーであり、且つ唯一のDNSがADサーバーのようになるのが必然のようですが。

    ADサーバ以外のDNSは何処にあり、何をフォワードしてたのか気になります。本番環境は、どの程度の規模のドメインになるのでしょう?

    また、SMBv1サーバー・クライアントをWindows 10で有効化していた理由は何ですか?

    samba及びOSのバージョンは、以下の通りです。

    ・CentOS Linux release 7.9.2009 (Core)

    ・samba 4.10.0

    DNSは、SAMBA_INTERNAL(samba内蔵)を使用し、外部への接続はフォワードを設定しています。

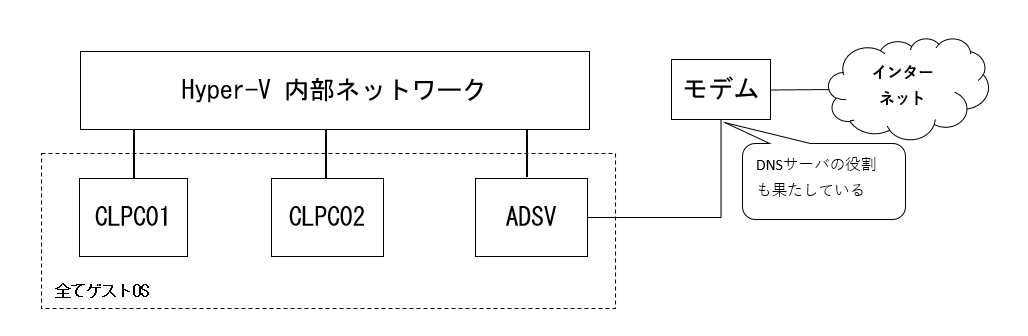
    構成図に外部接続も追記しました。
    画像

    ADSVのドメインに参加しています。

    本番環境は、samba4のドメインにクライアントPCが5台ほど参加しています。

    SMBv1は、デフォルトで有効になっていたと思います。

    この回答は役に立ちましたか?

    0 件のコメント コメントはありません
  2. Anonymous
    2023-07-15T23:31:58+00:00

    CLPC02 は、Windows10で、VMに作った検証用の環境です。

    Windows2022は、ありませんがsamba4のADサーバはあります。

    ドメイン環境は、本番と同じです。

    検証環境は、本番機の構成を元にドメインをすべて作り直したということですね。Samba4.xxにBIND9が付属すると云っても結構手間がかかっているのではないですか?Sambaのバージョン、Linuxのディストリビューションとバージョンなども参考までに教えてください。

    Active DirectoryサーバーにSamba4.xxを使っているのは分かるのですが、クライアントPCとファイルサーバーが参加しているドメインのドメインコントローラーはADサーバーとどういう関係にありますか?

    この構成だとADサーバーが唯一のドメインコントローラーであり、且つ唯一のDNSがADサーバーのようになるのが必然のようですが。

    ADサーバ以外のDNSは何処にあり、何をフォワードしてたのか気になります。本番環境は、どの程度の規模のドメインになるのでしょう?

    また、SMBv1サーバー・クライアントをWindows 10で有効化していた理由は何ですか?

    この回答は役に立ちましたか?

    0 件のコメント コメントはありません
  3. 削除済み

    この回答は当社の行動規範に違反したため削除されました。 アクションを実行する前にこの回答を手動で報告したか、自動検出機能により特定しました。 詳細については、当社の行動規範を参照してください。


    コメントはオフになっています。 詳細情報

  4. Anonymous
    2023-07-15T13:05:52+00:00

    基本的なことをお尋ねします。

    WindowsServer2022をファイルサーバにし、ネットワーク共有フォルダを作成しています。

    器機の構成は、以下の通りです。

    クライアントPC:Windows10

    ファイルサーバ:WindowsServer2022

    ADサーバ :samba4(Linux)

    Active DirectoryサーバーにSamba4.xxを使っているのは分かるのですが、クライアントPCとファイルサーバーが参加しているドメインのドメインコントローラーはADサーバーとどういう関係にありますか?

    検証した環境は、全てHyper-VのゲストOSで以下のような構成になっています。

    パケットキャプチャは、CLPC01からCLPC02にアクセスしたときのものです。

    ゲストOS OS同士の通信になります。

    この回答は役に立ちましたか?

    0 件のコメント コメントはありません