Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Note
Pencarian Azure AI tersedia melalui portal Azure, REST API, dan Azure SDK. Ini juga mendukung Foundry IQ, lapisan pengetahuan terkelola yang mengubah konten perusahaan menjadi pangkalan pengetahuan yang dapat digunakan kembali dan sadar izin untuk agen di portal Microsoft Foundry.
Meskipun Pencarian Azure AI adalah layanan wilayah tunggal, Anda dapat mencapai keandalan yang lebih tinggi dengan menyebarkan beberapa layanan pencarian dengan konfigurasi dan konten yang identik di beberapa wilayah.
Artikel ini menjelaskan komponen solusi multi-wilayah, yang bergantung pada skrip atau kode kustom Anda untuk menangani failover jika layanan menjadi tidak tersedia.
Untuk informasi selengkapnya tentang fitur keandalan Pencarian Azure AI, termasuk ketahanan intra-regional melalui zona ketersediaan, lihat Keandalan di Pencarian Azure AI.
Mengapa menggunakan beberapa wilayah?
Jika Anda memerlukan dua atau beberapa layanan pencarian, membuatnya di wilayah yang berbeda dapat memenuhi persyaratan operasional berikut:
Ketahanan terhadap pemadaman wilayah. Jika ada pemadaman, Pencarian Azure AI tidak menyediakan failover instan ke wilayah lain.
Performa cepat untuk aplikasi yang didistribusikan secara global. Jika permintaan pengindeksan dan kueri berasal dari seluruh dunia, pengguna yang paling dekat dengan pusat data host mengalami performa yang lebih cepat. Membuat lebih banyak layanan di wilayah dengan kedekatan dengan pengguna ini dapat menyamakan performa untuk semua orang.
Arsitektur multi-wilayah
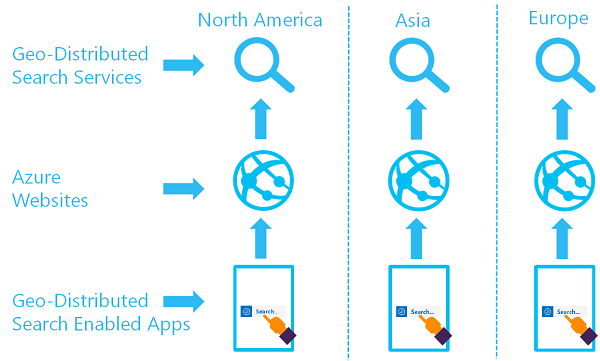
Dalam penyiapan multi-wilayah, dua atau beberapa layanan pencarian terletak di wilayah yang berbeda dan memiliki indeks yang disinkronkan. Pengguna secara otomatis dirutekan ke layanan dengan latensi terendah.
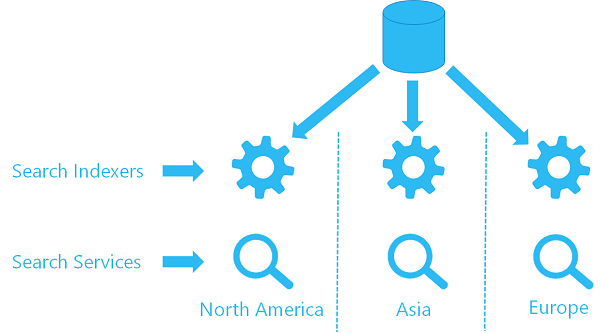
Pencarian Azure AI tidak menyediakan metode replikasi indeks otomatis di seluruh wilayah. Namun, Anda dapat menyinkronkan data menggunakan pengindeksan model push atau pull, yang keduanya dijelaskan di bagian berikut. Anda juga dapat menambahkan Azure Traffic Manager atau load balancer lain untuk pengalihan permintaan.
Diagram berikut mengilustrasikan sekumpulan layanan pencarian yang didistribusikan secara geografis:
Sampel Bicep multiregion
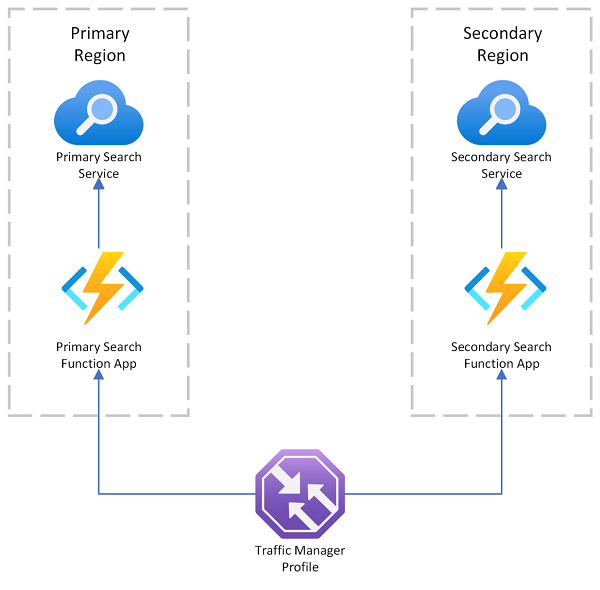
Coba jalankan sampel ini untuk melihat cara menyebarkan layanan Pencarian Azure AI di beberapa wilayah dengan failover yang ditangani oleh Azure Front Door: Azure-Samples/azure-search-multiple-regions.
Proses penyebaran membuat layanan Pencarian Azure AI yang identik di dua wilayah dan menyediakan akses melalui API Azure Functions.
Dengan menggabungkan pemeriksaan kesehatan dengan perutean berbasis prioritas, Azure Front Door dapat secara otomatis mengalihkan lalu lintas ke wilayah sekunder selama kegagalan di wilayah tertentu. Pengembang biasanya menggunakan pola multi-wilayah ini untuk meningkatkan ketersediaan dan pemulihan bencana untuk aplikasi berbasis pencarian.
Sinkronisasi data
Untuk menyinkronkan dua atau beberapa layanan pencarian yang berbeda, Anda dapat:
- Dorong konten ke dalam indeks menggunakan Dokumen - Indeks (REST API) atau API yang setara di Azure SDK.
- Tarik konten ke dalam indeks menggunakan pengindeks.
Jika Anda menggunakan REST API untuk mendorong konten ke dalam indeks, Anda dapat menyinkronkan beberapa layanan pencarian dengan mengirim pembaruan ke setiap layanan setiap kali perubahan terjadi. Pastikan kode Anda menangani kasus di mana pembaruan gagal untuk satu layanan tetapi berhasil untuk layanan lain.
Lokasi Penyimpanan Data
Saat Anda membuat beberapa layanan pencarian di berbagai wilayah, konten Anda disimpan di wilayah yang Anda pilih untuk setiap layanan.
Pencarian Azure AI tidak menyimpan data di luar wilayah yang Anda tentukan tanpa otorisasi Anda. Otorisasi bersifat implisit saat Anda menggunakan fitur yang melakukan penulisan ke Azure Storage, di mana Anda menyediakan akun penyimpanan di wilayah pilihan Anda. Fitur-fitur ini meliputi:
Jika layanan pencarian dan akun penyimpanan Anda berada di wilayah yang sama, lalu lintas jaringan menggunakan alamat IP privat melalui jaringan backbone Microsoft, sehingga Anda tidak dapat mengonfigurasi firewall IP atau titik akhir privat untuk keamanan jaringan. Sebagai alternatif, gunakan pengecualian layanan tepercaya.
Meminta failover dan pengalihan ulang
Untuk redundansi pada tingkat permintaan, Azure menyediakan beberapa opsi penyeimbangan beban:
Gunakan Azure Application Gateway untuk menyeimbangkan beban antar server dalam wilayah di lapisan aplikasi.
Secara default, titik akhir layanan diakses melalui koneksi internet publik. Gunakan Application Gateway jika Anda menyiapkan titik akhir privat untuk koneksi klien yang berasal dari dalam jaringan virtual.
Saat Anda mengevaluasi opsi penyeimbangan beban ini, pertimbangkan poin-poin berikut:
Pencarian Azure AI adalah layanan backend yang menerima permintaan pengindeksan dan kueri dari klien.
Secara default, titik akhir layanan diakses melalui koneksi internet publik. Kami merekomendasikan Azure Application Gateway untuk titik akhir privat yang berasal dari dalam jaringan virtual.
Pencarian Azure AI menerima permintaan yang ditujukan ke
<your-search-service-name>.search.windows.netendpoint. Jika Anda mencapai titik akhir yang sama menggunakan nama DNS yang berbeda di header host, seperti CNAME, permintaan ditolak.Permintaan dari klien ke layanan pencarian harus diautentikasi. Untuk mengakses operasi pencarian, pemanggil harus memiliki izin berbasis peran atau menyediakan kunci API dengan permintaan.