同一个域用户查看服务器上文件的时候有两种不同的结果

匿名
2024-06-13T05:57:46+00:00

尊敬的microsoft,您好!

   windows 2019  std 是测试用的域控服务器,客户端是win7 pro,在域控服务器上新建一个用户testA,让用户testA 能远程登录到windows 2019. 在服务器上新建的目录和文件如下:E:\test0\test1\test2\test3,  E:\test0\readme1.txt   , E:\test0\test1\readme2.txt   , E:\test0\test1\test2\readme3.txt  。对Test0给testA 分配的权限是:列出文件夹/读取数据,读取属性,读取扩展属性,创建文件/写入数据,创建文件夹/附加数据,写入属性,写入扩展属性,读取权限。

 现在让testA登录到windows2019,测试画面见 “测试1”,本人认为根据TestA 的权限,这个”测试1”的结果是正常的(即用cd test0 拒绝访问)。然后在win7上建立test0的映射磁盘Z,却能 执行”cd test1“和cd test2, 画面见“测试2”,本人认为,测试1和测试2 是矛盾的。

Windows 商业版 | Windows Server | 目录服务 | 证书和公钥基础结构 (PKI)

锁定的问题。 此问题已从 Microsoft 支持社区迁移。 你可投票决定它是否有用,但不能添加评论或回复,也不能关注问题。

0 个注释 无注释

34 个答案

排序依据: 最新
  1. 匿名
    2024-07-03T08:29:39+00:00

    尊敬的微软Daisy Zhou,您好!

       我和您现在一致了,这下子话题就应该通畅了。前一阵子我真的是痛不欲生啊。
    
       关于Test0这个文件夹设置的属性:列出文件夹/读取数据,读取属性,读取扩展属性,创建文件/写入数据,创建文件夹/附加数据,写入属性,写入扩展属性,读取权限。这些权限用鼠标双击都能打开任一个文件夹(父文件夹test0及其下的子文件夹),而抛开鼠标用命令cd却打不开或者说进入不了test0,微软这么弄,是出于什么用意呢?按理说同样的权限,同一个用户testA不应该因为打开方式的不同(一个是鼠标打开方式,一个是用cd命令方式)而出现鼠标双击能访问,用命令CD却拒绝访问。
    

    此答案是否有帮助?

    0 个注释 无注释
  2. 匿名
    2024-07-02T08:53:18+00:00

    尊敬的客户,您好!

    从我的环境看来,就是之前我们让testA对test0有了一些权限(不是full control),但是TestA又属于域的Administrators组(Administrators组对这个文件夹有full control的权限),那TestA对test0就有full control的权限。

    后来移除了继承权限,就只剩下了这个testA对test0 的权限了,就是下面的这几个权限了(也就是当初我们设置的那几个权限)。

    我这么做了,但从win10根本远程不到域控上。
    请问您是用了域账号testA登录了域机器Win10,然后从win10远程登录到域控吗?如果是的话,请在域控上把testA加入到Remote Desktop Users组里(AD 用户和计算机里)。

    Best Regards,
    Daisy Zhou

    此答案是否有帮助?

    0 个注释 无注释
  3. 匿名
    2024-07-02T02:48:26+00:00

    尊敬的微软Daisy Zhou,您好!
    问题1:

                  您现在的截图跟我一样的。到江南的梅雨快要结束的时候我们两个的截图才一致起来,到底什  
    
                  么原因啊?
    
       问题2:
    
                  你说过【其实如果您只是想这个账号登录到域控,不想让这个账号加入管理员的话,也可以
    
                  的。就是编辑组策略(默认的域控制器策略)
    

    Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\User Rights Assignment\Allow logon through Remote Desktop Services

    Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\User Rights Assignment\Allowed log on locally

    加上这个账号就可以了,注意下面的这些默认的权限也要加上去。】

                  我这么做了,但从win10根本远程不到域控上。
    

    尊敬的客户,您好!

    现在服务器上的权限跟您一样的吗?(没有了这个traverse folder /execute file这个权限了),并且跟我们设置的一样的。只有一个testA这个账号的下面的权限了,其他的继承的权限都没有了。

    图片

    执行cd命令的时候也是访问被拒的报错了。

    Best Regards,
    Daisy Zhou

    此答案是否有帮助?

    0 个注释 无注释
  4. 匿名
    2024-07-01T14:23:01+00:00

    尊敬的客户,您好!

    现在服务器上的权限跟您一样的吗?(没有了这个traverse folder /execute file这个权限了),并且跟我们设置的一样的。只有一个testA这个账号的下面的权限了,其他的继承的权限都没有了。

    执行cd命令的时候也是访问被拒的报错了。

    Best Regards,
    Daisy Zhou

    此答案是否有帮助?

    0 个注释 无注释
  5. 匿名
    2024-07-01T07:49:43+00:00

    尊敬的微软Daisy Zhou,您好!

       回复您在“期望1”里提到的两个问题。
    
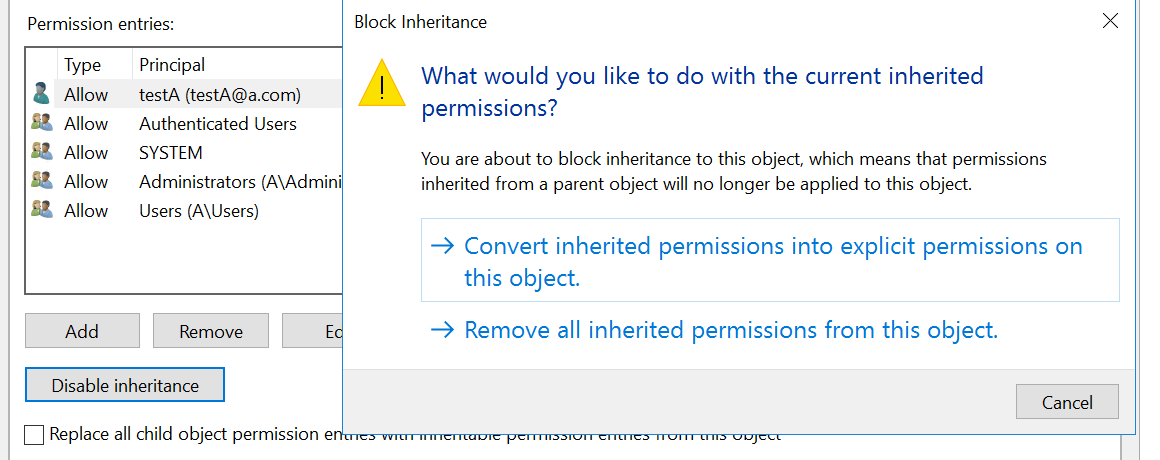
       是的,disable inheritance. then select "Remove all inherited permissions from this object."
    

    尊敬的客户,您好!

    我的期望1:

    请您不启用“启用继承”这个选项再测试看看,如果是这个选项造成我的和您的截取画面不一致,那么请您告诉我,

    回答: 我看了一下,默认是这样的,您想让我点击“disable inheritance”,对吗?
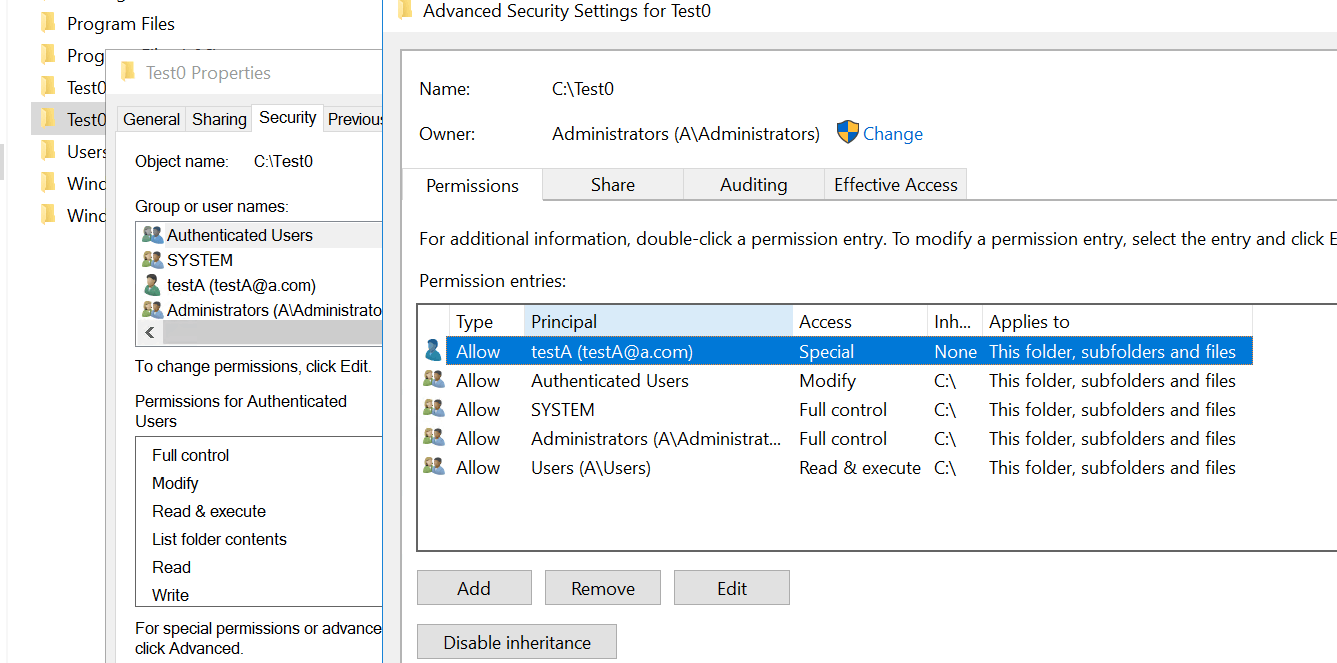
    图片

    如果是的话,我点击了禁用继承,选择下面哪个呢?

    图片

    在回答的第一个问题里testA隶属于test\Administrators组 ,除了让testA这个账户能在域控上登录或远程登录到域控上,还有什么其它的作用?
    回答:我感觉基本上管理员能做的事情,这个账号都能做。

    详细请看这里:

    Active Directory security groups | Microsoft Learn

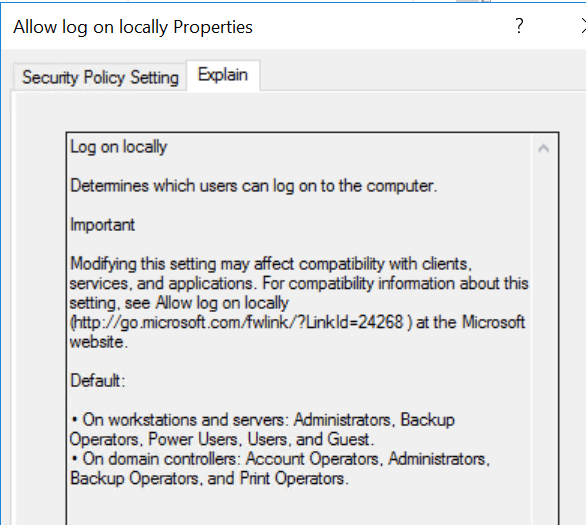
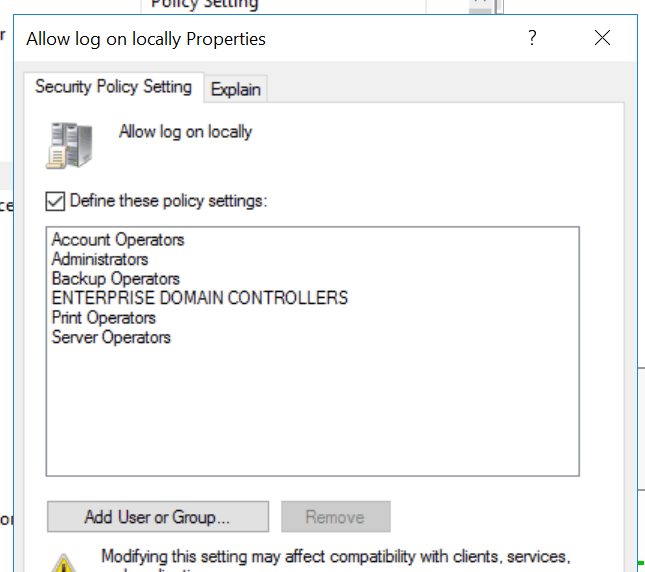
    其实如果您只是想这个账号登录到域控,不想让这个账号加入管理员的话,也可以的。就是编辑组策略(默认的域控制器策略)

    Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\User Rights Assignment\Allow logon through Remote Desktop Services

    Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\User Rights Assignment\Allowed log on locally

    加上这个账号就可以了,注意下面的这些默认的权限也要加上去。
    图片

    默认的组是下面的这些:

    • 工作站和服务器: Administrators, Backup Operators, Power Users, Users, and Guest.

    • 域控: Account Operators, Administrators, Backup Operators, and Print Operators.

    设置好就像这样的。
    图片

    我的期望2:

    请您在域控上调整修改权限后,重启一下域控和桌面端系统(您的win11).我有时发现,重启前后,有效权限不一致(感觉重启才能完全刷新或者说权限才能完全生效)。

    回答:更改权限以后确实需要注销重新登录的,我这三天都是关机重启了的(每天虚拟机环境都被关机,我上班都是重启了的),我也都是注销重新登录的,现在看还是这样的显示结果。

    Best Regards,
    Daisy Zhou

    此答案是否有帮助?

    0 个注释 无注释