Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Nota
O Pesquisa de IA do Azure está disponível através do portal Azure, APIs REST e SDKs do Azure. Também sustenta o Foundry IQ, a camada de conhecimento gerida que transforma conteúdos empresariais em bases de conhecimento reutilizáveis e conscientes de permissões para agentes no portal Microsoft Foundry.
Importante
Funcionalidades, capacidades ou propriedades assinaladas (pré-visualização) não são abrangidas por um acordo de nível de serviço, não são recomendadas para cargas de trabalho em produção e podem mudar ou ser limitadas antes de se tornarem geralmente disponíveis. Os termos de pré-visualização do Pesquisa de IA do Azure aplicam-se a todas as funcionalidades de pré-visualização, sejam independentes ou parte de uma funcionalidade geralmente disponível.
Ativar chaves geridas pelo cliente (CMK) adiciona segurança adicional além da encriptação padrão em descanso ao usar chaves geridas pela Microsoft. Quando ativa o CMK, controla as chaves de encriptação usadas para proteger os seus dados, incluindo a capacidade de:
- Rotacionar chaves segundo um cronograma definido pelo cliente
- Desativar ou revogar chaves para bloquear o acesso a conteúdos encriptados (as chaves em cache podem persistir até 60 minutos)
- Auditar a utilização de chaves através do logging do Azure Key Vault
Pode criar, armazenar e gerir chaves usando um:
Azure Key Vault
Azure Key Vault Managed HSM (Módulo de Segurança de Hardware). Um HSM gerido pelo Azure Key Vault é um HSM validado pelo FIPS 140-2 Nível 3. Para migrar de Azure Key Vault para HSM, roda as tuas chaves e escolhe HSM gerido para armazenamento.
Este artigo explica como configurar o CMK para proteção adicional dos seus dados encriptados no Pesquisa de IA do Azure.
Importante
- Adicionar uma chave gerida pelo cliente (CMK) aplica-se à encriptação de dados em repouso. Se precisar de proteger os dados em uso, considere usar computação confidencial.
Pré-requisitos
Pesquisa de IA do Azure num nível faturável (Básico ou superior, em qualquer região).
Azure Key Vault e um cofre de chaves com soft-delete e proteção contra purge ativada. Ou, Azure Key Vault Managed HSM. Este recurso pode estar em qualquer subscrição e num locatário diferente. Estas instruções assumem um único inquilino. Para configuração entre locatários, consulte Configurar chaves geridas pelo cliente entre diferentes locatários.
Se planeia configurar CMK ao nível de serviço, utilize a API REST de Gestão de Pesquisa versão 2026-03-01-preview ou posterior. Para inspecionar se um objeto herda uma chave de nível de serviço, utilize a API do plano de dados versão 2026-05-01-preview ou posterior.
Capacidade de configurar permissões para acesso a chaves e atribuir funções. Para criar chaves, deve ser Oficial de Criptografia do Key Vault no Azure Key Vault ou Oficial de Criptografia no HSM Gerido do Azure Key Vault Gerido.
Para atribuir funções, deve ser subscritor Proprietário, Administrador de Acesso ao Utilizador, Administrador de Controlo de Acesso Baseado em Papéis, ou estar atribuído a um papel personalizado com permissões de Microsoft.Authorization/roleAssignments/write.
Configurar CMK em objetos Pesquisa de IA do Azure
Objetos com dados encriptados que podem ser configurados com uma chave gerida pelo cliente (CMK) incluem índices, listas de sinónimos, indexadores, fontes de dados, vetorizadores e conjuntos de competências. A encriptação é computacionalmente dispendiosa de desencriptar, por isso apenas conteúdos sensíveis são encriptados.
A encriptação é realizada sobre:
Todo o conteúdo dentro de índices e listas de sinónimos.
Conteúdo sensível em indexadores, fontes de dados, conjuntos de competências e vetorizadores. Conteúdos sensíveis incluem strings de ligação, descrições, identidades, chaves e entradas do utilizador. Por exemplo, conjuntos de competências podem incluir chaves para serviços ligados, e algumas competências aceitam entradas do utilizador, como entidades personalizadas. Em ambos os casos, as chaves e as entradas do utilizador são encriptadas. Quaisquer referências a recursos externos, como fontes de dados Azure ou modelos Azure OpenAI, também são encriptadas.
Adicionar uma chave gerida pelo cliente a um objeto deve acontecer quando o objeto é criado recentemente. É importante ter em mente:
Não podes adicionar retroativamente CMK a um objeto existente. Se quiser adicionar uma chave gerida pelo cliente a um objeto existente, deve eliminar e recriar esse objeto com a encriptação ativada.
Uma vez configurada a CMK, a encriptação ocorre sempre que o serviço escreve dados, incluindo tanto dados em repouso (armazenamento de longo prazo) como dados temporários em cache (armazenamento de curto prazo). Para objetos como fontes de dados, indexadores e conjuntos de competências, a definição do objeto é encriptada. Para índices, os próprios documentos indexados (não apenas o esquema do índice) são encriptados.
Embora não possas adicionar encriptação a um objeto existente, podes alterar todas as partes da definição de encriptação de um objeto, incluindo mudar para um cofre de chaves diferente ou armazenamento HSM, desde que o recurso esteja no mesmo tenant.
A encriptação com uma CMK é irreversível. Podes girar chaves e alterar a configuração da CMK, mas a cifragem do índice estende-se por toda a vida útil do índice. Após a encriptação com CMK, um índice só é acessível se o serviço de pesquisa tiver acesso à chave. Se revogar o acesso à chave ao eliminar ou alterar a atribuição de funções, o índice fica inutilizável e o serviço não pode ser escalado até que o índice seja eliminado ou o acesso à chave seja restaurado. Se apagar ou alternar chaves, a chave mais recente fica em cache até 60 minutos.
Se exigir CMK em todo o seu serviço de pesquisa, defina uma política de fiscalização.
A aplicação do CMK através do Azure Policy e a configuração do CMK ao nível do serviço (que ainda está em pré-visualização) são definições independentes. Pode usar um ou ambos, dependendo das suas necessidades. A configuração CMK ao nível do serviço aplica uma chave padrão a novos objetos, enquanto a aplicação do Azure Policy garante que todos os objetos cumprem os seus requisitos de encriptação. Se ativar uma política de imposição CMK sem uma chave ao nível de serviço, todos os objetos com CMK ativado devem especificar a sua própria chave de encriptação no momento da criação. Os pedidos de criação de objetos que ometem a configuração do CMK falham.
Ative o CMK ao nível de serviço por padrão em novos objetos (pré-visualização).
A partir da versão 2026-03-01-preview, pode configurar uma chave gerida pelo cliente ao nível do serviço no próprio serviço Pesquisa de IA do Azure. Esta funcionalidade permite configurar a chave uma vez e aplicá-la, por defeito, a todos os objetos criados recentemente. Essa proteção mantém os dados sensíveis no seu serviço de pesquisa seguros com uma chave que controla, sem exigir que especifique a informação chave sempre que cria um objeto. Na versão 2026-05-01-preview e posteriores da API do plano de dados, a propriedade isServiceLevelKey em encryptionKey ajuda a determinar se um objeto herda a chave ao nível do serviço ou utiliza uma chave explícita ao nível do objeto.
Ativar CMK a nível de serviço significa:
Todos os objetos novo criados no seu serviço Pesquisa de IA do Azure usam automaticamente a chave gerida pelo cliente ao nível do serviço, por defeito, pelo que já não precisa de especificar explicitamente os detalhes da chave de encriptação cada vez que cria um objeto.
Esta funcionalidade é opcional, e pode continuar a configurar o CMK por objeto. Também pode substituir a chave de nível de serviço para objetos individuais e rodar a chave de forma independente, permitindo usar diferentes chaves para diferentes objetos conforme necessário.
Podes sobrepor esta chave padrão especificando uma nova chave para o objeto que crias. A chave ao nível do objeto que especifica sobrepõe-se à chave padrão ao nível do serviço desse objeto.
Escolha entre CMK a nível de serviço e CMK a nível de objeto
Utilize o CMK de nível de serviço por defeito para aplicar uma única chave a todos os objetos. Configuras a chave uma vez, e os novos objetos herdam essa proteção automaticamente.
Use CMK ao nível do objeto para cargas de trabalho que requerem um ciclo de vida independente da chave. As configurações CMK existentes ao nível do objeto continuam a funcionar sem alterações. A CMK ao nível de serviço simplifica a gestão de chaves, mas não substitui a CMK ao nível de objeto.
Um padrão empresarial comum é configurar uma chave de nível de serviço para a maioria dos objetos (índices, indexadores, fontes de dados, conjuntos de competências, vetorizadores e mapas de sinónimos). Cargas de trabalho com requisitos de conformidade mais rigorosos podem configurar uma chave ao nível do objeto para gerir acessos, rotações e revogações de forma independente.
Passo 1: Criar uma chave de encriptação
Use o Azure Key Vault ou o Azure Key Vault Managed HSM para criar uma chave. A encriptação do Pesquisa de IA do Azure suporta chaves RSA de tamanhos 2048, 3072 e 4096. Para mais informações sobre os tipos de chaves suportados, consulte Sobre chaves.
Recomendamos rever estas dicas antes de começar.
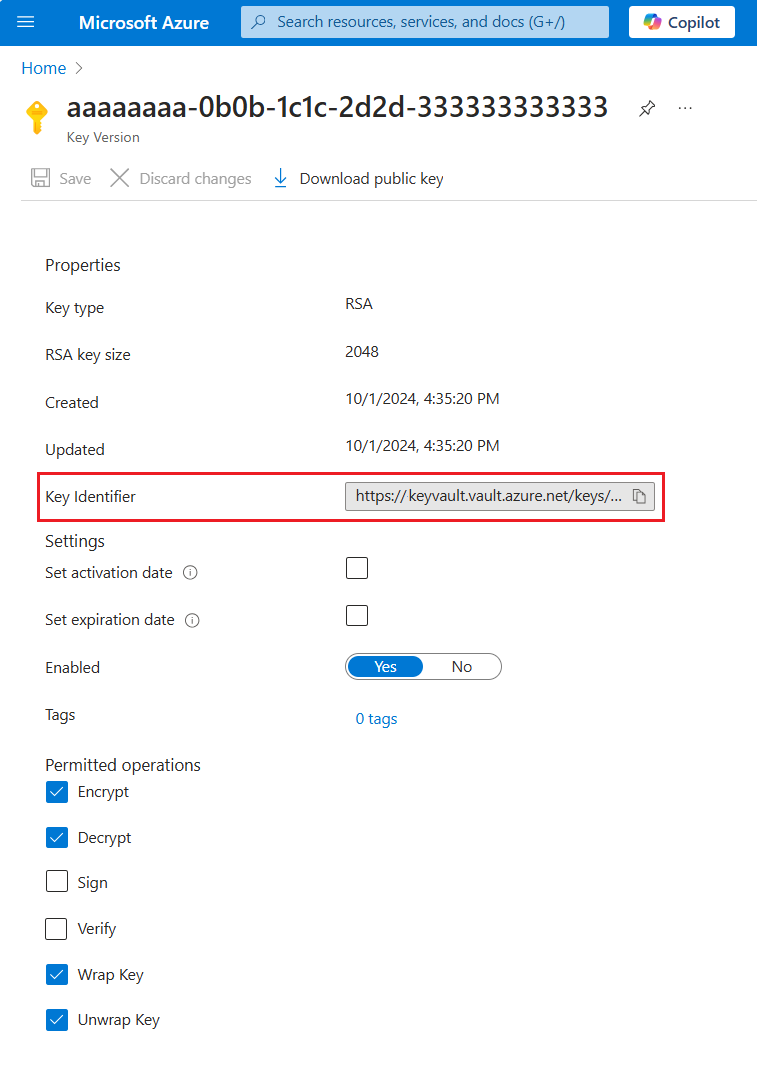
As operações obrigatórias são Wrap, Unfold, Encrypt e Decrypt.
Pode criar um cofre de chaves usando o portal Azure, CLI do Azure ou Azure PowerShell.
Vai ao teu cofre de chaves no portal Azure.
Seleciona Objetos>Chaves à esquerda e depois seleciona Gerar/Importar.
No painel Criar uma chave , da lista de Opções, escolha Gerar para criar uma nova chave.
Introduza um Nome para a sua chave e aceite os valores predefinidos para outras propriedades da chave.
Opcionalmente, defina uma política de rotação de chaves para ativar a rotação automática.
Selecione Criar para iniciar a implementação.
Depois de criada a chave, obtenha o seu identificador de chave. Selecione a chave, selecione a versão atual e depois copie o identificador da chave. É composto pelo valor chave Uri, pelo nome da chave e pela versão da chave. Precisa do identificador para definir um índice encriptado no Pesquisa de IA do Azure. Lembre-se que as operações necessárias são Wrap, Unwrap, Encrypt e Decrypt.
Passo 2: Criar um princípio de segurança
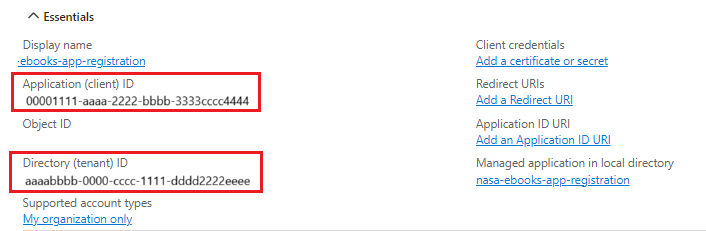
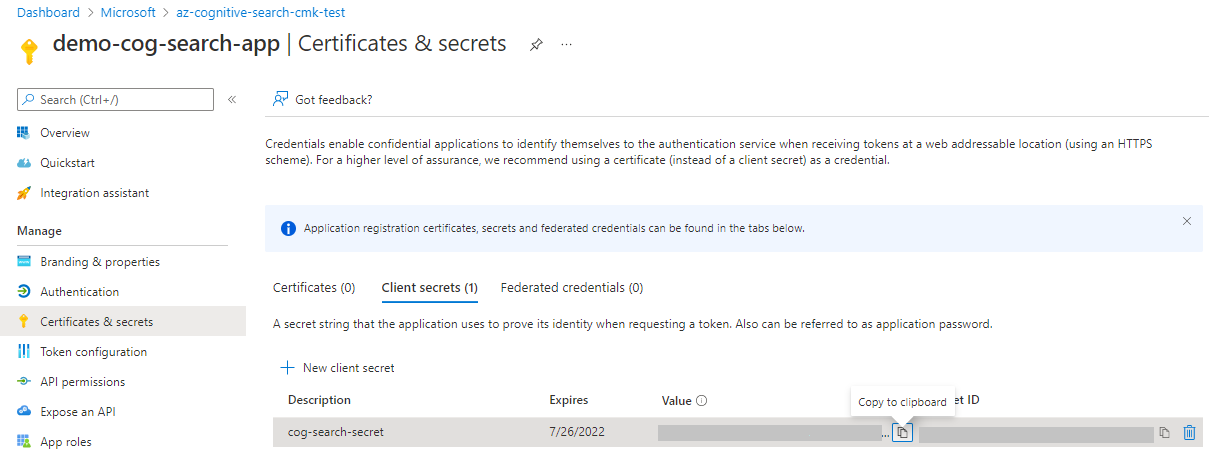
Crie um princípio de segurança que o seu serviço de pesquisa use para aceder à chave de encriptação. Pode usar uma identidade gerida e atribuição de funções, ou pode registar uma candidatura e pedir ao serviço de pesquisa que forneça o ID da aplicação em caso de pedido.
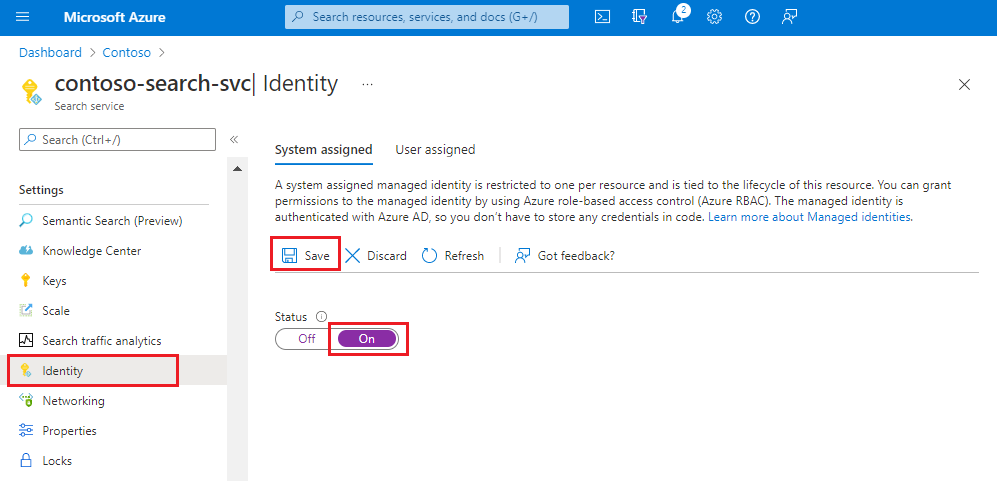
Use uma identidade e funções geridas. Pode usar uma identidade gerida pelo sistema ou uma identidade gerida pelo utilizador. Uma identidade gerida permite que o seu serviço de pesquisa se autentique através do Microsoft Entra ID, sem armazenar credenciais (ApplicationID ou ApplicationSecret) no código. O ciclo de vida deste tipo de identidade gerida está ligado ao ciclo de vida do seu serviço de pesquisa, que só pode ter uma identidade gerida atribuída pelo sistema. Para mais informações sobre como funcionam as identidades geridas, consulte O que são identidades geridas para Azure recursos.
Ative a identidade gerida atribuída pelo sistema para o seu serviço de pesquisa. É uma operação de dois cliques: ativar e guardar.
Passo 3: Conceder permissões
Se configuraste o teu serviço de pesquisa para usar uma identidade gerida, atribui papéis que lhe dêem acesso à chave de encriptação.
Recomenda-se o controlo de acesso baseado em funções em detrimento do modelo de permissões da Política de Acesso. Para mais informações ou passos de migração, comece com o controlo de acesso baseado em funções do Azure (Azure RBAC) vs. políticas de acesso (antigo).
Vai ao teu cofre de chaves no portal Azure.
Selecione controlo de acesso (IAM) e selecione Adicionar atribuição de funções.
Selecione um papel:
- No Azure Key Vault, selecione Key Vault Utilizador de Encriptação de Serviço Cripto.
- No HSM Gerido, selecione Utilizador do Serviço de Criptografia do HSM Gerido.
Selecione identidades geridas, selecione membros e depois selecione a identidade gerida do seu serviço de pesquisa. Se estiveres a fazer testes localmente, atribui também esta função a ti próprio.
Selecione Rever + Atribuir.
Espere alguns minutos para que a atribuição de funções se torne operacional.
Firewall Key Vault e acesso à rede virtual para CMK
O Pesquisa de IA do Azure deve conseguir aceder à chave de encriptação no seu Azure Key Vault.
Se o seu cofre de chaves usar restrições de firewall ou rede virtual, configure uma das seguintes opções:
- Permita o acesso a partir de redes selecionadas que incluam o seu serviço de pesquisa.
- Ative Permita que os serviços Microsoft fidedignos contornem esta firewall.
Quando o bypass de serviços de confiança está ativado, o Pesquisa de IA do Azure pode aceder à chave como um serviço de confiança usando identidade gerida, mesmo quando o acesso à rede pública está restrito.
Se o firewall bloquear o acesso e o bypass de serviços de confiança não estiver ativado, o Pesquisa de IA do Azure não consegue recuperar a chave e as operações dependentes do CMK falham.
Passo 4: Adicionar informação de chave de encriptação aos objetos do Pesquisa de IA do Azure
Quando criar um objeto encriptado, introduza o URI do cofre de chaves, o nome da chave e a versão da chave. Se estiveres a usar uma aplicação Microsoft Entra ID para autenticação, insere também o ID da aplicação e o secreto.
Para adicionar uma chave gerida pelo cliente a um objeto de pesquisa, isto pode ser um índice, indexador, fonte de dados, conjunto de competências, vetorizador ou mapa de sinónimos; pode configurar a chave ao nível do serviço ou ao nível do objeto.
Nível de serviço: Ao configurar uma chave gerida pelo cliente ao nível do serviço, essa chave é aplicada por defeito a todos os objetos de pesquisa recém-criados. Não se aplica a objetos de pesquisa pré-existentes.
Nível de objeto: Também pode definir uma nova chave única ao nível do objeto ao criar um novo objeto de pesquisa. Esta definição de chave ao nível do objeto sobrepõe-se à chave padrão ao nível de serviço.
Caution
Ao atualizar uma configuração de chave gerida pelo cliente entre uma definição de chave ao nível de serviço ou ao nível de objeto, mantenha os recursos da configuração anterior disponíveis até que a atualização se propague por todo o serviço. Remover identidades, eliminar cofres de chaves ou revogar chaves demasiado cedo pode impedir que alguns componentes de serviço desencriptem dados que ainda dependem da configuração anterior.
Para configurar o CMK num objeto, utilize o portal Azure,
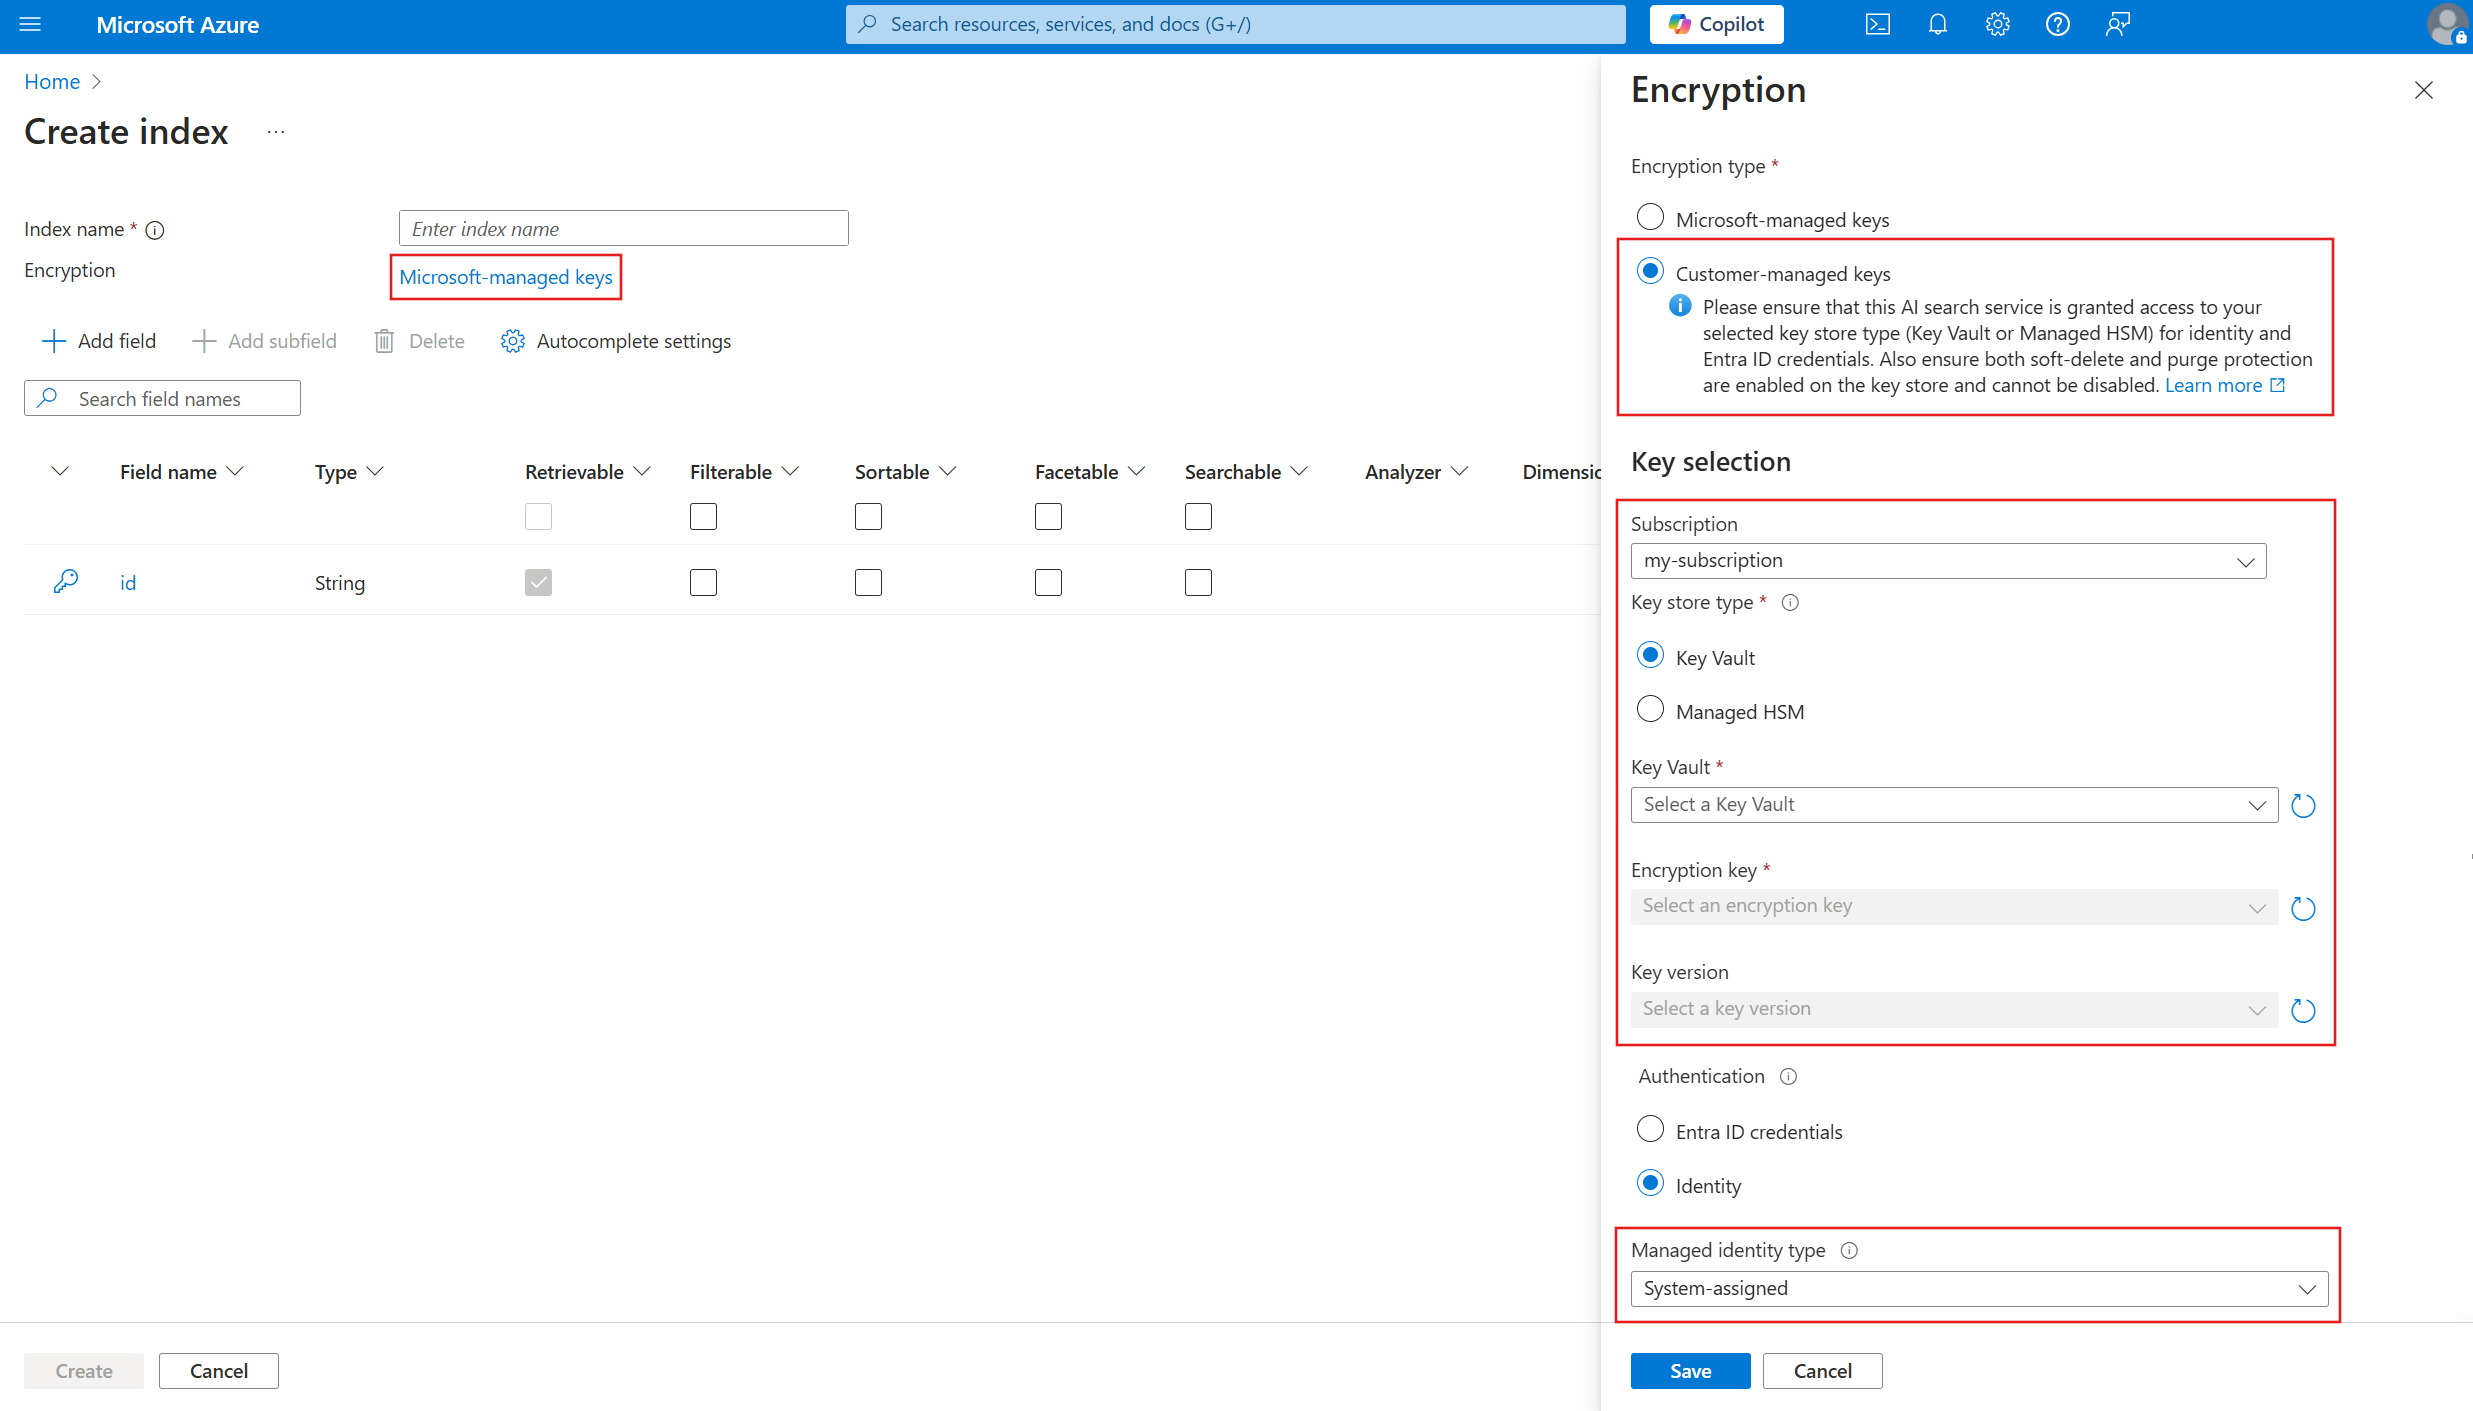
Quando cria um novo objeto no portal do Azure, pode especificar uma chave gerida pelo cliente pré-definida num cofre de chaves. O portal Azure permite-lhe ativar a encriptação com um CMK para:
- Índices
- Fontes de dados
- Indexadores
Para usar o portal Azure, o cofre da chave e a chave devem existir, e deve completar os passos anteriores para acesso autorizado à chave.
No portal Azure, os conjuntos de competências são definidos na vista JSON. Use o JSON mostrado nos exemplos da API REST para fornecer uma chave gerida pelo cliente num conjunto de competências.
Vá ao seu serviço de pesquisa no portal Azure.
Em gestão de pesquisas, selecione Índices, Indexadores ou Fontes de Dados.
Adiciona um novo objeto. Na definição do objeto, selecione encriptação gerida pela Microsoft.
Selecione chaves geridas pelo cliente e escolha a sua subscrição, cofre, chave e versão.
Importante
O conteúdo encriptado no Pesquisa de IA do Azure está configurado para usar uma chave específica com uma versão específica. Se mudares a chave ou a versão, o objeto tem de ser atualizado para a utilizar antes de apagares a anterior. Não o fazer torna o objeto inutilizável. Não vais conseguir desencriptar o conteúdo se a chave for perdida.
Configurar o CMK no nível de serviço (pré-visualização)
Para permitir a configuração CMK ao nível do serviço, utilize a Search Management REST API ou um pacote SDK do Azure atualizado para suportar Search Management REST API versão 2026-03-01-preview ou posterior. O portal do Azure ainda não suporta esta funcionalidade. Quando ativas o CMK ao nível do serviço, não adicionas encriptação a objetos existentes, mas aplicas a mesma chave por defeito a todos os objetos recém-criados no serviço, a menos que especifiques uma chave diferente ao nível do objeto para sobrepor o padrão ao nível do serviço.
Atualmente, o portal Azure não suporta encriptação ao nível do serviço. Usa diretamente a API REST.
Verifique se um objeto de pesquisa herda CMK de nível de serviço
Para verificar se um objeto de pesquisa utiliza uma chave gerida pelo cliente configurada ao nível do serviço como padrão ou uma chave única gerida pelo cliente configurada ao nível do objeto, verifique o estado de encriptação herdado usando a isServiceLevelKey propriedade.
Atualmente, o portal Azure não suporta encriptação ao nível do serviço. Usa diretamente a API REST.
Passo 5: Testar encriptação
Para verificar se a encriptação está a funcionar, revoga a chave de encriptação, consulta o índice (deve ser inutilizável) e depois restabelece a chave de encriptação.
Use o portal do Azure para esta tarefa. Certifica-te de que tens uma atribuição de função que conceda acesso de leitura à chave.
Na página Azure Key Vault, selecione Objects>Keys.
Selecione a chave que criou e depois selecione Apagar.
Na página Pesquisa de IA do Azure, selecione Gestão de Pesquisa>Índices.
Selecione o seu índice e use o Explorador de Pesquisa para fazer uma consulta. Deverás receber um erro.
Voltar à página Azure Key Vault Objects>Keys.
Selecionar Gerenciar teclas apagadas.
Seleciona a tua chave e depois seleciona Recuperar.
Volte ao seu índice no Pesquisa de IA do Azure e volte a executar a consulta. Deves ver os resultados da pesquisa. Se não vir resultados imediatos, espere um minuto e tente novamente.
Estabeleça uma política para garantir o cumprimento das CMK
As políticas do Azure ajudam a impor normas organizacionais e a avaliar a conformidade em larga escala. O Pesquisa de IA do Azure tem duas políticas opcionais incorporadas relacionadas com CMK. Estas políticas aplicam-se a serviços de pesquisa novos e existentes.
| Efeito | Descrição |
|---|---|
| AuditIfNotExists | Verificações de conformidade com políticas: os objetos têm uma chave gerida pelo cliente definida e o conteúdo está encriptado. Este efeito aplica-se a serviços existentes com conteúdo. É avaliado cada vez que um objeto é criado ou atualizado, ou de acordo com o calendário de avaliação. Saiba mais... |
| Negar | Verifica a aplicação de políticas: o serviço de pesquisa tem SearchEncryptionWithCmk definido como Enabled. Este efeito aplica-se apenas a novos serviços, que devem ser criados com a encriptação ativada. Os serviços existentes continuam operacionais, mas não podes atualizá-los a menos que corrigas o serviço. Nenhuma das ferramentas usadas para provisionamento de serviços expõe esta propriedade, por isso tenha em atenção que definir a política limita a uma configuração programática. |
Atribuir uma política
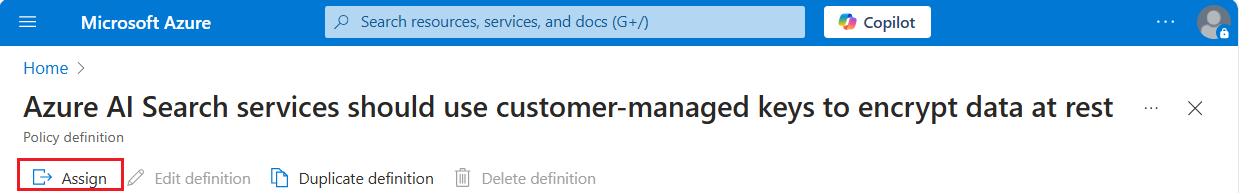
No portal Azure, navegue até uma política incorporada e depois selecione Assign.
Aqui está um exemplo da política AuditIfExists no portal Azure:
Defina o âmbito da política selecionando a subscrição e o grupo de recursos. Exclua quaisquer serviços de pesquisa para os quais a política não deva aplicar-se.
Aceitar ou modificar os valores padrão. Seleciona Rever + criar e depois Criar.
Permitir a aplicação da política CMK
Quando atribui uma política a um grupo de recursos na sua subscrição, esta entra em vigor imediatamente. As políticas de auditoria sinalizam recursos não compatíveis, mas as políticas de recusa impedem a criação e atualização de serviços de pesquisa não conformes. Esta secção explica como criar um serviço de pesquisa compatível ou atualizar um serviço para o tornar compatível. Para colocar os objetos em conformidade, comece pelo primeiro passo deste artigo.
Criar um serviço de pesquisa compatível
Para novos serviços de pesquisa, crie-os com SearchEncryptionWithCmk definido para Enabled.
Nem o portal Azure nem as ferramentas de linha de comandos (a CLI do Azure e a Azure PowerShell) fornecem esta propriedade nativamente, mas pode usar
Este exemplo é do Manage your Pesquisa de IA do Azure service with REST APIs, modificado para incluir a propriedade SearchEncryptionWithCmk.
### Create a search service (provide an existing resource group)
@resource-group = my-rg
@search-service-name = my-search
PUT https://management.azure.com/subscriptions/{{subscriptionId}}/resourceGroups/{{resource-group}}/providers/Microsoft.Search/searchServices/{{search-service-name}}?api-version=2025-05-01 HTTP/1.1
     Content-type: application/json
     Authorization: Bearer {{token}}

    {
        "location": "North Central US",
        "sku": {
            "name": "basic"
        },
        "properties": {
            "replicaCount": 1,
            "partitionCount": 1,
            "hostingMode": "default",
            "encryptionWithCmk": {
                "enforcement": "Enabled"
        }
      }
    }
Atualizar um serviço de pesquisa existente
Para serviços de pesquisa existentes que agora não cumprem, atualize-os usando Services - Update API ou o comando CLI do Azure az resource update. Corrigir os serviços restaura a capacidade de atualizar propriedades do serviço de pesquisa.
PATCH https://management.azure.com/subscriptions/<your-subscription-Id>/resourceGroups/<your-resource-group-name>/providers/Microsoft.Search/searchServices/<your-search-service-name>?api-version=2025-05-01

{
  "properties": {
      "encryptionWithCmk": {
          "enforcement": "Enabled"
      }
  }
}
Rodar ou atualizar chaves de encriptação
Utilize as instruções seguintes para efetuar a rotação de chaves ou migrar do Azure Key Vault para o Módulo de Segurança de Hardware (HSM).
Para a rotação de chaves, utilize as capacidades de autorrotação do Azure Key Vault. Se usares autorrotação, omite a versão chave nas definições de objetos. A chave mais recente é usada, em vez de uma versão específica.
Quando mudares uma chave ou a sua versão, atualiza qualquer objeto que use a chave para usar os novos valores antes de apagares os valores antigos. Caso contrário, o objeto torna-se inutilizável porque não pode ser desencriptado.
Se tiver configurado a CMK ao nível do serviço, a rotação da chave de nível de serviço aplica-se a objetos criados recentemente de agora em diante. Objetos que já herdaram a chave de nível de serviço anterior captam automaticamente a nova chave, por isso não precisa de os atualizar. No entanto, se tiver alguns objetos configurados com uma chave de nível de objeto que também queira alternar, então precisa de atualizar esses objetos para usar a nova chave.
As chaves ficam armazenadas em cache durante 60 minutos. Lembra-te disto ao testares e rodares as teclas.
Determine a chave usada por um índice ou mapeamento de sinônimos.
Crie uma nova chave no cofre de chaves, mas deixe a chave original disponível. Neste passo, pode alterar do cofre de chaves para o HSM (Módulo de Segurança de Hardware).
Atualize as propriedades encryptionKey num índice ou mapa de sinónimos para utilizar os novos valores. Apenas objetos originalmente criados com esta propriedade podem ser atualizados para usar um valor diferente.
Desative ou apague a chave anterior no cofre de chaves. Monitorize o acesso à chave para verificar se a nova chave está a ser utilizada.
Por razões de desempenho, o serviço de pesquisa armazena a chave em cache durante várias horas. Se desativar ou eliminar a chave sem fornecer uma nova, as consultas continuam a funcionar temporariamente até a cache expirar. No entanto, assim que o serviço de pesquisa já não consegue desencriptar conteúdo, recebe esta mensagem: "Access forbidden. The query key used might have been revoked - please retry."
Dicas para Key Vault
Se és novo em Azure Key Vault, revê este quickstart para aprender tarefas básicas: define e recupera um segredo de Azure Key Vault usando PowerShell.
Usa quantos cofres de chave precisares. As chaves geridas podem ser armazenadas em diferentes cofres de chaves. Um serviço de pesquisa pode ter múltiplos objetos encriptados, cada um encriptado com uma chave de encriptação gerida pelo cliente, armazenados em diferentes cofres de chaves.
Use o mesmo Azure tenant para que possa recuperar a sua chave gerida através de atribuições de funções e ligando-se através de um sistema ou identidade gerida pelo utilizador. Para mais informações sobre como criar um inquilino, consulte Configurar um novo inquilino.
Se o seu Azure Key Vault estiver protegido com uma firewall, certifique-se de ativar Permitir que serviços Microsoft de confiança contornem esta firewall para que o Pesquisa de IA do Azure possa aceder à chave.
Ativa a proteção contra purgas e a eliminação suave num cofre de chaves. Devido à natureza da encriptação com chaves geridas pelo cliente, ninguém pode recuperar os seus dados se a sua chave do Azure Key Vault for eliminada. Para evitar a perda de dados causada por eliminações acidentais de chaves do Key Vault, a eliminação suave e a proteção de purga devem estar ativadas no Key Vault. O soft-delete está ativado por defeito, por isso só vais ter problemas se o desativares de propósito. A proteção contra purgas não está ativada por defeito, mas é necessária para encriptação com um CMK no Pesquisa de IA do Azure.
Ativa o registo no cofre de chaves para poderes monitorizar o uso das chaves.
Permitir a autorrotação de chaves ou seguir procedimentos rigorosos durante a rotação rotineira das chaves do cofre-chave, segredos de aplicação e o registo. Atualize sempre todo o conteúdo encriptado para usar novos segredos e chaves antes de apagar os antigos. Se falhares este passo, o teu conteúdo não pode ser desencriptado.
Trabalho com conteúdo encriptado
Usando o CMK, pode notar latência tanto na indexação como nas consultas devido ao trabalho extra de encriptação/desencriptação. O Pesquisa de IA do Azure não regista a atividade de encriptação, mas pode monitorizar o acesso às chaves através do registo de cofres de chaves.
Recomendamos que ative o registo como parte da configuração do cofre de chaves.
Adicione uma definição de diagnóstico no Key Vault que use o espaço de trabalho para retenção de dados.
Selecione audit ou allLogs para a categoria, dê um nome à definição de diagnóstico e depois guarde-a.
FAQs
Posso alterar um objeto de pesquisa entre uma chave gerida pelo cliente definida ao nível do serviço e uma chave gerida pelo cliente definida ao nível do objeto?
- Yes. Quando configuras o CMK ao nível do serviço, cada novo objeto de pesquisa usa essa chave por defeito. Se configurar uma chave diferente na definição ao nível do objeto, a chave ao nível do objeto tem prioridade sobre a chave ao nível de serviço. Se remover a definição da chave ao nível do objeto, o objeto de pesquisa reverte, por predefinição, para a chave gerida pelo cliente definida ao nível do serviço.
Próximos passos
Se não está familiarizado com a arquitetura de segurança do Azure, consulte a documentação de segurança do Azure e, em particular, este artigo: