Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Nota
Pesquisa de IA do Azure está disponível por meio do portal Azure, APIs REST e SDKs do Azure. Ele também sustenta o IQ do Foundry, a camada de conhecimento gerenciado que transforma o conteúdo da empresa em bases de conhecimento reutilizáveis e com reconhecimento de permissão para agentes no portal do Microsoft Foundry.
Importante
Recursos, funcionalidades ou propriedades marcados como (versão prévia) não são cobertos por um contrato de nível de serviço (SLA), não são recomendados para cargas de trabalho de produção e podem mudar ou ser restringidos antes da disponibilidade geral. Os termos de visualização do Pesquisa de IA do Azure se aplicam a toda funcionalidade em visualização, seja autônoma ou parte de um recurso de disponibilidade geral.
A habilitação de CMK (chaves gerenciadas pelo cliente) adiciona segurança adicional sobre a criptografia padrão em repouso ao usar chaves gerenciadas por Microsoft. Ao habilitar o CMK, você controla as chaves de criptografia usadas para proteger seus dados, incluindo a capacidade de:
- Girar chaves em um cronograma definido pelo cliente
- Desabilitar ou revogar chaves para bloquear o acesso ao conteúdo criptografado (as chaves armazenadas em cache podem persistir por até 60 minutos)
- Auditar o uso da chave por meio do log de auditoria do Azure Key Vault
Você pode criar, armazenar e gerenciar chaves usando:
Azure Key Vault
Azure Key Vault Managed HSM (Módulo de Segurança de Hardware). Um Azure Key Vault Managed HSM é um HSM validado FIPS 140-2 de Nível 3. Para migrar do Azure Key Vault para o HSM, rotate suas chaves e escolha HSM Gerenciado para armazenamento.
Este artigo explica como configurar o CMK para proteção adicional de seus dados criptografados em Pesquisa de IA do Azure .
Importante
- A adição de uma CMK (chave gerenciada pelo cliente) se aplica à criptografia de dados em repouso. Se você precisar proteger os dados em uso, considere usar a computação confidencial.
Pré-requisitos
Pesquisa de IA do Azure em umacamada faturável (Básica ou superior em qualquer região).
Azure Key Vault com um cofre de chaves que tenha exclusão reversível e proteção contra limpeza habilitadas. Ou, Azure Key Vault Managed HSM. Esse recurso pode estar em qualquer assinatura e em um locatário diferente. Essas instruções pressupõem um único locatário. Para a configuração entre locatários, consulte Configurar chaves gerenciadas pelo cliente em diferentes locatários.
Se você pretende configurar o CMK no nível do serviço, use a API REST de Gerenciamento de Pesquisa versão 2026-03-01-preview ou posterior. Para inspecionar se um objeto herda uma chave de nível de serviço, use a API do plano de dados versão 2026-05-01-preview ou posterior.
Capacidade de configurar permissões para acesso de chave e atribuir funções. Para criar chaves, você deve ser Key Vault Crypto Officer no Azure Key Vault ou Managed HSM Crypto Officer no Azure Key Vault Gerenciado por HSM.
Para atribuir funções, você deve ser Proprietário, Administrador de Acesso do Usuário, Administrador de Controle de Acesso baseado em Função da assinatura ou ser atribuído a uma função personalizada com permissões Microsoft.Authorization/roleAssignments/write.
Configurar o CMK em objetos Pesquisa de IA do Azure
Objetos com dados criptografados que podem ser configurados com uma CMK (chave gerenciada pelo cliente) incluem índices, listas de sinônimos, indexadores, fontes de dados, vetores e conjuntos de habilidades. A criptografia é computacionalmente cara para descriptografar, portanto, somente o conteúdo confidencial é criptografado.
A criptografia é executada em:
Todo o conteúdo em índices e listas de sinônimos.
Conteúdo confidencial em indexadores, fontes de dados, conjuntos de competências e vetorizadores. O conteúdo confidencial inclui cadeias de conexão, descrições, identidades, chaves e entradas do usuário. Por exemplo, os conjuntos de habilidades podem incluir chaves para serviços conectados e algumas habilidades aceitam entradas de usuário, como entidades personalizadas. Em ambos os casos, as chaves e as entradas do usuário são criptografadas. Todas as referências a recursos externos, como fontes de dados Azure ou modelos Azure OpenAI, também são criptografadas.
A adição de uma chave gerenciada pelo cliente a um objeto deve acontecer quando o objeto for criado recentemente. É importante ter em mente:
Não é possível adicionar o CMK retroativamente a um objeto existente. Se você quiser adicionar uma chave gerenciada pelo cliente a um objeto existente, deverá excluir e recriar esse objeto com a criptografia habilitada.
Depois que o CMK é configurado, a criptografia ocorre sempre que o serviço grava dados, incluindo dados em repouso (armazenamento de longo prazo) ou dados em cache temporários (armazenamento de curto prazo). Para objetos como fontes de dados, indexadores e conjuntos de habilidades, a definição de objeto é criptografada. Para índices, os próprios documentos indexados (não apenas o esquema de índice) são criptografados.
Embora não seja possível adicionar criptografia a um objeto existente, você pode alterar todas as partes da definição de criptografia de um objeto, incluindo alternar para um cofre de chaves diferente ou armazenamento HSM, desde que o recurso esteja no mesmo locatário.
A criptografia com um CMK é irreversível. Você pode girar chaves e alterar a configuração do CMK, mas a criptografia de índice dura o tempo de vida do índice. Após a criptografia com o CMK, um índice só será acessível se o serviço de pesquisa tiver acesso à chave. Se você revogar o acesso à chave excluindo ou alterando a atribuição de função, o índice será inutilizável e o serviço não poderá ser dimensionado até que o índice seja excluído ou o acesso à chave seja restaurado. Se você excluir ou girar chaves, a chave mais recente será armazenada em cache por até 60 minutos.
Se você precisar de CMK em seu serviço de pesquisa, defina uma política de imposição.
A imposição do CMK usando Azure Policy e a configuração do CMK no nível do serviço (que ainda está em versão prévia) são configurações independentes. Você pode usar um ou ambos, dependendo de suas necessidades. A configuração do CMK de nível de serviço aplica uma chave padrão a novos objetos, enquanto a imposição do Azure Policy garante que todos os objetos estejam em conformidade com as suas exigências de criptografia. Se você habilitar uma política de imposição do CMK sem uma chave de nível de serviço, todos os objetos habilitados para CMK deverão especificar sua própria chave de criptografia no momento da criação. As solicitações de criação de objeto que omitem a configuração do CMK falham.
Habilitar o CMK de nível de serviço em novos objetos por padrão (versão prévia)
A partir da versão 2026-03-01-preview, você pode configurar uma chave gerenciada pelo cliente no nível de serviço no próprio serviço Pesquisa de IA do Azure . Esse recurso permite configurar a chave uma vez e aplicá-la a todos os objetos recém-criados por padrão. Essa proteção mantém os dados confidenciais no serviço de pesquisa seguros com uma chave que você controla, sem exigir que você especifique informações importantes sempre que criar um objeto. Na versão 2026-05-01-preview e posteriores da API do plano de dados, a propriedade isServiceLevelKey em encryptionKey ajuda você a determinar se um objeto herda a chave no nível do serviço ou usa uma chave explícita no nível do objeto.
Habilitar o CMK no nível de serviço significa:
Todos os objetos new criados em seu serviço Pesquisa de IA do Azure usam automaticamente a chave gerenciada pelo cliente no nível do serviço por padrão, portanto, você não precisa mais especificar explicitamente os detalhes da chave de criptografia sempre que criar um objeto.
Esse recurso é opcional e você pode continuar configurando o CMK por objeto. Também é possível substituir a chave em nível de serviço para objetos individuais e rotacioná-la de forma independente, permitindo o uso de chaves distintas conforme necessário para diferentes objetos.
Você pode substituir essa chave padrão especificando uma nova chave para o objeto que você cria. A chave no nível do objeto especificada substitui a chave de nível de serviço padrão para esse objeto.
Escolha entre CMK em nível de serviço e CMK em nível de objeto
Use o CMK de nível de serviço por padrão para aplicar uma única chave em todos os objetos. Você configura a chave uma vez e novos objetos herdam essa proteção automaticamente.
Use o CMK no nível do objeto para cargas de trabalho que exigem um ciclo de vida de chave independente. As configurações de CMK no nível do objeto existentes continuam funcionando sem alterações. O CMK de nível de serviço simplifica o gerenciamento de chaves, mas não substitui o CMK no nível do objeto.
Um padrão empresarial comum é configurar uma chave de nível de serviço para a maioria dos objetos (índices, indexadores, fontes de dados, conjuntos de habilidades, vetorizadores e mapas de sinônimos). Cargas de trabalho com requisitos de conformidade mais rigorosos podem configurar uma chave no nível do objeto para gerenciar o acesso, a rotação e a revogação de forma independente.
Etapa 1: Criar uma chave de criptografia
Use Azure Key Vault ou Azure Key Vault HSM Gerenciado para criar uma chave. Pesquisa de IA do Azure criptografia dá suporte a chaves RSA dos tamanhos 2048, 3072 e 4096. Para obter mais informações sobre tipos de chave com suporte, consulte Sobre chaves.
É recomendável revisar essas dicas antes de começar.
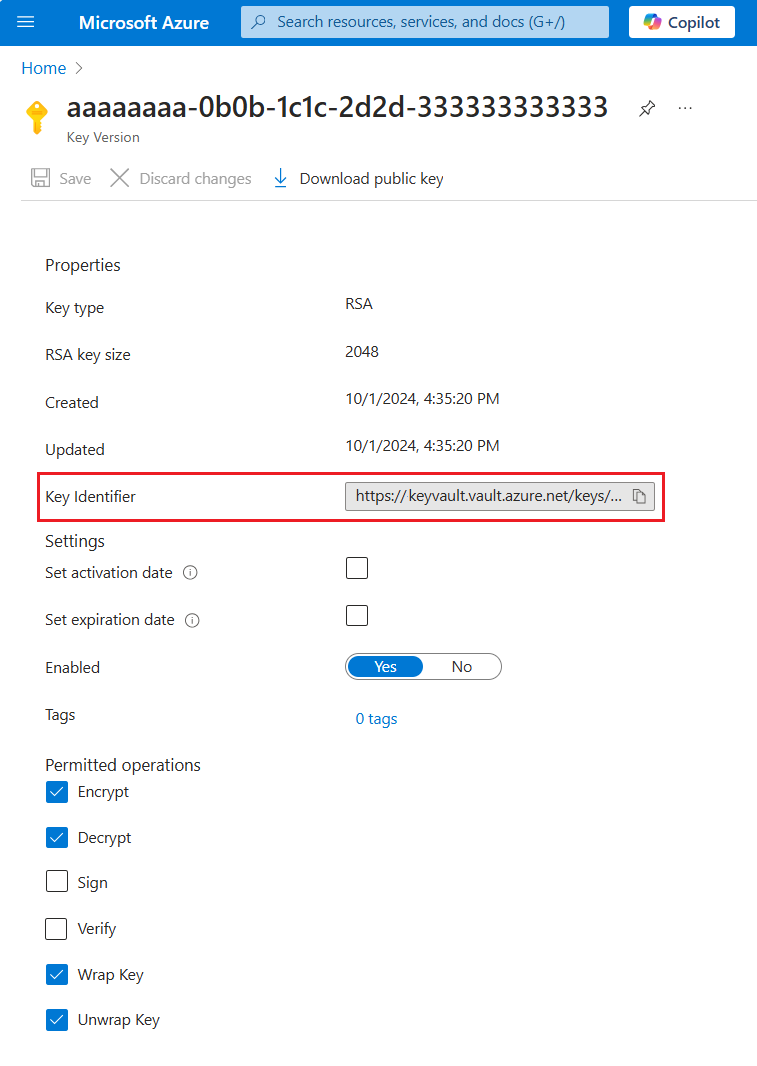
As operações necessárias são Encapsular, Desembrulhar, Criptografar e Descriptografar.
Você pode criar um cofre de chaves usando o portal Azure, CLI do Azure ou Azure PowerShell.
Vá para o seu cofre de chaves no portal do Azure.
Selecione Objetos>Chaves à esquerda e selecione Gerar/Importar.
No painel Criar uma chave , na lista de Opções, escolha Gerar para criar uma nova chave.
Insira um nome para sua chave e aceite os padrões para outras propriedades de chave.
Opcionalmente, defina uma política de rotação de chaves para habilitar a rotação automática.
Selecione Criar para iniciar a implantação.
Depois que a chave for criada, obtenha seu identificador de chave. Selecione a chave, selecione a versão atual e copie o identificador de chave. Ele é composto pelo Uri do valor da chave, o nome da chave e a versão da chave. Você precisa do identificador para definir um índice criptografado em Pesquisa de IA do Azure . Lembre-se de que as operações necessárias são Wrap, Unwrap, Encrypt e Decrypt.
Etapa 2: criar uma entidade de segurança
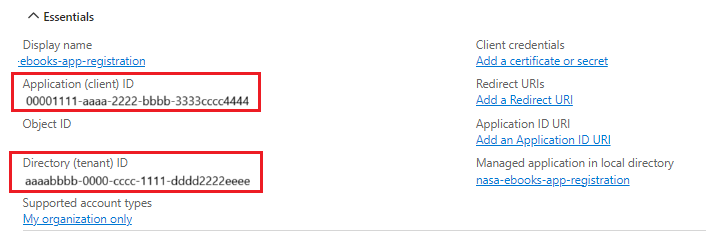
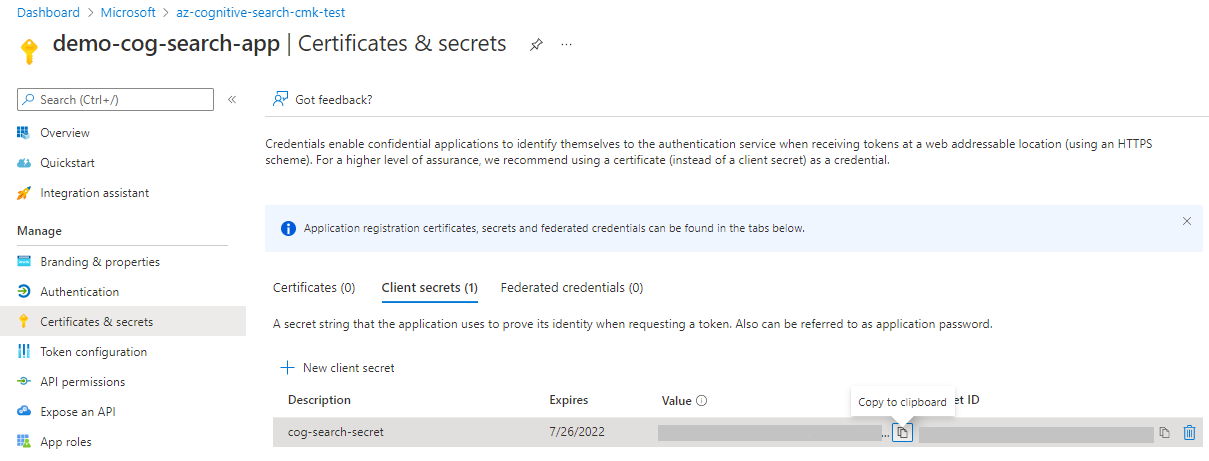
Crie um principal de segurança que seu serviço de pesquisa utiliza para acessar a chave de criptografia. Você pode usar uma identidade gerenciada e atribuição de função ou registrar um aplicativo e fazer com que o serviço de pesquisa forneça a ID do aplicativo nas solicitações.
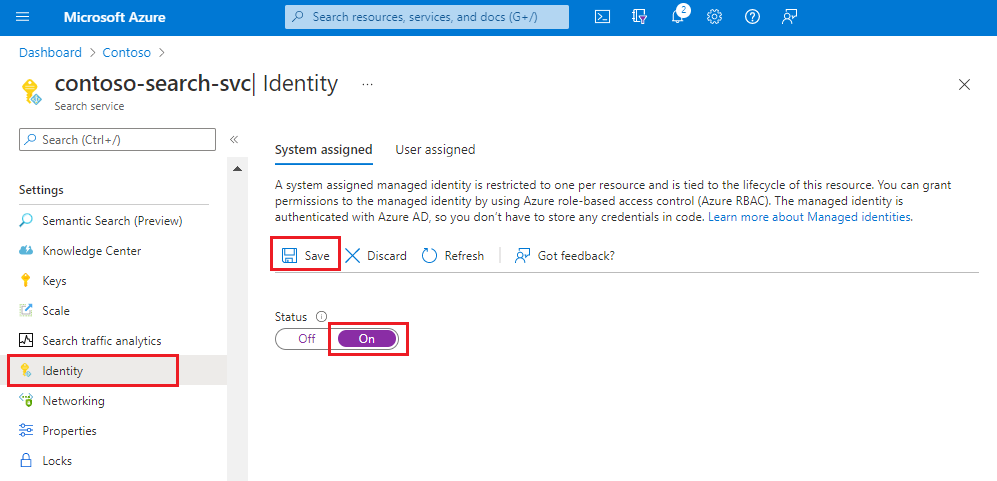
Use uma identidade gerenciada e funções. Você pode usar uma identidade gerenciada pelo sistema ou uma identidade gerenciada pelo usuário. Uma identidade gerenciada permite que seu serviço de pesquisa se autentique por meio de Microsoft Entra ID, sem armazenar credenciais (ApplicationID ou ApplicationSecret) no código. O ciclo de vida desse tipo de identidade gerenciada está vinculado ao ciclo de vida do serviço de pesquisa, que só pode ter uma identidade gerenciada atribuída pelo sistema. Para obter mais informações sobre como as identidades gerenciadas funcionam, consulte O que são identidades gerenciadas para Azure recursos.
Habilite a identidade gerenciada atribuída pelo sistema para seu serviço de pesquisa. É uma operação de dois cliques: habilitar e salvar.
Etapa 3: Conceder permissões
Se você configurou seu serviço de pesquisa para usar uma identidade gerenciada, atribua funções que lhe dão acesso à chave de criptografia.
O controle de acesso baseado em função é recomendado em vez do modelo de permissão da Política de Acesso. Para obter mais informações ou etapas de migração, comece com controle de acesso baseado em função do Azure (Azure RBAC) vs. políticas de acesso (legado).
Vá para o seu cofre de chaves no portal do Azure.
Selecione Controle de acesso (IAM) e selecione Adicionar atribuição de função.
Selecione uma função:
- Em Azure Key Vault, selecione Key Vault Crypto Service Encryption User.
- No HSM Gerenciado, selecione Usuário de Criptografia do Serviço Cripto do HSM Gerenciado.
Selecione identidades gerenciadas, selecione membros e selecione a identidade gerenciada do serviço de pesquisa. Se você estiver testando localmente, atribua essa função a si mesmo também.
Selecione Examinar + Atribuir.
Aguarde alguns minutos para que a atribuição de função fique operacional.
Key Vault firewall e acesso à rede virtual para CMK
Pesquisa de IA do Azure deve ser capaz de acessar a chave de criptografia em seu Azure Key Vault.
Se o cofre de chaves usar um firewall ou restrições de rede virtual, configure uma das seguintes opções:
- Permitir o acesso de redes selecionadas que incluem seu serviço de pesquisa.
- Habilite Permitir que serviços confiáveis da Microsoft ignorem este firewall.
Quando o bypass de serviços confiáveis está habilitado, Pesquisa de IA do Azure pode acessar a chave como um serviço confiável usando a identidade gerenciada, mesmo quando o acesso à rede pública é restrito.
Se o firewall bloquear o acesso e o bypass de serviços confiáveis não estiver habilitado, Pesquisa de IA do Azure não poderá recuperar a chave e as operações dependentes do CMK falharão.
Etapa 4: Adicionar informações de chave de criptografia a objetos Pesquisa de IA do Azure
Ao criar um objeto criptografado, insira o URI do cofre de chaves, o nome da chave e a versão da chave. Se você estiver usando um aplicativo Microsoft Entra ID para autenticação, insira também a ID e o segredo do aplicativo.
Para adicionar uma chave gerenciada pelo cliente a um objeto de pesquisa, isso pode ser um índice, indexador, fonte de dados, conjunto de habilidades, vetorizador ou mapa de sinônimos, você pode configurar a chave no nível do serviço ou no nível do objeto.
Nível de serviço: ao configurar uma chave gerenciada pelo cliente no nível do serviço, essa chave é aplicada por padrão a todos os objetos de pesquisa recém-criados. Ele não se aplica a objetos de pesquisa pré-existentes.
Nível do objeto: você também pode definir uma nova chave exclusiva no nível do objeto ao criar um novo objeto de pesquisa. Essa definição de chave no nível do objeto substitui a chave de nível de serviço padrão.
Cuidado
Ao atualizar uma configuração de chave gerenciada pelo cliente entre uma definição de chave no nível do serviço ou no nível do objeto, mantenha os recursos da configuração anterior disponíveis até que a atualização se propague por todo o serviço. Remover identidades, excluir cofres de chaves ou revogar chaves muito cedo pode impedir que alguns componentes de serviço descriptografem dados que ainda dependem da configuração anterior.
Para configurar o CMK em um objeto, use o portal Azure, Search Service REST APIs ou um SDK do Azure.
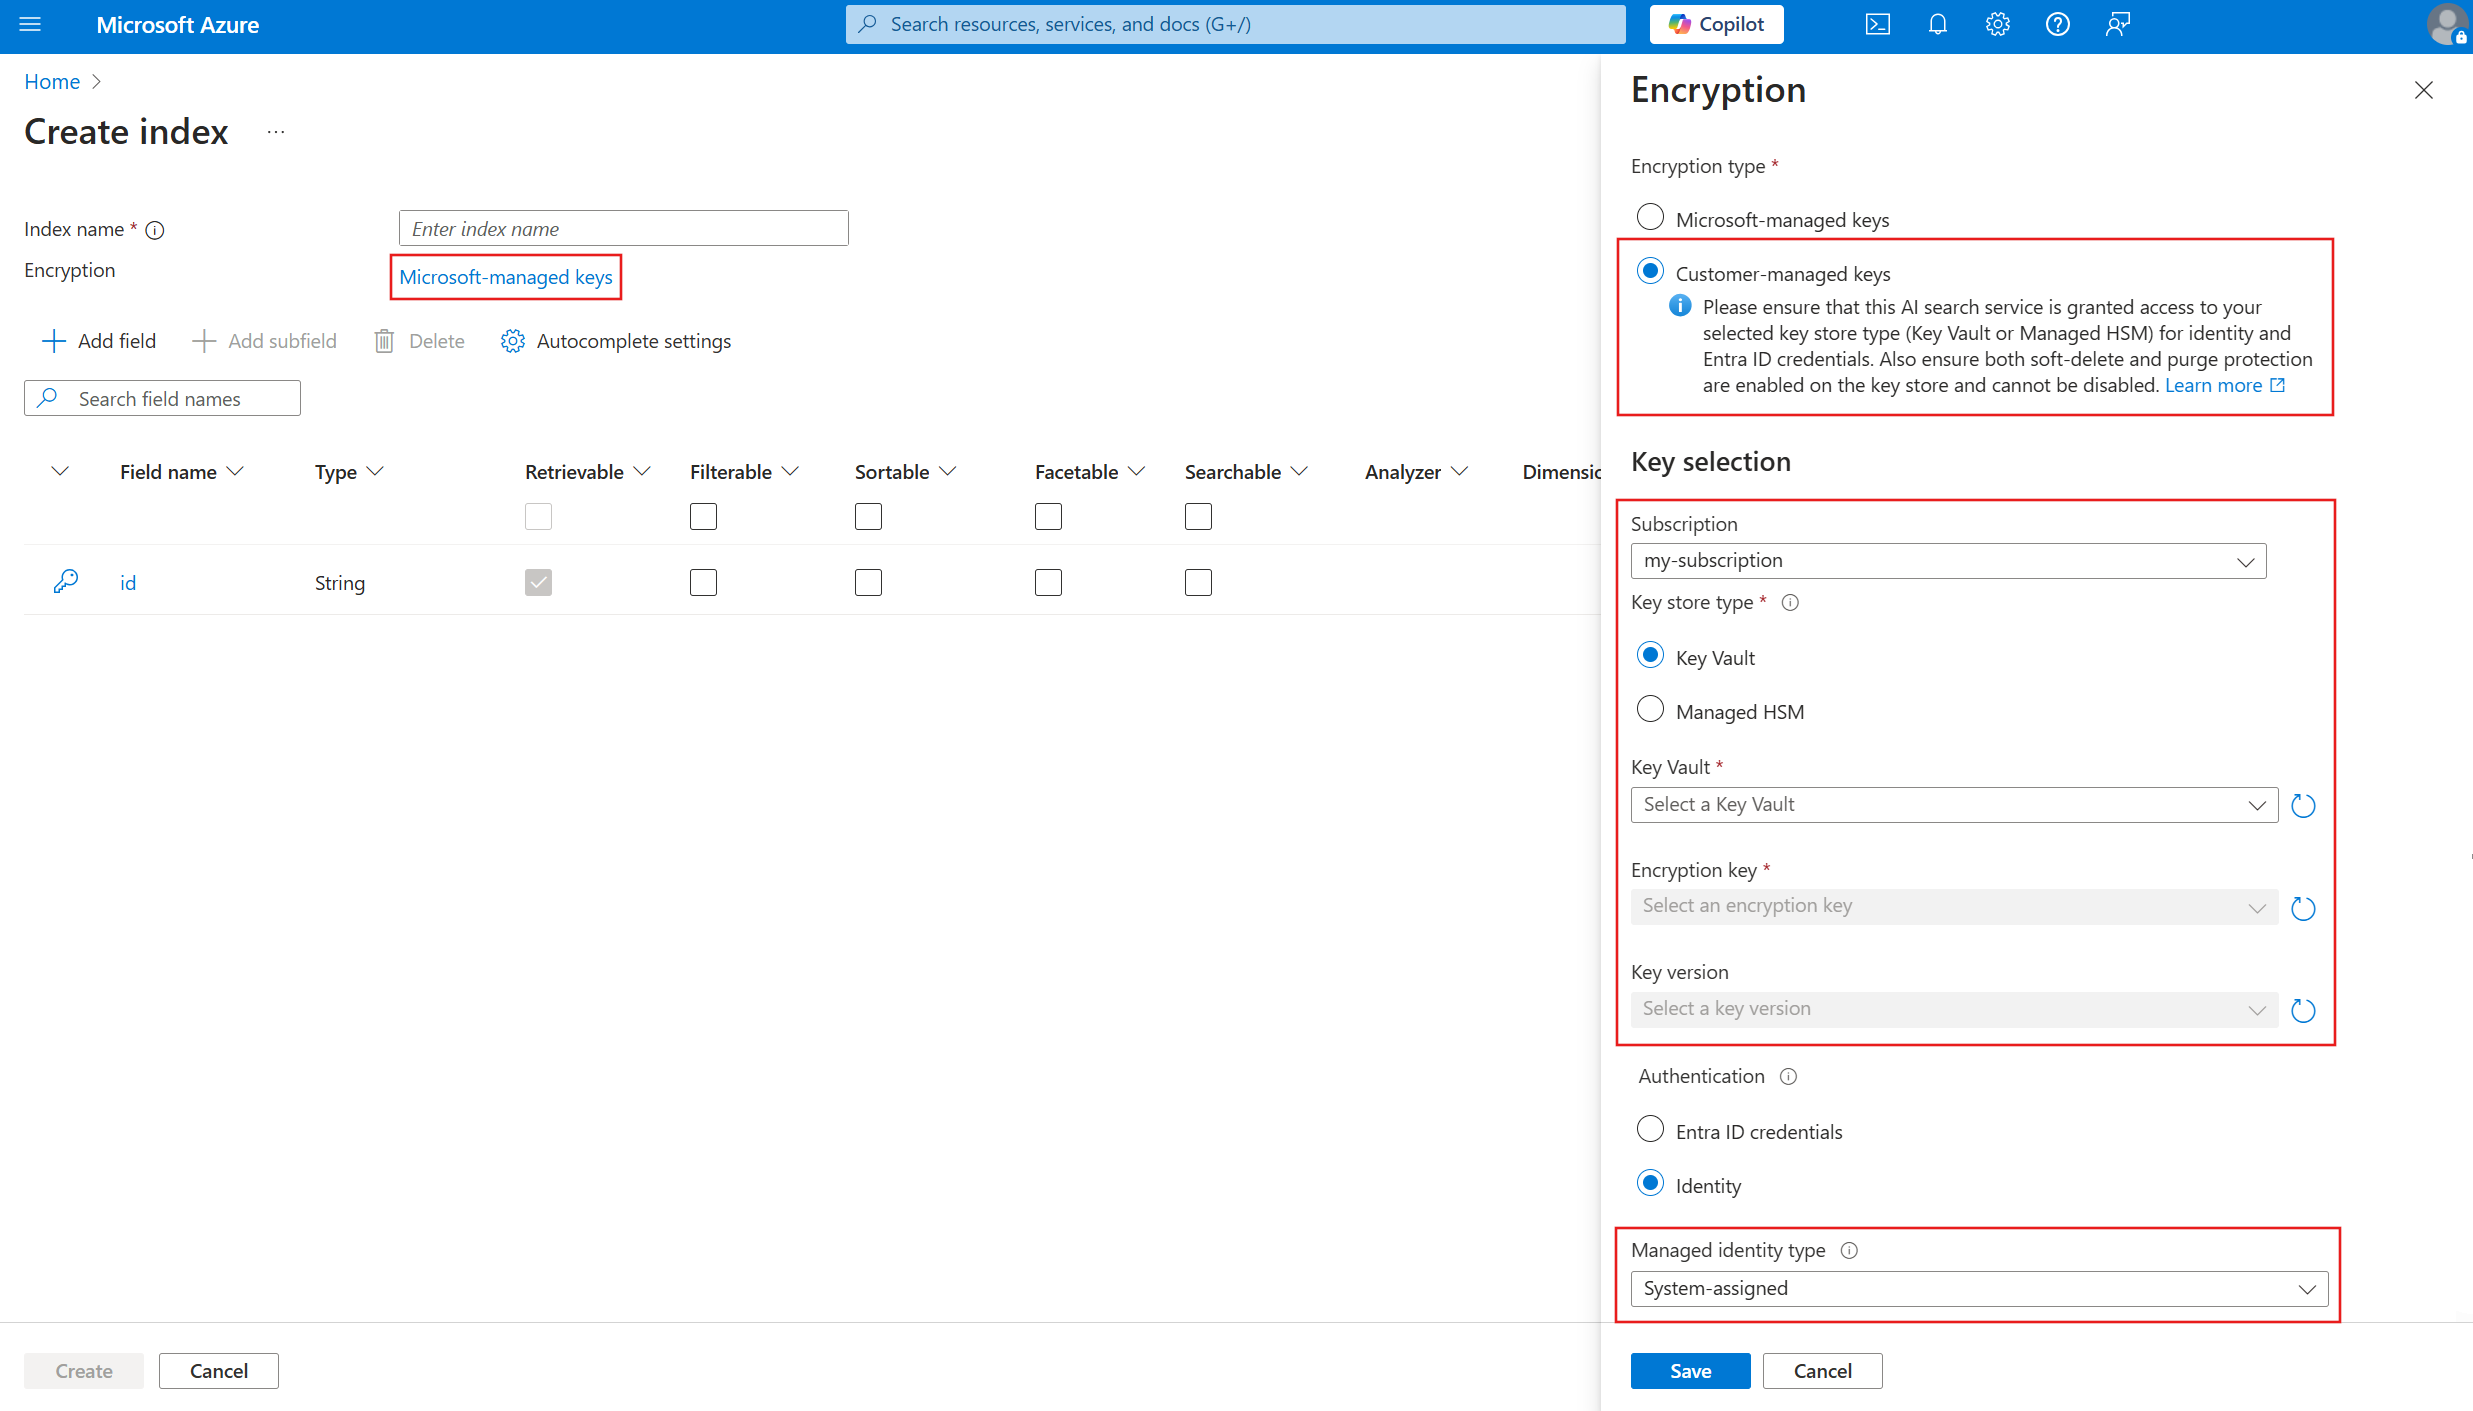
Ao criar um novo objeto no portal Azure, você pode especificar uma chave gerenciada pelo cliente predefinida em um cofre de chaves. O portal Azure permite habilitar a criptografia com um CMK para:
- Índices
- Fontes de dados
- Indexadores
Para usar o portal Azure, o cofre de chaves e a chave devem existir e você deve concluir as etapas anteriores para acesso autorizado à chave.
No portal Azure, os conjuntos de habilidades são definidos no modo de exibição JSON. Use o JSON mostrado nos exemplos da API REST para fornecer uma chave gerenciada pelo cliente em um conjunto de habilidades.
Acesse o serviço de pesquisa no Azure portal.
Em Gerenciamento de pesquisa, selecione Índices, Indexadores ou Fontes de Dados.
Adicione um novo objeto. Na definição de objeto, selecione Microsoft-managed encryption.
Selecione chaves gerenciadas pelo cliente e escolha sua assinatura, cofre, chave e versão.
Importante
O conteúdo criptografado em Pesquisa de IA do Azure é configurado para usar uma chave específica com uma version específica. Se você alterar a chave ou a versão, o objeto deverá ser atualizado para usá-lo antes de excluir a anterior. Falha ao fazer isso torna o objeto inutilizável. Você não poderá descriptografar o conteúdo se a chave for perdida.
Configuração do CMK no nível do serviço (versão prévia)
Para habilitar a configuração de CMK no nível do serviço, use a API REST de Gerenciamento de Pesquisa ou um pacote do SDK do Azure atualizado para oferecer suporte à versão 2026-03-01-preview ou posterior da API REST de Gerenciamento de Pesquisa. O portal Azure ainda não dá suporte a esse recurso. Ao habilitar o CMK no nível de serviço, você não adiciona criptografia a objetos existentes, mas aplica a mesma chave por padrão a todos os objetos recém-criados no serviço, a menos que especifique uma chave de nível de objeto diferente para substituir o padrão de nível de serviço.
Atualmente, o portal Azure não dá suporte à criptografia de nível de serviço. Use diretamente a API REST.
Verificar se um objeto de pesquisa herda o CMK de nível de serviço
Para verificar se um objeto de pesquisa usa uma chave gerenciada pelo cliente configurada no nível do serviço como padrão ou uma chave gerenciada pelo cliente exclusiva configurada no nível do objeto, verifique o estado de criptografia herdado usando a isServiceLevelKey propriedade.
Atualmente, o portal Azure não dá suporte à criptografia de nível de serviço. Use diretamente a API REST.
Etapa 5: Testar criptografia
Para verificar se a criptografia está funcionando, revogue a chave de criptografia, consulte o índice (ele deve ser inutilizável) e reinstale a chave de criptografia.
Use o portal Azure para esta tarefa. Verifique se você tem uma atribuição de função que concede acesso de leitura à chave.
Na página Azure Key Vault, selecione Objects>Keys.
Selecione a chave que você criou e, em seguida, selecione Excluir.
Na página Pesquisa de IA do Azure , selecione Search management>Indexes.
Selecione seu índice e use o Gerenciador de Pesquisa para executar uma consulta. Você provavelmente receberá um erro.
Retorne à página Azure Key Vault Objects>Keys.
Selecione Gerenciar chaves excluídas.
Selecione sua chave e selecione Recuperar.
Retorne ao índice em Pesquisa de IA do Azure e execute novamente a consulta. Você deve ver os resultados da pesquisa. Se você não vir resultados imediatos, aguarde um minuto e tente novamente.
Configurar uma política para assegurar a conformidade com o CMK
Políticas do Azure ajudam a impor padrões organizacionais e a avaliar a conformidade em larga escala. Pesquisa de IA do Azure tem duas políticas internas opcionais relacionadas ao CMK. Essas políticas se aplicam a serviços de pesquisa novos e existentes.
| Efeito | Descrição |
|---|---|
| AuditIfNotExists | Verifica se há conformidade com a política: os objetos têm uma chave gerenciada pelo cliente definida e é o conteúdo criptografado. Esse efeito se aplica aos serviços existentes com conteúdo. Ele é avaliado sempre que um objeto é criado ou atualizado, ou de acordo com o agendamento de avaliação. Saiba Mais... |
| Negar | Verifica se há imposição de política: o serviço de pesquisa tem SearchEncryptionWithCmk definido como Enabled. Esse efeito se aplica somente a novos serviços, que devem ser criados com a criptografia habilitada. Os serviços existentes permanecem operacionais, mas você não pode atualizá-los, a menos que você corrija o serviço. Nenhuma das ferramentas usadas para serviços de provisionamento expõe essa propriedade, portanto, lembre-se de que definir a política limita a configuração programática. |
Atribuir uma política
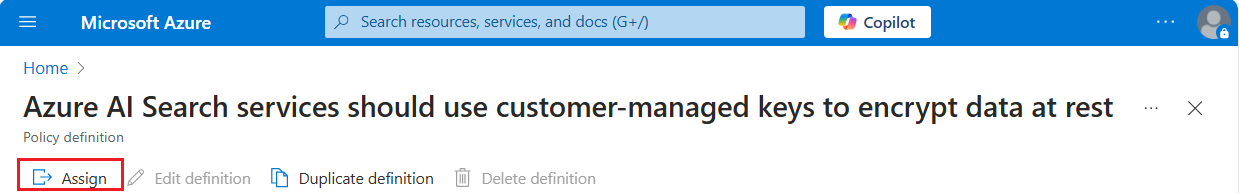
No portal Azure, navegue até uma política interna e selecione Assign.
Veja um exemplo da política AuditIfExists no portal Azure:
Defina o escopo da política selecionando a assinatura e o grupo de recursos. Exclua os serviços de pesquisa para os quais a política não deve ser aplicada.
Aceite ou modifique os valores padrão. Selecione Examinar + criar e, em seguida, selecione Criar.
Habilitar a aplicação da política do CMK
Quando você atribui uma política a um grupo de recursos em sua assinatura, ela entra em vigor imediatamente. As políticas de auditoria sinalizam recursos não compatíveis, mas as políticas de negação impedem a criação e a atualização de serviços de pesquisa não compatíveis. Esta seção explica como criar um serviço de pesquisa em conformidade ou atualizar um serviço para torná-lo compatível. Para colocar objetos em conformidade, comece na etapa um deste artigo.
Criar um serviço de pesquisa em conformidade
Para novos serviços de pesquisa, crie-os com SearchEncryptionWithCmk definido como Enabled.
Nem o portal de Azure nem as ferramentas de linha de comando (o CLI do Azure e Azure PowerShell) fornecem essa propriedade nativamente, mas você pode usar API RESTManagement para provisionar um serviço de pesquisa com uma definição de política cmk.
Este exemplo é de Gerencie seu serviço do Pesquisa de IA do Azure com APIs REST, modificado para incluir a propriedade SearchEncryptionWithCmk.
### Create a search service (provide an existing resource group)
@resource-group = my-rg
@search-service-name = my-search
PUT https://management.azure.com/subscriptions/{{subscriptionId}}/resourceGroups/{{resource-group}}/providers/Microsoft.Search/searchServices/{{search-service-name}}?api-version=2025-05-01 HTTP/1.1
     Content-type: application/json
     Authorization: Bearer {{token}}

    {
        "location": "North Central US",
        "sku": {
            "name": "basic"
        },
        "properties": {
            "replicaCount": 1,
            "partitionCount": 1,
            "hostingMode": "default",
            "encryptionWithCmk": {
                "enforcement": "Enabled"
        }
      }
    }
Atualizar um serviço de pesquisa existente
Para serviços de pesquisa existentes que agora não estão em conformidade, corrija-os usando Services – Atualizar a API ou o comando CLI do Azure az resource update. Aplicar patch nos serviços restaura a capacidade de atualizar as propriedades do serviço de pesquisa.
PATCH https://management.azure.com/subscriptions/<your-subscription-Id>/resourceGroups/<your-resource-group-name>/providers/Microsoft.Search/searchServices/<your-search-service-name>?api-version=2025-05-01

{
  "properties": {
      "encryptionWithCmk": {
          "enforcement": "Enabled"
      }
  }
}
Girar ou atualizar chaves de criptografia
Use as instruções a seguir para girar chaves ou migrar de Azure Key Vault para o HSM (Módulo de Segurança de Hardware).
Para rotação de chaves, use os recursos de autorotação do Azure Key Vault. Se você usar a rotação automática, omita a versão da chave nas definições de objeto. A chave mais recente é usada, em vez de uma versão específica.
Ao alterar uma chave ou sua versão, atualize qualquer objeto que use a chave para usar os novos valores antes de excluir os valores antigos. Caso contrário, o objeto se tornará inutilizável porque não pode ser descriptografado.
Se você configurou o CMK no nível de serviço, rotacionar a chave de nível de serviço se aplicará a objetos recém-criados daqui para frente. Objetos que já herdaram a chave de nível de serviço anterior automaticamente captam a nova chave, portanto, você não precisa atualizá-los. No entanto, se você tiver algum objeto configurado com uma chave no nível do objeto que você também deseja girar, será necessário atualizar esses objetos para usar a nova chave.
As chaves são armazenadas em cache por 60 minutos. Lembre-se disso ao testar e girar chaves.
Crie uma nova chave no cofre de chaves, mas deixe a chave original disponível. Nesta etapa, você pode alternar do cofre de chaves para o HSM.
Atualize as propriedades de encryptionKey em um índice ou mapa de sinônimos para usar os novos valores. Somente os objetos que foram criados originalmente com essa propriedade podem ser atualizados para usar um valor diferente.
Desative ou exclua a chave anterior no cofre de chaves. Monitore o acesso à chave para verificar se a nova chave está sendo usada.
Por motivos de desempenho, o serviço de pesquisa armazena a chave em cache por até várias horas. Se você desabilitar ou excluir a chave sem fornecer uma nova, as consultas continuarão funcionando temporariamente até que o cache expire. No entanto, depois que o serviço de pesquisa não puder mais descriptografar o conteúdo, você receberá esta mensagem: "Access forbidden. The query key used might have been revoked - please retry."
dicas de Key Vault
Se você não estiver familiarizado com Azure Key Vault, examine este início rápido para saber mais sobre tarefas básicas: Set e recupere um segredo de Azure Key Vault usando o PowerShell.
Use quantos cofres de chaves precisar. As chaves gerenciadas podem estar em cofres de chaves diferentes. Um serviço de pesquisa pode ter vários objetos criptografados, cada um criptografado com uma chave de criptografia gerenciada pelo cliente diferente, armazenados em cofres de chaves diferentes.
Use o mesmo locatário do Azure para que seja possível recuperar sua chave gerenciada por meio de atribuições de função e conectando-se por meio de uma identidade gerenciada pelo sistema ou pelo usuário. Para obter mais informações sobre como criar um locatário, consulte Configurar um novo locatário.
Se o Azure Key Vault estiver protegido por um firewall, habilite Permitir que serviços confiáveis da Microsoft ignorem este firewall para que o Pesquisa de IA do Azure possa acessar a chave.
Habilite a proteção contra limpeza e a exclusão temporária em um cofre de chaves. Devido à natureza da criptografia com chaves gerenciadas pelo cliente, ninguém poderá recuperar seus dados se sua chave Azure Key Vault for excluída. Para evitar a perda de dados causada por exclusões acidentais de chaves do Key Vault, devem ser habilitadas a exclusão temporária e a proteção contra limpeza no cofre de chaves. A exclusão suave é habilitada por padrão, então você só encontrará problemas se decidir desativá-la intencionalmente. A proteção contra limpeza não é ativada por padrão, mas é obrigatória para criptografia com CMK na Pesquisa de IA do Azure.
Habilite o registro em log no cofre de chaves para que você possa monitorar o uso das chaves.
Habilite a autorrotação de chaves ou siga procedimentos estritos durante a rotação rotineira de chaves do cofre de chaves, a aplicação de segredos e o registro. Sempre atualize todo o conteúdo criptografado para usar novos segredos e chaves antes de excluir os antigos. Se você perder esta etapa, seu conteúdo não poderá ser descriptografado.
Trabalhar com conteúdo criptografado
Usando o CMK, você pode notar latência no processo de indexação e consultas devido ao trabalho de criptografia/descriptografia extra. Pesquisa de IA do Azure não registra a atividade de criptografia, mas você pode monitorar o acesso à chave por meio do log do cofre de chaves.
É recomendável habilitar o registro de log como parte da configuração do cofre de chaves.
Adicione uma configuração de diagnóstico no cofre de chaves que utiliza o espaço de trabalho para armazenar dados.
Selecione audit ou allLogs para a categoria, dê um nome à configuração de diagnóstico e salve-a.
FAQs
Posso alterar um objeto de pesquisa entre uma chave gerenciada pelo cliente definida no nível do serviço e uma chave gerenciada pelo cliente definida no nível do objeto?
- Sim. Quando você configura o CMK no nível do serviço, cada novo objeto de pesquisa usa essa chave por padrão. Se você configurar uma chave diferente na definição no nível do objeto, a chave no nível do objeto tem prioridade sobre a chave no nível do serviço. Se você remover a definição de chave no nível do objeto, o objeto de pesquisa retornará à chave gerenciada pelo cliente definida no nível do serviço.
Próximas etapas
Se você não estiver familiarizado com a arquitetura de segurança do Azure, examine a documentação do Azure Security e, em particular, este artigo: