Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Opmerking
Azure AI Zoeken is beschikbaar via de Azure-portal, REST API's en Azure-SDK's. Het vormt ook een basis voor Foundry IQ, de beheerde kennislaag die bedrijfsinhoud transformeert in herbruikbare, machtigingsbewuste knowledge bases voor agents in de Microsoft Foundry-portal.
Belangrijk
Functies, mogelijkheden of eigenschappen die zijn gemarkeerd (preview) vallen niet onder een service level agreement, worden niet aanbevolen voor productieworkloads en kunnen worden gewijzigd of beperkt voordat ze algemeen beschikbaar worden. De Azure AI Zoeken preview-voorwaarden zijn van toepassing op alle preview-functionaliteit, ongeacht of deze zelfstandig is of deel uitmaakt van een algemeen beschikbare functie.
Tijdens het inschakelen van klantspecifieke beheerde sleutels (CMK) wordt extra beveiliging toegevoegd bovenop de standaardversleuteling in rust bij gebruik van Microsoft-beheerde sleutels. Wanneer u CMK inschakelt, bepaalt u de versleutelingssleutels die worden gebruikt om uw gegevens te beveiligen, inclusief de mogelijkheid om:
- Sleutels rouleren volgens een door de klant gedefinieerd schema
- Sleutels uitschakelen of intrekken om de toegang tot versleutelde inhoud te blokkeren (sleutels in de cache blijven mogelijk maximaal 60 minuten bestaan)
- Sleutelgebruik controleren via Azure Key Vault logboekregistratie
U kunt sleutels maken, opslaan en beheren met behulp van:
Azure Key Vault
Azure Key Vault Beheerde hardwarebeveiligingsmodule (Hardware Security Module). Een Azure Key Vault Managed HSM is een HSM die voldoet aan FIPS 140-2 niveau 3. Als u wilt migreren van Azure Key Vault naar HSM, roteer u uw sleutels en kiest u Beheerde HSM voor opslag.
In dit artikel wordt uitgelegd hoe u CMK configureert voor aanvullende beveiliging van uw versleutelde gegevens in Azure AI Zoeken.
Belangrijk
- Het toevoegen van een door de klant beheerde sleutel (CMK) is van toepassing op versleuteling voor inactieve data. Als u gegevens in gebruik wilt beveiligen, kunt u overwegen vertrouwelijke computing te gebruiken.
Voorwaarden
Azure AI Zoeken op een betaald prijsniveau ("Basic" of hoger, in om het even welke regio).
Azure Key Vault en een sleutelkluis met soft-delete en purge protection ingeschakeld. Of Azure Key Vault Beheerde HSM. Deze resource kan zich in elk abonnement en in een andere tenant bevinden. Bij deze instructies wordt uitgegaan van één tenant. Zie Door de klant beheerde sleutels configureren voor verschillende tenants voor configuratie tussen tenants.
Als u CMK op serviceniveau wilt configureren, gebruikt u de REST API van Search Management versie 2026-03-01-preview of hoger. Als u wilt controleren of een object een sleutel op serviceniveau over neemt, gebruikt u de API-versie 2026-05-01-preview of hoger van het gegevensvlak.
Mogelijkheid om machtigingen in te stellen voor sleuteltoegang en om rollen toe te wijzen. Als u sleutels wilt maken, moet u de rol van Key Vault Crypto Officer hebben in Azure Key Vault of Managed HSM Crypto Officer in Azure Key Vault Managed HSM.
Als u rollen wilt toewijzen, moet u het abonnement Owner, Gebruiker-toegangsbeheerder, Rolgebaseerde Toegangscontrole of worden toegewezen aan een aangepaste rol met Microsoft.Authorization/roleAssignments/write machtigingen.
CMK configureren voor Azure AI Zoeken-objecten
Objecten met versleutelde gegevens die kunnen worden geconfigureerd met een door de klant beheerde sleutel (CMK), bevatten indexen, synoniemenlijsten, indexeerfuncties, gegevensbronnen, vectorizers en vaardighedensets. Versleuteling is rekenintensief om te ontsleutelen, dus wordt alleen gevoelige inhoud versleuteld.
Versleuteling wordt uitgevoerd via:
Alle inhoud in indexen en synoniemenlijsten.
Gevoelige inhoud in indexers, gegevensbronnen, vaardigheidssets en vectorizers. Gevoelige inhoud bevat verbindingsreeksen, beschrijvingen, identiteiten, sleutels en gebruikersinvoer. Vaardighedensets kunnen bijvoorbeeld sleutels bevatten voor verbonden services en sommige vaardigheden accepteren gebruikersinvoer, zoals aangepaste entiteiten. In beide gevallen worden sleutels en gebruikersinvoer versleuteld. Verwijzingen naar externe resources, zoals Azure gegevensbronnen of Azure OpenAI-modellen, worden ook versleuteld.
Het toevoegen van een door de klant beheerde sleutel aan een object moet plaatsvinden wanneer het object zojuist is gemaakt. Het is belangrijk om rekening te houden met:
U kunt CMK niet met terugwerkende kracht toevoegen aan een bestaand object. Als u een door de klant beheerde sleutel wilt toevoegen aan een bestaand object, moet u dat object verwijderen en opnieuw maken met versleuteling ingeschakeld.
Zodra CMK is geconfigureerd, vindt versleuteling plaats telkens wanneer de service gegevens schrijft, inclusief zowel data-at-rest (langetermijnopslag) als tijdelijke gegevens in de cache (kortetermijnopslag). Voor objecten zoals gegevensbronnen, indexeerfuncties en vaardighedensets wordt de objectdefinitie versleuteld. Voor indexen worden de geïndexeerde documenten zelf (niet alleen het indexschema) versleuteld.
Hoewel u geen versleuteling kunt toevoegen aan een bestaand object, kunt u alle onderdelen van de versleutelingsdefinitie van een object wijzigen, inclusief overschakelen naar een andere sleutelkluis of HSM-opslag, zolang de resource zich in dezelfde tenant bevindt.
Versleuteling met een CMK kan niet ongedaan worden. U kunt sleutels roteren en cmk-configuratie wijzigen, maar indexversleuteling duurt voor de levensduur van de index. Na versleuteling met CMK is een index alleen toegankelijk als de zoekservice toegang heeft tot de sleutel. Als u de toegang tot de sleutel intrekt door roltoewijzing te verwijderen of te wijzigen, is de index onbruikbaar en kan de service pas worden geschaald als de index is verwijderd of toegang tot de sleutel is hersteld. Als u sleutels verwijdert of roteert, wordt de meest recente sleutel gedurende maximaal 60 minuten in de cache opgeslagen.
Als u CMK in uw zoekservice nodig hebt, stelt u een afdwingingsbeleid in.
CMK-afdwinging met behulp van Azure Policy en CMK-configuratie op serviceniveau (die nog steeds in preview is) zijn onafhankelijke instellingen. U kunt een of beide gebruiken, afhankelijk van uw behoeften. Cmk-configuratie op serviceniveau past een standaardsleutel toe op nieuwe objecten, terwijl Azure Policy afdwinging ervoor zorgt dat alle objecten voldoen aan uw versleutelingsvereisten. Als u een afdwingingsbeleid voor CMK zonder een sleutel op serviceniveau inschakelt, moeten alle CMK-ingeschakelde objecten hun eigen versleutelingssleutel opgeven op het moment van aanmaken. Aanvragen voor het maken van objecten die cmk-configuratie weglaten, mislukken.
CMK op serviceniveau standaard inschakelen voor nieuwe objecten (preview)
Vanaf de release van 2026-03-01-preview kunt u een door de klant beheerde sleutel configureren op serviceniveau op het Azure AI Zoeken-service zelf. Met deze functie kunt u de sleutel eenmaal configureren en deze standaard toepassen op alle nieuw gemaakte objecten. Met deze beveiliging blijven gevoelige gegevens in uw zoekservice beveiligd met een sleutel die u bepaalt, zonder dat u elke keer dat u een object maakt, sleutelgegevens hoeft op te geven. In de API-versie 2026-05-01-preview van het gegevensvlak en later helpt de isServiceLevelKey eigenschap aan encryptionKey u te bepalen of een object de sleutel op serviceniveau over neemt of een expliciete sleutel op objectniveau gebruikt.
Cmk inschakelen op serviceniveau betekent:
Alle nieuwe objecten die zijn gemaakt op uw Azure AI Zoeken-service, gebruiken standaard automatisch de door de klant beheerde sleutel op serviceniveau, dus u hoeft niet langer expliciet versleutelingssleutelgegevens op te geven telkens wanneer u een object maakt.
Deze functie is optioneel en u kunt CMK per object blijven configureren. U kunt de sleutel op serviceniveau ook overschrijven voor afzonderlijke objecten en de sleutel op serviceniveau onafhankelijk roteren, zodat u naar behoefte verschillende sleutels voor verschillende objecten kunt gebruiken.
U kunt deze standaardsleutel overschrijven door een nieuwe sleutel op te geven voor het object dat u maakt. De sleutel op objectniveau die u opgeeft, overschrijft de standaardsleutel op serviceniveau voor dat object.
Kiezen tussen CMK op serviceniveau en objectniveau
Gebruik CMK op serviceniveau standaard om één sleutel toe te passen op alle objecten. U configureert de sleutel eenmaal en nieuwe objecten nemen die beveiliging automatisch over.
Gebruik CMK op objectniveau voor workloads waarvoor een onafhankelijke sleutellevenscyclus is vereist. Bestaande CMK-configuraties op objectniveau blijven werken zonder wijzigingen. CMK op serviceniveau vereenvoudigt sleutelbeheer, maar vervangt CMK op objectniveau niet.
Een veelvoorkomend patroon binnen ondernemingen is om voor de meeste objecten een sleutel op serviceniveau te configureren (indexen, indexeerders, gegevensbronnen, skillsets, vectorizers en synoniemenlijsten). Workloads met strengere nalevingsvereisten kunnen een sleutel op objectniveau configureren om de toegang, rotatie en intrekking onafhankelijk te beheren.
Stap 1: Een versleutelingssleutel maken
Gebruik Azure Key Vault of Azure Key Vault Beheerde HSM om een sleutel te maken. Azure AI Zoeken versleuteling ondersteunt RSA-sleutels van grootte 2048, 3072 en 4096. Zie Over sleutels voor meer informatie over ondersteunde sleuteltypen.
We raden u aan deze tips te bekijken voordat u begint.
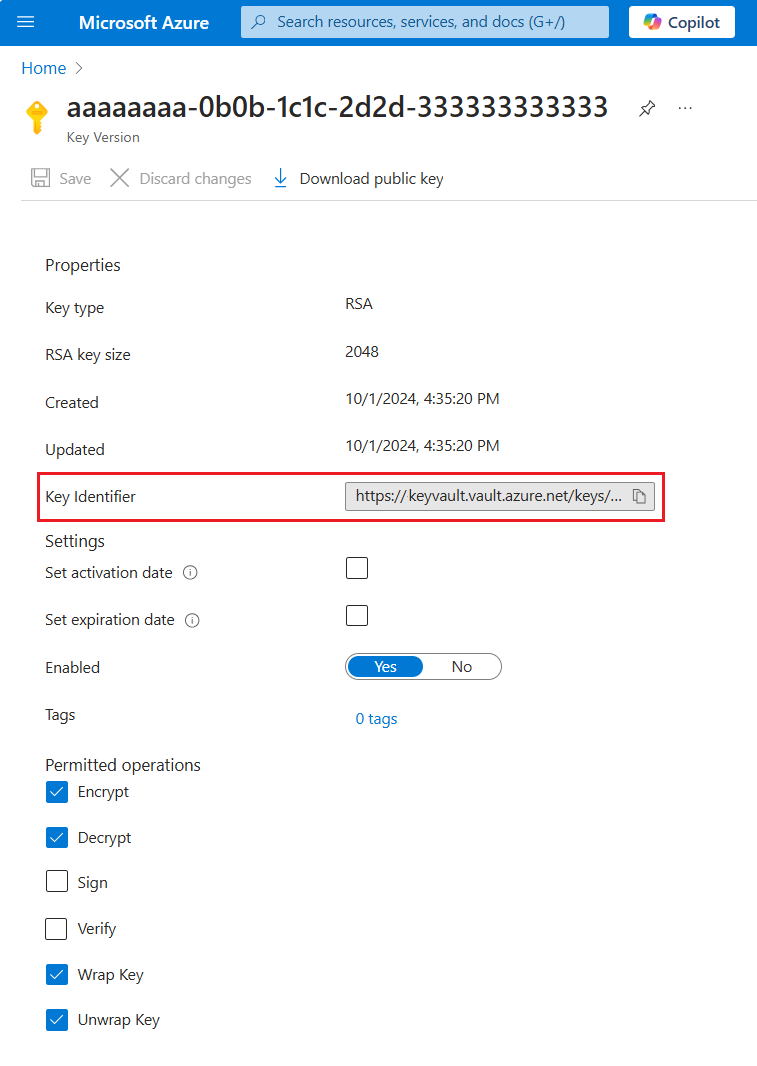
Vereiste bewerkingen zijn Wrap, Unwrap, Encrypt en Ontsleuteling.
U kunt een sleutelkluis maken met behulp van de Azure portal, Azure CLI of Azure PowerShell.
Ga naar uw sleutelkluis in het Azure portaal.
Selecteer Objectentoetsen> aan de linkerkant en selecteer vervolgens Genereren/importeren.
Kies Genereren in het deelvenster Een sleutel maken in de lijst met opties de optie Genereren om een nieuwe sleutel te maken.
Voer een naam in voor uw sleutel en accepteer de standaardwaarden voor andere sleuteleigenschappen.
Stel desgewenst een sleutelrotatiebeleid in om automatische rotatie in te schakelen.
Selecteer Maken om de implementatie te starten.
Nadat de sleutel is gemaakt, haalt u de sleutelidentificator op. Selecteer de sleutel, selecteer de huidige versie en kopieer de sleutel-id. Deze bestaat uit de sleutelwaarde-URI, de sleutelnaam en de sleutelversie. U hebt de id nodig om een versleutelde index in Azure AI Zoeken te definiëren. Denk eraan dat de vereiste bewerkingen Wrap, Unwrap, Encrypt en Ontsleuteling zijn.
Stap 2: Een beveiligingsprincipaal maken
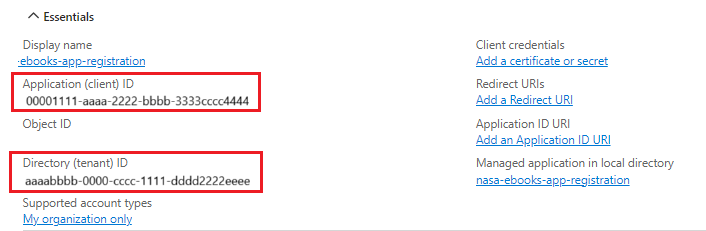
Maak een beveiligingsprincipaal die door uw zoekservice wordt gebruikt voor toegang tot de versleutelingssleutel. U kunt een beheerde identiteit en roltoewijzing gebruiken, of u kunt een toepassing registreren en de zoekservice de toepassings-id laten opgeven voor aanvragen.
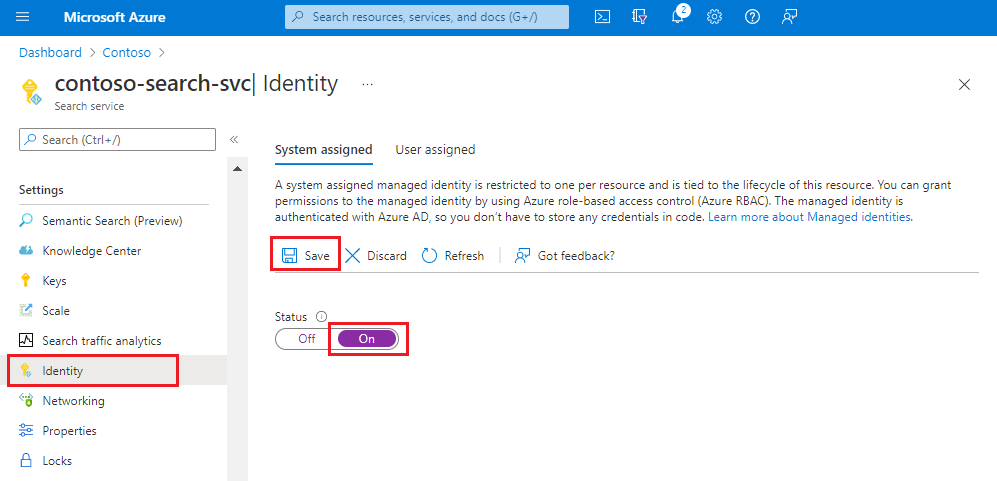
Gebruik een beheerde identiteit en rollen. U kunt een door het systeem beheerde identiteit of door de gebruiker beheerde identiteit gebruiken. Met een beheerde identiteit kan uw zoekservice worden geverifieerd via Microsoft Entra ID, zonder referenties (ApplicationID of ApplicationSecret) in code op te slaan. De levenscyclus van dit type beheerde identiteit is gekoppeld aan de levenscyclus van uw zoekservice, die slechts één door het systeem toegewezen beheerde identiteit kan hebben. Zie What are managed identities for Azure resources voor meer informatie over hoe beheerde identiteiten werken.
Schakel de door het systeem toegewezen beheerde identiteit in voor uw zoekservice. Het is een bewerking met twee klikken: inschakelen en opslaan.

Stap 3: Machtigingen verlenen
Als u uw zoekservice hebt geconfigureerd voor het gebruik van een beheerde identiteit, wijst u rollen toe die deze toegang geven tot de versleutelingssleutel.
Op rollen gebaseerd toegangsbeheer wordt aanbevolen boven het machtigingsmodel voor toegangsbeleid. Voor meer informatie of migratiestappen begint u met Azure op rollen gebaseerd toegangsbeheer (Azure RBAC) versus toegangsbeleid (verouderd).
Ga naar uw sleutelkluis in het Azure portaal.
Selecteer Toegangsbeheer (IAM) en selecteer Roltoewijzing toevoegen.
Selecteer een rol:
- Selecteer in Azure Key Vault Key Vault Crypto Service Encryption User.
- Selecteer op beheerde HSM de versleutelingsgebruiker voor beheerde HSM Crypto Service.
Selecteer beheerde identiteiten, selecteer leden en selecteer vervolgens de beheerde identiteit van uw zoekservice. Als u lokaal test, wijst u deze rol ook aan uzelf toe.
Selecteer Beoordelen en toewijzen.
Wacht enkele minuten totdat de roltoewijzing operationeel is geworden.
Key Vault firewall en virtuele netwerktoegang voor CMK
Azure AI Zoeken moet toegang hebben tot de versleutelingssleutel in uw Azure Key Vault.
Als uw sleutelkluis gebruikmaakt van een firewall of beperkingen voor virtuele netwerken, configureert u een van de volgende opties:
- Toegang toestaan vanuit geselecteerde netwerken die uw zoekservice bevatten.
- Schakel Vertrouwde Microsoft-services deze firewall mogen omzeilen in.
Wanneer de bypass van vertrouwde services is ingeschakeld, heeft Azure AI Zoeken toegang tot de sleutel als een vertrouwde service met behulp van beheerde identiteit, zelfs wanneer openbare netwerktoegang is beperkt.
Als de firewall de toegang blokkeert en de bypass voor vertrouwde services niet is ingeschakeld, kan Azure AI Zoeken de sleutel niet ophalen en mislukken CMK-afhankelijke bewerkingen.
Stap 4: Informatie over versleutelingssleutels toevoegen aan Azure AI Zoeken-objecten
Wanneer u een versleuteld object maakt, voert u de sleutelkluis-URI, sleutelnaam en sleutelversie in. Als u een Microsoft Entra ID-toepassing gebruikt voor verificatie, voert u ook de toepassings-id en het geheim in.
Als u een door de klant beheerde sleutel wilt toevoegen aan een zoekobject, kan dit een index, indexeerfunctie, gegevensbron, vaardighedenset, vectorizer of synoniemenkaart zijn. U kunt de sleutel configureren op serviceniveau of op objectniveau.
Serviceniveau: Door een door de klant beheerde sleutel in te stellen op serviceniveau, wordt die sleutel standaard toegepast op alle nieuw gemaakte zoekobjecten. Deze is niet van toepassing op bestaande zoekobjecten.
Objectniveau: U kunt ook een nieuwe, unieke sleutel definiëren op objectniveau bij het maken van een nieuw zoekobject. Deze sleuteldefinitie op objectniveau overschrijft de standaardsleutel op serviceniveau.
Let op
Wanneer u een door de klant beheerde sleutelconfiguratie bijwerkt tussen een sleuteldefinitie op service- of objectniveau, moet u ervoor zorgen dat resources van de vorige configuratie beschikbaar zijn totdat de update in de hele service wordt doorgegeven. Het verwijderen van identiteiten, het verwijderen van sleutelkluizen of het intrekken van sleutels kan verhinderen dat sommige serviceonderdelen gegevens ontsleutelen die nog steeds afhankelijk zijn van de vorige configuratie.
Als u CMK wilt configureren voor een object, gebruikt u de Azure-portal, Search Service REST API's of een Azure SDK.
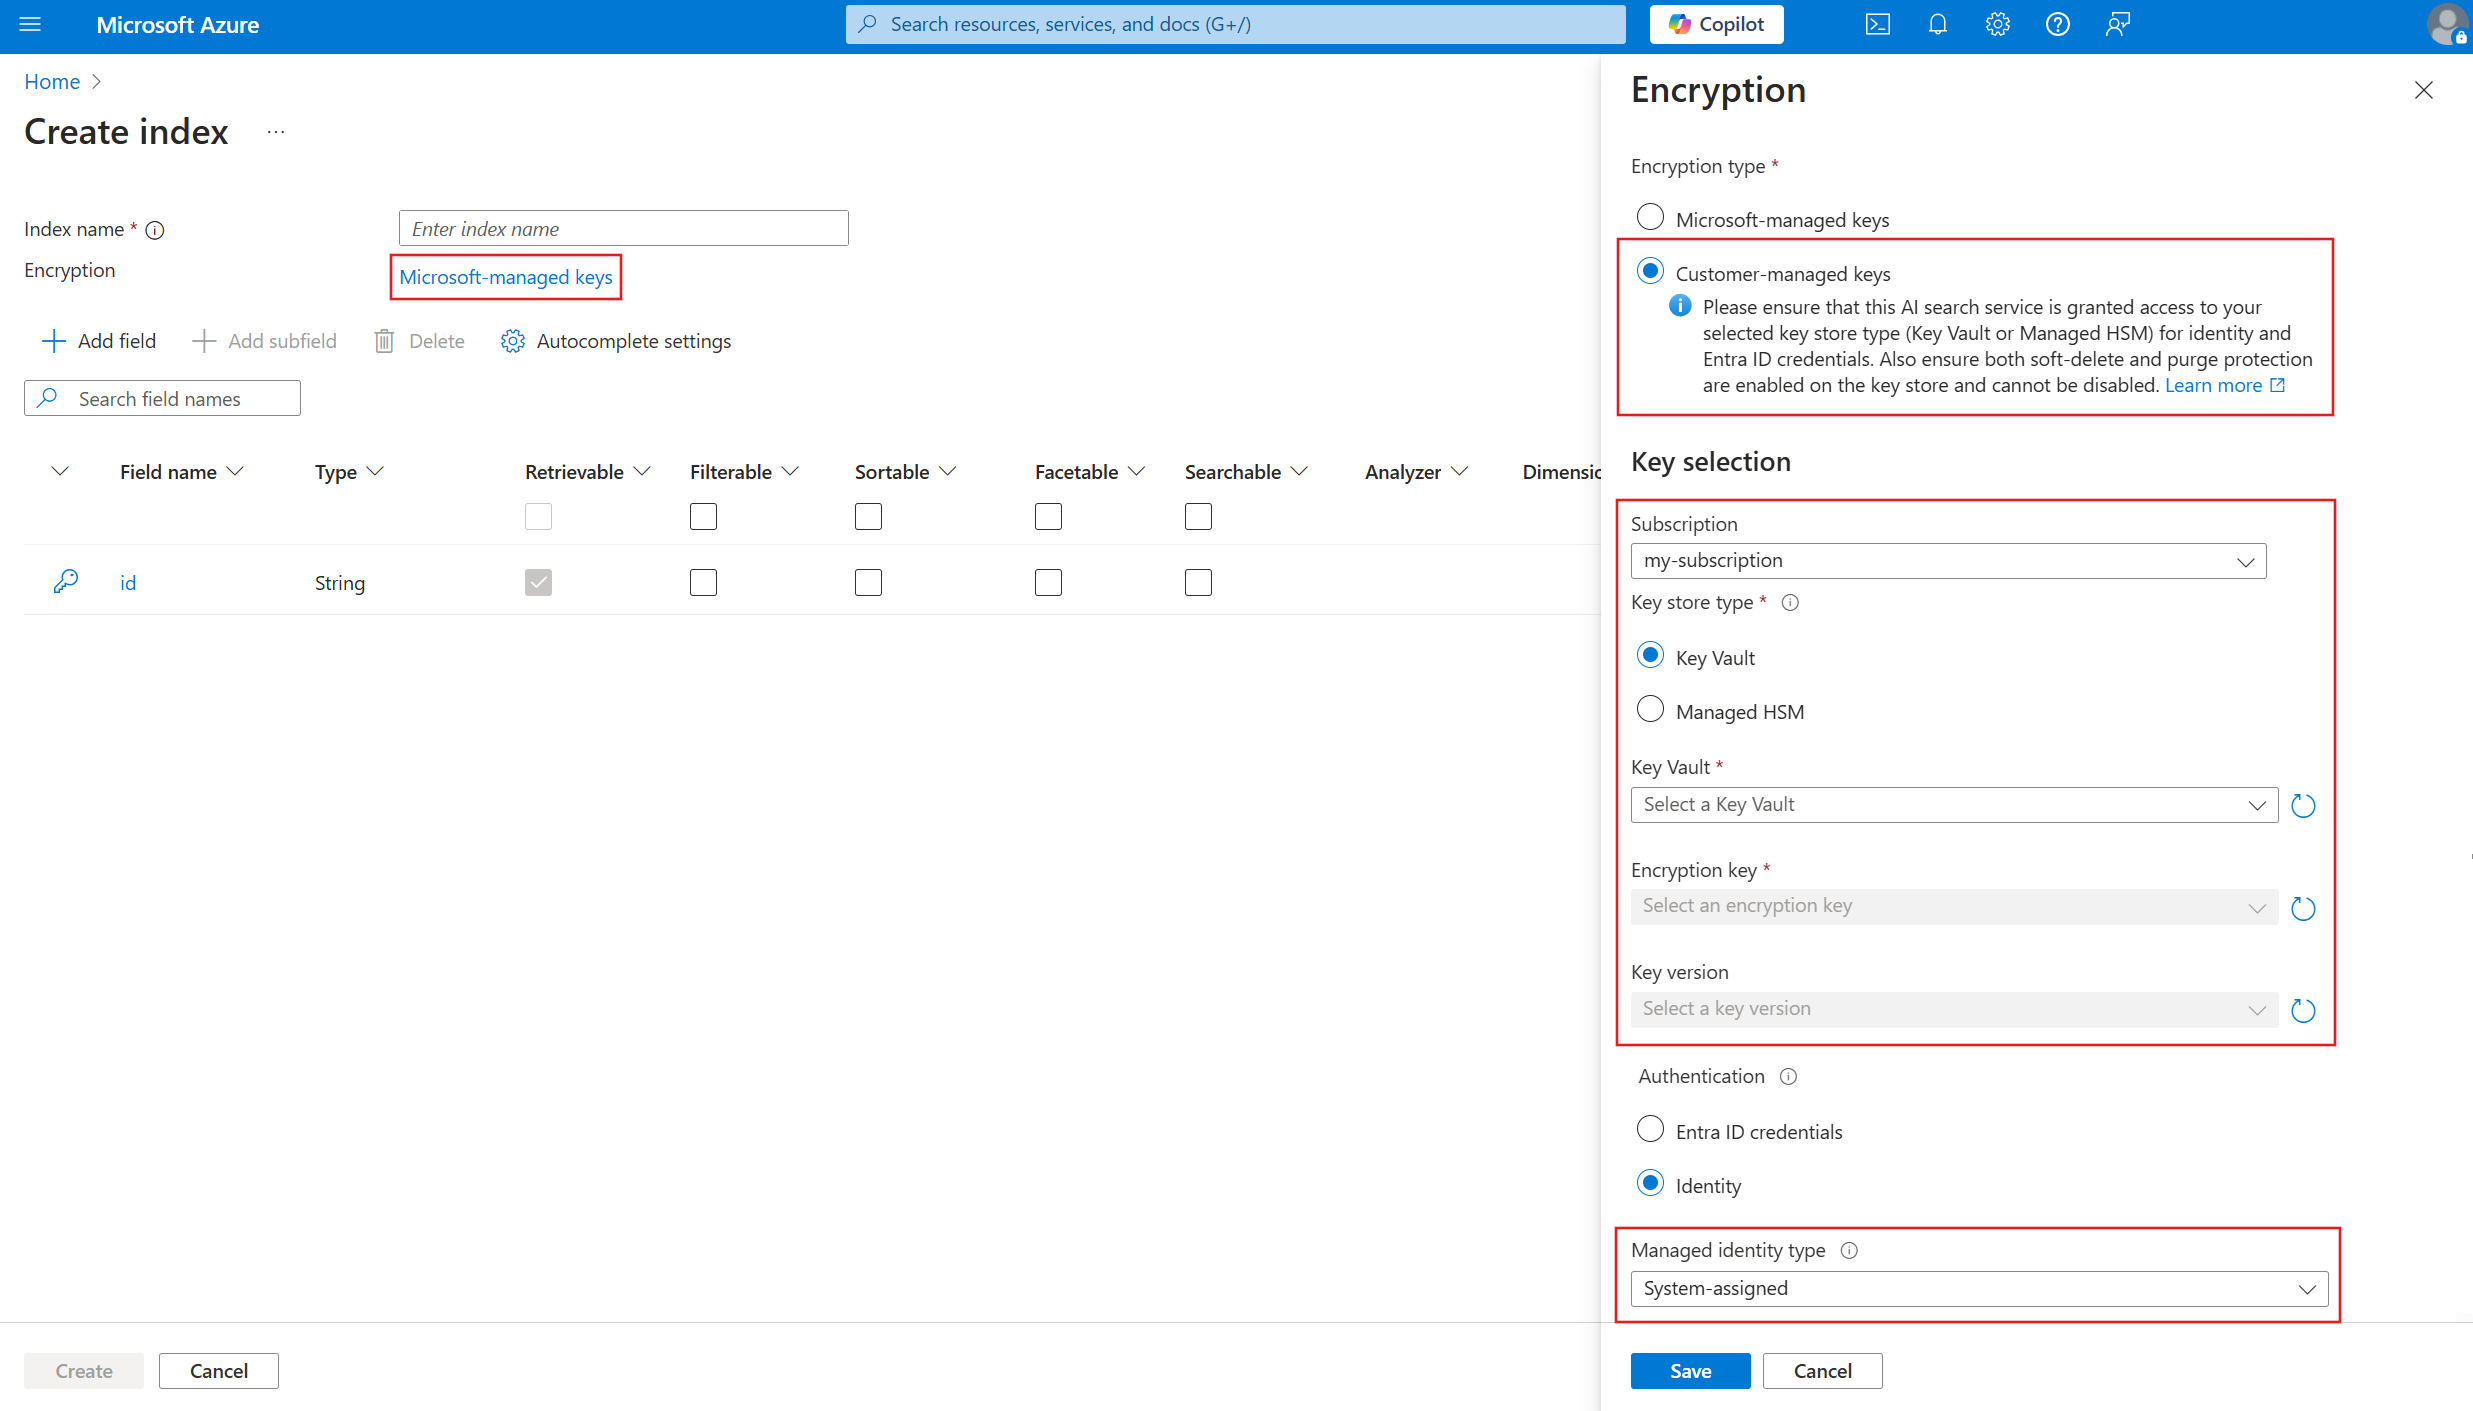
Wanneer u een nieuw object maakt in de Azure-portal, kunt u een vooraf gedefinieerde door de klant beheerde sleutel opgeven in een sleutelkluis. Met de Azure-portal kunt u versleuteling inschakelen met een CMK voor:
- Indexen
- Gegevensbronnen
- Indexen
Als u de Azure-portal wilt gebruiken, moeten de sleutelkluis en sleutel bestaan en moet u de vorige stappen uitvoeren voor geautoriseerde toegang tot de sleutel.
In de Azure portal worden vaardigheidsets gedefinieerd in JSON-weergave. Gebruik de JSON die wordt weergegeven in de REST API-voorbeelden om een door de klant beheerde sleutel te bieden voor een vaardighedenset.
Ga naar uw zoekservice in de Azure portal.
Selecteer onder Zoekbeheerindexen, indexeerfuncties of gegevensbronnen.
Voeg een nieuw object toe. Selecteer in de objectdefinitie Microsoft-beheerde versleuteling.
Selecteer door de klant beheerde sleutels en kies uw abonnement, kluis, sleutel en versie.
Belangrijk
Versleutelde inhoud in Azure AI Zoeken is geconfigureerd voor het gebruik van een specifieke sleutel met een specifieke versie. Als u de sleutel of versie wijzigt, moet het object worden bijgewerkt om het te gebruiken voordat u de vorige verwijdert. Als u dit niet doet, wordt het object onbruikbaar gemaakt. U kunt de inhoud niet ontsleutelen als de sleutel verloren gaat.
CMK configureren op serviceniveau (preview)
Als u CMK-configuratie op serviceniveau wilt inschakelen, gebruikt u de REST API van Search Management of een Azure SDK-pakket dat is bijgewerkt ter ondersteuning van Rest API-versie 2026-03-01-preview of hoger van Search Management. De Azure-portal biedt nog geen ondersteuning voor deze functie. Wanneer u CMK inschakelt op serviceniveau, voegt u geen versleuteling toe aan bestaande objecten, maar past u dezelfde sleutel standaard toe op alle nieuw gemaakte objecten in de service, tenzij u een andere sleutel op objectniveau opgeeft om de standaardwaarde op serviceniveau te overschrijven.
Op dit moment biedt de Azure-portal geen ondersteuning voor versleuteling op serviceniveau. Gebruik de REST API rechtstreeks.
Controleren of een zoekobject CMK op serviceniveau over neemt
Als u wilt controleren of voor een zoekobject een door de klant beheerde sleutel wordt gebruikt die op serviceniveau is geconfigureerd als een standaardsleutel of een unieke door de klant beheerde sleutel die is geconfigureerd op objectniveau, controleert u de overgenomen versleutelingsstatus met behulp van de isServiceLevelKey eigenschap.
Op dit moment biedt de Azure-portal geen ondersteuning voor versleuteling op serviceniveau. Gebruik de REST API rechtstreeks.
Stap 5: Versleuteling testen
Om te controleren of de versleuteling werkt, deactiveert u de versleutelingssleutel, voert u een query uit op de index zodat deze onbruikbaar is, en heractiveert u vervolgens de versleutelingssleutel.
Gebruik de Azure-portal voor deze taak. Zorg ervoor dat u een roltoewijzing hebt die leestoegang verleent tot de sleutel.
Selecteer op de pagina Azure Key Vault Objects>Keys.
Selecteer de sleutel die u hebt gemaakt en selecteer vervolgens Verwijderen.
Selecteer op de pagina Azure AI Zoeken Zoekbeheer>Indexen.
Selecteer uw index en gebruik Search Explorer om een query uit te voeren. Je zou een foutmelding moeten krijgen.
Ga terug naar de pagina Azure Key Vault Objects>Keys.
Selecteer Verwijderde sleutels beheren.
Selecteer uw sleutel en selecteer vervolgens Herstellen.
Ga terug naar de index in Azure AI Zoeken en voer de query opnieuw uit. U zou zoekresultaten moeten zien. Als u geen onmiddellijke resultaten ziet, wacht u een minuut en probeert u het opnieuw.
Een beleid instellen voor het afdwingen van CMK-naleving
Azure beleidsregels helpen bij het afdwingen van organisatiestandaarden en het beoordelen van naleving op schaal. Azure AI Zoeken heeft twee optionele ingebouwde beleidsregels met betrekking tot CMK. Deze beleidsregels zijn van toepassing op nieuwe en bestaande zoekservices.
| Effect | Beschrijving |
|---|---|
| AuditIfNotExists | Controleert op beleidsnaleving: hebben objecten een door de klant beheerde sleutel gedefinieerd en is de inhoud versleuteld. Dit effect is van toepassing op bestaande services met inhoud. Het wordt geëvalueerd telkens wanneer een object wordt gemaakt of bijgewerkt, of volgens het evaluatieschema. Meer informatie... |
| Weigeren | Controleert op afdwinging van beleid: heeft de zoekservice SearchEncryptionWithCmk ingesteld op Enabled. Dit effect is alleen van toepassing op nieuwe services, die moeten worden gemaakt met versleuteling ingeschakeld. Bestaande services blijven operationeel, maar u kunt ze alleen bijwerken als u de service patcht. Geen van de hulpprogramma's die worden gebruikt voor het inrichten van services maken deze eigenschap beschikbaar. Houd er dus rekening mee dat u de beleidslimieten instelt op programmatisch instellen. |
Een beleid toewijzen
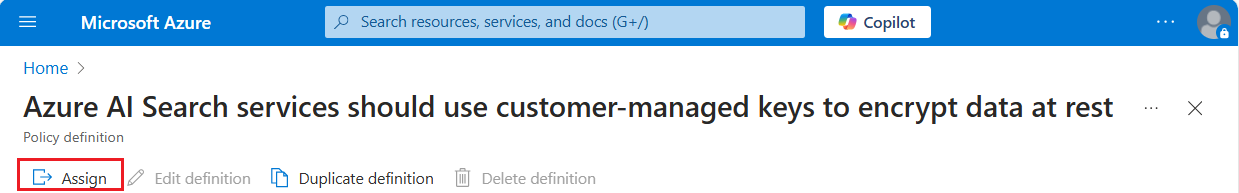
Navigeer in de Azure-portal naar een ingebouwd beleid en selecteer vervolgens Assign.
Hier volgt een voorbeeld van het beleid AuditIfExists in de Azure-portal:
Stel het beleidsbereik in door het abonnement en de resourcegroep te selecteren. Sluit alle zoekservices uit waarvoor het beleid niet van toepassing moet zijn.
Accepteer of wijzig de standaardwaarden. Selecteer Beoordelen en maken en selecteer vervolgens Maken.
CMK-beleidshandhaving inschakelen
Wanneer u een beleid toewijst aan een resourcegroep in uw abonnement, wordt dit onmiddellijk van kracht. Controlebeleid markeert niet-compatibele resources, maar beleid voor weigeren voorkomt het maken en bijwerken van niet-compatibele zoekservices. In deze sectie wordt uitgelegd hoe u een compatibele zoekservice maakt of een service bijwerkt om deze compatibel te maken. Als u objecten in overeenstemming wilt brengen, begint u bij stap één van dit artikel.
Een compatibele zoekservice maken
Voor nieuwe zoekservices maakt u deze met SearchEncryptionWithCmk ingesteld op Enabled.
De Azure-portal of de opdrachtregelprogramma's (de Azure CLI en Azure PowerShell) bieden deze eigenschap niet systeemeigen, maar u kunt Management REST API gebruiken om een zoekservice in te richten met een CMK-beleidsdefinitie.
Dit voorbeeld is afkomstig uit Manage uw Azure AI Zoeken-service met REST API's, gewijzigd om de eigenschap SearchEncryptionWithCmk op te nemen.
### Create a search service (provide an existing resource group)
@resource-group = my-rg
@search-service-name = my-search
PUT https://management.azure.com/subscriptions/{{subscriptionId}}/resourceGroups/{{resource-group}}/providers/Microsoft.Search/searchServices/{{search-service-name}}?api-version=2025-05-01 HTTP/1.1
     Content-type: application/json
     Authorization: Bearer {{token}}

    {
        "location": "North Central US",
        "sku": {
            "name": "basic"
        },
        "properties": {
            "replicaCount": 1,
            "partitionCount": 1,
            "hostingMode": "default",
            "encryptionWithCmk": {
                "enforcement": "Enabled"
        }
      }
    }
Een bestaande zoekservice bijwerken
Voor bestaande zoekservices die nu niet-compatibel zijn, patcht u deze met behulp van Services - API bijwerken of de Azure CLI az-resource-update opdracht. Als u de services patcht, kunt u de eigenschappen van de zoekservice bijwerken.
PATCH https://management.azure.com/subscriptions/<your-subscription-Id>/resourceGroups/<your-resource-group-name>/providers/Microsoft.Search/searchServices/<your-search-service-name>?api-version=2025-05-01

{
  "properties": {
      "encryptionWithCmk": {
          "enforcement": "Enabled"
      }
  }
}
Versleutelingssleutels draaien of bijwerken
Gebruik de volgende instructies om sleutels te draaien of om te migreren van Azure Key Vault naar de HSM (Hardware Security Module).
Gebruik voor sleutelrotatie de autorotatiemogelijkheden van Azure Key Vault. Als u automatische rotatie gebruikt, laat u de sleutelversie weg in objectdefinities. De meest recente sleutel wordt gebruikt in plaats van een specifieke versie.
Wanneer u een sleutel of de versie ervan wijzigt, werkt u een object bij dat gebruikmaakt van de sleutel om de nieuwe waarden te gebruiken voordat u de oude waarden verwijdert. Anders wordt het object onbruikbaar omdat het niet kan worden ontsleuteld.
Als u CMK hebt geconfigureerd op serviceniveau, is het roteren van de sleutel op serviceniveau vanaf nu van toepassing op nieuw gemaakte objecten. Objecten die de vorige sleutel op serviceniveau al hebben overgenomen, halen automatisch de nieuwe sleutel op, dus u hoeft ze niet bij te werken. Als u echter objecten hebt die zijn geconfigureerd met een sleutel op objectniveau die u ook wilt draaien, moet u deze objecten bijwerken om de nieuwe sleutel te gebruiken.
Sleutels worden 60 minuten in de cache opgeslagen. Onthoud dit bij het testen en roteren van sleutels.
Bepaal de sleutel die wordt gebruikt door een index- of synoniemenkaart.
Maak een nieuwe sleutel in de sleutelkluis, maar laat de oorspronkelijke sleutel beschikbaar. In deze stap kunt u overschakelen van keysafe naar HSM (hardware security module).
Werk de eigenschappen van encryptionKey op een index- of synoniemtoewijzing bij om de nieuwe waarden te gebruiken. Alleen objecten die oorspronkelijk met deze eigenschap zijn gemaakt, kunnen worden bijgewerkt om een andere waarde te gebruiken.
Uitschakel of verwijder de vorige sleutel in de sleutelkluis. Controleer de sleuteltoegang om te controleren of de nieuwe sleutel wordt gebruikt.
Om prestatieredenen slaat de zoekservice de sleutel maximaal enkele uren in de cache op. Als u de sleutel uitschakelt of verwijdert zonder een nieuwe sleutel op te geven, blijven query's tijdelijk werken totdat de cache verloopt. Zodra de zoekservice echter inhoud niet meer kan ontsleutelen, krijgt u dit bericht: "Access forbidden. The query key used might have been revoked - please retry."
tips voor Key Vault
Als u geen ervaring hebt met Azure Key Vault, raadpleegt u deze quickstart voor meer informatie over basistaken: Set and retrieve a secret from Azure Key Vault using PowerShell.
Gebruik zoveel sleutelkluizen als u nodig hebt. Beheerde sleutels kunnen zich in verschillende sleutelkluizen bevinden. Een zoekservice kan meerdere versleutelde objecten bevatten, elk met een andere door de klant beheerde versleutelingssleutel, die is opgeslagen in verschillende sleutelkluizen.
Gebruik dezelfde Azure tenant zodat u uw beheerde sleutel kunt ophalen via roltoewijzingen en door verbinding te maken via een door het systeem of door de gebruiker beheerde identiteit. Zie Een nieuwe tenant instellen voor meer informatie over het maken van een tenant.
Als uw Azure Key Vault is beveiligd met een firewall, zorg er dan voor dat u Vertrouwde Microsoft-services deze firewall laten omzeilen inschakelt, zodat Azure AI Zoeken toegang heeft tot de sleutel.
Schakel verwijderingsbeveiliging en voorlopig verwijderen in voor een sleutelkluis. Vanwege de aard van versleuteling met door de klant beheerde sleutels kan niemand uw gegevens ophalen als uw Azure Key Vault sleutel wordt verwijderd. Om te voorkomen dat gegevens verloren gaan door onbedoelde verwijdering van sleutels in de Key Vault, moeten soft-delete en purge-bescherming zijn ingeschakeld op de Key Vault. "Soft-delete is standaard ingeschakeld, dus u ondervindt alleen problemen als u dit uitschakelt." Beveiliging tegen opschonen is niet standaard ingeschakeld, maar is vereist voor versleuteling met een CMK in Azure AI Zoeken.
Schakel logboekregistratie in voor de sleutelkluis, zodat u het sleutelgebruik kunt controleren.
Schakel automatische rotatie van sleutels in of volg strikte procedures tijdens routinerotatie van sleutelkluissleutels en toepassingsgeheimen en -registratie. Werk altijd alle versleutelde inhoud bij om nieuwe geheimen en sleutels te gebruiken voordat u de oude geheimen verwijdert. Als u deze stap mist, kan uw inhoud niet worden ontsleuteld.
Werken met versleutelde inhoud
Als u CMK gebruikt, ziet u mogelijk latentie voor zowel indexering als query's vanwege het extra versleutelen/ontsleutelen van werk. Azure AI Zoeken registreert geen activiteiten voor versleuteling, maar u kunt de toegang tot sleutels bewaken via logboekregistratie van Key Vault.
U wordt aangeraden logboekregistratie in te schakelen als onderdeel van de configuratie van de sleutelkluis.
Voeg een diagnostische instelling toe in de Key Vault die gebruikmaakt van de werkruimte voor gegevensretentie.
Selecteer audit of allLogs voor de categorie, geef de diagnostische instelling een naam en sla deze op.
FAQs
Kan ik een zoekobject wijzigen tussen een door de klant beheerde sleutel die is gedefinieerd op serviceniveau en een door de klant beheerde sleutel die op objectniveau is gedefinieerd?
- Yes. Wanneer u de CMK op serviceniveau configureert, gebruikt elk nieuw zoekobject die sleutel standaard. Als u een andere sleutel op objectniveaudefinitie configureert, heeft de sleutel op objectniveau voorrang op de sleutel op serviceniveau. Als u de sleuteldefinitie op objectniveau verwijdert, wordt het zoekobject standaard teruggezet naar de door de klant beheerde sleutel die is gedefinieerd op serviceniveau.
Volgende stappen
Als u niet bekend bent met Azure beveiligingsarchitectuur, raadpleegt u de Azure Beveiligingsdocumentatie en met name dit artikel: