Buongiorno a tutti.
Circa 2 settimane fa, mi vedo arrivare una richiesta di autorizzazione dal mio authenticator per l'accesso al mio account personale microsoft che usa la stessa email del mio account aziendale , ma con password diverse.
Immaginando che in qualche modo avessero recuperato le password da qualche data breach, ho cambiato subito la password con una di quelle generate random e incasinatissime tipo: x6&ujsdfh37783 etc...
Dopo qualche giorno, mi è arrivata di nuovo una richiesta di autenticazione , sempre da un dispositivo iOs dalla germania e ancora un altro stamattina. Ho cambiato di nuovo la password ma..... inizio a pormi delle domande.
Come possono aver azzeccato una password appena messa e praticamente impossibile da trovare ???
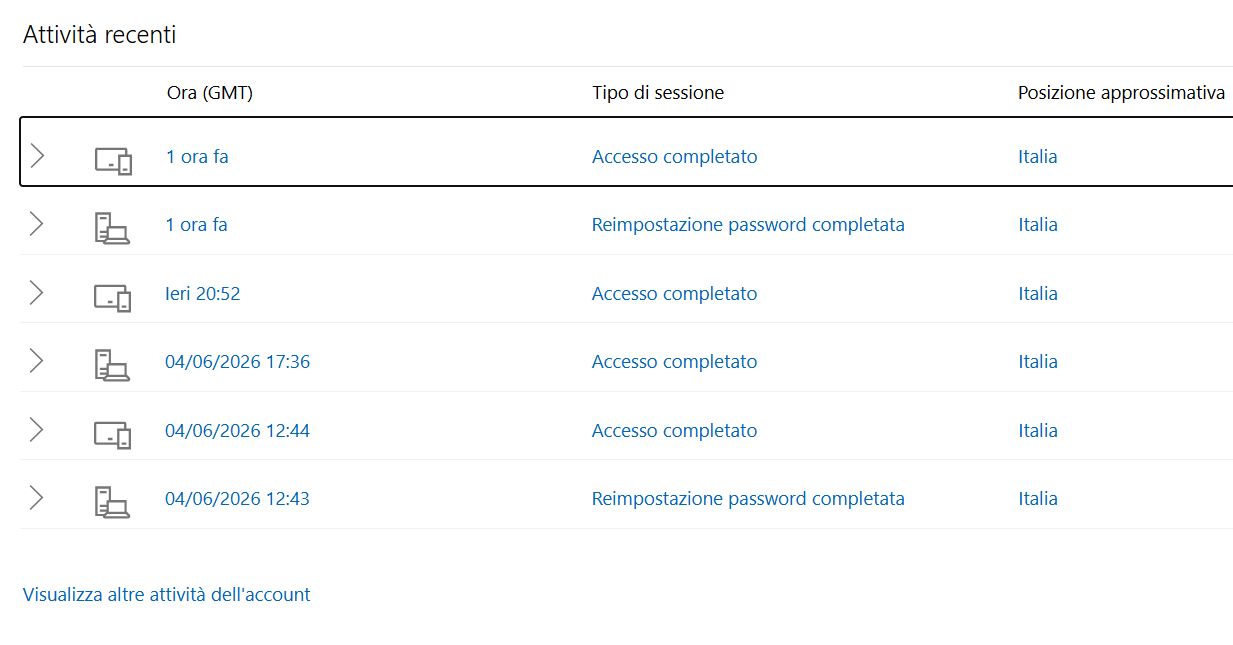
E' possibile comprendere se effettivamente chi sta tentando di accedere sta usando la combinazione username+password oppure possono esserci qualche altre opzioni per far scatenare l' MFA ?
Inoltre, perchè nella sezione delle attività recenti di accesso, non vengono indicati anche i tentativi che scatenano l'mfa anche se poi non avviene l'accesso ? Sarebbe molto utile.
Grazie
' cx='32' cy='32' r='32' /%3E%3Ctext x='50%25' y='55%25' dominant-baseline='middle' text-anchor='middle' fill='%23FFF' %3EAB%3C/text%3E%3C/svg%3E)

' cx='32' cy='32' r='32' /%3E%3Ctext x='50%25' y='55%25' dominant-baseline='middle' text-anchor='middle' fill='%23FFF' %3EE%3C/text%3E%3C/svg%3E)